Pada tahun 2026, serangan penggantian alamat cryptocurrency tetap menjadi risiko signifikan di sektor keamanan aset digital. Pada Juni, Microsoft mengungkap jenis malware yang mampu mengidentifikasi dan mengganti beberapa alamat wallet cryptocurrency. Pada bulan yang sama, MetaMask memperkenalkan fitur deteksi address poisoning untuk membantu pengguna mengidentifikasi alamat penerima mencurigakan yang sangat mirip dengan alamat dari transaksi sebelumnya. Perkembangan ini menunjukkan bahwa penyerang memanfaatkan kepercayaan pengguna terhadap operasi salin dan tempel, serta panjangnya alamat wallet dan sulitnya mengidentifikasinya secara manual, untuk menemukan peluang baru dalam mengalihkan aset.
Bagi pengguna yang sering menarik aset dari exchange, mentransfer aset antar-chain, menggunakan protokol DeFi, atau berinteraksi dengan wallet Web3, ketepatan alamat penerima secara langsung menentukan tujuan akhir aset. Bahkan jika wallet itu sendiri belum dikompromikan, pengguna dapat mengalami kerugian apabila perangkat mereka terinfeksi malware atau halaman transaksi telah dimanipulasi. Oleh karena itu, memahami berbagai bentuk serangan penggantian alamat dan membiasakan diri memverifikasi alamat sebelum bertransaksi merupakan bagian penting dari pengelolaan keamanan aset digital.
Poin Utama
-
Serangan penggantian alamat mengubah atau menyamarkan alamat tujuan transaksi, sehingga pengguna terkecoh untuk mengirim aset ke wallet yang dikendalikan penyerang. Serangan ini tidak selalu memerlukan pencurian private key.
-
Pembajakan clipboard biasanya dilakukan menggunakan malware. Setelah pengguna menyalin alamat wallet, malware secara otomatis menggantinya dengan alamat yang telah ditentukan oleh penyerang.
-
Manipulasi halaman web berbahaya dapat terjadi pada situs phishing, halaman web yang telah dikompromikan, atau melalui ekstensi browser berbahaya, sehingga alamat yang ditampilkan pada halaman atau disertakan dalam permintaan transaksi berbeda dari alamat yang diharapkan pengguna.
-
Address poisoning terutama memanfaatkan kemiripan alamat wallet dan riwayat transaksi palsu untuk mengelabui pengguna agar menyalin alamat yang salah. Mekanismenya berbeda dari modifikasi clipboard secara langsung.
-
Sebelum mentransfer aset, verifikasi alamat penerima secara lengkap melalui sumber tepercaya, lalu periksa jaringan, jenis aset, dan detail penandatanganan akhir. Hardware wallet dapat memberikan langkah verifikasi tambahan, tetapi tidak dapat menghilangkan semua risiko secara otomatis.
Apa Itu Serangan Penggantian Alamat Wallet Cryptocurrency, dan Mengapa Dapat Menyebabkan Kerugian Aset?
Inti dari serangan penggantian alamat wallet cryptocurrency adalah membuat pengguna menggunakan alamat penerima yang salah selama proses transfer yang sebenarnya normal. Alamat blockchain biasanya terdiri atas rangkaian panjang huruf dan angka. Sebagai contoh, alamat pada jaringan Ethereum biasanya diawali dengan 0x dan diikuti 40 karakter heksadesimal. Karena alamat sulit dihafal, sebagian besar pengguna melakukan transfer dengan menyalin dan menempelkan alamat, memindai kode QR, atau memilih alamat dari riwayat transaksi. Operasi praktis ini juga dapat menjadi titik eksploitasi bagi penyerang.
Dalam kondisi normal, pengguna menyalin alamat penerima dari sumber tepercaya, menempelkannya pada halaman transfer wallet atau exchange, mengonfirmasi jaringan, jumlah, dan alamat, lalu mengirimkan transaksi. Jika penyerang dapat mengganti alamat saat alamat tersebut disalin, ditempelkan, ditampilkan di halaman web, atau digunakan untuk membuat transaksi, proses transaksi masih dapat terlihat normal bagi pengguna, sementara penerima dana yang sebenarnya telah berubah. Untuk transfer yang telah ditandatangani dan dikonfirmasi dengan benar di blockchain, blockchain umumnya tidak akan membatalkan transaksi secara otomatis karena pengguna memasukkan alamat yang salah. Akibatnya, kerugian tersebut mungkin sulit dipulihkan.
Bahaya dari serangan ini adalah penyerang tidak selalu perlu membobol mekanisme konsensus blockchain atau memperoleh private key pengguna secara langsung. Penyerang hanya perlu memengaruhi alamat penerima yang dilihat atau digunakan pengguna untuk mengalihkan transaksi yang seharusnya sah ke akun yang salah. Oleh karena itu, keamanan alamat wallet tidak hanya mencakup perlindungan private key, tetapi juga penilaian terhadap tingkat kepercayaan perangkat pengguna, lingkungan browser, antarmuka transaksi, dan sumber informasi.
Bagaimana Pembajakan Clipboard Mengganti Alamat Saat Pengguna Menyalinnya?
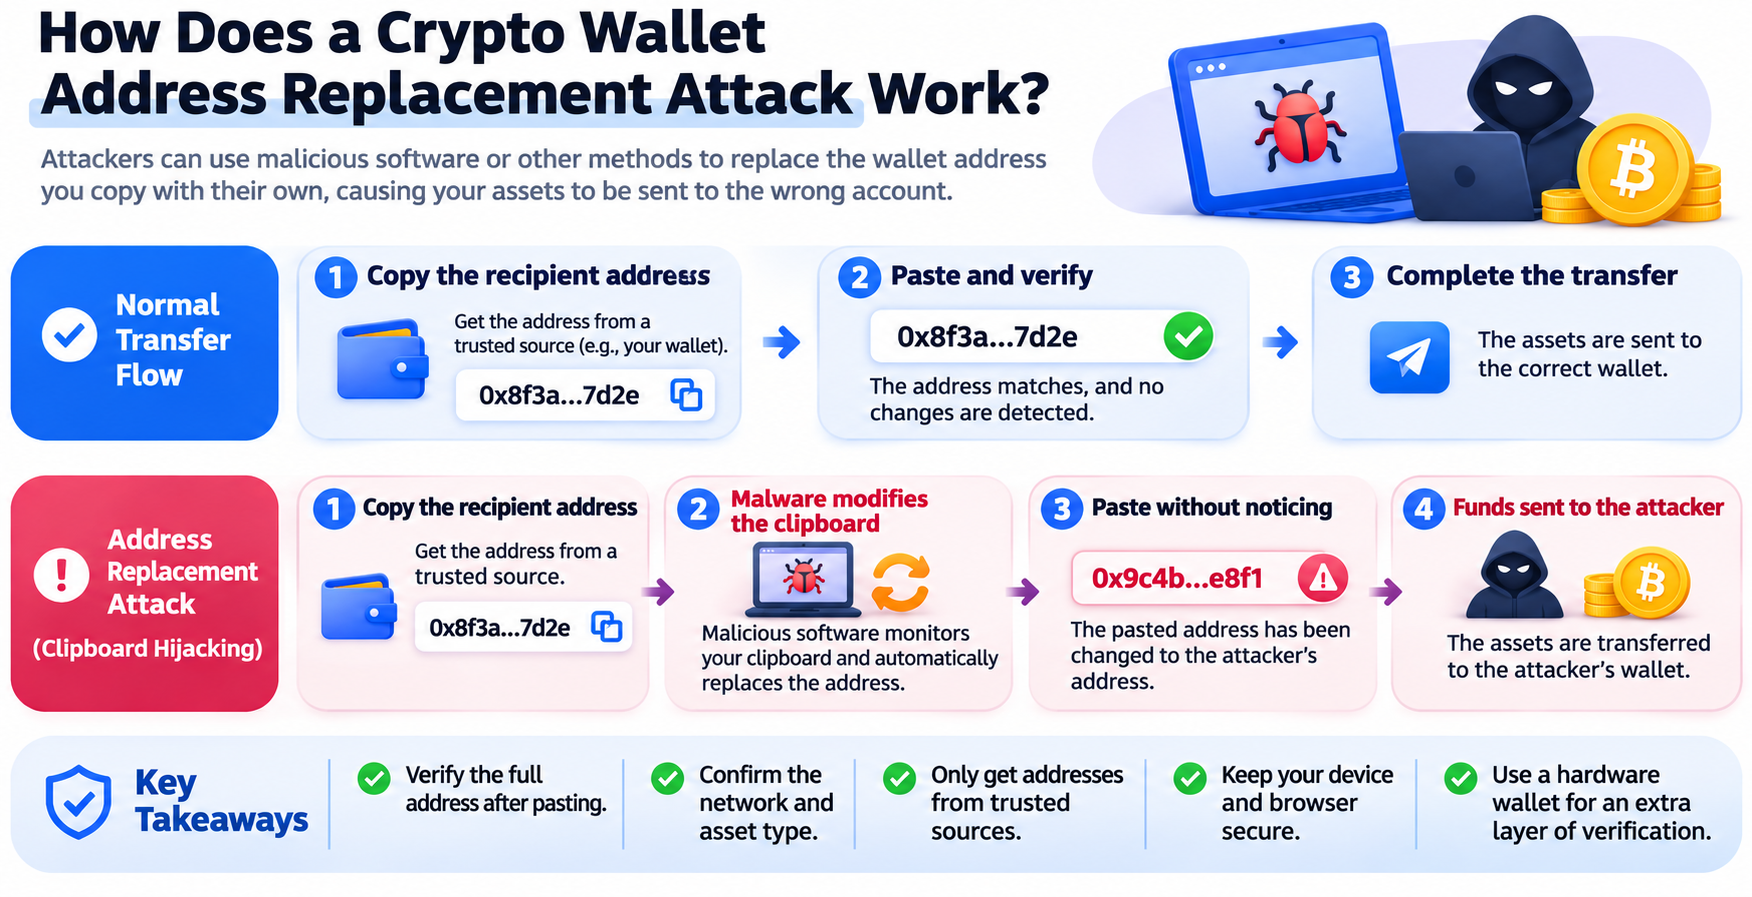
Pembajakan clipboard merupakan bentuk umum dari serangan penggantian alamat. Penyerang biasanya menggunakan installer berbahaya, pembaruan perangkat lunak palsu, file yang terinfeksi, atau metode lain untuk menempatkan malware pada perangkat pengguna. Setelah berjalan, malware memantau clipboard sistem. Ketika mendeteksi konten yang sesuai dengan format alamat wallet cryptocurrency tertentu, malware dapat mengganti konten tersebut dengan alamat penerima yang telah ditentukan oleh penyerang.
Sebagai contoh, pengguna mungkin berencana mentransfer USDT dari exchange ke wallet Ethereum miliknya dan terlebih dahulu menyalin alamat penerima yang benar dari wallet tersebut. Namun, apabila komputer terinfeksi malware pembajakan clipboard, konten clipboard dapat diganti secara otomatis setelah operasi penyalinan. Saat pengguna kemudian menempelkan alamat itu pada halaman penarikan, kolom input berisi alamat milik penyerang. Jika pengguna hanya memeriksa bagian awal alamat atau tidak memeriksa ulang alamat lengkapnya, pengguna dapat mengirimkan transaksi seperti biasa dan mengirim aset ke akun yang salah.
Jenis serangan ini sering kali sulit dideteksi. Malware dapat menggunakan aturan penggantian yang berbeda untuk alamat pada jaringan Bitcoin, Ethereum, TRON, dan jaringan lainnya. Malware bahkan dapat menggunakan alamat berbahaya dengan beberapa karakter yang menyerupai alamat asli untuk mengurangi kemungkinan pengguna menyadari anomali tersebut. Beberapa malware juga memiliki kemampuan mencuri informasi, mengendalikan perangkat dari jarak jauh, dan mempertahankan akses, sehingga penggantian alamat menjadi salah satu dari beberapa risiko setelah perangkat dikompromikan.
Pada Juni 2026, malware Crypto Clipper yang diungkap oleh Microsoft menunjukkan kemampuan untuk mengidentifikasi dan mengganti beberapa alamat cryptocurrency. Menurut analisis terkait, jenis malware ini dapat memilih target penggantian berdasarkan format alamat dari berbagai blockchain serta mencoba mempertahankan beberapa karakter yang serupa, sehingga alamat yang salah tampak lebih mendekati alamat yang semula ingin digunakan pengguna. Hal ini menunjukkan bahwa penggantian alamat bukan sekadar kesalahan salin dan tempel sederhana. Penggantian tersebut dapat merupakan hasil dari intervensi malware yang terus berlangsung pada perangkat.
Bagaimana Halaman Web Berbahaya dan Ekstensi Browser Dapat Memanipulasi Alamat Penerima Wallet?
Selain clipboard sistem, halaman web dan lingkungan browser merupakan titik masuk penting untuk serangan penggantian alamat. Ketika pengguna mengunjungi DApp, platform trading, atau layanan cryptocurrency lainnya, mereka biasanya mengandalkan alamat penerima, parameter transaksi, atau kode QR yang ditampilkan pada halaman web. Jika halaman web itu sendiri telah dikompromikan, atau jika pengguna mengunjungi situs phishing yang meniru platform resmi, penyerang dapat menampilkan alamat yang mereka kendalikan pada halaman tersebut dan mendorong pengguna untuk mentransfer aset.
Sebagai contoh, halaman deposit palsu dapat meniru antarmuka platform trading resmi dan menampilkan branding, instruksi deposit, serta kode QR yang serupa. Namun, alamat yang diberikan sebenarnya dapat menjadi milik penyerang. Bahkan jika pengguna menyalin alamat yang ditampilkan di halaman tersebut dengan benar, pengguna tetap dapat mengirim aset kepada penyerang karena informasi yang salah sudah terdapat dalam sumber yang mereka salin. Hal ini berbeda dari pembajakan clipboard: pembajakan clipboard memodifikasi alamat setelah disalin, sedangkan halaman web berbahaya dapat memberikan alamat yang salah sejak awal.
Kemungkinan lainnya adalah ekstensi browser atau skrip halaman telah dikendalikan secara berbahaya. Beberapa ekstensi memiliki izin untuk membaca dan memodifikasi konten halaman web. Jika pengguna memasang ekstensi berbahaya, penyerang dapat mengganti teks alamat, kode QR, atau informasi transaksi pada halaman tertentu. Pada DApp yang terhubung ke wallet, konten yang ditampilkan di halaman web juga dapat berbeda dari parameter transaksi yang benar-benar dikirimkan ke wallet. Dalam situasi seperti ini, pengguna perlu memeriksa bukan hanya konten halaman web, tetapi juga alamat tujuan, jumlah aset, dan target otorisasi pada layar konfirmasi wallet.
Namun, tidak setiap anomali halaman web merupakan serangan penggantian alamat. Beberapa DApp berbahaya dapat mendorong pengguna untuk menandatangani persetujuan token, tanda tangan Permit, atau operasi kontrak lainnya yang memindahkan aset. Mekanisme ini berbeda dari modifikasi alamat penerima secara langsung. Oleh karena itu, pemeriksaan keamanan harus mencakup alamat tujuan transfer biasa dan isi transaksi smart contract. Pengguna tidak boleh hanya mengandalkan deteksi perubahan alamat untuk mengidentifikasi seluruh risiko Web3.
Apa Perbedaan Address Poisoning dan Pembajakan Clipboard?
Address poisoning adalah jenis serangan lain yang mudah disalahartikan sebagai penggantian alamat. Serangan ini umumnya tidak memerlukan kendali atas perangkat pengguna atau modifikasi clipboard. Sebaliknya, serangan ini memanfaatkan catatan transaksi blockchain yang bersifat publik dan alamat serupa untuk mendorong pengguna secara aktif menyalin alamat yang salah pada transfer berikutnya. Penyerang dapat memantau riwayat transaksi sebuah wallet, membuat alamat baru dengan karakter yang menyerupai alamat penerima yang sering digunakan, lalu memasukkan alamat tersebut ke dalam riwayat transaksi pengguna target melalui transfer kecil atau aktivitas on-chain lainnya.
Karena antarmuka wallet sering menyingkat alamat dengan hanya menampilkan beberapa karakter di awal dan akhir, pengguna yang meninjau riwayat transaksi dapat keliru mengira bahwa alamat penyerang adalah alamat penerima yang sebelumnya digunakan. Jika pengguna langsung menyalin alamat dari catatan transaksi dan menggunakannya untuk transfer berikutnya, dana dapat terkirim kepada penyerang. Clipboard mungkin tidak pernah dimodifikasi secara berbahaya. Masalahnya adalah pengguna memilih sumber alamat yang tidak tepercaya.
| Perbandingan |
Pembajakan Clipboard |
Manipulasi Halaman Web Berbahaya |
Address Poisoning |
| Titik masuk serangan utama |
Clipboard perangkat |
Halaman web, skrip, atau ekstensi browser |
Riwayat transaksi on-chain |
| Metode serangan umum |
Mengganti konten yang disalin secara otomatis |
Menampilkan atau mengirimkan alamat yang salah |
Memasukkan alamat serupa ke dalam riwayat transaksi |
| Apakah memerlukan infeksi perangkat? |
Biasanya memerlukan malware |
Tidak selalu |
Biasanya tidak |
| Tahap risiko utama |
Antara penyalinan dan penempelan |
Saat memperoleh alamat atau mengonfirmasi transaksi |
Saat memilih alamat dari riwayat transaksi |
| Metode pencegahan utama |
Periksa konten yang ditempel dan pindai malware |
Verifikasi situs web dan detail penandatanganan wallet |
Jangan langsung memercayai alamat historis |
Pada Juni 2026, MetaMask memperkenalkan fitur deteksi address poisoning. Dengan membandingkan alamat tujuan yang akan digunakan pengguna untuk mengirim aset dengan alamat dalam riwayat transaksi, fitur ini mengidentifikasi beberapa alamat yang sangat mirip tetapi tidak identik dan mengeluarkan peringatan sebelum transaksi dikirimkan. Fitur semacam ini dapat membantu pengguna mendeteksi bentuk address poisoning tertentu, tetapi bukan berarti seluruh serangan alamat serupa dapat dideteksi secara otomatis.
Dari perspektif pencegahan, ketiga serangan tersebut menggunakan metode teknis yang berbeda, tetapi semuanya mengeksploitasi kepercayaan pengguna terhadap informasi alamat. Pembajakan clipboard membuat konten yang disalin tidak dapat dipercaya, halaman web berbahaya membuat sumber alamat tidak dapat dipercaya, dan address poisoning membuat alamat dalam riwayat transaksi tidak dapat dipercaya. Oleh karena itu, yang benar-benar perlu diverifikasi pengguna bukanlah apakah sebuah alamat terlihat familier, melainkan apakah alamat tersebut benar-benar sama dengan alamat penerima yang dikonfirmasi melalui saluran tepercaya.
Bagaimana Menentukan Apakah Alamat Wallet Telah Diganti Secara Berbahaya?
Anda dapat memeriksa serangan penggantian alamat pada tiga tahap: sumber alamat, hasil penyalinan, dan konfirmasi transaksi.
-
Pastikan alamat penerima berasal dari sumber tepercaya. Sebagai contoh, saat mentransfer aset ke wallet sendiri, ambil alamat langsung dari halaman penerimaan akun wallet terkait. Saat melakukan deposit ke platform trading, akses halaman deposit melalui titik masuk tepercaya dan verifikasi aset serta jaringan yang dipilih. Untuk alamat penerima pihak ketiga, konfirmasikan alamat dengan penerima melalui saluran independen bila memungkinkan, alih-alih langsung menggunakan alamat dari riwayat chat, hasil pencarian, atau halaman web yang tidak dikenal.
-
Periksa apakah konten yang ditempel berubah setelah Anda menyalin alamat. Jika alamat yang disalin dari wallet tepercaya berbeda dengan konten yang ditempel pada editor teks standar, mungkin terdapat masalah pada clipboard. Namun, pengujian ini hanya dapat mendeteksi beberapa perilaku penggantian yang persisten dan tidak dapat membuktikan bahwa perangkat sepenuhnya aman. Beberapa malware dapat memicu penggantian hanya pada situs web, aplikasi, atau kolom input tertentu. Oleh karena itu, alamat yang tidak berubah pada editor teks standar tidak menyingkirkan kemungkinan serangan yang ditargetkan.
-
Periksa kembali alamat tujuan yang sebenarnya sebelum mengirimkan transaksi melalui wallet atau platform trading. Untuk transfer bernilai tinggi, konfirmasikan alamat lengkap melalui saluran tepercaya yang independen, bukan hanya memeriksa empat karakter pertama dan empat karakter terakhir. Serangan alamat serupa secara khusus memanfaatkan kebiasaan memeriksa hanya bagian awal dan akhir alamat, sehingga karakter di bagian tengah juga sama pentingnya. Jika Anda menggunakan hardware wallet, andalkan informasi transaksi yang ditampilkan pada layar tepercaya perangkat hardware, bukan hanya halaman web yang ditampilkan di komputer atau ponsel Anda.
Jika Anda menemukan bahwa alamat berbeda sebelum dan sesudah disalin, kode QR menghasilkan alamat yang berbeda dari teks pada halaman, atau alamat penerima yang tidak dikenal muncul pada layar konfirmasi wallet, segera hentikan transaksi dan selidiki lingkungan perangkat serta halaman web tersebut. Jangan terus menggunakan perangkat yang menunjukkan tanda-tanda jelas telah dikompromikan untuk memproses transfer aset dalam jumlah besar.
Mengapa Memeriksa Hanya Bagian Awal dan Akhir Alamat Wallet Masih Belum Cukup Aman?
Banyak wallet dan blockchain explorer menyingkat alamat panjang agar lebih mudah dibaca dengan hanya menampilkan beberapa karakter di bagian awal dan akhir. Akibatnya, pengguna dapat membentuk kebiasaan untuk menganggap alamat penerima benar selama bagian awal dan akhirnya cocok. Meskipun metode ini dapat mengidentifikasi beberapa kesalahan input biasa, metode ini tidak dapat mendeteksi serangan alamat serupa yang sengaja dibuat secara andal.
Penyerang dapat membuat alamat wallet dengan kombinasi karakter tertentu agar menyerupai alamat asli di bagian awal atau akhir. Dalam serangan address poisoning, kemiripan ini membantu alamat berbahaya menyatu dalam riwayat transaksi. Dalam serangan pembajakan clipboard, penyerang juga dapat memilih alamat pengganti dengan beberapa karakter yang menyerupai alamat asli untuk mengurangi kemungkinan pengguna menyadari anomali.
Oleh karena itu, verifikasi alamat wallet harus menggunakan metode yang lebih ketat berdasarkan risiko transaksi. Untuk alamat yang sering digunakan dan telah dikonfirmasi melalui saluran tepercaya, gunakan fitur yang didukung oleh wallet atau platform trading, seperti buku alamat atau whitelist, untuk mengurangi kebutuhan menyalin alamat berulang kali dari riwayat transaksi. Untuk alamat baru atau transfer dengan jumlah besar, konfirmasikan alamat lengkap melalui saluran independen dan verifikasi jenis chain serta informasi tambahan yang diperlukan, seperti Memo atau Tag.
Perlu diketahui bahwa meskipun alamat sudah sepenuhnya benar, pemilihan jaringan, kontrak aset, atau tag tambahan yang salah tetap dapat menghambat aset agar tidak tiba dengan semestinya. Oleh karena itu, verifikasi alamat hanyalah salah satu bagian dari keamanan transfer. Verifikasi ini harus dikombinasikan dengan pemeriksaan informasi jaringan dan aset.
Bagaimana Pengelolaan Keamanan Perangkat Dapat Mengurangi Risiko Penggantian Alamat?
Serangan penggantian alamat sering kali terkait erat dengan keamanan endpoint, sehingga pencegahan tidak boleh berhenti pada halaman transfer. Gunakan saluran tepercaya untuk memasang wallet, browser, dan perangkat lunak terkait, serta segera perbarui sistem operasi, browser, dan alat keamanan. Berhati-hatilah terhadap paket instalasi dari sumber yang tidak dikenal, perangkat lunak bajakan, ekstensi browser, dan alat trading yang disebut-sebut, karena program tersebut dapat memperoleh izin untuk membaca clipboard, memodifikasi halaman web, atau mengakses file lokal.
Izin ekstensi browser memerlukan perhatian khusus. Beberapa ekstensi dapat membaca dan memodifikasi halaman web yang dikunjungi pengguna. Meskipun izin ini dapat mendukung fitur yang sah, ekstensi berbahaya atau rantai pasokan perangkat lunak yang dikompromikan juga dapat memengaruhi halaman transaksi wallet. Tinjau daftar ekstensi Anda secara berkala, hapus plugin yang tidak lagi digunakan atau berasal dari sumber tidak dikenal, dan hindari memasang banyak ekstensi yang tidak diperlukan pada lingkungan browser yang digunakan untuk mengelola aset bernilai tinggi.
Pengguna yang memegang aset digital dalam jumlah besar dapat mempertimbangkan untuk memisahkan aktivitas browsing harian, pengujian perangkat lunak, dan penandatanganan aset. Hardware wallet dapat menyimpan private key pada perangkat khusus dan memberikan langkah verifikasi transaksi tambahan melalui layar perangkat, tetapi tidak dapat menentukan secara otomatis apakah alamat penerima benar-benar milik penerima yang sah. Jika Anda mengonfirmasi alamat yang salah pada perangkat hardware, transaksi tetap dapat dieksekusi seperti biasa.
Oleh karena itu, pendekatan pengelolaan keamanan yang lebih efektif adalah melindungi lingkungan perangkat, sumber alamat, dan proses penandatanganan akhir secara bersamaan. Hanya ketika pengguna dapat memverifikasi detail transaksi yang sebenarnya secara independen, mereka dapat mengurangi dampak halaman web berbahaya dan infeksi perangkat terhadap transfer aset.
Apa yang Harus Dilakukan Jika Anda Menemukan Bahwa Alamat Wallet Telah Diganti?
Jika Anda menemukan bahwa alamat telah diganti sebelum transaksi dikirimkan, segera hentikan operasi saat ini. Jangan terus menggunakan alamat mencurigakan tersebut atau berulang kali mencoba mengirim aset melalui halaman yang sama. Kemudian, dapatkan kembali alamat penerima yang benar dari perangkat tepercaya atau melalui saluran independen, lalu periksa perangkat awal untuk perangkat lunak tidak biasa, ekstensi browser, atau aktivitas mencurigakan lainnya. Jika Anda mencurigai perangkat dikendalikan malware, gunakan alat keamanan tepercaya untuk memindainya dan pertimbangkan untuk menghentikan sementara operasi aset sensitif hingga perangkat dibersihkan atau diinstal ulang.
Jika Anda telah mengirim aset ke alamat yang salah, terlebih dahulu gunakan blockchain explorer untuk memverifikasi status transaksi, hash transaksi, alamat tujuan, dan jumlah transfer. Transfer on-chain yang telah dikonfirmasi umumnya tidak dapat dibatalkan secara langsung. Simpan catatan transaksi, halaman web mencurigakan, informasi perangkat lunak, dan komunikasi terkait, lalu segera hubungi tim layanan pelanggan platform yang Anda gunakan atau aparat penegak hukum setempat. Jika dana telah mengalir ke platform teregulasi, institusi terkait dapat membantu investigasi sesuai hukum yang berlaku dan aturan internal, tetapi pemulihan aset tidak dijamin.
Selain itu, ditemukannya penggantian alamat dapat menunjukkan risiko keamanan yang lebih luas pada perangkat. Jika malware memiliki kemampuan mencuri informasi, akun lain, sesi browser, atau file lokal juga mungkin terdampak. Oleh karena itu, memperbarui kredensial login untuk akun penting pada perangkat tepercaya, memeriksa login dan catatan transaksi yang tidak biasa, serta menilai apakah aset wallet perlu dipindahkan dapat menjadi bagian dari tindak lanjut. Jika Anda mencurigai private key atau frasa pemulihan telah terekspos, prioritaskan pembuatan wallet baru pada perangkat yang aman dan pindahkan aset setelah mengonfirmasi alamat baru.
Penting untuk membedakan hal ini dari sekadar menerima transaksi address poisoning. Menerima transaksi semacam itu tidak berarti private key wallet telah terekspos. Penyerang dapat mengirim catatan transaksi ke alamat publik, sehingga transfer kecil yang tidak dikenal tidak boleh langsung dianggap sebagai bukti bahwa wallet telah dikompromikan. Yang lebih penting, hindari menyalin alamat mencurigakan tersebut dan periksa apakah telah terjadi transfer aset tanpa otorisasi.
Bagaimana Memeriksa Keamanan Transfer dalam Skenario Web3 seperti Gate Wallet?
Dalam skenario wallet Web3 seperti Gate Wallet, pengguna dapat menerima aset, mentransfer aset secara on-chain, menukar token, dan berinteraksi dengan DApp. Pemeriksaan keamanan utama tidak sepenuhnya sama untuk setiap operasi. Transfer aset biasa terutama memerlukan konfirmasi alamat tujuan, jenis aset, jaringan, dan jumlah. Operasi yang melibatkan smart contract juga memerlukan perhatian terhadap target otorisasi, parameter transaksi, dan detail penandatanganan. Terlepas dari wallet yang digunakan, informasi alamat harus berasal dari saluran tepercaya dan diverifikasi sebelum konfirmasi akhir.
Sebagai contoh, jika Anda berencana menarik USDT dari platform trading ke Gate Wallet, terlebih dahulu pilih jaringan dan aset yang benar di wallet serta dapatkan alamat penerima yang sesuai. Kemudian, buka platform trading dan masukkan informasi penarikan. Setelah menempelkan alamat, periksa bahwa alamat tersebut benar-benar sama dengan alamat lengkap yang ditampilkan oleh wallet, dan pastikan jaringan penarikan sesuai dengan jaringan penerimaan. Jika konten yang ditempel berubah atau alamat penerima yang ditampilkan pada halaman berbeda dari informasi asli, segera hentikan operasi dan selidiki penyebabnya.
Saat menghubungkan Gate Wallet ke DApp, perhatikan pula perbedaan antara konten yang ditampilkan pada halaman web dan permintaan penandatanganan wallet. Beberapa transaksi mungkin melibatkan persetujuan token, panggilan kontrak, atau pertukaran aset. Kontrak target, jumlah persetujuan, dan detail eksekusi sebenarnya yang ditampilkan pada layar konfirmasi wallet mungkin lebih penting daripada teks pada tombol halaman web. Nilai transaksi berdasarkan detail sebenarnya yang ditampilkan wallet. Jangan terus mengonfirmasi permintaan otorisasi atau penandatanganan yang tidak biasa hanya karena halaman web menyatakan operasi berhasil atau hadiah akan segera diterima.
Peringatan risiko yang diberikan oleh wallet atau platform dapat menjadi informasi pelengkap, tetapi tidak dapat menggantikan verifikasi independen. Buku alamat, peringatan keamanan, simulasi transaksi, dan fitur deteksi risiko dapat berbeda di setiap produk. Lihat halaman aktual untuk detailnya. Untuk alamat penerima yang sering digunakan, buat proses pengelolaan alamat yang konsisten setelah menyelesaikan verifikasi independen guna mengurangi risiko menyalin alamat dari riwayat chat atau riwayat transaksi setiap kali.
Ringkasan
Serangan penggantian alamat wallet cryptocurrency mengeksploitasi ketergantungan tinggi terhadap alamat penerima selama transfer aset digital. Penyerang dapat secara langsung memodifikasi konten yang disalin melalui pembajakan clipboard, atau menggunakan halaman web berbahaya, ekstensi browser, maupun address poisoning untuk membuat pengguna memakai alamat yang salah tanpa menyadarinya. Serangan ini tidak selalu memerlukan kompromi terhadap jaringan blockchain atau pencurian private key, tetapi dapat menyebabkan transaksi yang ditandatangani secara normal mengirim aset ke akun yang dikendalikan penyerang.
Seiring wallet cryptocurrency dan aplikasi Web3 terus berkembang ke lebih banyak kasus penggunaan, verifikasi alamat telah menjadi bagian penting dari keamanan aset digital. Pengguna tidak hanya perlu melindungi frasa pemulihan dan private key, tetapi juga lingkungan perangkat, sumber halaman web, dan detail konfirmasi transaksi. Secara khusus, mereka sebaiknya tidak mengidentifikasi penerima hanya dengan memeriksa bagian awal dan akhir alamat.
Untuk transfer sehari-hari, memperoleh alamat dari saluran tepercaya, memverifikasi informasi lengkap secara independen, memeriksa jaringan dan parameter transaksi, serta segera berhenti ketika anomali terdeteksi dapat membantu mengurangi risiko kerugian akibat serangan penggantian alamat. Keamanan transaksi yang benar-benar andal tidak hanya bergantung pada kemampuan wallet melindungi private key, tetapi juga pada kemampuan pengguna mengonfirmasi bahwa transaksi yang mereka otorisasi sesuai dengan niat awal mereka.
FAQ
Apa Itu Serangan Penggantian Alamat Wallet Cryptocurrency?
Serangan penggantian alamat wallet cryptocurrency terjadi ketika penyerang menggunakan malware, manipulasi halaman web, penipuan alamat serupa, atau metode lain untuk membuat pengguna memakai alamat penerima yang salah saat melakukan transfer, sehingga aset dikirim ke akun yang dikendalikan penyerang.
Apakah Pembajakan Clipboard Dapat Mencuri Private Key Wallet?
Pembajakan clipboard terutama menargetkan konten yang disalin dan ditempelkan serta tidak selalu melibatkan pencurian private key. Namun, beberapa malware juga dapat memiliki kemampuan mencuri informasi. Oleh karena itu, pengguna sebaiknya melakukan pemeriksaan keamanan perangkat secara menyeluruh setelah menemukan anomali alamat.
Apa Perbedaan Address Poisoning dan Pembajakan Clipboard?
Address poisoning biasanya menggunakan alamat serupa dan riwayat transaksi palsu untuk mendorong pengguna menyalin alamat yang salah, sedangkan pembajakan clipboard biasanya melibatkan malware yang secara langsung mengganti konten yang disalin pengguna. Keduanya dapat menyebabkan aset terkirim ke akun yang salah, tetapi titik masuknya berbeda.
Apakah Hardware Wallet Dapat Mencegah Serangan Penggantian Alamat?
Hardware wallet dapat menyediakan antarmuka konfirmasi transaksi independen dan membantu pengguna mendeteksi beberapa manipulasi alamat. Namun, hardware wallet tidak dapat memverifikasi identitas penerima yang sebenarnya secara otomatis. Jika Anda mengonfirmasi alamat yang salah, aset tetap dapat terkirim ke akun penyerang.
Apakah Cryptocurrency yang Dikirim ke Alamat Salah Dapat Dipulihkan?
Transfer yang telah dikonfirmasi on-chain umumnya tidak dapat dibatalkan secara langsung. Anda dapat menyimpan catatan transaksi dan menghubungi platform terkait atau aparat penegak hukum, tetapi apakah aset dapat dipulihkan bergantung pada aliran dana dan keadaan spesifik investigasi. Pemulihan tidak dijamin.
Bagaimana Mencegah Alamat Wallet yang Disalin Diganti Secara Berbahaya?
Gunakan perangkat dan perangkat lunak tepercaya, dapatkan alamat penerima dari sumber yang andal, serta verifikasi konten lengkap setelah ditempelkan. Untuk transfer penting, konfirmasikan alamat melalui saluran independen dan hindari langsung menyalin alamat yang tidak dikenal dari riwayat transaksi.