Serangan kripto berbantuan AI merujuk pada aktivitas keamanan siber yang menggunakan model AI, alat analisis kode otomatis, atau AI Agent untuk meningkatkan efisiensi penemuan kerentanan, analisis kode berbahaya, rekayasa sosial, dan persiapan serangan. Seiring model bahasa besar berkembang dari alat pembuat teks menjadi sistem cerdas yang mampu memahami kode, memanggil alat, dan menjalankan tugas bertahap, AI membentuk ulang lanskap keamanan industri kripto.
Dibandingkan aplikasi internet tradisional, sistem keuangan kripto melibatkan risiko aset yang lebih langsung. Smart contract dapat mengelola dana secara otomatis, tanda tangan wallet dapat mengesahkan transfer aset, dan transaksi on-chain umumnya sulit dibatalkan setelah dikonfirmasi. Oleh karena itu, penyerang tidak selalu perlu membobol jaringan blockchain yang mendasarinya. Mengeksploitasi kelemahan dalam logika smart contract, izin lingkungan pengembangan, atau tanda tangan pengguna dapat cukup untuk menyebabkan kerugian aset.
Penerapan AI yang meluas semakin mengubah struktur risiko ini. Analisis kerentanan menjadi lebih otomatis, kode berbahaya dapat menyebar melalui dependensi perangkat lunak, dan AI Agent dengan kemampuan pemanggilan alat mulai berinteraksi dengan wallet serta antarmuka transaksi on-chain. Oleh karena itu, isu keamanan kripto tidak lagi terbatas pada smart contract itu sendiri. Isu tersebut secara bertahap meluas untuk mencakup seluruh proses pengembangan perangkat lunak, layanan pihak ketiga, dan eksekusi dana. Artikel ini membahas bagaimana AI mengubah serangan kripto dari perspektif kerentanan smart contract, rantai pasokan perangkat lunak, AI Agent, dan keamanan wallet, serta mengeksplorasi cara industri membangun sistem pertahanan yang lebih komprehensif.
Poin Penting
-
AI mengubah efisiensi dan biaya serangan kripto. Model bahasa besar dapat membantu analisis kode, penyaringan kerentanan, dan pengumpulan informasi, sehingga mengotomatiskan sebagian penelitian keamanan yang sebelumnya memerlukan banyak pekerjaan manual.
-
Smart contract tetap menjadi target penting serangan terhadap aset kripto. Kesalahan kontrol akses, kerentanan reentrancy, manipulasi oracle, dan kelemahan logika bisnis bukan masalah baru di era AI, tetapi AI dapat mempersingkat waktu yang diperlukan untuk menemukan dan memvalidasinya.
-
Rantai pasokan perangkat lunak menjadi vektor serangan penting. Dependensi open-source, paket npm, komponen front-end, alat build, dan layanan pihak ketiga yang digunakan pengembang semuanya dapat menjadi jalur masuknya kode berbahaya ke aplikasi kripto.
-
AI Agent memperluas batas risiko keamanan. Ketika sistem AI dapat memanggil alat eksternal, membaca informasi sensitif, atau menjalankan transaksi on-chain, prompt injection, penyalahgunaan wewenang, dan eksekusi yang salah dapat secara langsung memengaruhi keamanan aset digital.
-
Audit keamanan tidak sama dengan keamanan sistem secara menyeluruh. Meskipun smart contract lolos audit, suatu proyek tetap dapat diserang karena front-end-nya telah dikompromikan, private key administrator bocor, atau dependensi berbahaya diperbarui.
-
AI juga dapat meningkatkan efisiensi pertahanan. Tinjauan kode otomatis, pemantauan transaksi abnormal, dan identifikasi risiko dapat membantu tim keamanan memperluas cakupan mereka, tetapi verifikasi manusia dan kontrol akses tetap diperlukan.
Mengapa AI Mengubah Biaya dan Efisiensi Serangan Kripto?
Serangan siber tradisional biasanya mengharuskan penyerang memiliki pengetahuan tentang analisis kode, arsitektur sistem, pengujian keamanan, dan eksploitasi kerentanan. Untuk protokol DeFi yang kompleks, penyerang juga perlu memahami struktur liquidity pool, penetapan harga token, mekanisme agunan, dan interaksi antara berbagai smart contract. Persyaratan teknis ini meningkatkan biaya persiapan serangan dan membatasi jumlah target yang dapat dianalisis oleh sebagian penyerang.
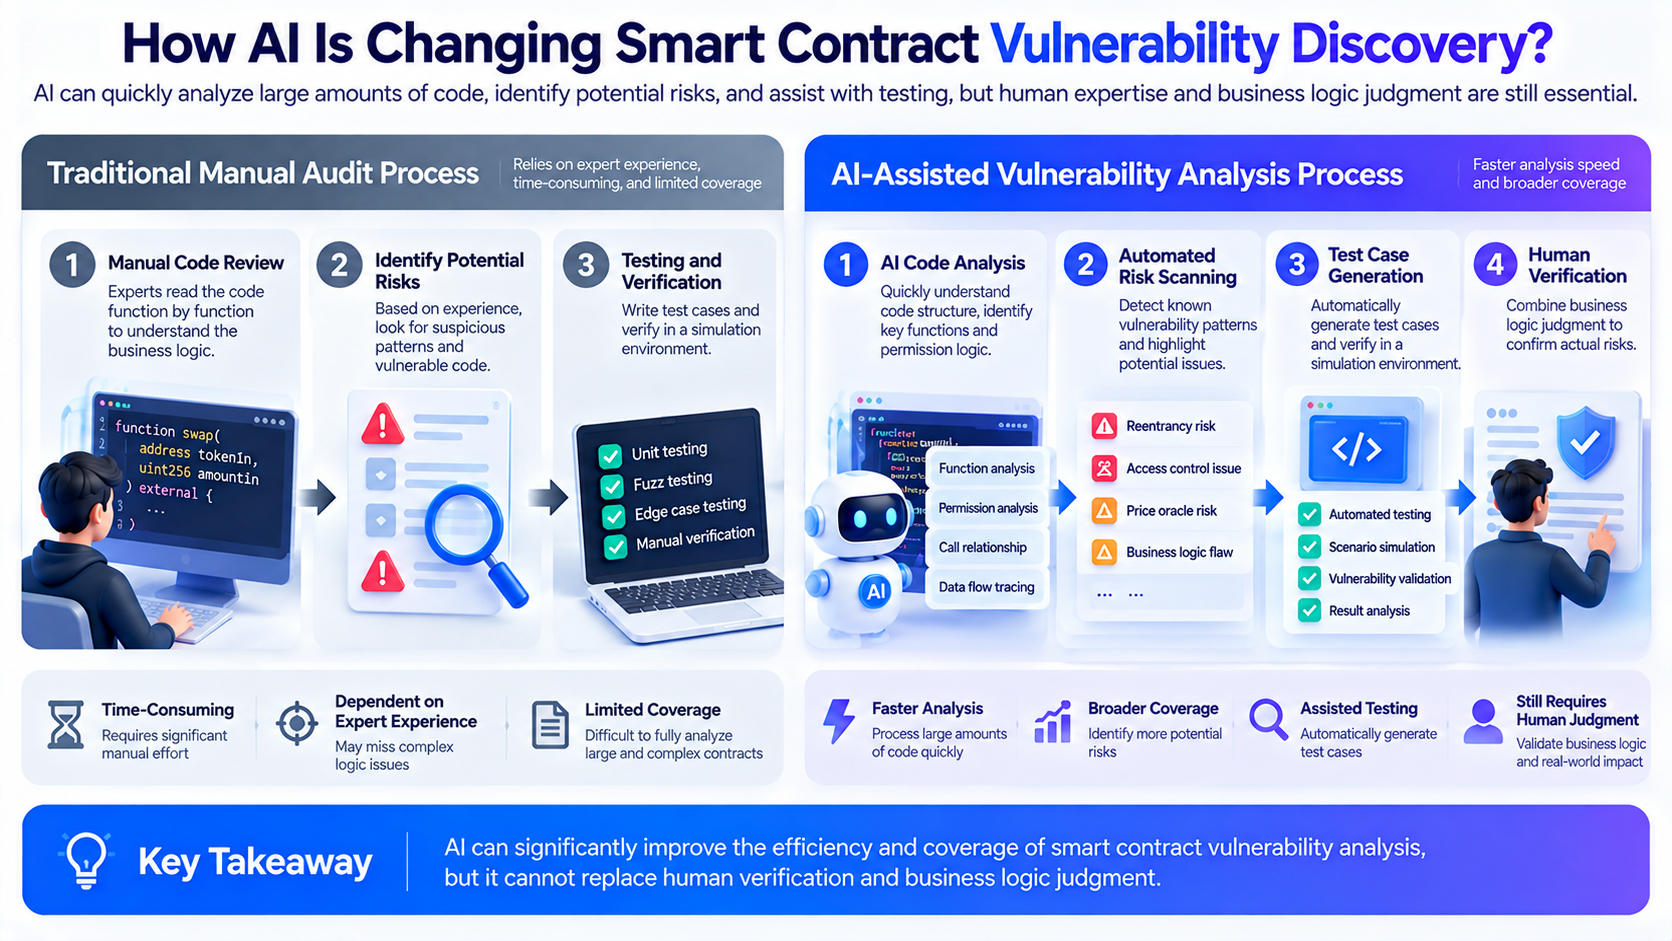
Alat AI menurunkan hambatan untuk beberapa tugas ini. Model bahasa besar dapat dengan cepat membaca banyak kode, menjelaskan fungsi kode yang kompleks, mengidentifikasi pengaturan izin yang tidak biasa, serta membantu menyusun jalur kerentanan potensial. AI Agent dengan kemampuan pemanggilan alat juga dapat menggabungkan pemeriksaan kode, simulasi transaksi, dan analisis hasil dalam lingkungan pengujian untuk terus menjalankan tugas bertahap.
Sebagai contoh, peneliti keamanan tradisional mungkin perlu membaca fungsi kontrak satu per satu untuk memahami izin dan panggilan eksternal yang terlibat dalam operasi dana tertentu. AI dapat membantu menyusun hubungan tersebut, sehingga peneliti dapat lebih cepat menemukan bagian kode yang perlu divalidasi lebih lanjut. Ketika penyerang menggunakan alat serupa, mereka juga dapat menjadi lebih efisien dalam menyaring target potensial.
Namun, kemampuan AI untuk menjelaskan kode tidak berarti AI dapat mengidentifikasi setiap kerentanan secara akurat. Serangan smart contract sering kali melibatkan kondisi dana tertentu, urutan transaksi, dan kondisi ekonomi. Model dapat mengabaikan batasan penting atau secara keliru mengidentifikasi desain normal sebagai isu keamanan.
Oleh karena itu, dampak paling langsung AI terhadap serangan kripto bukanlah penciptaan jenis kerentanan yang sepenuhnya baru. Sebaliknya, AI mempersingkat waktu yang diperlukan untuk sebagian penelitian kerentanan dan persiapan serangan, sekaligus memperluas cakupan analisis otomatis.
Bagaimana AI Dapat Mempercepat Penemuan dan Eksploitasi Kerentanan Smart Contract?
Kerentanan smart contract biasanya muncul akibat perbedaan antara implementasi kode dan aturan bisnis yang dimaksudkan. Karena smart contract secara langsung mengelola aset on-chain, kesalahan dalam logika penting dapat memengaruhi transfer dana, likuidasi agunan, atau izin protokol.
AI dapat membantu menganalisis hubungan logis ini, khususnya saat memeriksa sejumlah besar kontrak serupa, menyusun panggilan fungsi yang kompleks, dan mengidentifikasi isu keamanan yang berulang.
Risiko smart contract yang umum mencakup hal berikut.
| Jenis Kerentanan |
Risiko Utama |
Peran Potensial AI |
| Kelemahan kontrol akses |
Alamat yang tidak berwenang memanggil fungsi sensitif |
Membantu meninjau pemeriksaan izin dan konfigurasi peran |
| Kerentanan reentrancy |
Urutan panggilan eksternal dan pembaruan status yang tidak normal |
Mengidentifikasi potensi risiko panggilan berulang |
| Manipulasi oracle |
Harga yang tidak tepat memengaruhi perdagangan dan likuidasi |
Menganalisis ketergantungan harga dan asumsi yang tidak normal |
| Kelemahan logika bisnis |
Kesalahan dalam perhitungan dana, reward, atau aturan likuidasi |
Membantu meninjau proses bisnis yang kompleks |
| Risiko interaksi lintas kontrak |
Perilaku yang tidak diharapkan terjadi antara protokol berbeda |
Menyusun rantai panggilan dan dependensi eksternal |
Kerentanan logika bisnis memerlukan perhatian khusus. Berbeda dengan kesalahan kode yang jelas, beberapa kerentanan tidak melanggar aturan bahasa pemrograman. Sebaliknya, kerentanan tersebut mengeksploitasi kelemahan desain dalam mekanisme ekonomi suatu protokol. Sebagai contoh, metode penilaian agunan pada protokol pinjaman dapat menghasilkan nilai yang tidak normal dalam kondisi pasar tertentu. Meskipun setiap fungsi individual berjalan normal, proses pengelolaan dana secara keseluruhan tetap dapat memiliki masalah.
AI dapat membantu mengidentifikasi pola yang tidak biasa dalam kode, tetapi risiko logika ekonomi tetap perlu divalidasi berdasarkan aturan bisnis aktual, data on-chain, dan lingkungan transaksi.
Selain itu, penelitian kerentanan berbantuan AI dapat berkembang menjadi proses iteratif yang berkelanjutan. Suatu sistem dapat terlebih dahulu menganalisis kode, menggunakan umpan balik pengujian untuk menentukan apakah suatu hipotesis valid, lalu menyesuaikan arah analisisnya. Pendekatan otomatis ini meningkatkan efisiensi penelitian, tetapi juga berarti tim keamanan perlu lebih menekankan pengujian berkelanjutan daripada melakukan satu pemeriksaan sebelum kontrak diterapkan.
Apa Itu Serangan Rantai Pasokan Perangkat Lunak, dan Mengapa Serangan Ini Dapat Melewati Audit Smart Contract?
Serangan rantai pasokan perangkat lunak adalah metode serangan ketika penyerang memasukkan kode berbahaya ke dalam aplikasi target melalui paket pihak ketiga, alat pengembangan, proses build, atau layanan eksternal. Berbeda dengan pencarian kerentanan smart contract secara langsung, jenis serangan ini sering menggunakan komponen perangkat lunak yang sudah dipercaya oleh pengembang sebagai titik masuk.
Aplikasi kripto modern tidak hanya terdiri dari smart contract on-chain. Produk DeFi lengkap biasanya juga mencakup situs web front-end, alat koneksi wallet, antarmuka data transaksi, dependensi JavaScript, layanan server, dan sistem penerapan otomatis. Meskipun kontrak on-chain telah lolos audit, komponen eksternal tetap dapat menimbulkan risiko tersendiri.
Sebagai contoh, aplikasi decentralized exchange dapat menggunakan komponen koneksi wallet pihak ketiga. Jika kode berbahaya disisipkan ke dalam komponen tersebut saat pembaruan perangkat lunak, pengguna dapat menerima permintaan transaksi yang berbeda dari permintaan yang diharapkan meskipun mereka mengunjungi situs web yang sah. Dalam kasus ini, masalahnya mungkin tidak berasal dari protokol perdagangan itu sendiri. Masalah tersebut dapat terjadi sebelum pengguna berinteraksi dengan smart contract.
Serangan rantai pasokan perangkat lunak dapat menyebar secara luas. Jika beberapa proyek menggunakan paket dependensi atau komponen front-end yang sama, kompromi terhadap satu komponen dapat memengaruhi beberapa aplikasi secara bersamaan.
Insiden Ledger Connect Kit pada 2023 menunjukkan risiko ini. Kode berbahaya masuk ke komponen koneksi wallet melalui proses rilis perangkat lunak yang dikompromikan dan memengaruhi beberapa aplikasi terdesentralisasi yang bergantung pada komponen terkait. Insiden ini menunjukkan bahwa mengaudit smart contract tidak berarti seluruh lingkungan aplikasi yang diakses pengguna terlindungi pada tingkat yang sama.
Seiring komponen open-source dan alat pengembangan otomatis semakin banyak digunakan di seluruh ekosistem Web3, keamanan rantai pasokan perangkat lunak telah menjadi area pertahanan yang sama pentingnya dengan keamanan smart contract.
Bagaimana AI Dapat Semakin Memperbesar Risiko Serangan Rantai Pasokan Perangkat Lunak?
Alat pemrograman AI dapat membantu pengembang menghasilkan kode dengan cepat, memasang dependensi, dan mengonfigurasi lingkungan pengembangan. Namun, tanpa peninjauan yang diperlukan, pengembangan otomatis juga dapat meningkatkan potensi risiko dalam rantai pasokan perangkat lunak.
Kode yang dihasilkan AI dapat merujuk pada paket perangkat lunak yang belum diverifikasi secara memadai atau menggunakan dependensi usang yang tidak sesuai untuk proyek saat ini. Jika pengembang menerima hasil yang dihasilkan tanpa peninjauan, mereka dapat memasukkan risiko keamanan yang tidak perlu ke dalam proyek.
AI Agent dapat memiliki izin operasional yang lebih besar daripada alat penyelesaian kode biasa. Sebagai contoh, beberapa Agent dapat membaca file proyek, memanggil alat command-line, mengakses layanan eksternal, dan mengubah lingkungan pengembangan. Ketika kemampuan ini digabungkan dengan konten pihak ketiga yang tidak tepercaya, risikonya tidak lagi terbatas pada kualitas kode.
Salah satu isu penting adalah prompt injection. Penyerang dapat mencoba menyisipkan instruksi berbahaya ke dalam halaman web, dokumen, komentar kode, atau respons alat untuk mendorong AI Agent menyimpang dari tugas awalnya. Jika Agent tidak memiliki batas izin yang didefinisikan dengan jelas, Agent tersebut dapat melakukan tindakan yang tidak diizinkan oleh pengembang.
Risiko ini sangat sensitif bagi proyek kripto. Lingkungan pengembangan dapat berisi kredensial penerapan, kunci layanan RPC, konfigurasi penandatanganan otomatis, dan informasi sensitif lainnya. Jika alat AI dapat mengakses konten ini secara langsung, input eksternal dapat menjadi titik masuk tidak langsung untuk memengaruhi operasi internal.
Oleh karena itu, keamanan rantai pasokan perangkat lunak di era AI memerlukan lebih dari sekadar memeriksa apakah dependensi dapat dipercaya. Keamanan ini juga memerlukan konfirmasi mengenai file yang dapat diakses alat AI, perintah yang dapat dijalankannya, serta apakah alat tersebut dapat mengakses dana nyata dan kredensial penting.
Mengapa Kerugian Aset Tetap Dapat Terjadi Setelah Smart Contract Lolos Audit?
Audit smart contract terutama digunakan untuk menilai isu keamanan dalam versi kode tertentu. Cakupan audit biasanya dibatasi oleh versi kontrak, asumsi bisnis, dan kondisi pengujian. Audit dapat mengurangi risiko kerentanan yang telah diketahui, tetapi tidak dapat menjamin setiap bagian proyek akan tetap aman setiap saat.
Pengoperasian aktual aplikasi kripto melibatkan beberapa sistem yang saling terhubung. Smart contract menjalankan logika on-chain, situs web front-end menampilkan informasi transaksi, wallet mengesahkan tanda tangan, dan tim pengembangan serta operasional mengelola izin peningkatan, parameter konfigurasi, dan layanan eksternal.
Masalah pada salah satu area ini dapat memengaruhi keamanan dana pengguna.
Sebagai contoh, smart contract suatu protokol mungkin tidak memiliki kerentanan yang jelas, tetapi situs web front-end-nya dapat dikompromikan. Pengguna mungkin melihat operasi swap yang tampak normal pada halaman, sedangkan permintaan wallet yang sebenarnya berisi konten otorisasi tambahan. Jika pengguna tidak memverifikasi informasi penandatanganan, mereka dapat secara sukarela memberikan penyerang izin yang tidak diperlukan untuk mengoperasikan aset mereka.
Risiko lain berasal dari izin administrator. Jika penyerang memperoleh izin peningkatan protokol atau kendali atas konfigurasi penting, mereka dapat menggunakan fungsi manajemen yang telah diizinkan kontrak untuk mengubah cara dana ditangani. Dalam kasus ini, serangan mungkin tidak memerlukan eksploitasi kerentanan kode dalam pengertian tradisional.
Oleh karena itu, langkah keamanan perlu mencakup beberapa lapisan.
| Lapisan Keamanan |
Risiko Utama |
Langkah Pertahanan Utama |
| Smart contract |
Kesalahan logika, kerentanan izin |
Audit kode, pengujian, verifikasi formal |
| Aplikasi front-end |
Manipulasi halaman, permintaan penandatanganan berbahaya |
Pemeriksaan integritas penerapan, pemantauan anomali |
| Dependensi perangkat lunak |
Pembaruan berbahaya, peracunan dependensi |
Penguncian versi, verifikasi sumber |
| Lingkungan pengembangan |
Kebocoran kredensial, penyalahgunaan wewenang |
Isolasi kunci, prinsip hak akses minimum |
| Wallet dan penandatanganan |
Otorisasi phishing, transaksi yang salah |
Verifikasi tanda tangan, manajemen otorisasi |
| Operasional protokol |
Izin administrator dicuri, kesalahan konfigurasi |
Multisig, timelock, pemantauan berkelanjutan |
Hal ini juga menjelaskan mengapa sekadar meningkatkan jumlah audit smart contract tidak dapat menyelesaikan setiap isu keamanan kripto. Proyek juga harus terus mengelola dependensi perangkat lunak, izin pengembangan, dan lingkungan interaksi pengguna.
Risiko Baru Apa yang Dapat Ditimbulkan oleh AI Agent yang Menjalankan Transaksi On-Chain Secara Otomatis?
AI Agent berkembang dari alat analisis informasi menjadi sistem otomatis yang mampu memanggil layanan eksternal, menjalankan transaksi, dan mengelola aset digital. Dalam beberapa kasus penggunaan, AI Agent dapat menanyakan informasi pasar berdasarkan kondisi yang telah ditetapkan, menganalisis harga aset, dan menjalankan operasi melalui wallet atau antarmuka perdagangan.
Model ini dapat meningkatkan efisiensi pengelolaan dana, tetapi juga berarti sistem AI dapat secara langsung berpartisipasi dalam transfer aset.
Ketika chatbot tradisional memberikan informasi yang salah, pengguna biasanya perlu melakukan tindakan lebih lanjut sebelum dana terdampak. Sebaliknya, jika AI Agent dengan kemampuan eksekusi on-chain memiliki otorisasi wallet, Agent tersebut dapat langsung mengubah penilaian yang salah menjadi transaksi.
Sebagai contoh, Agent pengelolaan dana otomatis dapat menentukan apakah perlu menyesuaikan alokasi aset berdasarkan data eksternal. Jika data yang dibacanya telah dimanipulasi atau Agent tersebut tidak dapat mengidentifikasi risiko terkait kontrak target dengan benar, Agent tersebut dapat menjalankan operasi yang tidak sesuai dengan harapan pengguna.
Isu lainnya adalah cakupan izin. Jika suatu Agent diberikan persetujuan token tanpa batas atau izin untuk mengoperasikan dana dalam jumlah besar, satu eksekusi yang salah dapat menyebabkan kerugian signifikan. Sebagai perbandingan, menetapkan batas per transaksi, daftar alamat target yang diizinkan, dan mekanisme konfirmasi manual dapat membantu mengendalikan dampak potensial.
Oleh karena itu, pengamanan AI Agent memerlukan lebih dari sekadar meningkatkan akurasi pengambilan keputusan. Pengamanan ini juga memerlukan batas eksekusi yang beroperasi secara independen dari keputusan model.
Dalam desain praktis, AI dapat menganalisis pasar dan mengusulkan transaksi, sedangkan transfer dana harus tetap tunduk pada aturan otorisasi yang didefinisikan dengan jelas. Untuk transaksi berisiko tinggi, jumlah yang tidak biasa, atau interaksi dengan kontrak yang tidak dikenal, sistem dapat memerlukan verifikasi tambahan alih-alih sepenuhnya mengandalkan AI untuk membuat keputusan sendiri.
Ini akan menjadi isu penting yang perlu ditangani seiring AI semakin terintegrasi dengan keuangan on-chain.
Dapatkah AI Meningkatkan Pertahanan Keamanan di Industri Kripto?
AI juga dapat membantu tim keamanan meningkatkan efisiensi pertahanan mereka. Bagi proyek kripto yang perlu menganalisis banyak smart contract, catatan transaksi, dan dependensi perangkat lunak, alat otomatis dapat mengurangi pekerjaan berulang serta membantu peneliti menemukan aktivitas abnormal dengan lebih cepat.
Untuk keamanan smart contract, AI dapat membantu tinjauan kode, klasifikasi kerentanan, dan desain kasus uji. Pengembang dapat menggunakan AI untuk memahami hubungan fungsi yang kompleks, lalu menggabungkan analisis statis, fuzz testing, dan audit manual untuk memvalidasi potensi masalah.
Untuk pemantauan on-chain, AI dapat membantu mengidentifikasi pergerakan dana yang tidak biasa, perubahan mendadak dalam pola transaksi, dan perilaku yang menyerupai serangan sebelumnya. Hal ini dapat bermanfaat bagi tim keamanan yang perlu terus memantau beberapa protokol dan pool aset.
Untuk manajemen rantai pasokan perangkat lunak, AI dapat membantu menyusun hubungan dependensi, mengidentifikasi perubahan versi yang tidak biasa, dan menganalisis dampak advisori keamanan terhadap proyek saat ini.
Namun, alat pertahanan AI juga memiliki masalah berupa positif palsu, isu yang terlewat, dan pemahaman konteks yang tidak memadai. Beberapa transfer normal dalam jumlah besar dapat secara keliru diidentifikasi sebagai serangan, sedangkan kerentanan logika ekonomi yang kompleks mungkin tidak terdeteksi melalui pengenalan pola konvensional.
Oleh karena itu, AI lebih sesuai untuk meningkatkan efisiensi tim keamanan daripada menentukan secara mandiri apakah suatu protokol aman. Sistem pertahanan yang lengkap tetap memerlukan kombinasi pengujian otomatis, verifikasi manual, pemantauan berkelanjutan, dan kontrol akses yang didefinisikan dengan jelas.
Bagaimana Pengguna Biasa Dapat Melindungi Diri dari Risiko Keamanan Kripto di Era AI?
Bagi pengguna biasa, perubahan keamanan yang dibawa AI terutama terlihat dari semakin mudahnya pembuatan konten penipuan, peniruan identitas yang lebih meyakinkan, serta situs web berbahaya dan informasi transaksi palsu yang lebih menipu.
Penyerang dapat menggunakan AI untuk dengan cepat membuat email phishing dalam berbagai bahasa, meniru pesan layanan pelanggan, dan membuat penjelasan investasi yang tampak profesional. Mereka juga dapat menggunakan suara atau video palsu agar peniruan identitas terlihat lebih meyakinkan.
Meskipun informasi tersebut terlihat meyakinkan, kerugian aset umumnya tetap memerlukan langkah penting, seperti pengguna mengungkapkan private key, terhubung ke situs web berbahaya, memberikan izin berlebihan, atau menandatangani transaksi yang tidak sesuai dengan harapan mereka.
Oleh karena itu, pengguna harus memusatkan pemeriksaan keamanan mereka pada operasi dana yang sebenarnya.
Akses platform perdagangan dan aplikasi wallet melalui saluran tepercaya. Hindari menggunakan tautan login atau koneksi wallet yang diberikan dalam pesan tidak dikenal. Sebelum menandatangani transaksi, verifikasi alamat tujuan, jumlah transaksi, dan detail otorisasi. Berikan perhatian khusus pada persetujuan tanpa batas dan interaksi dengan kontrak yang tidak dikenal.
Untuk persetujuan token yang tidak lagi diperlukan, lakukan peninjauan berkala dan cabut izin yang tidak diperlukan. Ketika menyimpan aset digital dalam jumlah signifikan, pertimbangkan untuk memisahkan wallet yang digunakan untuk transaksi sehari-hari dari wallet yang digunakan untuk cadangan jangka panjang guna mengurangi dampak satu insiden keamanan.
Selain itu, setiap pihak yang mengaku sebagai layanan pelanggan atau perwakilan dukungan teknis dan meminta pengguna memberikan seed phrase, private key, atau recovery phrase harus dianggap sebagai sinyal risiko besar. Meskipun pihak tersebut menggunakan suara, video, atau terminologi profesional yang meyakinkan, hal itu tidak menggantikan verifikasi identitas secara mandiri.
Prinsip dasar keamanan pengguna tidak berubah secara mendasar di era AI. Yang penting adalah memverifikasi detail transaksi, mengendalikan izin dana, dan menghindari ketergantungan pada informasi yang belum diverifikasi untuk keamanan aset.
Bagaimana Kerangka Keamanan Kripto Akan Berkembang di Era AI?
Seiring alat AI secara bertahap terlibat dalam pengembangan perangkat lunak, penelitian kerentanan, dan transaksi on-chain, keamanan kripto beralih dari perlindungan berbasis titik ke perlindungan proses menyeluruh.
Pada masa lalu, beberapa proyek terutama mengandalkan audit smart contract yang dilakukan sebelum penerapan, dengan harapan dapat mengurangi risiko melalui tinjauan kode. Namun, dalam aplikasi Web3 yang kompleks, isu keamanan dapat terjadi dalam pembaruan dependensi perangkat lunak, penerapan front-end, operasi administrator, tanda tangan pengguna, dan area lainnya.
Di masa mendatang, pemeriksaan keamanan perlu lebih mencerminkan proses aktual pelaksanaan transaksi dengan dana nyata.
Untuk smart contract, proyek perlu melakukan pengujian komprehensif sebelum penerapan dan terus memantau transaksi abnormal selama operasi. Untuk rantai pasokan perangkat lunak, tim pengembangan perlu memverifikasi sumber dependensi, membatasi izin alat otomatis, serta melindungi kredensial penerapan dan kunci penting.
Untuk aplikasi on-chain yang didorong AI Agent, batas keamanan yang jelas perlu ditetapkan antara keputusan model dan eksekusi transaksi aktual. Sebagai contoh, batas jumlah transaksi, pemeriksaan alamat target, penghentian perilaku anomali, dan mekanisme persetujuan manual semuanya dapat mengurangi dampak eksekusi otomatis yang salah.
Pada saat yang sama, tim keamanan perlu menilai apakah alat AI itu sendiri dapat diandalkan. Kemampuan model dalam memproses data tidak tepercaya dengan benar, kemungkinan pemanggilan alat melampaui izin yang diberikan, dan keterlacakan keputusan otomatis semuanya akan menjadi area baru dalam penilaian keamanan.
Oleh karena itu, dampak jangka panjang AI terhadap industri kripto bukan hanya karena AI memberikan alat yang lebih kuat kepada penyerang. AI juga mendorong perlindungan keamanan untuk beralih dari audit satu kali menuju verifikasi berkelanjutan.
Kesimpulan
AI mengubah efisiensi dan struktur risiko serangan kripto. Model bahasa besar dan Agent otomatis dapat membantu analisis kode, penelitian kerentanan, dan pemrosesan informasi, sehingga mengurangi biaya sebagian aktivitas persiapan serangan. Namun, hal ini tidak berarti semua serangan kompleks dapat sepenuhnya diotomatiskan.
Kerentanan smart contract tetap menjadi sumber risiko penting, sementara rantai pasokan perangkat lunak, izin pengembang, aplikasi front-end, dan tanda tangan wallet juga dapat secara langsung menyebabkan kerugian aset. Seiring AI Agent memperoleh lebih banyak kemampuan pemanggilan alat dan izin pengoperasian dana, isu keamanan akan semakin meluas ke eksekusi otomatis dan kontrol akses.
Bagi pengembang, AI dapat meningkatkan efisiensi audit dan pemantauan, tetapi harus dikombinasikan dengan pengujian keamanan tradisional, manajemen dependensi, dan peninjauan manual. Bagi pengguna biasa, memverifikasi detail transaksi, melindungi private key, dan membatasi cakupan otorisasi tetap menjadi langkah penting untuk mencegah kerugian aset.
Keamanan kripto di era AI beralih dari sekadar melindungi kode smart contract menjadi melindungi seluruh proses, mulai dari pengembangan perangkat lunak dan dependensi pihak ketiga hingga eksekusi dana on-chain. Kemampuan untuk membangun mekanisme keamanan yang berkelanjutan, berlapis, dan dapat diverifikasi akan menjadi faktor kompetitif penting bagi aplikasi Web3 di masa depan.
FAQ
Apakah AI Akan Membuat Cryptocurrency Lebih Rentan terhadap Peretasan?
AI dapat mengurangi biaya sebagian aktivitas analisis kerentanan, pengumpulan informasi, dan persiapan serangan, tetapi keberhasilan serangan tetap bergantung pada kerentanan sistem, kondisi izin, dan langkah pertahanan.
Dapatkah AI Secara Otomatis Menemukan Kerentanan Smart Contract?
AI dapat membantu mengidentifikasi kerentanan potensial, dan beberapa penelitian telah menunjukkan kemampuan AI Agent untuk menemukan serta mengeksploitasi kerentanan dalam lingkungan pengujian. Namun, model masih dapat menghasilkan positif palsu atau melewatkan masalah dan tidak dapat menggantikan audit keamanan yang lengkap.
Apa Itu Serangan Rantai Pasokan Perangkat Lunak?
Serangan rantai pasokan perangkat lunak adalah serangan ketika penyerang memasukkan kode berbahaya ke dalam aplikasi target melalui dependensi pihak ketiga, alat pengembangan, sistem build, atau proses pengiriman perangkat lunak lainnya.
Mengapa Smart Contract Tetap Dapat Diretas Setelah Audit?
Audit biasanya menilai kode dan asumsi kontrak tertentu. Audit tidak dapat secara otomatis menghilangkan risiko seperti manipulasi front-end, kebocoran private key, dependensi berbahaya, atau otorisasi pengguna yang salah.
Apakah Kode Smart Contract yang Dihasilkan AI Aman?
Kode tersebut tidak dapat dianggap aman. Kode yang dihasilkan AI dapat mengandung kesalahan logika bisnis, kelemahan izin, atau dependensi yang tidak sesuai. Kode tersebut perlu melalui pengujian, peninjauan, dan, bila diperlukan, audit profesional.
Apa Risiko Keamanan AI Agent yang Berdagang Secara Otomatis?
Risiko utama meliputi eksekusi transaksi yang salah, otorisasi berlebihan, penggunaan data eksternal yang tidak tepercaya, dan transfer dana yang lebih besar dari yang diharapkan tanpa konfirmasi manual.
Dapatkah AI Digunakan untuk Pertahanan Keamanan Kripto?
Ya. AI dapat membantu tinjauan kode, analisis transaksi abnormal, penyusunan intelijen ancaman, dan pemeriksaan dependensi perangkat lunak, tetapi perlu dikombinasikan dengan metode verifikasi lainnya.
Bagaimana Pengguna Biasa Dapat Melindungi Diri dari Serangan Phishing yang Dihasilkan AI?
Akses platform melalui saluran tepercaya, verifikasi detail transaksi, lindungi seed phrase dan private key, serta hindari memberikan izin token yang tidak diperlukan kepada situs web yang tidak dikenal.
Dapatkah Kerentanan Dependensi Perangkat Lunak Memengaruhi Wallet Pengguna?
Dapat. Jika dependensi berbahaya masuk ke komponen koneksi wallet atau aplikasi front-end, dependensi tersebut dapat memengaruhi tampilan transaksi, permintaan penandatanganan, atau pemrosesan data sensitif.
Apakah AI Akan Menggantikan Audit Smart Contract Manual di Masa Depan?
Saat ini, belum ada bukti yang memadai bahwa AI dapat sepenuhnya menggantikan audit manual. Pendekatan yang lebih praktis adalah menggunakan AI untuk meningkatkan efisiensi analisis sambil mempertahankan penilaian manusia, pengujian otomatis, dan pemantauan berkelanjutan.