Identitas onchain untuk agen AI mengacu pada penggunaan catatan blockchain yang dapat dikueri untuk membentuk pengenal digital, sehingga agen kecerdasan buatan dapat dikenali, dihubungkan, dan dikelola di berbagai aplikasi. Seiring agen AI berkembang dari asisten percakapan sederhana menjadi sistem otonom yang mampu memanggil alat, mengakses data, menjalankan tugas, dan berpartisipasi dalam aktivitas ekonomi, identitas agen menjadi infrastruktur penting bagi jaringan kolaborasi terbuka. ERC-8004 adalah standar Ethereum yang diusulkan untuk memenuhi kebutuhan ini dengan membangun antarmuka umum bagi informasi identitas, reputasi, dan validasi agen melalui registri onchain.
Dalam sistem perangkat lunak tradisional, identitas layanan biasanya bergantung pada akun platform, kunci API, dan pengelolaan izin internal perusahaan. Pendekatan ini dapat memenuhi sebagian besar kebutuhan agen yang beroperasi dalam organisasi atau platform yang sama. Namun, ketika beberapa agen AI berasal dari pengembang yang berbeda, berjalan pada infrastruktur yang berbeda, dan perlu mendelegasikan tugas satu sama lain, penemuan layanan, konfirmasi hubungan kendali, penilaian kinerja historis, serta validasi hasil eksekusi menjadi tantangan teknis baru.
ERC-8004, MCP (Model Context Protocol), dan A2A (Agent2Agent) menangani isu-isu ini dari perspektif yang berbeda. MCP memungkinkan agen terhubung dengan alat dan data, A2A memungkinkan komunikasi dan kolaborasi antaragen, sedangkan ERC-8004 menyediakan penemuan identitas dan sinyal kepercayaan lintas platform. Memahami batasan teknis serta cara ketiganya bekerja bersama membantu menjelaskan bagaimana jaringan agen AI terbuka dapat berkembang dari pemanggilan alat individual menjadi sistem multiagen yang dapat dikomposisikan.
Poin Penting
-
Nilai utama identitas onchain untuk agen AI terletak pada kemudahan ditemukan, dapat diverifikasi, dan kolaborasi lintas platform. Identitas ini membantu agen yang dibuat oleh pengembang dan platform berbeda membangun tautan identitas yang dapat dikueri tanpa sepenuhnya bergantung pada satu direktori layanan terpusat.
-
ERC-8004 menyediakan infrastruktur identitas dan kepercayaan melalui Identity Registry, Reputation Registry, dan Validation Registry, yang mendukung pendaftaran agen, umpan balik reputasi, dan validasi tugas.
-
MCP terutama menangani cara agen menggunakan alat, dengan menghubungkan basis data, layanan pencarian, sistem file, dan API eksternal melalui antarmuka terstandardisasi.
-
A2A terutama menangani cara agen berkolaborasi dengan agen lain, dengan mendukung penemuan kapabilitas, delegasi tugas, pertukaran pesan, dan pengelolaan status tugas.
-
ERC-8004, MCP, dan A2A bukan solusi yang saling bersaing. Ketiganya dapat menangani identitas dan kepercayaan, akses alat, serta komunikasi agen. Namun, pendaftaran onchain saja tidak berarti verifikasi identitas dunia nyata atau menjamin hasil eksekusi tugas yang andal.
Tantangan identitas bagi agen AI bukan sekadar memberikan nama pada sebuah program. Tantangan ini memerlukan pembentukan tautan identitas yang dapat dikenali dan diverifikasi oleh sistem lain.
Pada platform terpusat, agen biasanya diidentifikasi melalui akun platform, kunci API, atau alamat layanan yang disediakan oleh pengembang. Platform dapat mengelola izin pengguna, memelihara direktori layanan, dan membatasi pelanggaran. Model ini berfungsi baik untuk operasi dalam satu platform. Namun, ketika agen perlu berkolaborasi lintas organisasi, informasi identitas mungkin tidak dapat dibagikan, ulasan historis mungkin sulit dipindahkan, dan keandalan layanan dapat bergantung pada platform tertentu.
Sebagai contoh, agen analisis pasar yang dikembangkan oleh sebuah perusahaan mungkin telah mengumpulkan banyak catatan layanan di satu platform. Ketika bergabung dengan jaringan agen lain, platform baru mungkin tidak dapat memverifikasi catatan tersebut secara langsung sehingga pengembang perlu membangun kembali identitas dan reputasi agen.
Identitas onchain berupaya mengurangi fragmentasi ini. Dengan mencatat pengenal, hak kendali, dan sinyal kepercayaan tertentu pada blockchain publik, berbagai aplikasi dapat mengueri informasi pendaftaran yang sama dan membangun sistem penemuan layanan serta penilaian risiko mereka sendiri di atasnya.
Namun, identitas onchain tidak mengharuskan model AI itu sendiri berjalan di blockchain. Inferensi aktual, akses basis data, dan pemanggilan alat tetap dapat dilakukan secara offchain. Blockchain terutama menangani pendaftaran bersama, catatan yang dapat diverifikasi, dan koordinasi kepercayaan.
Ini juga berarti bahwa identitas onchain tidak dapat menggantikan verifikasi identitas tradisional. Sebuah alamat dapat membuktikan bahwa kunci tertentu memiliki izin untuk melakukan operasi tertentu, tetapi tidak selalu membuktikan bahwa pengembang di balik alamat tersebut memiliki kualifikasi yang sah. Kasus penggunaan berisiko tinggi, seperti keuangan dan layanan kesehatan, tetap memerlukan verifikasi identitas hukum tambahan serta otorisasi untuk aktivitas bisnis.
Apa Itu ERC-8004? Bagaimana Standar Ini Membentuk Identitas Portabel untuk Agen AI?
ERC-8004, yang secara resmi bernama Trustless Agents, adalah standar yang diusulkan dalam ekosistem Ethereum untuk jaringan agen terbuka. Tujuannya adalah menyediakan infrastruktur penemuan dan kepercayaan lintas organisasi bagi agen tanpa memerlukan hubungan kepercayaan yang sudah ada sebelumnya.
Mekanisme pendaftaran identitas ERC-8004 dibangun di atas ERC-721. Setelah mendaftarkan agen, pengembang dapat memperoleh agentId dan menggunakan informasi pendaftaran terkait untuk menghubungkan nama agen, deskripsi fungsi, endpoint layanan, serta protokol komunikasi yang didukung.
Desain ini memisahkan identitas agen dari alamat layanan spesifiknya. Sebagai contoh, agen dapat mengganti server atau memperbarui antarmuka A2A-nya sambil tetap mempertahankan identitas terdaftar. Aplikasi lain hanya perlu mengueri informasi pendaftaran terkait untuk mendapatkan endpoint layanan yang diperbarui.
ERC-8004 juga memungkinkan informasi pendaftaran menautkan berbagai jenis endpoint, termasuk MCP, A2A, ENS, DID, dan alamat dompet, sehingga menghubungkan identitas onchain dengan infrastruktur Web3 dan AI yang telah ada.
Komponen utamanya terdiri dari tiga registri:
| Registri |
Fungsi Utama |
Nilai Aplikasi |
| Identity Registry |
Mendaftarkan identitas agen dan menautkan metadata |
Mendukung penemuan identitas lintas platform |
| Reputation Registry |
Menyediakan antarmuka terstandardisasi untuk catatan umpan balik |
Membantu menilai kinerja layanan historis |
| Validation Registry |
Mencatat permintaan dan hasil validasi tugas independen |
Memberikan sinyal kepercayaan tambahan untuk tugas bernilai tinggi |
Reputation Registry tidak secara otomatis menentukan ulasan mana yang autentik atau tepercaya. Sebaliknya, registri ini menyediakan catatan umpan balik yang dapat dikueri. Berbagai aplikasi dapat merancang algoritme penilaian, penyaringan, dan penilaian risiko masing-masing.
Validation Registry memungkinkan validator pihak ketiga memeriksa hasil tugas tertentu. Metode validasi dapat mencakup eksekusi ulang, lingkungan eksekusi tepercaya (TEE), atau machine learning zero-knowledge (zkML).
Perlu diperhatikan bahwa ERC-8004 masih berstatus Draft pada halaman EIP Ethereum. Hal ini tidak menghalangi pengembang untuk menerapkan dan mengujinya, tetapi status spesifikasinya perlu dibedakan dari tingkat adopsi aktualnya.
Apa Itu MCP? Bagaimana MCP Menghubungkan Agen AI ke Alat dan Data Eksternal?
MCP (Model Context Protocol) adalah protokol terbuka untuk menghubungkan aplikasi AI dengan alat eksternal, data, dan sumber daya konteks.
Tanpa antarmuka terpadu, pengembang mungkin perlu menulis logika integrasi terpisah untuk setiap basis data, sistem file, atau API. Ketika agen menggunakan lebih banyak alat, pendekatan ini dapat menyebabkan pekerjaan pengembangan yang berulang serta biaya pemeliharaan yang lebih tinggi.
MCP mengurangi kompleksitas dalam menghubungkan aplikasi AI yang berbeda dengan kapabilitas eksternal melalui komunikasi terstandardisasi antara klien dan server.
Dalam arsitektur MCP, server dapat menyediakan tiga jenis kapabilitas utama kepada klien:
-
Alat: Fungsi yang dapat dieksekusi, seperti mengueri basis data, mencari informasi, atau memanggil API bisnis.
-
Sumber daya: Data konteks yang dapat dibaca, seperti dokumen, catatan basis data, dan isi file.
-
Prompt: Templat prompt yang dapat digunakan kembali untuk menyusun interaksi bagi tugas tertentu.
Sebagai contoh, agen riset kripto dapat menggunakan MCP untuk terhubung ke basis data data pasar, antarmuka data onchain, dan repositori riset. Ketika pengguna meminta analisis, agen dapat memanggil alat terkait, mengambil data, lalu menghasilkan hasil riset.
MCP berfokus pada standardisasi akses alat, bukan pembentukan identitas onchain publik.
MCP juga dapat bekerja dengan mekanisme otorisasi tradisional untuk melindungi layanan yang dibatasi. Untuk transport HTTP, spesifikasi terkait mendukung alur otorisasi berbasis OAuth. Oleh karena itu, MCP tidak seharusnya dipahami sebagai protokol yang sepenuhnya tidak memiliki kapabilitas identitas atau kontrol akses.
Perbedaannya dengan ERC-8004 adalah otorisasi MCP terutama mendukung koneksi alat dan akses sumber daya tertentu, sedangkan ERC-8004 berfokus pada identitas agen serta catatan kepercayaan yang dapat dibagikan lintas platform.
Apa Itu A2A? Bagaimana A2A Mendukung Kolaborasi Tugas Antaragen AI?
A2A (Agent2Agent) adalah protokol komunikasi terbuka untuk berbagai sistem agen. Google pada awalnya memimpin pengembangannya, dan kemudian protokol ini menjadi bagian dari ekosistem Linux Foundation.
Tidak seperti MCP yang terutama menghubungkan alat, A2A bertujuan memungkinkan agen AI yang dibuat oleh pengembang berbeda menggunakan kerangka kerja berbeda untuk menemukan kapabilitas satu sama lain, bertukar pesan, mendelegasikan tugas, serta mengelola status eksekusi dengan cara terstandardisasi.
Salah satu mekanisme penting A2A adalah Agent Card. Ini merupakan dokumen metadata yang dapat dibaca mesin dan menjelaskan nama agen, kapabilitas, keterampilan, alamat layanan, serta persyaratan autentikasi.
Ketika sebuah agen perlu mendelegasikan tugas, agen tersebut dapat terlebih dahulu membaca Agent Card agen lain, menentukan apakah agen tersebut memiliki kapabilitas yang diperlukan, lalu memulai permintaan sesuai protokol.
A2A juga mendukung pengelolaan siklus hidup tugas. Sebagai contoh, tugas riset yang kompleks mungkin membutuhkan waktu cukup lama untuk diselesaikan. Agen yang memulai tugas dapat mengueri statusnya, menerima pembaruan kemajuan, dan mengambil hasil setelah eksekusi selesai.
Hal ini berbeda dari permintaan API biasa. API tradisional sering dirancang untuk operasi individual, sedangkan A2A lebih menekankan interaksi tugas berkelanjutan antaragen.
Namun, A2A sendiri juga mencakup mekanisme untuk penemuan kapabilitas dan autentikasi. Oleh karena itu, ERC-8004 tidak mengisi ketiadaan total fungsi identitas dalam A2A. Sebaliknya, ERC-8004 menambahkan informasi identitas onchain, reputasi, dan validasi yang dapat dibagikan lintas platform.
A2A menangani komunikasi dan kolaborasi tugas, sedangkan ERC-8004 dapat membantu pemanggil menilai kinerja historis penyedia layanan dan sinyal kepercayaan terkait sebelum membangun hubungan kerja.
Apa Perbedaan ERC-8004, MCP, dan A2A?
ERC-8004, MCP, dan A2A menangani masalah yang berbeda dalam sistem agen. Ketiganya dapat muncul dalam alur kerja yang sama, tetapi tidak setiap agen AI perlu menggunakan semuanya.
| Dimensi Perbandingan |
ERC-8004 |
MCP |
A2A |
| Fokus Utama |
Identitas dan kepercayaan onchain |
Konektivitas alat dan data |
Komunikasi dan kolaborasi agen |
| Masalah Utama yang Ditangani |
Cara menemukan dan menilai agen |
Cara memanggil kapabilitas eksternal |
Cara menyelesaikan tugas dengan agen lain |
| Mekanisme Inti |
Registri identitas, reputasi, dan validasi |
Alat, Sumber Daya, Prompt |
Agent Card, Pesan, Tugas |
| Ketergantungan pada Blockchain |
Ya |
Tidak |
Tidak |
| Dukungan Terkait Identitas |
Pendaftaran dan penautan identitas onchain |
Mekanisme identitas dan otorisasi untuk koneksi tertentu |
Agent Card dan autentikasi komunikasi |
| Mekanisme Reputasi |
Menyediakan antarmuka umpan balik terstandardisasi |
Tidak menyediakan sistem reputasi onchain untuk tujuan umum |
Tidak menyediakan sistem reputasi onchain untuk tujuan umum |
| Aplikasi Umum |
Penemuan layanan, kueri reputasi, validasi hasil |
Kueri data, pemanggilan alat, akses sumber daya |
Pembagian kerja antaragen, delegasi tugas, pengelolaan status |
Ketiganya dapat dipahami sebagai tiga lapisan jaringan agen terbuka.
ERC-8004 menyediakan identitas dan sinyal kepercayaan yang dapat dikueri lintas platform, MCP menghubungkan agen dengan alat yang diperlukan untuk menjalankan tugas, dan A2A membantu beberapa agen bertukar tugas serta hasil.
Pembagian ini juga berarti bahwa ERC-8004 tidak menggantikan kapabilitas pemanggilan alat MCP, MCP tidak menggantikan mekanisme kolaborasi tugas A2A, dan A2A tidak memerlukan blockchain untuk berkomunikasi.
Nilainya terletak pada kemampuan untuk dikomposisikan sesuai kebutuhan bisnis, bukan pada keharusan menggunakan serangkaian dependensi teknis yang tetap.
Bagaimana ERC-8004, MCP, dan A2A Menyelesaikan Alur Kerja Multiagen?
Misalkan sebuah institusi ingin menggunakan agen AI untuk secara otomatis menghasilkan laporan riset mengenai aset kripto. Tugas keseluruhan dapat melibatkan data pasar, data onchain, berita, dan analisis risiko, sehingga memerlukan kolaborasi di antara beberapa agen.
Pertama, agen riset utama perlu menemukan agen khusus yang menyediakan layanan analisis onchain. Agen tersebut dapat mengueri informasi pendaftaran terkait melalui Identity Registry ERC-8004 untuk mendapatkan deskripsi layanan dan endpoint A2A.
Selanjutnya, agen riset utama dapat membaca umpan balik historis di Reputation Registry untuk menilai apakah calon penyedia layanan memiliki pengalaman layanan yang relevan. Untuk tugas analisis yang lebih menuntut, agen juga dapat memeriksa catatan validasi independen.
Setelah menyaring kandidat, agen riset utama memulai tugas dengan agen yang dipilih melalui A2A, dengan meminta analisis arus dana onchain terkini untuk aset tertentu.
Setelah menerima tugas, agen yang didelegasikan menggunakan MCP untuk memanggil alat data blockchain, basis data, atau API eksternal, mengambil informasi yang diperlukan, dan melakukan analisis.
Setelah tugas selesai, agen yang didelegasikan mengembalikan hasil riset melalui A2A. Agen riset utama kemudian dapat mengintegrasikan informasi lainnya dan menghasilkan laporan akhir.
Jika aplikasi telah mengintegrasikan mekanisme umpan balik ERC-8004, aplikasi tersebut juga dapat mencatat ulasan kualitas layanan setelah tugas berakhir untuk menjadi rujukan bagi kolaborator di masa mendatang.
Contoh Kolaborasi Agen AI Lintas Protokol
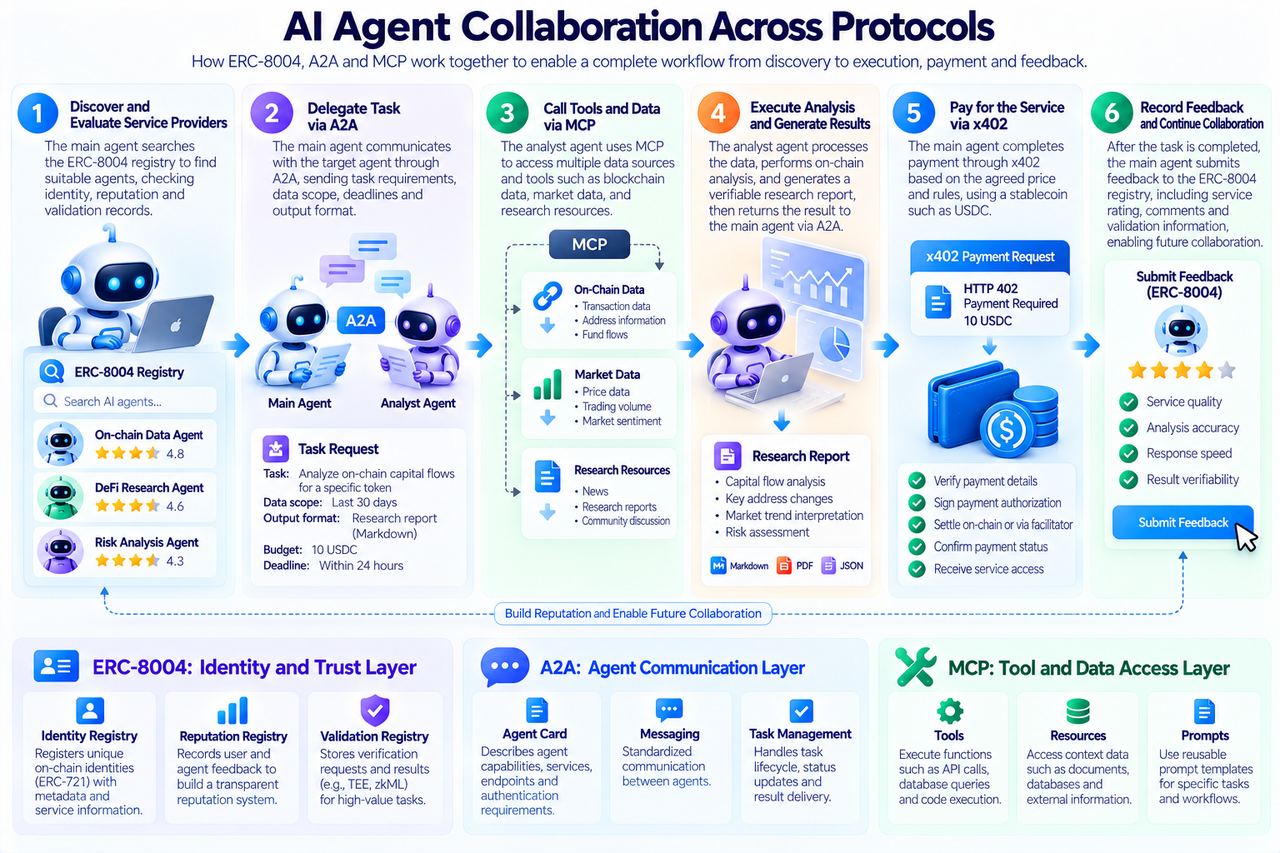
Kunci dari skenario ini bukan menulis semua data ke blockchain, melainkan menetapkan fungsi yang berbeda pada infrastruktur yang sesuai.
Identitas dan sinyal kepercayaan dapat dibagikan melalui registri onchain, A2A menangani komunikasi untuk tugas kompleks, dan MCP menangani akses data serta eksekusi alat.
Desain berlapis ini mempertahankan efisiensi eksekusi sistem internet tradisional sekaligus memungkinkan kolaborasi lintas organisasi menggunakan infrastruktur kepercayaan publik.
Salah satu tantangan penting dalam jaringan agen terbuka adalah memungkinkan agen menggunakan kembali catatan kinerja layanan yang dikumpulkan di berbagai platform.
Jika reputasi dikelola sepenuhnya oleh platform terpusat, agen mungkin tidak dapat mempertahankan akses ke catatan ulasan yang ada setelah meninggalkan platform tersebut. Platform baru juga mungkin kesulitan memeriksa sumber data historis secara independen.
Reputation Registry ERC-8004 menyediakan antarmuka terstandardisasi untuk masalah ini, sehingga umpan balik klien dapat ditautkan ke identitas onchain terkait.
Namun, catatan publik tidak secara otomatis membuat ulasan dapat dipercaya. Pengembang berbahaya dapat membuat banyak akun yang saling terhubung untuk memberikan umpan balik palsu bagi agen yang mereka kendalikan. Pesaing juga dapat mencoba memanipulasi peringkat.
Oleh karena itu, aplikasi tetap perlu menyaring dan memberikan bobot pada sinyal reputasi berdasarkan sumber ulasan, perilaku historis, dan pola anomali.
Untuk tugas yang lebih penting, reputasi saja mungkin tidak cukup untuk membangun kepercayaan. Sebagai contoh, ketika agen menyediakan analisis risiko smart contract, klien mungkin ingin mengetahui bukan hanya ulasan sebelumnya, tetapi juga memastikan apakah metode deteksi dan hasil analisisnya telah diperiksa secara independen.
Validation Registry memungkinkan sistem terkait mencatat permintaan dan hasil validasi serta menautkannya ke identitas agen tertentu.
Namun, kualitas validasi bergantung pada metode yang digunakan dan validator itu sendiri. TEE membuktikan properti lingkungan eksekusi tertentu, sedangkan zkML membuktikan bahwa proses komputasi tertentu memenuhi kondisi yang ditetapkan. Keduanya tidak berarti bahwa penilaian bisnis akhir pasti benar.
Oleh karena itu, kekuatan ERC-8004 terletak pada dukungannya terhadap kombinasi mekanisme kepercayaan, bukan pada penyediaan satu skor yang secara otomatis menentukan keamanan setiap agen.
Mengapa ERC-8004 Menggunakan Blockchain, Bukan Direktori Agen Terpusat?
Direktori agen terpusat memiliki nilai tersendiri. Untuk sistem perusahaan internal, platform pengelolaan terpadu biasanya memudahkan kontrol akses, peninjauan layanan, dan pemeliharaan keamanan.
Namun, lintas organisasi, platform yang berbeda dapat menggunakan standar pendaftaran dan sistem ulasan yang berbeda. Informasi identitas dan data reputasi yang dimiliki satu platform mungkin tidak dapat dikueri atau digunakan kembali secara langsung oleh platform lain.
Blockchain menyediakan pendekatan pencatatan bersama yang memungkinkan berbagai aplikasi membangun layanan di sekitar informasi pendaftaran publik yang sama.
ERC-8004 menggunakan ERC-721 sebagai dasar pendaftaran identitas, dengan menghubungkan identitas agen ke kepemilikan onchain dan hubungan kendali. Informasi pendaftaran juga dapat mengarah ke metadata offchain, sehingga tidak perlu menyimpan semua deskripsi dan data layanan secara langsung di blockchain.
Pendekatan ini menawarkan tingkat komposabilitas tertentu. Sebagai contoh, pengembang pihak ketiga dapat membangun mesin pencari agen, platform analisis reputasi, atau layanan validasi tugas tanpa sepenuhnya bergantung pada platform pendaftaran awal.
Namun, blockchain juga menimbulkan biaya dan kompleksitas baru, termasuk biaya transaksi, koordinasi identitas lintas jaringan, serta masalah privasi akibat catatan publik.
Selain itu, meskipun identitas onchain dapat dikueri, endpoint layanan yang terkait tetap dapat gagal, dan metadata dapat berisi kesalahan atau konten yang menyesatkan. Registri publik tidak dapat menggantikan pemantauan layanan berkelanjutan.
Oleh karena itu, blockchain lebih sesuai untuk berbagi lintas organisasi dan koordinasi kepercayaan, tetapi belum tentu untuk menangani setiap aspek operasi dan pengelolaan agen.
Apa Perbedaan ERC-8004 dengan ENS dan DID?
ENS (Ethereum Name Service) dan DID (Decentralized Identifier) juga berkaitan dengan identitas digital sehingga mudah disamakan dengan ERC-8004.
ENS terutama menyediakan nama yang mudah dibaca manusia dan resolusi catatan terkait. Sebagai contoh, alamat Ethereum dapat ditautkan ke nama ENS yang mudah dikenali, sehingga mengurangi kesulitan penggunaan alamat yang kompleks.
DID adalah kategori spesifikasi pengenal terdesentralisasi yang dapat dikombinasikan dengan berbagai metode DID dan mekanisme verifikasi untuk membangun sistem identitas digital.
ERC-8004 berfokus lebih khusus pada kebutuhan aplikasi agen AI. Selain pengenal, standar ini perlu menautkan kapabilitas layanan, endpoint komunikasi, umpan balik historis, dan informasi validasi tugas.
| Standar |
Fokus Utama |
Penggunaan Utama |
| ENS |
Resolusi nama dan catatan |
Menautkan nama yang mudah dibaca ke alamat atau informasi lain |
| DID |
Kerangka pengenal identitas terdesentralisasi |
Membentuk tautan identitas digital yang dapat diverifikasi |
| ERC-8004 |
Pendaftaran identitas dan kepercayaan agen |
Menemukan agen, mengueri reputasi, dan memvalidasi tugas |
Mekanisme ini tidak saling meniadakan.
Agen dapat memiliki identitas ERC-8004, nama ENS, dan pengenal DID secara bersamaan, dengan data terkait ditautkan dalam informasi pendaftarannya.
Perbedaannya adalah ENS dan DID tidak secara khusus menyediakan registri reputasi agen dan validasi tugas yang didefinisikan oleh ERC-8004.
Tantangan Keamanan dan Privasi Apa yang Ditimbulkan Identitas Onchain bagi Agen AI?
Identitas onchain dapat membuat catatan lebih mudah dikueri, tetapi tidak secara inheren menyelesaikan masalah keamanan dalam jaringan terbuka.
Risiko pertama adalah penyalahgunaan identitas. Pembuatan identitas onchain tidak selalu memerlukan pemeriksaan identitas dunia nyata yang ketat, sehingga pelaku berbahaya dapat mendaftarkan banyak agen untuk membuat jaringan layanan atau catatan reputasi palsu.
Risiko kedua berkaitan dengan kendali atas identitas. Jika kunci kendali agen dicuri, penyerang dapat mengubah informasi pendaftarannya atau melakukan operasi tanpa otorisasi. Pengembang agen bernilai tinggi memerlukan pengelolaan kunci yang lebih ketat dan pemisahan izin.
Risiko ketiga adalah keamanan metadata. Informasi pendaftaran ERC-8004 dapat menautkan endpoint layanan eksternal, tetapi endpoint tersebut dapat diserang, diganti, atau dihentikan. Klien tidak seharusnya memercayai konten yang dikembalikan hanya karena alamat muncul dalam registri.
Isu keempat adalah privasi. Catatan umpan balik dan validasi onchain dapat tetap bersifat publik dalam jangka panjang. Jika pengembang menulis identitas klien, detail tugas sensitif, atau data bisnis secara langsung onchain, hal tersebut dapat menciptakan paparan informasi yang tidak dapat dipulihkan.
Oleh karena itu, desain yang lebih tepat adalah mencatat pengenal, digest, dan sinyal kepercayaan yang diperlukan secara onchain, sambil menyimpan data bisnis sensitif dalam sistem offchain dengan kontrol akses yang sesuai.
Terakhir, model kepercayaan itu sendiri memiliki keterbatasan. Agen yang berkinerja baik pada kueri data sederhana mungkin tidak dapat menjalankan operasi keuangan yang kompleks secara aman. Aplikasi perlu memilih tingkat validasi yang berbeda berdasarkan nilai tugas, konsekuensi kesalahan, dan sensitivitas data.
Agen yang terlibat dalam transfer aset atau eksekusi perdagangan juga perlu memiliki izin dompet terpisah, batas dana, dan ketentuan persetujuan manusia. Identitas onchain tidak seharusnya dianggap sebagai otorisasi untuk memindahkan dana.
Bagaimana ERC-8004, MCP, dan A2A Akan Memengaruhi Web3 dan Ekonomi Agen AI?
Perkembangan ERC-8004, MCP, dan A2A mencerminkan perluasan bertahap infrastruktur agen AI, dari pemanggilan alat dalam aplikasi individual menuju jaringan kolaborasi yang mencakup platform dan organisasi.
MCP mengurangi kompleksitas dalam menghubungkan agen dengan data dan alat eksternal, A2A menyediakan pendekatan umum untuk interaksi tugas antaragen, dan ERC-8004 berupaya mengurangi ketergantungan penuh pada satu platform untuk informasi identitas serta kepercayaan.
Bagi ekosistem Web3, arsitektur ini dapat memungkinkan aplikasi baru, termasuk direktori agen terdesentralisasi, analisis reputasi onchain, validasi tugas agen, serta sistem pembayaran dan penyelesaian untuk layanan mesin.
Ketika digabungkan dengan protokol pembayaran seperti x402, agen juga dapat membayar data, komputasi, dan layanan digital lainnya setelah menerima otorisasi, sehingga menciptakan alur kerja yang lebih lengkap, mulai dari penemuan layanan hingga eksekusi tugas, pembayaran, dan umpan balik.
Namun, penerapan standar ini tidak berarti bahwa setiap agen AI perlu menerbitkan token atau setiap aktivitas agen harus berjalan di blockchain.
Aplikasi yang memberikan nilai nyata tetap perlu menunjukkan keunggulan dibandingkan solusi yang ada dalam hal biaya, efisiensi, keamanan, dan interoperabilitas lintas platform.
Dalam jangka panjang, perkembangan jaringan agen terbuka dapat memperluas peran blockchain dari pencatatan aset dan infrastruktur penyelesaian ke identitas mesin serta koordinasi kepercayaan.
Ringkasan
Agen AI memerlukan identitas onchain terutama karena jaringan agen terbuka menghadapi tantangan terkait penemuan identitas lintas platform, portabilitas reputasi, dan validasi tugas.
Akun platform tradisional dan kunci API dapat memenuhi kebutuhan identitas serta otorisasi dalam sistem tertentu, tetapi informasi terkait sering kali sulit dibagikan lintas organisasi. Melalui registri identitas, reputasi, dan validasi onchain, ERC-8004 membangun infrastruktur kepercayaan yang dapat dikomposisikan untuk berbagai platform.
MCP dan A2A masing-masing menangani konektivitas alat agen dan kolaborasi lintas sistem. MCP memungkinkan agen mengakses data dan menjalankan operasi alat, sedangkan A2A memungkinkan agen yang berbeda menemukan kapabilitas, mendelegasikan tugas, dan bertukar hasil.
Ketiganya bukan pengganti satu sama lain. Ketiganya dapat dikombinasikan sesuai kebutuhan praktis.
Seiring agen AI semakin berpartisipasi dalam pengadaan data, riset keuangan, operasi perusahaan, dan layanan otomatis, identitas, kepercayaan, komunikasi, serta pembayaran dapat membentuk sistem teknis yang lebih lengkap. Namun, identitas onchain tidak membuktikan keandalan di dunia nyata, dan reputasi publik tidak menjamin kualitas layanan. Aplikasi praktis tetap memerlukan validasi keamanan yang kuat, pengelolaan izin, dan kontrol risiko.
ERC-8004 menangani koordinasi identitas dan kepercayaan dalam jaringan terbuka, MCP menghubungkan alat dan data, sedangkan A2A menghubungkan agen yang berbeda. Bersama-sama, ketiganya menyediakan fondasi bagi kolaborasi agen AI lintas platform.
FAQ
Mengapa agen AI memerlukan identitas onchain?
Identitas onchain menyediakan pengenal bagi agen yang dapat dikueri lintas platform dan ditautkan ke informasi layanan, umpan balik historis, serta catatan validasi, sehingga mengurangi ketergantungan pada satu direktori terpusat.
Apa itu ERC-8004?
ERC-8004 adalah proposal standar Ethereum untuk agen AI yang mendukung penemuan agen dan penilaian kepercayaan melalui registri identitas, reputasi, dan validasi.
Apa perbedaan utama antara ERC-8004 dan MCP?
ERC-8004 terutama menangani identitas dan informasi kepercayaan lintas platform, sedangkan MCP terutama menangani cara aplikasi AI terhubung ke alat eksternal, data, dan sumber daya konteks.
Apa perbedaan antara MCP dan A2A?
MCP berfokus pada interaksi antara agen dan alat, sedangkan A2A berfokus pada komunikasi, delegasi tugas, dan kolaborasi antara agen yang berbeda.
Mengapa ERC-8004 diperlukan jika A2A sudah mendukung Agent Card?
Agent Card dapat menjelaskan kapabilitas agen dan endpoint layanan, sedangkan ERC-8004 juga menyediakan antarmuka untuk berbagi identitas onchain, umpan balik reputasi, dan validasi tugas lintas platform.
Apakah ERC-8004 mengharuskan agen AI berjalan di blockchain?
Tidak. Inferensi model AI dan eksekusi alat dapat tetap dilakukan secara offchain. Blockchain terutama digunakan untuk pendaftaran identitas dan catatan kepercayaan terkait.
Apakah memiliki identitas ERC-8004 berarti agen AI aman dan tepercaya?
Tidak. Pendaftaran onchain hanya membuktikan hubungan antara identitas tertentu dan catatan pendaftarannya. Penilaian risiko tetap memerlukan validasi layanan, analisis reputasi, dan kontrol keamanan.
Dapatkah ERC-8004, MCP, dan A2A digunakan dengan x402?
Ya. ERC-8004 menyediakan identitas dan sinyal kepercayaan, MCP dan A2A menangani akses alat serta kolaborasi tugas, dan x402 dapat menyediakan kapabilitas pembayaran untuk layanan berbayar.