Dompet keras (Hardware Wallet) adalah perangkat fisik yang dirancang khusus untuk melindungi kunci pribadi aset kripto, biasanya menggunakan mekanisme seperti chip keamanan, penyimpanan kunci terisolasi, dan konfirmasi transaksi di perangkat untuk mengurangi risiko paparan langsung kunci pribadi pada perangkat yang terhubung ke internet. Dompet keras seperti Ledger dan Trezor telah menjadi alat pengelolaan mandiri yang umum digunakan oleh pemegang aset kripto jangka panjang, tetapi dompet keras tidak sama dengan lingkungan penyimpanan yang sepenuhnya bebas dari serangan.
Seiring dengan meningkatnya nilai aset kripto dan evolusi metode serangan, risiko keamanan dompet keras tidak lagi terbatas pada kehilangan perangkat atau kebocoran frasa pemulihan. Serangan rantai pasokan, firmware berbahaya, situs phishing, otorisasi kontrak pintar, dan serangan fisik dapat mempengaruhi keamanan aset pengguna. Diskusi terbaru mengenai keamanan perangkat Ledger juga semakin memicu perhatian pasar terhadap rantai pasokan dompet keras dan mekanisme perlindungan kunci pribadi.
Artikel ini akan merangkum tujuh risiko keamanan yang dihadapi dompet keras pada tahun 2026, menganalisis prinsip dan dampak potensial dari berbagai metode serangan, serta memperkenalkan langkah-langkah pencegahan yang sesuai untuk membantu pengguna membangun sistem manajemen keamanan aset kripto yang lebih komprehensif.
Inti Poin
-
Dompet keras mengurangi risiko serangan jarak jauh dengan menyimpan kunci pribadi secara offline, tetapi tidak berarti aset dapat dijamin aman sepenuhnya.
-
Serangan rantai pasokan dapat terjadi pada tahap pembuatan, pengiriman, penjualan, dan pengantaran perangkat, sehingga saluran pembelian dan proses inisialisasi perangkat juga sangat penting.
-
Kebocoran frasa pemulihan adalah salah satu risiko penting yang dihadapi pengguna dompet keras; bahkan jika perangkat itu sendiri tidak diretas, penyerang masih dapat memulihkan dompet melalui frasa pemulihan.
-
Tanda tangan transaksi berbahaya dan serangan tanda tangan buta dapat melewati pemahaman tradisional pengguna tentang keamanan dompet dingin, sehingga aset dapat dipindahkan setelah otorisasi pengguna.
-
Memperbarui firmware resmi secara berkala, memeriksa informasi transaksi, mencadangkan frasa pemulihan dengan baik, dan menggunakan mekanisme multisig dapat mengurangi berbagai jenis risiko keamanan.
Risiko 1: Serangan Rantai Pasokan — Dompet Keras Mungkin Dimodifikasi Sebelum Pengiriman
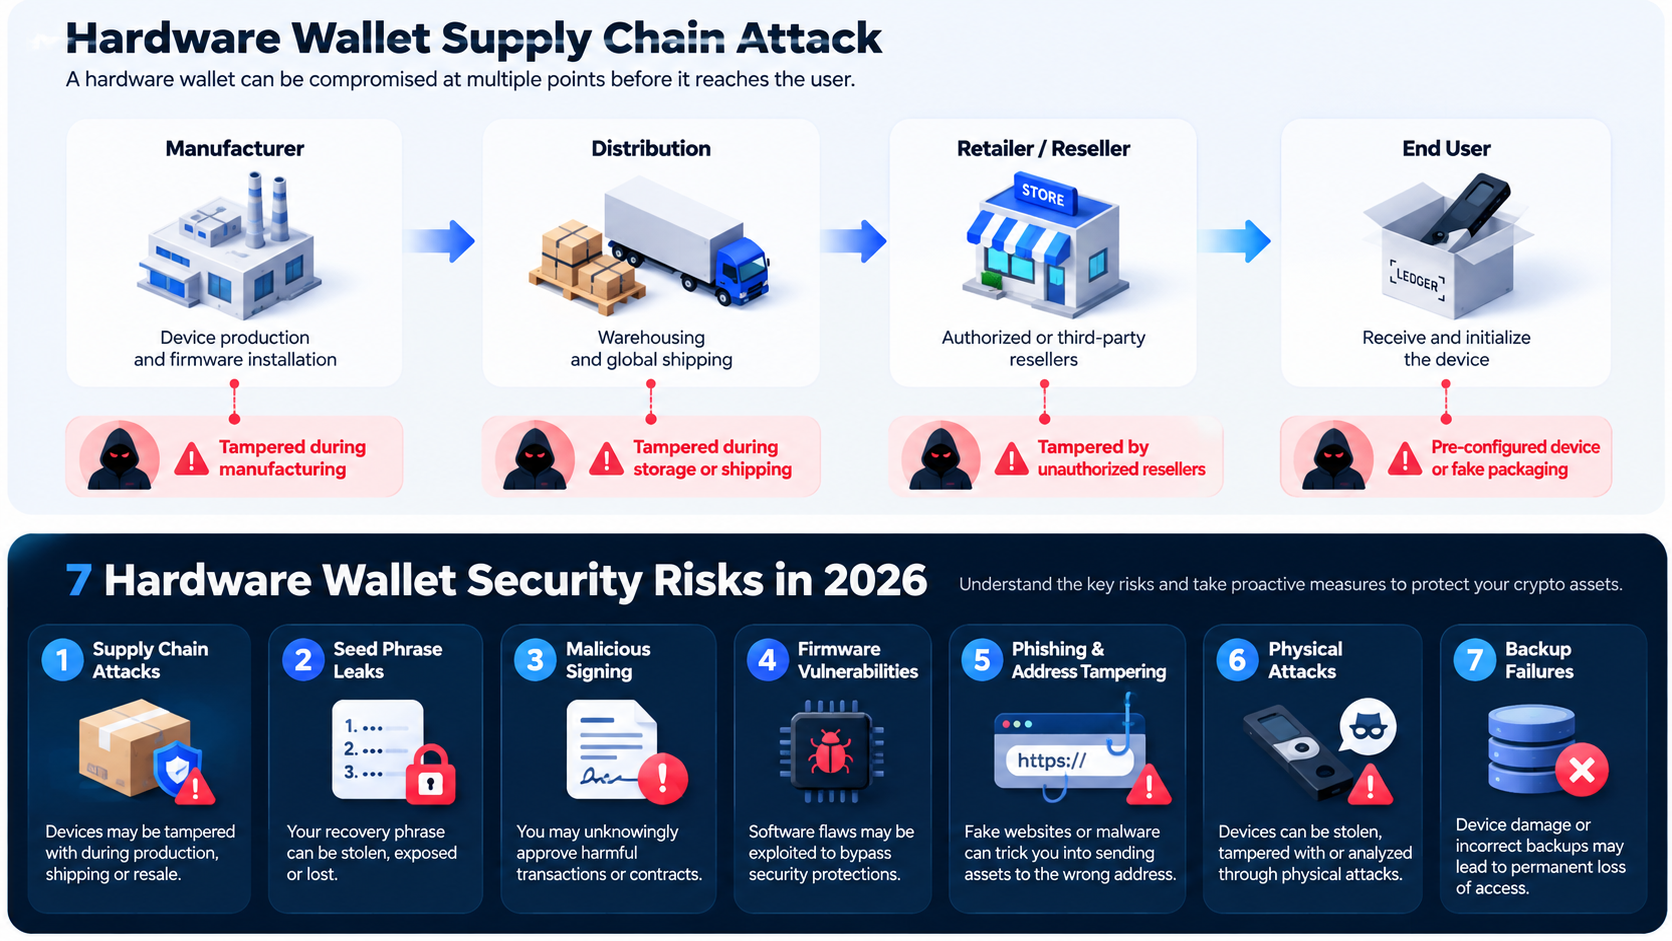
Serangan rantai pasokan (Supply Chain Attack) adalah ketika penyerang melakukan modifikasi berbahaya pada perangkat, perangkat lunak, atau komponen terkait selama proses pembuatan, penyimpanan, pengiriman, penjualan, atau pengantaran, yang dapat mempengaruhi keamanan pengguna akhir. Untuk dompet keras, jenis serangan ini sangat perlu diperhatikan karena pengguna biasanya menganggap perangkat baru yang dibeli berada dalam keadaan tepercaya.
Penyerang dapat memperoleh kontrol atas aset dengan cara memalsukan dompet keras, mengatur frasa pemulihan sebelumnya, mengganti komponen internal perangkat, atau mendorong pengguna untuk menginstal perangkat lunak manajemen berbahaya. Misalnya, pada 9 Oktober 2026, Ledger mengumumkan bahwa mereka sedang menyelidiki laporan kehilangan aset dari pengguna yang membeli perangkat melalui distributor di Asia Tenggara, CryptoBilis. Peneliti on-chain memperkirakan kerugian yang diduga terkait melebihi $86 juta, tetapi skala kerugian dan penyebab serangan belum dikonfirmasi secara final.
Peristiwa semacam ini menunjukkan bahwa keamanan dompet keras tidak hanya bergantung pada chip keamanan dan algoritma kriptografi, tetapi juga terkait dengan integritas rantai pasokan dari produksi hingga pengantaran. Meskipun perangkat memiliki mekanisme sertifikasi resmi, tidak semua tindakan modifikasi fisik dapat terdeteksi. Ledger menjelaskan bahwa Genuine Check mereka dapat memverifikasi keaslian chip keamanan, tetapi tidak dapat mengenali semua perilaku penyisipan perangkat keras tambahan yang mempertahankan chip keamanan asli.
Langkah pencegahan:
-
Utamakan membeli dompet keras melalui situs resmi merek atau saluran yang terverifikasi, hindari membeli perangkat bekas dari sumber yang tidak jelas.
-
Periksa kemasan, aksesori, dan status inisialisasi perangkat setelah menerimanya; jika menemukan PIN atau frasa pemulihan yang sudah diatur sebelumnya, segera hentikan penggunaan.
-
Gunakan aplikasi resmi untuk menyelesaikan verifikasi keaslian perangkat, tetapi jangan menganggap bahwa verifikasi yang berhasil menjamin tidak adanya risiko modifikasi.
-
Jika ada keraguan signifikan mengenai sumber perangkat, hentikan penggunaan dan pertimbangkan untuk menghasilkan frasa pemulihan baru melalui perangkat baru yang tepercaya sebelum memindahkan aset.
Risiko 2: Kebocoran Frasa Pemulihan — Penyimpanan Kunci Pribadi Secara Offline Juga Tidak Dapat Mencegah Pencurian Aset
Frasa pemulihan (Seed Phrase) adalah bukti penting untuk memulihkan kunci pribadi dompet kripto, biasanya terdiri dari 12, 20, atau 24 kata, tergantung pada standar cadangan yang digunakan dompet. Meskipun dompet keras dapat mengisolasi kunci pribadi dari perangkat yang terhubung ke internet, jika frasa pemulihan diperoleh pihak ketiga, penyerang biasanya tidak perlu mengakses perangkat keras asli untuk memulihkan akun yang sesuai dan memindahkan aset.
Metode umum kebocoran frasa pemulihan termasuk menyimpan foto, cadangan di cloud, pengumpulan oleh situs berbahaya, dan serangan rekayasa sosial yang menyamar sebagai layanan pelanggan resmi. Misalnya, penyerang dapat mengirimkan pemberitahuan keamanan palsu melalui email atau media sosial, meminta pengguna untuk memasukkan frasa pemulihan untuk menyelesaikan verifikasi perangkat yang disebut-sebut. Setelah pengguna mengirimkan frasa pemulihan, penyerang dapat memperoleh kontrol atas dompet.
Selain itu, kehilangan frasa pemulihan juga dapat menyebabkan aset tidak dapat dipulihkan. Dompet keras tidak menyimpan aset pengguna di blockchain, tetapi mengelola kunci yang diperlukan untuk mengakses aset. Oleh karena itu, jika perangkat rusak dan cadangan frasa pemulihan juga hilang, pengguna mungkin kehilangan akses permanen ke aset yang bersangkutan. Ledger juga menekankan bahwa cadangan frasa pemulihan sama pentingnya dengan keamanan perangkat keras.
Langkah pencegahan:
-
Jangan mengambil foto, menangkap layar, atau menyimpan frasa pemulihan di cloud, email, atau aplikasi catatan biasa.
-
Gunakan alat cadangan kertas atau logam untuk penyimpanan offline, dan simpan cadangan di tempat yang aman.
-
Jangan memberikan frasa pemulihan kepada pihak ketiga yang mengaku sebagai layanan pelanggan resmi, dukungan teknis, atau auditor keamanan.
-
Secara berkala pastikan cadangan lengkap dan dapat dibaca, serta pertimbangkan pengaturan cadangan di lokasi yang berbeda sesuai dengan skala aset.
Risiko 3: Tanda Tangan Berbahaya dan Otorisasi Kontrak Pintar — Dompet Keras Juga Dapat Secara Aktif Melepaskan Aset
Tanda tangan berbahaya adalah ketika penyerang mendorong pengguna untuk menyetujui transaksi atau operasi kontrak pintar yang memiliki izin berbahaya, sehingga memperoleh kemampuan untuk memindahkan aset. Berbeda dengan pencurian kunci pribadi secara langsung, serangan semacam ini biasanya memanfaatkan kesalahan penilaian pengguna terhadap konten transaksi; meskipun kunci pribadi selalu disimpan di dalam dompet keras, aset masih dapat mengalami kerugian.
Dalam skenario DeFi, NFT, dan transaksi on-chain, pengguna sering kali perlu menandatangani transaksi kontrak pintar yang kompleks melalui dompet. Beberapa dompet keras tidak dapat menampilkan makna sebenarnya dari transaksi secara lengkap, hanya dapat menampilkan data heksadesimal atau informasi tanda tangan yang sulit dipahami. Operasi yang tidak dapat memverifikasi konten transaksi secara memadai ini disebut tanda tangan buta (Blind Signing). Jika pengguna mengonfirmasi transaksi tanpa memahami ruang lingkup otorisasi, mereka mungkin menyetujui kontrak berbahaya untuk mengakses aset.
Misalnya, pengguna mengunjungi situs yang menyamar sebagai halaman klaim airdrop, menghubungkan dompet keras, dan menerima permintaan tanda tangan transaksi. Halaman tersebut mungkin mengklaim bahwa tanda tangan hanya untuk verifikasi identitas, tetapi permintaan sebenarnya mungkin mencakup otorisasi token atau operasi berbahaya lainnya. Setelah pengguna mengonfirmasi di perangkat, penyerang dapat memanfaatkan izin yang diperoleh untuk memindahkan aset. Ini menunjukkan bahwa meskipun dompet keras dapat melindungi kunci pribadi, tidak berarti dapat secara otomatis menilai apakah semua operasi kontrak pintar aman.
Langkah pencegahan:
-
Usahakan menggunakan dompet dan aplikasi yang mendukung tanda tangan jelas (Clear Signing), dan utamakan memeriksa konten transaksi di layar perangkat.
-
Berhati-hatilah terhadap kontrak pintar yang tidak dikenal, terutama perhatikan otorisasi token dengan batasan tak terbatas.
-
Secara berkala periksa dan cabut izin yang tidak lagi diperlukan melalui alat manajemen otorisasi on-chain yang tepercaya.
-
Pisahkan pengelolaan dompet untuk aset yang disimpan dalam jangka panjang dari dompet yang sering terlibat dalam aktivitas DeFi, airdrop, dan NFT.
Risiko 4: Kerentanan Firmware dan Malware — Keamanan Perangkat Bergantung pada Pemeliharaan Berkelanjutan
Firmware adalah perangkat lunak dasar yang berjalan di dalam dompet keras, bertanggung jawab untuk inisialisasi perangkat, manajemen kunci, tanda tangan transaksi, dan verifikasi keamanan. Meskipun dompet keras biasanya menggunakan chip keamanan, verifikasi tanda tangan, dan arsitektur terisolasi, firmware masih dapat memiliki cacat program, kerentanan implementasi, atau masalah kompatibilitas.
Penyerang mungkin mencoba memanfaatkan kerentanan firmware untuk melewati beberapa batasan keamanan, atau mendorong pengguna untuk menginstal perangkat lunak tidak resmi dengan memalsukan pemberitahuan pembaruan. Model keamanan firmware dari berbagai dompet keras berbeda; misalnya, Trezor menjelaskan bahwa perangkat mereka akan membantu pengguna mengenali firmware yang tidak sah melalui verifikasi tanda tangan firmware dan mekanisme peringatan terkait. Kemampuan perlindungan spesifik juga tergantung pada model perangkat dan arsitektur perangkat keras.
Perlu dicatat bahwa pembaruan firmware itu sendiri juga merupakan proses yang perlu ditangani dengan hati-hati. Jika pengguna mendapatkan perangkat lunak manajemen melalui iklan pencarian, email asing, atau situs unduhan pihak ketiga, mereka mungkin menginstal program berbahaya yang menyamar sebagai alat resmi. Oleh karena itu, pembaruan keamanan tidak hanya memerlukan perbaikan segera terhadap kerentanan yang diketahui, tetapi juga memastikan bahwa sumber pembaruan dapat dipercaya.
Langkah pencegahan:
-
Hanya dapatkan pembaruan firmware melalui situs resmi merek dan aplikasi resmi.
-
Perhatikan pengumuman keamanan yang dirilis oleh produsen, dan segera instal patch keamanan penting yang telah diverifikasi.
-
Hentikan operasi jika menerima peringatan firmware yang tidak biasa, verifikasi tanda tangan gagal, atau pemberitahuan inisialisasi yang tidak terduga.
-
Sebelum memperbarui, pastikan cadangan frasa pemulihan lengkap, tetapi jangan memasukkan frasa pemulihan ke komputer atau situs web untuk menyelesaikan pembaruan.
Risiko 5: Serangan Phishing dan Modifikasi Alamat — Pengguna Mungkin Mengirim Aset ke Penyerang
Serangan phishing (Phishing Attack) adalah ancaman keamanan yang dihadapi pengguna dompet kripto dalam jangka panjang. Penyerang dapat menyamar sebagai situs resmi dompet, memalsukan identitas layanan pelanggan, mengirim email berbahaya, atau membuat aplikasi palsu untuk mendorong pengguna mengungkap informasi sensitif atau menyetujui transaksi berbahaya.
Risiko umum lainnya adalah modifikasi alamat. Penyerang dapat menggunakan malware clipboard untuk mengganti alamat penerimaan yang disalin pengguna, sehingga aset yang seharusnya dikirim ke bursa atau individu justru masuk ke alamat yang dikuasai penyerang. Karena transaksi blockchain biasanya tidak dapat dibatalkan, pengguna mungkin kesulitan untuk mendapatkan kembali dana setelah mengonfirmasi transaksi.
Dompet keras dapat mengurangi kemungkinan kerugian akibat serangan semacam ini, tetapi syaratnya adalah pengguna harus memeriksa informasi transaksi di layar perangkat dengan cermat. Jika pengguna hanya melihat alamat di komputer atau ponsel dan mengabaikan tujuan tanda tangan yang ditampilkan di perangkat keras, mereka masih dapat mengalami kerugian. Panduan keamanan resmi Trezor juga menekankan pentingnya mengonfirmasi alamat penerimaan di layar perangkat keras, bukan sepenuhnya bergantung pada informasi yang ditampilkan di komputer yang terhubung.
Langkah pencegahan:
-
Masuk ke platform manajemen dompet melalui saluran resmi, hindari mengklik tautan login atau pembaruan dalam email yang tidak dikenal.
-
Sebelum mentransfer, periksa alamat penerimaan lengkap, jaringan, dan jumlah di layar perangkat keras.
-
Sebelum melakukan transfer besar, lakukan pengujian dengan jumlah kecil, tetapi untuk transfer resmi tetap perlu memverifikasi alamat kembali.
-
Waspadai pemberitahuan yang mengklaim perlu segera memverifikasi dompet, memulihkan aset, atau menghapus batasan keamanan.
Risiko 6: Serangan Fisik dan Kehilangan Perangkat — Chip Keamanan Bukan Perlindungan Absolut
Serangan fisik adalah ketika penyerang mencoba mendapatkan informasi sensitif dengan mengakses dompet keras secara langsung, melalui pembongkaran perangkat, analisis chip, serangan saluran samping, atau teknik lainnya. Berbeda dengan serangan jaringan jarak jauh, serangan fisik biasanya memerlukan penyerang untuk memiliki perangkat itu sendiri dan memiliki kemampuan teknis serta kondisi perangkat yang memadai.
Berbagai dompet keras memiliki perbedaan yang jelas dalam desain keamanan fisik. Beberapa produk menggunakan chip keamanan (Secure Element) untuk meningkatkan ketahanan terhadap pengambilan kunci dan modifikasi perangkat keras, sementara produk lain mengurangi risiko melalui desain sumber terbuka, verifikasi firmware, dan mekanisme keamanan lainnya. Namun, terlepas dari arsitektur yang digunakan, tidak ada jaminan bahwa perangkat akan aman sepenuhnya di semua kondisi serangan.
Pada tahun 2026, masalah keamanan nyata yang dihadapi pengguna dompet keras tidak terbatas pada peretasan perangkat. Laporan Financial Times pada bulan Agustus menyebutkan bahwa penyedia layanan logistik pihak ketiga Trezor mengalami kebocoran data yang melibatkan sebagian informasi pribadi hampir 14.000 pelanggan. Meskipun peristiwa semacam ini tidak sama dengan kebocoran kunci pribadi, hal ini dapat meningkatkan risiko phishing terarah dan risiko keamanan pribadi bagi pemegang aset kripto.
Langkah pencegahan:
-
Atur PIN yang cukup kuat untuk dompet keras, hindari menggunakan angka yang mudah ditebak seperti tanggal lahir.
-
Simpan dompet keras dan cadangan frasa pemulihan di tempat terpisah untuk mengurangi risiko pencurian titik tunggal.
-
Hindari memamerkan ukuran kepemilikan dompet keras, lokasi penyimpanan, dan informasi sensitif pribadi.
-
Untuk aset besar, pertimbangkan perangkat yang mendukung frasa sandi tambahan atau solusi multisig, tetapi pahami risiko cadangan dan pemulihan tambahan yang terlibat.
Risiko 7: Kerusakan Perangkat dan Kegagalan Cadangan — Aset Mungkin Hilang Secara Permanen Karena Kesalahan Operasional
Dompet keras tidak hanya menghadapi serangan eksternal, tetapi juga risiko penuaan perangkat, kerusakan fisik, kegagalan cadangan, dan kesalahan operasional manusia. Misalnya, perangkat mungkin tidak dapat digunakan karena terkena air, benturan, kerusakan baterai, atau penyimpanan jangka panjang. Jika pengguna juga kehilangan frasa pemulihan, mereka mungkin tidak dapat mendapatkan kembali akses ke dompet.
Bagi pengguna yang menyimpan aset kripto dalam jangka panjang, risiko semacam ini sering kali diabaikan. Beberapa pengguna membeli dompet keras dan tidak memeriksa status perangkat selama bertahun-tahun, serta tidak mengonfirmasi apakah frasa pemulihan dicatat dengan benar. Ketika perlu memindahkan perangkat, memperbarui firmware, atau memindahkan aset secara mendesak, mereka baru menyadari bahwa kata cadangan memiliki kesalahan ejaan, urutan yang kacau, atau media penyimpanan yang rusak.
Selain itu, kemampuan pemulihan dompet keras juga dapat dipengaruhi oleh frasa sandi, jalur turunan, dan kompatibilitas dompet. Meskipun pengguna menyimpan frasa pemulihan dasar, jika mereka lupa frasa sandi tambahan yang diatur, mereka mungkin tidak dapat memulihkan akun tersembunyi yang sesuai. Oleh karena itu, cadangan yang aman tidak hanya memerlukan penyimpanan bukti, tetapi juga memastikan pengguna memahami seluruh proses pemulihan.
Langkah pencegahan:
-
Secara berkala periksa apakah dompet keras dapat dinyalakan dengan normal, dan pastikan media cadangan tidak rusak.
-
Gunakan fungsi pemeriksaan pemulihan tepercaya yang disediakan oleh produsen perangkat untuk memverifikasi frasa pemulihan, hindari memasukkan frasa pemulihan di perangkat yang terhubung.
-
Jika menggunakan frasa sandi tambahan, buat rencana penyimpanan dan pemulihan yang independen dan dapat diandalkan.
-
Untuk aset besar yang disimpan dalam jangka panjang, pertimbangkan menggunakan mekanisme multisig atau cadangan redundan lainnya untuk mengurangi dampak dari kerusakan perangkat tunggal.
Bagaimana Membangun Kebiasaan Penggunaan Dompet Keras yang Lebih Aman?
Dari risiko yang disebutkan di atas, dapat dilihat bahwa keamanan dompet keras tidak ditentukan oleh satu komponen perangkat keras, tetapi oleh sumber perangkat, manajemen kunci pribadi, otorisasi transaksi, pemeliharaan perangkat lunak, dan tindakan pengguna secara keseluruhan. Chip keamanan dapat meningkatkan kesulitan pengambilan kunci pribadi, tetapi tidak dapat mencegah pengguna secara aktif membocorkan frasa pemulihan; tanda tangan offline dapat mengurangi risiko serangan jarak jauh, tetapi tidak dapat secara otomatis mengenali semua kontrak pintar berbahaya.
Oleh karena itu, pengguna perlu membangun mekanisme perlindungan berlapis. Untuk transaksi sehari-hari, dapat menggunakan dompet terpisah untuk mengelola aset likuid kecil; untuk aset inti yang disimpan dalam jangka panjang, sebaiknya mengurangi interaksi kontrak pintar yang tidak perlu dan memperkuat cadangan frasa pemulihan serta kontrol akses fisik. Jika skala aset cukup besar, pengguna juga dapat mempertimbangkan mekanisme multisig (Multisig) untuk memberikan otorisasi transaksi melalui beberapa kunci independen, mengurangi risiko yang ditimbulkan oleh hilangnya satu kunci.
Berikut adalah ringkasan risiko keamanan dompet keras dan langkah-langkah pencegahan utama:
| Risiko Keamanan |
Ancaman Utama |
Langkah Pencegahan Inti |
| Serangan Rantai Pasokan |
Modifikasi perangkat, frasa pemulihan yang sudah diatur |
Pembelian melalui saluran tepercaya, verifikasi keaslian resmi |
| Kebocoran Frasa Pemulihan |
Pemulihan kunci pribadi, pencurian aset |
Cadangan offline, menolak berbagi frasa pemulihan |
| Tanda Tangan Berbahaya |
Otorisasi kontrak berbahaya, pemindahan aset |
Memeriksa konten tanda tangan, mengelola otorisasi |
| Kerentanan Firmware |
Melewati mekanisme keamanan, pembaruan berbahaya |
Firmware resmi, pembaruan keamanan tepat waktu |
| Phishing dan Modifikasi Alamat |
Situs palsu, transfer yang salah |
Memverifikasi URL dan alamat di layar perangkat |
| Serangan Fisik |
Pencurian perangkat, pengambilan kunci |
Perlindungan PIN, isolasi fisik |
| Kegagalan Cadangan |
Dompet tidak dapat dipulihkan |
Pemeriksaan berkala, cadangan redundan |
Perlu dicatat bahwa langkah-langkah perlindungan yang berbeda mengatasi masalah yang berbeda. Misalnya, mencabut otorisasi kontrak pintar tidak dapat memperbaiki frasa pemulihan yang sudah bocor, sementara mengganti perangkat keras tidak dapat secara otomatis menghapus otorisasi berbahaya di alamat lama. Jika mencurigai frasa pemulihan telah bocor, biasanya perlu menggunakan perangkat tepercaya untuk menghasilkan frasa pemulihan baru dan segera memindahkan aset ke dompet baru.
Kesimpulan
Pada tahun 2026, dompet keras masih merupakan alat keamanan penting untuk pengelolaan mandiri aset kripto, tetapi kemampuan perlindungannya memiliki batasan yang jelas. Serangan rantai pasokan, kebocoran frasa pemulihan, tanda tangan berbahaya, kerentanan firmware, serangan phishing, serangan fisik, dan kegagalan cadangan adalah tujuh jenis risiko keamanan yang perlu diperhatikan oleh pengguna.
Diskusi terbaru mengenai peristiwa terkait Ledger juga mengingatkan pasar untuk meninjau kembali dasar kepercayaan pada dompet keras. Apakah perangkat berasal dari saluran tepercaya, apakah proses inisialisasi aman, dan apakah tanda tangan transaksi telah diverifikasi dengan memadai, semuanya dapat mempengaruhi keamanan aset akhir.
Bagi pengguna biasa, strategi keamanan yang paling efektif bukanlah bergantung pada satu dompet keras yang diklaim sepenuhnya aman, tetapi membangun mekanisme manajemen risiko yang mencakup seluruh proses pembelian, inisialisasi, penggunaan, cadangan, dan pemindahan aset. Hanya dengan menggabungkan perlindungan teknis dengan kebiasaan operasional yang baik, kemungkinan kehilangan aset kripto dapat lebih efektif diminimalkan.
FAQ
Apakah dompet keras benar-benar lebih aman daripada dompet panas?
Dalam banyak kasus, dompet keras dapat mengurangi risiko kebocoran kunci saat perangkat yang terhubung ke internet diserang oleh malware, sehingga cocok untuk penyimpanan aset kripto jangka panjang. Namun, dompet keras tetap menghadapi risiko serangan rantai pasokan, tanda tangan berbahaya, dan kebocoran frasa pemulihan; keamanan aktual tergantung pada desain perangkat dan tindakan pengguna.
Apakah peristiwa pencurian Ledger berarti semua dompet dingin tidak aman?
Kesimpulan ini tidak dapat diambil. Peristiwa kehilangan aset terkait Ledger yang diungkapkan pada Oktober 2026 masih dalam penyelidikan, dan tidak dapat disimpulkan bahwa semua perangkat Ledger memiliki masalah yang sama, atau bahwa mekanisme keamanan dasar dompet keras secara umum gagal. Pengguna harus memperhatikan hasil penyelidikan resmi dan mengambil tindakan berdasarkan sumber perangkat dan risiko yang ada.
Jika dompet keras dicuri, apakah aset di dalamnya akan hilang?
Tidak selalu. Dompet keras biasanya memiliki mekanisme keamanan seperti perlindungan PIN, sehingga pencurian perangkat tidak berarti penyerang dapat segera memperoleh kunci pribadi. Jika pengguna masih memiliki frasa pemulihan yang lengkap dan tidak bocor, mereka dapat menggunakan perangkat tepercaya untuk memulihkan dompet dan memindahkan aset ke alamat baru sesuai dengan situasi risiko. Namun, jika penyerang berhasil mendapatkan kunci pribadi atau frasa pemulihan, aset tetap dapat dicuri.
Apakah dompet keras perlu diganti secara berkala?
Tidak ada siklus penggantian tetap yang berlaku untuk semua dompet keras. Apakah perlu mengganti tergantung pada kondisi perangkat, dukungan keamanan dari produsen, kerentanan yang diketahui, dan kebutuhan penggunaan pribadi. Jika perangkat sudah rusak, tidak lagi mendapatkan pembaruan keamanan, atau ada bukti risiko keamanan yang tepercaya, pertimbangkan untuk mengganti perangkat dan menilai apakah perlu menghasilkan frasa pemulihan baru.
Apakah penggunaan dompet keras masih memerlukan multisig?
Bagi pemegang aset kecil, penggunaan dompet keras yang benar dan cadangan yang aman biasanya sudah dapat memberikan perlindungan dasar yang baik. Bagi pengguna institusi atau individu yang memiliki banyak aset kripto, multisig dapat lebih lanjut mengurangi risiko kehilangan satu kunci, tetapi juga akan meningkatkan kompleksitas dalam operasi transaksi, koordinasi kunci, dan pemulihan cadangan.