DeFi se describe comúnmente como un sistema financiero impulsado por contratos inteligentes y redes blockchain. En comparación con los servicios financieros tradicionales, las transacciones en cadena se pueden verificar públicamente, los activos son componibles y la ejecución puede automatizarse mediante programas. Sin embargo, estas características no implican que los riesgos existan únicamente dentro de los contratos inteligentes. Las cuentas de usuario, las claves de API, los sistemas de trading automatizado, los permisos de firma de billeteras y los flujos de fondos entre protocolos también pueden convertirse en puntos de entrada para riesgos de seguridad.
Cuando los participantes del mercado utilizan múltiples plataformas de trading, protocolos en cadena y herramientas automatizadas, sus fondos y permisos suelen estar distribuidos entre distintos sistemas. Una clave de cuenta comprometida puede provocar transacciones anómalas o transferencias de activos. Los movimientos de fondos resultantes pueden llevar a las instituciones a reevaluar sus posiciones, reducir su exposición al riesgo o retirar liquidez. Estos efectos pueden extenderse más allá de la cuenta en la que se produjo el incidente de seguridad inicial.
El incidente de la clave de API de Lighter en noviembre de 2026 y la posterior reacción del mercado ofrecen un caso de estudio para observar este tipo de transmisión de riesgos. El incidente implicó la filtración de la clave de API de una cuenta de trading, seguida de transferencias de fondos en cadena y ajustes de posiciones institucionales. Al analizar este caso, es importante distinguir entre el incidente de seguridad inicial, los flujos de fondos verificables en cadena, las acciones de gestión de riesgos tomadas por los participantes del mercado y los efectos indirectos que estas acciones pueden tener en otros mercados.
Puntos clave:
-
Los riesgos de DeFi no provienen únicamente de los contratos inteligentes. Las claves de cuenta, los permisos de API y los sistemas automatizados también pueden convertirse en vectores de ataque.
-
Es necesario distinguir entre los riesgos de cuenta y los riesgos de protocolo. Que un protocolo funcione con normalidad no significa que las claves de cuenta no puedan utilizarse indebidamente.
-
Los flujos de fondos en cadena pueden proporcionar indicios para una investigación, pero las transferencias en cadena por sí solas no permiten determinar completamente la identidad o la intención de la persona que controla las direcciones.
-
Los ajustes de posiciones institucionales pueden amplificar los efectos en el mercado. Los cierres de posiciones a gran escala, las transferencias de margen y las solicitudes de reembolso pueden cambiar la distribución de fondos, pero no indican necesariamente un fallo sistémico del mercado.
-
La gestión de riesgos requiere un enfoque multicapa. Las cuentas, las billeteras, los sistemas de trading, los contratos inteligentes y la gestión de liquidez deben formar una línea de defensa continua.
¿Por qué los riesgos de seguridad de DeFi no pueden evaluarse únicamente basándose en los contratos inteligentes?
Los contratos inteligentes son fundamentales para la ejecución de las reglas de los protocolos DeFi, pero aún existen múltiples capas de interacción entre los usuarios y los protocolos. Los usuarios pueden firmar transacciones mediante billeteras, conectar programas automatizados a través de API, acceder a protocolos mediante interfaces de terceros o depositar activos en otros contratos para préstamos y gestión de liquidez. Cada punto de interacción puede introducir distintos tipos de riesgo.
Las vulnerabilidades de los contratos inteligentes pueden provocar transferencias incorrectas de activos o la elusión de permisos. Los riesgos de firma de billeteras pueden hacer que los usuarios autoricen transacciones maliciosas. Las filtraciones de claves de API pueden permitir que los atacantes utilicen los permisos ya asignados a una cuenta. Los problemas con las interfaces de terceros o los servicios de dependencia también pueden afectar al acceso de los usuarios y a la seguridad de las transacciones. Estos riesgos implican mecanismos técnicos diferentes y no deben clasificarse de forma general como "hackeos de contratos inteligentes".
Por lo tanto, las evaluaciones de seguridad de DeFi deben abarcar toda la cadena de operaciones del usuario. Además de revisar el código de los contratos y los informes de auditoría, los usuarios deben entender cómo se otorgan las autorizaciones, cómo se almacenan las claves, cómo se firman las transacciones, cómo entran los activos en los protocolos y si las operaciones anómalas pueden detectarse y detenerse con rapidez.
¿Cómo puede una filtración de clave de API convertirse en el punto de partida de una transmisión de riesgos?
Las claves de API conectan las cuentas de trading con los sistemas automatizados. Permiten que los programas realicen tareas como obtener datos de mercado, enviar órdenes y gestionar posiciones, por lo que son una parte importante de la gestión de permisos de cuenta. Si una clave se filtra, un atacante puede realizar operaciones no autorizadas dentro del alcance de los permisos otorgados a esa clave.
El 16 de noviembre de 2026, Lighter publicó un comunicado sobre un incidente de seguridad en el que indicó que el incidente implicaba la filtración de la clave de API de un usuario de trading y que el protocolo y los contratos inteligentes no se vieron afectados. Posteriormente, Bitquery rastreó los flujos de fondos en cadena y registró aproximadamente 10,39 millones de USDC transferidos desde los contratos pertinentes. Un informe de CoinDesk también indicó que Lighter atribuyó el incidente a una filtración de la clave de API de una cuenta de trading, y no a una vulnerabilidad del protocolo o de los contratos inteligentes.
La importancia de este tipo de incidente radica en que demuestra la diferencia entre la seguridad de las claves de cuenta y la seguridad del protocolo. Un atacante no necesita necesariamente modificar el código de un contrato ni vulnerar el consenso de una blockchain. Obtener una clave válida y utilizar los permisos existentes de la cuenta puede ser suficiente para provocar pérdidas reales de activos. Por ello, para las instituciones de trading, el almacenamiento, la asignación de permisos y el entorno de uso de las claves de API merecen el mismo nivel de atención que la gestión de claves privadas de billeteras.
¿Qué puede mostrar el rastreo de fondos en cadena y qué no puede mostrar?
La naturaleza pública de los registros de blockchain permite a los investigadores rastrear transferencias de activos entre direcciones específicas y analizar si los fondos pasaron por protocolos de trading, puentes entre cadenas u otros servicios en cadena. Mediante hashes de transacción, contratos de tokens y datos cronológicos, los investigadores pueden reconstruir parte del flujo de fondos y aportar pruebas verificables de un incidente de seguridad.
Sin embargo, los datos en cadena no revelan automáticamente las identidades reales detrás de las direcciones. Si una dirección recibe fondos, esto solo demuestra que se produjo una transferencia en cadena correspondiente. Por sí solo, no puede confirmar la identidad del controlador, la motivación de la transacción ni la relación legal entre la dirección y una institución concreta. La atribución puede volverse aún más compleja después de que los fondos pasen por múltiples direcciones y protocolos.
En el incidente de Lighter, la investigación de Bitquery registró USDC transferidos desde los contratos pertinentes, seguidos de conversiones y transferencias dispersas. El informe de investigación también distinguió claramente entre los datos observados directamente en cadena y las estimaciones de pérdidas de cuentas obtenidas de redes sociales. Esta distinción es importante para los lectores: los importes verificables en cadena, las posibles pérdidas comunicadas por los medios y las especulaciones de los participantes del mercado deben etiquetarse por separado y no deben combinarse en una única cifra definitiva.
¿Por qué un incidente de seguridad puede desencadenar ajustes de posiciones a gran escala?
Las grandes instituciones de trading suelen gestionar activos, margen y exposición al riesgo en múltiples mercados y protocolos. Tras un incidente de seguridad, una institución puede reevaluar los permisos de las cuentas, la seguridad de los fondos y el riesgo de contraparte, y puede cerrar posiciones, transferir margen, reembolsar activos en staking o suspender determinadas estrategias.
En noviembre de 2026, la actividad en cadena asociada con Abraxas Capital atrajo la atención del mercado. Según la monitorización en cadena y los informes de medios, la institución cerró aproximadamente $200 millones en posiciones relacionadas tras el incidente de la clave de API, transfirió aproximadamente 109 millones de USDC en margen a otras plataformas y presentó una solicitud para reembolsar aproximadamente 219 000 HYPE. Estas cifras describen, respectivamente, el tamaño de las posiciones, las transferencias de margen y las solicitudes de reembolso, y no representan las pérdidas directas provocadas por el incidente de seguridad inicial. Una solicitud de reembolso tampoco significa que los activos ya se hayan recibido.
Las acciones institucionales de gestión de riesgos pueden afectar a la liquidez del mercado y a las expectativas de trading. Los grandes cierres de posiciones pueden modificar la estructura de posiciones largas y cortas de los mercados de derivados. Las transferencias de fondos pueden afectar a la distribución del margen entre plataformas. Los reembolsos de staking pueden cambiar la oferta circulante y en staking del token correspondiente. Sin embargo, estas acciones también pueden reflejar simplemente la decisión de una institución de reducir riesgos. Los cambios de posición por sí solos no permiten determinar que un protocolo tenga una nueva vulnerabilidad ni que el mercado esté a punto de experimentar un colapso en cascada.
¿Por qué la componibilidad de DeFi puede amplificar el riesgo?
Los protocolos DeFi pueden conectarse entre sí mediante tokens, garantías, fondos de liquidez y mercados de préstamos. Los usuarios pueden depositar un activo en un protocolo de préstamos y utilizar después los activos prestados para hacer trading o aportar liquidez. También pueden utilizar tokens de staking líquido como garantía para estrategias financieras adicionales. Esta componibilidad mejora la eficiencia del capital, pero también crea dependencias de riesgo entre distintos protocolos.
Cuando el precio de un activo subyacente cae rápidamente o la liquidez disminuye de forma repentina, los protocolos de préstamos que dependen de ese activo pueden afrontar ratios de garantía más bajos y una mayor presión de liquidación. Si varios protocolos utilizan el mismo activo como garantía, el riesgo puede propagarse entre distintas aplicaciones. Los puentes entre cadenas y los oráculos externos también pueden convertirse en puntos de dependencia adicionales, donde un único fallo puede afectar a múltiples protocolos posteriores.
Por lo tanto, las evaluaciones de riesgos de DeFi deben mapear las dependencias de fondos y activos, en lugar de limitarse a examinar el TVL de un protocolo individual. Es importante entender de dónde provienen los activos, qué protocolos los aceptan como garantía, cómo se determinan sus precios y si los usuarios pueden reembolsarlos o salir de las posiciones sin problemas en situaciones de estrés de mercado.
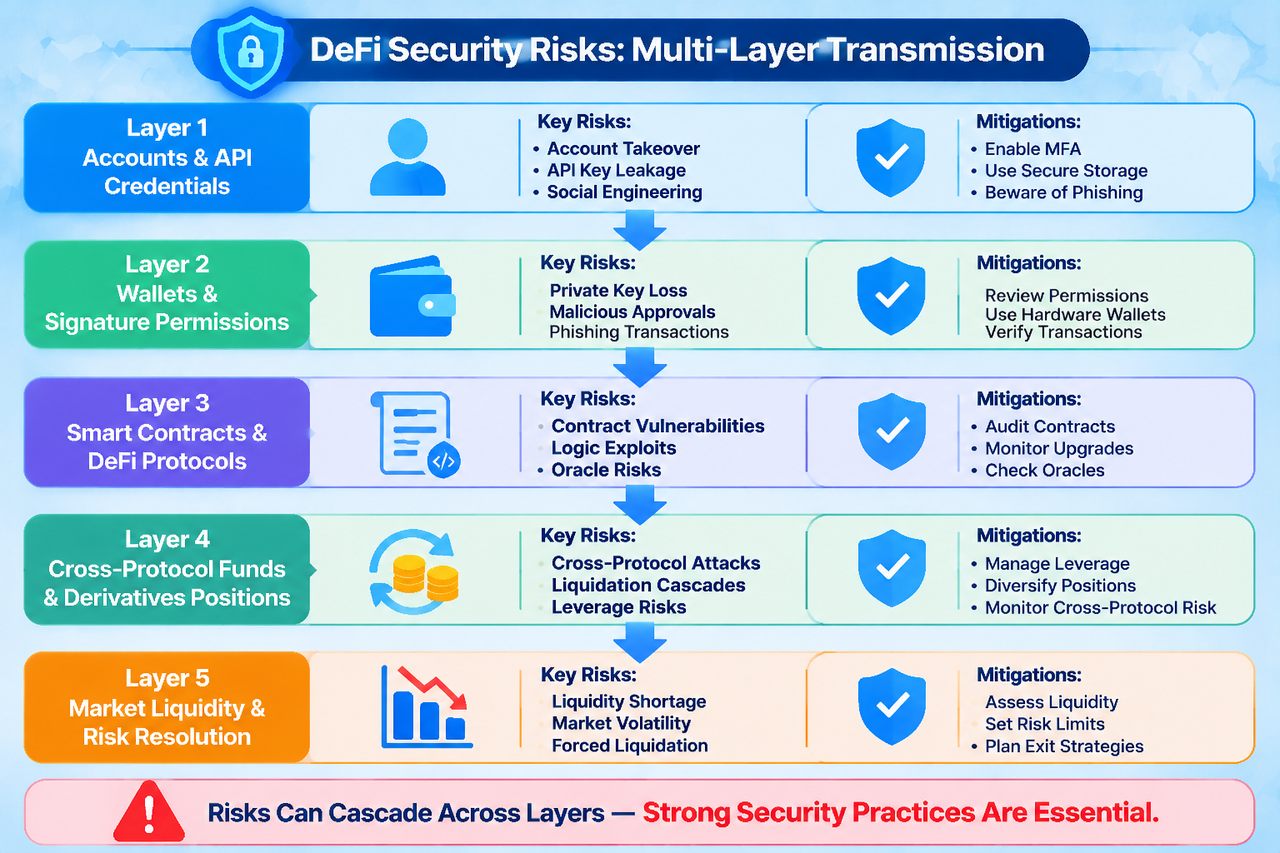
¿Cómo puede establecerse un marco de seguridad DeFi multicapa?
La primera capa es la seguridad de cuentas y claves. Los usuarios y las instituciones deben seguir el principio de mínimo privilegio, limitar el alcance de las operaciones de las claves de API, utilizar listas de permitidos de IP y subcuentas separadas, y rotar las claves periódicamente. Para las operaciones de alto riesgo, pueden añadir aprobación manual y límites de transacción para evitar que una única clave controle directamente todos los fondos.
La segunda capa es la seguridad de billeteras y firmas. Los usuarios deben verificar los detalles de las transacciones, las direcciones de contratos y los alcances de autorización, y evitar otorgar autorizaciones ilimitadas a contratos desconocidos. Las cuentas institucionales pueden utilizar mecanismos de multifirma y aprobación escalonada para separar el inicio, la revisión y la ejecución de las transacciones, reduciendo el impacto de un único punto de fallo.
La tercera capa es el riesgo de dependencia de protocolos y activos. Los usuarios deben entender si un protocolo ha sido auditado, cómo se configuran los permisos de administrador, si su mecanismo de actualización es transparente y si sus sistemas de garantía y oráculos presentan dependencias concentradas. Las estrategias entre protocolos también requieren una evaluación de la liquidez de reembolso y las condiciones de liquidación. Los usuarios no deben confundir las estrategias de rendimiento multicapa con la diversificación de riesgos.
La cuarta capa es la monitorización y la respuesta ante incidentes. Las instituciones deben supervisar continuamente los inicios de sesión anómalos, las fuentes de solicitudes de API, los tamaños de las transacciones, las transferencias de fondos en cadena y los cambios de posición. También deben establecer procedimientos para la revocación de claves, el bloqueo de cuentas, la reducción de la exposición al riesgo y la divulgación de incidentes. La capacidad de seguridad no depende solo de si se puede prevenir un ataque, sino también de si las pérdidas pueden contenerse rápidamente después de que ocurra un incidente.
¿Cómo pueden los usuarios de Gate supervisar los riesgos de las plataformas de trading y DeFi?
Para los usuarios de plataformas de trading como Gate, el análisis de seguridad debe tener en cuenta al mismo tiempo las cuentas de plataforma, las herramientas de API y las billeteras en cadena. Las cuentas de plataformas de trading centralizadas y las billeteras de autocustodia se controlan de forma diferente, y una clave de API no equivale a una clave privada en cadena. Los usuarios deben configurar los permisos según sus casos de uso reales y no deben otorgar a los bots de trading permisos de cuenta innecesarios.
Gate proporciona servicios de trading como el trading al contado y de futuros. El trading al contado implica principalmente comprar y vender tokens y mantener activos. El trading de futuros implica margen, apalancamiento, tasas de financiación y mecanismos de liquidación. Al utilizar API para el trading automatizado, los usuarios también deben considerar si sus programas cuentan con controles de permisos adecuados, mecanismos de parada de emergencia y límites de riesgo. Los usuarios pueden consultar la documentación oficial de la API de Gate para obtener información sobre la API e instrucciones relacionadas.
Los usuarios que deseen combinar el trading centralizado con DeFi en cadena deben prestar especial atención a la ubicación de la custodia de los activos, al alcance de las autorizaciones de cuenta y a la ruta de las transferencias de fondos. La seguridad de las cuentas de plataformas de trading, la seguridad de firma de billeteras en cadena y la seguridad de los contratos de protocolos DeFi pertenecen a capas diferentes. La protección en una capa no puede sustituir la protección en las demás.
Conclusión
Los riesgos de seguridad de DeFi a menudo no se producen de forma aislada. Las claves de cuenta, los permisos de API, las firmas de billetera, los contratos inteligentes y los flujos de fondos entre protocolos forman conjuntamente la cadena de uso de activos digitales. Un problema en cualquier punto puede afectar a la gestión de fondos y al comportamiento del mercado en otros puntos.
Comprender un incidente de seguridad requiere distinguir entre pérdidas directas, flujos de fondos en cadena y acciones posteriores de gestión de riesgos. También exige evitar asumir que un incidente que afecta a una cuenta individual representa necesariamente un problema sistémico de todo un protocolo o sector. Para los usuarios y las instituciones, establecer un marco de gestión de seguridad multicapa es más importante que depender de una única auditoría o función de seguridad.
Preguntas frecuentes
¿Los riesgos de seguridad de DeFi provienen principalmente de las vulnerabilidades de los contratos inteligentes?
No. Los riesgos también pueden proceder de filtraciones de claves de API, autorizaciones de firma de billeteras, interfaces de terceros, puentes entre cadenas, oráculos y acciones de los usuarios. La seguridad de los contratos inteligentes es solo una parte del marco general de seguridad.
¿Por qué una filtración de clave de API puede afectar a los fondos en cadena?
Si una clave de API puede controlar una cuenta de trading, un atacante puede utilizar los permisos de la cuenta para ejecutar operaciones de trading u otras acciones, lo que podría provocar transferencias de fondos y cambios en la exposición al riesgo. El impacto específico depende de los permisos de la clave y de la configuración de la cuenta.
¿Puede el rastreo de fondos en cadena confirmar la identidad de un atacante?
Normalmente no. Los registros en cadena pueden verificar transferencias de activos entre direcciones, pero se necesitan otras pruebas para determinar el controlador real detrás de una dirección y la motivación de una transacción.
¿Significa un gran cierre de posiciones que el protocolo correspondiente tiene una vulnerabilidad de seguridad?
No necesariamente. Una institución puede cerrar posiciones por gestión de riesgos, necesidades de liquidez o ajustes de estrategia. Deben distinguirse el incidente de seguridad en sí, las acciones de gestión de riesgos de la institución y el estado operativo del protocolo.
¿Cómo pueden reducirse los riesgos de DeFi entre protocolos?
Los usuarios deben entender las relaciones de garantía, las fuentes de los oráculos, los mecanismos de reembolso, los permisos de los contratos y las dependencias de liquidez. También deben evitar combinar múltiples formas de apalancamiento o estrategias complejas sin entender cómo pueden transmitirse los riesgos.