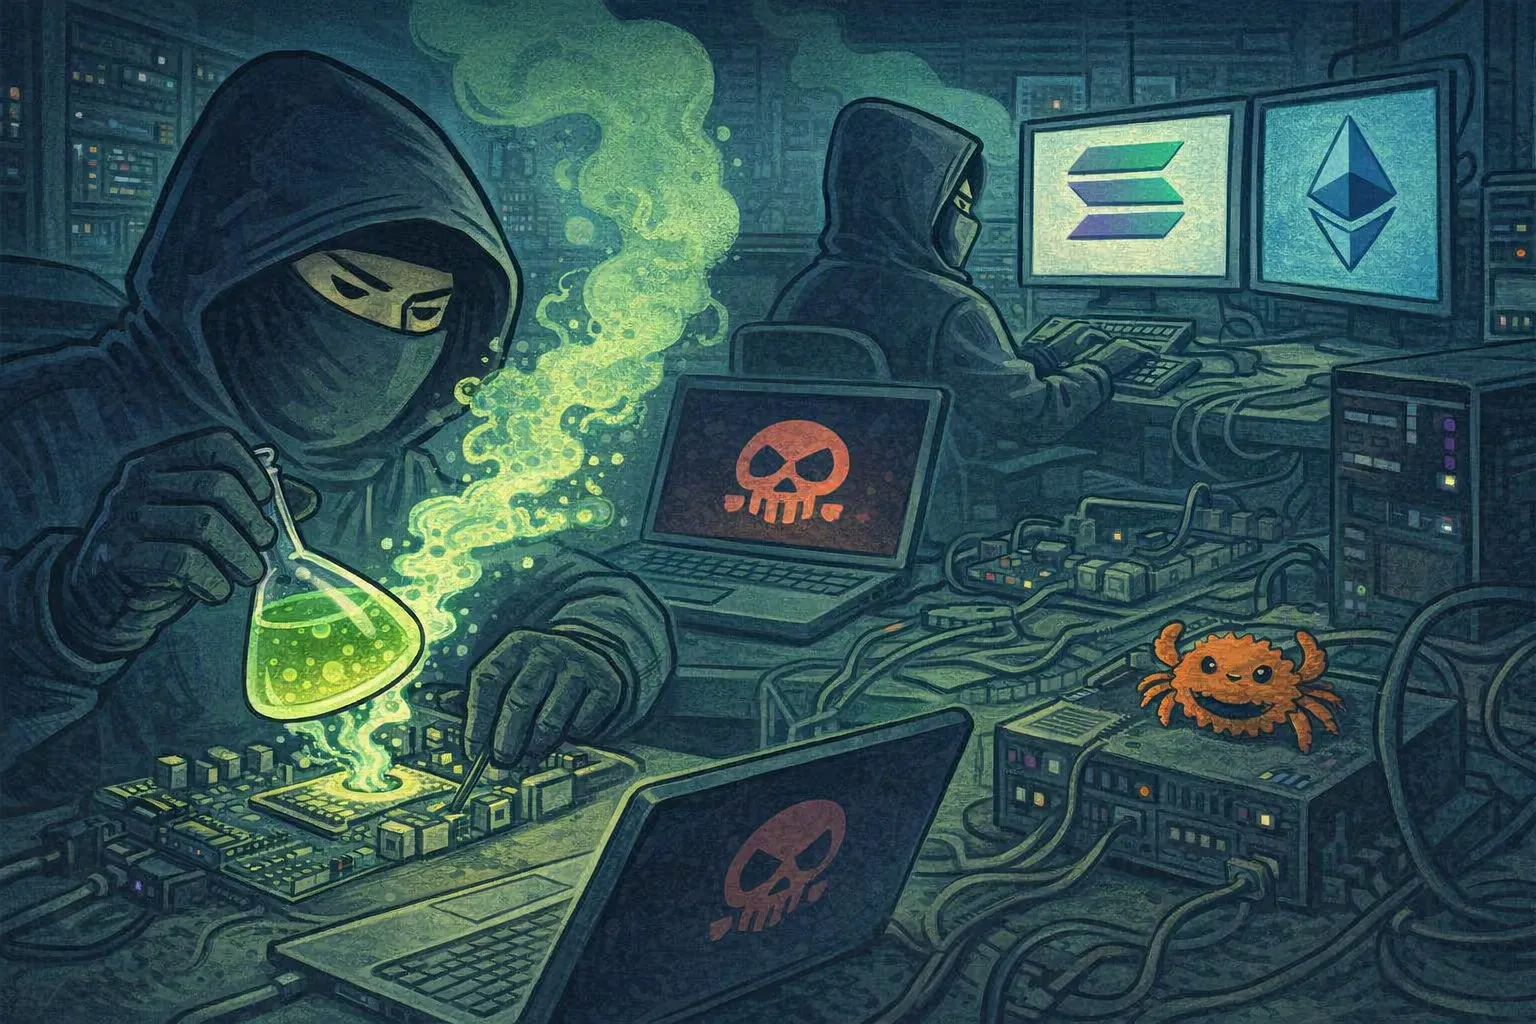
يُشتبه في أن قراصنة كوريين شماليين لوّثوا سلسلة توريد حزمة arrayref في Rust، مما أثّر في أدوات Solana وEthereum.
في 20 أغسطس، نشر المهاجمون إصدارات خبيثة من حزم Rust: arrayref وinternment وappend-only-vec؛ وتوجد arrayref في نحو ثلاثة أرباع بيئات تطوير Rust، وتُستخدم على نطاق واسع في أدوات Solana وEthereum. وحُذفت الإصدارات الخبيثة خلال 86 دقيقة من نشرها، وقال فريق الاستجابة الأمنية في Rust إن مسؤولي الصيانة أنفسهم قد يكونون ضحايا. آلية الهجوم: التبعية المزوّرة proc-macro1، وبرنامج بناء مخفي، وباب خلفي على مرحلتين صَعُب اكتشاف هذا الهجوم لأنه تعمّد التحايل على أساليب مراجعة الشيفرات المعتادة. فلم يُعدَّل أي
Bisc·08-21 03:30