ERC-7984 هو مقترح معيار Ethereum للرموز القابلة للاستبدال السرية. يهدف إلى تقليل كشف أرصدة الحسابات ومبالغ المعاملات على البلوكشين العامة، مع الحفاظ على إمكانية نقل الرموز والتفاعل مع العقود الذكية. وعلى خلاف ERC-20، المصمم أساسًا حول الأرصدة العامة ومبالغ التحويل الظاهرة للعامة، يحاول ERC-7984 إنشاء واجهة معيارية قادرة على التعامل مع القيم السرية، بما يوفر حماية خصوصية أكثر مرونة للأنشطة المالية على السلسلة.
مع استمرار تطور مدفوعات العملات المستقرة والأصول المرمزة وDeFi المؤسسي، تواجه شفافية البلوكشين متطلبات استخدام جديدة. تسهّل السجلات العامة التحقق من المعاملات وتتبع تدفقات الأصول، لكن مدفوعات الشركات وتخصيص الأموال المؤسسية والتسويات التجارية غالبًا ما تتضمن مبالغ حساسة. وإذا أمكن للمراقبين الخارجيين الاستعلام مباشرةً عن كل دفعة ورصيد حساب، فقد يصعب نقل بعض الأنشطة المالية التقليدية بالكامل إلى البلوكشين العامة.
لا يتمثل تركيز ERC-7984 في جعل جميع المعاملات على السلسلة غير قابلة للتتبع. بل يسعى إلى إرساء توازن جديد بين التمويل القابل للبرمجة والخصوصية التجارية من خلال آليات معالجة البيانات السرية. تستعرض هذه المقالة تصميم المعيار وتقنية FHE وفروقه عن ERC-20 وحالات الاستخدام العملية، لتوضيح كيفية تمكين ERC-7984 للتحويلات السرية للرموز والأثر المحتمل لهذا المعيار في منظومات العملات المستقرة وRWA وDeFi.
النقاط الرئيسية
-
ERC-7984 هو مقترح معيار Ethereum للرموز القابلة للاستبدال السرية. ويهدف إلى حماية أرصدة الرموز ومبالغ التحويل.
-
على خلاف رموز ERC-20 التقليدية، يستخدم ERC-7984 مراجع أو مقابض للقيم السرية لتمثيل مبالغ الرموز، ما يتيح للعقود الذكية تنفيذ العمليات المرتبطة بها دون كشف المبالغ بالنص الصريح.
-
يُعد التشفير المتماثل بالكامل (FHE) أحد مسارات التنفيذ المهمة لـ ERC-7984. فهو يدعم إجراء العمليات الحسابية على البيانات المشفرة، لكن المعيار نفسه لا يفرض أي تقنية تشفير محددة.
-
يحمي ERC-7984 المبالغ والأرصدة بشكل أساسي. ولا يخفي تلقائيًا عناوين أطراف المعاملة، ولذلك لا ينبغي اعتباره معادلًا للمعاملات المجهولة بالكامل.
-
توفر منظومات OpenZeppelin وZama التقنية أساسًا لتنفيذ ERC-7984، ما يساعد على نقل الرموز السرية من مفهوم تقني إلى تطبيقات عقود ذكية قابلة للتركيب.
-
تشمل مجالات الاستخدام المحتملة العملات المستقرة السرية والمدفوعات المؤسسية وإدارة أصول RWA وDeFi المحافظ على الخصوصية. ومع ذلك، لا يزال التبني العملي يواجه تحديات تتعلق بالأداء وإدارة الأذونات وقابلية التشغيل البيني والامتثال.
ما هو ERC-7984، ولماذا يحتاج Ethereum إلى رموز قابلة للاستبدال سرية؟
ERC-7984 هو مقترح لمعيار واجهة للرموز القابلة للاستبدال السرية، قدمه بشكل مشترك مطورون من منظومات تشمل OpenZeppelin وZama. أُنشئ في 3 يوليو 2025. ويحتفظ بالمفاهيم الأساسية للرموز القابلة للاستبدال، بما فيها أرصدة الحسابات وتحويلات الرموز وتفويض الأطراف الثالثة، مع تغيير طريقة تعامل الرموز التقليدية مع بيانات المبالغ.
في نموذج ERC-20، تُسجل الأرصدة ومبالغ التحويل عمومًا كقيم عامة في حالة العقد الذكي وأحداث المعاملات. ويمكن لأي شخص عرض هذه المعلومات من خلال مستكشفات البلوكشين أو أدوات التحليلات على السلسلة. يدعم هذا التصميم التدقيق الشفاف والتحقق من المعاملات وقابلية التركيب، لكنه يعني أيضًا أن نشاط الأموال على السلسلة قد يخضع للمراقبة المستمرة.
بدلًا من ذلك، يستخدم ERC-7984 تصميمًا قائمًا على مراجع القيم السرية. ويستخدم المعيار مؤشرات مثل bytes32 لتمثيل الأرصدة ومبالغ التحويل. ويحدد التنفيذ الأساسي كيفية تخزين القيم المحددة وحسابها والوصول إليها. ويمكن للعقود الذكية بدء التحويلات عبر واجهات موحدة دون كشف المبلغ كعدد صحيح عادي بالنص الصريح.
اعتبارًا من أكتوبر 2026، لا يزال ERC-7984 مقترح معيار قيد التطور، ولا ينبغي النظر إليه كمعيار ناضج للأغراض العامة حل محل ERC-20 بالكامل. وتكمن أهميته الرئيسية في إرساء واجهات قابلة لإعادة الاستخدام للرموز السرية، بما يتيح للمحافظ وتطبيقات الدفع وبروتوكولات DeFi تطوير وظائف تعتمد على آليات متسقة نسبيًا.
ما الفروق بين ERC-7984 وERC-20؟
يُعد ERC-20 أحد أكثر معايير الرموز القابلة للاستبدال استخدامًا في Ethereum. وهو يحدد واجهات أساسية للاستعلام عن الأرصدة والتحويلات والتفويضات والأحداث. وتستخدم USDT وUSDC والعديد من رموز DeFi معيار ERC-20 أو تطبيقات متوافقة معه.
يتعامل ERC-7984 مع سرية الأرصدة والمبالغ باعتبارها متطلبًا أساسيًا منذ مرحلة التصميم. فهو ليس مجرد خيار يُضاف إلى ERC-20 لإخفاء سجلات المعاملات، بل يستخدم تمثيلات بيانات وواجهات تحويل مختلفة.
| بُعد المقارنة |
ERC-20 |
ERC-7984 |
| بيانات الرصيد |
عامة عمومًا |
تستخدم مراجع قيم سرية |
| مبالغ التحويل |
عامة عمومًا |
تُعالج بسرية |
| عناوين أطراف المعاملة |
عامة |
قد تبقى ظاهرة عبر الواجهة الأساسية |
| واجهات التحويل |
transfer، transferFrom |
confidentialTransfer وغيرها |
| تفويض الأطراف الثالثة |
تفويض مبالغ قائم على Allowance |
تفويض Operator محدد المدة |
| تكامل العقود الذكية |
منظومة ناضجة ذات توافق واسع |
يتطلب تكيّفًا لمعالجة البيانات السرية |
| التطبيقات النموذجية |
رموز للأغراض العامة وDeFi والعملات المستقرة |
مدفوعات سرية وDeFi محافظ على الخصوصية وتسويات مؤسسية |
أحد الفروق المهمة هو أن ERC-7984 غير متوافق مباشرةً مع واجهات ERC-20. فلا تستطيع المحافظ ومنصات التداول وبروتوكولات DeFi الحالية التعرف تلقائيًا على رموز ERC-7984 أو معالجتها لمجرد دعمها ERC-20.
توفر OpenZeppelin مكونات تغليف وتحويل لـ ERC-20 تتيح للمطورين بناء آليات تحويل بين الرموز العادية والسرية. ومع ذلك، قد تكشف عملية التحويل نفسها عن الإيداعات أو السحوبات أو المعلومات ذات الصلة على السلسلة العامة. ولذلك، لا يعني التغليف أن جميع التدفقات التاريخية للأموال تحصل تلقائيًا على حماية للخصوصية.
كيف يتيح ERC-7984 تحويل الرموز دون كشف المبالغ؟
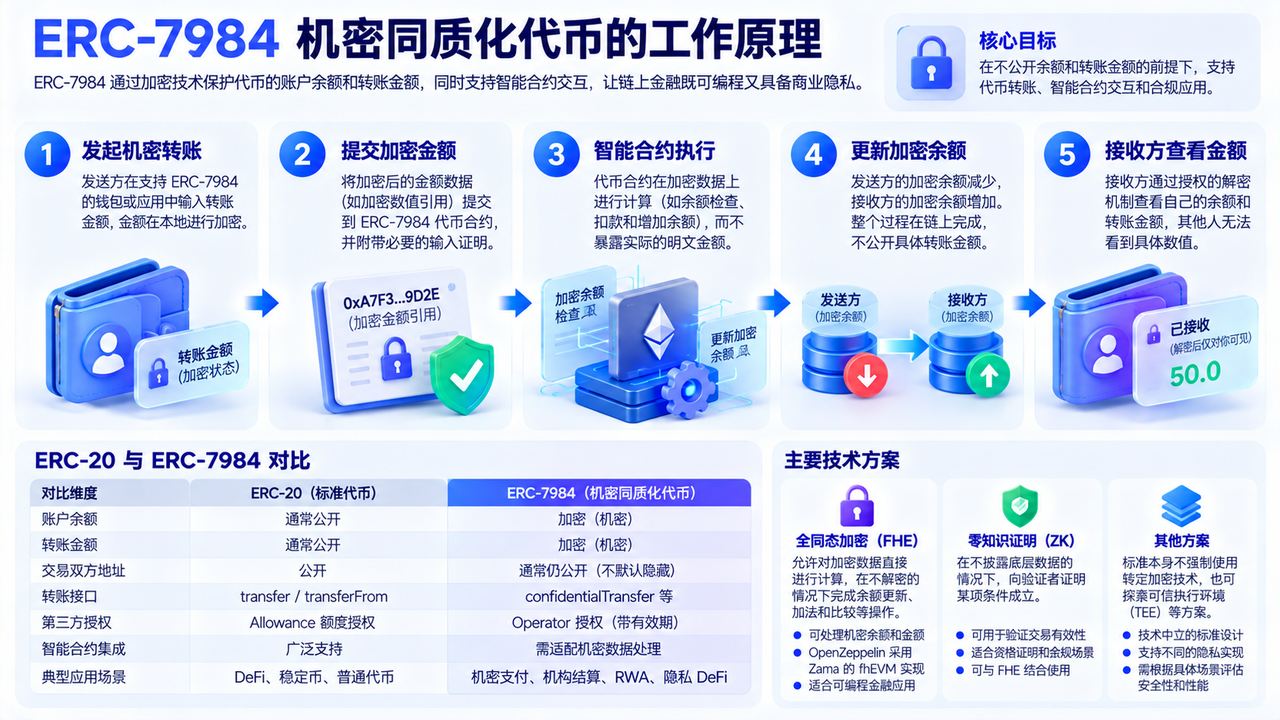
تتطلب تحويلات ERC-20 التقليدية عمومًا من العقود الذكية معالجة قيم صريحة. فعلى سبيل المثال، عندما يحول المستخدم A عدد 100 من الرموز إلى المستخدم B، يخصم العقد 100 من رصيد A ويضيف 100 إلى رصيد B. ويسجل حدث التحويل المرتبط بذلك المبلغ عمومًا أيضًا.
تتمثل الفكرة الأساسية وراء ERC-7984 في أن تتلقى واجهة التحويل مرجعًا إلى مبلغ سري بدلًا من طلب قيمة بالنص الصريح مقدمة للعامة. وقد يستخدم تنفيذ محدد نظام حوسبة مشفرة لمعالجة تغييرات الأرصدة وآلية للتحكم في الوصول لتحديد المشاركين الذين يمكنهم عرض المبلغ المقابل.
وباستخدام تنفيذ قائم على FHE كمثال، يمكن فهم التحويل السري على النحو التالي:
-
يحدد المرسل مبلغ التحويل في محفظة أو تطبيق يدعم الحوسبة السرية وينشئ الإدخال المشفر المقابل.
-
ترسل المحفظة مرجعًا إلى المبلغ المشفر وإثبات الإدخال اللازم إلى عقد الرمز.
-
يعالج العقد الذكي التحقق من الرصيد والتحويل عبر آلية الحوسبة السرية الأساسية.
-
يحدّث النظام الأرصدة السرية المقابلة للمرسل والمستلم.
-
يمكن للمشاركين الذين لديهم أذونات الوصول المناسبة قراءة المعلومات المصرح لهم بعرضها من خلال عملية فك التشفير ذات الصلة.
على سبيل المثال، تدفع شركة لمورّد 50,000 عملة مستقرة سرية. وقد تظل السلسلة العامة تعرض عناوين الطرفين وحدث التحويل، لكن لا يمكن للمراقبين الخارجيين قراءة المبلغ بالنص الصريح مباشرةً من الحدث كما يمكنهم في تحويل ERC-20 عادي.
ولا يعني ذلك أن المراقبين الخارجيين لا يمكنهم الحصول على أي معلومات عن المعاملة. فقد تظل أوقات المعاملات وعلاقات العناوين واستخدام Gas وغيرها من البيانات الوصفية مكشوفة. ولذلك، يوفر ERC-7984 السرية لأبعاد بيانات محددة بدلًا من إخفاء الهوية المطلق.
ما هو FHE، ولماذا يناسب ERC-7984؟
التشفير المتماثل بالكامل (FHE) هو تقنية تشفير تسمح للأنظمة بإجراء العمليات الحسابية مباشرةً على البيانات المشفرة. وفي تنفيذ مناسب، يمكن لنظام حوسبة تنفيذ عمليات مثل الجمع والمقارنة دون فك تشفير البيانات أولًا، مع إنتاج نتيجة تظل مشفرة.
تتوافق هذه القدرة بدرجة كبيرة مع احتياجات الرموز السرية.
بالنسبة إلى الرموز العادية، يجب على العقد الذكي تحديد ما إذا كان رصيد المستخدم كافيًا، وحساب مبلغ الخصم، وتحديث رصيد المستلم. وفي التنفيذ التقليدي بالنص الصريح، يحتاج العقد عمومًا إلى الوصول المباشر إلى هذه القيم.
يتيح FHE إجراء هذه العمليات الحسابية على البيانات المشفرة. ويمكن للنظام معالجة تغييرات الأرصدة وبعض عمليات التحقق الشرطية دون كشف المبالغ للمراقبين العاديين على السلسلة.
يستخدم تنفيذ ERC-7984 من OpenZeppelin تقنية fhEVM من Zama لتمثيل الأرصدة السرية كقيم مشفرة وربطها بنظام الحوسبة الأساسي من خلال مقابض النصوص المشفرة على السلسلة. كما يدعم التنفيذ إثباتات الإدخال وعمليات التفويض والكشف عن المبالغ المشفرة.
لكن ينبغي التمييز بين المعيار وتنفيذه. فلا يفرض ERC-7984 نفسه على جميع المطورين استخدام FHE. ويسمح تصميمه المحايد تقنيًا للمطورين باستكشاف إثباتات المعرفة الصفرية وبيئات التنفيذ الموثوقة أو غيرها من آليات الخصوصية التي تستوفي متطلبات الواجهة.
لذلك، يُعد FHE مسارًا تقنيًا مهمًا لفهم منظومة ERC-7984 الحالية، لكن لا ينبغي مساواة ERC-7984 ببساطة مع رموز FHE.
ما الفروق بين ERC-7984 وإثباتات المعرفة الصفرية (ZK)؟
يمكن استخدام FHE وإثباتات المعرفة الصفرية (ZK) لحماية الخصوصية، لكنهما يعالجان المشكلات بطرق مختلفة.
تتمثل القدرة الأساسية لإثبات المعرفة الصفرية في تمكين المُثبت من إظهار صحة عبارة ما دون كشف جميع المعلومات الأساسية للمتحقق. فعلى سبيل المثال، يمكن للمستخدم إثبات استيفائه متطلب أهلية دون كشف جميع بياناته الشخصية.
يركز FHE على إجراء العمليات الحسابية بينما تظل البيانات مشفرة. فعلى سبيل المثال، يمكن للنظام العمل على رصيد مشفر دون كشف الرصيد بالنص الصريح أولًا للطرف الذي يجري العملية الحسابية.
| بُعد المقارنة |
FHE |
ZK |
| الهدف الأساسي |
إجراء الحسابات على البيانات المشفرة |
التحقق من عبارة مع كشف معلومات محدودة |
| القدرات النموذجية |
عمليات الأرصدة المشفرة وتحديثات الحالة السرية |
إثباتات الأهلية والتحقق من صحة الحالة |
| معالجة البيانات |
يمكن أن تستخدم العمليات الحسابية بيانات مشفرة |
تتركز عمومًا على إنشاء الإثباتات والتحقق منها |
| الدور في الرموز |
معالجة المبالغ والأرصدة السرية |
إثبات استيفاء المعاملة لشروط محددة |
| التحديات الرئيسية |
تكلفة الحوسبة وإدارة النصوص المشفرة والأداء |
تكلفة إنشاء الإثباتات وتصميم الدوائر |
لا تستبعد التقنيتان إحداهما الأخرى. إذ يمكن لتطبيق مالي سري استخدام FHE لمعالجة المبالغ الحساسة، مع استخدام ZK لإثبات استيفاء متطلبات محددة للمعاملة أو الهوية.
بالنسبة إلى ERC-7984، لا يتمثل الاعتبار الأهم في اسم التقنية المختارة، بل في ما إذا كان التنفيذ الأساسي قادرًا على دعم معالجة القيم السرية وتحديثات الأرصدة الدقيقة والتحكم المناسب في الوصول بصورة موثوقة.
كيف تدفع OpenZeppelin وZama نحو التبني العملي لـ ERC-7984؟
لا يمكن للواجهة المعيارية أن تشكل منظومة إلا عندما تحصل على دعم من أدوات التطوير والتطبيقات.
توفر OpenZeppelin منذ فترة طويلة مكونات لتطوير العقود الذكية على Ethereum. ويقدم مشروع Confidential Contracts الخاص بها تطبيقات مرجعية ووحدات توسعة لـ ERC-7984. وتوفر Zama تقنية حوسبة سرية قائمة على FHE، ما يتيح للمطورين بناء عقود ذكية حول البيانات المشفرة.
لا تشمل مكونات OpenZeppelin المرتبطة بذلك الرموز السرية الأساسية فقط، بل تشمل أيضًا أغلفة ERC-20 العادية وتجميد الحسابات وقيود الوصول وأذونات المراقبين وامتدادات خاصة بـ RWA. وتعالج هذه الوحدات متطلبات أعمال مختلفة.
فعلى سبيل المثال، يتيح ERC7984ObserverAccess لحساب منح مراقب محدد إذنًا لعرض الأرصدة السرية أو مبالغ التحويل؛ ويمكن استخدام ERC7984Restricted لفرض قيود على الحسابات؛ ويوفر ERC7984Rwa ضوابط معينة قابلة للتطبيق في سيناريوهات الأصول الخاضعة للتنظيم.
في مارس 2026، أصدرت OpenZeppelin أيضًا تقرير تدقيق أمني لإصدار 0.3.0 من Confidential Contracts، يغطي عدة امتدادات لـ ERC-7984. ويشير ذلك إلى أن المنظومة المرتبطة تطور الوظائف اللازمة للتطبيقات المالية، لكنه لا يعني أن جميع الإصدارات أو عمليات النشر اللاحقة حصلت على المستوى نفسه من التحقق الأمني.
في الوقت نفسه، بدأت أدوات التطوير من Zama في تغليف عمليات التشفير المعقدة ضمن واجهات أسهل في التكامل. كما تستكشف آليات فك التشفير المصرح بها التي تتيح لمشاركين محددين الوصول إلى المعلومات الضرورية عند السماح بذلك بموجب القواعد المعمول بها.
توفر هذه التطورات أساسًا تقنيًا لدخول الرموز السرية إلى التطبيقات الواقعية. ومع ذلك، فإن أدوات التطوير القابلة للاستخدام ومكونات العقود المتاحة والتبني واسع النطاق من المؤسسات المالية تمثل ثلاث مراحل مختلفة، ولا ينبغي الخلط بينها.
كيف يمكن تطبيق ERC-7984 على مدفوعات العملات المستقرة والتسويات المؤسسية؟
تُعد العملات المستقرة من أبرز التطبيقات المحتملة لـ ERC-7984.
تتداول العديد من العملات المستقرة حاليًا على البلوكشين العامة، ما يسمح للمستخدمين بعرض مبالغ التحويل وأرصدة العناوين مباشرةً. وقد لا يمثل ذلك مشكلة بالضرورة للمعاملات العادية على السلسلة، لكن التسويات بين الشركات تتطلب عمومًا مستوى أعلى من السرية التجارية.
فعلى سبيل المثال، تستخدم شركة متعددة الجنسيات العملات المستقرة للدفع لموردين مختلفين. وإذا كان مبلغ كل معاملة عامًا، فقد يستنتج المراقبون الخارجيون أحجام المشتريات والعلاقات التجارية وترتيبات التمويل من بيانات السلسلة.
يمكن للعملات المستقرة السرية القائمة على ERC-7984 محاولة معالجة هذه المسألة. إذ يمكن للشركات مواصلة استخدام الرموز على السلسلة للمدفوعات دون كشف المبالغ مباشرةً للعامة. ويمكن للمستلمين تأكيد المبلغ المستلم بعد الحصول على الأذونات المناسبة.
وبالنسبة إلى المؤسسات المالية، يمكن للعملات المستقرة السرية أن تدعم أيضًا تحويلات الأموال بين المؤسسات وإدارة أموال العملاء والتسويات المؤتمتة. وفي السيناريوهات التي تتضمن مبالغ معاملات حساسة، قد تقلل السرية من مخاوف المؤسسات بشأن استخدام البلوكشين العامة.
ومع ذلك، لا تقضي الخصوصية على التزامات الامتثال. فقد يظل مطلوبًا من مصدري العملات المستقرة والمؤسسات المالية إجراء التحقق من الهوية ومراقبة المعاملات وفحص العقوبات ومراجعات مصدر الأموال.
لذلك، تحتاج العملة المستقرة السرية الملائمة للتبني المؤسسي عمومًا إلى توفير حماية للمبالغ والكشف المصرح به وضوابط للمخاطر، لا مجرد إخفاء قيم التحويل.
كيف يمكن لـ ERC-7984 دعم RWAs وDeFi المحافظ على الخصوصية؟
يشير RWA، أو الأصول الواقعية، إلى نموذج تمثيل وإدارة الحقوق المرتبطة بالسندات أو الصناديق أو الأسهم أو غيرها من الأصول الواقعية من خلال رموز قائمة على البلوكشين.
في نموذج الرموز العامة، قد يستطيع المراقبون الخارجيون الاستعلام مباشرةً عن مقدار الأصول التي تحتفظ بها المؤسسة. وإذا كانت الأصول تمثل حيازات سندات أو حصص صناديق أو مصالح مالية أخرى، فقد تكشف الأرصدة العامة جزءًا من محفظة الاستثمار.
يمكن لـ ERC-7984 توفير معالجة سرية للأرصدة ومبالغ التحويل لهذه الأصول، بما يسمح ببقاء الحيازات غير مكشوفة.
فعلى سبيل المثال، يمكن لصندوق مرمز استكشاف استخدام الرموز السرية لتمثيل حصص الصندوق، بما يتيح للمستثمرين المؤهلين تحويل الحصص مع استخدام قواعد إضافية لتقييد مشاركة الحسابات غير المؤهلة.
توفر امتدادات RWA من OpenZeppelin وظائف للتجميد وقيود الحسابات والعمليات التي تنفذها أدوار محددة. ويتيح ذلك للمطورين إضافة ضوابط معينة مطلوبة للأصول الخاضعة للتنظيم فوق الرموز السرية. غير أن هذه الوظائف التقنية لا يمكن أن تحل محل متطلبات إصدار الأوراق المالية أو مراجعات أهلية المستثمرين أو غيرها من المتطلبات القانونية.
في DeFi، يمكن للرموز السرية أيضًا دعم المدفوعات المحافظة على الخصوصية وإدارة الأموال السرية وبعض استراتيجيات التداول السرية.
ومع ذلك، تُصمم بروتوكولات DeFi الحالية عمومًا حول القيم العامة. فعلى سبيل المثال، تحتاج صناع السوق الآلية إلى حساب احتياطيات الأصول وأسعار التبادل، بينما تحتاج بروتوكولات الإقراض إلى تقييم نسب الضمان وشروط التصفية. وإذا أصبحت المبالغ ذات الصلة سرية، يجب على البروتوكولات إعادة تصميم أساليب الحساب والتحقق والتفاعل.
لذلك، لا يمكن لـ ERC-7984 منح بروتوكولات DeFi الحالية ميزات الخصوصية تلقائيًا. ومن الأفضل فهمه باعتباره واجهة أساسية للجيل التالي من التطبيقات المالية السرية.
كيف يختلف تفويض Operator في ERC-7984 عن Allowance في ERC-20؟
إلى جانب سرية الأرصدة والمبالغ، يستخدم ERC-7984 آلية مختلفة لتفويض تحويلات الأطراف الثالثة.
في ERC-20، يستخدم المستخدمون عمومًا approve لتحديد مقدار الرموز الذي يمكن لعنوان معين استخدامه. فعلى سبيل المثال، يمكن للمستخدم تفويض بروتوكول DeFi باستخدام ما يصل إلى 100 رمز.
يستخدم ERC-7984 نموذج Operator. إذ يمكن للمستخدم تفويض مشغّل لتحويل الرموز نيابةً عنه قبل وقت انتهاء محدد، بدلًا من إدارة التفويض من خلال قيمة Allowance عامة.
يرتبط هذا التصميم بكيفية التعامل مع المبالغ السرية. فنظرًا إلى أن أرصدة الرموز ومبالغ التحويل نفسها يجب أن تظل سرية، قد لا يكون التفويض العام التقليدي مناسبًا لإعادة استخدامه مباشرةً.
لكن طريقة التفويض هذه تطرح أيضًا خطرًا مهمًا: خلال فترة التفويض، قد تكون للمشغّل صلاحية تحويل جميع الرموز في الحساب بدلًا من مبلغ محدد مسبقًا فقط.
لذلك، ينبغي للمستخدمين الانتباه جيدًا إلى موثوقية العنوان المفوض ونطاق أذوناته ووقت انتهاء التفويض. كما تتطلب التطبيقات التي تشمل المدفوعات المؤتمتة أو إدارة الأموال المؤسسية قواعد أعمال وضوابط أمنية إضافية للحد من الخسائر المحتملة.
يوضح هذا أن التصميم الأمني للرموز السرية لا يقتصر على علم التشفير، بل يشمل أيضًا أذونات الحسابات وتفاعلات التطبيقات ومخاطر عمليات المستخدمين.
هل يمكن لـ ERC-7984 تلبية متطلبات خصوصية المعاملات والتنظيم المالي معًا؟
لا تتعارض الخصوصية على السلسلة والتنظيم المالي بالضرورة، لكن يجب ربطهما من خلال ترتيبات تقنية ومؤسسية محددة.
في البلوكشين العامة التقليدية، يمكن لأي شخص عرض معظم مبالغ تحويل الرموز. تقلل هذه الشفافية بعض عوائق التدقيق، لكنها تكشف أيضًا معلومات حساسة تجاريًا لأطراف ثالثة غير معنية.
يحاول ERC-7984 تقديم نهج آخر: لا يحتاج الجمهور إلى رؤية كل مبلغ بالنص الصريح، بينما يظل بإمكان المشاركين المصرح لهم الوصول إلى بيانات محددة عند الحاجة لأغراض الأعمال.
فعلى سبيل المثال، يمكن للشركة السماح للمدققين الماليين بعرض مبالغ المعاملات ذات الصلة، ويمكن للمؤسسات المالية الخاضعة للتنظيم إجراء الفحوص اللازمة بشأن هويات العملاء ونشاط الأموال، ويمكن للمصدرين وضع قيود على التجميد أو التحويل وفقًا للقوانين المعمول بها.
توفر أذونات المراقبين وامتدادات RWA من OpenZeppelin مكونات تقنية لهذا الكشف الانتقائي. لكن مدى استيفائها لمتطلبات تنظيمية محددة يعتمد على التحقق من الهوية وإدارة الأذونات والاحتفاظ بالسجلات وإجراءات الكشف عن البيانات والقوانين المعمول بها.
من المهم الإشارة إلى أن معيار ERC-7984 الأساسي لا يوفر تلقائيًا إطار امتثال كاملًا. فلا يزال يتعين على المطورين تصميم ضوابط أعمال إضافية لضمان ألا تعيق ميزات الخصوصية إدارة المخاطر اللازمة أو الالتزامات القانونية.
وعلى المدى الطويل، قد يكون هذا النوع من السرية القابلة للضبط أكثر ملاءمة لبعض التطبيقات المالية المؤسسية من نموذج عام بالكامل أو مجهول بالكامل.
ما التحديات التقنية وتحديات التطبيق التي يواجهها ERC-7984 حاليًا؟
يتمثل التحدي الأول في الأداء الحوسبي. يتطلب FHE عمليات حسابية مشفرة معقدة، وتكون تكاليف أدائه عمومًا أعلى من العمليات العادية بالنص الصريح. وبالنسبة إلى المدفوعات عالية التردد وبروتوكولات DeFi المعقدة، قد تؤثر مهلة الحوسبة وتكاليف البنية التحتية ومعدل نقل النظام جميعها في تجربة المستخدم العملية.
يتمثل التحدي الثاني في توافق المحافظ والتطبيقات. لا يتوافق ERC-7984 مباشرةً مع ERC-20. وتحتاج المحافظ إلى دعم إدخالات المبالغ السرية ومعالجة البيانات المشفرة وفك التشفير المصرح به. كما تحتاج منصات التداول وبروتوكولات DeFi إلى التكيف مع الواجهات ذات الصلة.
يتمثل التحدي الثالث في إدارة المفاتيح وأذونات الوصول. لا يعتمد أمن البيانات السرية على خوارزمية التشفير فقط، بل يعتمد أيضًا على من يمكنه فك تشفير البيانات وكيفية منح الأذونات وكيفية إلغاء الوصول. وإذا تم إعداد الأذونات بصورة غير صحيحة، فقد يظل المشاركون الذين لا ينبغي أن تكون لديهم صلاحية الوصول قادرين على قراءة المبالغ الحساسة.
يتمثل التحدي الرابع في حدود الخصوصية. يحمي معيار ERC-7984 الأساسي الأرصدة والمبالغ بصورة رئيسية. ولا يخفي تلقائيًا العناوين أو جميع البيانات الوصفية للمعاملات. وحتى عندما تظل المبالغ سرية، قد يتمكن المراقبون الخارجيون من تحليل نشاط الحسابات من خلال علاقات المعاملات وأنماط التوقيت.
يتمثل التحدي الخامس في نضج المعيار والتحقق الأمني. لا يزال ERC-7984 قيد التطور، وتعتمد عمليات التنفيذ المحددة على آليات الحوسبة الخاصة الأساسية. وقد تختلف افتراضات الأمان باختلاف إصدارات العقود ومكونات الامتداد وبيئات النشر. ويحتاج المطورون إلى تقييم مخاطرهم بصورة مستقلة.
أما التحدي الأخير فهو تأثير شبكة المنظومة. لا تأتي مزايا ERC-20 من واجهته التقنية فقط، بل أيضًا من الدعم الواسع عبر منصات التداول والمحافظ وبروتوكولات الإقراض وأدوات الدفع. وإذا كان لـ ERC-7984 أن يشكل شبكة تطبيقات مماثلة، فسيحتاج مزيدًا من مزودي البنية التحتية والمطورين إلى المشاركة.
تعني هذه المسائل أن من الأفضل النظر إلى ERC-7984 باعتباره استكشافًا مهمًا للبنية التحتية للتمويل السري على السلسلة، لا حلًا ناضجًا يمكنه استبدال جميع الرموز العامة بسلاسة.
الخلاصة
ERC-7984 هو مقترح Ethereum لإنشاء واجهات معيارية حول الرموز القابلة للاستبدال السرية. ويتمثل هدفه الأساسي في حماية أرصدة الحسابات ومبالغ التحويل مع الحفاظ على إمكانية نقل الرموز والتفاعل مع العقود الذكية.
مقارنةً برموز ERC-20 التقليدية، لا يتمثل التغيير المهم الذي يقدمه ERC-7984 في مجرد إضافة خيار للخصوصية. بل يدمج تمثيل البيانات السرية وواجهات التحويل وإدارة الأذونات في تصميم الرمز. ومن خلال تقنيات أساسية مثل FHE، يمكن للمطورين استكشاف طرق لتنفيذ عمليات مالية معينة على السلسلة دون كشف المبالغ بالنص الصريح.
توفر عمليات التنفيذ المرتبطة بـ OpenZeppelin وZama أساسًا قابلًا لإعادة الاستخدام لتطوير العملات المستقرة السرية والمدفوعات المؤسسية وRWAs وDeFi المحافظ على الخصوصية. ومع ذلك، لا يزال المعيار قيد التطور، ويبقى الأداء الحوسبي وتوافق التطبيقات وأمن الأذونات والمتطلبات التنظيمية تحديات مهمة أمام التبني العملي.
ومن منظور أوسع للصناعة، لا تكمن قيمة ERC-7984 في جعل البلوكشين تفقد شفافيتها بالكامل، بل في استكشاف كيفية توفير السرية التجارية التي تتطلبها الأنشطة المالية المختلفة فوق بنية تحتية عامة وقابلة للتحقق. ومع التوسع التدريجي للتطبيقات المالية على السلسلة في مدفوعات الشركات وإدارة الأصول المؤسسية، قد تصبح هذه السرية القابلة للضبط اتجاهًا مهمًا لتطوير معايير الرموز مستقبلًا.
الأسئلة الشائعة
ما هو ERC-7984؟
ERC-7984 هو مقترح لمعيار رموز قابلة للاستبدال سرية. ويهدف إلى حماية أرصدة الرموز ومبالغ التحويل عبر مراجع القيم السرية، مع الحفاظ على إمكانية نقل الرموز والتفاعل مع العقود الذكية.
ما أكبر فرق بين ERC-7984 وERC-20؟
يكشف ERC-20 عمومًا الأرصدة ومبالغ التحويل، بينما يعامل ERC-7984 هذه القيم باعتبارها بيانات سرية. ويستخدم المعياران واجهات مختلفة، ولا ينبغي اعتبارهُما متوافقين بالكامل.
هل يستخدم ERC-7984 التشفير المتماثل بالكامل؟
لا يفرض ERC-7984 نفسه استخدام FHE. ومع ذلك، يستخدم تنفيذ OpenZeppelin المرتبط به تقنية FHE من Zama لمعالجة الأرصدة المشفرة ومبالغ التحويل.
هل يمكن لـ ERC-7984 إخفاء عناوين المحافظ؟
لا يخفي المعيار الأساسي تلقائيًا عناوين المرسل والمستلم. وتتمثل أهدافه الرئيسية لحماية الخصوصية في أرصدة الرموز ومبالغ التحويل. وتتطلب خصوصية العناوين آليات إضافية.
هل يمكن استخدام ERC-7984 للعملات المستقرة؟
نعم. يمكن أن يشكل أساسًا تقنيًا للعملات المستقرة السرية، بما يسمح بعدم كشف مبالغ تحويل العملات المستقرة للعامة. ومع ذلك، يجب على المصدر استيفاء متطلبات الإصدار والاحتياطات والامتثال المحددة.
هل يمكن استخدام ERC-7984 لأصول RWA؟
نعم. يمكن للمطورين إضافة قيود على الحسابات والتجميد ووظائف المراقبين المصرح لهم فوق الرموز السرية لدعم بعض سيناريوهات الأصول الخاضعة للتنظيم.
ما الفرق بين ERC-7984 وإثباتات المعرفة الصفرية؟
ERC-7984 هو معيار لواجهة رمز، بينما إثباتات المعرفة الصفرية نوع من تقنيات التشفير. ويمكن لـ ERC-7984 استخدام تطبيقات خصوصية مختلفة، بما فيها آليات مرتبطة بـ ZK.
هل يدعم ERC-7984 DeFi؟
يمكنه دعم تطبيقات DeFi المكيّفة، لكن بروتوكولات ERC-20 الحالية لا تستطيع عمومًا معالجة القيم السرية لـ ERC-7984 مباشرةً. ويتطلب ذلك تطويرًا وتكاملًا إضافيين.
هل تفويض Operator في ERC-7984 آمن؟
تفويض Operator محدد المدة، لكنه قد يسمح للمشغّل خلال فترة التفويض بتحويل جميع الرموز في الحساب. وينبغي للمستخدمين اختيار الأطراف المفوضة بعناية والتحكم في فترة التفويض.
هل أصبح ERC-7984 معيار Ethereum رسميًا؟
اعتبارًا من أكتوبر 2026، لا يزال ERC-7984 في مرحلة المقترح. ورغم توفر تطبيقات مرجعية ومكونات للتطوير، فقد يستمر تغير مواصفاته النهائية ودعم منظومته.