هجوم سلسلة توريد محافظ الأجهزة (Hardware Wallet Supply Chain Attack) هو هجوم أمني يستهدف مراحل تداول أجهزة تخزين الأصول المشفرة. فقد يتلاعب المهاجمون بمكونات الجهاز، أو يزرعون وحدات خبيثة، أو يعدّلون إجراءات التهيئة قبل وصول محفظة الأجهزة إلى المستخدم النهائي، ليحوّلوا الجهاز المصمم لحماية المفاتيح الخاصة إلى منفذ لتسريب الأصول. وعلى خلاف الهجمات التقليدية عبر الشبكة، قد يحدث هجوم سلسلة التوريد قبل استخدام الجهاز للمرة الأولى، مما يجعل اكتشافه أكثر صعوبة.
في 9 أكتوبر 2026، أعلنت Ledger، الشركة المصنّعة لمحافظ الأجهزة، أنها تحقق في بلاغات عن خسائر غير معتادة في أصول بعض المستخدمين في جنوب شرق آسيا. وكان هؤلاء المستخدمون قد اشتروا أجهزة Ledger عبر الموزّع CryptoBilis. وطالبت Ledger لاحقًا الموزّع بتعليق المبيعات والشحن، وأصدرت توصيات أمنية للمستخدمين الذين اشتروا أجهزة مؤخرًا. وأظهرت تقارير متابعة نُشرت في 10 أكتوبر أن Ledger أكدت وجود مكوّن عتادي مزروع دون تصريح في جهاز متأثر واحد على الأقل، لكن النطاق الكامل للهجوم وحجم الخسائر النهائي لا يزالان قيد التحقيق.
أعادت هذه الحادثة أمن سلسلة توريد محافظ الأجهزة إلى صدارة اهتمام السوق. وتُعد المحافظ الباردة عادةً أداة مهمة لحماية المفاتيح الخاصة للأصول المشفرة، لكن أمنها لا يعتمد على خوارزميات التشفير والشرائح الآمنة فحسب، بل يعتمد أيضًا على سلسلة موثوقة ومتكاملة تمتد من الإنتاج إلى التسليم. يستعرض هذا المقال حادثة Ledger لتوضيح آلية عمل هجمات سلسلة توريد محافظ الأجهزة، والمخاطر الأمنية التي قد تسببها، وكيف يمكن للمستخدمين العاديين الحد من هذه التهديدات.
النقاط الرئيسية
-
هجوم سلسلة توريد محافظ الأجهزة هو تلاعب خبيث يجريه المهاجمون خلال مراحل تصنيع الأجهزة أو نقلها أو تخزينها أو بيعها، بحيث يستخدم المستخدمون أجهزة تنطوي على مخاطر أمنية دون علمهم.
-
في أكتوبر 2026، حققت Ledger في خسائر أصول تعرض لها بعض المستخدمين الذين اشتروا أجهزة عبر CryptoBilis، الموزّع في جنوب شرق آسيا. وقدّر باحثون متخصصون في تحليل البيانات على السلسلة أن الخسائر المحتملة تجاوزت 86 مليون دولار أمريكي، لكن هذا المبلغ لم يُؤكَّد رسميًا بعد.
-
لا تتطلب هجمات سلسلة التوريد بالضرورة اختراق الشريحة الآمنة مباشرةً؛ فقد يحصل المهاجمون على معلومات حساسة عبر زرع مكونات عتادية إضافية، أو توفير عبارات استرداد مُعدّة مسبقًا، أو استخدام برمجيات خبيثة.
-
التحقق من أصالة محفظة الأجهزة لا يعادل تدقيقًا شاملًا لأمنها المادي. وحتى إذا اجتاز الجهاز التحقق الرسمي، فلا يضمن ذلك خلوه من مكونات عتادية خبيثة إضافية.
-
ينبغي للمستخدمين الاهتمام بقنوات الشراء، وتهيئة الجهاز، والنسخ الاحتياطي لعبارة الاسترداد، والتحقق من توقيع المعاملات، ووضع منظومة حماية أمنية تغطي دورة حياة محفظة الأجهزة بالكامل.
ما هو هجوم سلسلة توريد محافظ الأجهزة؟
هجوم سلسلة توريد محافظ الأجهزة هو استغلال المهاجمين لنقاط الضعف في المراحل الممتدة من تصنيع محفظة الأجهزة إلى تسليمها النهائي، لإجراء تعديلات خبيثة على الجهاز أو البرامج المرتبطة به. ويتيح لهم ذلك فرصًا لسرقة المعلومات الحساسة، أو التلاعب بتوقيع المعاملات، أو السيطرة على أصول المحفظة. وقد لا يقتصر الهجوم على محفظة الأجهزة نفسها، بل قد يشمل أيضًا عبوة الجهاز، وتعليمات التهيئة، والبرامج المصاحبة، وقنوات التوزيع.
في الظروف العادية، تحفظ محفظة الأجهزة المفاتيح الخاصة باستخدام شريحة آمنة أو آليات أخرى معزولة لإدارة المفاتيح. ويجري توقيع المعاملات عادةً داخل الجهاز، لتجنب تعريض المفاتيح الخاصة مباشرةً لأجهزة الكمبيوتر أو الهواتف المتصلة بالإنترنت. لكن هذا التصميم الأمني يعتمد على شرط أساسي: أن يكون الجهاز الذي يستخدمه المستخدم، وعمليات التفاعل الأساسية معه، موثوقين. وإذا عُدّل الجهاز بطريقة خبيثة قبل تسليمه، فقد يستغل المهاجمون ثقة المستخدم بمصدر الجهاز للحصول على معلومات حساسة خلال التهيئة، أو عرض المعلومات على الشاشة، أو تأكيد المعاملات.
يختلف هجوم سلسلة التوريد عن هجوم التصيد الاحتيالي المعتاد في موضع حدوث الهجوم. فهجمات التصيد الاحتيالي تستخدم عادةً مواقع مزيفة، أو رسائل بريد إلكتروني خبيثة، أو أساليب الهندسة الاجتماعية لاستدراج المستخدم إلى كشف معلوماته، بينما قد يغيّر هجوم سلسلة التوريد الجهاز الذي يتسلمه المستخدم مباشرةً. وحتى إذا لم يزر المستخدم مواقع مشبوهة، فقد يواجه مخاطر بسبب استخدام محفظة أجهزة جرى التلاعب بها.
ماذا حدث في حادثة Ledger؟ ولماذا أثارت مخاوف بشأن أمن سلسلة التوريد؟
في 9 أكتوبر 2026، قالت Ledger إنها تحقق في حوادث خسارة أصول أبلغ عنها بعض المستخدمين في جنوب شرق آسيا. وقد اشترى هؤلاء المستخدمون محافظ أجهزة Ledger عبر CryptoBilis، الذي كان مُدرجًا سابقًا ضمن قنوات البيع المعتمدة لشركة Ledger في أسواق منها إندونيسيا وماليزيا والفلبين. وطالبت Ledger لاحقًا CryptoBilis بتعليق بيع الأجهزة وشحنها، ونصحت المستخدمين الذين اشتروا أجهزة من هذه القناة خلال الأيام الـ90 الماضية ولم يهيئوها بعد بتأجيل استخدامها. أما المستخدمون الذين أكملوا التهيئة، فنصحتهم Ledger بالنظر في نقل أصولهم إلى أجهزة تستخدم عبارات استرداد جديدة تمامًا.
وفقًا لتقرير The Block، تتبّع باحثون متخصصون في تحليل البيانات على السلسلة تحويلات الأموال غير المعتادة المرتبطة بالحادثة. وأشارت بعض التقديرات إلى أن الخسائر المحتملة تجاوزت 86 مليون دولار أمريكي، وشملت شبكات بلوكشين مثل Bitcoin وEthereum وTron. لكن هذه البيانات هي نتائج تحليل أجراه طرف ثالث على السلسلة، وليست قيمة الخسائر النهائية المؤكدة رسميًا من Ledger. ولا يزال العدد الفعلي للمستخدمين المتأثرين وحجم الأموال بحاجة إلى مزيد من التحقق.
في 10 أكتوبر، ظهرت تطورات جديدة في التحقيق. فقد أفادت The Verge بأن Ledger أكدت وجود مكوّن عتادي مزروع دون تصريح في جهاز متأثر واحد على الأقل. وأظهرت صور منشورة ما يُشتبه بأنه لوحة دوائر إضافية أسفل شاشة الجهاز المعني. ويشتبه الباحثون في أن هذه الوحدة قد تعترض المعلومات الحساسة المعروضة أثناء تهيئة الجهاز وترسلها إلى الخارج عبر مكونات اتصال. لكن المعلومات المتاحة علنًا لا تكفي لإثبات أن جميع الأجهزة المتأثرة استخدمت أسلوب الهجوم نفسه، ولا لتحديد ما إذا كانت جميع الخسائر المالية ناجمة عن هذا المكوّن العتادي المزروع.
يتمثل السبب الرئيسي للاهتمام بهذه الحادثة في احتمال أن تكون الأجهزة المتأثرة محافظ أجهزة أصلية عُدّلت ماديًا، لا منتجات مقلدة بالمعنى التقليدي. فإذا استطاع المهاجمون الإبقاء على الشريحة الآمنة الأصلية مع إضافة مكونات عتادية لسرقة المعلومات، فقد لا يكفي الاعتماد على التحقق من أصالة الشريحة وحده لاكتشاف جميع المخاطر.
كيف تعمل هجمات سلسلة توريد محافظ الأجهزة؟
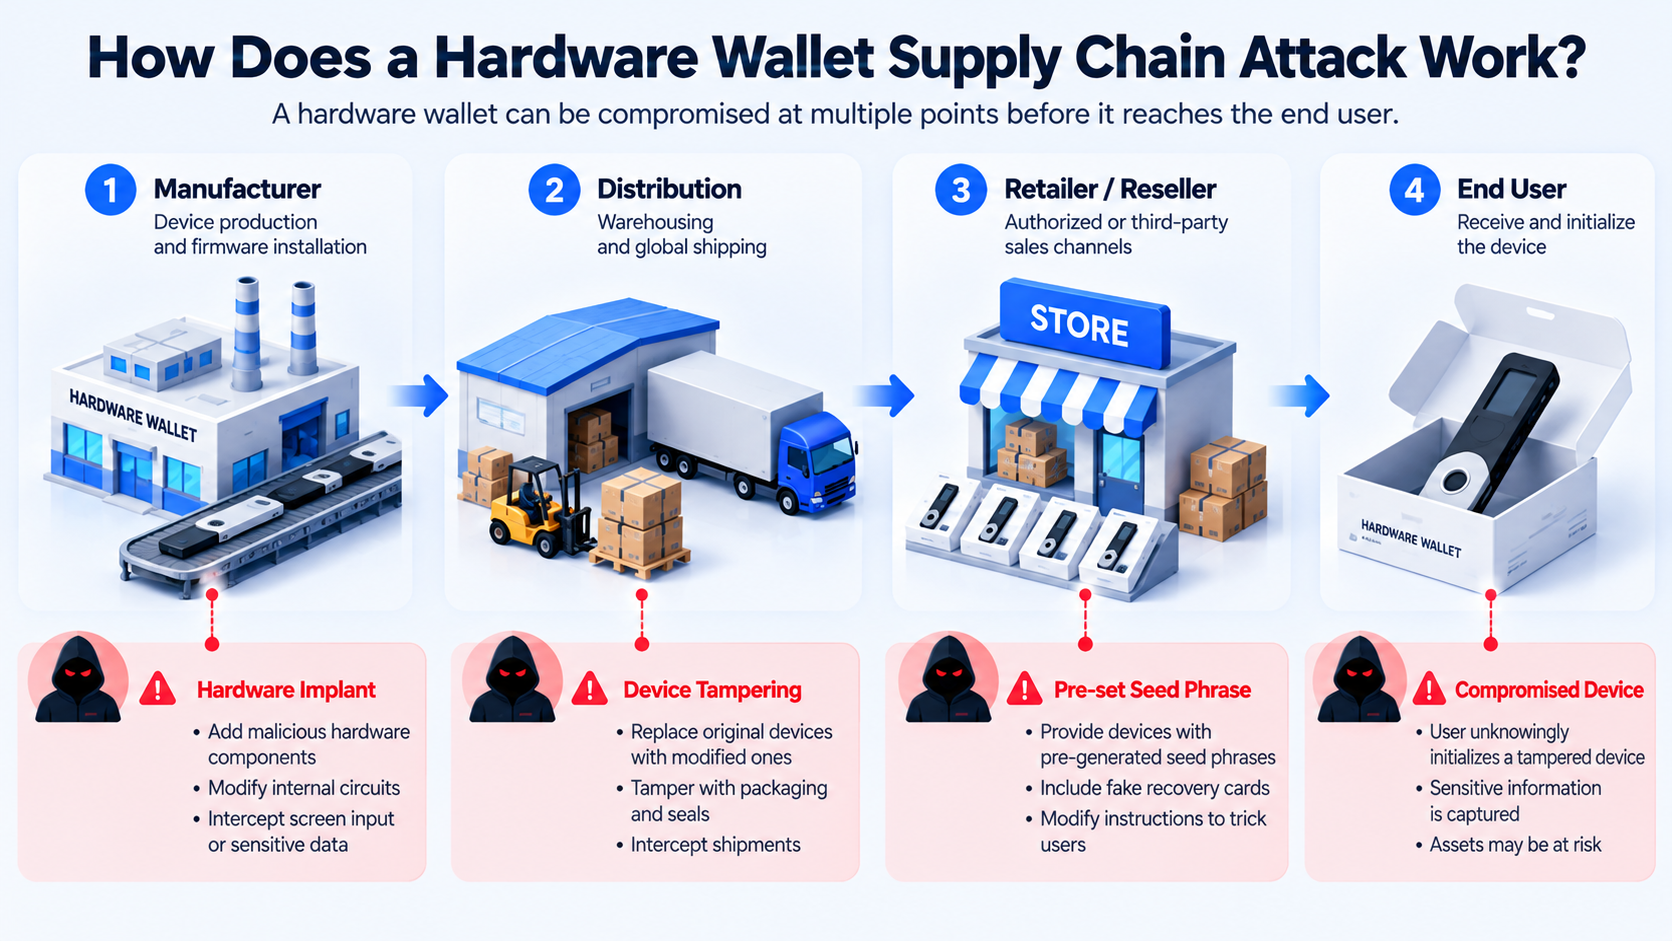
تتطلب هجمات سلسلة توريد محافظ الأجهزة عادةً أن يحصل المهاجمون على قدر من الوصول إلى الجهاز أو السيطرة عليه قبل دخوله حيز الاستخدام الفعلي. وبحسب قدراتهم التقنية وأهدافهم، قد يحدث الهجوم في مراحل مختلفة، منها التصنيع، والتخزين، والخدمات اللوجستية، والتوزيع، وتهيئة الجهاز.
من الأساليب الشائعة التلاعب المادي بالجهاز. فقد يفتح المهاجمون محفظة أجهزة أصلية، ويضيفون داخلها مكونات إلكترونية غير مصرح بها، ثم يعيدون تغليف الجهاز وتسليمه إلى المستخدم. وقد تُصمَّم هذه المكونات لرصد المعلومات المعروضة على الشاشة، أو مراقبة عمليات الإدخال، أو التلاعب بالاتصالات بين الجهاز وبيئته الخارجية. وبدلًا من اختراق الشريحة الآمنة مباشرةً، قد تستغل هذه الهجمات نقاط الضعف الأمنية في المكونات الطرفية للجهاز.
ومن الأساليب الأخرى الهجوم باستخدام عبارة استرداد مُعدّة مسبقًا. ففي الظروف العادية، ينبغي للمستخدم إنشاء عبارة استرداد عشوائية جديدة عبر جهاز موثوق، لا استخدام عبارة استرداد يقدمها البائع مسبقًا. وإذا أنشأ المهاجمون عبارة الاسترداد وحفظوها قبل تسليم الجهاز، ثم استدرجوا المستخدم إلى إنشاء محفظة بهذه العبارة، فقد يمتلكون فعليًا القدرة على استعادة المحفظة منذ البداية. وبمجرد أن يحوّل المستخدم أصوله إلى العنوان المعني، قد يستخدم المهاجمون عبارة الاسترداد لاستعادة المحفظة على جهاز آخر ونقل الأموال.
وقد يستخدم المهاجمون أيضًا برامج إدارة مزيفة، أو إشعارات وهمية لترقية البرامج الثابتة، أو تعليمات تهيئة معدّلة لتنفيذ الهجوم. فعلى سبيل المثال، قد تتضمن عبوة الجهاز رمز QR يطلب من المستخدم زيارة موقع غير رسمي وإدخال عبارة الاسترداد. ورغم أن هذا الأسلوب قد لا يتضمن تعديل العتاد الداخلي للجهاز، فإنه يستغل أيضًا ثقة المستخدم بإجراءات تسليم المنتج.
من المهم التأكيد أن الأساليب المذكورة تمثل مسارات تقنية نموذجية لهجمات سلسلة التوريد، ولا يعني ذلك أنها جميعًا ثبتت في حادثة Ledger لعام 2026. فهناك اختلافات واضحة بين هذه الأساليب من حيث مستوى المهارة التقنية المطلوب، وشروط التنفيذ، والتأثير المحتمل.
لماذا قد تظل محفظة الأجهزة عرضة لمخاطر أمنية رغم اجتياز التحقق من الأصالة؟
تستخدم الشركات المصنّعة لمحافظ الأجهزة عادةً الشرائح الآمنة (Secure Element)، وتوقيعات البرامج الثابتة، وآليات مصادقة الأجهزة لحماية المفاتيح الخاصة. ففي حالة Ledger مثلًا، تتحقق آلية Genuine Check للتحقق من الأصالة، عبر عملية تحدٍّ واستجابة تشفيرية، من أن الشريحة الآمنة داخل الجهاز تحمل بيانات اعتماد هوية صالحة. ويساعد ذلك في اكتشاف الأجهزة المقلدة أو البرامج الثابتة غير المصرح بها.
لكن أصالة الجهاز وسلامته المادية مفهومان أمنيان مختلفان. فالتحقق من الأصالة يؤكد أساسًا موثوقية المكونات الأمنية الرئيسية داخل الجهاز، لكنه لا يستطيع بالضرورة اكتشاف المكونات الإلكترونية الخبيثة المضافة إليه. فعلى سبيل المثال، إذا أبقى المهاجمون على الشريحة الآمنة الأصلية وزرعوا وحدة تنصت قرب الشاشة أو مكونات طرفية أخرى، فقد يظل الجهاز قادرًا على اجتياز مصادقة الشريحة الآمنة، بينما تُعترض معلومات المستخدم الحساسة في مراحل أخرى.
توضح Ledger صراحةً في وثائقها الأمنية الرسمية أن Genuine Check لا يستطيع اكتشاف جميع التعديلات المادية غير المصرح بها، خصوصًا عندما تظل الشريحة الآمنة الأصلية سليمة. وهذا يبيّن أن أمن محفظة الأجهزة لا يتطلب التحقق التشفيري وحده، بل يستلزم أيضًا مراعاة السلامة المادية للجهاز، وإدارة سلسلة التوريد، وبيئة استخدامه.
أبرزت حادثة Ledger لعام 2026 حدود هذه الحماية بصورة أوضح. ووفقًا لتقارير متابعة نُشرت في 12 أكتوبر، قالت Ledger إن الحالات ذات الصلة التي تأكدت لا تزال تتركز في الأجهزة التي باعها CryptoBilis، وإن عدد الأجهزة المتأثرة يبدو محدودًا. كما لا توجد حاليًا أدلة على اختراق أنظمة Ledger الداخلية أو قنوات البيع المباشر التابعة لها. لكن التحقيق لم يكتمل بعد، ولم تُحدَّد المرحلة التي زُرعت فيها المكونات ولا الجهة المسؤولة عن الهجوم.
ما الفرق بين هجمات سلسلة توريد محافظ الأجهزة والهجمات التقليدية على المحافظ؟
يكمن الفرق الأساسي بين هجمات سلسلة توريد محافظ الأجهزة والهجمات التقليدية على محافظ العملات المشفرة في حلقة الثقة التي يحاول المهاجمون تقويضها. فالهجمات التقليدية تركز عادةً على مرحلة استخدام المحفظة، مثل سرقة عبارة الاسترداد عبر مواقع التصيد الاحتيالي، أو تعديل عنوان المعاملة باستخدام برمجيات خبيثة، أو استدراج المستخدم إلى توقيع موافقات خطرة للعقود الذكية. أما هجمات سلسلة التوريد، فقد تحدث قبل تهيئة الجهاز للمرة الأولى، فتضع المستخدم في بيئة عتادية غير موثوقة منذ البداية.
وقد يكون اكتشاف هجمات سلسلة التوريد أصعب أيضًا. ففي بعض الأحيان، يمكن التعرف على هجمات التصيد الاحتيالي التقليدية عبر فحص اسم نطاق الموقع، أو محتوى المعاملة، أو طلبات الموافقة غير المعتادة. لكن محفظة الأجهزة التي جرى التلاعب بها ماديًا قد لا تختلف بوضوح عن الجهاز السليم من حيث المظهر والوظائف الأساسية. وحتى إذا استطاع الجهاز إنشاء الحسابات وعرض الأرصدة وتنفيذ المعاملات بصورة طبيعية، فلا يكفي ذلك لاستبعاد المخاطر المحتملة.
| وجه المقارنة |
هجمات سلسلة التوريد |
الهجمات التقليدية على المحافظ |
| مرحلة الهجوم |
قبل تسليم الجهاز أو خلال مراحل تداوله |
أثناء استخدام الجهاز |
| الأهداف الرئيسية للهجوم |
العتاد، والبرامج الثابتة، وإجراءات التسليم |
عبارات الاسترداد، والموافقات على المعاملات، وحسابات المستخدمين |
| الأساليب الشائعة |
زرع مكونات عتادية، واستبدال الأجهزة، وعبارات الاسترداد المُعدّة مسبقًا |
التصيد الاحتيالي، والبرمجيات الخبيثة، والتوقيعات الخطرة |
| صعوبة الاكتشاف للمستخدم |
قد يتطلب فحصًا متخصصًا للعتاد |
يمكن اكتشاف بعضها عبر فحص البرامج والمعاملات |
| تدابير الوقاية الرئيسية |
الشراء من مصادر موثوقة، والتحقق من الأصالة والسلامة المادية |
حماية عبارة الاسترداد، والتحقق من المعاملات، وإدارة الموافقات |
تجدر الإشارة إلى أن هذين النوعين من الهجمات ليسا منفصلين تمامًا. فقد يزرع المهاجمون برمجيات خبيثة عبر قنوات سلسلة التوريد، ثم يستخدمون التصيد الاحتيالي أو الهندسة الاجتماعية لإتمام سرقة الأصول. لذلك، يجب أن تغطي حماية المحفظة المخاطر التي تسبق تسليم الجهاز والمخاطر التي تظهر أثناء استخدامه الفعلي معًا.
كيف يمكن التعرف على التلاعب بمحفظة الأجهزة عبر سلسلة التوريد؟
ليس من السهل على المستخدم العادي اكتشاف التلاعب عبر سلسلة التوريد، لأن بعض الهجمات قد تكون مموهة بعناية ويصعب كشفها من خلال فحص المظهر الخارجي. لذلك، ينبغي أن تشمل الفحوص الأمنية جوانب متعددة، منها مصدر الجهاز، وحالة تهيئته، والتحقق الرسمي، والسلوك غير المعتاد، بدلًا من الاعتماد على طريقة كشف واحدة.
أولًا، ينبغي للمستخدم التحقق من قناة شراء محفظة الأجهزة وسجلات عملية الشراء. فالشراء عبر الموقع الرسمي للعلامة التجارية يقلل عادةً من المراحل الوسيطة في سلسلة التوريد، لكنه لا يلغي جميع المخاطر. وإذا كان الجهاز من موزّع خارجي، فينبغي التحقق من كونه معتمدًا، وفحص العبوة بحثًا عن مؤشرات فتح غير معتاد، أو إعادة تغليف، أو عدم تطابق الملحقات. ومن المهم التأكيد أن سلامة العبوة لا تثبت أن الجهاز لم يتعرض لتلاعب داخلي.
ثانيًا، ينبغي للمستخدم التأكد أثناء التهيئة من أن الجهاز ينشئ عبارة استرداد جديدة تمامًا. ففي الظروف العادية، يجب أن ينشئ الجهاز الموثوق عبارة الاسترداد أثناء التهيئة، لا أن يكتبها البائع مسبقًا على بطاقة أو يرسلها بالبريد الإلكتروني. وإذا طلب الجهاز من المستخدم استخدام عبارة استرداد مُعدّة مسبقًا، أو إدخال عبارة الاسترداد على جهاز كمبيوتر أو هاتف أو موقع إلكتروني، فينبغي إيقاف العملية فورًا.
أخيرًا، يمكن استخدام وظيفة التحقق الرسمي من الأصالة التي توفرها الشركة المصنّعة لفحص الجهاز. فعلى سبيل المثال، يمكن لمستخدمي Ledger إجراء Genuine Check عبر تطبيق Ledger Wallet الرسمي. لكن هذه الآلية لا تستبعد جميع مخاطر المكونات العتادية الإضافية المزروعة، ولذلك لا يعني نجاح المصادقة أن الجهاز اجتاز تدقيقًا شاملًا لأمنه المادي. وعندما توجد شكوك جدية بشأن مصدر الجهاز، يكون التوقف عن استخدامه عادةً أكثر أمانًا من محاولة تفكيكه وفحصه ذاتيًا.
كيف تحمي أصولك إذا اشتبهت في تأثر جهاز Ledger؟
إذا اشتبه المستخدم في تعرض جهاز Ledger الخاص به لهجوم عبر سلسلة التوريد، فعليه أولًا تحديد قناة الشراء، وتاريخ الشراء، وحالة الاستخدام الحالية. وفيما يتعلق بحادثة CryptoBilis في أكتوبر 2026، أوصت Ledger بوضوح المستخدمين الذين اشتروا أجهزة مؤخرًا من هذا الموزّع ولم يهيئوها بعد بتأجيل استخدامها، لتجنب إنشاء عبارات استرداد جديدة على أجهزة يُحتمل أنها غير موثوقة.
أما المستخدمون الذين استخدموا أجهزة مشبوهة بالفعل، فقد لا تكفي إعادة ضبط الجهاز أو تحديث البرامج الثابتة لإزالة المخاطر. فإذا حصل المهاجمون على عبارة الاسترداد الأصلية، فقد يظلون قادرين على استعادة المحفظة باستخدامها حتى بعد إعادة الجهاز إلى إعدادات المصنع. لذلك، تتمثل المعالجة الأكثر أمانًا في إنشاء عبارة استرداد جديدة تمامًا عبر جهاز جديد موثوق، ثم نقل الأصول من المحفظة الأصلية إلى عنوان جديد.
أثناء نقل الأصول، ينبغي للمستخدم أيضًا التأكد من صحة شبكة المعاملة، وعنوان المستلم، والمحتوى الذي يجري توقيعه. وبالنسبة للأصول الموجودة على شبكات بلوكشين متعددة، يجب فحص الأرصدة والرموز والموافقات الممنوحة للعقود الذكية على كل شبكة على حدة. وإذا استُخدمت المحفظة الأصلية في معاملات DeFi، فينبغي أيضًا النظر في احتمال وجود موافقات خطرة لم تُلغَ. وبعد اكتمال نقل الأصول، يجب عدم مواصلة استخدام عبارة الاسترداد المشتبه في تسربها كوسيلة لاستعادة الأصول المخزنة على المدى الطويل.
كما ينبغي للمستخدم متابعة تطورات الحادثة عبر قنوات خدمة العملاء الرسمية، وتجنب الثقة بخدمات الجهات الخارجية على وسائل التواصل الاجتماعي التي تدّعي قدرتها على المساعدة في استعادة الأصول. فقد يستغل المهاجمون الحوادث الأمنية لإثارة الذعر، ثم يستدرجون الضحايا إلى تقديم عبارات الاسترداد أو الاتصال بمواقع خبيثة، مما يؤدي إلى خسائر إضافية.
هل لا تزال المحافظ الباردة آمنة؟ وكيف نفهم حدود حماية محافظ الأجهزة؟
لا تعني حادثة Ledger أن منظومة الحماية في المحافظ الباردة قد تعطلت بالكامل. فالقيمة الأساسية لمحفظة الأجهزة تتمثل في عزل المفاتيح الخاصة عن البيئة اليومية المتصلة بالإنترنت، مما يقلل احتمال حصول فيروسات الكمبيوتر، والبرمجيات الخبيثة التي تعمل عن بُعد، وبعض الهجمات عبر الشبكة على المفاتيح الخاصة مباشرةً. ولا يزال هذا التصميم جزءًا مهمًا من منظومة أمن الحفظ الذاتي للأصول المشفرة.
لكن محفظة الأجهزة لا تستطيع حل جميع المشكلات الأمنية. فهي تحمي المفاتيح داخل الجهاز، لكنها لا تضمن تلقائيًا موثوقية عملية تسليمه بالكامل؛ ويمكنها أن تطلب من المستخدم تأكيد المعاملة على شاشة الجهاز، لكنها لا تستطيع منعه من الموافقة طوعًا على معاملة خبيثة؛ وتوفر آلية لاستعادة المحفظة باستخدام عبارة الاسترداد، لكنها لا تمنع فقدان المستخدم إمكانية الوصول إلى أصوله بسبب أخطاء النسخ الاحتياطي.
لذلك، ينبغي فهم أمن المحافظ الباردة باعتباره قدرة على توفير حماية متعددة الطبقات، لا ضمانًا مطلقًا للأمان. وبالنسبة للمستخدمين الذين يحتفظون بأصول مشفرة على المدى الطويل، فإن قنوات الشراء الموثوقة، والتهيئة الآمنة، والنسخ الاحتياطي لعبارة الاسترداد دون اتصال بالإنترنت، وتأكيد المعاملات على الجهاز، كلها تدابير حماية لا غنى عنها. ويمكن للأفراد أو المؤسسات التي تدير أصولًا كبيرة القيمة أيضًا تقييم حلول التوقيع المتعدد (Multisig) وإدارة الأجهزة المستقلة، للحد من مخاطر اختراق جهاز واحد أو انكشاف مفتاح واحد.
وعلى مستوى القطاع الأوسع، تُظهر هجمات سلسلة التوريد أن أمن الأصول المشفرة يتوسع من مجرد حماية المفاتيح الخاصة إلى جوانب متعددة، منها تصنيع الأجهزة، وإدارة الخدمات اللوجستية، وقنوات التوزيع، ومصادقة العتاد، وتوعية المستخدمين. وقد تصبح زيادة قابلية التحقق من السلامة المادية للأجهزة أحد المجالات المهمة للتحسين المستمر لدى الشركات المصنّعة لمحافظ الأجهزة مستقبلًا.
الخلاصة
هجوم سلسلة توريد محافظ الأجهزة هو تهديد أمني يستغل مراحل تصنيع الجهاز أو تداوله أو تسليمه لإجراء تلاعب خبيث. وعلى خلاف هجمات التصيد الاحتيالي التقليدية التي تستهدف المحافظ، قد يحدث هذا النوع من الهجمات قبل استخدام الجهاز للمرة الأولى، ويؤثر في أمن المفاتيح الخاصة عبر زرع مكونات عتادية، أو استبدال الأجهزة، أو توفير عبارات استرداد مُعدّة مسبقًا.
قدّمت حادثة Ledger في أكتوبر 2026 مثالًا واقعيًا على هذا الخطر. فقد أكدت Ledger وجود مكوّن عتادي مزروع دون تصريح في جهاز متأثر واحد على الأقل، لكن تفاصيل سلسلة الهجوم، ونطاق التأثر، وحجم الخسائر النهائي لا تزال قيد التحقيق. وتوضح الحادثة أن محفظة الأجهزة، حتى عندما تتضمن شريحة آمنة وآلية للتحقق من الأصالة، لا تستطيع استبعاد جميع مخاطر الأمن المادي على مستوى سلسلة التوريد.
بالنسبة للمستخدم العادي، يكمن مفتاح الحد من المخاطر في وضع إجراءات متكاملة لإدارة الأمن، تشمل اختيار قنوات شراء موثوقة، وتهيئة الجهاز بطريقة صحيحة، وحفظ عبارة الاسترداد دون اتصال بالإنترنت، والتحقق من محتوى المعاملات، واتخاذ تدابير لحماية الأصول في الوقت المناسب عند اكتشاف سلوك غير معتاد في الجهاز. وتظل محفظة الأجهزة أداة مهمة للتخزين الآمن للأصول المشفرة، لكن فاعلية حمايتها تعتمد في النهاية على تكامل الحماية التقنية، وموثوقية سلسلة التوريد، وممارسات المستخدم.
الأسئلة الشائعة
ما هو هجوم سلسلة توريد محافظ الأجهزة؟
هجوم سلسلة توريد محافظ الأجهزة هو تلاعب خبيث يجريه المهاجمون خلال مراحل تصنيع الأجهزة أو نقلها أو تخزينها أو بيعها، بحيث يتسلم المستخدم محفظة أجهزة تنطوي على مخاطر أمنية. وقد يسرق المهاجمون معلومات حساسة عبر زرع مكونات عتادية خبيثة، أو استبدال الجهاز، أو توفير عبارة استرداد مُعدّة مسبقًا، مما يهدد أمن الأصول المشفرة.
هل تعني حادثة Ledger أن الشريحة الآمنة في Ledger قد اختُرقت؟
لا توجد حاليًا أدلة على أن هذه الحادثة تتضمن اختراقًا واسع النطاق للشرائح الآمنة في Ledger. وما تأكد هو وجود مكوّن عتادي مزروع دون تصريح في جهاز متأثر واحد على الأقل. وقد يحصل المهاجمون على المعلومات عبر المكونات الطرفية للجهاز، دون الحاجة إلى اختراق الشريحة الآمنة مباشرةً.
هل يستطيع Ledger Genuine Check اكتشاف جميع هجمات سلسلة التوريد؟
لا. يتحقق Genuine Check أساسًا من أصالة الشريحة الآمنة في الجهاز عبر المصادقة التشفيرية. لكن إذا أبقى المهاجمون على الشريحة الآمنة الأصلية وأضافوا مكونات عتادية أخرى، فقد يظل الجهاز قادرًا على اجتياز المصادقة. لذلك، لا يمكن أن يحل التحقق من الأصالة محل الفحص الأمني للسلامة المادية للجهاز.
هل شراء محفظة الأجهزة عبر قناة رسمية يجعلها آمنة تمامًا؟
لا. تقلل القنوات الرسمية عادةً من المراحل الوسيطة غير الضرورية في سلسلة التوريد، وتحد من بعض مخاطرها، لكنها لا تضمن خلو الجهاز تمامًا من عيوب التصنيع، أو المشكلات أثناء النقل، أو غيرها من المشكلات الأمنية. ولا يزال على المستخدم تهيئة الجهاز بطريقة صحيحة، وحماية عبارة الاسترداد، والتحقق من محتوى المعاملات.
هل تكفي إعادة ضبط الجهاز بعد الاشتباه في التلاعب بمحفظة الأجهزة؟
ليس بالضرورة. فإذا حصل المهاجمون على عبارة الاسترداد الأصلية، فلن تُلغي إعادة ضبط الجهاز قدرتهم على استعادة المحفظة. وبالنسبة للمحافظ التي توجد مؤشرات موثوقة على احتمال تسرب معلوماتها، تكون الطريقة الأكثر أمانًا عادةً هي إنشاء عبارة استرداد جديدة تمامًا عبر جهاز جديد موثوق، ونقل الأصول إلى عنوان جديد.