تُعد بروتوكولات Sigma (بروتوكولات Σ) بروتوكولات إثبات تشفيرية تتيح للمُثبِت إثبات معرفته بسر أو استيفائه لعلاقة رياضية أمام المُحقِّق، من دون كشف السر نفسه. وتدمج Ergo بروتوكولات Sigma بعمق في ErgoScript وErgoTree، لتجعل منها أساسًا جوهريًا للتحقق من المعاملات، وتطبيقات الخصوصية، ومتعدد التواقيع، والعقود المالية المتقدمة.
ومع تطور تطبيقات البلوكشين من عمليات نقل الأصول الأساسية إلى التمويل اللامركزي (DeFi)، والهوية على السلسلة، والمعاملات عبر السلسلة، والحوسبة الحافظة للخصوصية، أصبح تحقيق التوازن بين «قابلية التحقق» و«الحد الأدنى من الإفصاح» تحديًا تقنيًا رئيسيًا. تستطيع التوقيعات الرقمية التقليدية إثبات أن حامل المفتاح السري أجاز معاملةً ما. غير أن التحقق من التوقيع وحده لا يكفي في التطبيقات الأكثر تعقيدًا للتعبير عن شروط مثل «تحقق شرط واحد على الأقل من عدة شروط»، أو «يوافق ما لا يقل عن N من المشاركين»، أو «يرتبط السر نفسه بقيمتين عامتين».
وتوسّع بروتوكولات Sigma نطاق ما يمكن إثباته. فبدل اقتصارها على كونها نظام خصوصية خارج السلسلة، تدمج Ergo هذه الإثباتات مباشرةً في لغة العقود الذكية، بما يتيح للمطوّرين الجمع بين شروط تشفيرية متعددة داخل النصوص البرمجية على السلسلة.
أبرز النقاط
-
تتيح بروتوكولات Sigma للمستخدم إثبات معرفته بسر من دون الكشف عنه.
-
تتعامل ErgoScript مع إثباتات Sigma باعتبارها بدائيات تشفيرية أساسية داخل العقود الذكية.
-
يمكن لمعاملات الخصوصية الاستفادة من آليات مثل إثباتات اللوغاريتم المتقطع وإثباتات Diffie-Hellman Tuple لإخفاء أجزاء من معلومات ربط الهوية.
-
تستخدم ErgoMixer بروتوكولات Sigma لإنشاء آلية خلط غير وصائية وقابلة للبرمجة، وتدعم ميزات خصوصية مثل العناوين الخفية.
-
يواصل Sigma 6.x تطوير إمكانات Ergo في البرمجة النصية، والمترجمات، والمُحقِّقات، والتشفير، بما يرسخ أساسًا للتطبيقات المستقبلية.
ما هي بروتوكولات Sigma؟
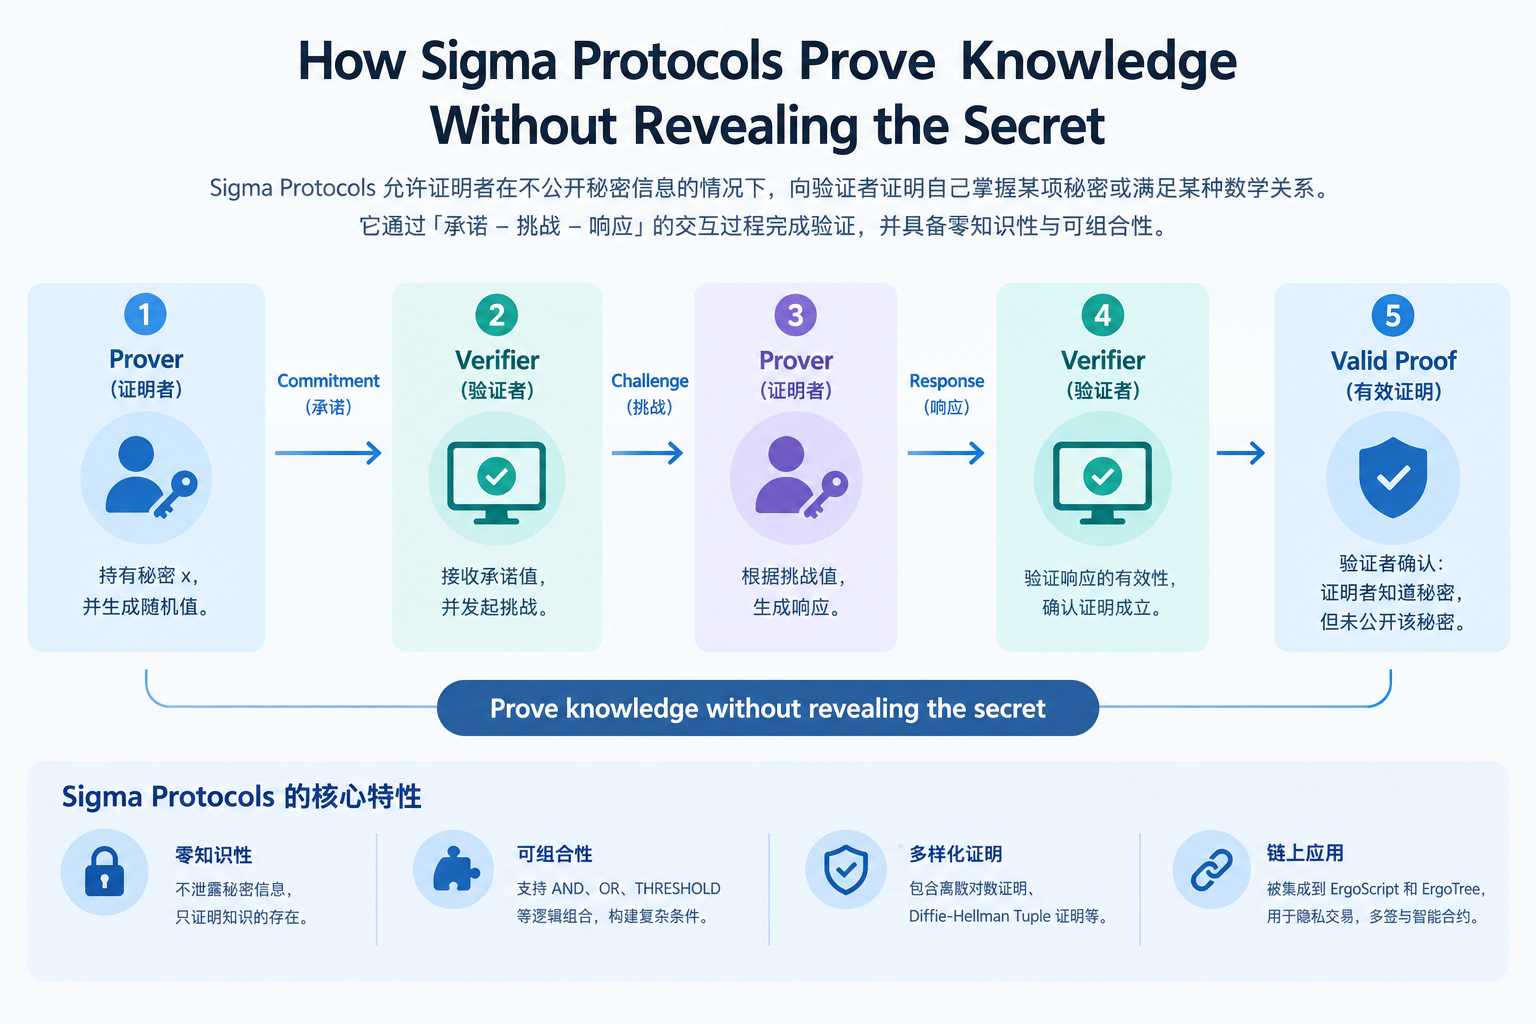
بروتوكولات Sigma هي بروتوكولات تشفيرية لإثبات المعرفة من دون الكشف عنها. ومن الأمثلة النموذجية Alice، التي تعرف سرًا x وقيمة عامة مقابلة y. وترغب Alice في إثبات معرفتها بـ x أمام Bob من دون إرسال x إليه. وفي سياق اللوغاريتم المتقطع، يمكن تمثيل ذلك بالصيغة y = g\^x، حيث تمثل g معلمة عامة ويمثل x السر. ويجب على المُثبِت إثبات معرفته بقيمة x التي تنتج y، في حين لا يحتاج المُحقِّق إلى معرفة x نفسه.
تتكون بروتوكولات Sigma عادةً من ثلاث خطوات أساسية: الالتزام، والتحدي، والاستجابة. ينشئ المُثبِت أولًا التزامًا عشوائيًا، ثم يتلقى قيمة تحدٍ أو ينشئها، وأخيرًا ينشئ استجابةً تستند إلى السر. ويستخدم المُحقِّق المعلومات العامة الناتجة لتحديد صلاحية الإثبات.
وفي بيئة البلوكشين، يمكن تحويل هذا الهيكل إلى إثبات غير تفاعلي. وتشير وثائق Ergo إلى أن الإثباتات الأساسية المستخدمة حاليًا في إطار Sigma تشمل إثباتات اللوغاريتم المتقطع وإثباتات Diffie-Hellman Tuple. ويمكن تركيب هذه الإثباتات باستخدام هياكل منطقية مثل AND وOR وTHRESHOLD لبناء إثباتات أكثر تعقيدًا.
ومن ثم، لا تمثل بروتوكولات Sigma مجرد ميزة خصوصية منفردة، بل مجموعة من اللبنات التشفيرية القابلة للتركيب. ويمكن بناء متعدد التواقيع، والتوقيعات الحدّية، وتوقيعات الحلقة، وبعض مخططات معاملات الخصوصية على هذا الأساس.
ما العلاقة بين بروتوكولات Sigma وإثباتات المعرفة الصفرية التقليدية؟
ترتبط بروتوكولات Sigma ارتباطًا وثيقًا بإثباتات المعرفة الصفرية، لكن المفهومين ليسا متماثلين.
تندرج إثباتات المعرفة الصفرية ضمن نموذج أوسع للإثباتات التشفيرية، وتهدف إلى إقناع المُحقِّق بصحة عبارة ما من دون كشف معلومات سرية إضافية. أما بروتوكولات Sigma فهي نوع من بروتوكولات الإثبات التفاعلية ضمن إطار المعرفة الصفرية، وتُستخدم عمومًا لإثبات معرفة سر أو صحة علاقة.
والصياغة الأدق للفرق هي: يمكن لبروتوكولات Sigma أن تمثل مسارًا محددًا لتنفيذ إثباتات المعرفة الصفرية، إلا أن إثباتات المعرفة الصفرية ليست هي بروتوكولات Sigma نفسها.
ويصبح هذا الفرق مهمًا على نحو خاص عند دراسة Ergo. فوثائق Ergo الرسمية تصف بروتوكولات Sigma بأنها نظام إثبات تشفيري مرتبط بإثباتات المعرفة الصفرية، وتبرز قدرتها على إثبات معرفة سر من دون كشفه. وفي الوقت ذاته، يضم الإطار التشفيري لـ Ergo مكونات أخرى، مثل توقيعات Schnorr، وDiffie-Hellman Tuples، وتوقيعات الحلقة، والإثباتات الحدّية.
ومن الناحية التقنية، تلائم بروتوكولات Sigma إثباتات المعرفة المنظمة بدرجة كبيرة. فقد يثبت المستخدم، مثلًا، «أنه يعرف مفتاحًا سريًا معينًا»، ثم يثبت بعد ذلك «أنه يعرف اللوغاريتم المتقطع نفسه المرتبط بقيمتين عامتين». ويتيح الجمع بين إثباتات متعددة عبر العمليات المنطقية إنشاء شروط تحقق أكثر تعقيدًا.
كيف تدمج Ergo بروتوكولات Sigma في العقود الذكية؟
يتمثل أحد أبرز الفروق بين Ergo والعديد من شبكات البلوكشين الأخرى في أن بروتوكولات Sigma لا تقتصر على مكتبة تشفير أساسية، بل تدخل ضمن بيئة تنفيذ العقود الذكية نفسها.
ErgoScript هي لغة العقود الذكية الخاصة بـ Ergo، بينما ErgoTree هو التمثيل على السلسلة الناتج بعد تجميع النص البرمجي. وفي ErgoScript، يمكن فهم SigmaProp على أنها نوع بيانات يصف «الشروط التشفيرية التي يجب أن تستوفيها المعاملة». وفي النهاية، يجب أن يعيد عقد ErgoScript قيمة SigmaProp تمثل جميع الشروط اللازمة لإنفاق الصندوق الحالي.
قد يشترط عقد بسيط توقيع حامل مفتاح سري. ويمكن توسيعه بحيث «يستطيع أي عنوان من عنوانين إنفاق الأموال»، أو بحيث يشترط «موافقة ما لا يقل عن 3 من أصل 5 مشاركين».
وتتيح بروتوكولات Sigma التعبير عن هذا الهيكل من دون كتابة المنطق بأكمله في صورة شروط منطقية تقليدية.
وتشمل الأمثلة الرسمية لـ Ergo توقيعًا حدّيًا من نوع 3 من 5، بحيث لا يمكن إنفاق الأموال إلا بعد إكمال ما لا يقل عن 3 من أصل 5 مشاركين للإثبات. كما يمكن لعقد إنفاق حلقي أكثر تقدمًا تفويض الإنفاق من دون الكشف صراحةً عن هوية المنفق الفعلي.
وعليه، يتجاوز دور بروتوكولات Sigma في Ergo أدوات الخصوصية. فهي أيضًا آلية للتعبير عن منطق العقود الذكية، وتمكّن المطوّرين من تضمين الإثباتات التشفيرية مباشرةً في شروط إنفاق الأصول.
كيف تحمي إثباتات المعرفة الصفرية خصوصية المعاملات على السلسلة؟
تعني شفافية شبكات البلوكشين التقليدية أن المعاملات تكون متاحة عمومًا للفحص العام. وتترك عناوين المستخدمين والعلاقات بين مبالغ المعاملات ومدخلاتها ومخرجاتها سجلًا دائمًا من البيانات يمكن تحليله بمرور الوقت.
ولا تستطيع إثباتات المعرفة الصفرية جعل شبكة بلوكشين بأكملها «مجهولة تمامًا»، لكنها تستطيع تقليل المعلومات التي يجب كشفها داخل هياكل معاملات محددة.
فعلى سبيل المثال، يمكن للمستخدم إثبات ملكيته لمفتاح سري من دون الكشف عن المفتاح نفسه، كما يمكنه إثبات استيفائه لشرط تعاقدي من دون الإفصاح مباشرةً عن السر الذي يستند إليه ذلك الشرط.
وفي Ergo، تنقل SigmaProp وإثباتات Sigma المرتبطة بها هذه الإمكانات إلى نصوص المعاملات البرمجية. وتكفي توقيعات Schnorr للتفويض الأساسي في المعاملات العادية، بينما يمكن استخدام هياكل Sigma الأكثر تقدمًا عندما تتطلب المعاملة إخفاءً أقوى للهوية، أو تفويضًا حدّيًا، أو إثباتات قائمة على الحلقات.
لكن يجب التمييز بين خصائص المعرفة الصفرية لإثبات تشفيري وبين إخفاء هوية نظام معاملات كامل. فحتى إذا استخدمت المعاملة إثبات معرفة صفرية، فقد تكشف عوامل مثل مبالغ المعاملات، والتوقيت، وسلوك الشبكة، وإعادة استخدام العناوين بعض الروابط.
لذلك تعتمد الخصوصية الفعلية ليس على خوارزمية الإثبات وحدها، بل أيضًا على تصميم المعاملة، وحجم مجموعة إخفاء الهوية، وممارسات المحافظ، والقدرة على تحليل البيانات على السلسلة وخارج السلسلة.
ما آلية الخصوصية في ErgoMixer؟
تُعد ErgoMixer من أبرز تطبيقات الخصوصية في منظومة Ergo. ويتمثل نهجها الأساسي في تقليل الصلة المباشرة بين مدخلات الأموال ومخرجاتها النهائية من خلال آلية خلط.
تستخدم ErgoMixer بروتوكولات Sigma لإنشاء خالط قابل للبرمجة وغير وصائي، وتدعم ERG والرموز الأصلية لـ Ergo. ويعتمد تصميم الخصوصية فيها على تقنيات مثل توقيعات الحلقة، وإثباتات Diffie-Hellman Tuple، والعناوين المستترة، والعناوين الخفية.
وتشكل إثباتات Diffie-Hellman Tuple مكونًا رئيسيًا، إذ يثبت المستخدمون امتلاكهم لعلاقة سرية مرتبطة ببيانات عامة من دون الكشف عن السر نفسه. وبعد ذلك، يستطيع الخالط التحقق من امتلاك المشاركين صلاحية الإنفاق المطلوبة، مع الحد من المعلومات المتعلقة بربط الهوية التي يتم كشفها مباشرةً.
وتضعف العناوين الخفية بدرجة إضافية الصلة بين عنوان المستلم وهويته العامة. ويستخدم النهج الأساسي آليات تشفير من نوع Diffie-Hellman لإنشاء عناوين دفع لمرة واحدة أو علاقات مفاتيح، ما يصعّب على المراقبين الخارجيين ربط دفعة مباشرةً بعنوان المستلم العام.
ومع ذلك، لا توفر أدوات الخصوصية إخفاء هوية مطلقًا. وتشير وثائق ErgoMixer الرسمية أيضًا إلى أن الخصوصية في العالم الحقيقي تعتمد على عوامل مثل الاستخدام الصحيح، وتوقيت المعاملات، وإدارة العناوين، وحجم مجموعة إخفاء الهوية.
وعليه، فإن الوصف الأدق هو أن ErgoMixer تستخدم بروتوكولات Sigma والخلط لجعل تحليل الروابط بين المعاملات أكثر صعوبة، لا لجعل جميع المعلومات على السلسلة غير مرئية بطبيعتها.
كيف تدعم بروتوكولات Sigma العقود المالية المعقدة؟
توفر بروتوكولات Sigma للتمويل اللامركزي (DeFi) ما يتجاوز إخفاء هوية المعاملات. وتتمثل إحدى وظائفها المهمة في القدرة على التعبير عن شروط معقدة للتحكم في الأصول.
فعلى سبيل المثال، قد يشترط عقد مالي ما يلي:
-
«يمكن للمستخدم A أو المستخدم B تنفيذ العملية»؛
-
«يجب أن يوافق ما لا يقل عن 3 من أصل 5 من أعضاء الحوكمة قبل تنفيذ العملية»؛
-
«لا يمكن لأحد المطالبة بالأصول إلا إذا كان يعرف سرًا معينًا»؛
-
«لا يمكن فتح الأموال إلا بعد استيفاء شرطين تشفيريين منفصلين».
ويمكن دمج هذه الشروط من خلال هياكل منطقية مثل AND وOR وTHRESHOLD. وتنص وثائق Ergo الرسمية صراحةً على إمكانية دمج إثباتات Sigma في هياكل إثبات أكثر تطورًا.
وبالنسبة إلى تطبيقات التمويل اللامركزي، يعني ذلك إمكانية تضمين منطق التحكم في الأصول مباشرةً داخل الصندوق. وقد تستفيد من هذا النموذج تطبيقات الإقراض، والوصاية، وحوكمة DAO، والمبادلات الذرية، وإدارة الأموال متعددة الأطراف.
ومن هذا المنظور، تمثل بروتوكولات Sigma اللبنات التشفيرية للعقود الذكية في Ergo. ولا يقتصر المطوّرون على قالب خصوصية واحد محدد مسبقًا للمعاملات، بل يستطيعون تركيب شروط إثبات مختلفة لتلبية متطلبات تطبيق معين.
وهذه هي أهمية الجمع بين ErgoScript وبروتوكولات Sigma: فالخصوصية، وإدارة الصلاحيات، والمنطق المالي لا تحتاج إلى العمل بوصفها وظائف منفصلة، بل يمكن تركيبها ضمن إطار برمجي واحد.
كيف يختلف تصميم الخصوصية في Ergo عن ZK Rollups؟
تستخدم بروتوكولات Sigma وZK Rollups إثباتات المعرفة الصفرية، لكن كلًا منهما يعالج مشكلة مختلفة.
تعالج بروتوكولات Sigma أساسًا كيفية إثبات معرفة سر أو صحة علاقة رياضية مع تقليل الإفصاح عن المعلومات السرية. وفي Ergo، تدعم هذه البروتوكولات بصورة رئيسية التحقق من العقود الذكية، ومعاملات الخصوصية، ومتعدد التواقيع، وضوابط الصلاحيات المعقدة.
أما ZK Rollups فتعالج أساسًا قابلية توسّع البلوكشين. إذ ينفذ Rollup عددًا كبيرًا من المعاملات خارج السلسلة، وينشئ إثبات صلاحية بمعرفة صفرية، ثم يقدمه إلى الطبقة 1. وتتحقق السلسلة الرئيسية بعد ذلك من تنفيذ الدفعة بصورة صحيحة وفقًا لقواعد البروتوكول.
وقد تستند التقنيتان إلى أفكار تشفيرية متشابهة، لكنهما تعملان على مستويين مختلفين من مستويات التطبيقات.
ويمكن تلخيصهما كما يلي:
| التقنية |
المشكلة الأساسية |
الاستخدامات النموذجية |
| بروتوكولات Sigma |
كيفية إثبات معرفة سر أو استيفاء علاقة معينة |
الخصوصية، والتوقيعات، ومتعدد التواقيع، والعقود الذكية |
| ZK Rollup |
كيفية ضغط إثباتات تنفيذ عدد كبير من المعاملات |
توسيع نطاق الطبقة 2 |
| zk-SNARK / zk-STARK |
إطار أوسع لتقنيات إثباتات المعرفة الصفرية |
الخصوصية، والتوسّع، والتحقق الحسابي |
| ErgoMixer |
كيفية تقليل قابلية ربط المعاملات |
خلط الأصول ومعاملات الخصوصية |
لذلك، من غير الدقيق وصف بروتوكولات Sigma في Ergo بأنها «تقنية ZK Rollup». فتصميم الخصوصية في Ergo يركز أساسًا على العقود الذكية وإثباتات المعاملات، وليس على تنفيذ الدفعات القائم على Rollup.
كيف تطورت خارطة الطريق التقنية لـ Ergo من بروتوكولات Sigma إلى Sigma 6.0؟
تتوسع خارطة طريق Sigma الخاصة بـ Ergo من البدائيات التشفيرية المبكرة إلى سلسلة أدوات متكاملة للمطوّرين.
ويُعد Sigma 6.0 محطة رئيسية في هذا التطور. فقد دخل الإصدار إلى الشبكة الرئيسية لـ Ergo عبر تفرّع ليّن، وقدم UnsignedBigInt، وإمكانات برمجة نصية أكثر ثراءً، وتحسينات أخرى على مستوى البروتوكول. كما أرسى الأساس لآليات مستقبلية مثل Sub-blocks. ووفقًا للمواد الرسمية، تم تفعيل Sigma 6.0 على الشبكة الرئيسية في أكتوبر 2025.
وفي عام 2026، واصل Sigma SDK تطوره ضمن سلسلة 6.0.x. وتشير أحدث مواد خارطة الطريق إلى وصول Sigma SDK إلى الإصدار 6.0.6، كما تم تحديث AppKit 6.0.1 استنادًا إلى Sigma SDK 6.0.6. وتشمل أعمال التطوير ذات الصلة المترجم، والمفسر، والتسلسل، وتغطية الاختبارات، واختبارات التوافق بين عمليات التنفيذ.
وتبحث Ergo أيضًا في اتجاهات تشفيرية أكثر تقدمًا، تشمل Bulletproofs وCurve Trees. وتشير المواد الرسمية إلى دخول التحقق من إثباتات نطاق Bulletproofs في مرحلة التطوير ذات الصلة لمرشح SigmaState Interpreter 6.0.4. كما تستكشف أبحاث Curve Trees كيفية الاستفادة من إمكانات الحساب الحسابي المعياري في UnsignedBigInt، التي قُدمت في Sigma 6.0، لدعم عمليات تحقق أكثر تعقيدًا على السلسلة.
ومن ثم، تنتقل خارطة طريق Sigma في Ergo من «توفير إثباتات تشفيرية» إلى «توفير بيئة تطوير تشفيرية قابلة للتركيب». ولا يقتصر السؤال المستقبلي على وجود خوارزمية إثبات معينة، بل يشمل قدرة هذه الإمكانات على خفض تعقيد التطوير والتحول إلى تطبيقات في التمويل اللامركزي المراعي للخصوصية، والمنظمات اللامركزية المستقلة، والبروتوكولات عبر السلسلة، وغيرها من التطبيقات على السلسلة.
الخلاصة
تُعد بروتوكولات Sigma مكونًا تشفيريًا محوريًا في بنية Ergo. وهي في جوهرها بروتوكولات إثبات تثبت معرفة سر أو صحة علاقة رياضية. وترتبط ارتباطًا وثيقًا بإثباتات المعرفة الصفرية، لكنها لا تمثل جميع أنواع تقنيات إثباتات المعرفة الصفرية.
ويتمثل نهج Ergo المميز في دمج بروتوكولات Sigma مباشرةً في ErgoScript وErgoTree، لتصبح الإثباتات التشفيرية قدرةً أساسية يمكن للعقود الذكية استدعاؤها. ومن خلال SigmaProp، وإثباتات اللوغاريتم المتقطع، وإثباتات Diffie-Hellman Tuple، والتركيبات المنطقية مثل AND وOR وTHRESHOLD، يستطيع المطوّرون بناء متعدد التواقيع، والتفويض الحدّي، وتوقيعات الحلقة، ومعاملات الخصوصية، وغيرها من التطبيقات.
وتُعد ErgoMixer تطبيقًا نموذجيًا للخصوصية قائمًا على هذا التصميم. فهي تستخدم بروتوكولات Sigma، وتوقيعات الحلقة، وإثباتات Diffie-Hellman Tuple لتقليل الروابط المباشرة بين المعاملات، بينما توفر تقنيات مثل العناوين الخفية حماية إضافية للخصوصية.
وفي عام 2026، توسع تركيز Ergo من بروتوكولات Sigma بوصفها قدرة تشفيرية منفردة ليشمل Sigma SDK 6.x، والمترجمات، والمُحقِّقات، وأبحاثًا تشفيرية أكثر تقدمًا. ويشكل Sigma 6.0 وBulletproofs وCurve Trees معًا جزءًا من التطور التقني المستمر للمنصة. وبالنسبة إلى Ergo، لا تكمن القيمة طويلة الأجل لبروتوكولات Sigma في «المعاملات المجهولة» فحسب، بل في تحويل الإثباتات التشفيرية القابلة للتحقق إلى مكونات أصلية للعقود الذكية، وتوفير بنية تحتية مرنة للحوسبة الحافظة للخصوصية والمنطق المالي المعقد على السلسلة.