يُعد EIP-7702 تحسينًا مهمًا للبروتوكول في تطوير تجريد الحسابات على Ethereum. فهو يتيح لمحافظ EOA التقليدية تفويض منطق تنفيذ العقود الذكية من خلال التفويض، مما يمكّن العناوين العادية من دعم المعاملات المجمعة ورعاية رسوم الغاز وإدارة الحسابات بمرونة أكبر. وعلى عكس إنشاء محفظة عقود ذكية جديدة بالكامل، يحافظ EIP-7702 على عناوين محافظ المستخدمين وأصولهم الحالية، مع تغيير طريقة تنفيذ الحساب للمعاملات.
ومع ذلك، فإن توسيع قدرات الحساب يغيّر أيضًا حدود الأمان. في السابق، كان المستخدمون يركزون أساسًا على ما إذا كانت مفاتيحهم الخاصة قد انكشفت، وما إذا كانت صلاحيات Approve للرموز محددة بمستويات مرتفعة جدًا، وما إذا كانت توقيعات المعاملات تتضمن تحويلات غير اعتيادية. ويقدم EIP-7702 نوعًا آخر من العمليات التي ينبغي للمستخدمين فهمها: إذ يمكن للمستخدمين، من خلال تفويض واحد، السماح لعنوانهم بتنفيذ رمز عقد محدد في المعاملات اللاحقة. وإذا كان هذا الرمز ضارًا أو كان التفويض خاضعًا لسيطرة مهاجم، فقد تمتد مخاطر الأصول إلى ما يتجاوز معاملة واحدة.
لذلك، يتطلب فهم EIP-7702 أكثر من التركيز على تجربة تجريد الحسابات التي يوفرها. فمن الضروري أيضًا تحليل كيفية سريان تفويض التفويض، والعمليات التي قد ينفذها الرمز الضار، وكيف يمكن للمستخدمين العاديين تحديد التفويضات الخطرة وإزالتها. تناقش هذه المقالة المبادئ التقنية ومسارات الهجوم المحتملة وممارسات أمان المحافظ المتعلقة بـ EIP-7702.
النقاط الرئيسية
-
EIP-7702 هو ميزة للحسابات قُدمت مع ترقية Pectra الخاصة بـ Ethereum. وهو يتيح للحسابات المملوكة خارجيًا التقليدية (EOAs) تنفيذ منطق العقود الذكية عبر التفويض دون الحاجة إلى نقل الأصول إلى عنوان جديد.
-
يختلف تفويض EIP-7702 عن Approve العادي لمعيار ERC-20. فقد يغير الأول منطق تنفيذ الحساب، بينما يمنح الثاني عادةً منفقًا محددًا صلاحية استخدام كمية معينة من الرموز.
-
لا تنشأ مخاطر التفويض الضار بالضرورة عن انكشاف المفتاح الخاص. فحتى إذا احتفظ المستخدمون بمفاتيحهم الخاصة، فإن توقيع تفويض خطير قد يعرض أصولهم للخطر.
-
لا تنتهي صلاحية تفويض EIP-7702 تلقائيًا بعد إتمام معاملة واحدة. ويتطلب إلغاء التفويض أو استبداله تفويضًا صالحًا جديدًا، ولا يمكن لمسح التفويض استرداد الأصول التي تم تحويلها بالفعل.
-
يتطلب تقييم أمان EIP-7702 أكثر من التحقق من مصدر التوقيع. كما يتطلب فهم الصلاحيات وسلوك الرمز وقدرات الترقية للعقد المُفوَّض.
ما هو EIP-7702؟ ولماذا تحتاج محافظ EOA التقليدية إلى التنفيذ المُفوَّض؟
تنقسم حسابات Ethereum أساسًا إلى حسابات مملوكة خارجيًا (Externally Owned Accounts أو EOAs) وحسابات عقود ذكية. تتحكم المفاتيح الخاصة في حسابات EOA، ويمكنها بدء المعاملات. أما حسابات العقود الذكية فتنفذ العمليات وفقًا للرمز المنشور، ويمكنها دعم ضوابط صلاحيات ومنطق معاملات أكثر تعقيدًا.
توفر حسابات EOA التقليدية بنية بسيطة وتوافقًا واسعًا، لكن قدراتها التنفيذية محدودة. فعلى سبيل المثال، قد يحتاج المستخدمون إلى توقيع عدة معاملات بشكل منفصل لإكمال مجموعة من العمليات على البلوكشين، أو الاحتفاظ بـ ETH بأنفسهم لدفع رسوم غاز الشبكة. ويمكن لمحافظ العقود الذكية تحسين هذه التجارب، لكنها غالبًا ما تتطلب نشر حساب جديد ونقل الأصول واستيفاء متطلبات توافق إضافية.
يوفر EIP-7702 حلًا مختلفًا: إذ يتيح لحساب EOA تفويض تنفيذ رمز الحساب إلى منطق عقد ذكي موجود في عنوان محدد من خلال تفويض. ويمكن للمستخدمين الوصول إلى بعض ميزات الحسابات الذكية من عنوان محفظتهم الحالي دون تغييره.
على مستوى البروتوكول، يقدم EIP-7702 نوعًا جديدًا من المعاملات وقائمة تفويضات. ويمكن لتفويض مؤهل تعيين حقل الرمز الخاص بحساب EOA إلى مؤشر تفويض خاص يشير إلى عنوان عقد محدد. وعندما تستدعي معاملة أخرى ذلك الحساب، تنفذ Ethereum الرمز المُفوَّض وفقًا للقواعد ذات الصلة.
يمنح هذا التصميم منتجات المحافظ مرونة أكبر لدعم العمليات المجمعة والتحقق المرن من المعاملات ورعاية رسوم الغاز وإدارة الصلاحيات القائمة على العقود. ومع ذلك، لا يوفر EIP-7702 جميع هذه القدرات تلقائيًا بحد ذاته. إذ تظل الوظائف المحددة معتمدة على كيفية تنفيذ العقد المُفوَّض.
كيف يعمل EIP-7702؟ وما العلاقة بين توقيع التفويض والعقد المُفوَّض؟
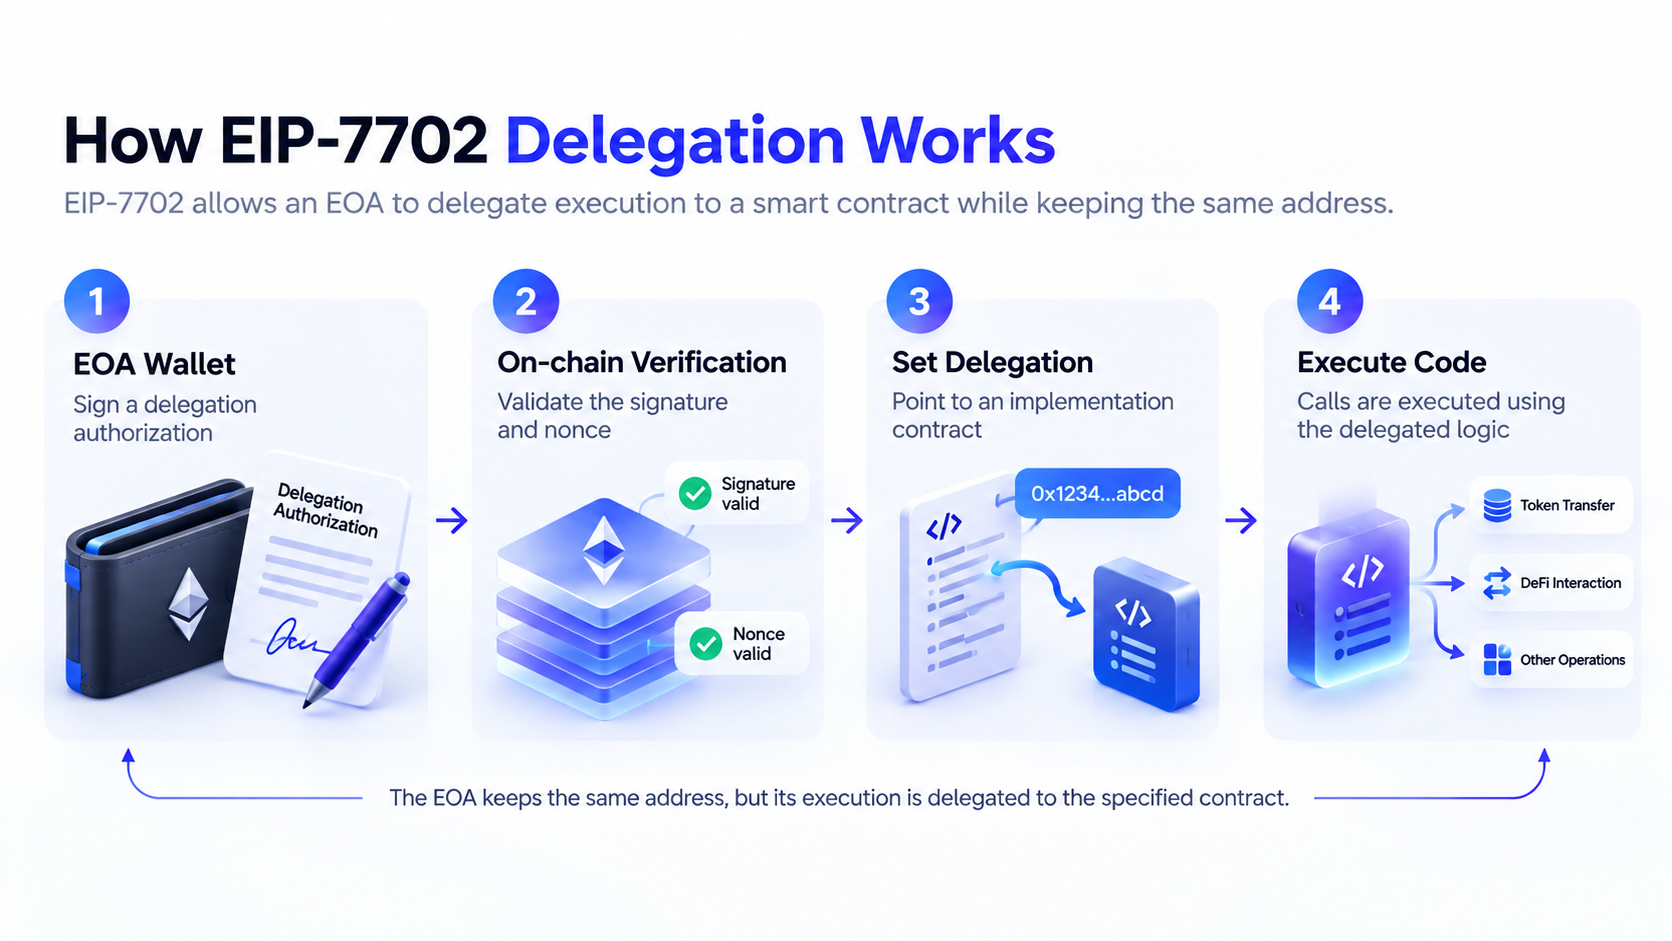
تتمثل الفكرة الأساسية لـ EIP-7702 في فصل ملكية الحساب عن منطق تنفيذ الرمز. إذ يواصل المستخدمون التحكم في حسابات EOA الخاصة بهم عبر مفاتيحهم الخاصة الحالية، لكن يمكنهم استخدام تفويض متوافق مع البروتوكول لتحديد رمز العقد الذي ينبغي أن يستخدمه العنوان.
تتضمن بيانات التفويض عادةً معرّف السلسلة وعنوان هدف التفويض وnonce الحساب وتوقيعًا منشأً بواسطة المفتاح الخاص للحساب. وعندما تعالج الشبكة معاملة تتضمن قائمة تفويضات، فإنها تتحقق من التفويض وتحدّث حالة تفويض الحساب المقابل وفقًا لقواعد البروتوكول.
تتكون عملية تفويض EIP-7702 النموذجية من أربع مراحل:
-
اختيار هدف التفويض: تحدد المحفظة أو التطبيق عنوان تنفيذ العقد الذكي الذي يحتاج إلى استخدامه.
-
إنشاء توقيع التفويض: يوقع المستخدم بيانات التفويض لهدف التفويض المحدد باستخدام المفتاح الخاص لحساب EOA.
-
معالجة التفويض على البلوكشين: يُدرج التفويض في معاملة تدعم EIP-7702. وبعد التحقق، تعيّن الشبكة مؤشر تفويض الحساب.
-
تنفيذ الرمز المُفوَّض: عند استدعاء الحساب لاحقًا، يُنفذ رمز عقد التنفيذ المحدد وفقًا لقواعد EIP-7702.
ينبغي هنا التمييز بين مفهومين يسهل الخلط بينهما: فتوقيع التفويض ليس مطابقًا تمامًا لتوقيع المعاملة العادي. إذ يُستخدم توقيع التحويل العادي عمومًا للموافقة على معاملة محددة، بينما يحدد تفويض EIP-7702 تنفيذ الرمز الذي يستخدمه الحساب. وقد يؤثر ذلك في سلوك تنفيذ معاملات لاحقة متعددة.
لا يعني عنوان هدف التفويض أن المستخدم منح مفتاحه الخاص إلى ذلك العنوان، ولا يعني أن مالك ذلك العنوان يحصل تلقائيًا على صلاحية تحويل الأصول. إذ تعتمد المخاطر الفعلية على كيفية تعامل الرمز المُفوَّض مع التحقق من المعاملات ونقاط دخول التنفيذ والتحكم في الوصول. وإذا كان الرمز يسمح لمهاجم بتنفيذ عمليات على الأصول دون تفويض إضافي من مالك الحساب، فقد يصبح التفويض الخطير نقطة دخول لسرقة الأصول.
كيف يختلف EIP-7702 عن ERC-20 Approve؟
في معاملات DeFi التقليدية، يستخدم المستخدمون غالبًا ERC-20 Approve لتفويض منصة تداول لامركزية أو عقد ذكي آخر لاستخدام رمز محدد. على سبيل المثال، قد يسمح المستخدم لعقد بإنفاق ما يصل إلى 100 USDC. ويُسجل هذا التفويض عادةً بواسطة عقد الرمز، ويتحكم في عدد الرموز التي يمكن لمنفق محدد استخدامها.
يعمل EIP-7702 على مستوى تفويض مختلف. فهو لا يوافق ببساطة على أن ينفق عقد كمية محددة من الرموز، بل يحدد رمز العقد الذكي الذي ينفذه الحساب. وقد يتضمن الرمز المُفوَّض التحقق من المعاملات وتحويلات الأصول والاستدعاءات المجمعة ووظائف أخرى لإدارة الحساب، لذلك قد يكون نطاق تأثيره المحتمل أوسع.
| بُعد المقارنة |
ERC-20 Approve |
تفويض EIP-7702 |
| الوظيفة الأساسية |
يفوض منفقًا لاستخدام الرموز |
يحدد رمز العقد الذي ينفذه الحساب |
| نطاق الصلاحية |
رمز محدد ومبلغ السماح |
يعتمد على تنفيذ الرمز المُفوَّض |
| الطرف المُفوَّض |
عنوان المنفق |
عنوان عقد التنفيذ المُفوَّض |
| هل يؤثر في منطق تنفيذ الحساب؟ |
عادةً لا |
نعم |
| كيف يُلغى؟ |
تعديل سماح الرمز أو مسحه |
استبدال التفويض أو مسحه من خلال تفويض صالح |
| المخاطر الأساسية |
قد يُساء استخدام سماح الرمز |
قد يؤثر الرمز الضار في أصول الحساب وعملياته |
لا يعني تفويض EIP-7702 أن ملكية المحفظة تُنقل مباشرةً إلى عقد. إذ يمكن لتنفيذ تفويض آمن أن يستمر في طلب توقيع صالح من مالك الحساب ويفرض حدودًا على المعاملات وقيودًا زمنية وتدابير حماية أخرى.
ومع ذلك، إذا فوض المستخدم عقدًا ضارًا، فقد يسمح منطقه الداخلي لمهاجم بتنفيذ عمليات لم يقصد المستخدم الموافقة عليها. لذلك، بالمقارنة مع تفويضات Approve العادية، ينبغي أن تركز فحوصات أمان EIP-7702 بصورة أوثق على رمز العقد نفسه، بدلًا من التركيز على مبلغ التفويض فقط.
كيف يمكن لتفويض EIP-7702 ضار أن يؤدي إلى سرقة أصول المحفظة؟
تتمثل إحدى مخاطر الأمان الأساسية في EIP-7702 في أن المهاجمين قد يستخدمون التصيد الاحتيالي للتوقيعات لخداع المستخدمين للموافقة على تفويضات ضارة. وقد يعرض المهاجمون طلب التفويض على أنه ترقية للمحفظة أو تحقق من الحساب أو مطالبة بمكافأة أو تحسين للمعاملات، مما يجعل المستخدمين يعتقدون أنهم يستكملون توقيعًا عاديًا.
وبمجرد أن يوقع المستخدم تفويضًا صالحًا يشير إلى عقد ضار، قد يتمكن المهاجم من تقديمه على البلوكشين. ومن المهم ملاحظة أن توقيع التفويض بحد ذاته لا يغير حالة الحساب بالضرورة على الفور. فلا يسري التفويض على البلوكشين إلا بعد إدراج التفويض ذي الصلة في معاملة صالحة واجتيازه التحقق.
إذا كان الرمز المُفوَّض يتضمن وظيفة لتحويل الأصول يمكن لمهاجم استدعاؤها، فقد يستخدم المهاجم منطق التنفيذ هذا لتحويل ETH أو رموز أخرى من الحساب.
يمكن تلخيص مسار مخاطر نموذجي كما يلي:
-
استدراج توقيع: يحصل المهاجم على تفويض المستخدم لهدف تفويض ضار عبر موقع أو واجهة تطبيق مزيفة.
-
تقديم التفويض: يقدم المهاجم أو مرسل معاملة آخر التفويض الصالح إلى شبكة تدعم EIP-7702.
-
تعيين التفويض: بعد التحقق من التفويض، تجعل الشبكة الحساب المتأثر ينفذ رمز العقد المحدد.
-
تفعيل منطق ضار: يستدعي المهاجم نقطة دخول تنفيذ قابلة للاستغلال في الرمز الضار.
-
تحويل الأصول: ينفذ المنطق الضار تحويلات أو عمليات رموز أو إجراءات خطرة أخرى ضمن سياق الحساب.
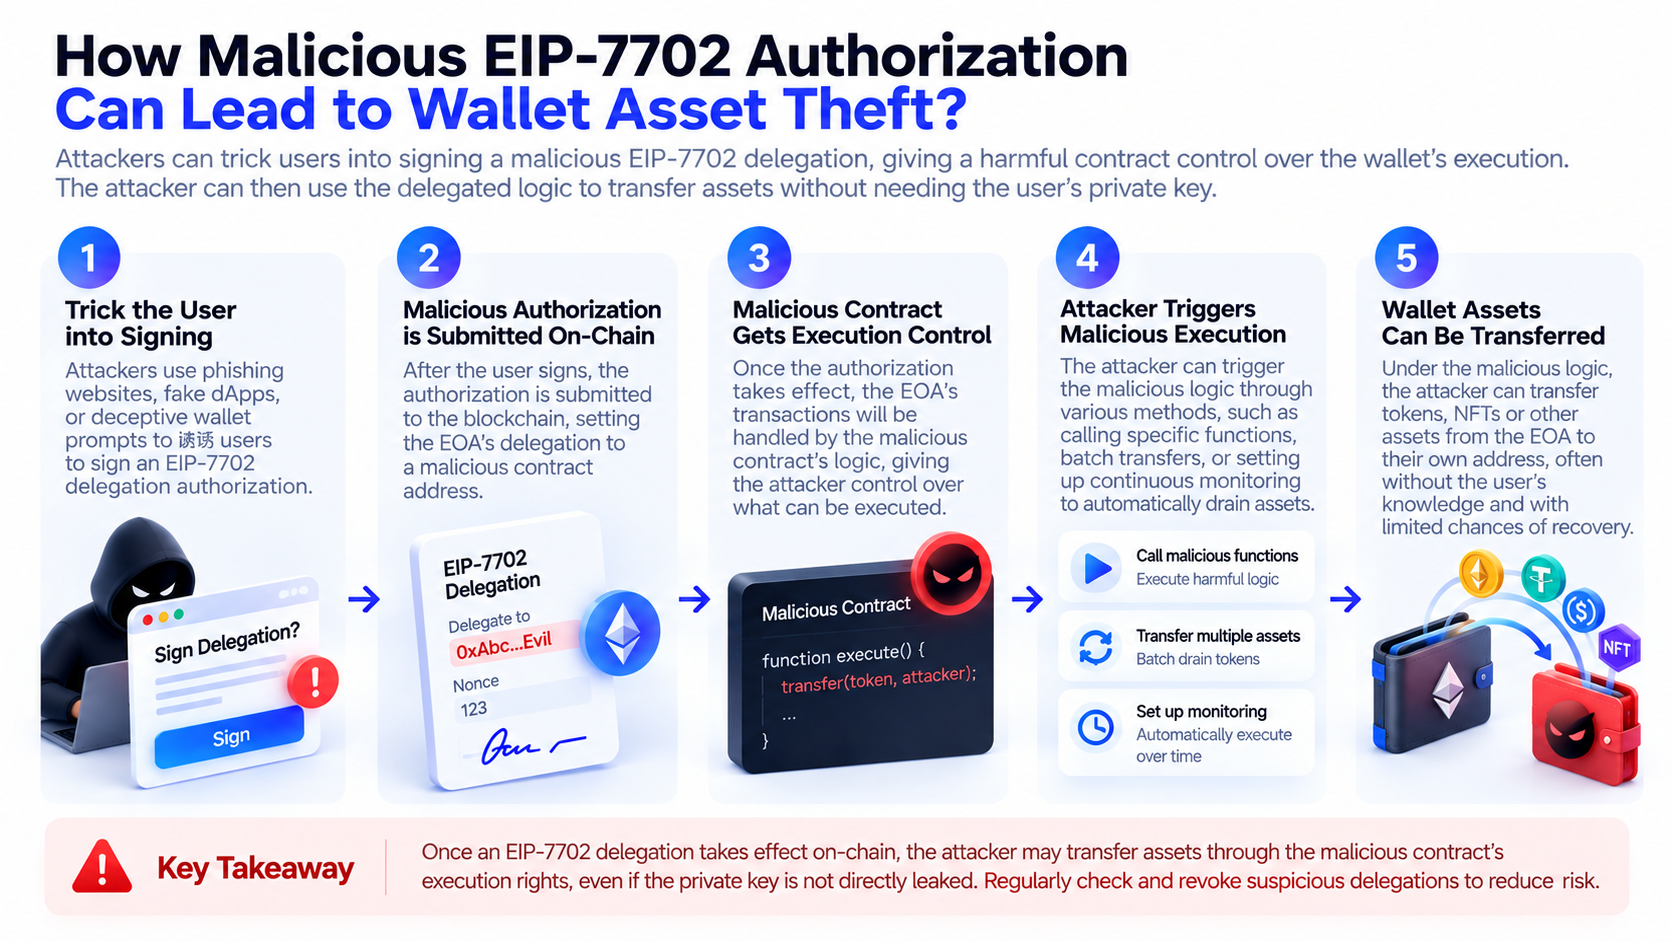
يكمن خطر هذا النوع من الهجمات في أن المستخدمين قد يرون طلب توقيع واحدًا فقط، من دون أن يدركوا أنه يمكن أن يغيّر طريقة تنفيذ الحساب للمعاملات اللاحقة.
في 30 أكتوبر 2026، وقع حادث أمني كبير يتعلق بالمحافظ الساخنة المرتبطة بـ Binance. وخلص تحليل الحادث من TRM Labs إلى أن المهاجمين استخدموا تفويض EIP-7702 على شبكة Ethereum لربط المحافظ الساخنة المعنية برمز تنفيذ ضار. كما رصد تحويلات أموال غير اعتيادية على سلاسل بلوكشين أخرى. ولا تزال تحليلات الأمان المختلفة تتضمن تفاصيل بشأن حجم الهجوم وكيفية الحصول على التوقيعات ومسار الاختراق الأولي، وهي تفاصيل تتطلب مزيدًا من التحقق.
يوضح هذا الحادث أن EIP-7702 يمكن أن يعمل كبنية تحتية لأتمتة المحافظ العادية، لكنه قد يضخم أيضًا عواقب فقدان السيطرة على أنظمة التفويض أو التوقيع. ومع ذلك، لا يثبت ذلك أن بروتوكول EIP-7702 نفسه يحتوي على ثغرة تسمح لمهاجمين عشوائيين بتجاوز التحقق من التوقيع.
لماذا يستطيع المهاجمون تحويل الأصول حتى عندما لا يكون المفتاح الخاص للمستخدم قد انكشف؟
تركز التوعية التقليدية بأمان المحافظ عادةً على حماية عبارات الاسترداد والمفاتيح الخاصة، لأن المهاجم الذي يحصل على مفتاح خاص يمكنه تزوير توقيع صالح من مالك الحساب. ومع ذلك، في سيناريوهات التفاعل مع العقود الذكية، لا يضمن عدم انكشاف المفتاح الخاص أن الأصول آمنة.
والسبب هو أن المستخدمين قد يوقعون طوعًا على تفويضات ذات عواقب خطرة. وبالنسبة إلى EIP-7702، لا يحتاج المهاجم بالضرورة إلى الحصول على المفتاح الخاص مباشرةً. فإذا تمكن من استدراج المستخدم لتوقيع تفويض صالح وضار، واستوفى شروط التنفيذ على البلوكشين، فقد يتمكن من التأثير في سلوك الحساب اللاحق.
تشبه هذه المخاطر التصيد الاحتيالي التقليدي للتوقيعات، لكن الهدف توسع من معاملة واحدة أو سماح لرمز محدد إلى منطق تنفيذ الحساب.
قد يستهدف المهاجمون أيضًا أنظمة التوقيع أو عمليات الموافقة على الصلاحيات أو محطات تشغيل المحافظ المؤسسية. فإذا خُدع نظام توقيع لإنشاء تفويض صالح لا يتوافق مع غرض العمل المقصود، فقد تترتب عواقب خطرة حتى إذا لم ينكشف المفتاح الخاص الأساسي مباشرةً.
لذلك، لا يمكن أن يعتمد أمان المحفظة على حماية المفتاح الخاص فقط. بل يجب حماية عملية التوقيع ذاتها. ويتعين على المستخدمين معرفة ما إذا كانوا يوقعون على تحويل عادي، أو تفويض رمز، أو تفويض رمز قد يؤثر في سلوك الحساب لفترة ممتدة.
بالنسبة إلى المحافظ المؤسسية، ينبغي أن تغطي سياسات التوقيع وقوائم السماح للعقود والموافقات متعددة الأطراف ومحاكاة المعاملات تفويضات EIP-7702 أيضًا، بدلًا من الاعتماد على فحوصات مبالغ التحويل التقليدية وحدها.
هل تنتهي صلاحية تفويض EIP-7702 تلقائيًا؟ وكيف يمكن التحقق من التفويضات الخطرة وإلغاؤها؟
من الخصائص المهمة لـ EIP-7702 أن حالة التفويض لا تُمسح تلقائيًا عند اكتمال المعاملة التي تعيّنها.
بمجرد أن يعيّن الحساب تفويضًا بنجاح، يظل مؤشر الرمز ذي الصلة قائمًا عمومًا إلى أن يستبدله أو يمسحه تفويض صالح جديد. وهذا يعني أن التفويض قد يظل نشطًا حتى بعد أن يغلق المستخدم الموقع الإلكتروني، أو يفصل المحفظة، أو يكمل المعاملة الأصلية.
على مستوى البروتوكول، يمكن للمستخدمين استخدام تفويض صالح جديد لتعيين هدف التفويض إلى العنوان الصفري، وبذلك مسح مؤشر تفويض EIP-7702. ويمكن للمستخدمين أيضًا إعادة تفويض عقد تنفيذ موثوق عند الاقتضاء.
يمكن استخدام الخطوات التالية للتحقق من التفويض وإدارته:
-
الاستعلام عن حالة رمز الحساب: استخدم مستكشف بلوكشين موثوقًا أو أداة أمان للمحفظة للتأكد مما إذا كان العنوان لديه تفويض EIP-7702.
-
التحقق من العقد الهدف: تحقق مما إذا كان التفويض يشير إلى عقد التنفيذ نفسه المنشور من منتج المحفظة المستخدم.
-
تقييم مخاطر العقد: تحقق مما إذا كان الرمز قد خضع لتدقيق، وما إذا كانت لديه صلاحيات مسؤول، وما إذا كان يمكن ترقيته، وما إذا كان يسمح لأطراف ثالثة بتنفيذ عمليات على الأصول.
-
مسح تفويض غير اعتيادي: بعد التأكد من العملية وظروف الشبكة، استخدم أداة موثوقة لتقديم تفويض صالح جديد لمسح التفويض الخطير أو استبداله.
-
التحقق من المخاطر ذات الصلة: تحقق أيضًا من سماحات ERC-20 وسجلات المعاملات غير الاعتيادية وحالة الحساب على سلاسل أخرى.
عند الاستعلام عن رمز حساب لديه تفويض EIP-7702، قد يرى المستخدمون مؤشرًا خاصًا يبدأ بـ 0xef0100، يتبعه عنوان هدف التفويض. وهذه إحدى طرق التعرف على مستوى البروتوكول. ومع ذلك، لا يحتاج المستخدمون العاديون إلى تحليل البيانات السداسية العشرية الأولية بأنفسهم، بل يمكنهم استخدام أداة موثوقة تعرض حالة EIP-7702 بصورة صحيحة.
ومن المهم ملاحظة أن إلغاء التفويض لا يستعيد الأصول ولا يضمن أن الحساب آمن تمامًا. فإذا كان المفتاح الخاص أو جهاز التوقيع أو بيئة التشغيل قد تعرضت بالفعل للاختراق، فقد لا يكون مسح التفويض وحده كافيًا. وبالنسبة إلى الحساب المشتبه في تعرضه للاختراق، فكّر في التوقف عن استخدام بيئة التوقيع المعنية، وبعد التأكد من أن ذلك آمن، انقل الأصول المتبقية.
كيف يختلف نموذج أمان EIP-7702 عن الحسابات الذكية ERC-4337؟
يرتبط كل من EIP-7702 وERC-4337 بتجريد الحسابات على Ethereum، لكنهما يعالجان المشكلة بطرق مختلفة.
يستخدم ERC-4337 مكونات مثل UserOperation وBundler وEntryPoint لتوفير إطار تنفيذ للمعاملات الخاصة بحسابات العقود الذكية من دون الاعتماد على حسابات EOA التقليدية لبدء كل عملية مباشرةً. وتُنفذ قواعد التحقق والتنفيذ للحساب بواسطة العقود الذكية.
يعالج EIP-7702 أساسًا كيفية حصول حسابات EOA التقليدية على قدرات تنفيذ العقود الذكية. فهو يتيح للعناوين الحالية تفويض تنفيذ رمز العقود، مما يقلل العوائق أمام المستخدمين الذين يرغبون في اعتماد وظائف الحسابات الذكية.
| بُعد المقارنة |
EIP-7702 |
ERC-4337 |
| الهدف الأساسي |
إضافة قدرات تنفيذ الرمز إلى حسابات EOA الحالية |
توفير إطار تشغيلي لحسابات العقود الذكية |
| شكل الحساب |
يحتفظ بعنوان EOA الحالي |
يستخدم عادةً حساب عقد ذكي |
| الآلية الأساسية |
تفويض على مستوى البروتوكول |
UserOperation وEntryPoint |
| محور الأمان |
هدف التفويض وتوقيع التفويض |
منطق التحقق من الحساب وصلاحيات التنفيذ |
| العلاقة بينهما |
يمكن استخدامه معًا |
يمكن دمجه مع EIP-7702 |
لا يشكل الاثنان بديلين كاملين لبعضهما. إذ يمكن لبعض بنيات المحافظ استخدام EIP-7702 لتوفير قدرات تنفيذ الرمز لعناوين EOA الحالية، ثم دمجه مع بنية ERC-4337 لتقديم تجربة حساب ذكي أكثر ثراءً.
ومن منظور أمني، يتطلب EIP-7702 التركيز على التفويضات الضارة وخداع التوقيعات. ويتطلب ERC-4337 الاهتمام بمنطق التحقق من عقد الحساب ووحدات التنفيذ وصلاحيات الترقية ومخاطر البنية التحتية ذات الصلة. ويعتمد الأمان الفعلي على التنفيذ المحدد بدلًا من الاعتماد ببساطة على المعيار المعتمد.
كيف يمكن للمستخدمين العاديين الحماية من التصيد الاحتيالي لتوقيعات EIP-7702؟
بالنسبة إلى المستخدمين العاديين، لا تتمثل إدارة مخاطر EIP-7702 في تجنب وظائف الحسابات الذكية بالكامل، بل في التعرف على تغييرات الصلاحيات التي تمثلها التوقيعات المختلفة.
-
ينبغي للمستخدمين التمييز بين توقيعات المعاملات وتوقيعات الرسائل وتفويضات الرموز وتفويضات الحسابات. فإذا عرضت واجهة المحفظة EIP-7702 أو Delegation أو Set Code أو مطالبة مشابهة، تحقق من أن العملية تحتاج بالفعل إلى تغيير منطق تنفيذ الحساب.
-
انتبه بصورة خاصة إلى عنوان هدف التفويض. فقد تتطلب ترقية ميزة محفظة عادية تعيين عقد تنفيذ حساب ذكي تم التحقق منه، لكن ينبغي للمستخدمين توخي الحذر عندما يطلب موقع غير مألوف منهم التفويض إلى عنوان غير معروف. وحتى إذا كان الرمز المصدري للعقد متاحًا للعامة، فلا يعني ذلك بالضرورة أن تصميم صلاحياته آمن.
-
لا تحكم على موثوقية طلب التفويض بناءً على اسم الموقع الإلكتروني أو تصميم الواجهة أو رابط وسائل التواصل الاجتماعي فقط. فقد يستخدم المهاجمون صفحات مزيفة لتحديث المحافظ أو إعلانات بحث أو صفحات واجهة أمامية مخترقة لخداع المستخدمين ودفعهم إلى التوقيع.
-
استخدم، قدر الإمكان، أدوات محافظ تعرض محتوى التفويض بوضوح وتوفر محاكاة للمعاملات وتنبيهات للمخاطر. وإذا كان جهاز التوقيع لا يستطيع عرض سوى بيانات أولية لا يمكن للمستخدم فهمها، فتجنب التوقيع دون تحقق من المحتوى.
-
فكّر في فصل الحسابات بحسب حجم الأصول وسيناريوهات الاستخدام. إذ يمكن أن يؤدي فصل المقتنيات طويلة الأجل عن المحافظ المستخدمة لتفاعلات DeFi المتكررة أو عمليات الإسقاط الجوي أو التطبيقات الجديدة إلى تقليل الأثر المحتمل لتفويض ضار واحد إلى حد ما.
ومن المهم ملاحظة أن محافظ الأجهزة يمكن أن تحسن حماية المفاتيح الخاصة، لكنها لا تستطيع تحديد ما إذا كان التفويض الذي يوافق عليه المستخدم بنشاط آمنًا تلقائيًا. ولا يزال التوقيع الآمن يتطلب عرضًا موثوقًا للمعلومات وحكمًا واعيًا من المستخدم.
ماذا يعني EIP-7702 لمستقبل أمان المحافظ وتجريد الحسابات؟
ينقل EIP-7702 حسابات Ethereum من نموذج التنفيذ الثابت نسبيًا لحسابات EOA نحو حسابات أكثر مرونة وقابلية للبرمجة. وبالنسبة إلى مطوري المحافظ، يعني ذلك أنهم يستطيعون تقديم معاملات مجمعة ورعاية رسوم الغاز وإدارة الصلاحيات والتنفيذ المؤتمت مع الاحتفاظ بالعناوين الحالية.
ومع ذلك، كلما زادت قابلية الحساب للبرمجة، زادت الحاجة إلى فحوصات أمان أدق. ففي السابق، كانت تنبيهات مخاطر المحافظ تركز أساسًا على وجهات التحويل ومبالغ المعاملات ومبالغ سماحات الرموز. وفي المستقبل، ستحتاج أيضًا إلى عرض أهداف التفويض وقواعد التحقق من العقود وصلاحيات التنفيذ والآثار المحتملة طويلة الأجل بدقة.
ومن منظور تصميم المنتجات، قد تتطور ممارسات أمان EIP-7702 في ثلاثة اتجاهات.
-
شفافية التفويض. تحتاج المحافظ إلى مساعدة المستخدمين على فهم ما الذي سيغيره التفويض، بدلًا من عرض عنوان عقد فقط.
-
مبدأ الحد الأدنى من الصلاحيات. يمكن للعقود المُفوَّضة تقليل الخسائر المحتملة عبر ضوابط وصول صارمة وحدود وفترات انتهاء وآليات تحقق متعددة. ومع ذلك، يجب أن تُنفذ هذه القيود بصورة موثوقة بواسطة الرمز الفعلي، بدلًا من الاعتماد على عروض الواجهة الأمامية فقط.
-
المراقبة المستمرة للمخاطر. نظرًا لأن التفويضات قد تبقى قائمة لفترة ممتدة، تحتاج أدوات أمان المحافظ إلى دعم اكتشاف التفويضات غير الاعتيادية والتغييرات في رمز العقود وعمليات الحساب المشبوهة، بدلًا من التحقق في وقت التوقيع الأولي فقط.
لا تكمن أهمية EIP-7702 في تحسين تجربة المحفظة فقط، بل أيضًا في توسيع أمان الحساب ليتجاوز حماية المفاتيح الخاصة التقليدية إلى الإدارة المتكاملة لنية التوقيع وتنفيذ الرمز والصلاحيات المستمرة.
الخلاصة
يقدم EIP-7702 قدرات تفويض العقود الذكية إلى حسابات EOA التقليدية على Ethereum، مما يتيح للمستخدمين الوصول إلى وظائف أكثر مرونة لتنفيذ الحسابات مع الاحتفاظ بعناوين محافظهم الحالية. وتوفر هذه الآلية أساسًا تقنيًا جديدًا لتجريد الحسابات، لكنها تغير أيضًا حدود أمان المحافظ التقليدية.
وعلى عكس ERC-20 Approve، الذي يتحكم أساسًا في سماحات إنفاق الرموز، يمكن لتفويض EIP-7702 تغيير رمز العقد الذي ينفذه الحساب. وإذا وقع المستخدم تفويضًا ضارًا، فقد يستخدم المهاجم منطق تنفيذ غير آمن لتحويل الأصول دون الحاجة بالضرورة إلى الحصول على المفتاح الخاص للمستخدم مباشرةً.
لذلك، يتطلب تقييم ما إذا كان EIP-7702 آمنًا أكثر من التحقق من أن المستخدم وقع التفويض. كما يتطلب التحقق من هدف التفويض وصلاحيات العقد ومصدر التوقيع وسلوك التنفيذ اللاحق. ومع انتشار اعتماد وظائف الحسابات الذكية على نطاق أوسع، سيصبح فهم تفويض الرمز وإدارة الصلاحيات جزءًا مهمًا من التوعية بأمان المحافظ.
الأسئلة الشائعة
ما هو EIP-7702؟
EIP-7702 هو تحسين لبروتوكول Ethereum يتيح لحسابات EOA التقليدية تفويض تنفيذ رمز العقود الذكية من خلال تفويض، بما يوفر بعض وظائف الحسابات الذكية.
هل يمكن لـ EIP-7702 استنزاف محفظة تلقائيًا؟
لا. لا يُعد EIP-7702 بحد ذاته ميزة تسرق الأصول تلقائيًا. وتأتي المخاطر الأساسية من التفويضات الضارة أو الرمز المُفوَّض غير الآمن أو أنظمة التوقيع المخترقة.
هل تفويض EIP-7702 هو نفسه ERC-20 Approve؟
لا. يمنح ERC-20 Approve عادةً عنوانًا محددًا سماحًا لاستخدام الرموز، بينما يحدد تفويض EIP-7702 رمز العقد الذي ينفذه الحساب. ويختلف مستوى الصلاحيات بينهما.
هل يمكن إلغاء تفويض EIP-7702؟
نعم. يمكن لمالك الحساب استخدام تفويض صالح جديد لمسح التفويض أو استبداله. ومع ذلك، إذا تعرض المفتاح الخاص أو بيئة التوقيع للاختراق، فإن إلغاء التفويض وحده لا يضمن الأمان.
هل يمكن لمحفظة أجهزة منع التصيد الاحتيالي لـ EIP-7702؟
ليس بشكل كامل. تساعد محفظة الأجهزة على حماية المفتاح الخاص، لكن قد يظل المستخدمون معرضين لمخاطر الأصول إذا أكدوا تفويضًا ضارًا على الجهاز.
كيف يمكنني معرفة ما إذا كانت المحفظة لديها تفويض EIP-7702؟
يمكنك استخدام مستكشف بلوكشين أو أداة أمان تدعم EIP-7702 للاستعلام عن رمز الحساب وهدف التفويض. وإذا وجدت عنوان تفويض غير مألوف، فتحقق من مصدره وصلاحياته.