EIP-7702 هو تحسين لوظائف الحسابات تم تقديمه ضمن ترقية Pectra في Ethereum. يتيح للحسابات المملوكة خارجياً (EOAs) تنفيذ كود العقود الذكية من خلال آلية تفويض، مع الاحتفاظ بعناوينها الحالية والتحكم في مفاتيحها الخاصة. يتيح ذلك للمحافظ التقليدية الوصول إلى بعض ميزات الحسابات الذكية، مثل تجميع المعاملات، ودفع طرف ثالث للـ Gas، وإدارة الأذونات بدقة أكبر من خلال عقود محددة.
ومع ذلك، فإن توسيع قدرات تنفيذ الحساب يغيّر أيضاً الحدود الأمنية للمحفظة. في السابق، كان المستخدمون يركزون عادةً على تسربات المفاتيح الخاصة، وموافقات الرموز الضارة، وتحويلات التصيد الاحتيالي. في بيئة EIP-7702، قد يؤدي توقيع تفويض واحد غير آمن إلى تغيير طريقة تنفيذ المحفظة للمعاملات اللاحقة. حتى إذا لم يبدأ المستخدمون عمليات التحويل العادية بأنفسهم، فقد يستمر المهاجمون في استخدام عقود تفويض ضارة لتحويل الأصول تلقائياً. تشرح هذه المقالة الآلية التقنية لـ EIP-7702، ومسارات الهجوم المرتبطة بالتفويضات الضارة، وكيفية التحقيق والاستجابة بعد تعرض محفظة لتحويلات غير مصرح بها.
النقاط الرئيسية
-
يتيح EIP-7702 للمحافظ العادية تفويض منطق التنفيذ إلى العقود الذكية. يمكن للمستخدمين الوصول إلى ميزات مثل المعاملات المجمعة، ورعاية Gas، وإدارة الأذونات دون تغيير عناوين محافظهم الحالية، لكن ذلك يضيف أيضاً مخاطر أمنية جديدة مرتبطة بالعقود الذكية.
-
يختلف التفويض الضار عن موافقة الرمز العادية. قد يستخدم المهاجمون توقيعات التصيد الاحتيالي لجعل عنوان المحفظة ينفذ منطق عقد ضار وتحويل ETH أو رموز ERC-20 أو أصول أخرى.
-
لا تعني التحويلات التلقائية بالضرورة أن المفتاح الخاص قد تم اختراقه. فقد يمنح التفويض الضار المهاجمين أذونات تنفيذ، لكن قد يحدث تسرب للمفتاح الخاص في الوقت نفسه أيضاً. يجب التحقيق في هذه الاحتمالات بشكل منفصل.
-
إلغاء تفويض ضار وإلغاء موافقة ERC-20 عمليتان مختلفتان. يمكن مسح تفويض EIP-7702 من خلال تفويض جديد صالح، لكن أدوات إدارة موافقات الرموز العادية قد لا تدعم هذه العملية.
-
يكمن مفتاح استعادة المحفظة في تحديد مصدر التحكم. إذا كان التفويض الضار هو المشكلة الوحيدة وظل المفتاح الخاص آمناً، فقد يمنع مسح التفويض المزيد من الاستغلال. أما إذا تم اختراق المفتاح الخاص أو العبارة الأولية، فينبغي إعطاء الأولوية لنقل الأصول إلى محفظة جديدة بالكامل.
ما هو EIP-7702؟ ولماذا يمكن للمحافظ العادية تنفيذ العقود الذكية؟
تتضمن حسابات Ethereum بشكل أساسي الحسابات المملوكة خارجياً (EOAs) وحسابات العقود الذكية. تخضع الحسابات التقليدية المملوكة خارجياً لتحكم المفاتيح الخاصة، وعادةً ما تبدأ المعاملات من خلال التوقيعات، بينما تستطيع حسابات العقود الذكية تنفيذ منطق أكثر تعقيداً استناداً إلى برامج مكتوبة مسبقاً. ولكل نوع من الحسابات خصائصه: فالحسابات المملوكة خارجياً سهلة الاستخدام، لكنها لا تدعم أصلاً إدارة الأذونات المعقدة، بينما تتميز حسابات العقود الذكية بالمرونة لكنها تتطلب عادةً نشر وإدارة إضافيين.
يقدم EIP-7702 نوعاً جديداً من المعاملات وآلية تفويض تسمح لحساب مملوك خارجياً بالإشارة إلى كود عقد ذكي منشور مسبقاً. بمجرد سريان التفويض، يمكن للعمليات ذات الصلة المنفذة لهذا الحساب استخدام منطق العقد المستهدف، بينما يحتفظ الحساب نفسه بعنوانه الأصلي ومفتاحه الخاص. وهذا يعني أن المستخدمين يمكنهم الوصول إلى ميزات الحسابات الذكية دون نقل جميع أصولهم إلى عنوان جديد.
تشمل الاستخدامات العادية لهذا التصميم إتمام عدة عمليات دفعة واحدة، وتقليل تعقيد إدارة Gas، وتوفير تجربة معاملات أكثر مرونة من خلال أذونات فرعية مقيّدة. ومع ذلك، يشارك عقد التفويض في عملية تنفيذ الحساب. وإذا احتوى كوده على ثغرات، أو كان تصميم أذوناته غير مناسب، أو فوّض المستخدم مباشرة إلى عقد ضار، فقد تواجه المحفظة مخاطر تتجاوز نطاق موافقات الرموز العادية.
كيف يمكن لتفويض ضار تحويل الأصول تلقائياً من محفظة؟
يكمن الخطر الأساسي لـ EIP-7702 في أن المستخدم قد يوقّع تفويضاً لحساب لاستخدام منطق تنفيذ عقد ذكي، بدلاً من توقيع معاملة محددة فقط. قد يستخدم المهاجمون صفحات ترقية محافظ مزيفة، أو بوابات للمطالبة بعمليات Airdrop، أو مطالبات تحقق أمني لخداع المستخدمين لتوقيع تفويضات. وبمجرد إرسال التفويض وسريانه على البلوكشين، قد يعمل عنوان المحفظة وفقاً للقواعد التي يحددها العقد الضار.
على سبيل المثال، قد يقصد المستخدم فقط المطالبة بمكافأة، لكنه يفوض محفظته إلى عقد يتحكم به مهاجم أثناء عملية التوقيع. وقد يحتوي العقد الضار على منطق لتحويل الأصول، أو تجاوز الأذونات، أو سحب الأصول تلقائياً. وعندما يفعّل المهاجم الاستدعاء ذي الصلة لاحقاً، قد يستخدم العقد أذونات تنفيذ الحساب لتحويل الأصول. وفي بعض التصاميم، قد ينتظر المهاجم حتى تتلقى المحفظة ETH جديداً ثم يحوله عبر معاملة لاحقة، مما يجعل الضحية تعتقد أن المحفظة تحتوي على آلية خصم تلقائي لا يمكن إزالتها.
من المهم ملاحظة أن EIP-7702 لا يكتب كوداً عشوائياً مباشرةً في المحفظة، كما أن كل تفويض لا يؤدي تلقائياً إلى تحويل الأصول. يسجل البروتوكول مؤشراً للتفويض يشير إلى عقد مستهدف. وتعتمد إمكانية تحويل الأموال على كود العقد المستهدف، وحالة تهيئته، وأذونات التنفيذ، وشروط التفعيل. تكمن خطورة التفويضات الضارة في أنها قد تمنح برنامجاً غير موثوق به تحكماً في قدرات التنفيذ الفعلية للحساب، بينما قد لا يتمكن المستخدمون من فهم هذا التغيير من خلال واجهة توقيع عادية.
كيف يختلف التفويض الضار في EIP-7702 عن الموافقة غير المحدودة لـ ERC-20؟
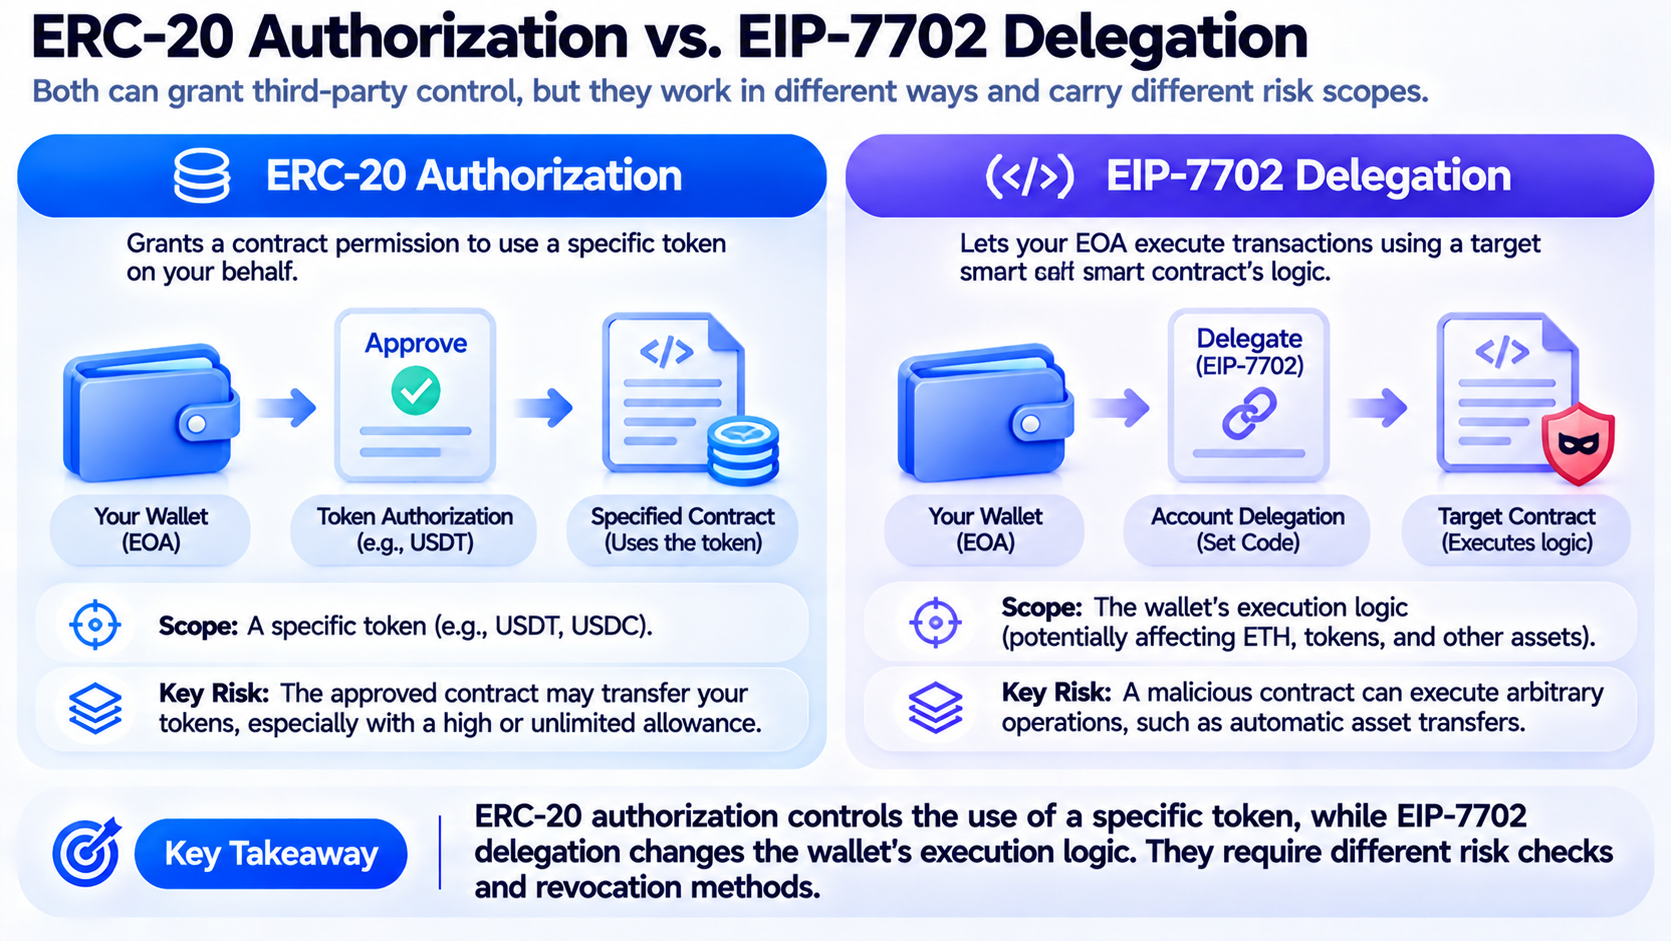
تسمح موافقة ERC-20 التقليدية عادةً لعنوان أو عقد محدد باستخدام رمز معين حتى مبلغ محدد. على سبيل المثال، عند التداول في بورصة لامركزية، قد يفوض المستخدم عقد موجّه لإنفاق بعض USDT. وإذا كان مبلغ الموافقة كبيراً جداً وتم اختراق العقد المفوض له، فقد تُحوّل رموز المستخدم ذات الصلة. ومع ذلك، يرتبط هذا النوع من الموافقات عادةً بعقد رمز محدد ومبلغ موافقة محدد.
ينطبق تفويض EIP-7702 على منطق تنفيذ الحساب. فهو لا يسمح لعقد بإنفاق نوع واحد من الرموز فحسب، بل قد يغير طريقة تعامل الحساب مع الاستدعاءات، والتحقق من الأذونات، وتنفيذ عمليات متعددة. وإذا افتقر العقد الضار إلى ضوابط أذونات مناسبة، فقد يؤثر في ETH والرموز وغيرها من الأصول على البلوكشين. ولذلك، لا ينبغي التعامل مع تفويض EIP-7702 الضار ببساطة على أنه نوع آخر من الموافقات غير المحدودة.
| بُعد المقارنة |
موافقة رمز ERC-20 |
تفويض EIP-7702 |
| الوظيفة الأساسية |
يسمح لعنوان محدد باستخدام الرموز |
يسمح لحساب EOA باستخدام منطق تنفيذ عقد محدد |
| نطاق التأثير الرئيسي |
رموز محددة ومبلغ الموافقة |
يعتمد على عقد التفويض وقد يشمل الحساب بأكمله |
| الخطر الشائع |
يستدعي عقد ضار تحويلات الرموز |
يكتسب كود ضار قدرات تنفيذ الحساب |
| كيفية التعامل معه |
تعديل موافقة الرمز أو إلغاؤها |
مسح تفويض الحساب أو استبداله |
| هل لا يزال المفتاح الخاص يتحكم في الحساب؟ |
نعم |
نعم، لكن الكود المفوض قد ينفذ عمليات أيضاً |
قد يوجد الاثنان في الوقت نفسه أيضاً. فقد تحتفظ المحفظة بموافقات ERC-20 خطرة، بينما تتأثر في الوقت ذاته بتفويض ضار من EIP-7702. لذلك، بعد وقوع تحويل غير مصرح به، لا ينبغي للمستخدمين التحقق من سجلات موافقات الرموز فقط، بل يجب عليهم أيضاً تأكيد ما إذا كان عنوان المحفظة يحتوي حالياً على كود مفوض.
لماذا يمكن تحويل ETH تلقائياً بعد وقت قصير من وصوله إلى المحفظة؟
لا يعني التحويل السريع بعد تلقي المحفظة لـ ETH بالضرورة أن مهاجماً يشغل المحفظة يدوياً في الوقت الفعلي. إذ يمكن لعقد تفويض ضار أن يعمل مع برنامج مراقبة آلي، مما يتيح للمهاجم إرسال معاملة لاحقة فور اكتشاف الأموال في العنوان المستهدف. بالنسبة إلى محفظة لديها بالفعل أذونات تنفيذ ضارة، يمكن للمهاجم أتمتة المراقبة والتفعيل والتحويلات، مما ينشئ عملية مستمرة لسحب الأصول.
يشبه هذا الهجوم أداة Sweeper التقليدية المرتبطة بتسرب المفتاح الخاص، لكن مسار التحكم ليس متطابقاً تماماً. تعتمد أداة Sweeper التقليدية عموماً على مفتاح خاص مسرب لتوقيع المعاملات، بينما قد ينقل تفويض EIP-7702 الضار الأصول من خلال أذونات تنفيذ العقد النشطة مسبقاً. وقد تظهر كلتا الحالتين على شكل تحويل الأموال بعد وقت قصير من وصولها. لذلك، لا يمكن لسرعة المعاملة وحدها تحديد ما إذا كان المهاجم يمتلك المفتاح الخاص.
قد تشمل بعض التفويضات الضارة أيضاً عدة شبكات متوافقة مع EVM. تتضمن تفويضات EIP-7702 معرّف سلسلة، يُستخدم عادةً للحد من نطاق التفويض. ومع ذلك، قد ينطبق التفويض الذي يحمل معرّف سلسلة بقيمة 0 عبر السلاسل. وهذا يعني أن تفويضاً غير آمن موقّعاً على شبكة واحدة قد ينشئ مخاطر على شبكات مؤهلة أخرى. بعد اكتشاف تحويل غير مصرح به، ينبغي للمستخدمين التحقق من حالة التفويض للعنوان ذي الصلة على شبكات EVM الأخرى، بدلاً من التحقق من السلسلة التي حدثت فيها الخسارة الأولية فقط.
كيف يمكنك تحديد ما إذا كانت المحفظة تحتوي على تفويض ضار من EIP-7702؟
لتحديد ما إذا كانت المحفظة متأثرة بتفويض ضار، ينبغي أولاً التمييز بين التحويلات العادية، وموافقات الرموز، وتفويضات الحساب. يقدم EIP-7702 معاملات من النوع 4، والتي قد تحتوي على قائمة تفويضات. يمكن للمستخدمين استخدام مستكشف بلوكشين أو أداة أمان للمحفظة تدعم EIP-7702 للتحقق من معلومات التفويض في المعاملات ذات الصلة، وما إذا كان الحساب يشير حالياً إلى عقد تفويض.
إذا تم تعيين تفويض EIP-7702 لعنوان محفظة، فسيتضمن كود حسابه عادةً مؤشراً محدداً للتفويض يشير إلى عنوان العقد المستهدف. لكن هذا لا يعني بالضرورة أن التفويض ضار، إذ قد تستخدم ميزات المحافظ الذكية المشروعة EIP-7702 أيضاً. لإجراء تقييم إضافي، ينبغي للمستخدمين التحقق مما إذا كان العقد المستهدف تنفيذاً معترفاً به من مزود المحفظة، وما إذا تم التحقق من كوده، وما إذا كان يحتوي على منطق غير معتاد لتحويل الأصول، وما إذا حدث التفويض في الوقت نفسه تقريباً مع توقيع مشبوه أو خسارة أصول.
يمكن للمستخدمين أيضاً فحص كيفية تفعيل المعاملات غير المصرح بها. هل غادرت الأصول المحفظة دون أي إجراء من المستخدم؟ هل استدعى عنوان غير مألوف المحفظة مراراً؟ هل استمرت الأموال في التدفق إلى عنوان الاستلام نفسه؟ إذا انطبق أي من هذه الشروط، فاحفظ تجزئات المعاملات، وسجلات التفويض، وعناوين العقود المستهدفة، ومعلومات تدفق الأموال. ومع ذلك، لا تكفي معاملة واحدة غير مصرح بها للجزم بأن الهجوم جاء من EIP-7702. كما يجب التحقيق في تسربات المفاتيح الخاصة، وموافقات الرموز الضارة، ومخاطر العقود الذكية الأخرى.
كيف ينبغي إلغاء تفويض ضار للمحفظة؟
بعد اكتشاف تفويض مشبوه، توقف أولاً عن استخدام المحفظة في العمليات الجديدة عالية المخاطر. لا تحوّل إليها أصولاً إضافية، ولا تستمر في توقيع معاملات من مواقع ويب غير مألوفة. ثم استخدم عميل محفظة موثوقاً أو أداة أمان للتحقق من حالة التفويض الحالية وتأكيد وجود عقد مستهدف غير مألوف. وإذا كانت المحفظة التي تستخدمها لا توفر بعد طريقة لمسح تفويض EIP-7702، فلا تزُر بشكل عشوائي مواقع ويب غير مألوفة تقدم ما يُفترض أنه «إصلاح بنقرة واحدة». فقد تخدعك هذه الخدمات نفسها لتوقيع تفويض ضار آخر.
بموجب آلية البروتوكول، يتيح EIP-7702 للحساب تعيين هدف التفويض إلى العنوان الصفري من خلال تفويض جديد صالح، وبالتالي مسح مؤشر التفويض الحالي. ويمكن للمستخدمين أيضاً استبدال التفويض بتنفيذ آخر من خلال تفويض صالح. ومع ذلك، بالنسبة إلى محفظة عادية تعرضت لهجوم بالفعل، فإن استعادة حالة تنفيذ حساب واضحة وموثوقة تكون عادةً أسهل لتقييم المخاطر. لاحظ أن إلغاء موافقة ERC-20 لا يلغي تفويض EIP-7702. ويجب التعامل مع هذه العمليات بشكل منفصل.
يعتمد نجاح العملية أيضاً على ما إذا كان المستخدم لا يزال يتحكم في المفتاح الخاص بأمان، وما إذا كانت معاملة مسح التفويض يمكن تضمينها بنجاح على البلوكشين. وإذا كان المهاجم يمتلك المفتاح الخاص أيضاً، فقد يوقع تفويضاً ضاراً آخر أو يحوّل الأصول مباشرةً. وبالنسبة إلى المحافظ المتأثرة بأداة Sweeper آلية، قد تواجه معاملة الإلغاء العادية أيضاً منافسة على المعاملات وخطر تحويل أموال Gas الخاصة بها. في هذه الحالة، لا تموّل العنوان المخترق مراراً ولا تحاول إجراء معاملات إضافية. وبدلاً من ذلك، فكّر في طلب دعم أمني مهني موثوق واتخاذ تدابير الحماية المناسبة بعد تقييم المخاطر بشكل كامل.
هل تكون المحفظة آمنة بعد إلغاء تفويض ضار؟
يمكن أن يؤدي مسح تفويض ضار إلى إزالة مسار التنفيذ المفوض الحالي للحساب، لكنه لا يعني اختفاء جميع مخاطر أمان المحفظة. فإذا حصل المهاجم على تفويض فقط عبر التصيد الاحتيالي بينما بقي المفتاح الخاص والعبارة الأولية للمستخدم آمنين، فقد يمنع مسح التفويض العقد الضار من الاستمرار في تنفيذ العمليات عبر المسار الأصلي. ومع ذلك، يجب على المستخدمين الاستمرار في التحقق من موافقات الرموز الأخرى، والتوقيعات الضارة، وإعدادات الأذونات غير المحلولة، أو معلومات الحساب المخترقة.
إذا حصل المهاجم على المفتاح الخاص أو العبارة الأولية، فلا ينبغي اعتبار المحفظة الأصلية آمنة حتى لو نجح المستخدم في مسح التفويض. إذ قد يظل المهاجم قادراً على استخدام المفتاح الخاص لبدء تحويلات عادية أو توقيع تفويض جديد لـ EIP-7702. في هذه الحالة، يتمثل النهج الأكثر موثوقية في إنشاء محفظة تتحكم فيها عبارة أولية جديدة بالكامل، ونقل أي أصول متبقية عندما يكون ذلك آمناً. إن مجرد تغيير تطبيقات المحفظة، أو حذف إضافات المتصفح، أو استيراد العبارة الأولية الأصلية مجدداً، لن يحل مشكلة اختراق المفتاح الخاص القائمة.
إضافةً إلى ذلك، لا يمكن لمسح التفويض عادةً عكس المعاملات المكتملة على البلوكشين أو استرداد الأصول المسروقة تلقائياً. وقد يظل استرداد الأصول بحاجة إلى تتبع على البلوكشين، وتعاون من البورصات، وإثبات الملكية، وإجراءات قانونية. ينبغي للمستخدمين التعامل مع منع المزيد من الخسائر واسترداد الخسائر السابقة باعتبارهما هدفين منفصلين. ولا ينبغي أن يفترضوا أن الأموال التي تم تحويلها بالفعل ستعود تلقائياً بعد أن تبدو المحفظة وكأنها تعمل بشكل طبيعي مجدداً.
كيف يمكن للمستخدمين العاديين تقليل مخاطر التفويضات الضارة في EIP-7702؟
لا تعني المخاطر الأمنية لـ EIP-7702 أن المستخدمين يجب أن يتجنبوا ميزات الحسابات الذكية بالكامل. إذ يمكن لآلية تفويض مصممة بشكل مناسب أن تحسن تجربة المحفظة عبر تقليل التوقيعات المتكررة، ودعم المعاملات المجمعة، وتمكين أذونات معاملات مقيّدة. وتتمثل الاعتبارات الأساسية في ما إذا كان بإمكان المستخدمين تحديد هدف التفويض، وفهم نطاق أذوناته، والتأكد من موثوقية عقد التفويض.
للاستخدام اليومي، أعط الأولوية لتفعيل ميزات الحساب الذكي من خلال عميل المحفظة نفسه. لا توقّع تفويضاً غير مألوفاً بشكل عشوائي بسبب عملية Airdrop أو المطالبة بالنقاط أو ترقية مزعومة للحساب. عندما تتضمن المطالبة EIP-7702 أو Set Code أو Delegate أو تغييرات مماثلة في الأذونات، تحقق من عنوان العقد المستهدف، والشبكة القابلة للتطبيق، ومحتوى التفويض. وإذا لم تتمكن من التحقق من مصدر العقد، فلا تعتبره خالياً من المخاطر حتى لو ذكرت الصفحة أن المعاملة لا تتطلب Gas.
قد يعتمد المستخدمون الذين يحتفظون بأصول كبيرة أيضاً نهجاً متعدد الطبقات لإدارة الأموال، عبر فصل الحيازات طويلة الأجل عن محافظ التداول المستخدمة بشكل متكرر. يمكن استخدام محفظة للاستخدام اليومي من أجل DeFi واختبار التطبيقات وتجربة البروتوكولات الجديدة، بينما يُفضّل تخزين الأصول طويلة الأجل في بيئة ذات أذونات أبسط وتواتر استخدام أقل. ويمكن أن يساعد التحقق المنتظم من تفويضات الحساب، وموافقات الرموز، وسجلات المعاملات غير المصرح بها، في تحديد مصدر المشكلة الأمنية بسرعة أكبر.
ما مشكلات أمان المحفظة الجديدة التي يكشفها EIP-7702؟
يغير EIP-7702 الافتراض التقليدي في المحافظ بأن «توقيعات المفاتيح الخاصة تتحكم في المعاملات». لا يزال المستخدمون يحتفظون بالمفتاح الخاص، لكن يمكن للحساب تنفيذ كود عقد خارجي من خلال تفويض. ونتيجةً لذلك، يمتد أمان المحفظة الآن إلى ما هو أبعد من حماية المفتاح الخاص ليشمل حماية هدف التفويض، ومنطق التنفيذ، وتكوين الأذونات. وبالنسبة إلى المستخدمين العاديين، لم يعد من الممكن تقييم عواقب توقيع التفويض اعتماداً فقط على ما إذا كان يحول أموالاً أو يوافق على رمز معين.
حددت أبحاث أمنية في عام 2026 عدة أنماط من التفويضات الضارة المرتبطة بـ EIP-7702، بما في ذلك الحصول على تفويضات عبر التصيد الاحتيالي، وتحويل الأصول باستمرار عبر عقود Sweeper ضارة، وتوسيع نطاق الهجوم من خلال تفويضات عابرة للسلاسل. ووجدت أبحاث ذات صلة أيضاً أن بعض الحسابات المتأثرة لم تمسح التفويضات الضارة على الفور، مما يشير إلى أن المخاطر الناتجة قد تستمر بعد خسارة الأصول الأولية. ومع ذلك، لا ينبغي اعتبار عدد التفويضات الضارة المحددة في الأبحاث، وعدد الحسابات المتأثرة، والخسائر المالية الفعلية متكافئة. ويجب فهم هذه الأرقام بشكل منفصل.
في المستقبل، سيحتاج مزودو المحافظ إلى عرض عقود التفويض ونطاقات أذوناتها بوضوح أكبر، ومنع مواقع الويب غير الموثوقة من دفع المستخدمين مباشرةً إلى إجراء تفويضات عالية المخاطر. كما ستحتاج مستكشفات البلوكشين وأدوات الكشف الأمني والبنية التحتية للحسابات الذكية إلى تحسين قدرتها على تحديد نشاط EIP-7702. وبالنسبة إلى المستخدمين، فإن التغيير الأهم هو التعامل مع توقيع التفويض باعتباره عملية عالية المخاطر قد تؤثر في أذونات تنفيذ المحفظة بأكملها، بدلاً من اعتباره طلباً عادياً للاتصال بموقع ويب.
الخلاصة
يمنح EIP-7702 محافظ Ethereum التقليدية قدرات أكثر مرونة لتنفيذ العقود الذكية، مما يتيح المعاملات المجمعة، ورعاية Gas، وإدارة الأذونات الدقيقة. ومع ذلك، يمكن للمهاجمين أيضاً استغلال الآلية نفسها لتغيير منطق تنفيذ المحفظة عبر تفويض ضار، مما يؤدي إلى تحويلات تلقائية، وسحب مستمر للأصول، ومخاطر أمنية عابرة للسلاسل.
عندما تتعرض محفظة لتحويلات غير مصرح بها، ينبغي للمستخدمين التحقق من تفويضات EIP-7702، وموافقات ERC-20، وحالة أمان المفتاح الخاص. وإذا تأكد وجود تفويض ضار، فاستخدم أداة موثوقة لمسحه أو استبداله، وقيّم ما إذا كان ينبغي نقل الأصول إلى محفظة جديدة بالكامل. قد يساعد إلغاء التفويض في منع استغلال مسار تنفيذ معين بصورة إضافية، لكنه لا يضمن أن المفتاح الخاص آمن ولا يسترد تلقائياً الأصول التي تم تحويلها بالفعل.
الأسئلة الشائعة
هل يعني تفويض ضار في EIP-7702 أن المفتاح الخاص للمحفظة قد سُرق؟
ليس بالضرورة. قد يستخدم المهاجمون التصيد الاحتيالي لخداع المستخدمين لتوقيع تفويض، ثم يستخدمون عقداً ضاراً لتنفيذ المعاملات دون الحصول مباشرةً على المفتاح الخاص. ومع ذلك، إذا تم اختراق المفتاح الخاص، فقد يستخدم المهاجمون أيضاً EIP-7702 لتوسيع قدراتهم الهجومية. يجب التحقيق في هذه الاحتمالات بشكل منفصل.
لماذا يمكن تحويل الأصول حتى عندما لا تبدأ المحفظة عملية تحويل؟
قد يؤدي التفويض الضار إلى جعل الحساب ينفذ عمليات وفقاً لمنطق العقد الذي يتحكم به المهاجم. ويمكن للمهاجم تفعيل التحويلات عبر استدعاءات لاحقة، لذلك قد تُفقد الأصول حتى عندما لا يبدأ المستخدم تحويلاً عادياً.
كيف يمكن إلغاء تفويض EIP-7702؟
يدعم EIP-7702 تعيين هدف التفويض إلى العنوان الصفري من خلال تفويض جديد صالح، وبالتالي مسح التفويض. ينبغي إتمام العملية عبر محفظة موثوقة أو أداة أمان تدعم هذه الميزة. لا تقدّم مفتاحك الخاص أو عبارتك الأولية إلى موقع ويب غير مألوف.
هل يمكن لأداة Revoke لموافقات الرموز معالجة تفويض ضار؟
ليس بالضرورة. تُستخدم أدوات Revoke العادية عموماً لإدارة موافقات ERC-20 وموافقات الرموز الأخرى، بينما يتعلق تفويض EIP-7702 بأذونات تنفيذ الحساب. ما لم تدعم الأداة صراحةً إدارة تفويضات EIP-7702، فإن إلغاء موافقات الرموز لا يمكن أن يحل محل مسح التفويض الضار.
هل من الضروري تغيير المحافظ بعد مسح تفويض ضار؟
يعتمد ذلك على مصدر الخطر. إذا ظل المفتاح الخاص آمناً وتم مسح التفويض الضار بفاعلية، فقد تعود المحفظة الأصلية إلى حالة تنفيذ طبيعية. ومع ذلك، إذا تم اختراق المفتاح الخاص أو العبارة الأولية، فاستخدم محفظة مولدة حديثاً وانقل الأصول المتبقية عندما يكون ذلك آمناً.
هل يمكن أن يؤثر تفويض EIP-7702 في شبكات EVM الأخرى؟
نعم. يمكن لمعرّف السلسلة في التفويض أن يقيّد الشبكات القابلة للتطبيق، لكن التفويض الذي يحمل معرّف سلسلة بقيمة 0 قد يُستخدم عبر عدة شبكات متوافقة. بعد اكتشاف تفويض ضار، تحقق من حالة العنوان ذي الصلة على شبكات EVM الأخرى.







