التصيد الاحتيالي الموجّه هو نوع من الاحتيال الإلكتروني المصمم لاستهداف فرد أو مجموعة محددة. وعلى عكس التصيد الاحتيالي العادي، الذي يرسل المحتوى نفسه إلى عدد كبير من المستخدمين، يستخدم التصيد الاحتيالي الموجّه هوية الضحية أو معلومات الاتصال بها أو عادات استخدام حسابها أو غير ذلك من المعلومات الخلفية لإنشاء خداع أكثر مصداقية وحث المستخدم على كشف معلومات حساسة أو تنفيذ إجراءات خطرة.
في قطاع العملات الرقمية، تستحق مخاطر التصيد الاحتيالي الموجّه اهتمامًا خاصًا. ترتبط حسابات التداول مباشرة بالأصول الرقمية، كما أن بعض المعاملات على البلوكشين غير قابلة للعكس. وبمجرد أن يكشف المستخدم بيانات اعتماد مهمة، أو يوقّع معاملة خبيثة، أو يحوّل أصولًا إلى عنوان يسيطر عليه مهاجم، قد يصبح استرداد الأموال بالغ الصعوبة.
في أكتوبر 2026، كشفت منصة تداول العملات الرقمية Coinbase أن مزود خدمة التحليلات الخارجي لديها، Amplitude، تعرّض لحادث أمني أثّر في معلومات الاتصال الخاصة بعدد محدود من العملاء. وذكرت Coinbase أنها لم تجد أي دليل على وصول غير مصرح به إلى أنظمتها الخاصة، وأن أصول العملاء لم تتأثر مباشرة بالحادث. وقد سلّط الحادث الضوء مجددًا على مسألة مهمة: حتى عندما لا تتعرض الأنظمة المالية للاختراق، قد تظل معلومات المستخدمين مكشوفة عبر قنوات خارجية وتصبح مادة محتملة لعمليات احتيال موجّهة لاحقة.
يتناول هذا المقال المخاطر المرتبطة بكشف المعلومات الشخصية، ويوضح كيفية استخدام المهاجمين لانتحال الهوية وإشعارات الأمان المزيفة والتفويضات الخبيثة للاقتراب تدريجيًا من أصول المستخدمين، ويعرض تدابير حماية مختلفة لحسابات المنصات المركزية والمحافظ ذاتية الحفظ.
النقاط الرئيسية
-
التصيد الاحتيالي الموجّه أكثر استهدافًا من الاحتيال العادي. وقد يستخدم المهاجمون الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف وغيرها من المعلومات الخلفية المكشوفة لانتحال صفة دعم العملاء في المنصة أو فرق الأمان أو جهات اتصال مألوفة.
-
لا يعني كشف المعلومات الشخصية أن أصول العملات الرقمية سُرقت فورًا. فعادةً لا تمنح معلومات الاتصال المكشوفة المهاجمين صلاحية مباشرة للتصرف في الأموال، لكنها قد تصبح نقطة انطلاق لانتحال الهوية اللاحق والهندسة الاجتماعية والاستيلاء على الحسابات.
-
يمكن لمزودي الخدمات الخارجيين أيضًا أن يصبحوا نقاط دخول للمخاطر. فحتى إذا لم تتعرض الأنظمة الأساسية للمنصة للاختراق، قد تزيد تسريبات البيانات المتعلقة بأدوات التحليلات الخارجية أو أنظمة دعم العملاء أو الموردين الآخرين من خطر تعرض المستخدمين للتصيد الاحتيالي الموجّه.
-
ينطوي الاستيلاء على الحسابات وسرقة المحافظ على البلوكشين على آليات مختلفة. تواجه حسابات المنصات المركزية بصورة رئيسية مخاطر تتعلق ببيانات تسجيل الدخول وطرق المصادقة وصلاحيات السحب، بينما تتطلب المحافظ ذاتية الحفظ اهتمامًا خاصًا بكشف عبارة الاسترداد والتوقيعات الخبيثة وموافقات الرموز.
-
لا يمكن للمصادقة الثنائية منع جميع هجمات التصيد الاحتيالي. فقد تُقدَّم رموز التحقق لمرة واحدة بعد خداع المستخدمين، كما أن بعض تفويضات تطبيقات الجهات الخارجية الخبيثة لا تتطلب من المهاجمين الحصول مباشرة على كلمة مرور المستخدم.
-
ينصب التركيز في الدفاع على تعطيل مسار الهجوم. تحقق بشكل مستقل من مصدر الرسائل، واستخدم أساليب مصادقة مقاومة للتصيد الاحتيالي، وحدّ من صلاحيات السحب والتفويض، وتعامل فورًا مع عمليات تسجيل الدخول غير المعتادة للحد من خطر تطور تسرب معلومات واحد إلى خسارة أصول.
ما هو التصيد الاحتيالي الموجّه، وكيف يختلف عن احتيال العملات الرقمية العادي؟
السمة المميزة للتصيد الاحتيالي الموجّه هي أن المهاجمين يصممون المحتوى الاحتيالي حول هدف محدد بدلًا من الاعتماد كليًا على رسائل موزعة عشوائيًا.
قد يستخدم التصيد الاحتيالي العادي قوالب موحدة مثل «نشاط غير معتاد في الحساب» أو «مكافأة بانتظار المطالبة بها» أو «محفظتك تحتاج إلى ترقية»، ويرسل الرابط نفسه إلى أعداد كبيرة من المستخدمين. وعلى الرغم من أن هذه الرسائل قد تتسبب أيضًا في خسائر، فإنها تفتقر عادةً إلى تفاصيل متعلقة بهوية فرد معين.
قد تتضمن رسائل التصيد الاحتيالي الموجّه الاسم الحقيقي للمستلم، أو منصة التداول التي يستخدمها عادةً، أو جزءًا من معلومات الاتصال الخاصة به، أو أنشطته العامة الأخيرة. ويستخدم المهاجمون هذه التفاصيل لجعل الرسالة تبدو أكثر مصداقية، بما يدفع الضحية إلى الاعتقاد بأنه يتواصل مع موظف حقيقي في المنصة.
على سبيل المثال، قد يتلقى المستخدم رسالة بريد إلكتروني تزعم أنها من قسم الأمان في منصة تداول. وقد تحتوي الرسالة على اسم المستخدم الصحيح، وتذكر المنصة التي يستخدمها، وتدعي أن الحساب قيد التحقيق بسبب عملية سحب غير معتادة. وقد تطلب من المستخدم إكمال التحقق من الهوية فورًا وإلا فقد تُجمَّد أصوله.
قد تجعل هذه التفاصيل الاحتيال يبدو أكثر واقعية، لكنها لا تثبت أن للمرسل هوية مشروعة.
يمكن تلخيص الفروقات بين التصيد الاحتيالي الموجّه والتصيد الاحتيالي العادي كما يلي.
| بُعد المقارنة |
التصيد الاحتيالي العادي |
التصيد الاحتيالي الموجّه |
| الهدف |
أعداد كبيرة من المستخدمين العشوائيين |
أفراد أو مجموعات مستخدمين محددة |
| إعداد المعلومات |
قوالب احتيالية عامة |
معلومات مرتبطة بالهدف |
| محتوى الرسالة |
تذكيرات عامة بالحساب |
سياق متعلق بالهوية أو المنصة أو السلوك |
| انتحال الهوية |
منصات أو علامات تجارية شائعة |
موظفو دعم المنصة أو المعارف أو موظفون محددون |
| الهدف الرئيسي |
سرقة بيانات الاعتماد أو الأموال |
كسب الثقة وحث المستخدم على تنفيذ إجراءات عالية المخاطر |
من الجدير بالذكر أن المهاجمين لا يحتاجون إلى امتلاك قدر كبير من المعلومات السرية لتنفيذ تصيد احتيالي موجّه. ففي بعض الأحيان، يكفي عنوان بريد إلكتروني مرتبط بحساب تداول للعملات الرقمية لتصميم رسالة احتيالية مستهدفة.
لذلك، عند تحديد ما إذا كانت الرسالة موثوقة، لا تعتمد على معرفة الطرف الآخر باسمك أو رقم هاتفك أو المنصة التي استخدمتها. بل انظر في ما إذا كان يمكن التحقق من هويته عبر قناة مستقلة، وما إذا كان الإجراء المطلوب منطقيًا.
لماذا يمكن أن يصبح كشف المعلومات الشخصية نقطة انطلاق لسرقة أصول العملات الرقمية؟
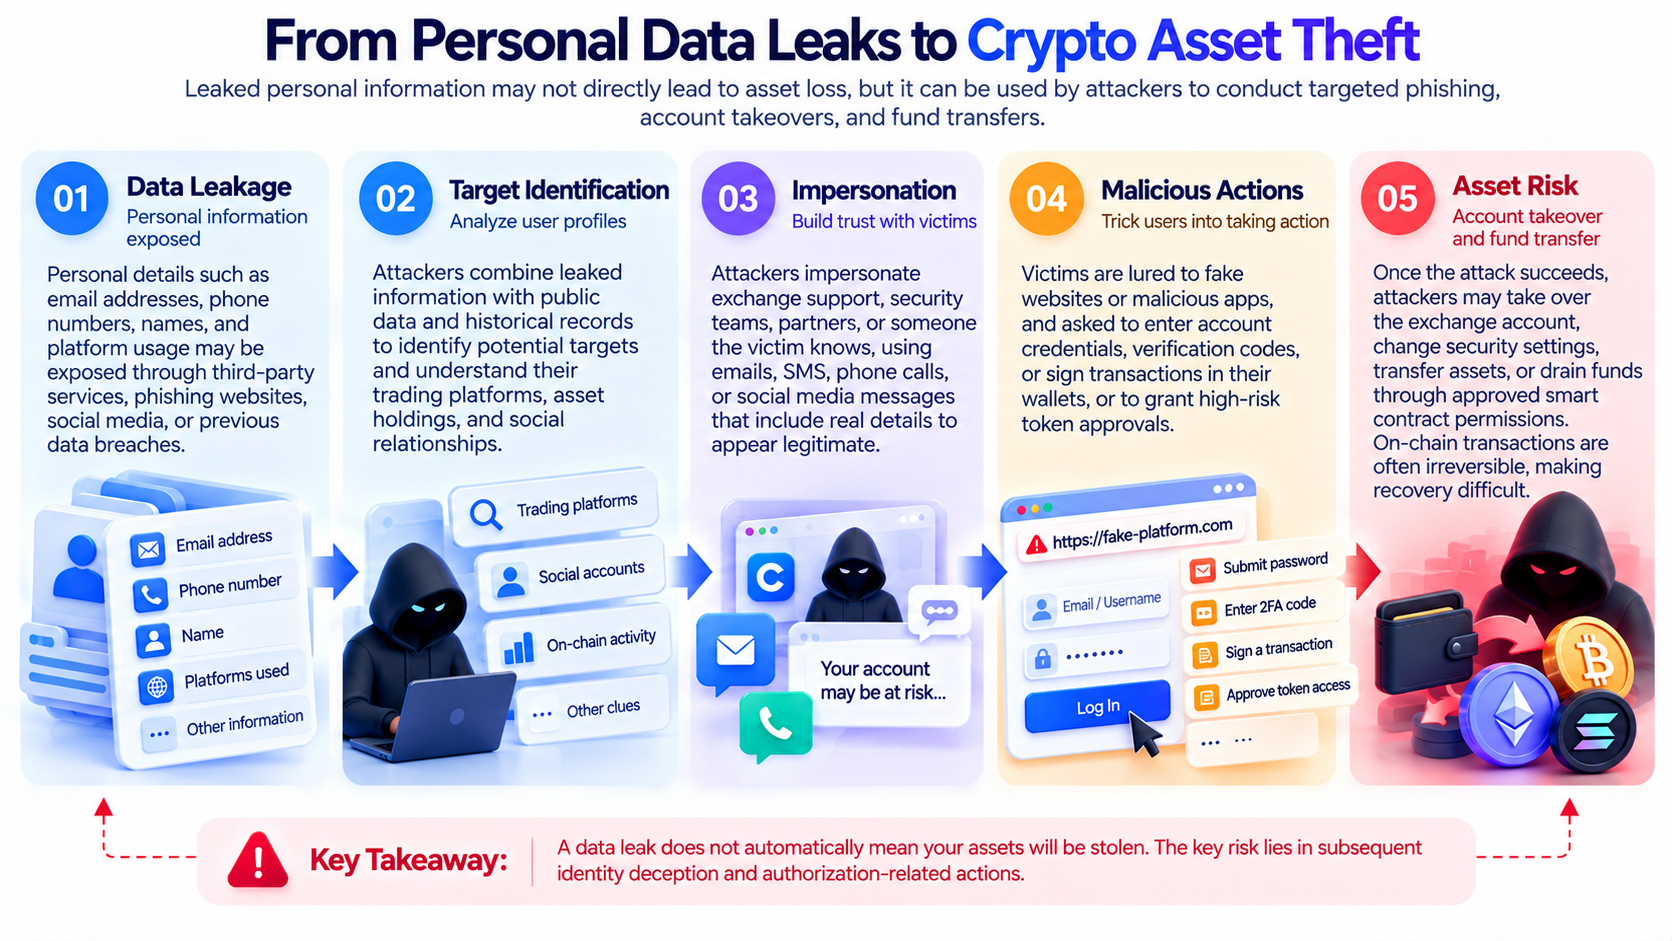
توجد عادةً عدة خطوات مستقلة بين كشف المعلومات الشخصية وسرقة الأصول. بعد حصول المهاجم على معلومات اتصال المستخدم، قد يحاول أولًا تحديد المنصات التي استخدمها المستخدم، ثم التواصل معه عبر إشعارات منتحلة أو مكالمات هاتفية أو رسائل اجتماعية. ولا يحصل المهاجم على بيانات الاعتماد أو تفويض خبيث أو يحفّز تحويل الأموال إلا بعد أن يصدق الضحية الهوية المزيفة.
لذلك، فإن كشف عنوان بريد إلكتروني أو رقم هاتف وحده لا يعني أن المهاجم قد سيطر بالفعل على حساب التداول. لكن هذه المعلومات قد تساعد المهاجمين في خفض تكلفة تحديد الأهداف. فعلى سبيل المثال، قد لا يكشف عنوان بريد إلكتروني عادي عما إذا كان مالكه يحتفظ بأصول رقمية. لكن إذا كان عنوان البريد الإلكتروني مرتبطًا بمعلومات عملاء من منصة للعملات الرقمية، فقد يستنتج المهاجم أن المستخدم لديه حساب ذو صلة ويرسل رسالة أكثر استهدافًا.
عندما يجمع المهاجمون هذه المعلومات مع محتوى علني على وسائل التواصل الاجتماعي، أو سجلات تسريبات بيانات سابقة، أو معلومات خلفية أخرى متاحة، قد يصبح المحتوى الاحتيالي أكثر تحديدًا.
يمكن عادةً تقسيم مسار المخاطر الكامل إلى خمس مراحل:
-
كشف المعلومات: يُكشف عنوان بريد إلكتروني أو رقم هاتف أو معلومات هوية أخرى عبر قناة معينة.
-
تحديد الهدف: يحدد المهاجم منصة التداول أو خدمة المحفظة التي قد يستخدمها المستخدم.
-
انتحال الهوية: ينتحل المهاجم صفة جهة موثوقة عبر البريد الإلكتروني أو المكالمات الهاتفية أو الرسائل الاجتماعية.
-
حث المستخدم على اتخاذ إجراء: يُطلب من المستخدم تسجيل الدخول إلى موقع مزيف، أو تقديم رمز تحقق، أو تفويض تطبيق، أو تحويل أصول.
-
المخاطر المالية: إذا نجح الهجوم، فقد يؤدي إلى الاستيلاء على الحساب أو توقيعات خبيثة أو تحويلات للأصول.
لا تحدث هذه العملية بالكامل في كل مرة. فمعظم تسريبات المعلومات لا تؤدي تلقائيًا إلى خسائر مالية، كما تُحجب بعض رسائل التصيد الاحتيالي بواسطة أنظمة الأمان أو يكتشفها المستخدمون.
ويتمثل القلق الرئيسي في كيفية استخدام المهاجمين للمعلومات الأولية لحث المستخدمين تدريجيًا على تجاوز وسائل الحماية الأمنية الحالية لحساباتهم.
لماذا يمكن لتسرب بيانات لدى مزود خدمة خارجي أن يؤثر أيضًا في أمان حسابات العملات الرقمية؟
تستخدم منصات تداول العملات الرقمية الحديثة عادةً مجموعة من الخدمات الخارجية، بما في ذلك تحليلات البيانات ودعم العملاء وإشعارات البريد الإلكتروني والتحقق من الهوية وأدوات العمليات التجارية. يمكن لهذه الخدمات تحسين كفاءة المنصة، لكنها توسع أيضًا نطاق معلومات العملاء التي قد تتم معالجتها وتخزينها. وعندما يتعرض مورد خارجي لحادث أمني، قد ترتبط المعلومات المتأثرة بعملاء المنصة، حتى إذا لم تتعرض أنظمة التداول أو أنظمة المحافظ أو قواعد البيانات الأساسية الخاصة بالمنصة للاختراق.
يوضح حادث Coinbase وAmplitude في أكتوبر 2026 هذا الاختلاف في المخاطر. فقد شمل الحادث بعض معلومات اتصال العملاء التي يحتفظ بها مزود خدمة تحليلات خارجي. وذكرت Coinbase أنها لم تجد دليلًا على وصول غير مصرح به إلى أنظمتها الخاصة، وأن أموال العملاء لم تتأثر مباشرة. وظلت التفاصيل الكاملة المتعلقة بنطاق الحادث وحقول البيانات المحددة المعنية بحاجة إلى توضيح.
لذلك، لا ينبغي وصف تسرب معلومات لدى جهة خارجية مباشرةً بأنه اختراق للمنصة، ولا ينبغي افتراض أن المهاجمين حصلوا على كلمات مرور المستخدمين أو مفاتيحهم الخاصة أو صلاحيات التصرف في الأموال. ومع ذلك، قد تظل للحوادث الخارجية آثار غير مباشرة من منظور أمني.
قد يستخدم المهاجمون معلومات الاتصال المكشوفة لإرسال إشعارات أمان مزورة. وبعد معرفتهم بوقوع حادث أمني حقيقي، قد يولي المستخدمون اهتمامًا أكبر بحالة حساباتهم ويصبحون أكثر عرضة للرسائل المزيفة المتعلقة بـ«التحقق العاجل» أو «حماية الأصول».
والأهم من ذلك، قد يُستخدم حادث أمني حقيقي كخلفية لعملية احتيال. وحتى إذا أشارت رسالة احتيالية إلى حدث وقع بالفعل، فإن ذلك لا يثبت أن المرسل موظف في المنصة.
لذلك، لا يقتصر أمان المنصة على الأنظمة المالية الأساسية، بل يشمل أيضًا إدارة بيانات الجهات الخارجية وعمليات إشعار العملاء وآليات التحقق من هوية المستخدمين.
كيف يستخدم المهاجمون دعم العملاء المزيف وإشعارات الأمان لتنفيذ التصيد الاحتيالي الموجّه؟
يُعد دعم العملاء المزيف أحد أشكال انتحال الهوية الشائعة في التصيد الاحتيالي الموجّه للعملات الرقمية. قد ينتحل المهاجمون صفة قسم الأمان في منصة تداول، ويدّعون اكتشاف تسجيل دخول غير معتاد أو سحب مشبوه أو خطر تجميد الحساب، ويطلبون من المستخدمين التعاون فورًا. وغالبًا ما تستغل هذه العمليات شعور الاستعجال، ما يدفع الضحايا إلى التصرف دون تحقق كافٍ.
من السيناريوهات الشائعة أن يتلقى المستخدم ما يسمى «تنبيه سحب غير معتاد». تدعي الرسالة أن شخصًا ما يحاول تحويل أصول خارج الحساب، وتطلب من المستخدم النقر على رابط لإلغاء المعاملة. وإذا أدخل المستخدم كلمة مرور حسابه في موقع مزيف، فقد يحصل المهاجم على بيانات تسجيل الدخول. وإذا قدّم المستخدم بعد ذلك رمز تحقق لمرة واحدة، فقد يزداد خطر تعرض أمان الحساب للخطر.
يتضمن سيناريو آخر حماية أصول مزيفة. قد يدعي المهاجم أن حساب المستخدم أو محفظته الحالية تواجه مشكلة أمنية، ويوجهه إلى تحويل الأصول إلى «عنوان آمن» محدد. هذا الادعاء خطير بوضوح. لا ينبغي لتدابير أمان المنصة المشروعة أن تتطلب من المستخدمين تحويل الأصول إلى محفظة خارجية لم يتم التحقق منها بشكل مستقل، بناءً على تعليمات متصل غير مألوف أو رسالة خاصة. وقد تعزز بعض الهجمات مصداقيتها عبر اختلاق أرقام تذاكر أو هويات دعم العملاء أو أسماء العرض في البريد الإلكتروني. وحتى إذا أظهرت الرسالة عنوان بريد إلكتروني يبدو أنه تابع لمنصة حقيقية، فلا تحكم على مصداقيتها بناءً على اسم المرسل وحده.
بالنسبة للمستخدمين، فإن الطريقة الأكثر فعالية للتحقق هي التوقف عن استخدام الروابط الواردة في الرسائل المشبوهة، والتحقق بدلًا من ذلك من حالة الحساب عبر الموقع الرسمي أو التطبيق الرسمي أو قناة دعم عملاء موثوقة يصل إليها المستخدم بشكل مستقل. وإذا ادعت الرسالة وجود خطر عاجل، فتحقق منه عبر قناة مستقلة قبل اتخاذ أي إجراء، بدلًا من اتباع الخطوات التي يقدمها المرسل.
ما الخطوات التي يتضمنها الهجوم عادةً من رسالة تصيد احتيالي إلى الاستيلاء على الحساب؟
يشير الاستيلاء على الحساب (ATO) إلى حصول المهاجم على سيطرة غير مصرح بها على حساب، مع إمكانية الوصول إلى معلومات حساسة أو التصرف في الأصول. وبالنسبة إلى حسابات تداول العملات الرقمية المركزية، يحتاج المهاجمون عادةً إلى تجاوز ضوابط الأمان المتعلقة بمصادقة تسجيل الدخول أو استرداد الحساب أو سحب الأموال. وتختلف آليات الحماية المحددة حسب المنصة، لذا فإن الحصول على كلمة المرور لا يعني بالضرورة أن المهاجم يستطيع سحب الأموال فورًا.
ومع ذلك، قد تظل كلمة المرور المسربة نقطة انطلاق مهمة للاستيلاء على الحساب.
قد يحصل المهاجمون على كلمات المرور عبر صفحات تسجيل دخول مزيفة، أو يخدعون المستخدمين لتقديم رموز تحقق لمرة واحدة، أو يحاولون تسجيل الدخول باستخدام بيانات اعتماد سبق كشفها. وإذا أعاد المستخدم استخدام كلمة المرور نفسها عبر خدمات متعددة، فقد يزيد تسرب بيانات في موقع آخر بشكل غير مباشر من خطر تعرض حساب العملات الرقمية للخطر.
إضافةً إلى ذلك، قد تكون عمليات استرداد الحسابات عرضة للهندسة الاجتماعية. فعلى سبيل المثال، قد يحاول المهاجم انتحال هوية صاحب الحساب باستخدام معلومات شخصية أو حث المستخدم على إجراء تغييرات معينة في إعدادات الأمان.
من المهم ملاحظة أن المصادقة الثنائية يمكن أن تحسن أمان الحساب بدرجة كبيرة، لكن طرق المصادقة المختلفة لا توفر المستوى نفسه من المقاومة للتصيد الاحتيالي. فقد تكون رموز التحقق عبر الرسائل النصية القصيرة عرضة لاختطاف الرقم أو سرقة الرمز عبر الهندسة الاجتماعية. وتقلل تطبيقات المصادقة عادةً الاعتماد على شبكات الاتصالات الخلوية، لكن قد يستمر خداع المستخدمين لإدخال الرمز في موقع مزيف.
بالمقارنة، توفر مفاتيح الأمان وPasskeys المتوافقة مع معايير FIDO2/WebAuthn مقاومة أقوى للتصيد الاحتيالي عمومًا، لأن عملية المصادقة مرتبطة بهوية الموقع الإلكتروني الشرعي. وبالنسبة إلى المنصات التي تدعم هذه الميزات، فإن إعطاء الأولوية لأساليب المصادقة المقاومة للتصيد الاحتيالي ودمجها مع قوائم سماح عناوين السحب وإدارة الأجهزة وتنبيهات تسجيل الدخول غير المعتاد يمكن أن يقلل أثر فشل وسيلة تحكم أمنية واحدة.
لماذا قد يظل الحساب مستهدفًا بالتصيد الاحتيالي بعد تفعيل المصادقة الثنائية؟
الغرض الأساسي من المصادقة الثنائية (2FA) هو إضافة متطلب إضافي للتحقق من الهوية إلى جانب كلمة المرور. لكن ذلك لا يعني أن جميع إجراءات الحساب محمية من الخداع.
قد يستخدم المهاجمون صفحات تسجيل دخول مزيفة لخداع المستخدمين كي يقدموا رموز التحقق طوعًا. وإذا اعتقد المستخدمون خطأً أنهم يصلون إلى المنصة الحقيقية، فقد يقدمون رمز تحقق ديناميكيًا بعد إدخال كلمة المرور.
لا تستهدف بعض الهجمات كلمات مرور تسجيل الدخول مباشرةً، بل تستهدف جلسة قائمة أو صلاحيات تطبيقات خارجية. وتتيح آلية تفويض OAuth للمستخدمين منح تطبيق خارجي حق الوصول إلى بيانات حساب محددة دون تقديم كلمة المرور. ولهذه الآلية استخدامات مشروعة، لكن يمكن أيضًا استغلالها بواسطة تطبيقات خبيثة.
قد ينتحل المهاجمون صفة خدمات مشاركة الملفات أو التحقق من الهوية أو خدمات أخرى، ويوجهون المستخدمين إلى صفحة تفويض حقيقية لجهة خارجية. وإذا لم يتحقق المستخدمون من هوية التطبيق ونطاق صلاحياته، فقد يمنحون تطبيقًا خبيثًا حق الوصول إلى البريد الإلكتروني أو الملفات أو بيانات حساب أخرى. ويختلف هذا الخطر بدرجة كبيرة عن التصيد الاحتيالي العادي لكلمات المرور: فحتى إذا غيّر المستخدم كلمة المرور لاحقًا، قد لا تصبح صلاحيات تطبيقات الجهات الخارجية الممنوحة سابقًا غير صالحة تلقائيًا. لذلك، يجب على المستخدمين أيضًا التحقق بشكل نشط من تفويضات التطبيقات المشبوهة وإلغائها عند التعامل مع مثل هذه الحوادث.
بالنسبة لمستخدمي العملات الرقمية، تتمتع حسابات البريد الإلكتروني بأهمية خاصة. فقد يرتبط البريد الإلكتروني بإشعارات أمان المنصة واسترداد الحساب وعمليات التحقق من الجهاز. وإذا قرأ تطبيق خبيث تابع لجهة خارجية بريد المستخدم الإلكتروني، فقد يحصل المهاجم على مزيد من معلومات الحساب ويجعل عمليات الاحتيال اللاحقة أكثر استهدافًا.
لذلك، تتطلب حماية حساب العملات الرقمية أكثر من تأمين تسجيل الدخول إلى المنصة. ويجب على المستخدمين أيضًا حماية حساب البريد الإلكتروني المرتبط بهم وأجهزتهم المحمولة وتفويضات تطبيقات الجهات الخارجية.
ما مخاطر التصيد الاحتيالي المختلفة التي تواجهها حسابات المنصات المركزية ومحافظ ويب3؟
قد تُستهدف حسابات المنصات المركزية والمحافظ ذاتية الحفظ بالتصيد الاحتيالي الموجّه، لكن تختلف طرق التحكم في الأصول فيها، وكذلك ضوابط الأمان التي يحتاج المهاجمون إلى تجاوزها.
تُدار حسابات المنصات المركزية عادةً عبر أنظمة حسابات المنصة وعمليات حفظ الأصول فيها. وقد يحاول المهاجمون الحصول على بيانات تسجيل الدخول، أو تجاوز إجراءات المصادقة، أو حث المستخدمين على بدء عمليات السحب بأنفسهم.
تُدار المحافظ ذاتية الحفظ بواسطة المستخدمين عبر مفاتيحهم الخاصة أو عبارات الاسترداد الخاصة بهم. ولا يحتاج المهاجمون بالضرورة إلى الوصول إلى حساب منصة تداول. بل قد يستخدمون مواقع إلكترونية خبيثة أو تطبيقات محافظ مزيفة أو طلبات توقيع مضللة للتأثير في الأصول على البلوكشين.
| بُعد المخاطر |
حساب منصة مركزية |
محفظة ويب3 ذاتية الحفظ |
| الأهداف الرئيسية للهجوم |
صلاحيات تسجيل الدخول والسحب |
المفاتيح الخاصة وعبارات الاسترداد والتوقيعات والموافقات |
| نقاط الدخول الشائعة للتصيد الاحتيالي |
دعم العملاء المزيف وصفحات تسجيل الدخول المزيفة |
تطبيقات DApp مزيفة واتصالات محافظ خبيثة |
| الإجراءات الخطرة الحرجة |
تقديم رموز التحقق وتغيير إعدادات الأمان وتحويل الأموال |
إدخال عبارة الاسترداد وتوقيع معاملات خبيثة ومنح الصلاحيات |
| تدابير الحماية الشائعة |
Passkey و2FA وقوائم سماح السحب |
المحافظ المادية والتحقق من التوقيع وإدارة الموافقات |
| ضوابط مخاطر الأصول |
ضوابط مخاطر المنصة وإعدادات أمان المستخدم |
إدارة المستخدم للمفاتيح الخاصة وقيود الصلاحيات على البلوكشين |
على سبيل المثال، قد يتلقى مستخدم محفظة ذاتية الحفظ ما يسمى «إشعار ترقية أمان المحفظة»، ويُطلب منه زيارة موقع محدد وربط محفظته. لا يؤدي ربط المحفظة بالضرورة إلى خسارة الأصول. لكن إذا وقّع المستخدم لاحقًا معاملة يمكنها نقل الأصول أو منح عقد خبيث صلاحيات مفرطة على الرموز، فقد ينشأ خطر مالي فعلي.
بالنسبة إلى حسابات المنصات المركزية، قد يخدع المستخدمون برسائل عن «تجميد الحساب» أو «سحب غير معتاد». أما بالنسبة إلى محافظ ويب3، فغالبًا ما تدور عمليات الاحتيال حول سيناريوهات مثل «المطالبة بإيردروب» أو «ترحيل الأصول» أو «إصلاح الموافقة».
لذلك، يحتاج المستخدمون إلى اعتماد تدابير حماية مختلفة بناءً على طريقة الاحتفاظ بأصولهم. ولا يمكن لإعداد أمني واحد تغطية كل سيناريوهات تداول العملات الرقمية.
كيف يمكنك بناء نظام حماية متعدد الطبقات ضد التصيد الاحتيالي لحسابات العملات الرقمية؟
لا ينبغي أن يعتمد نظام فعّال لمكافحة التصيد الاحتيالي على قدرة المستخدمين وحدها على تحديد الرسائل الاحتيالية. بل ينبغي أن يقلل احتمالية نجاح الهجوم من خلال طبقات متعددة من الحماية.
الطبقة الأولى هي حماية معلومات الهوية. يمكن للمستخدمين استخدام عنوان بريد إلكتروني مخصص لحسابات العملات الرقمية المهمة، وتجنب عرض معلومات اتصال غير ضرورية أو تفاصيل الأصول على المنصات الاجتماعية العامة. لا يمكن لعنوان بريد إلكتروني مخصص إزالة خطر تسرب البيانات، لكنه قد يساعد في تقليل درجة الربط بين المعلومات عبر الخدمات المختلفة.
الطبقة الثانية هي حماية مصادقة تسجيل الدخول. ينبغي أن تستخدم حسابات التداول كلمات مرور قوية وفريدة، وأن تعطي الأولوية لـPasskeys أو مفاتيح الأمان المادية التي تدعمها المنصة. وإذا كانت طرق المصادقة الثنائية الأخرى هي الخيار الوحيد المتاح، فينبغي للمستخدمين تجنب الاعتماد على رموز التحقق عبر الرسائل النصية القصيرة وحدها.
الطبقة الثالثة هي قيود تشغيل الأموال. على المنصات التي تدعم قوائم سماح عناوين السحب، أو تأخيرات السحب، أو التحقق الإضافي من المعاملات، يمكن للمستخدمين تفعيل هذه الميزات وفقًا لاحتياجاتهم. وحتى إذا كُشفت بيانات تسجيل الدخول، قد تجعل هذه القيود تحويل الأصول أكثر صعوبة على المهاجمين.
الطبقة الرابعة هي إدارة الأجهزة والتطبيقات. ينبغي للمستخدمين التحقق بانتظام من أجهزة تسجيل الدخول إلى الحساب والجلسات النشطة ومفاتيح API وتفويضات تطبيقات الجهات الخارجية، وإزالة الصلاحيات التي لم تعد مستخدمة أو التي لا يمكن تأكيد مصدرها فورًا.
الطبقة الخامسة هي فصل المحافظ على البلوكشين. يمكن إدارة محفظة تُستخدم للتفاعلات اليومية بصورة منفصلة عن محفظة تحتفظ بالأصول طويلة الأجل. وهذا يجنب الاحتفاظ بكميات كبيرة من الأصول في محفظة تتصل بشكل متكرر بتطبيقات DApp غير مألوفة.
يمكن للمستخدمين الذين يحتفظون بكميات كبيرة من الأصول أيضًا التفكير في استخدام محفظة مادية لإدارة الاحتياطيات طويلة الأجل والتحقق من معلومات المعاملة المعروضة على الجهاز قبل التوقيع. والغرض من هذه التدابير هو تقليل خطر نقطة الفشل الواحدة. وحتى إذا حصل المهاجم على بعض المعلومات الشخصية، فلا ينبغي أن يتمكن بسهولة من اكتساب سيطرة كاملة على تسجيل الدخول إلى الحساب أو عمليات السحب أو عمليات الأموال على البلوكشين.
ماذا ينبغي أن تفعل بعد اكتشاف تسرب معلومات شخصية أو تلقي رسالة مشبوهة؟
عندما تكتشف أن المعلومات الشخصية قد تكون كُشفت، حدد أولًا المعلومات التي تسرّبت بدلًا من افتراض أن أصولك في خطر فورًا. فإذا كُشفت معلومات الاتصال فقط، فإن ذلك لا يعني عمومًا أن كلمة مرورك أو مفاتيحك الخاصة أو صلاحيات محفظتك قد تعرضت للخطر. في هذه المرحلة، زد يقظتك تجاه المكالمات ورسائل البريد الإلكتروني والرسائل الخاصة غير المألوفة، وتحقق من إعدادات أمان الحسابات المهمة.
إذا أدخلت كلمة مرورك في موقع مشبوه، فغيّر كلمة مرور الحساب المعني فورًا باستخدام جهاز موثوق ونقطة وصول رسمية، وتحقق من جلسات تسجيل الدخول النشطة. وإذا استخدمت كلمة المرور نفسها لخدمات أخرى، فعالج كل حساب من تلك الحسابات بشكل منفصل أيضًا.
إذا قدمت رمز تحقق ديناميكيًا إلى مهاجم أو اكتشفت عمليات تسجيل دخول غير معتادة أو أجهزة غير معروفة أو تغييرات في إعدادات الأمان، فاستخدم فورًا ميزات الأمان الرسمية للمنصة لتقييد نشاط الحساب واتصل بقنوات الدعم الرسمية.
إذا سبق لك تفويض تطبيق غير معروف تابع لجهة خارجية للوصول إلى بريدك الإلكتروني أو حساب آخر، فألغِ التفويض المعني. قد لا يكفي تغيير كلمة المرور وحده لإنهاء بعض صلاحيات الوصول التي سبق منحها. وبالنسبة إلى المحافظ ذاتية الحفظ، تعتمد الاستجابة المناسبة على الخطر المحدد:
-
الاتصال فقط بموقع مشبوه: تحقق مما إذا حدثت أي توقيعات أو موافقات. لا تساوِ بين الاتصال وحده وسرقة الأصول.
-
توقيع موافقة مشبوهة لرمز: تحقق من الصلاحيات ذات الصلة وألغها في بيئة موثوقة، مع تقييم ما إذا كانت هناك مخاطر أخرى.
-
كشف المفتاح الخاص أو عبارة الاسترداد: اعتبر المحفظة غير آمنة. أنشئ محفظة جديدة باستخدام جهاز موثوق، وانقل، متى أمكن، أي أصول لا تزال تحت سيطرتك في أسرع وقت ممكن.
-
تحويل الأصول بصورة غير معتادة بالفعل: احفظ تجزئة المعاملة والعناوين والطوابع الزمنية وسجلات الاتصال ذات الصلة، واتصل بالمنصة المعنية وقنوات إنفاذ القانون أو مكافحة الاحتيال المناسبة.
بالنسبة إلى تحويلات الأصول على البلوكشين التي حدثت بالفعل، فإن إلغاء موافقة رمز لا يمكنه عمومًا استرداد الأموال التي حُولت بالفعل تلقائيًا. لذلك، ينبغي أن ينصب تركيز الاستجابة بعد الحادث على منع مزيد من الخسائر والحفاظ على الأدلة وتجنب عمليات الاحتيال الإضافية. وكن حذرًا بشكل خاص من ما يسمى «خبراء استرداد الأصول». فبعد تعرض المستخدم لحادث أمني، قد ينتحل المهاجمون مجددًا صفة موظفين تقنيين ويطلبون رسومًا أو بيانات اعتماد المحفظة لتنفيذ عملية احتيال ثانية.
كيف يمكن لمنصات العملات الرقمية تقليل خطر التصيد الاحتيالي الموجّه الناجم عن تسريبات بيانات الجهات الخارجية؟
تعد الحماية الشخصية مهمة، لكن يجب على منصات العملات الرقمية أيضًا تقليل المخاطر من خلال إدارة البيانات والتحقق من الهوية والضوابط على العمليات غير المعتادة للأموال.
-
ينبغي للمنصات تقليل مقدار معلومات هوية المستخدم غير الضرورية المتاحة لخدمات الجهات الخارجية. وبالنسبة لأدوات التحليلات وأنظمة العمليات التجارية، يمكن لتقليل البيانات وضوابط الوصول وعزل المعلومات الحساسة أن تقلل نطاق البيانات التي قد تتأثر بحادث أمني واحد لدى مورد.
-
تحتاج المنصات إلى إنشاء آليات واضحة لإشعارات الأمان. فعند وقوع حادث أمني حقيقي، ينبغي أن يتمكن المستخدمون من تأكيد المعلومات ذات الصلة عبر التطبيق الرسمي أو صفحة موثوقة، بدلًا من الاعتماد كليًا على الروابط الواردة في رسائل البريد الإلكتروني أو الرسائل النصية.
-
ينبغي أن يقلل تصميم أمان الحساب من الاعتماد على أساليب المصادقة التي يسهل استغلالها عبر الهندسة الاجتماعية. وبالنسبة إلى الإجراءات عالية المخاطر، مثل تغيير إعدادات السحب أو ربط جهاز جديد أو تحويل مبالغ كبيرة من الأموال، يمكن للمنصات اعتماد تحقق أشد من الهوية وفحوصات للمخاطر.
-
تحتاج المنصات إلى المراقبة المستمرة لعمليات تسجيل الدخول غير المعتادة وتغييرات الأجهزة وعمليات الأموال. وحتى إذا حصل المهاجمون على بعض معلومات الحساب، قد يساعد اكتشاف السلوك غير المعتاد وفرض القيود على عمليات الأموال في تقليل الخسائر الفعلية.
-
تحتاج المنصات والموردون الخارجيون إلى تحديد نطاق معالجة البيانات والمسؤوليات الأمنية وآليات الاستجابة للحوادث بوضوح. فأمان الموردين ليس مسألة منفصلة عن أمان المنصة، بل هو جزء من نظام أمان المستخدم الشامل.
ومع اتصال خدمات العملات الرقمية بمزيد من الأدوات الخارجية، يجب أن تمتد الحماية الأمنية أيضًا إلى ما وراء أنظمة المنصة الداخلية لتغطي معالجة بيانات الجهات الخارجية واتصالات العملاء والعملية الكاملة لتنفيذ عمليات أموال المستخدمين.
الخلاصة
يُعد التصيد الاحتيالي الموجّه أحد المخاطر الأمنية المهمة التي تواجه حسابات العملات الرقمية. وبالمقارنة مع التصيد الاحتيالي العادي، قد يستخدم المهاجمون معلومات الاتصال المكشوفة وتفاصيل خلفية أخرى لإنشاء عمليات انتحال أكثر مصداقية، مما يزيد صعوبة تحديد المستخدمين لعملية الاحتيال بناءً على محتوى الرسالة وحده.
ومع ذلك، لا يعني كشف المعلومات الشخصية أن الحساب قد تم الاستيلاء عليه بالفعل، كما لا يعني أن أصول العملات الرقمية ستُسرق حتمًا. فعادةً ما تبقى عدة خطوات، بما في ذلك خداع الهوية أو سرقة بيانات الاعتماد أو التفويض الخبيث أو تحويلات الأصول، بين كشف معلومات الاتصال والخسارة المالية الفعلية.
بالنسبة إلى حسابات المنصات المركزية، ينبغي التركيز على تعزيز مصادقة تسجيل الدخول، والحد من صلاحيات السحب، والتحقق من الإشعارات غير المعتادة. أما بالنسبة إلى المحافظ ذاتية الحفظ، فيحتاج المستخدمون إلى حماية المفاتيح الخاصة وعبارات الاسترداد، والتحقق من توقيعات المعاملات، وإدارة موافقات العقود الذكية.
وفي الوقت نفسه، سيصبح أمان الموردين الخارجيين وحماية حسابات البريد الإلكتروني المرتبطة ومراقبة المنصات للمعاملات غير المعتادة مكونات مهمة أيضًا لأمان حسابات العملات الرقمية.
إن مفتاح منع التصيد الاحتيالي الموجّه ليس ضمان عدم كشف المعلومات الشخصية مطلقًا، بل إنشاء طبقات متعددة من الأمان بحيث يصعب على المهاجمين، حتى عند حصولهم على بعض المعلومات، السيطرة على الحساب والأصول.
الأسئلة الشائعة
ما هو التصيد الاحتيالي الموجّه لحسابات العملات الرقمية؟
التصيد الاحتيالي الموجّه هو نوع من الاحتيال يستخدم فيه المهاجمون هوية مستخدم محدد أو معلومات الاتصال به أو معلومات خلفية أخرى لانتحال صفة جهة موثوقة وحث المستخدم على كشف معلومات حساسة أو تنفيذ إجراءات خطرة.
هل يمكن أن يؤدي كشف عنوان بريد إلكتروني إلى سرقة أصول العملات الرقمية؟
لا يؤدي كشف عنوان بريد إلكتروني وحده عمومًا إلى سرقة الأصول مباشرة، لكنه قد يزيد خطر رسائل البريد الإلكتروني المزيفة وعمليات احتيال استرداد الحساب وغيرها من الهجمات المستهدفة.
لماذا قد يتأثر المستخدمون حتى عندما لا تتعرض المنصة للاختراق؟
قد تعالج خدمات التحليلات الخارجية أو دعم العملاء أو مزودو الخدمات الآخرون أيضًا بعض معلومات العملاء. وإذا تعرض هؤلاء الموردون لحادث أمني، فقد يواجه المستخدمون مخاطر إضافية للتصيد الاحتيالي وانتحال الهوية.
لماذا يعرف المحتال اسمي والمنصة التي أستخدمها؟
قد تأتي هذه المعلومات من مصادر عامة أو تسريبات بيانات سابقة أو خدمات خارجية. ولا تثبت معرفة شخص ما بالمعلومات الشخصية أنه موظف شرعي في المنصة.
هل يمكن أن أتعرض للتصيد الاحتيالي بعد تفعيل المصادقة الثنائية؟
نعم. قد يخدع المهاجمون المستخدمين لتقديم رموز تحقق لمرة واحدة أو يستخدمون تفويضات تطبيقات خبيثة تابعة لجهات خارجية للحصول على صلاحيات حساب أخرى. وتوفر Passkeys ومفاتيح الأمان المادية عمومًا مقاومة أقوى للتصيد الاحتيالي.
ماذا ينبغي أن أفعل إذا تلقيت رسالة نصية بشأن سحب غير معتاد من منصة تداول؟
لا تنقر على الروابط الموجودة في الرسالة النصية ولا تتصل بالرقم الذي توفره. تحقق من حالة حسابك عبر التطبيق الرسمي أو نقطة وصول موثوقة حفظتها بشكل مستقل.
هل سيطلب مني دعم عملاء منصة العملات الرقمية تقديم عبارة استرداد المحفظة؟
لا ينبغي لدعم عملاء المنصة الشرعي أن يطلب منك تقديم عبارة استرداد محفظتك أو مفتاحك الخاص أو كلمة مرورك. كما لا ينبغي أن يطلب منك عبر رسالة خاصة غير مألوفة تحويل الأصول إلى ما يسمى محفظة آمنة.
هل يؤدي الاتصال بتطبيق DApp خبيث دائمًا إلى خسارة الأصول؟
لا. لا يمنح ربط محفظة وحده عادةً صلاحية تحويل الأصول، لكن التوقيعات اللاحقة وتأكيدات المعاملات وموافقات الرموز قد تنشئ مخاطر. تحقق من تفاصيل الإجراءات المحددة المعنية.
ماذا ينبغي أن أفعل إذا أدخلت كلمة مروري في موقع تصيد احتيالي؟
غيّر كلمة مرورك فورًا عبر نقطة الوصول الرسمية، وتحقق من الجلسات النشطة وإعدادات الأمان، وأكد ما إذا كانت هناك أي عمليات تسجيل دخول أو عمليات أموال غير معتادة. وإذا تأثر حساب بريدك الإلكتروني المرتبط أيضًا، فعالجه في الوقت نفسه.
كيف يمكنني تقليل المخاطر طويلة الأجل بعد تسرب معلومات شخصية؟
يمكنك استخدام عنوان بريد إلكتروني مخصص وكلمات مرور قوية وأساليب مصادقة مقاومة للتصيد الاحتيالي وقوائم سماح عناوين السحب وإدارة المحافظ المفصولة. كما ينبغي أن تتحقق بانتظام من أجهزتك ومفاتيح API وصلاحيات تطبيقات الجهات الخارجية.