في عام 2026، لا تزال هجمات استبدال عناوين العملات الرقمية تشكل خطرًا كبيرًا في قطاع أمن الأصول الرقمية. ففي يونيو، كشفت Microsoft عن نوع من البرمجيات الخبيثة القادرة على تحديد عناوين متعددة لمحافظ العملات الرقمية واستبدالها. وفي الشهر نفسه، قدمت MetaMask ميزة للكشف عن تسميم العناوين لمساعدة المستخدمين على تحديد عناوين المستلمين المشبوهة التي تشبه إلى حد كبير العناوين المستخدمة في معاملات سابقة. وتوضح هذه التطورات أن المهاجمين يستغلون ثقة المستخدمين بعمليات النسخ واللصق، إلى جانب طول عناوين المحافظ وصعوبة التحقق منها يدويًا، لإيجاد فرص جديدة لتحويل الأصول.
بالنسبة إلى المستخدمين الذين يسحبون الأصول من المنصات بشكل متكرر، أو ينقلون الأصول عبر السلاسل، أو يستخدمون بروتوكولات DeFi، أو يتفاعلون مع محافظ ويب3، فإن دقة عنوان المستلم تحدد مباشرةً الوجهة النهائية للأصول. وحتى إذا لم تتعرض المحفظة نفسها للاختراق، فقد يتكبد المستخدمون خسائر إذا أُصيب جهازهم ببرمجيات خبيثة أو تم التلاعب بصفحة المعاملة. لذلك، يُعد فهم الأشكال المختلفة لهجمات استبدال العناوين واعتياد التحقق من العناوين قبل إجراء المعاملات جزءًا مهمًا من إدارة أمن الأصول الرقمية.
النقاط الرئيسية
-
تغيّر هجمات استبدال العناوين عنوان وجهة المعاملة أو تُخفيه، فتخدع المستخدمين لإرسال الأصول إلى محفظة يسيطر عليها المهاجم. ولا تتطلب هذه الهجمات بالضرورة سرقة المفاتيح الخاصة.
-
يتم اختطاف الحافظة عادةً باستخدام برمجيات خبيثة. فبعد أن ينسخ المستخدم عنوان محفظة، تستبدله البرمجية الخبيثة تلقائيًا بعنوان حدده المهاجم مسبقًا.
-
قد يحدث التلاعب الخبيث بصفحات الويب على مواقع التصيد الاحتيالي أو صفحات الويب المخترقة أو من خلال إضافات متصفح خبيثة، مما يؤدي إلى اختلاف العنوان المعروض على الصفحة أو المدرج في طلب المعاملة عن العنوان الذي يتوقعه المستخدم.
-
يستغل تسميم العناوين بصورة أساسية تشابه عناوين المحافظ وسجلات المعاملات المزيفة لخداع المستخدمين ودفعهم إلى نسخ عنوان غير صحيح. وتختلف آليته عن التعديل المباشر للحافظة.
-
قبل تحويل الأصول، تحقق من عنوان المستلم كاملًا من خلال مصدر موثوق، وتأكد من الشبكة ونوع الأصل وتفاصيل التوقيع النهائية. يمكن للمحافظ المادية توفير خطوة تحقق إضافية، لكنها لا تستطيع القضاء تلقائيًا على جميع المخاطر.
ما هجمات استبدال عناوين محافظ العملات الرقمية، ولماذا قد تسبب خسائر في الأصول؟
تتمثل جوهر هجمة استبدال عنوان محفظة العملات الرقمية في دفع المستخدمين إلى استخدام عنوان مستلم غير صحيح أثناء عملية تحويل تبدو طبيعية في جميع الجوانب الأخرى. وتتكون عناوين البلوكشين عادةً من سلاسل طويلة من الأحرف والأرقام. فعلى سبيل المثال، تبدأ العناوين على شبكة Ethereum عادةً بـ 0x وتتضمن 40 حرفًا سداسيًا عشريًا بعدها. ولأن حفظ العناوين صعب، يُكمل معظم المستخدمين التحويلات عبر نسخ العنوان ولصقه، أو مسح رمز QR، أو اختيار عنوان من سجل معاملاتهم. ويمكن لهذه العمليات المريحة أيضًا أن تصبح نقاطًا يستغلها المهاجمون.
في الظروف العادية، ينسخ المستخدم عنوان المستلم من مصدر موثوق، ويلصقه في صفحة التحويل ضمن المحفظة أو المنصة، ويتأكد من الشبكة والمبلغ والعنوان، ثم يرسل المعاملة. وإذا تمكن مهاجم من استبدال العنوان أثناء نسخه أو لصقه أو عرضه على صفحة ويب أو استخدامه لإنشاء معاملة، فقد تبدو عملية المعاملة طبيعية للمستخدم، بينما يتغير المستلم الفعلي للأموال. وبالنسبة إلى التحويلات التي جرى توقيعها وتأكيدها على السلسلة بشكل صحيح، لن تعكس البلوكشين المعاملة تلقائيًا عمومًا لأن المستخدم أدخل عنوانًا خاطئًا. ونتيجة لذلك، قد يصعب استرداد الخسارة.
يكمن خطر هذه الهجمات في أنها لا تتطلب بالضرورة من المهاجم اختراق آلية إجماع البلوكشين أو الحصول مباشرةً على المفتاح الخاص للمستخدم. إذ يكفي أن يؤثر في عنوان المستلم الذي يراه المستخدم أو يستخدمه لإعادة توجيه معاملة مشروعة إلى حساب خاطئ. لذلك، لا يقتصر أمن عناوين المحافظ على حماية المفاتيح الخاصة، بل يشمل أيضًا تقييم موثوقية جهاز المستخدم وبيئة المتصفح وواجهة المعاملة ومصادر المعلومات.
كيف يستبدل اختطاف الحافظة عنوانًا عندما ينسخه المستخدم؟
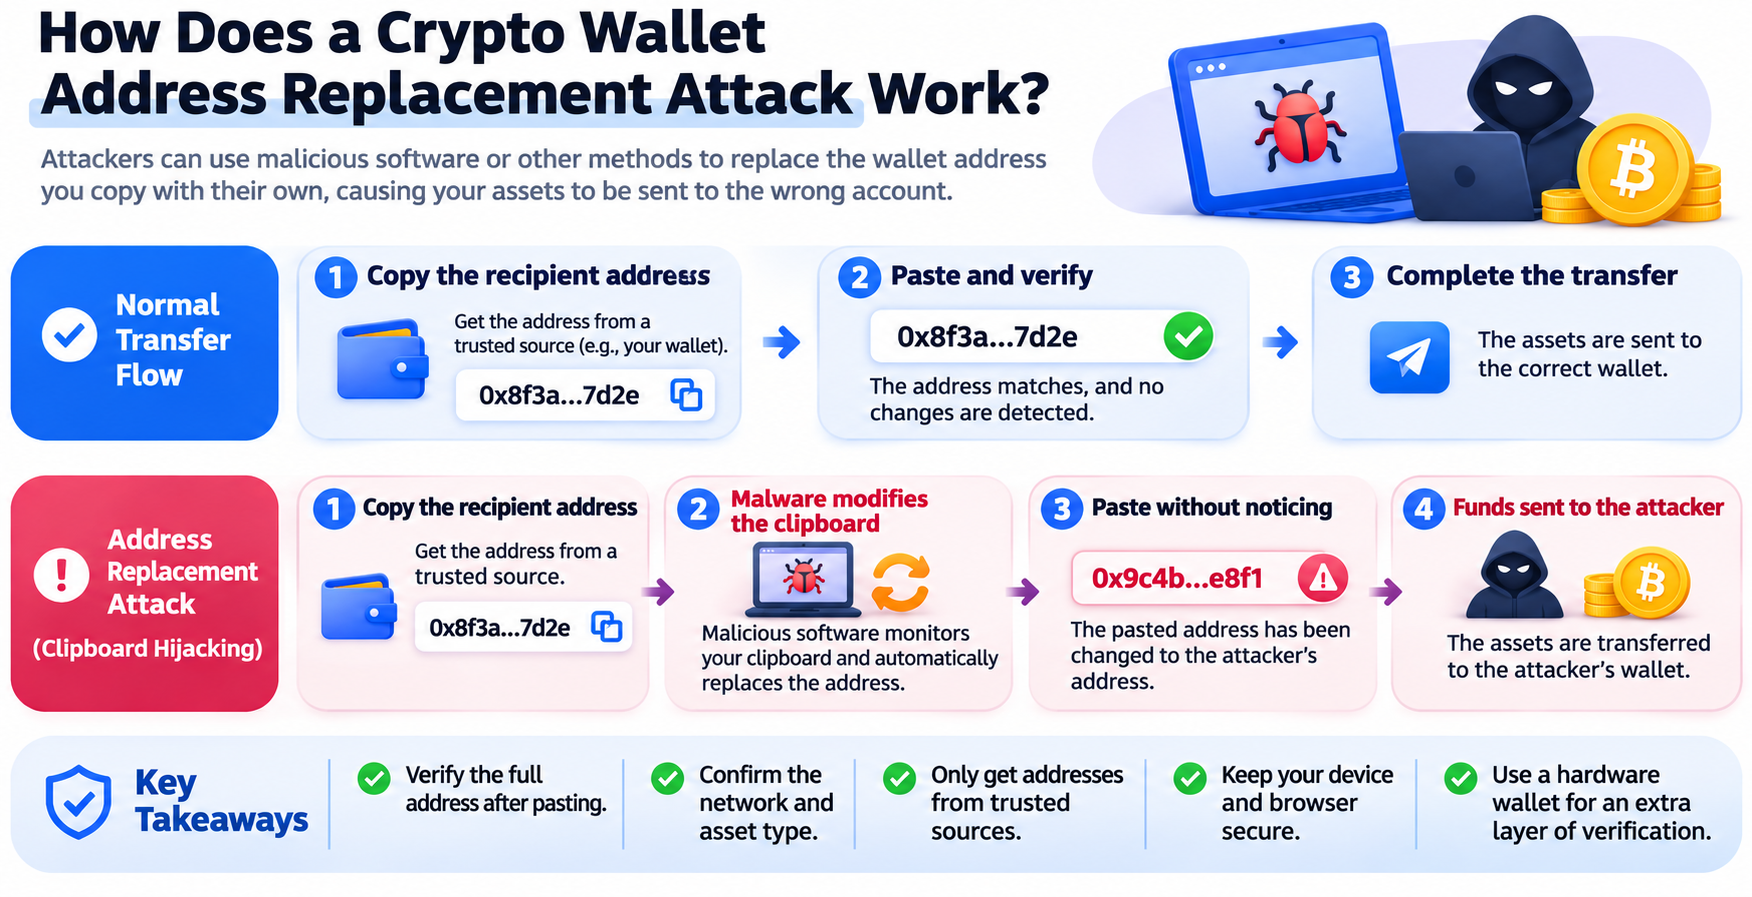
يُعد اختطاف الحافظة شكلًا شائعًا من هجمات استبدال العناوين. ويستخدم المهاجمون عادةً برامج تثبيت خبيثة أو تحديثات برامج مزيفة أو ملفات مصابة أو أساليب أخرى لوضع برمجيات خبيثة على جهاز المستخدم. وبمجرد تشغيلها، تراقب البرمجية الخبيثة حافظة النظام. وعندما تكتشف محتوى يطابق صيغة عنوان محدد لمحفظة عملات رقمية، قد تستبدل ذلك المحتوى بعنوان مستلم حدده المهاجم مسبقًا.
فعلى سبيل المثال، قد يخطط مستخدم لتحويل USDT من منصة إلى محفظته الخاصة على Ethereum، فينسخ أولًا عنوان المستلم الصحيح من المحفظة. لكن إذا كان الكمبيوتر مصابًا ببرمجية خبيثة لاختطاف الحافظة، فقد يُستبدل محتوى الحافظة تلقائيًا بعد عملية النسخ. وعندما يلصق المستخدم العنوان في صفحة السحب، سيحتوي حقل الإدخال على عنوان المهاجم. وإذا تحقق المستخدم من بداية العنوان فقط أو لم يُعد التحقق من العنوان كاملًا، فقد يرسل المعاملة بصورة طبيعية ويوجه الأصول إلى الحساب الخطأ.
غالبًا ما يصعب اكتشاف هذا النوع من الهجمات. إذ يمكن للبرمجيات الخبيثة استخدام قواعد استبدال مختلفة لعناوين Bitcoin وEthereum وTRON وغيرها من الشبكات. وقد تستخدم حتى عنوانًا خبيثًا تتشابه بعض أحرفه مع أحرف العنوان الأصلي لتقليل احتمال ملاحظة المستخدم للشذوذ. كما تتضمن بعض البرمجيات الخبيثة قدرات لسرقة المعلومات والتحكم عن بُعد والاستمرارية، مما يجعل استبدال العناوين أحد المخاطر العديدة بعد اختراق الجهاز.
في يونيو 2026، أظهرت برمجية Crypto Clipper الخبيثة التي كشفت عنها Microsoft قدرتها على تحديد عناوين متعددة للعملات الرقمية واستبدالها. ووفقًا لتحليلات ذات صلة، يمكن لهذا النوع من البرمجيات الخبيثة اختيار أهداف الاستبدال بناءً على صيغ العناوين في سلاسل البلوكشين المختلفة ومحاولة الحفاظ على بعض الأحرف المتشابهة، مما يجعل العنوان غير الصحيح يبدو أقرب إلى العنوان الذي كان المستخدم ينوي استخدامه أصلًا. وهذا يوضح أن استبدال العناوين ليس مجرد خطأ بسيط في النسخ واللصق، بل قد يكون نتيجة تدخل مستمر من برمجيات خبيثة على الجهاز.
كيف يمكن لصفحات الويب الخبيثة وإضافات المتصفح التلاعب بعناوين مستلمي المحافظ؟
إلى جانب حافظة النظام، تُعد صفحات الويب وبيئات المتصفح نقاط دخول مهمة لهجمات استبدال العناوين. فعندما يزور المستخدمون تطبيقات DApps أو منصات التداول أو خدمات العملات الرقمية الأخرى، يعتمدون عادةً على عناوين المستلمين أو معلمات المعاملة أو رموز QR المعروضة على صفحات الويب. وإذا تعرضت صفحة الويب نفسها للاختراق، أو زار المستخدم موقع تصيد احتيالي يقلد منصة شرعية، فقد يعرض المهاجم على الصفحة عنوانًا يسيطر عليه ويدفع المستخدم إلى تحويل الأصول إليه.
فعلى سبيل المثال، قد تحاكي صفحة إيداع مزيفة واجهة منصة تداول شرعية وتعرض هوية بصرية مماثلة وتعليمات إيداع ورمز QR. لكن العنوان المقدم قد يكون في الواقع تابعًا للمهاجم. وحتى إذا نسخ المستخدم العنوان المعروض على الصفحة بشكل صحيح، فقد يرسل الأصول إلى المهاجم لأن المعلومات غير الصحيحة كانت موجودة أصلًا في المصدر الذي نسخ منه. ويختلف ذلك عن اختطاف الحافظة: إذ يغير اختطاف الحافظة العنوان بعد نسخه، بينما قد توفر صفحة ويب خبيثة عنوانًا خاطئًا منذ البداية.
وثمة احتمال آخر يتمثل في السيطرة الخبيثة على إضافة متصفح أو نص برمجي في الصفحة. فبعض الإضافات تمتلك صلاحية قراءة محتوى صفحات الويب وتعديله. وإذا ثبّت المستخدم إضافة خبيثة، فقد يستبدل المهاجم نص العنوان أو رموز QR أو معلومات المعاملة على صفحات محددة. وبالنسبة إلى تطبيقات DApps المتصلة بالمحافظ، قد يختلف المحتوى المعروض على صفحة الويب أيضًا عن معلمات المعاملة التي تُرسل فعليًا إلى المحفظة. وفي هذه الحالات، يحتاج المستخدمون إلى التحقق ليس فقط من محتوى صفحة الويب، بل أيضًا من عنوان الوجهة ومبلغ الأصل وهدف التفويض على شاشة تأكيد المحفظة.
ومع ذلك، لا يمثل كل شذوذ في صفحة ويب هجوم استبدال عنوان. فقد تدفع بعض تطبيقات DApps الخبيثة المستخدمين إلى توقيع تفويضات للرموز أو توقيعات Permit أو عمليات عقود أخرى تنقل الأصول. وتختلف هذه الآليات عن التعديل المباشر لعنوان المستلم. لذلك، ينبغي أن تشمل عمليات التحقق الأمني كلاً من عنوان وجهة التحويلات العادية ومحتويات معاملات العقود الذكية. ولا ينبغي للمستخدمين الاعتماد فقط على اكتشاف تغييرات العناوين لتحديد جميع مخاطر ويب3.
ما الفرق بين تسميم العناوين واختطاف الحافظة؟
يُعد تسميم العناوين نوعًا آخر من الهجمات التي يسهل الخلط بينها وبين استبدال العناوين. وهو لا يتطلب عمومًا السيطرة على جهاز المستخدم أو تعديل الحافظة. وبدلًا من ذلك، يستغل سجلات معاملات البلوكشين العامة والعناوين المتشابهة لدفع المستخدمين إلى نسخ عنوان خاطئ بأنفسهم أثناء تحويل لاحق. وقد يراقب المهاجم سجل معاملات محفظة، وينشئ عنوانًا جديدًا تتشابه أحرفه مع أحرف عنوان مستلم يُستخدم كثيرًا، ثم يُدرج العنوان في سجل معاملات المستخدم المستهدف عبر تحويل صغير أو نشاط آخر على السلسلة.
ولأن واجهات المحافظ غالبًا ما تختصر العناوين بعرض بعض الأحرف في البداية والنهاية فقط، فقد يعتقد المستخدمون عند مراجعة سجل معاملاتهم خطأً أن عنوان المهاجم هو عنوان مستلم استخدموه سابقًا. وإذا نسخ المستخدم العنوان مباشرةً من سجل المعاملات واستخدمه في تحويل لاحق، فقد تُرسل الأموال إلى المهاجم. وربما لم يتم تعديل الحافظة بشكل خبيث في أي مرحلة. وتكمن المشكلة في أن المستخدم اختار مصدرًا غير موثوق للعنوان.
| المقارنة |
اختطاف الحافظة |
التلاعب الخبيث بصفحات الويب |
تسميم العناوين |
| نقطة الدخول الرئيسية للهجوم |
حافظة الجهاز |
صفحات الويب أو النصوص البرمجية أو إضافات المتصفح |
سجل المعاملات على السلسلة |
| أسلوب الهجوم الشائع |
استبدال المحتوى المنسوخ تلقائيًا |
عرض عنوان غير صحيح أو إرساله |
إدراج عنوان مشابه في سجل المعاملات |
| هل يتطلب إصابة الجهاز؟ |
يتطلب برمجيات خبيثة عادةً |
ليس بالضرورة |
لا يتطلب ذلك عادةً |
| مرحلة الخطر الرئيسية |
بين النسخ واللصق |
عند الحصول على العنوان أو تأكيد المعاملة |
عند اختيار عنوان من سجل المعاملات |
| طريقة الوقاية الرئيسية |
تحقق من المحتوى الملصق وافحص الجهاز بحثًا عن برمجيات خبيثة |
تحقق من الموقع وتفاصيل توقيع المحفظة |
لا تثق مباشرةً بالعناوين السابقة |
في يونيو 2026، قدمت MetaMask ميزة للكشف عن تسميم العناوين. فمن خلال مقارنة عنوان الوجهة الذي يستعد المستخدم لإرسال الأصول إليه بالعناوين الموجودة في سجل المعاملات، تحدد الميزة بعض العناوين شديدة التشابه لكنها غير متطابقة، وتصدر تحذيرًا قبل إرسال المعاملة. ويمكن لهذا النوع من الميزات أن يساعد المستخدمين في اكتشاف أشكال محددة من تسميم العناوين، لكنه لا يعني إمكانية اكتشاف جميع هجمات العناوين المتشابهة تلقائيًا.
ومن منظور الوقاية، تستخدم الهجمات الثلاث أساليب تقنية مختلفة، لكنها جميعًا تستغل ثقة المستخدمين بمعلومات العنوان. فاختطاف الحافظة يجعل المحتوى المنسوخ غير موثوق، وصفحات الويب الخبيثة تجعل مصدر العنوان غير موثوق، وتسميم العناوين يجعل العناوين في سجلات المعاملات غير موثوقة. لذلك، فإن ما يحتاج المستخدمون إلى التحقق منه فعليًا ليس ما إذا كان العنوان يبدو مألوفًا، بل ما إذا كان يطابق تمامًا عنوان المستلم المؤكد عبر قناة موثوقة.
كيف يمكنك تحديد ما إذا كان قد تم استبدال عنوان محفظة بصورة خبيثة؟
يمكنك التحقق من هجمات استبدال العناوين في ثلاث مراحل: مصدر العنوان، ونتيجة النسخ، وتأكيد المعاملة.
-
تأكد من أن عنوان المستلم يأتي من مصدر موثوق. فعلى سبيل المثال، عند تحويل الأصول إلى محفظتك الخاصة، احصل على العنوان مباشرةً من صفحة الاستلام الخاصة بحساب المحفظة المعني. وعند الإيداع في منصة تداول، ادخل إلى صفحة الإيداع عبر نقطة دخول موثوقة وتحقق من الأصل والشبكة المحددين. وبالنسبة إلى عناوين المستلمين من أطراف ثالثة، أكد العنوان مع المستلم عبر قناة مستقلة كلما أمكن ذلك، بدلًا من استخدام عنوان موجود مباشرةً في سجل محادثة أو نتيجة بحث أو صفحة ويب غير مألوفة.
-
تحقق مما إذا كان المحتوى الملصق يتغير بعد نسخ العنوان. فإذا اختلف عنوان منسوخ من محفظة موثوقة عن المحتوى الملصق في محرر نصوص عادي، فقد توجد مشكلة في الحافظة. لكن هذا الاختبار لا يمكنه اكتشاف سوى بعض سلوكيات الاستبدال المستمرة، ولا يثبت أن الجهاز آمن تمامًا. فقد لا تُفعّل بعض البرمجيات الخبيثة الاستبدال إلا في مواقع ويب أو تطبيقات أو حقول إدخال محددة. لذلك، فإن عدم تغير العنوان في محرر نصوص عادي لا يستبعد وقوع هجوم مستهدف.
-
أعد التحقق من عنوان الوجهة الفعلي قبل إرسال المعاملة عبر محفظة أو منصة تداول. وبالنسبة إلى التحويلات ذات القيمة العالية، أكد العنوان كاملًا عبر قناة موثوقة مستقلة بدلًا من التحقق من أول أربعة أحرف وآخر أربعة أحرف فقط. إذ تستغل هجمات العناوين المتشابهة تحديدًا عادة التحقق من بداية العنوان ونهايته فقط، ولذلك فإن الأحرف الوسطى مهمة بالقدر نفسه. وإذا كنت تستخدم محفظة مادية، فاعتمد على معلومات المعاملة المعروضة على الشاشة الموثوقة للجهاز المادي، وليس فقط على صفحة الويب المعروضة على الكمبيوتر أو الهاتف.
إذا وجدت أن العنوان يختلف قبل النسخ وبعده، أو أن رمز QR يعرض عنوانًا مختلفًا عن نص الصفحة، أو أن عنوان مستلم غير مألوف يظهر على شاشة تأكيد المحفظة، فأوقف المعاملة فورًا وافحص بيئة الجهاز وصفحة الويب. ولا تواصل استخدام جهاز تظهر عليه مؤشرات واضحة للاختراق لمعالجة تحويلات أصول كبيرة.
لماذا لا يزال التحقق من بداية عنوان المحفظة ونهايته فقط غير آمن بما يكفي؟
تختصر كثير من المحافظ ومستكشفات البلوكشين العناوين الطويلة لتسهيل القراءة، وذلك بعرض عدة أحرف فقط في البداية والنهاية. ونتيجة لذلك، قد يعتاد المستخدمون افتراض صحة عنوان المستلم ما دامت بدايته ونهايته متطابقتين. ورغم أن هذه الطريقة قد تحدد بعض أخطاء الإدخال العادية، فإنها لا تستطيع اكتشاف هجمات العناوين المتشابهة المصممة عمدًا بصورة موثوقة.
يمكن للمهاجمين إنشاء عناوين محافظ ذات مجموعات أحرف محددة بحيث تشبه عنوانًا حقيقيًا في البداية أو النهاية. وفي هجمات تسميم العناوين، يساعد هذا التشابه العناوين الخبيثة على الاندماج في سجلات المعاملات. وفي هجمات اختطاف الحافظة، قد يختار المهاجمون أيضًا عنوان استبدال تتشابه بعض أحرفه مع العنوان الحقيقي لتقليل احتمال ملاحظة المستخدمين للشذوذ.
لذلك، ينبغي أن تستخدم عملية التحقق من عنوان المحفظة أساليب أكثر صرامة بناءً على مخاطر المعاملة. وبالنسبة إلى العناوين المستخدمة كثيرًا التي تم تأكيدها مسبقًا عبر قنوات موثوقة، استخدم الميزات التي تدعمها المحفظة أو منصة التداول، مثل دفتر العناوين أو القائمة البيضاء، لتقليل الحاجة إلى نسخ العناوين مرارًا من سجلات المعاملات. وبالنسبة إلى عنوان جديد أو تحويل ينطوي على مبلغ كبير، أكد العنوان كاملًا عبر قناة مستقلة وتحقق من نوع السلسلة وأي معلومات إضافية مطلوبة، مثل Memo أو Tag.
لاحظ أنه حتى إذا كان العنوان صحيحًا تمامًا، فإن اختيار شبكة خاطئة أو عقد أصل خاطئ أو وسم إضافي خاطئ قد يمنع وصول الأصول على النحو الصحيح. لذلك، يعد التحقق من العنوان جزءًا واحدًا فقط من أمن التحويل، ويجب دمجه مع التحقق من معلومات الشبكة والأصول.
كيف يمكن لإدارة أمن الأجهزة تقليل مخاطر استبدال العناوين؟
ترتبط هجمات استبدال العناوين غالبًا ارتباطًا وثيقًا بأمن نقاط النهاية، لذلك لا ينبغي أن تتوقف الوقاية عند صفحة التحويل. استخدم قنوات موثوقة لتثبيت المحافظ والمتصفحات والبرامج ذات الصلة، وحدّث نظام التشغيل والمتصفح وأدوات الأمان على الفور. وتعامل بحذر مع حزم التثبيت من مصادر مجهولة والبرامج المقرصنة وإضافات المتصفح وما يسمى بأدوات التداول، إذ قد تحصل هذه البرامج على صلاحية قراءة الحافظة أو تعديل صفحات الويب أو الوصول إلى الملفات المحلية.
تتطلب صلاحيات إضافات المتصفح اهتمامًا خاصًا. فبعض الإضافات يمكنها قراءة صفحات الويب التي يزورها المستخدمون وتعديلها. ورغم أن هذه الصلاحيات قد تدعم ميزات مشروعة، فإن إضافة خبيثة أو سلسلة توريد برمجية مخترقة قد تؤثر أيضًا في صفحات معاملات المحافظ. راجع قائمة الإضافات بانتظام، وأزل الإضافات التي لم تعد تستخدمها أو التي تأتي من مصادر مجهولة، وتجنب تثبيت أعداد كبيرة من الإضافات غير الضرورية في بيئة متصفح تُستخدم لإدارة أصول عالية القيمة.
قد يفكر المستخدمون الذين يحتفظون بأصول رقمية كبيرة في فصل أنشطة التصفح اليومي واختبار البرامج وتوقيع معاملات الأصول. ويمكن للمحافظ المادية الاحتفاظ بالمفاتيح الخاصة على جهاز مخصص وتوفير خطوة إضافية للتحقق من المعاملات عبر شاشة الجهاز، لكنها لا تستطيع تحديد ما إذا كان عنوان المستلم يعود فعلًا إلى المستلم الحقيقي تلقائيًا. وإذا أكدت عنوانًا غير صحيح على الجهاز المادي، فقد تستمر المعاملة في التنفيذ بصورة طبيعية.
لذلك، يتمثل نهج إدارة الأمان الأكثر فعالية في حماية بيئة الجهاز ومصادر العناوين وعملية التوقيع النهائية في الوقت نفسه. ولا يمكن للمستخدمين تقليل تأثير صفحات الويب الخبيثة وإصابات الأجهزة في تحويلات الأصول إلا عندما يتمكنون من التحقق بصورة مستقلة من تفاصيل المعاملة الفعلية.
ماذا ينبغي أن تفعل إذا اكتشفت أن عنوان محفظة قد تم استبداله؟
إذا اكتشفت أن عنوانًا قد تم استبداله قبل إرسال المعاملة، فأوقف العملية الحالية فورًا. ولا تواصل استخدام العنوان المشبوه أو تحاول مرارًا إرسال الأصول من خلال الصفحة نفسها. ثم احصل مجددًا على عنوان المستلم الصحيح من جهاز موثوق أو عبر قناة مستقلة، وتحقق من الجهاز الأصلي بحثًا عن برامج غير عادية أو إضافات متصفح أو نشاط مشبوه آخر. وإذا اشتبهت في أن الجهاز تحت سيطرة برمجيات خبيثة، فاستخدم أداة أمان موثوقة لفحصه وفكر في إيقاف عمليات الأصول الحساسة مؤقتًا إلى أن يتم تنظيف الجهاز أو إعادة تثبيت نظامه.
إذا كنت قد أرسلت الأصول بالفعل إلى عنوان خاطئ، فاستخدم أولًا مستكشف بلوكشين للتحقق من حالة المعاملة وتجزئة المعاملة وعنوان الوجهة ومبلغ التحويل. ولا يمكن عمومًا عكس التحويلات على السلسلة التي تم تأكيدها بالفعل مباشرةً. احتفظ بسجلات المعاملات وصفحات الويب المشبوهة ومعلومات البرامج والمراسلات ذات الصلة، وتواصل سريعًا مع فريق خدمة العملاء في المنصة التي استخدمتها أو جهات إنفاذ القانون المحلية. وإذا تدفقت الأموال إلى منصة خاضعة للتنظيم، فقد تساعد المؤسسة المعنية في التحقيق وفقًا للقوانين المعمول بها وقواعدها الداخلية، لكن استرداد الأصول غير مضمون.
إضافةً إلى ذلك، قد يشير اكتشاف استبدال العنوان إلى مخاطر أمنية أوسع على الجهاز. فإذا كانت البرمجية الخبيثة تمتلك قدرات لسرقة المعلومات، فقد تتأثر أيضًا حسابات أخرى أو جلسات المتصفح أو الملفات المحلية. لذلك، قد تشكل عملية تحديث بيانات تسجيل الدخول للحسابات المهمة على جهاز موثوق، والتحقق من عمليات تسجيل الدخول وسجلات المعاملات غير العادية، وتقييم ما إذا كان ينبغي نقل أصول المحفظة، جزءًا من الاستجابة اللاحقة. وإذا اشتبهت في انكشاف مفتاحك الخاص أو عبارة الاسترداد، فأعط الأولوية لإنشاء محفظة جديدة على جهاز آمن، وانقل الأصول بعد تأكيد العنوان الجديد.
ومن المهم التمييز بين ذلك وبين مجرد تلقي معاملة تسميم عنوان. فتلقي مثل هذه المعاملة لا يعني أن المفتاح الخاص للمحفظة قد انكشف. إذ يمكن للمهاجمين إرسال سجلات معاملات إلى عناوين عامة، لذلك لا ينبغي تفسير تحويل صغير غير مألوف فورًا على أنه دليل على اختراق المحفظة. والأهم هو تجنب نسخ العنوان المشبوه والتحقق مما إذا حدثت أي تحويلات أصول غير مصرح بها.
كيف يمكنك التحقق من أمن التحويل في سيناريوهات ويب3 مثل Gate Wallet؟
في سيناريوهات محافظ ويب3 مثل Gate Wallet، قد يتلقى المستخدمون الأصول، وينقلون الأصول على السلسلة، ويبادلون الرموز، ويتفاعلون مع تطبيقات DApps. ولا تكون فحوصات الأمان الرئيسية متماثلة تمامًا لكل عملية. فالتحويلات العادية للأصول تتطلب أساسًا تأكيد عنوان الوجهة ونوع الأصل والشبكة والمبلغ. أما العمليات التي تتضمن عقودًا ذكية فتتطلب أيضًا الانتباه إلى هدف التفويض ومعلمات المعاملة وتفاصيل التوقيع. وبغض النظر عن المحفظة المستخدمة، ينبغي أن تأتي معلومات العنوان من قناة موثوقة وأن يتم التحقق منها قبل التأكيد النهائي.
فعلى سبيل المثال، إذا كنت تخطط لسحب USDT من منصة تداول إلى Gate Wallet، فاختر أولًا الشبكة والأصل الصحيحين في المحفظة واحصل على عنوان المستلم المقابل. ثم انتقل إلى منصة التداول وأدخل معلومات السحب. وبعد لصق العنوان، تحقق من أنه يطابق تمامًا العنوان الكامل المعروض في المحفظة، وأكد أن شبكة السحب تطابق شبكة الاستلام. وإذا تغير المحتوى الملصق أو اختلف عنوان المستلم المعروض على الصفحة عن المعلومات الأصلية، فأوقف العملية فورًا وابحث عن السبب.
عند توصيل Gate Wallet بتطبيق DApp، انتبه أيضًا إلى الفرق بين المحتوى المعروض على صفحة الويب وطلب التوقيع في المحفظة. فقد تتضمن بعض المعاملات تفويضات للرموز أو استدعاءات للعقود أو مبادلات للأصول. وقد يكون العقد المستهدف ومبلغ التفويض وتفاصيل التنفيذ الفعلية المعروضة على شاشة تأكيد المحفظة أهم من النص الموجود على زر صفحة الويب. احكم على المعاملة بناءً على التفاصيل الفعلية المعروضة في المحفظة. ولا تواصل تأكيد طلب تفويض أو توقيع غير عادي لمجرد أن صفحة الويب تشير إلى نجاح العملية أو اقتراب وصول مكافأة.
يمكن أن تعمل تنبيهات المخاطر التي تقدمها المحافظ أو المنصات كمعلومات تكميلية، لكنها لا تحل محل التحقق المستقل. وقد تختلف دفاتر العناوين والتنبيهات الأمنية ومحاكاة المعاملات وميزات اكتشاف المخاطر بين المنتجات. راجع الصفحة الفعلية للتفاصيل. وبالنسبة إلى عناوين المستلمين المستخدمة كثيرًا، أنشئ عملية متسقة لإدارة العناوين بعد إكمال التحقق المستقل لتقليل خطر نسخ عنوان من سجل محادثة أو سجل معاملات في كل مرة.
الملخص
تستغل هجمات استبدال عناوين محافظ العملات الرقمية الاعتماد الكبير على عناوين المستلمين أثناء تحويلات الأصول الرقمية. وقد يعدل المهاجمون المحتوى المنسوخ مباشرةً من خلال اختطاف الحافظة، أو يستخدمون صفحات ويب خبيثة أو إضافات متصفح أو تسميم العناوين لجعل المستخدمين يستعملون عنوانًا غير صحيح دون إدراك ذلك. ولا تتطلب هذه الهجمات بالضرورة اختراق شبكة البلوكشين أو سرقة المفاتيح الخاصة، لكنها قد تؤدي إلى إرسال معاملة موقعة بصورة طبيعية أصولًا إلى حساب يسيطر عليه المهاجم.
ومع استمرار توسع محافظ العملات الرقمية وتطبيقات ويب3 في مزيد من حالات الاستخدام، أصبح التحقق من العناوين جزءًا مهمًا من أمن الأصول الرقمية. ويحتاج المستخدمون إلى حماية عبارات الاسترداد والمفاتيح الخاصة، وكذلك بيئة أجهزتهم ومصادر صفحات الويب وتفاصيل تأكيد المعاملات. وعلى وجه الخصوص، ينبغي لهم تجنب تحديد هوية المستلم بالتحقق من بداية العنوان ونهايته فقط.
بالنسبة إلى التحويلات اليومية، يمكن أن يساعد الحصول على العنوان من قناة موثوقة، والتحقق المستقل من المعلومات الكاملة، وفحص الشبكة ومعلمات المعاملة، والتوقف سريعًا عند اكتشاف شذوذ، في تقليل مخاطر الخسائر الناتجة عن هجمات استبدال العناوين. ولا يعتمد أمن المعاملات الموثوق حقًا على قدرة المحفظة على حماية المفاتيح الخاصة فقط، بل يعتمد أيضًا على قدرة المستخدمين على تأكيد أن المعاملة التي يفوضونها تطابق نيتهم الأصلية.
الأسئلة الشائعة
ما هجمة استبدال عنوان محفظة العملات الرقمية؟
تحدث هجمة استبدال عنوان محفظة عملات رقمية عندما يستخدم المهاجم برمجيات خبيثة أو تلاعبًا بصفحة ويب أو خداعًا بعناوين متشابهة أو أساليب أخرى لدفع المستخدم إلى استخدام عنوان مستلم غير صحيح أثناء التحويل، مما يؤدي إلى إرسال الأصول إلى حساب يسيطر عليه المهاجم.
هل يمكن لاختطاف الحافظة سرقة المفتاح الخاص للمحفظة؟
يستهدف اختطاف الحافظة بصورة أساسية المحتوى المنسوخ والملصق، ولا يتضمن بالضرورة سرقة المفتاح الخاص. ومع ذلك، قد تمتلك بعض البرمجيات الخبيثة أيضًا قدرات لسرقة المعلومات. لذلك، ينبغي للمستخدمين إجراء فحص شامل لأمن الجهاز بعد اكتشاف شذوذ في العنوان.
ما الفرق بين تسميم العناوين واختطاف الحافظة؟
يستخدم تسميم العناوين عادةً عناوين متشابهة وسجلات معاملات مزيفة لدفع المستخدمين إلى نسخ عنوان غير صحيح، بينما يتضمن اختطاف الحافظة عادةً برمجيات خبيثة تستبدل مباشرةً المحتوى الذي ينسخه المستخدم. ويمكن لكليهما أن يؤدي إلى إرسال الأصول إلى الحساب الخطأ، لكن نقاط دخولهما تختلف.
هل يمكن لمحفظة مادية منع هجمات استبدال العناوين؟
يمكن للمحفظة المادية توفير واجهة مستقلة لتأكيد المعاملات ومساعدة المستخدمين على اكتشاف بعض أشكال التلاعب بالعناوين. لكنها لا تستطيع التحقق تلقائيًا من الهوية الحقيقية للمستلم. وإذا أكدت عنوانًا غير صحيح، فقد تظل الأصول مرسلة إلى حساب المهاجم.
هل يمكن استرداد العملات الرقمية المُرسلة إلى عنوان خاطئ؟
لا يمكن عمومًا عكس التحويلات التي تم تأكيدها على السلسلة بالفعل مباشرةً. يمكنك الاحتفاظ بسجلات المعاملات والتواصل مع المنصة المعنية أو جهة إنفاذ القانون، لكن إمكانية استرداد الأصول تعتمد على مسار الأموال والظروف المحددة للتحقيق. ولا يُضمن الاسترداد.
كيف يمكنك منع استبدال عنوان محفظة منسوخ بصورة خبيثة؟
استخدم جهازًا وبرامج موثوقة، واحصل على عناوين المستلمين من مصادر موثوقة، وتحقق من المحتوى كاملًا بعد اللصق. وبالنسبة إلى التحويلات المهمة، أكد العنوان عبر قناة مستقلة وتجنب نسخ العناوين غير المألوفة مباشرةً من سجلات المعاملات.







