في 4 نوفمبر 2026، قدم مجتمع Polygon مقترحًا لاسترداد أصول POL المسروقة عبر هارد فورك. يتعلق المقترح بحادثتي أمن شملتا Polymarket وBinance. ويخطط لنقل نحو 70.49 مليون POL من خمسة عناوين مقيّدة إلى عناوين استرداد موثقة، من خلال تعديل لمرة واحدة على حالة البروتوكول. واستنادًا إلى السعر المرجعي المستخدم في المقترح، تبلغ قيمة الأصول نحو $6.5 مليون.
وعلى عكس التجميد الاعتيادي للأصول، يحاول هذا النهج إعادة توزيع الأصول دون الحصول على المفاتيح الخاصة للمهاجمين. وحتى وقت كتابة هذا المقال، ينبغي اعتبار المقترح مقترح حوكمة، وليس عملية استرداد أصول مكتملة.
يستخدم هذا المقال الحادثة كنقطة انطلاق لشرح الفروق بين الهارد فورك وقيود المعاملات وتعديلات الحالة على البلوكشين. كما يحلل سبب عدم كون القدرة التقنية على استرداد الأصول دليلاً على أن كل بلوكشين ينبغي له، أو يمكنه، اعتماد النهج نفسه.
النقاط الرئيسية
- يمكن للهارد فورك تعديل حالة البلوكشين في ظروف محددة، لكن هذا لا يعني إمكانية استرداد أي أصول مسروقة.
- تعد خطة Polygon لاسترداد POL مقترحًا لتعديل البروتوكول لمرة واحدة. وتهدف إلى إعادة توزيع POL الأصلي الذي تحتفظ به عناوين محددة، بدلًا من التراجع عن سجل معاملات الشبكة بالكامل.
- تمثل قيود العناوين، وتجميد عقود الرموز، وتعديلات الحالة عبر الهارد فورك مستويات مختلفة من التدخل، ولكل منها صلاحيات تنفيذ ونطاق تأثير مختلفان.
- أظهرت حادثة The DAO على Ethereum في عام 2016 أن المجتمع يمكنه استخدام هارد فورك لمعالجة حادث أمني كبير، لكنه قد يؤدي أيضًا إلى انقسام الشبكة.
- يتطلب استرداد الأصول معالجة مسائل تتعلق بإثبات الملكية، وتفويض الحوكمة، وترقيات العُقد، والأصول العابرة للسلاسل، وحدود الثقة.
ما هو الهارد فورك للبلوكشين؟ ولماذا يمكنه تعديل حالة الأصول؟
تتم صيانة شبكات البلوكشين عمومًا بواسطة عُقد موزعة تعمل معًا للحفاظ على دفتر الأستاذ. واستنادًا إلى قواعد إجماع محددة مسبقًا، تتحقق العُقد مما إذا كانت المعاملات والكتل صالحة، وكيف ينبغي أن تتغير أرصدة الحسابات وحالات العقود الذكية.
في الظروف العادية، لا تقبل الشبكة المعاملة إلا إذا استوفت متطلبات مثل التوقيع الصالح، والرصيد الكافي، وقواعد البروتوكول. فعلى سبيل المثال، عندما يحول مستخدم 100 POL من محفظته الخاصة، فإنه يحتاج عمومًا إلى تقديم توقيع صالح يثبت سيطرته على العنوان. ولا يمكن لطرف ثالث لا يملك المفتاح الخاص المقابل نقل الأصول عادةً لمجرد معرفته بعنوان المحفظة.
لكن أرصدة أصول البلوكشين لا توجد بمعزل عن قواعد البروتوكول. ففي الشبكات القائمة على الحسابات، تحتفظ العُقد بأرصدة الحسابات وتخزين العقود وبيانات الحالة الأخرى استنادًا إلى نتائج تنفيذ البروتوكول. وما دام المشاركون في الشبكة يقبلون قواعد إجماع جديدة، يمكن للشبكة نظريًا تنفيذ تعديل للحالة يختلف عن المعاملة العادية عند ارتفاع كتلة محدد.
ويُعد الهارد فورك إحدى طرق تعديل هذه القواعد. فعلى سبيل المثال، يمكن للمطورين تصميم ترقية للشبكة تتطلب من جميع العُقد التي تمت ترقيتها، بدءًا من ارتفاع كتلة محدد، تنفيذ تعديل معين على رصيد الحساب قبل معالجة المعاملات العادية. وإذا اعتمدت العُقد المعنية القواعد نفسها، يمكن للشبكة مواصلة العمل استنادًا إلى الحالة الجديدة.
ومع ذلك، لا يعني الهارد فورك أن المطورين يستطيعون تعديل أصول الجميع من جانب واحد. إذ يتطلب تغيير البروتوكول أن يقبل المشاركون المعنيون في الشبكة برنامج الترقية وأن يشغلوه. وإذا رفضت بعض العُقد القواعد الجديدة، فقد تتطور لدى الشبكة حالات سلاسل مختلفة، وقد تتشكل حتى سلسلتا بلوكشين تستمران في الوجود بشكل منفصل.
لذلك، يوفر الهارد فورك إمكانية تقنية لتعديل حالة الأصول، لكن آثاره الفعلية تعتمد على حوكمة الشبكة وتنسيق العُقد وقبول المشاركين في المنظومة.
لماذا اقترحت Polygon استرداد POL المسروقة عبر هارد فورك؟
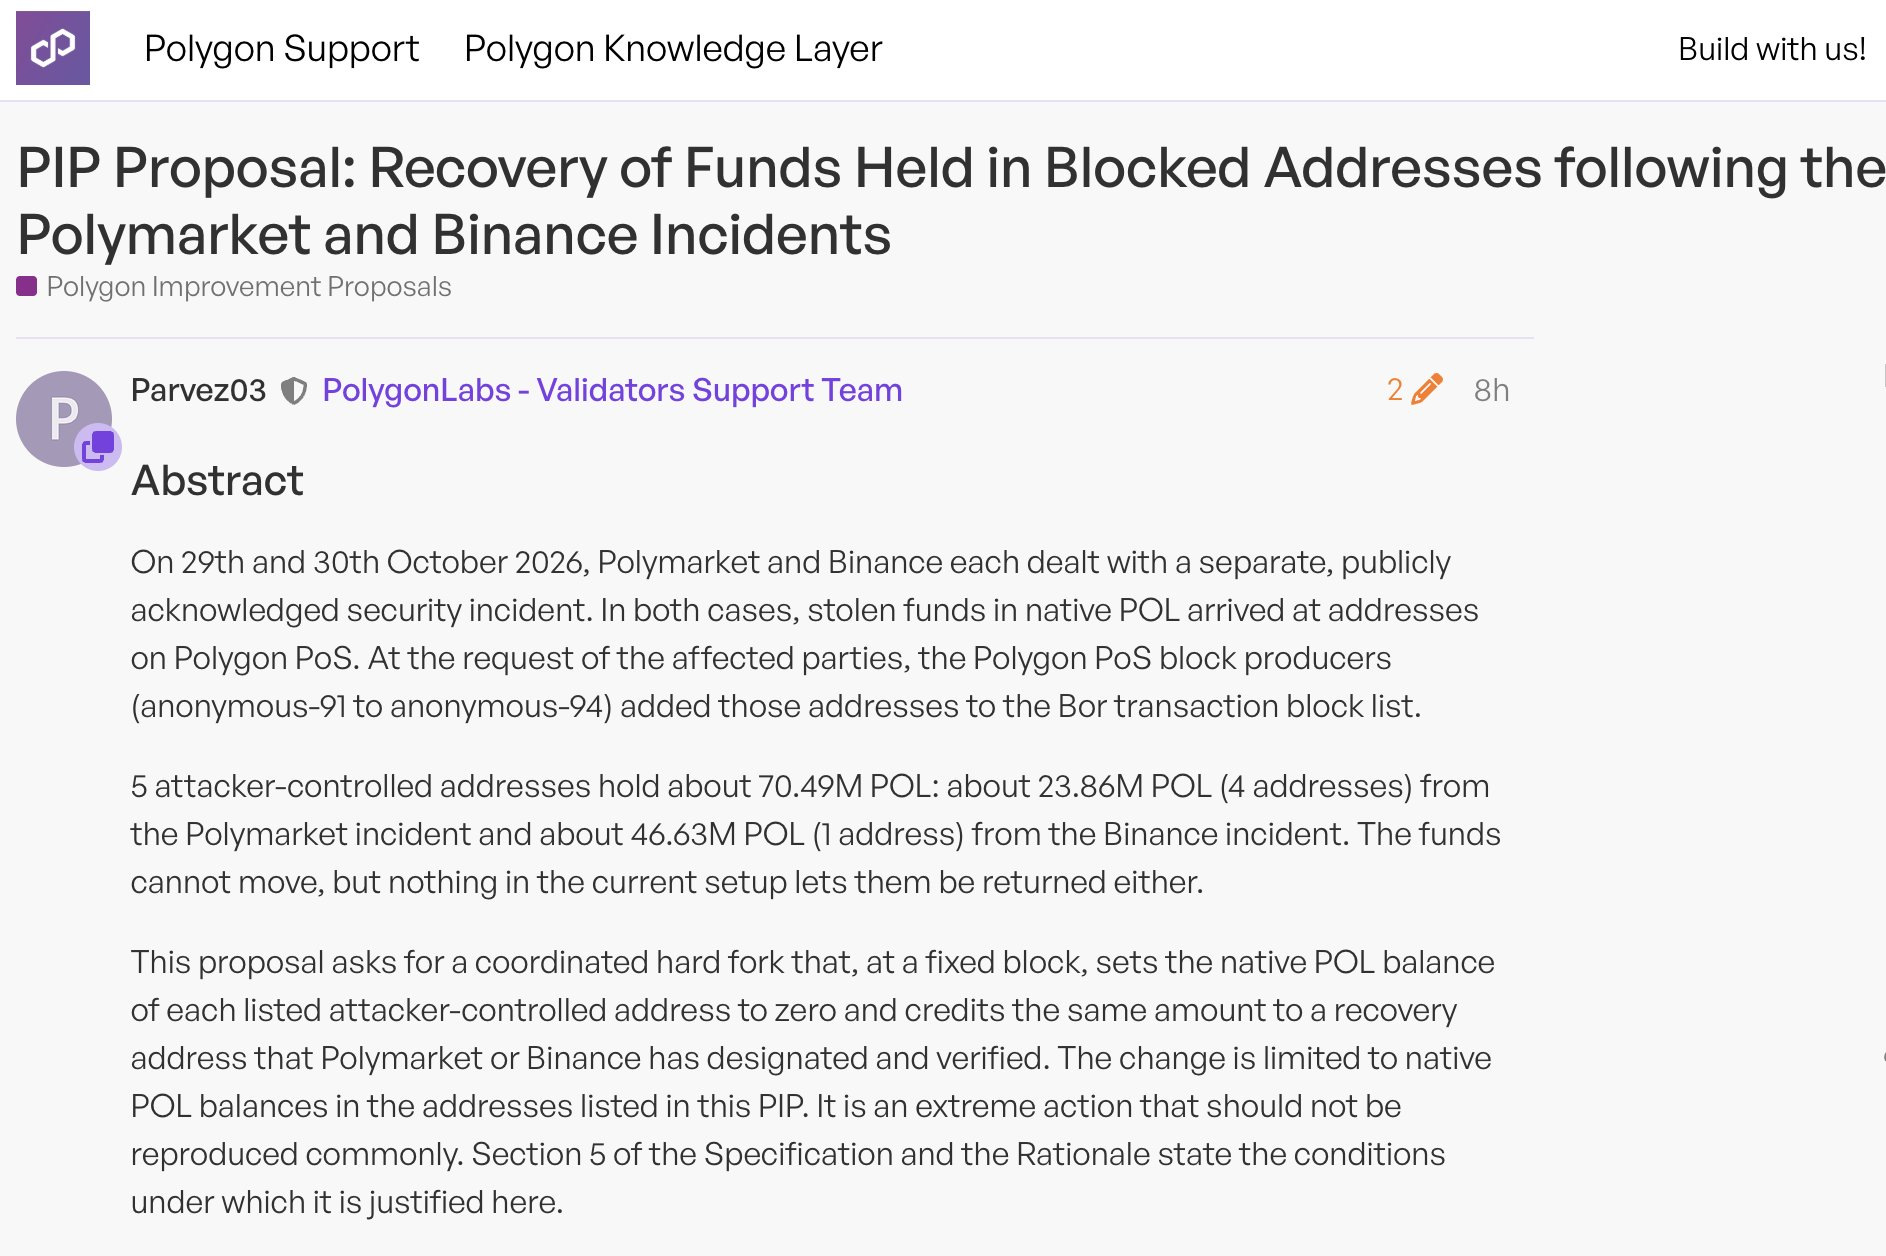
في أواخر أكتوبر 2026، تعرضت Polymarket وBinance لحوادث أمنية منفصلة. ونُقل جزء من POL الأصلي المسروق إلى عناوين محددة على شبكة Polygon PoS.
في 4 نوفمبر، نشر منتدى مجتمع Polygon مقترح استرداد يشمل خمسة عناوين محددة يسيطر عليها المهاجمون. وكانت أربعة من هذه العناوين تحتفظ بنحو 23.86 مليون POL مرتبطة بحادثة Polymarket. بينما كان عنوان آخر يحتفظ بنحو 46.63 مليون POL مرتبطة بحادثة Binance. وبلغ الإجمالي نحو 70.49 مليون POL.
بعد الحوادث، أضاف منتجو الكتل المعنيون في Polygon PoS هذه العناوين إلى قائمة قيود المعاملات، ما صعّب مواصلة نقل الأصول عبر المعاملات العادية. لكن هذا القيد يطرح مشكلة رئيسية: فمنع الأصول من التحرك أكثر لا يساوي إعادتها إلى أصحابها الأصليين.
بموجب الترتيب الحالي، يظل POL المعني مسجلًا في العناوين المقيّدة. وحتى إذا لم يتمكن المهاجمون من نقل الأصول بشكل اعتيادي، لا يستطيع الضحايا السيطرة على هذه العناوين من خلال إجراءاتهم الخاصة فقط. وإضافة إلى ذلك، فإن قائمة قيود العناوين نفسها إجراء تشغيلي يتطلب صيانة مستمرة. وينص المقترح على تحميل القيود عند تشغيل منتجي الكتل لبرامجهم، وأن التغييرات في القائمة تتضمن إجراءات تشغيلية، وأن آلية التصفية الحالية ليست نظام تجميد كاملًا يغطي كل مسارات نقل الأصول الممكنة.
لذلك، يقترح المقترح استخدام هارد فورك لمرة واحدة عند ارتفاع كتلة محدد مسبقًا لتعيين أرصدة POL الأصلية للعناوين المحددة إلى صفر، وإضافة الكميات نفسها من POL إلى عناوين استرداد مخصصة وموثقة لـ Polymarket وBinance. ولن تتطلب هذه العملية من المهاجمين تقديم مفاتيحهم الخاصة، كما لن تتطلب إتمام التحويل عبر معاملة محفظة عادية.
ومن المهم الإشارة إلى أن المقترح لا يخطط لزيادة إجمالي المعروض من POL، ولا يقترح إعادة شبكة Polygon كاملةً إلى ما قبل وقوع الهجمات. ويتمثل هدفه في تنفيذ تعديل للحالة لمرة واحدة يؤثر في عناوين محددة.
وحتى 9 نوفمبر، تتمثل المعلومات القابلة للتحقق في نص المقترح وشروط تصميمه. ولا ينبغي اعتبار نشر المقترح أو مناقشات الحوكمة أو الاختبارات التقنية دليلًا على اكتمال استرداد الأصول بالفعل على الشبكة الرئيسية.
ما الفرق بين تجميد الأصول على البلوكشين والاسترداد عبر الهارد فورك؟
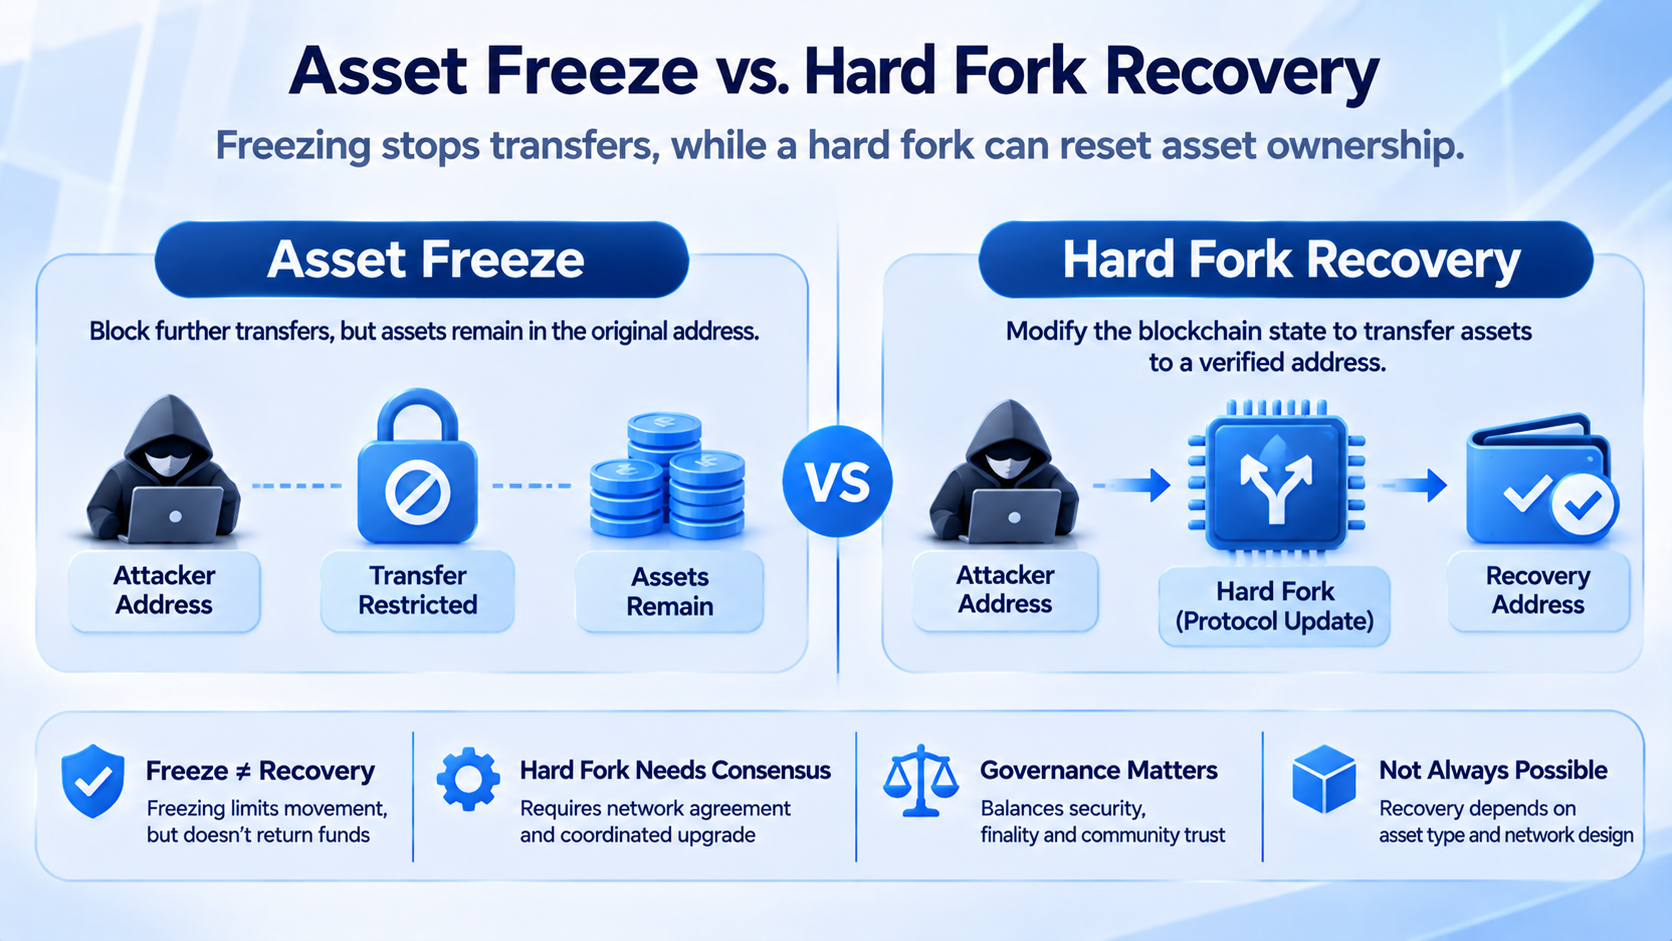
في الحوادث الأمنية لأصول العملات الرقمية، كثيرًا ما يُناقش التجميد والاسترداد معًا، لكن آلياتهما التقنية ونتائجهما العملية تختلف. ويتمثل الهدف الأساسي من تجميد الأصول في منع المزيد من التحويلات. أما استرداد الأصول فيتطلب إعادة الأموال المعنية إلى عناوين أو حسابات يمكن للطرف الشرعي السيطرة عليها. وبما أن آليات التحكم تختلف بين شبكات البلوكشين والرموز، فقد يتخذ تجميد الأصول عدة أشكال أيضًا.
- التجميد على مستوى عقد الرمز. تحتوي بعض عقود العملات المستقرة الصادرة مركزيًا على وظائف القائمة السوداء أو التجميد. ويمكن للجهات التي تملك الصلاحيات الإدارية ذات الصلة تقييد تحويلات الرموز من عناوين محددة وفقًا لقواعد العقد. ولا يتطلب هذا النهج عمومًا تعديل قواعد إجماع البلوكشين الأساسية، لكنه ينطبق فقط على الأصول المصممة بهذه الصلاحيات.
- القيود على مستوى إنتاج الكتل أو تنفيذ المعاملات. قد يرفض بعض منتجي الكتل على الشبكة معاملات صادرة من عناوين معينة استنادًا إلى قواعد محددة. وقد يمنع ذلك تحرك الأصول المعنية عبر مسارات المعاملات العادية. لكن قد يكون الأثر محدودًا إذا لم تُنفذ القيود على نطاق واسع بما يكفي، أو إذا وُجدت مسارات معاملات لا تغطيها القيود.
- تعديل الحالة على مستوى البروتوكول. يمكن للشبكة ترقية قواعد إجماعها لتعديل أرصدة الحسابات أو غيرها من الحالات مباشرةً عند ارتفاع كتلة معين. ويمكن لهذا النهج تغيير ملكية الأصول دون الحصول على المفتاح الخاص للعنوان الأصلي، لكنه يتطلب التنسيق والقبول على مستوى الشبكة.
| بُعد المقارنة |
تجميد عقد الرمز |
قيود منتجي الكتل |
تعديل الحالة عبر الهارد فورك |
| طبقة التنفيذ |
العقد الذكي للرمز |
إنتاج الكتل ومعالجة المعاملات |
قواعد إجماع البلوكشين |
| يتطلب مفتاحًا خاصًا |
لا يتطلب عادةً المفتاح الخاص للعنوان المقيّد |
لا |
لا |
| يمكنه منع التحويلات |
يعتمد على صلاحيات العقد |
يعتمد على نطاق التنفيذ |
يمكنه تغيير الحالة عبر قواعد جديدة |
| يمكنه إعادة الأصول مباشرةً |
يعتمد على ما إذا كان العقد يدعم ذلك |
لا عادةً |
نعم، في ظروف محددة |
| المخاطر الرئيسية |
سلطة إدارية مركزة |
تنفيذ غير متسق ونزاعات الرقابة |
نزاعات الحوكمة وانقسامات السلاسل |
في حادثة Polygon، لا يمكن لاسترداد POL الأصلي استخدام الطريقة نفسها المستخدمة في عقد التجميد الخاص بمصدر العملة المستقرة. إذ يصمم المقترح تحديدًا تعديلًا على مستوى البروتوكول لأرصدة POL الأصلية على Polygon PoS. ولا تُدرج الرموز الأخرى المعنية تلقائيًا ضمن نطاق الاسترداد.
ويوضح ذلك أن سرقة الأصول على البلوكشين قد تتطلب استجابات مختلفة تمامًا حسب الأصل. وبالنسبة للمستخدمين، فإن فهم الشبكة التي يوجد عليها الأصل، وما إذا كان عقد الرمز يتضمن صلاحيات إدارية، وهيكل حوكمة الشبكة المعنية، أكثر أهمية من النقاش العام حول ما إذا كان بإمكان شبكات البلوكشين تجميد الأموال.
كيف يمكن للهارد فورك نقل الأصول المسروقة دون مفتاح خاص؟
في المعاملة العادية، يُعد توقيع المفتاح الخاص وسيلة مهمة لإثبات السيطرة على الأصول. وبالنسبة إلى الأصول الأصلية، لا يستطيع المستخدمون الآخرون عمومًا نقل الأموال مباشرةً دون توقيع صالح من العنوان المقابل. لكن استرداد الأصول عبر الهارد فورك يسلك مسارًا مختلفًا: فهو يعدل قواعد انتقال الحالة التي تقبلها الشبكة.
بموجب مقترح استرداد Polygon، يخطط المطورون لتحديد كتلة تفعيل مستقبلية. وقبل أن تبدأ المعاملات العادية في التنفيذ عند تلك الكتلة، ستعالج العُقد التي تمت ترقيتها أولًا أرصدة العناوين المعنية وفقًا لقواعد محددة مسبقًا. ويمكن تقسيم العملية إلى أربع مراحل.
المرحلة 1: تحديد نطاق الاسترداد. استنادًا إلى سجلات المعاملات على البلوكشين، والتحقيقات الأمنية، والمعلومات المقدمة من الضحايا، تُحدد العناوين المعنية، ويُؤكد ارتباط الأموال في تلك العناوين بالحوادث المحددة.
المرحلة 2: التحقق من عناوين الاسترداد. يجب على الضحايا تقديم عناوين جديدة لتلقي الأموال وإثبات سيطرتهم على تلك العناوين عبر وسائل مثل الرسائل الموقعة أو التحويلات التجريبية الصغيرة. ويساعد ذلك على منع تحويل الأصول إلى عناوين خاطئة.
المرحلة 3: تعديل قواعد العميل. يكتب المطورون منطق تعديل الرصيد لمرة واحدة في برنامج العُقد، ويحددون تنفيذه عند ارتفاع كتلة معين. وبموجب تصميم مقترح Polygon، ستُعين أرصدة POL الأصلية لعناوين المهاجمين المعنية إلى صفر، بينما ستُضاف الكميات المقابلة إلى عناوين الاسترداد المحددة.
المرحلة 4: ترقية الشبكة والتنفيذ. يثبت مشغلو العُقد برامج متوافقة. وعندما تصل الشبكة إلى كتلة التفعيل، ينفذون تعديل الحالة نفسه ويواصلون التحقق من الكتل اللاحقة وفقًا للقواعد الجديدة.
والنقطة الرئيسية هي أن نقل الأصول لن يكتمل عبر معاملة موقعة من مستخدم عادي. بل سيكتمل من خلال تغيير في حالة البروتوكول تنفذه جماعيًا جميع العُقد التي تعتمد القواعد الجديدة. ومن الجدير بالذكر أن هذا النهج لا يتطلب بالضرورة حذف الكتل التاريخية. إذ يمكن أن تظل سجلات التحويل السابقة كما هي، بينما تضيف الشبكة تغييرًا خاصًا للحالة عند ارتفاع كتلة جديد.
لذلك، فإن تعديل ملكية الأصول الحالية وحذف سجل المعاملات السابق مفهومان تقنيان مختلفان. ويتطلب مقترح Polygon أيضًا موافقة الحوكمة، وإجراءات على شبكة الاختبار، ومراجعات للأرصدة، وإصدارات للعملاء قبل التنفيذ الرسمي. وهذه الخطوات مهمة ليس فقط للدقة التقنية، بل أيضًا لمساعدة الشبكة على تجنب الانقسام الناتج عن عدم اتساق إصدارات العُقد.
كيف استردت حادثة The DAO على Ethereum في عام 2016 الأصول عبر هارد فورك؟
تُعد حادثة The DAO على Ethereum في عام 2016 واحدة من أكثر حالات استرداد الأصول تمثيلًا في تاريخ البلوكشين. كان The DAO مشروع استثمار لامركزي مبكرًا مبنيًا على Ethereum. وفي يونيو 2016، استغل المهاجمون ثغرة إعادة الدخول في عقده الذكي ونقلوا نحو 3.6 مليون ETH، ما أدى إلى أزمة أمنية كبيرة على البلوكشين في ذلك الوقت.
وبما أن الأصول المعنية كانت خاضعة لقيد زمني في آلية العقد، أُتيحت للمجتمع فترة لمناقشة الاستجابة وتنفيذها. وبعد نقاش موسع، اختار مجتمع Ethereum في النهاية تعديل جزء من حالة البلوكشين عبر هارد فورك. ونُقلت الأموال المرتبطة بحادثة The DAO إلى عقد استرداد، ما أتاح للمشاركين المؤهلين المطالبة بالأصول وفقًا للقواعد المعمول بها.
في 20 يوليو 2016، نفذت Ethereum الهارد فورك عند ارتفاع الكتلة 1,920,000. لكن لم يدعم جميع المشاركين في الشبكة الهارد فورك. فقد رأى بعضهم أن استرداد الأصول عبر إجماع المجتمع أثناء حادث أمني كبير سيساعد على حماية المستخدمين والحفاظ على الثقة في المنظومة. بينما رأى آخرون أنه حتى لو كانت نتائج المعاملات ناتجة عن ثغرة في عقد ذكي، فلا ينبغي تعديل البروتوكول الأساسي لإعادة توزيع الأصول.
وفي النهاية، واصلت الشبكة التي قبلت تعديل الحالة التطور تحت اسم Ethereum (ETH)، بينما استمرت الشبكة التي رفضت التعديل باسم Ethereum Classic (ETC). وأظهرت حادثة The DAO أن الهارد فورك يمكن أن يكون وسيلة تقنية لمعالجة حادث أمني كبير، لكنه كشف أيضًا تكاليف الحوكمة لهذا التدخل. وبالنسبة إلى شبكة بلوكشين، فإن القدرة التقنية على تعديل الحالة لا تعني أن جميع المشاركين سيقبلون التعديل. فقد تتبنى مجموعات مختلفة آراء لا يمكن التوفيق بينها بشأن أمن الأصول ونهائية المعاملات وعدم القابلية للتغيير.
هل يؤدي استرداد الأصول عبر هارد فورك إلى تقويض عدم قابلية البلوكشين للتغيير؟
تُعد عدم القابلية للتغيير إحدى الخصائص المهمة لتقنية البلوكشين، لكنها لا تعني أن قواعد البلوكشين لا يمكن أن تتغير أبدًا. فعادةً ما يكون تاريخ البلوكشين محميًا بهياكل تشفيرية وآليات إجماع. ولا يستطيع المشاركون العاديون تعديل المعاملات المؤكدة بشكل تعسفي، لأن هذه التعديلات تتطلب الاعتراف بها بموجب قواعد إجماع الشبكة.
لكن قواعد الإجماع نفسها يمكن أن تتغير عبر الحوكمة وترقيات الشبكة. ويثير ذلك جانبين مختلفين من عدم القابلية للتغيير: الأول، ما إذا كان بإمكان مشارك فردي تعديل دفتر الأستاذ من جانب واحد؛ والثاني، ما إذا كان ينبغي للشبكة ككل أن تسمح بتعديل حالات قائمة معينة من خلال اتخاذ قرار جماعي.
يرى مؤيدو آليات استرداد الأصول الخاصة أن شبكات البلوكشين ليست أنظمة منفصلة عن الحوكمة الاجتماعية. فعندما تكون هناك أدلة كافية على حادث أمني وله عواقب خطيرة، قد يتخذ المجتمع تدابير خاصة عبر عملية حوكمة مفتوحة وفي ظروف محدودة بشدة.
ويخشى المعارضون من أن قبول الشبكة بإعادة توزيع الأصول لسبب معين قد يشكل سابقة. وفي المستقبل، قد تطلب الأطراف المعنية من البروتوكول التدخل مرة أخرى استجابةً لنزاعات تجارية أو متطلبات تنظيمية أو تضارب مصالح آخر.
ولا يقتصر هذا النقاش على حماية الضحايا، بل يشمل أيضًا من يملك سلطة تحديد أن الأصول سُرقت، ومن يملك سلطة تعيين عناوين الاستلام، وأي الحوادث تستحق معاملة خاصة. ويحاول مقترح استرداد Polygon تقليل هذه المخاطر من خلال تقييد نطاق التدخل. وينطبق تصميمه فقط على حوادث محددة وعناوين مدرجة مسبقًا وتعديل للحالة لمرة واحدة. كما ينص صراحةً على أنه لا يدعو إلى إنشاء صلاحيات عامة لتجميد الأصول واستردادها.
وحتى مع نطاق تدخل محدود، لا يمكن القضاء على نزاعات الحوكمة بالكامل. لذلك، لا يمكن ببساطة تصنيف استرداد الأصول عبر الهارد فورك على أنه إما حماية للمستخدمين أو تقويض للامركزية. فهو يعكس خيارًا تتخذه شبكة بلوكشين بين أمن الأصول واستقرار القواعد وحوكمة المجتمع.
لماذا لا يمكن استرداد جميع أصول العملات الرقمية المسروقة عبر هارد فورك؟
رغم أن الهارد فورك يمكنه تعديل حالة الأصول على شبكة محددة، فإن عملية الاسترداد الفعلية تخضع لقيود عديدة.
- إمكانية تحديد الأصول بدقة. إذا ظلت الأموال المسروقة مركزة في عدد صغير من العناوين المحددة بوضوح وكانت مسارات التحويل على البلوكشين واضحة، فإن تحديد نطاق الاسترداد يكون سهلًا نسبيًا. لكن إذا خضعت الأموال لتحويلات متعددة أو خلط أو تحويلات أو معاملات عابرة للسلاسل، فقد يصبح تحديد ملكية الأصول أكثر تعقيدًا بكثير.
- ما إذا كانت الأصول لا تزال على الشبكة المعنية. يمكن للهارد فورك على البلوكشين عمومًا تعديل حالة تلك الشبكة مباشرةً فقط. وإذا استبدل المهاجم الأصول بأصول على بلوكشين آخر، فإن تعديل الرصيد على الشبكة الأصلية لا يمكنه تعديل دفتر الأستاذ لشبكة مستقلة أخرى مباشرةً.
- الاختلافات في نوع الأصول. تختلف آليات التحكم بين الرموز الأصلية ورموز العقود الذكية والأصول المجسّرة والأصول المحتفظ بها في حسابات الحفظ. ولا يعني تعديل رصيد الأصل الأصلي لعنوان ما إمكانية تغيير جميع الأصول الأخرى التي يحتفظ بها العنوان في الوقت نفسه.
- الحوكمة وتنسيق الشبكة. يتطلب الهارد فورك أن يقبل عدد كافٍ من المشاركين المعنيين القواعد الجديدة. وفي الشبكات ذات الدرجة العالية من اللامركزية والآراء المتباينة، قد يكون التوصل إلى إجماع بشأن استرداد الأصول صعبًا للغاية.
- خطر الإسناد الخاطئ. إذا حددت خطة الاسترداد عنوانًا بشكل خاطئ باعتباره تابعًا لمهاجم، أو أرسلت الأصول إلى عنوان استرداد لم يُتحقق منه بشكل كافٍ، فقد يؤدي تعديل البروتوكول نفسه إلى خسائر جديدة.
ويجب على شبكات البلوكشين أيضًا مراعاة نهائية المعاملات. فإذا أمكن أن تتغير ملكية الأصول التي تأكدت في الماضي بعد فترة طويلة بسبب نزاع خارجي، فسيتعين على منصات التداول وأمناء الحفظ وغيرهم من مقدمي الخدمات المالية إعادة تقييم مخاطر تسوية الأصول المعنية. لذلك، لا تعتمد إمكانية استرداد الأصول عبر هارد فورك على قدرة الشبكة التقنية على تعديل الحالة فقط، بل تعتمد أيضًا على الأدلة وموقع الأصول وعملية الحوكمة والآثار الجانبية المحتملة.
كيف ينبغي للمستثمرين فهم مخاطر تجميد الأصول على البلوكشين واستردادها؟
بالنسبة إلى المستثمرين العاديين، قد توفر آليات استرداد أصول البلوكشين خيارات إضافية للاستجابة الأمنية، لكنها قد تقدم أيضًا مخاطر جديدة متعلقة بالحوكمة والتحكم.
- ميّز بين التحكم التقني في الأصول والقدرة العملية على استخدامها. إن وجود رصيد أصل في عنوان محفظة لا يعني أن الأصول يمكن تحويلها بحرية في جميع الظروف. فإذا كان عقد الرمز يتضمن صلاحيات تجميد أو اعتمدت الشبكة قيودًا خاصة على المعاملات، فقد تتأثر قابلية استخدام الأصول عمليًا.
- انتبه إلى هيكل حوكمة الشبكة التي تُحتفظ عليها الأصول. تتعامل شبكات البلوكشين المختلفة بشكل مختلف مع ترقيات البروتوكول وتنسيق العُقد والاستجابات الأمنية الطارئة. وقد تكون بعض الشبكات أقدر على تنسيق تدابير خاصة بسرعة، بينما تركز شبكات أخرى بدرجة أكبر على تجنب التدخل البشري.
- افهم العلاقة بين نهائية المعاملات واسترداد الأصول. تتمتع المعاملات العادية على البلوكشين عمومًا بنهائية قوية بعد بلوغ حد معين من التأكيدات. لكن تعديل الحالة على مستوى البروتوكول قد يغير ملكية الأصول لاحقًا في ظروف قصوى. وهذا لا يساوي الإلغاء المباشر لمعاملة عادية.
- لا تعتبر الهارد فورك علاجًا قياسيًا بعد سرقة الأصول. لن تتأهل معظم حالات سرقة المحافظ الشخصية، أو موافقات التصيد الاحتيالي، أو التحويلات الخاطئة تلقائيًا لاسترداد الأصول على مستوى البروتوكول. وحتى إذا وُجد مسار تقني للاسترداد، فقد لا يكون من الممكن تنفيذه لأن الأموال قد انتقلت بالفعل، أو لأن الأدلة غير كافية، أو لأن عملية الحوكمة لا تستطيع التوصل إلى إجماع.
لذلك، تظل حماية المفاتيح الخاصة وإدارة موافقات العقود والتحقق من عناوين المعاملات وتنويع مخاطر الأصول تدابير أساسية لتقليل مخاطر خسائر الأصول على البلوكشين.
الخلاصة
في ظروف محددة، يمكن استخدام هارد فورك للبلوكشين لاسترداد الأصول المسروقة. لكن هذه القدرة لا تعني أن شبكات البلوكشين لديها آلية قابلة للتطبيق عالميًا لعكس المعاملات. تعتمد المعاملات العادية على البلوكشين على توقيعات المفاتيح الخاصة وقواعد الإجماع، بينما يتطلب استرداد الأصول الخاصة ترقية للبروتوكول لتعديل حالة حسابات محددة بموافقة الشبكة.
تقدم خطة استرداد أصول POL من Polygon، المقترحة في نوفمبر 2026، دراسة حالة جديدة لهذه الآلية. ويخطط المقترح لتنفيذ تعديل للحالة لمرة واحدة يؤثر في العناوين المحددة التي تحتفظ بالأصول المسروقة، ونقل POL الأصلي إلى عناوين استرداد موثقة. وبالمقارنة مع مجرد تقييد العناوين، يحاول هذا النهج معالجة مشكلة عدم إمكانية نقل الأصول، مع عدم القدرة على إعادتها أيضًا. لكنه لا يزال يتطلب الحوكمة والاختبارات وتنسيق الشبكة.
وأظهرت حادثة The DAO على Ethereum في عام 2016 أنه رغم إمكانية الهارد فورك في تمكين استرداد الأصول، فإنه قد يثير أيضًا نقاشًا طويل الأمد حول عدم القابلية للتغيير ومبادئ حوكمة الشبكة، وقد يؤدي حتى إلى انقسام البلوكشين.
ومن منظور تقني، فإن تجميد الأصول وتعديل الأرصدة والتراجع عن السجل عمليات مختلفة. ومن منظور الحوكمة، تعتمد إمكانية تنفيذ هذه العمليات على مقدار سلطة التدخل التي يرغب المشاركون في الشبكة في منحها للبروتوكول. وبالنسبة إلى المستخدمين، يساعدهم فهم هذه الفروق على تقييم حدود أمان البلوكشين ومخاطر ملكية الأصول بدقة أكبر.
الأسئلة الشائعة
هل يمكن للهارد فورك للبلوكشين استرداد العملات الرقمية المسروقة؟
يمكن ذلك في ظروف محددة. إذ يمكن للشبكة تعديل قواعد إجماعها لتعديل حالة الأصول لعناوين محددة، لكنها يجب أن تعالج مسائل تتعلق بتحديد الأصول وموافقة الحوكمة وترقيات العُقد. ولا يمكن استرداد جميع الأصول المسروقة بهذه الطريقة.
هل استردت Polygon بالفعل POL المسروقة عبر هارد فورك؟
حتى 9 نوفمبر 2026، ما يمكن التحقق منه هو أن مجتمع Polygon اقترح خطة لاسترداد الأصول تشمل نحو 70.49 مليون POL. ولا ينبغي اعتبار نشر المقترح دليلًا على اكتمال الاسترداد بالفعل على الشبكة الرئيسية.
ما الفرق بين تجميد عنوان محفظة واسترداد الأصول؟
يقيّد التجميد أساسًا المزيد من تحويلات الأصول. أما الاسترداد فيتطلب إعادة الأموال إلى عنوان يمكن للطرف الشرعي السيطرة عليه. ولا يغير التجميد بحد ذاته ملكية الأصول عادةً.
هل يتطلب الهارد فورك المفتاح الخاص للمهاجم؟
لا يتطلب استرداد الأصول عبر تعديل الحالة على مستوى البروتوكول من المهاجم تقديم مفتاح خاص. لكن يجب على الشبكة تنفيذ العمليات المعنية بموجب قواعد الإجماع الجديدة.
هل يؤدي استرداد الأصول عبر هارد فورك إلى حذف سجلات المعاملات الأصلية؟
ليس بالضرورة. يمكن للشبكة الاحتفاظ بسجل المعاملات السابق وإضافة تعديل للحالة عند ارتفاع كتلة محدد. فتعديل أرصدة الأصول وحذف سجل المعاملات ليسا الأمر نفسه.
لماذا ظهر Ethereum Classic بعد الهارد فورك لـ Ethereum؟
بعد حادثة The DAO عام 2016، قبل بعض المشاركين في الشبكة استرداد الأصول عبر هارد فورك، بينما رفض آخرون تعديل الحالة الأصلية. وواصلت المجموعتان تشغيل الشبكات وفق قواعد مختلفة، لتشكلا في النهاية Ethereum وEthereum Classic.
هل تتطلب العملات المستقرة المجمدة مثل USDT هارد فورك؟
ليس بالضرورة. تحتوي بعض العقود الذكية للعملات المستقرة على وظائف مدمجة لإدارة التجميد أو القائمة السوداء. ويمكن للجهات المخولة تنفيذ العمليات المعنية وفقًا لقواعد العقد دون تعديل بروتوكول البلوكشين الأساسي.