محفظة الأجهزة (Hardware Wallet) هي جهاز مادي مصمم خصيصًا لحماية مفاتيح الخصوصية للأصول المشفرة، وعادةً ما تستخدم آليات مثل الشريحة الآمنة، وتخزين المفاتيح المعزول، وتأكيد المعاملات على الجهاز، لتقليل مخاطر تعرض المفاتيح للانكشاف المباشر على الأجهزة المتصلة بالإنترنت. أصبحت محافظ الأجهزة مثل Ledger وTrezor أدوات شائعة للاحتفاظ الذاتي للأصول المشفرة بين حامليها على المدى الطويل، لكن محفظة الأجهزة لا تعني بالضرورة بيئة تخزين محصنة تمامًا ضد الهجمات.
مع زيادة قيمة الأصول المشفرة وتطور أساليب الهجوم، لم تعد مخاطر أمان محافظ الأجهزة تقتصر على فقدان الجهاز أو تسرب عبارة الاسترداد. يمكن أن تؤثر هجمات سلسلة التوريد، والبرامج الضارة، ومواقع التصيد، وتفويض العقود الذكية، والهجمات الفيزيائية على أمان أصول المستخدمين. وقد أثارت المناقشات الأخيرة حول أمان أجهزة Ledger مزيدًا من الاهتمام في السوق حول سلسلة توريد محافظ الأجهزة وآليات حماية المفاتيح.
ستقوم هذه المقالة بمراجعة شاملة للمخاطر الأمنية السبع التي تواجه محافظ الأجهزة في عام 2026، وتحليل مبادئ وأساليب الهجوم المختلفة وتأثيراتها المحتملة، وتقديم تدابير وقائية مناسبة لمساعدة المستخدمين في بناء نظام إدارة أمان شامل للأصول المشفرة.
النقاط الأساسية
-
تقلل محافظ الأجهزة من مخاطر الهجمات عن بُعد من خلال حفظ المفاتيح بشكل غير متصل، لكنها لا تعني أن الأصول محمية بشكل مطلق.
-
يمكن أن تحدث هجمات سلسلة التوريد في مراحل تصنيع الجهاز، والنقل، والبيع، والتسليم، لذا فإن قنوات الشراء وعملية تهيئة الجهاز مهمة أيضًا.
-
تسرب عبارة الاسترداد هو أحد المخاطر المهمة التي يواجهها مستخدمو محافظ الأجهزة، حتى لو لم يتم اختراق الجهاز نفسه، يمكن للمهاجمين استعادة المحفظة باستخدام عبارة الاسترداد.
-
قد تتجاوز التوقيعات الضارة وهجمات التوقيع الأعمى الفهم التقليدي للمستخدمين حول أمان المحافظ الباردة، مما يؤدي إلى نقل الأصول بعد تفويض المستخدم.
-
يمكن أن يقلل تحديث البرنامج الثابت الرسمي بانتظام، والتحقق من معلومات المعاملات، والاحتفاظ بعبارة الاسترداد بشكل آمن، واستخدام آلية التوقيع المتعدد، من مخاطر الأمان المختلفة.
المخاطر الأولى: هجمات سلسلة التوريد - قد تتعرض محافظ الأجهزة للتلاعب قبل التسليم
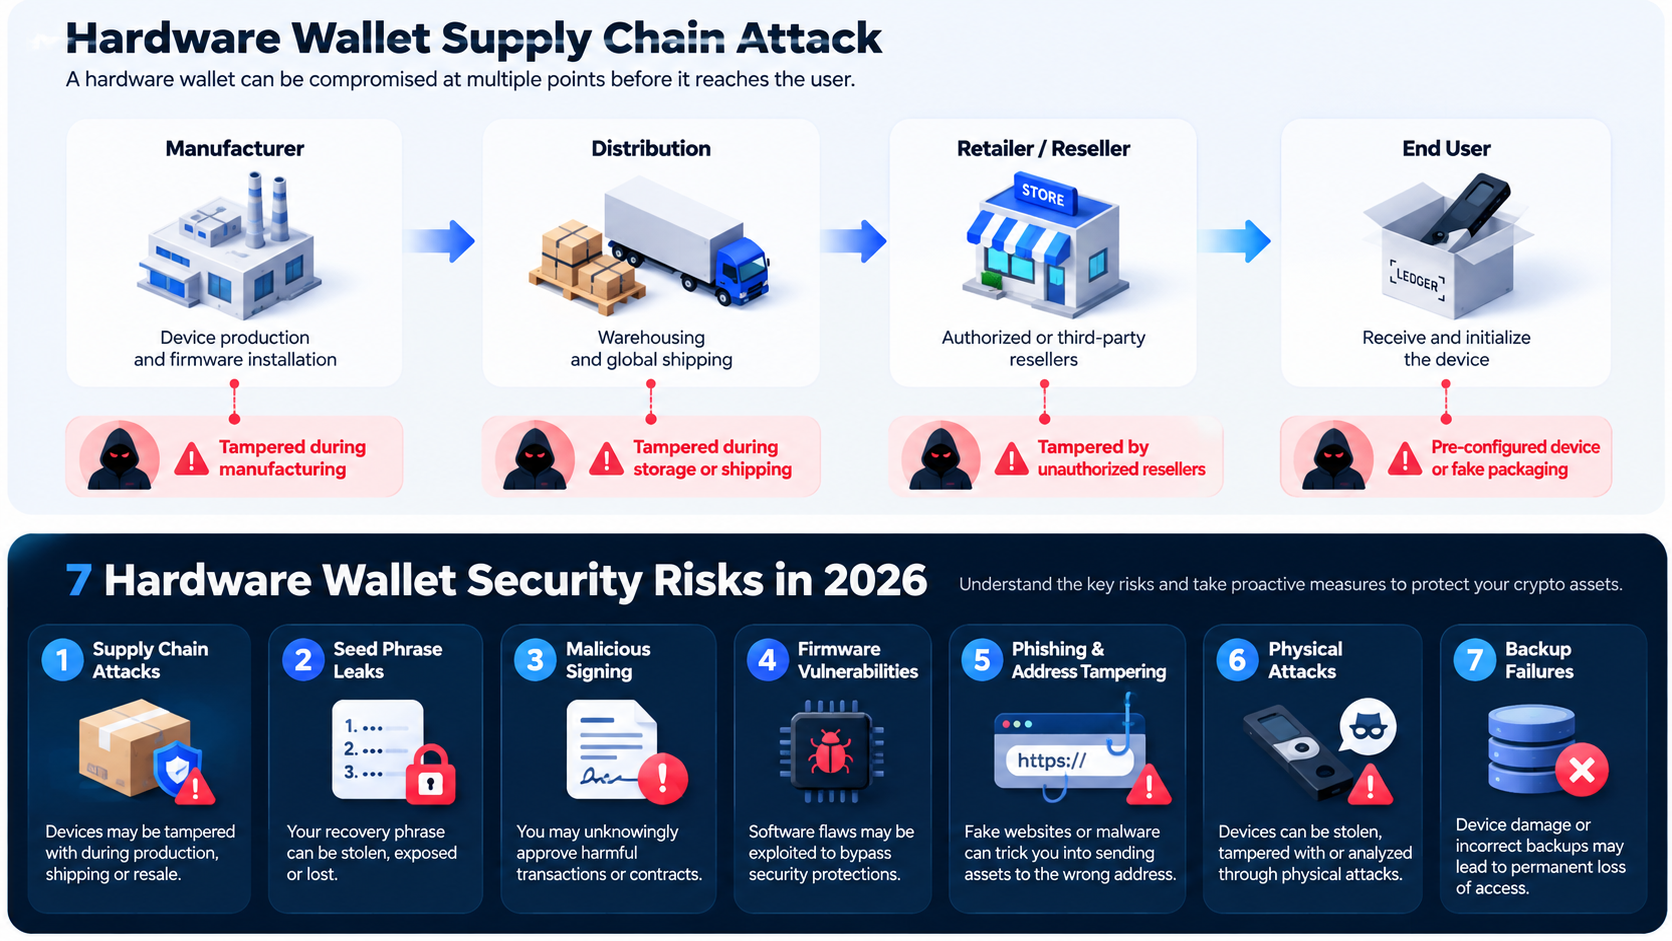
تشير هجمات سلسلة التوريد (Supply Chain Attack) إلى قيام المهاجمين بإجراء تعديلات ضارة على الأجهزة أو البرمجيات أو المكونات ذات الصلة خلال عملية تصنيع المنتج، أو التخزين، أو النقل، أو البيع، أو التسليم، مما يؤثر على أمان المستخدم النهائي. بالنسبة لمحافظ الأجهزة، تعتبر هذه الأنواع من الهجمات جديرة بالاهتمام، حيث يفترض المستخدمون عادةً أن الأجهزة الجديدة التي يشترونها في حالة موثوقة.
يمكن للمهاجمين الحصول على السيطرة على الأصول من خلال تزوير محافظ الأجهزة، أو إعداد عبارة استرداد مسبقًا، أو استبدال المكونات الداخلية للجهاز، أو إغراء المستخدمين بتثبيت برامج إدارة ضارة. على سبيل المثال، في 9 أكتوبر 2026، أعلنت Ledger أنها تحقق في تقارير فقدان الأصول من بعض المستخدمين الذين اشتروا الأجهزة من الموزع في جنوب شرق آسيا CryptoBilis. وقد قدر الباحثون في السلسلة أن الخسائر المشتبه بها تتجاوز 86 مليون دولار، لكن لم يتم تأكيد حجم الخسائر أو أسباب الهجوم بشكل نهائي.
تشير هذه الأحداث إلى أن أمان محافظ الأجهزة لا يعتمد فقط على الشريحة الآمنة وخوارزميات التشفير، بل يتعلق أيضًا بسلسلة التوريد الكاملة من الإنتاج إلى التسليم. حتى لو كانت الأجهزة تحتوي على آلية اعتماد رسمية، فإن ذلك لا يعني أنه يمكن اكتشاف جميع أعمال التلاعب الفيزيائي. توضح Ledger أن فحص الأصالة (Genuine Check) يمكنه التحقق من صحة الشريحة الآمنة، لكنه لا يمكنه التعرف على جميع السلوكيات الإضافية التي تتضمن زرع أجهزة غير مصرح بها مع الاحتفاظ بالشريحة الآمنة الأصلية.
طرق الوقاية:
-
يفضل شراء محافظ الأجهزة من الموقع الرسمي للعلامة التجارية أو من قنوات موثوقة معتمدة، وتجنب شراء الأجهزة المستعملة من مصادر غير معروفة.
-
بعد استلام الجهاز، تحقق من العبوة، والملحقات، وحالة التهيئة، وإذا وجدت رمز PIN أو عبارة استرداد مسبقة، توقف عن الاستخدام على الفور.
-
استخدم التطبيق الرسمي لإجراء تحقق من صحة الجهاز، لكن لا تعتبر أن اجتياز التحقق يعني عدم وجود أي مخاطر تلاعب.
-
إذا كانت هناك مخاوف كبيرة بشأن مصدر الجهاز، يجب التوقف عن استخدامه، والنظر في إنشاء عبارة استرداد جديدة باستخدام جهاز موثوق قبل نقل الأصول.
المخاطر الثانية: تسرب عبارة الاسترداد - التخزين غير المتصل للمفاتيح لا يمنع سرقة الأصول
عبارة الاسترداد (Seed Phrase) هي وثيقة مهمة لاستعادة مفاتيح محفظة العملات المشفرة، وعادةً ما تتكون من 12 أو 20 أو 24 كلمة، حسب معيار النسخ الاحتياطي الذي تستخدمه المحفظة. على الرغم من أن محافظ الأجهزة يمكن أن تعزل المفاتيح عن الأجهزة المتصلة بالإنترنت، إذا حصل طرف ثالث على عبارة الاسترداد، فعادةً ما لا يحتاج المهاجمون إلى الوصول إلى الجهاز الأصلي، ويمكنهم استعادة الحسابات ذات الصلة ونقل الأصول من خلال محافظ متوافقة.
تشمل طرق تسرب عبارة الاسترداد الشائعة حفظها بالتصوير، أو النسخ الاحتياطي على السحابة، أو جمعها من مواقع ضارة، أو هجمات الهندسة الاجتماعية التي تتظاهر بأنها خدمة العملاء الرسمية. على سبيل المثال، قد يرسل المهاجمون إشعارات أمان مزيفة عبر البريد الإلكتروني أو وسائل التواصل الاجتماعي، تطلب من المستخدمين إدخال عبارة الاسترداد لإكمال ما يسمى بالتحقق من الجهاز. بمجرد أن يقدم المستخدم عبارة الاسترداد، قد يحصل المهاجم على السيطرة على المحفظة.
علاوة على ذلك، قد يؤدي فقدان عبارة الاسترداد أيضًا إلى عدم إمكانية استعادة الأصول. لا تحتفظ محافظ الأجهزة بالأصول التي يمتلكها المستخدم على البلوكشين، بل تدير المفاتيح اللازمة للوصول إلى الأصول. لذلك، إذا تعرض الجهاز للتلف، وفقدت عبارة الاسترداد أيضًا، قد يفقد المستخدم الوصول إلى الأصول بشكل دائم. كما أكدت Ledger أن النسخ الاحتياطي لعبارة الاسترداد له نفس أهمية أمان الجهاز.
طرق الوقاية:
-
لا تقم بتصوير أو التقاط لقطات شاشة لعبارة الاسترداد، أو حفظها على السحابة، أو البريد الإلكتروني، أو تطبيقات الملاحظات العادية.
-
استخدم أدوات النسخ الاحتياطي الورقية أو المعدنية للتخزين غير المتصل، واحفظ النسخ الاحتياطية في مكان آمن.
-
لا تقدم عبارة الاسترداد لأي طرف يدعي أنه خدمة العملاء الرسمية، أو الدعم الفني، أو موظف تدقيق أمان.
-
تحقق بانتظام من أن النسخ الاحتياطية كاملة وقابلة للقراءة، واعتبر ترتيبات النسخ الاحتياطي في مواقع مختلفة بناءً على حجم الأصول.
المخاطر الثالثة: التوقيعات الضارة وتفويض العقود الذكية - قد تسمح محافظ الأجهزة بنقل الأصول
تشير التوقيعات الضارة إلى قيام المهاجمين بإغراء المستخدمين بالموافقة على معاملات أو عمليات عقود ذكية ذات صلاحيات خطرة، مما يمنحهم القدرة على نقل الأصول. على عكس سرقة المفاتيح مباشرة، تستخدم هذه الأنواع من الهجمات عادةً سوء فهم المستخدم لمحتوى المعاملة، حتى لو كانت المفاتيح محفوظة دائمًا داخل محفظة الأجهزة، قد تتعرض الأصول للخسارة.
في سيناريوهات DeFi وNFT والمعاملات على السلسلة، يحتاج المستخدمون غالبًا إلى توقيع معاملات عقود ذكية معقدة من خلال المحفظة. بعض محافظ الأجهزة قد لا تعرض المعنى الفعلي للمعاملة بشكل كامل، بل تعرض فقط بيانات بتنسيق سداسي عشري أو معلومات توقيع يصعب فهمها. تُعرف هذه العملية التي لا تسمح بالتحقق الكامل من محتوى المعاملة بالتوقيع الأعمى (Blind Signing). إذا أكد المستخدم المعاملة دون فهم نطاق التفويض، فقد يوافق على عقود ضارة للوصول إلى الأصول.
على سبيل المثال، قد يزور المستخدم موقعًا يتظاهر بأنه صفحة استلام مكافآت، وبعد توصيل محفظة الأجهزة، يتلقى طلب توقيع للمعاملة. قد يدعي الموقع أن التوقيع يستخدم فقط للتحقق من الهوية، لكن الطلب الفعلي قد يتضمن تفويض الرموز أو عمليات خطرة أخرى. بمجرد أن يؤكد المستخدم على الجهاز، قد يستغل المهاجم الصلاحيات التي حصل عليها لنقل الأصول. وهذا يوضح أن محافظ الأجهزة يمكن أن تحمي المفاتيح، لكنها لا تعني بالضرورة القدرة على الحكم تلقائيًا على أمان جميع عمليات العقود الذكية.
طرق الوقاية:
-
حاول استخدام محافظ وتطبيقات تدعم التوقيع الواضح (Clear Signing)، ويفضل التحقق من محتوى المعاملة على شاشة الجهاز.
-
كن حذرًا بشأن العقود الذكية غير المألوفة، وخصوصًا تفويض الرموز ذات الحدود غير المحدودة.
-
تحقق بانتظام من خلال أدوات إدارة التفويض على السلسلة الموثوقة، وقم بإلغاء الصلاحيات التي لم تعد بحاجة إليها.
-
افصل بين محافظ الأصول طويلة الأجل والمحافظ التي تشارك بشكل متكرر في أنشطة DeFi، والمكافآت، وNFT.
المخاطر الرابعة: ثغرات البرنامج الثابت والبرامج الضارة - تعتمد أمان الجهاز على الصيانة المستمرة
البرنامج الثابت (Firmware) هو البرنامج الأساسي الذي يعمل داخل محفظة الأجهزة، ويقوم بمهام حيوية مثل تهيئة الجهاز، وإدارة المفاتيح، وتوقيع المعاملات، والتحقق من الأمان. على الرغم من أن محافظ الأجهزة عادةً ما تستخدم شرائح آمنة، والتحقق من التوقيع، وهياكل معزولة، إلا أن البرنامج الثابت قد يحتوي على عيوب برمجية، أو ثغرات تنفيذ، أو مشكلات توافق.
قد يحاول المهاجمون استغلال ثغرات البرنامج الثابت لتجاوز بعض قيود الأمان، أو من خلال تزوير إشعارات التحديث لإغراء المستخدمين بتثبيت برامج غير رسمية. تختلف نماذج أمان البرنامج الثابت بين محافظ الأجهزة المختلفة، على سبيل المثال، توضح Trezor أن أجهزتها ستساعد المستخدمين في التعرف على البرنامج الثابت غير المصرح به من خلال التحقق من توقيع البرنامج الثابت وآليات التحذير ذات الصلة. تعتمد القدرة على الحماية بشكل محدد على طراز الجهاز وبنيته.
من المهم ملاحظة أن تحديث البرنامج الثابت هو أيضًا عملية تحتاج إلى التعامل معها بحذر. إذا حصل المستخدم على برنامج الإدارة من إعلانات البحث، أو رسائل بريد إلكتروني غير معروفة، أو مواقع تنزيل طرف ثالث، فقد يقوم بتثبيت برامج ضارة تتظاهر بأنها أدوات رسمية. لذلك، تتطلب التحديثات الأمنية ليس فقط إصلاح الثغرات المعروفة في الوقت المناسب، ولكن أيضًا التأكد من أن مصدر التحديث موثوق.
طرق الوقاية:
-
احصل على تحديثات البرنامج الثابت فقط من الموقع الرسمي للعلامة التجارية والتطبيقات الرسمية.
-
تابع الإعلانات الأمنية التي تصدرها الشركات، وقم بتثبيت التحديثات الأمنية المهمة التي تم التحقق منها في الوقت المناسب.
-
توقف عن العمل عند مواجهة تحذيرات غير عادية بشأن البرنامج الثابت، أو فشل التحقق من التوقيع، أو إشعارات تهيئة غير متوقعة.
-
تأكد من أن النسخ الاحتياطية لعبارة الاسترداد كاملة قبل التحديث، لكن لا تدخل عبارة الاسترداد على الكمبيوتر أو الويب لإكمال التحديث.
المخاطر الخامسة: هجمات التصيد وتعديل العناوين - قد يرسل المستخدمون الأصول إلى المهاجمين
تعتبر هجمات التصيد (Phishing Attack) تهديدًا أمنيًا طويل الأمد لمستخدمي محافظ العملات المشفرة. قد يقوم المهاجمون بتقليد الموقع الرسمي للمحفظة، أو تزوير هوية خدمة العملاء، أو إرسال رسائل بريد إلكتروني ضارة، أو إنشاء تطبيقات مزيفة، لإغراء المستخدمين بالكشف عن معلومات حساسة أو الموافقة على معاملات خطرة.
خطر شائع آخر هو تعديل العناوين. قد يقوم المهاجمون بتغيير عنوان الدفع الذي قام المستخدم بنسخه باستخدام برامج ضارة على الحافظة، مما يجعل الأصول التي كان من المقرر إرسالها إلى بورصة أو شخص آخر تُرسل إلى عنوان يسيطر عليه المهاجم. نظرًا لأن معاملات البلوكشين عادةً ما تكون غير قابلة للإلغاء، قد يجد المستخدم صعوبة في استرداد الأموال بعد تأكيد المعاملة.
يمكن أن تقلل محافظ الأجهزة من احتمال حدوث خسائر نتيجة لهذه الأنواع من الهجمات، ولكن بشرط أن يتحقق المستخدم بعناية من معلومات المعاملة على شاشة الجهاز. إذا نظر المستخدم فقط إلى العنوان على الكمبيوتر أو الهاتف، وتجاهل الهدف الفعلي للتوقيع المعروض على جهازه، فقد يتعرض للخسارة. كما أكدت إرشادات الأمان الرسمية من Trezor أنه يجب التحقق من عنوان الدفع على شاشة الجهاز، وليس الاعتماد بالكامل على المعلومات المعروضة على الكمبيوتر المتصل بالإنترنت.
طرق الوقاية:
-
ادخل إلى منصة إدارة المحفظة من قنوات رسمية، وتجنب النقر على روابط تسجيل الدخول أو التحديث في رسائل البريد الإلكتروني غير المعروفة.
-
تحقق من عنوان الدفع الكامل، والشبكة، والمبلغ على شاشة جهاز محفظة الأجهزة قبل التحويل.
-
قبل إجراء تحويلات كبيرة، قم بإجراء اختبار بمبلغ صغير، لكن يجب إعادة التحقق من العنوان قبل التحويل الرسمي.
-
كن حذرًا من الإشعارات التي تدعي الحاجة إلى التحقق الفوري من المحفظة، أو استعادة الأصول، أو إزالة القيود الأمنية.
المخاطر السادسة: الهجمات الفيزيائية وفقدان الجهاز - الشريحة الآمنة ليست حماية مطلقة
تشير الهجمات الفيزيائية إلى محاولات المهاجمين الحصول على معلومات حساسة من خلال الاتصال الفعلي بمحفظة الأجهزة، مثل تفكيك الجهاز، وتحليل الشريحة، والهجمات الجانبية، أو تقنيات أخرى. على عكس الهجمات الشبكية عن بُعد، تتطلب الهجمات الفيزيائية عادةً أن يحصل المهاجم على الجهاز نفسه، وأن يمتلك مستوى معينًا من المهارات التقنية وظروف المعدات.
توجد اختلافات واضحة في تصميم الأمان الفيزيائي بين محافظ الأجهزة المختلفة. تستخدم بعض المنتجات شرائح آمنة (Secure Element) لزيادة مقاومتها لاستخراج المفاتيح والتلاعب بالأجهزة، بينما تقلل منتجات أخرى من المخاطر من خلال التصميم المفتوح، والتحقق من البرنامج الثابت، وآليات أمان أخرى. لكن بغض النظر عن الهيكل المستخدم، لا يمكن ضمان أمان الجهاز بشكل مطلق في جميع ظروف الهجوم.
في عام 2026، لا تقتصر المشكلات الأمنية الواقعية التي يواجهها مستخدمو محافظ الأجهزة على اختراق الأجهزة. في أغسطس، أفادت صحيفة Financial Times البريطانية بحدوث تسرب بيانات لدى مزود الخدمات اللوجستية الثالث لـ Trezor، مما أثر على بعض المعلومات الشخصية لنحو 14,000 عميل. على الرغم من أن هذه الأحداث لا تعني تسرب المفاتيح، إلا أنها قد تزيد من مخاطر التصيد المستهدف والأمان الشخصي لحاملي الأصول المشفرة.
طرق الوقاية:
-
قم بتعيين رمز PIN قوي لمحفظة الأجهزة، وتجنب استخدام أرقام يسهل تخمينها مثل تاريخ الميلاد.
-
احتفظ بمحفظة الأجهزة وعبارة الاسترداد في أماكن منفصلة، لتقليل مخاطر السرقة من نقطة واحدة.
-
تجنب عرض حجم المحفظة، ومكان التخزين، والمعلومات الحساسة الشخصية بشكل علني.
-
بالنسبة للأصول الكبيرة، يمكن النظر في استخدام أجهزة تدعم عبارات مرور إضافية أو حلول توقيع متعددة، لكن يجب فهم المخاطر الإضافية المرتبطة بالنسخ الاحتياطي والاستعادة.
المخاطر السابعة: تلف الجهاز وفشل النسخ الاحتياطي - قد تفقد الأصول بشكل دائم بسبب الأخطاء التشغيلية
لا تواجه محافظ الأجهزة هجمات خارجية فحسب، بل توجد أيضًا مخاطر تتعلق بتقادم الأجهزة، والتلف الفيزيائي، وفشل النسخ الاحتياطي، والأخطاء البشرية. على سبيل المثال، قد يتعذر استخدام الجهاز بسبب الماء، أو الصدمات، أو عطل البطارية، أو التخزين لفترة طويلة. إذا فقد المستخدم عبارة الاسترداد في نفس الوقت، فقد لا يتمكن من استعادة الوصول إلى المحفظة.
بالنسبة للمستخدمين الذين يحتفظون بالأصول المشفرة على المدى الطويل، قد يتم تجاهل هذه الأنواع من المخاطر. قد يشتري بعض المستخدمين محافظ الأجهزة ولا يتحققون من حالة الجهاز لسنوات، ولا يؤكدون ما إذا كانت عبارة الاسترداد مسجلة بشكل صحيح. وعندما يحتاجون إلى نقل الجهاز، أو تحديث البرنامج الثابت، أو نقل الأصول بشكل عاجل، قد يكتشفون أن كلمات النسخ الاحتياطي تحتوي على أخطاء إملائية، أو ترتيب غير صحيح، أو تلف في وسائط التخزين.
علاوة على ذلك، قد تتأثر قدرة استعادة محافظ الأجهزة بعوامل مثل عبارة المرور، ومسار الاشتقاق، وتوافق المحفظة. حتى لو احتفظ المستخدم بعبارة الاسترداد الأساسية، إذا نسي عبارة المرور الإضافية التي تم إعدادها، فقد لا يتمكن من استعادة الحسابات المخفية ذات الصلة. لذلك، يتطلب النسخ الاحتياطي الآمن ليس فقط حفظ الوثائق، بل أيضًا التأكد من أن المستخدم يفهم عملية الاستعادة الكاملة.
طرق الوقاية:
-
تحقق بانتظام مما إذا كانت محفظة الأجهزة تعمل بشكل صحيح، وتأكد من أن وسائط النسخ الاحتياطي لم تتعرض للتلف.
-
استخدم وظيفة التحقق من الاستعادة الموثوقة التي تقدمها الشركة المصنعة للتحقق من عبارة الاسترداد، وتجنب إدخالها على الأجهزة المتصلة بالإنترنت.
-
إذا كنت تستخدم عبارة مرور إضافية، يجب أن تنشئ خطة موثوقة ومستقلة للحفظ والاستعادة.
-
بالنسبة للأصول الكبيرة التي يتم الاحتفاظ بها على المدى الطويل، يمكن النظر في استخدام توقيع متعدد أو آليات نسخ احتياطي إضافية، لتقليل تأثير الأعطال في جهاز واحد.
كيف تبني عادات استخدام أكثر أمانًا لمحافظ الأجهزة؟
من المخاطر المذكورة أعلاه، يتضح أن أمان محافظ الأجهزة لا يتحدد بواسطة مكون مادي واحد، بل يتكون من مصدر الجهاز، وإدارة المفاتيح، وتفويض المعاملات، وصيانة البرمجيات، وعمليات المستخدم. يمكن أن تزيد الشريحة الآمنة من صعوبة استخراج المفاتيح، لكنها لا تمنع المستخدم من تسريب عبارة الاسترداد؛ يمكن أن تقلل التوقيعات غير المتصلة من مخاطر الهجمات عن بُعد، لكنها لا تستطيع التعرف تلقائيًا على جميع العقود الذكية الضارة.
لذا، يحتاج المستخدمون إلى إنشاء آلية حماية متعددة المستويات. بالنسبة للمعاملات اليومية، يمكن استخدام محافظ مستقلة لإدارة الأصول السائلة الصغيرة؛ بالنسبة للأصول الأساسية المخزنة على المدى الطويل، يجب تقليل التفاعلات غير الضرورية مع العقود الذكية، وتعزيز النسخ الاحتياطي لعبارة الاسترداد والتحكم في الوصول الفيزيائي. إذا كانت قيمة الأصول كبيرة، يمكن تقييم آلية التوقيع المتعدد (Multisig) من خلال تفويض المعاملات بواسطة مفاتيح مستقلة متعددة، مما يقلل من مخاطر فقدان مفتاح واحد.
فيما يلي ملخص لمخاطر أمان محافظ الأجهزة والتدابير الوقائية الرئيسية:
| المخاطر الأمنية |
التهديدات الرئيسية |
التدابير الوقائية الأساسية |
| هجمات سلسلة التوريد |
تلاعب بالجهاز، عبارة استرداد مسبقة |
شراء من قنوات موثوقة، تحقق من الأصالة الرسمية |
| تسرب عبارة الاسترداد |
استعادة المفاتيح، سرقة الأصول |
نسخ احتياطي غير متصل، رفض مشاركة عبارة الاسترداد |
| التوقيعات الضارة |
تفويض عقود خطرة، نقل الأصول |
التحقق من محتوى التوقيع، إدارة التفويضات |
| ثغرات البرنامج الثابت |
تجاوز آليات الأمان، تحديثات ضارة |
البرنامج الثابت الرسمي، تحديثات أمان في الوقت المناسب |
| التصيد وتعديل العناوين |
مواقع مزيفة، تحويلات خاطئة |
التحقق من عنوان URL وعنوان الشاشة على الجهاز |
| الهجمات الفيزيائية |
سرقة الجهاز، استخراج المفاتيح |
حماية PIN، عزل فيزيائي |
| فشل النسخ الاحتياطي |
عدم إمكانية استعادة المحفظة |
التحقق بانتظام، نسخ احتياطي إضافي |
من المهم ملاحظة أن تدابير الحماية المختلفة تعالج أنواعًا مختلفة من المشكلات. على سبيل المثال، إلغاء تفويض العقود الذكية لا يمكنه إصلاح عبارة الاسترداد التي تم تسريبها، بينما لا يمكن لتغيير الأجهزة أن يلغي تلقائيًا التفويضات الضارة على العناوين القديمة. إذا كنت تشك في أن عبارة الاسترداد قد تم تسريبها، فعادةً ما تحتاج إلى استخدام جهاز موثوق لإنشاء عبارة استرداد جديدة، ونقل الأصول إلى المحفظة الجديدة في أسرع وقت ممكن.
الخلاصة
في عام 2026، لا تزال محافظ الأجهزة أداة أمان مهمة للاحتفاظ الذاتي بالأصول المشفرة، لكن قدرتها على الحماية لها حدود واضحة. تشكل هجمات سلسلة التوريد، وتسرب عبارة الاسترداد، والتوقيعات الضارة، وثغرات البرنامج الثابت، وهجمات التصيد، والهجمات الفيزيائية، وفشل النسخ الاحتياطي، سبع فئات من المخاطر الأمنية التي يجب على المستخدمين التركيز عليها.
كما أن المناقشات الأخيرة حول أحداث Ledger تذكّر السوق بإعادة تقييم أساس الثقة في محافظ الأجهزة. قد يؤثر مصدر الجهاز، وأمان عملية التهيئة، والتحقق الكافي من توقيع المعاملات على أمان الأصول النهائية.
بالنسبة للمستخدمين العاديين، فإن أفضل استراتيجية أمان ليست الاعتماد على محفظة أجهزة واحدة تدعي أنها آمنة تمامًا، بل بناء آلية إدارة المخاطر التي تغطي جميع مراحل الشراء، والتهيئة، والاستخدام، والنسخ الاحتياطي، ونقل الأصول. فقط من خلال الجمع بين الحماية التقنية والعادات التشغيلية الجيدة، يمكن تقليل احتمالية فقدان الأصول المشفرة بشكل أكثر فعالية.
الأسئلة الشائعة
هل محافظ الأجهزة أكثر أمانًا من المحافظ الساخنة؟
عادةً ما تستطيع محافظ الأجهزة تقليل مخاطر تسرب المفاتيح عند تعرض الأجهزة المتصلة بالإنترنت لهجمات البرامج الضارة، لذا فهي مناسبة لتخزين الأصول المشفرة على المدى الطويل. لكن محافظ الأجهزة لا تزال تواجه مخاطر هجمات سلسلة التوريد، والتوقيعات الضارة، وتسرب عبارة الاسترداد، وتعتمد الأمان الفعلي على تصميم الجهاز وعمليات المستخدم.
هل يعني حادثة سرقة Ledger أن جميع المحافظ الباردة غير آمنة؟
لا يمكن استخلاص هذا الاستنتاج. لا تزال حادثة فقدان الأصول المتعلقة بـ Ledger التي تم الكشف عنها في أكتوبر 2026 قيد التحقيق، ولا يمكن اعتبار جميع أجهزة Ledger تعاني من نفس المشكلة، ولا يمكن إثبات أن آليات الأمان الأساسية لمحافظ الأجهزة قد فشلت بشكل عام. يجب على المستخدمين متابعة نتائج التحقيق الرسمية، واتخاذ تدابير بناءً على مصدر الجهاز والمخاطر الفعلية.
إذا تم سرقة محفظة الأجهزة، هل ستفقد الأصول المشفرة الموجودة فيها؟
ليس بالضرورة. عادةً ما تحتوي محافظ الأجهزة على آليات أمان مثل حماية PIN، لذا فإن سرقة الجهاز لا تعني أن المهاجمين يمكنهم الحصول على المفاتيح على الفور. إذا كان لدى المستخدم عبارة استرداد كاملة ولم يتم تسريبها، يمكنه استخدام جهاز موثوق لاستعادة المحفظة، ونقل الأصول إلى عنوان جديد بناءً على مستوى المخاطر. لكن إذا تمكن المهاجم من الحصول على المفاتيح أو عبارة الاسترداد، فقد تُسرق الأصول.
هل تحتاج محافظ الأجهزة إلى استبدال دوري؟
لا يوجد جدول زمني ثابت لاستبدال جميع محافظ الأجهزة. يعتمد ما إذا كان يجب استبدالها على حالة الجهاز، ودعم الأمان من الشركة المصنعة، والثغرات المعروفة، واحتياجات الاستخدام الشخصية. إذا كان الجهاز تالفًا، أو توقف عن الحصول على تحديثات الأمان، أو كان هناك دليل موثوق على وجود مخاطر أمنية، يجب النظر في استبدال الجهاز وتقييم ما إذا كان يجب إنشاء عبارة استرداد جديدة.
هل لا يزال يتعين استخدام توقيع متعدد مع محافظ الأجهزة؟
بالنسبة لحاملي الأصول الصغيرة العاديين، فإن الاستخدام الصحيح لمحافظ الأجهزة والنسخ الاحتياطي الآمن يمكن أن يوفر حماية أساسية جيدة. بالنسبة للمستخدمين المؤسسيين أو الأفراد الذين يمتلكون كميات كبيرة من الأصول المشفرة، يمكن أن يقلل التوقيع المتعدد من مخاطر فقدان مفتاح واحد، لكنه سيزيد أيضًا من تعقيد عمليات المعاملات، وتنسيق المفاتيح، واستعادة النسخ الاحتياطية.