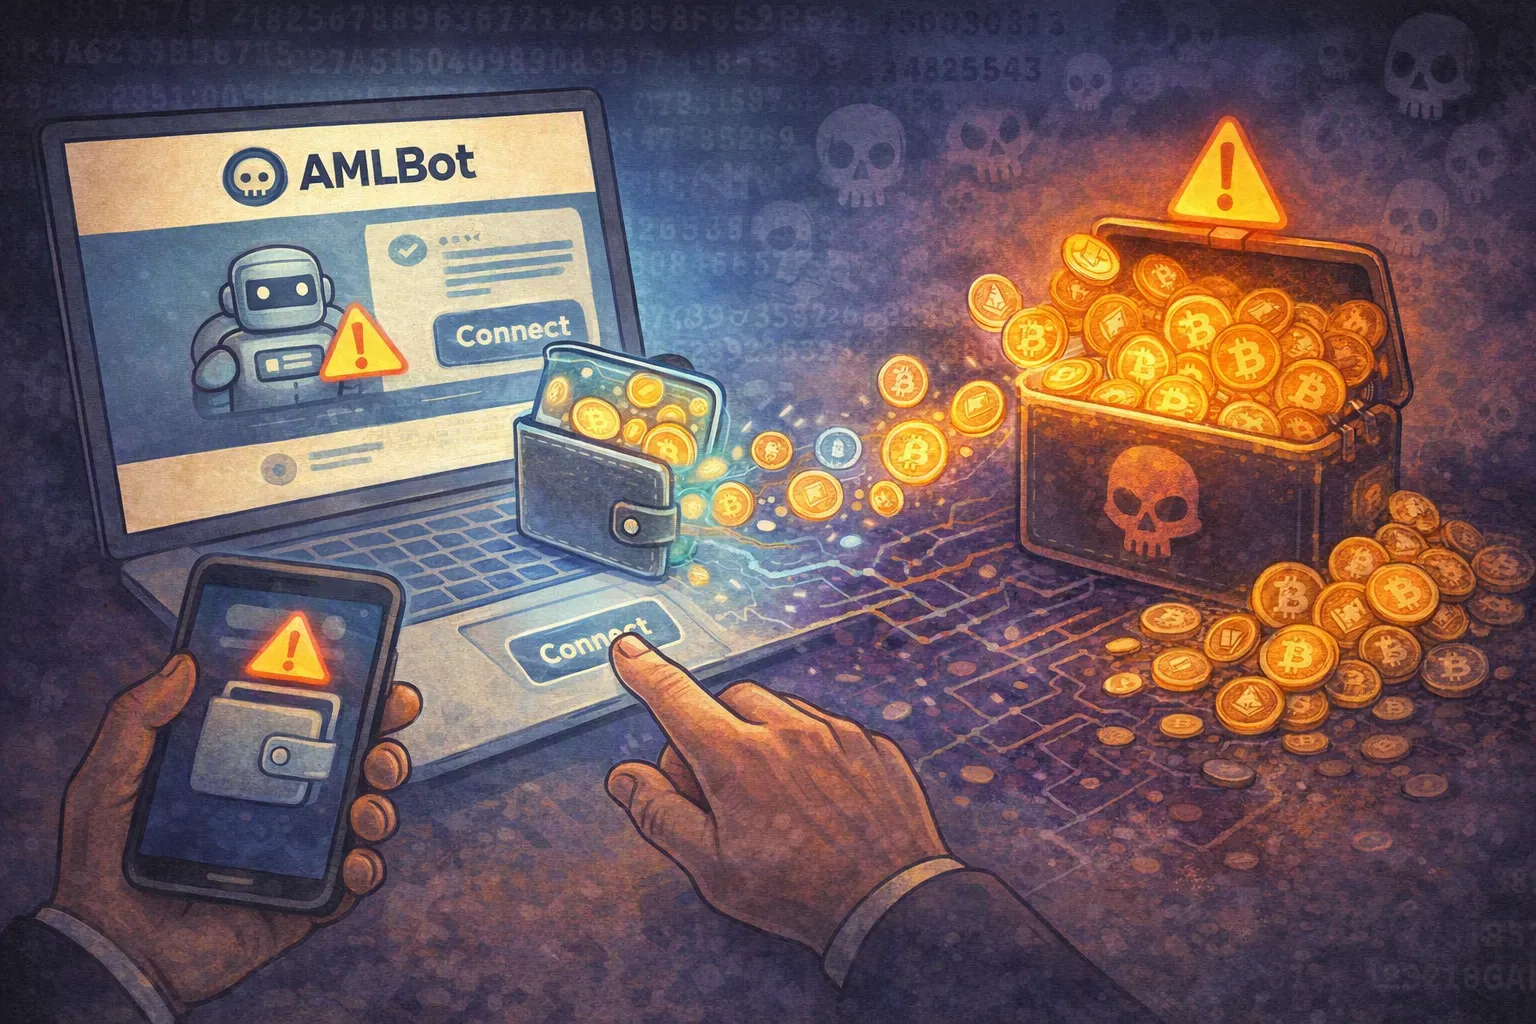
Malwarebytes:虚假 AML 网站冒充 AMLBot,诱骗用户连接钱包并在获得授权后清空加密资产
Malwarebytes 本周披露,假冒反洗钱(AML)筛查网站正在窃取加密货币投资者的资产:部分网站仿冒合法筛查服务 AMLBot 的品牌,另一些则使用“AML Check”等通用名称,诱使用户连接钱包,并最终批准一笔会清空资产的交易。 真假 AML 筛查的核心技术差异 在加密货币领域,反洗钱(AML)筛查的本质是查询钱包地址的公开交易历史,以识别其是否与黑客攻击、盗窃、受制裁方或其他可疑活动有关联。这是一个只读查询过程:只需提供钱包的公开地址(即公开的收款地址),服务即可在链上查询相关记录,全程无需任何额外授权。 假冒网站利用了这一概念的外壳,却提出了截然不同的操作要求。Malwarebytes 指出:“如果反洗钱检查器要求你连接钱包,而不是简单地输入公开地址,那就应该将其视为警告信号。”连接钱包本身不会泄露私钥,但会暴露公开地址,使攻击者得以查看钱包中的资产,并为该钱包构造交易,再将交易推送给用户要求批准。 假 AML 网站攻击全流程 Malwarebytes 记录的其中一种攻击流程如下:用户访问网站后,被提示选择加密货币并点击扫描,随后被要求连接钱包以查看结果。进度条显示“正在
TSLA-2.57%
Bisc·08-21 02:18