EIP-8361 专为 EIP-8141 框架交易引入基于证明的准入机制。该提案不涉及替换以太坊执行流程、引入新交易类型、部署智能合约、增强交易隐私、调整验证者奖励,也未设定 18 个月实施期。其实际目标相对狭窄:在保留对无效或高资源消耗交易的防护前提下,降低交易验证过程中的冗余计算。
以下内容将详细解析证明携带流程的运作方式、节点的验证环节、EIP-8361 与 rollup 有效性证明及交易模拟的区别,以及当前尚存的技术限制。
关键要点
- EIP-8361 标准化了点对点传播的交易有效性证明数据。 框架交易可携带 STARK,证明其验证前缀已达批准状态。
- 节点验证证明而非重复执行高成本授权逻辑。 证明与验证的分离,有助于减少以太坊网络中节点的重复计算。
- 证明不纳入共识流程。 它随交易传递,仅用于内存池准入,且在不再需要时可直接丢弃。
- 设计支持复杂的智能账户验证。 适用于多重签名、替代签名系统、支付主以及依赖大量证明的授权等场景。
- EIP-8361 仍为草案阶段。 尚未激活,且不应与 EIP-7701、EIP-7702、rollup 有效性证明或质押奖励提案混淆。
什么是 EIP-8361?
EIP-8361(Transaction Validity Proofs)提出了一种网络机制,使以太坊交易可附带密码学证明,表明其验证逻辑已获得批准。该草案配合 EIP-8141 的协议层变更,后者定义了框架交易及可编程验证阶段。
以太坊改进提案(EIP)是描述潜在标准、协议特性、接口或流程的技术文档。被发布为 EIP 并不代表其已被采纳或部署。EIP-8361 仍为工作草案,其规范、依赖及状态可能随时调整。
该提案关注以下核心问题:
节点如何在不让每个对等方都重复高成本计算的情况下,安全地准入授权成本高昂的交易?
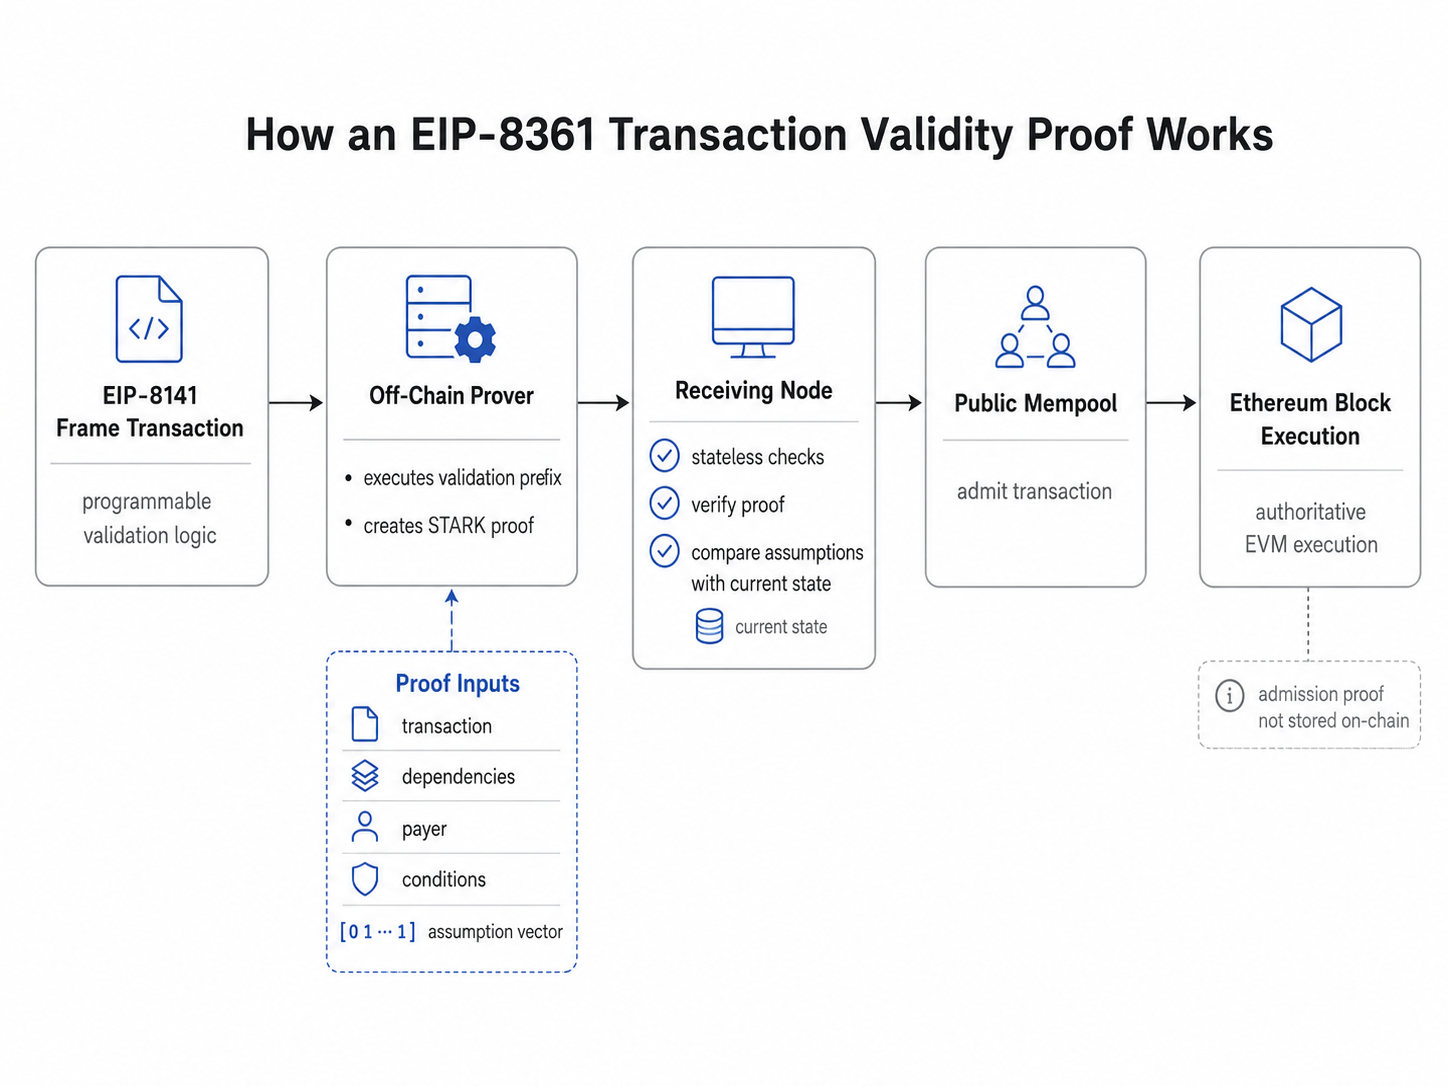
在 EIP-8361 机制下,证明者会在链下执行相关交易验证逻辑并生成 STARK。接收节点则负责验证该证明,并将声明的假设与当前以太坊状态比对,决定是否将交易纳入公共内存池。
交易本身最终被打包进区块时,仍需遵守以太坊的执行规则。该证明仅用于准入策略,不取代协议层的执行或共识验证。
为什么以太坊复杂交易验证难以实现
传统外部拥有账户(EOA)通过私钥和公钥控制。账户用 ECDSA 签名授权交易,交易包含 nonce、目标地址、数额、链 ID、Gas 限制、Gas 价格或 EIP-1559 费用参数等字段。
这些检查流程较为固定。节点可验证签名、确认账户余额足以覆盖数额和最大 Gas 成本、检查 nonce,并拒绝格式错误或重放交易。
智能账户则拓展了验证边界。智能账户可采用:
- 多公钥;
- 支付限额;
- 会话密钥;
- 委托合约;
- 支付主规则;
- 抗量子签名;
- 恢复条件;
- 零知识证明;
- 应用专用授权代码。
这些逻辑既可能部署在现有智能合约中,也可能在账户部署时新建合约。合约创建和部署还可能要求验证工厂、初始化代码或新合约地址。
以太坊节点无法为每笔未确认交易无限制地执行验证逻辑。攻击者可提交高成本智能合约、哈希、存储读取或证明系统的欺诈交易,但从不授权执行。即便交易无效,验证过程仍会消耗节点资源。
因此,EIP-8361 交易有效性证明将高成本计算转移给证明者,节点只需验证证明即可。
EIP-8361 证明携带交易的运作机制
EIP-8361 提供两种 EIP-8141 框架交易准入路径:
- 模拟准入: 节点直接执行验证前缀。
- 证明携带准入: 节点验证 STARK,证明验证前缀已获批准。
第二种方式适用于常规调用验证代码会超出节点允许的验证预算的场景。
1. 交易定义自身验证逻辑
EIP-8141 框架交易可将操作划分为不同功能帧。部分帧负责授权、识别付款方或准备执行,验证前缀则在交易常规执行帧之前运行。
验证前缀可调用与发送方相关的智能合约或其他委托合约,用于检查签名、权限、余额、到期条件等规则,再触发 APPROVE 操作。
EIP-8141 不同于传统交易,其可编程验证模型体现以太坊向原生账户抽象演进。EIP-8141 也避免依赖 EIP-7702 的 ECDSA 授权列表,因为框架交易追求更高的密码学灵活性。
2. 证明者执行验证前缀
证明者基于声明的输入和状态假设运行验证前缀。流程可能包括:
- 签名与公钥匹配;
- 发送账户余额充足;
- 支付主余额高于要求;
- 合约存储槽包含预期权限;
- 链 ID 匹配目标网络;
- nonce 防止重放;
- 验证代码以批准状态终止。
随后证明者生成 STARK,承诺交易、依赖、假设、付款方和有效性条件。
3. 证明声明状态假设
若证明默默依赖已变更的状态,则无法保持有效。EIP-8361 因此提出用假设向量描述证明时使用的状态事实。
等值条件要求合约代码哈希、nonce 或存储值与声明值完全一致。大于等于条件则要求账户余额高于最低值。
这些假设将证明与先前有效状态关联,无需嵌入以太坊完整状态。新块改变相关数据时,节点可重新检查假设向量。
该机制是 EIP-8361 内存池验证 的核心:节点不会仅因证明的密码学有效性而盲目信任旧证明。
4. 节点验证 STARK
接收节点先进行低成本结构检查,再消耗资源验证证明。随后用指定验证密钥验证 STARK,并将声明的依赖和假设与当前以太坊状态比对。
现代证明系统可生成验证速度快于原始计算重演的证明。单个证明可取代多个节点的重复模拟,减少网络冗余计算。
证明生成本身并不廉价,可能需要大量计算、内存及专用软件。EIP-8361 仅是转移计算负担,而非消除计算。
5. 交易进入内存池
证明与状态检查通过后,节点可直接准入并传播交易,无需重复高成本验证前缀。
证明仅为点对点元数据,不写入交易 calldata、合约、账户状态或区块 Merkle 根。
交易被打包后,以太坊将按协议规则执行。若证明过期或交易被移除,网络元数据可直接丢弃。
EIP-8361 有效性证明的作用
EIP-8361 有效性证明是密码学证据,表明特定验证计算在声明假设下被正确执行并达到了批准状态。
它可证明验证逻辑已检查有效签名、充足余额、正确 nonce、允许付款方或合约授权。但不一定涵盖交易后续每一次 EVM 状态转换的正确性。
核心区别如下:
- EIP-8361 证明与准入相关的验证。
- rollup 有效性证明证明一次或多次链下状态转换。
- Merkle 证明证明包含于认证数据结构。
- 零知识证明可隐藏信息,但有效性证明本身不保证隐私。
Merkle 证明可通过连接叶子节点与已知 Merkle 根,证明交易属于特定批次、区块或状态树。在 ZK rollup 中,Merkle 证明可确认账户存在与余额更新。
EIP-8361 使用 STARK 作为高效正确性证明,但目标并非机密执行。交易及其依赖对节点仍然可见。
EIP-8361 与 ZK-Rollup 有效性证明的对比
Layer 2 扩容方案更广泛地使用有效性证明。ZK rollup 在链下批量执行交易,并向以太坊验证合约提交简洁证明。该证明表明批次已按规则将先前有效状态转换为新状态。
验证合约检查证明及公开输入,无需在以太坊重演每笔交易。这可减少链上资源消耗,并将固定 Gas 费用分摊至多笔交易。递归证明系统还可聚合多个证明。
只要证明系统、线路、验证合约和数据可用性模型安全,有效性证明有助于防止 ZK rollup 最终化无效状态转换,且 L2 到 L1 结算速度更快。
EIP-8361 的目标不同。它不证明整个计算批次、不更新 L2 Merkle 根、不触发提现,仅证明一笔框架交易满足节点的准入要求。
| 维度 | EIP-8361 | ZK-Rollup 有效性证明 |
|---|---|---|
| 主要用途 | 公共内存池准入 | L2 状态转换验证 |
| 证明内容 | 验证前缀 | 交易批次或状态转换 |
| 验证位置 | 以太坊节点 | 通常为 L1 验证合约 |
| 是否链上存储 | 否 | 证明或证明衍生承诺 |
| 主要优势 | 避免重复验证模拟 | 避免在 L1 重演 L2 交易 |
| 是否保证隐私 | 否 | 不一定 |
| 共识作用 | 无直接作用 | 支持 L2 结算 |
EIP-8361 有效性证明与欺诈证明的对比
乐观 rollup 假定提交的状态更新有效,除非被质疑。欺诈证明要求观察者在挑战期内发现争议并提交证据。无效声明在挑战解决前可能被暂时接受。
有效性证明系统则相反:只有验证者确认密码学证据后,新的状态承诺才被接受。这样通常可加快提现,无需等待欺诈证明挑战期。
但“有效性证明更安全”的说法并不绝对。关键差异还包括证明者复杂度、验证者安全性、数据可用性、可信设置、挑战假设和实现成熟度。
EIP-8361 本身并非 rollup 安全模型。其证明用于内存池准入,而 rollup 的欺诈证明和有效性证明则保护链下扩容系统。
EIP-8361 与 EIP-7702 账户委托的区别
EIP-7702 允许现有 EOA 在代码字段设置委托指示,使账户调用执行指定智能合约的代码。其引入了包含 authorization_list 的 type-4 交易。
每个授权元组包含 chain_id、委托合约地址、账户 nonce、签名字段。
授权由 EOA 私钥签名,签名者可与 tx.origin 不同,一笔交易可携带多个 EOA 的授权。每个授权可在常规交易执行前更新账户的委托指示。
这意味着用户可通过签名授权将执行能力委托给智能合约,而无需永久转为智能合约。委托代码支持批处理、Gas 赞助、权限等功能。
EIP-7702 也带来安全考量。chain ID 为 0 可能使授权跨链有效,nonce 和签名字段有助于限制重放。委托代码会影响 tx.origin、待处理交易、存储和余额等假设。
EIP-8361 不替代也不扩展 authorization_list,仅聚焦节点如何准入复杂验证逻辑交易。EIP-8361 有效性证明与交易模拟的主要区别在于内存池计算,而非 EOA 代码委托。
EIP-8361 与 EIP-7701 原生账户抽象的区别
EIP-7701 于 2024 年 5 月 1 日提出,目的是实现原生账户抽象。它将交易处理流程拆分为验证、执行和后操作阶段,并提出了新的 EIP-2718 交易类型。
设计采用协议原生入口地址 0x7701、基于角色的操作码、独立的发送方和支付主验证、合约控制的 Gas 支付。该提案不要求原生交易类型采用 ERC-4337 捆绑器流程。
EIP-7701 已被撤回,由 EIP-8141 替代。其已发布规范直接说明了撤回原因。关于 EIP-7701 目前要求 EOF 格式合约的说法,也不属于最终规范内容。
EIP-8361 围绕 EIP-8141 的新框架交易模型构建。通过让高成本可编程验证易于安全传播,支持协议层账户抽象的潜在路径。
EIP-2718 提供了类型化交易封装,被 EIP-7701、EIP-7702、EIP-8141 等提案采用。包含类型信息有助于降低跨类型签名重放风险。
对钱包、节点和开发者的实际影响
钱包开发者可在智能账户授权成本高于常规内存池模拟时采用证明携带准入。钱包可在提交交易前从本地证明者、钱包服务或分布式证明网络请求证明。
节点开发者需实现:
- 点对点连接的证明传输;
- 版本化验证密钥;
- 证明大小限制;
- 假设和依赖检查;
- 按对等方限流;
- 过期证明清理;
- 回退模拟逻辑。
智能合约开发者可实现应用专用验证逻辑,无需所有节点都执行其全部成本。这支持抗量子签名、多密钥策略、复杂支付主或基于证明的权限。
EIP-8361 对钱包、节点与开发者的影响最终取决于证明延迟、客户端采纳、互操作性及最终 EIP-8141 规范。
例如,交易员可在 Gate 等交易所关注网络公告及 ETH/USDT 行情图,但市场价格、成交量或 Gas 费用并不能证明某份 EIP 草案已被采纳或激活。
安全性考量与限制
EIP-8361 带来多项安全考量:
- 证明的可靠性取决于 STARK 电路和验证密钥的正确性。电路漏洞可能导致证明与预期验证规则不符。
- 证明验证仍需消耗计算和带宽。攻击者可能发送格式错误或超大证明,因此需进行低成本初步检查、大小限制和对等方归属。
- 假设可能过时。基于某账户余额、存储值、合约代码哈希或 nonce 生成的证明,可能因新区块改变状态后不再适用。
- 不同节点策略可能导致交易传播碎片化。不同客户端可设定不同的证明大小上限、验证限制或准入默认值。
- 若仅少数服务拥有足够硬件或优化软件,证明生成可能形成中心化压力。
EIP-8361 也未消除常规交易成本。若交易进入区块执行,发送方或付款方仍需承担 Gas 费用。有效性证明可减少节点链下重复计算,但无法免除以太坊 Gas 费用。
EIP-8361 未提议内容
以下说法不适用于 EIP-8361:
- 规定 18 个月过渡期;
- 移除质押收益下限;
- 限定验证者奖励上限;
- 在质押接近 50% 时扣减奖励;
- 创造市场驱动的质押均衡;
- 引入 EIP-7702 授权列表;
- 引入 EIP-7701 原生入口;
- 创建新 EIP-2718 交易类型;
- 保证隐私;
- 结算 ZK-rollup 批次;
- 替代欺诈证明;
- 免除用户合同或相关权利。
草案版权部分可能声明,依据 CC0 放弃版权及相关权利,这在 EIP 中较常见。该法律声明仅涉及提案文档本身,与用户资金、交易权利或智能合约权限无关。
结论
EIP-8361 提议以证明携带方式实现以太坊公共内存池的交易准入。证明者仅需执行一次复杂的 EIP-8141 验证前缀并生成 STARK,多个节点即可验证结果,无需重复高成本计算。
该机制适用于超出常规内存池验证上限的可编程授权,包括高级智能账户、替代签名系统、支付主和依赖大量证明的合约。设计目标是减少节点冗余计算,同时保持当前状态假设的可见性和可复查性。
EIP-8361 不应与 ZK-rollup 结算、欺诈证明挑战、EIP-7702 账户委托或已撤回的 EIP-7701 设计混淆。它仍为网络层草案,安全性、证明经济性、互操作性和依赖关系需进一步完善,方可考虑在以太坊部署。
常见问题
EIP-8361 是否创建了新的交易类型?
否。EIP-8361 仅将证明携带机制用于 EIP-8141 框架交易。EIP-2718 提供类型化交易框架,但 EIP-8361 未引入新交易封装。
EIP-8361 的证明是零知识证明吗?
草案提出基于 STARK 的有效性证明,但“有效性”并不必然等于隐私。证明仅表明在声明假设下验证正确,并不隐藏全部交易数据。
单个证明能覆盖多笔交易吗?
证明系统可聚合计算或递归证明,rollup 也可将多笔交易证明压缩为一份证明。当前 EIP-8361 设计专注于特定框架交易的准入,未标准化任意交易批次聚合。
EIP-8361 能降低 Gas 费用吗?
不能直接降低。该提案或能减少节点链下重复计算,但被打包的交易仍需支付以太坊执行所需 Gas。
EIP-8361 与 EIP-7702 有何不同?
EIP-7702 允许 EOA 通过签名授权元组委托代码执行。EIP-8361 则提出基于证明的方式,使节点可准入高成本可编程验证的交易。
免责声明
本文仅供教育用途,描述的是技术草案提案,并非以太坊已确定升级。规范、实施计划、安全假设及网络支持可能变动。协议发展和历史市场数据无法预测未来 ETH 走势。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章
不可不知的比特币减半及其重要性
如何选择比特币钱包?
Master Protocol:激活 BTC 生息潜力