


quit_

最高等級 0
幣齡 3.5年
用戶暫無簡介
祝所有慶祝的人 10/10(+19) 快樂
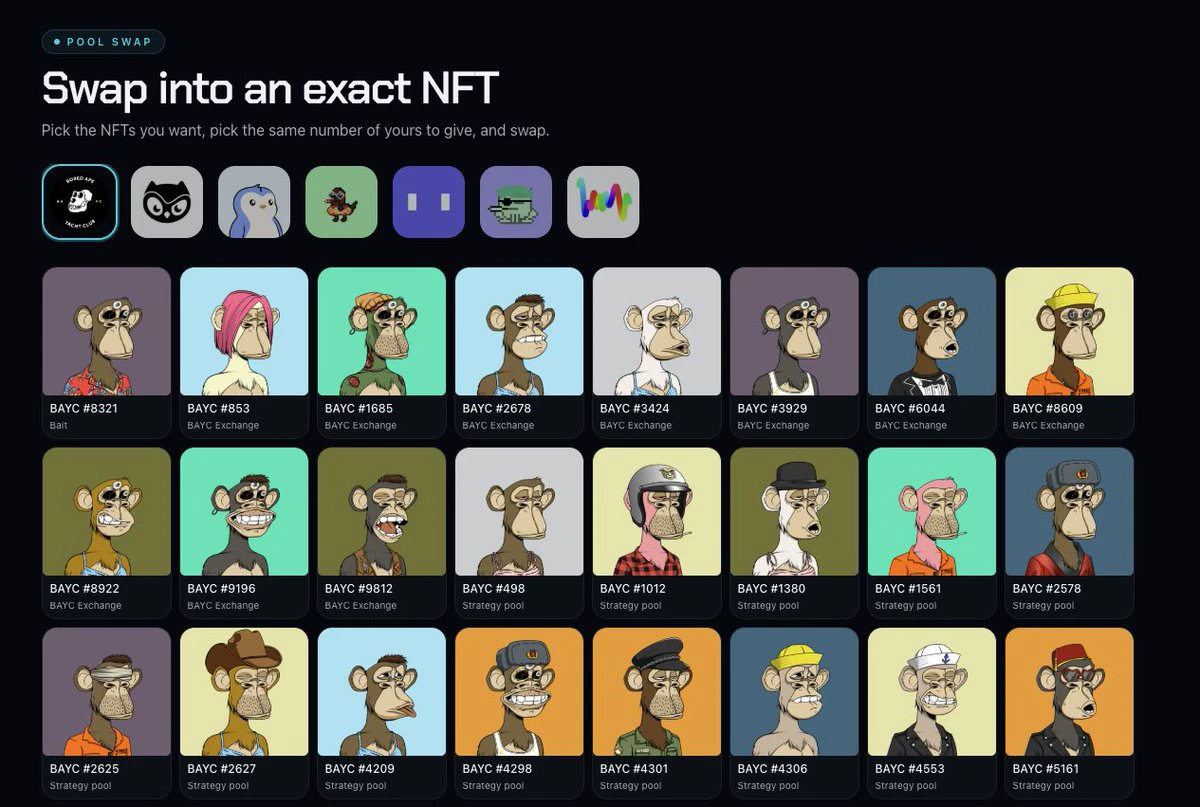
PoolSwapper 已上線
將你的 ape、pudgy、CDB、toad、birb 或 meeb,與池中的另一個交換
50% 的交換手續費將用於購買並銷毀該系列的 Strategy 代幣
感謝 @token_works 提供每個系列各一個作為誘餌,讓使用者不必自己提供
將你的 ape、pudgy、CDB、toad、birb 或 meeb,與池中的另一個交換
50% 的交換手續費將用於購買並銷毀該系列的 Strategy 代幣
感謝 @token_works 提供每個系列各一個作為誘餌,讓使用者不必自己提供
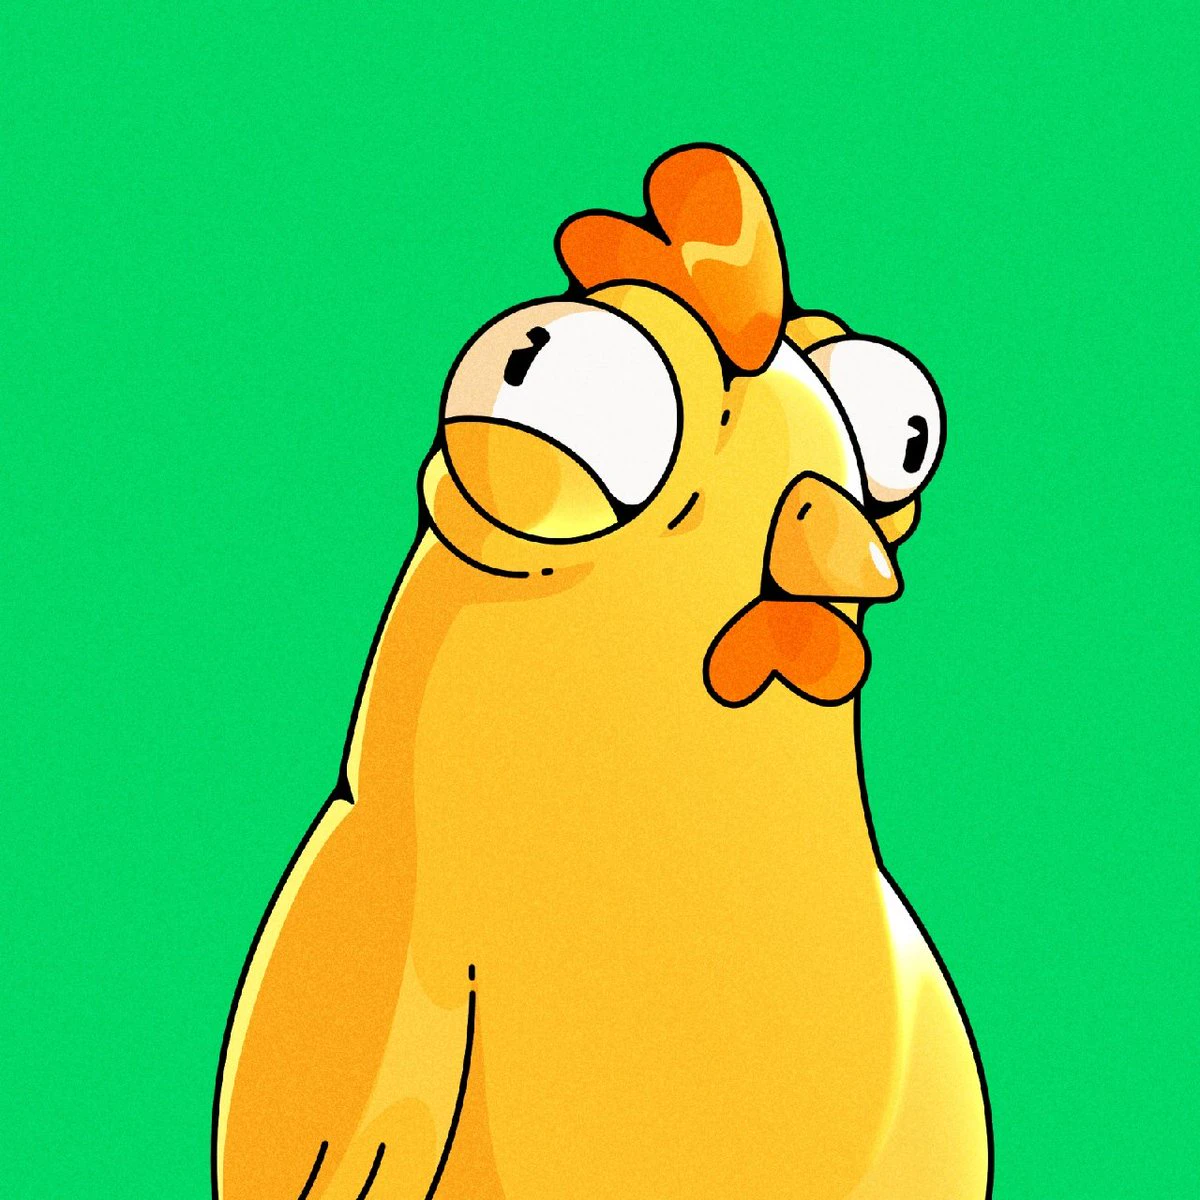
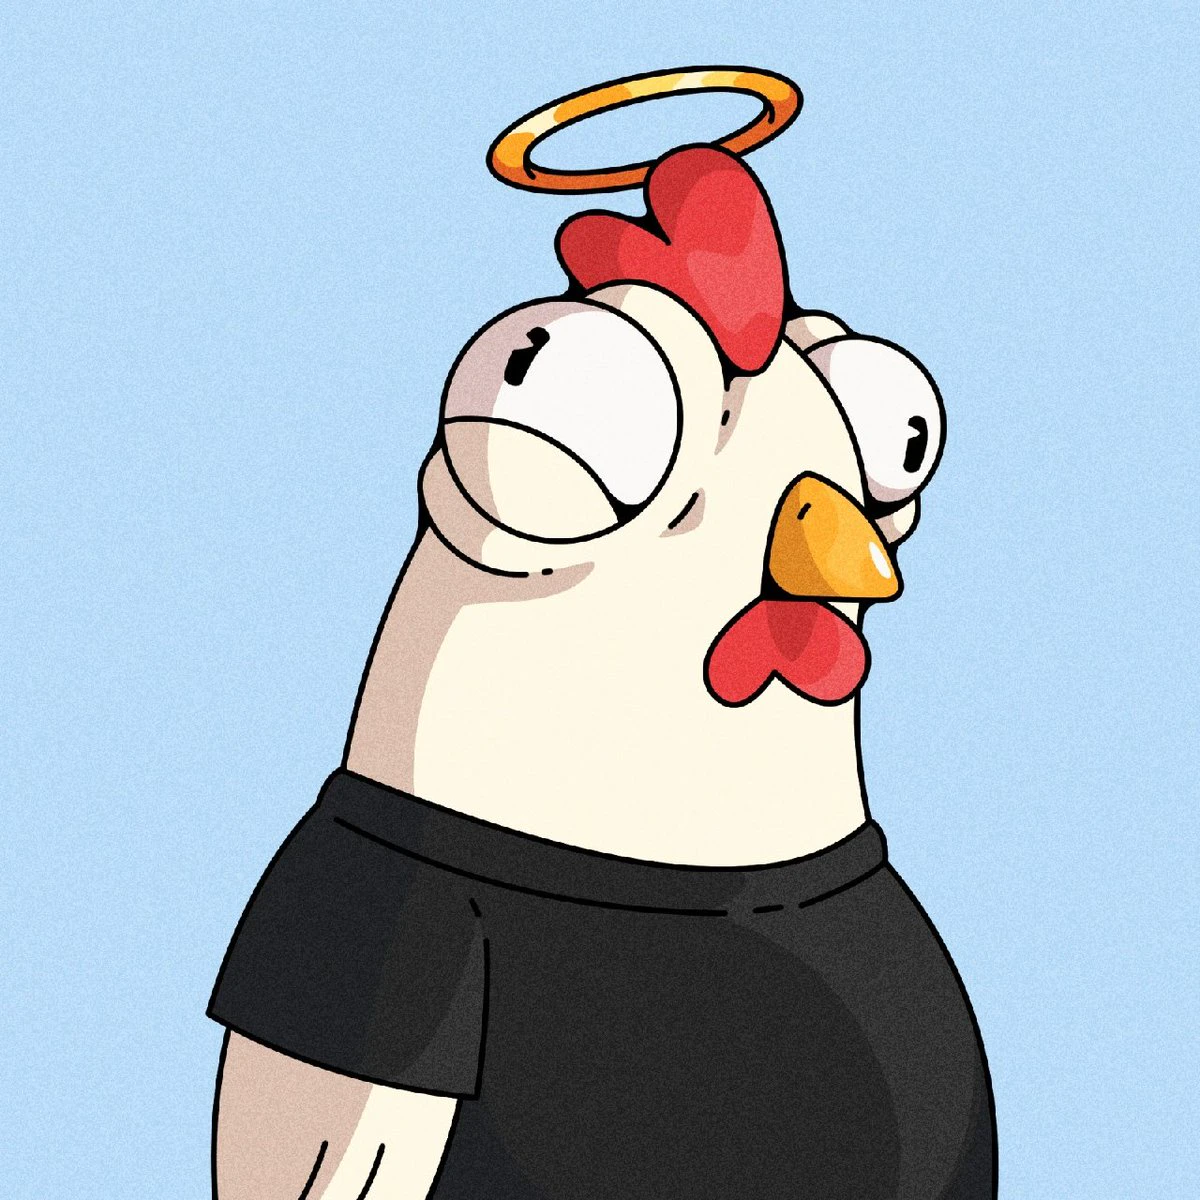
雖然大多數 NFT 收藏品中,純金是稀有特徵,但對 Chickens 來說,牠其實是最常見的羽毛顏色。
這是因為羽毛稀有度依照 Abstract 等級排列,因此順序是空靈 -> 黑曜石 -> 鑽石 -> 無(F&F) -> 白金 -> 黃金。
不過仍然是夢幻逸品。
這是因為羽毛稀有度依照 Abstract 等級排列,因此順序是空靈 -> 黑曜石 -> 鑽石 -> 無(F&F) -> 白金 -> 黃金。
不過仍然是夢幻逸品。
- 1
safeTransferFrom 的命名大概是史上最糟糕的函式命名,差不多糟糕到罪大惡極。
如果今天要重寫 ERC721,我完全可以接受直接省略這個函式;如果非得納入,就把它改名為 transferFromWithDangerouslyAllowedReentrancy
如果今天要重寫 ERC721,我完全可以接受直接省略這個函式;如果非得納入,就把它改名為 transferFromWithDangerouslyAllowedReentrancy
gm gm,又來了。
今天早上,有人利用 ApeStr 的一個漏洞,用 21 隻猿猴換走 ApeStr 持有的 21 隻猿猴。
這是已知的漏洞利用方式(參見約 1 年前的 SQUIGSTR 漏洞利用),但一直沒有足夠誘因促使人們實際操作。
漏洞出在 buyTargetNFT:它會強制策略合約向任意目標發送任意 calldata。之後它只檢查三件事:BAYC 餘額恰好增加 1、持有預期的 ID,以及「成本」等於 ETH 餘額減少的數量。
這個漏洞已在後續的 NFTStrategy 版本中修補,但會影響最初的 6 個版本(PunkSTR 不受影響)。
攻擊者買了 2 隻 BAYC 作為誘餌。接著,他們使用一個輔助合約,先以 5 wei 的價格把一隻猿猴賣給策略合約,再立即以 6 wei 買回。這會讓合約的 ethToTwap 預先存入 6 wei。
接著,他們呼叫 buyTargetNFT,並傳入 calldata,使用 safeTransferFrom 將一隻猿猴從 ApeSTR 轉給輔助合約。這會將執行權交給輔助合約(別忘了,safeTransferFrom 並不安全),而輔助合約會把兩隻猿猴轉回 ApeSTR,以滿足餘額檢查(轉出 1 隻、轉入 2 隻,讓 ApeSTR 的餘額淨增 1)。它也會呼叫 processTokenTwap,將 6 wei 轉換並把新存入的其中一隻猿猴的
ETH-1.26%
想再買一些雞。
試著使用 Relay,但滑點太高。
前往官方 Abstract 橋接器,結果會導向 Relay。
前往官方但隱藏的原生 Abstract 橋接器,前端錯誤估算 Gas,導致橋接功能壞掉。
手動建立一筆 Gas 設定正確的交易,並橋接了約 1 ETH。
所有想要一隻雞的人都歷經千辛萬苦才弄到一隻,真的謝謝你們。
總之,我現在在任何一種特徵的出價都是最高的,所以如果你打算賣你的雞,請現在就賣。
天啊,我等不及這些東西上 Ethereum 了。
試著使用 Relay,但滑點太高。
前往官方 Abstract 橋接器,結果會導向 Relay。
前往官方但隱藏的原生 Abstract 橋接器,前端錯誤估算 Gas,導致橋接功能壞掉。
手動建立一筆 Gas 設定正確的交易,並橋接了約 1 ETH。
所有想要一隻雞的人都歷經千辛萬苦才弄到一隻,真的謝謝你們。
總之,我現在在任何一種特徵的出價都是最高的,所以如果你打算賣你的雞,請現在就賣。
天啊,我等不及這些東西上 Ethereum 了。
ETH-1.26%
- 1
剛拆了我的 20 包 ape 卡包。沒有 1/1,不過算上來自 apefest 的實體盒和數位 allo,這絕對是我抽過最好的結果
是啊,很遺憾,看來人類真的蠻蠢的,而且我們打造的一切都不安全;如果對手也是人類,那倒還好,因為再說一次,我們真的蠻蠢的。
但我們竟然發明了比自己更聰明的東西,現在它將精準拆毀我們所熟知並珍愛的一切。
打得好。
但我們竟然發明了比自己更聰明的東西,現在它將精準拆毀我們所熟知並珍愛的一切。
打得好。
Railway 暫時停止新用戶註冊,影響了今天大約零位想註冊 Railway 的人。
時代如何變遷
Railway 已遭入侵,據報攻擊者正積極竊取金鑰。請立即更換儲存在 Railway 的任何 API 金鑰。
部署目前已停擺,因此很遺憾,許多部署最終都會故障,但這總比另一種情況好。
網際網路 D 日
部署目前已停擺,因此很遺憾,許多部署最終都會故障,但這總比另一種情況好。
網際網路 D 日
小小雞更新
Wut 正努力製作美術作品(感謝 Wut!)
階級將對應羽毛顏色,因此共有 6 種基礎小雞。
每個階級都保證有一隻 1/1。
Bridge 預計於 12/8 開放,橋接後就會揭曉你的小雞。開放時間可能提前,讓你能更快取得小雞(如果你不想爭奪獎池的話)。
Abstract 將於 12/15 關閉。如果關閉後你的小雞仍在 Abstract 上,你將失去小雞,並放棄自己在獎池中的份額。
所有遷移的人都能保證獲得一份,越晚遷移份額越大,最後遷移的人可獲得剩餘獎池的一半。
祝大家雞運昌隆。
Wut 正努力製作美術作品(感謝 Wut!)
階級將對應羽毛顏色,因此共有 6 種基礎小雞。
每個階級都保證有一隻 1/1。
Bridge 預計於 12/8 開放,橋接後就會揭曉你的小雞。開放時間可能提前,讓你能更快取得小雞(如果你不想爭奪獎池的話)。
Abstract 將於 12/15 關閉。如果關閉後你的小雞仍在 Abstract 上,你將失去小雞,並放棄自己在獎池中的份額。
所有遷移的人都能保證獲得一份,越晚遷移份額越大,最後遷移的人可獲得剩餘獎池的一半。
祝大家雞運昌隆。
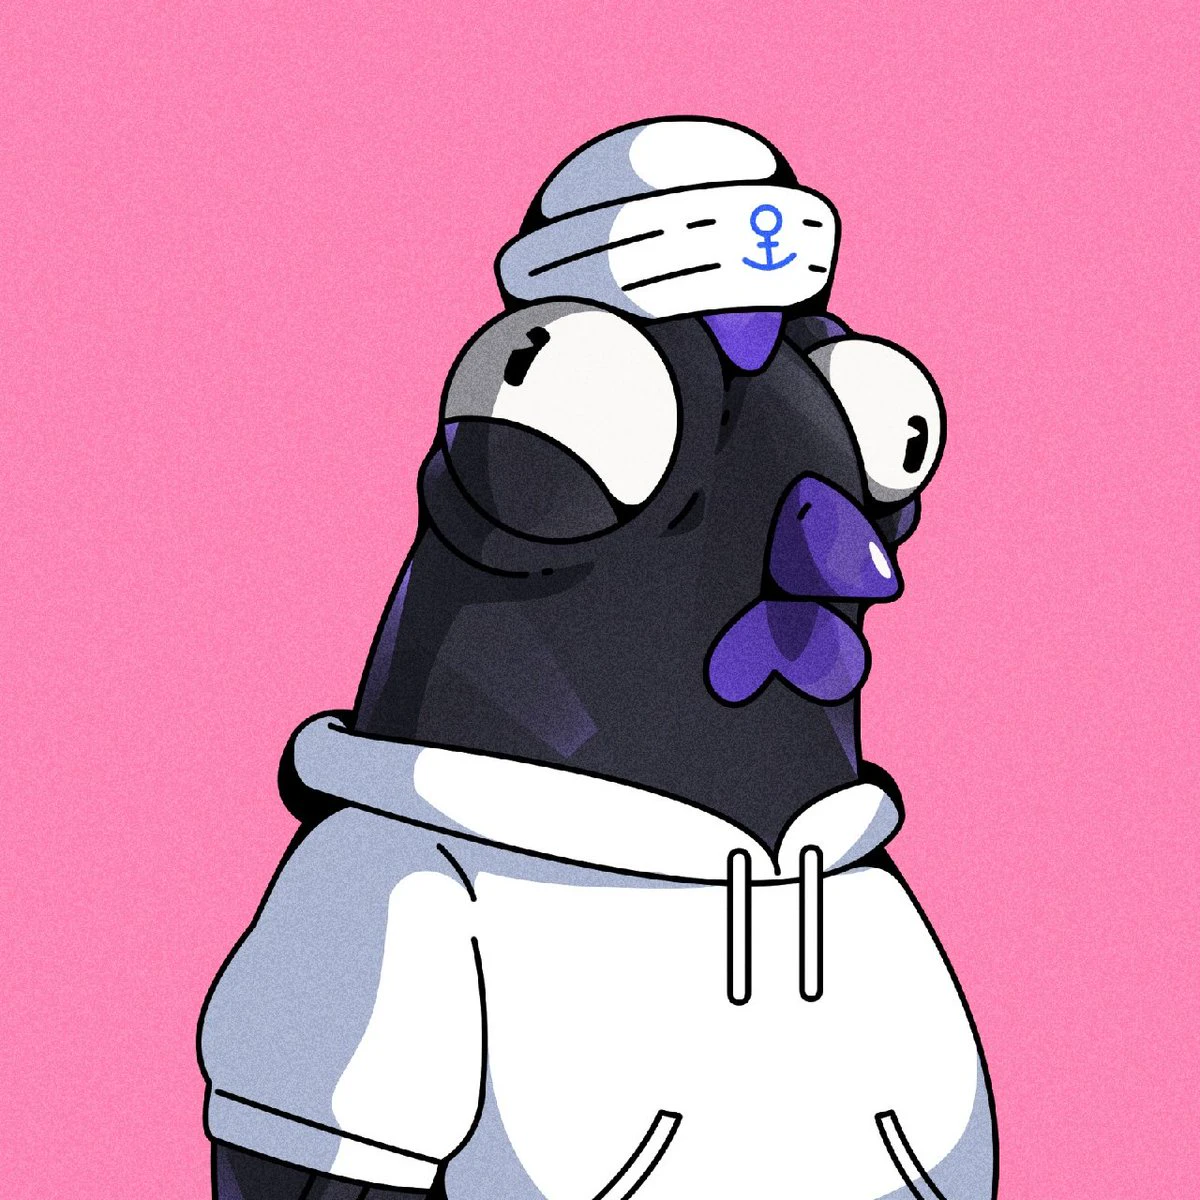
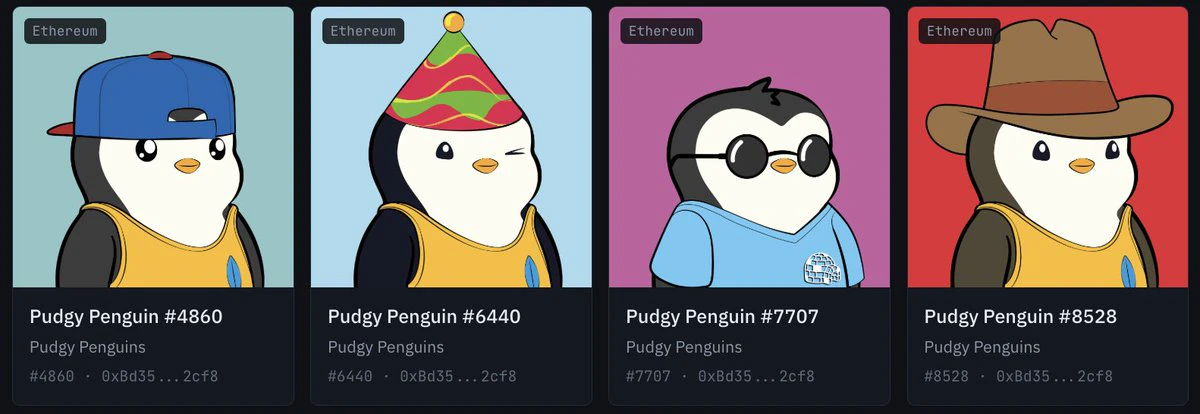
你認識這些企鵝嗎?
牠們 4 隻都還在 SAFU 錢包裡。如果你認識牠們,請通知牠們前來領取,請到
牠們 4 隻都還在 SAFU 錢包裡。如果你認識牠們,請通知牠們前來領取,請到
eMudhra 的私鑰諷刺地比 Skroob 總統的行李還不安全
非常感謝 @richclasdecor
這太棒了 🙏🏽
這太棒了 🙏🏽
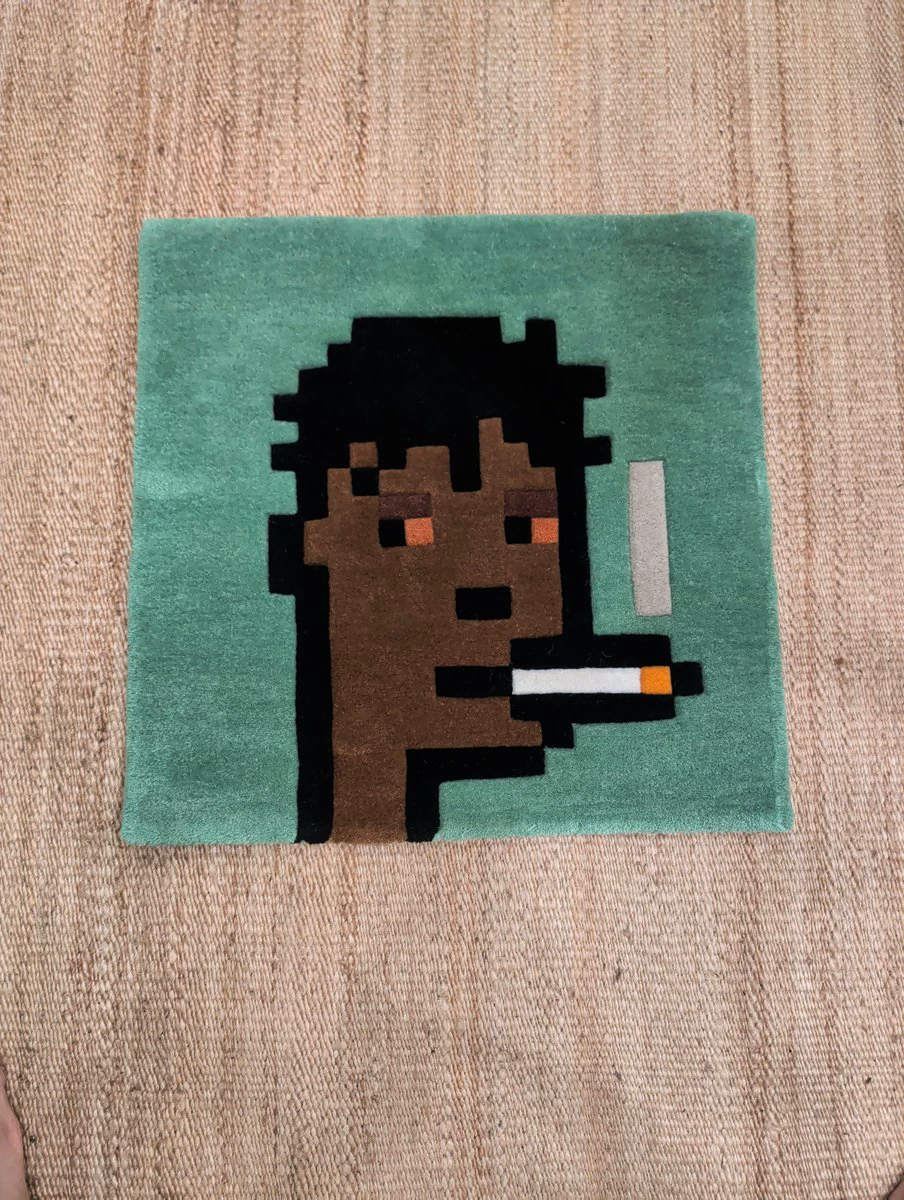
你知道這些猿猴嗎?
這 20 隻猿猴都還在 safu 錢包裡。如果你認識牠們,請通知牠們來領取!
這 20 隻猿猴都還在 safu 錢包裡。如果你認識牠們,請通知牠們來領取!
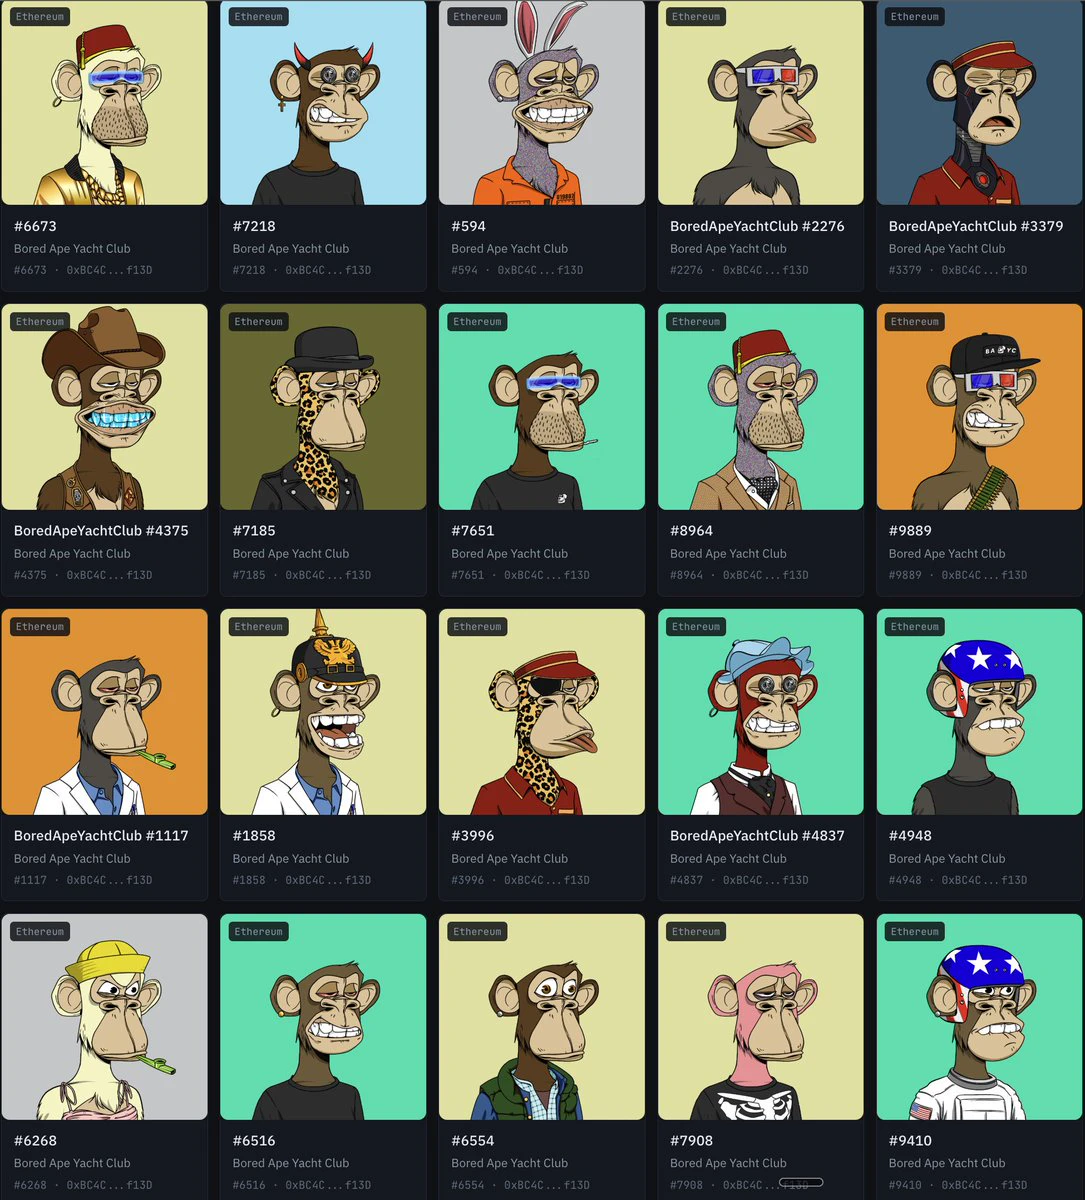
你們最好趕快來把你們的無聊猿從救援錢包領回去,免得我的侵入性想法佔了上風
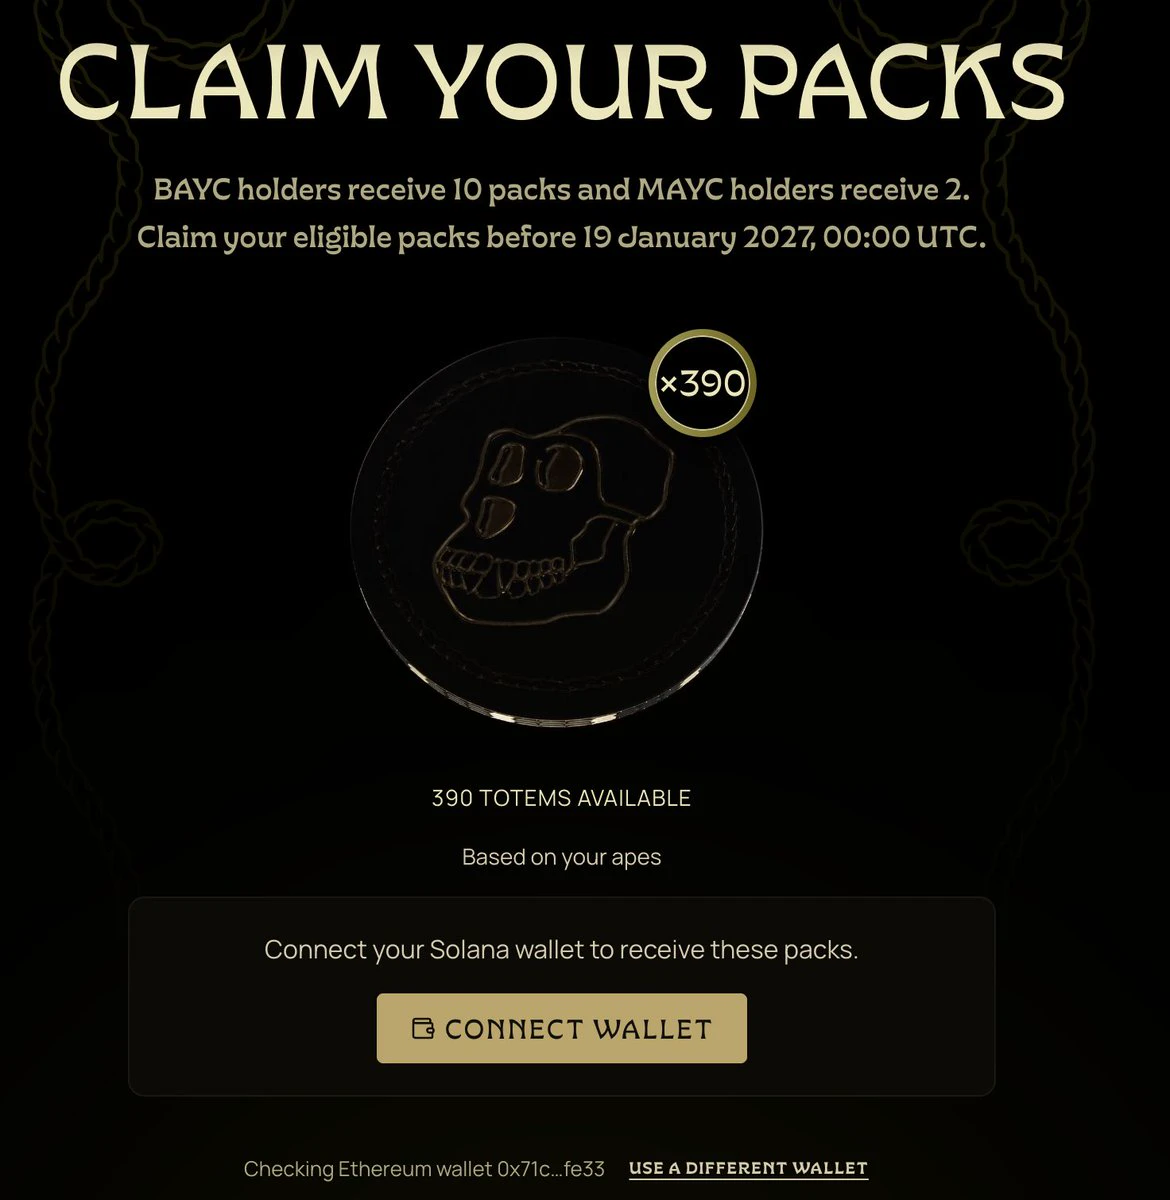
我知道這聽起來很老套,但現實生活確實才是 alpha。
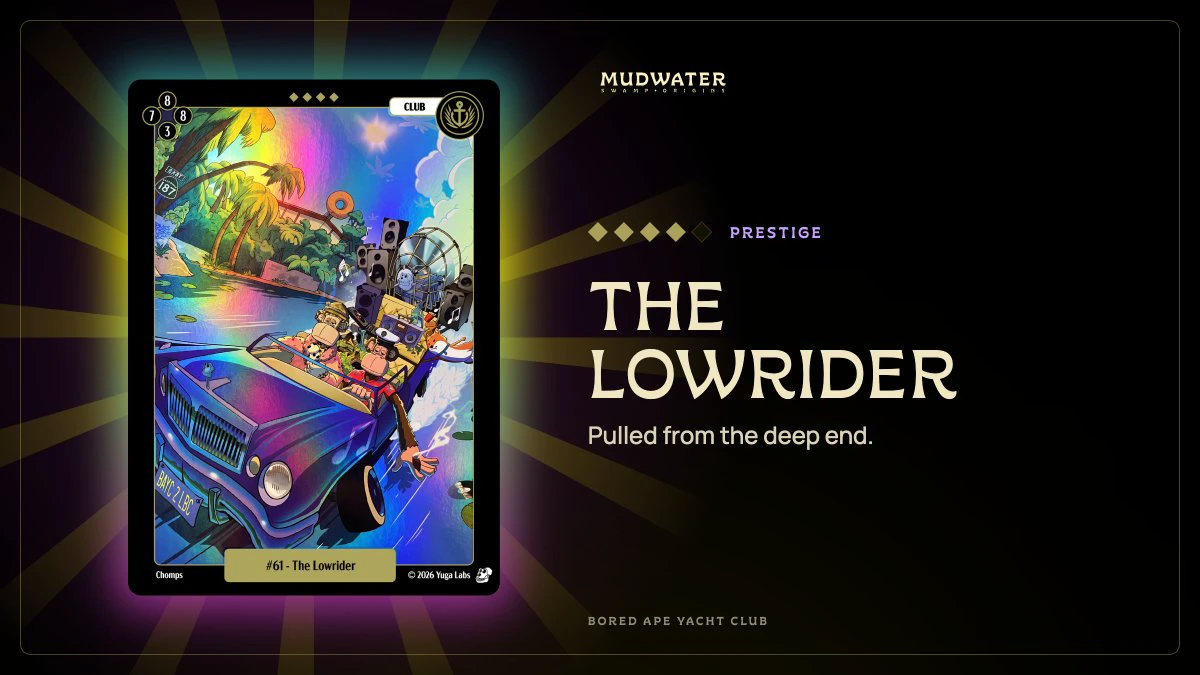
Mudwater 真的讓人壓力很大,不騙你。直到最後一刻,都還有很多事情要安排到位,但我們他媽的做到了,我為團隊以及我們投入的心力感到非常驕傲。
clubhouse 和 anime 還是會推出,順帶一提,我知道大家想要公告、主題演講之類的,但有時候時機就是無法和 apefest 配合上。那不代表 Yuga 忘了或放棄那些計畫。
有時候,重點就只是讓大家聚在一起、好好享受一段時光。
我就愛這種事。每年都能見到老朋友、結識新朋友,終於能把名字和臉對上。
這個俱樂部很特別。我每年都會這麼說,但我們真的處在一個非常獨特的位置,能和世界各地有著共同興趣的人建立連結。
如果你是個 ape,那麼地球上的每座城市都有你的朋友。每種興趣、每個產業裡也都有一個。很難形容我們這群奇怪的網路 JPEG 收藏者是多麼獨特又特別。
我其實也不知道這篇貼文的重點是什麼,只是想說,我非常感謝這個俱樂部,也感謝這個週末我遇到以及沒能遇到的每一個人。有這麼多人是我希望能花點時間相處,或多花一點時間相處的。只要知道,你們永遠都歡迎來到我所在的世界。如果你需要一張沙發、晚餐推薦,或一杯好咖啡,那我們他媽的就這麼做吧。我們不需要每年都等到 apefest。
我把自己的一切都奉獻給這個領域,因為它也給了我一切。你們永遠都是我的家人。
無聊猿永存。
APE-3.27%
載入更多
熱門話題
#美聯儲繼續按兵不動
55.2k 瀏覽量1.82k 人討論中
#美股財報季
274.39k 瀏覽量2.69k 人討論中
#Gate24小時淨流入Top2
6.35k 瀏覽量973 人討論中
#谷歌雲增長103%股價卻跌近10%
7.31k 瀏覽量663 人討論中
#Gate首家推出黃金CFD7X23交易
103.4k 瀏覽量6.54k 人討論中
#摩根大通代幣化基金登陸Solana
5.23k 瀏覽量353 人討論中
#三星Q3淨利潤75.1萬億韓元不及預期
7.26k 瀏覽量916 人討論中
#Gate廣場萬聖節
300.84k 瀏覽量540 人討論中
#BTC爭奪8萬美元關口
441.33k 瀏覽量26.27k 人討論中
#SK海力士营收首破100万亿韩元
9.79k 瀏覽量2.11k 人討論中