


fabianosol

最高等級 0
幣齡 1.6年
用戶暫無簡介
今年擋下 57 起北韓攻擊
#58 讓他們損失 63.4 億美元
與此同時,北韓花了 5 個月潛伏在他們公司內
以下是人類史上最大劫案的策劃過程:
六月:
- 一名工程師搜尋 AI 工具
- 他下載了 Homebrew
- 發現了它
- 他們給了他一台新筆電和新密碼
為時已晚……駭客現在知道是誰掌控著其錢包
九月:
- 另一名工程師收到夢寐以求的工作邀約
- 「執行長」要他下載一份程式設計作業
- 在他的工作筆電上
- 它將他的一個開發工具替換成惡意仿冒品
十月 20 日:
- 駭客使用其內部 AI 工具
- 他們入侵兩名錢包工程師的電腦
- 他們找到一個權杖,可將程式碼部署到其錢包系統
十月 29 日,17:15:
- 駭客登入一名工程師的電腦
- 在那裡待了 2 小時 41 分
十月 29 日,20:05:
- 4 分鐘內,2.33 億 XRP 消失
- 接著是 970,500 SOL、4420 萬 OP、18,270 BTC 等
凍結提款
資金仍持續流出
駭客直接在區塊鏈上植入一項權限,讓他的合約得以控制一個熱錢包。關閉其系統毫無作用
而其錢包採用的架構中,不存在任何單一金鑰。他們自身的安全設計讓人無法迅速復原。數十億美元不斷流失之際,工程師只能即時設法找出解決方案
23:56:最後一筆轉帳完成
00:10:後門終於關閉
損失 63.4 億美元。凍結 28.5 億美元
#58 讓他們損失 63.4 億美元
與此同時,北韓花了 5 個月潛伏在他們公司內
以下是人類史上最大劫案的策劃過程:
六月:
- 一名工程師搜尋 AI 工具
- 他下載了 Homebrew
- 發現了它
- 他們給了他一台新筆電和新密碼
為時已晚……駭客現在知道是誰掌控著其錢包
九月:
- 另一名工程師收到夢寐以求的工作邀約
- 「執行長」要他下載一份程式設計作業
- 在他的工作筆電上
- 它將他的一個開發工具替換成惡意仿冒品
十月 20 日:
- 駭客使用其內部 AI 工具
- 他們入侵兩名錢包工程師的電腦
- 他們找到一個權杖,可將程式碼部署到其錢包系統
十月 29 日,17:15:
- 駭客登入一名工程師的電腦
- 在那裡待了 2 小時 41 分
十月 29 日,20:05:
- 4 分鐘內,2.33 億 XRP 消失
- 接著是 970,500 SOL、4420 萬 OP、18,270 BTC 等
凍結提款
資金仍持續流出
駭客直接在區塊鏈上植入一項權限,讓他的合約得以控制一個熱錢包。關閉其系統毫無作用
而其錢包採用的架構中,不存在任何單一金鑰。他們自身的安全設計讓人無法迅速復原。數十億美元不斷流失之際,工程師只能即時設法找出解決方案
23:56:最後一筆轉帳完成
00:10:後門終於關閉
損失 63.4 億美元。凍結 28.5 億美元
- 2
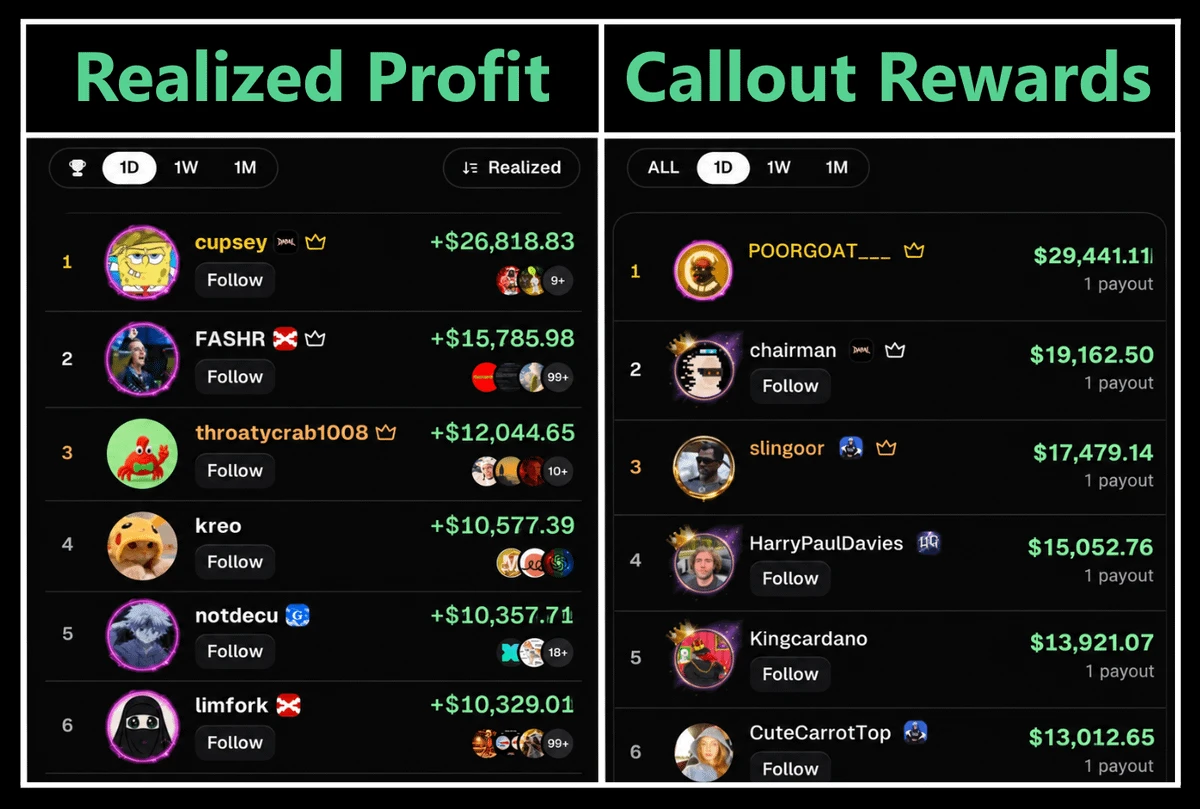
已實現利潤 vs. 揭露獎勵
加密貨幣泥沼簡直成了一個該死的笑話
加密貨幣泥沼簡直成了一個該死的笑話
- 1
你最喜愛的加密貨幣專案即將遭到一名從 7 歲起就受訓駭客的北韓人攻擊
北韓的人力駭客工廠就是這樣運作的:
階段 1:
> 政權物色最聰明的數學學生(7 歲)
> 50 名頂尖學生進入金星高中
> 金星高中 70% 的課程內容:電腦
> 學生從第一天起就穿著軍服
階段 2:
> 最頂尖的人才進入米林學院
> 在北韓的秘密駭客學校待上 5 年
> 接受 Java、Windows 漏洞利用訓練
> 許多人仍不知道自己正受訓成為國家駭客
階段 3:
> 被派往中國,學習自由網際網路
> 研究西方溝通文化
> 獲得讓你保持忠誠的福利
> 精通 LinkedIn 和 X 的文化規範、DeFi、加密貨幣
恭喜,你回來時已成為一名國家網路士兵
北韓的人力駭客工廠就是這樣運作的:
階段 1:
> 政權物色最聰明的數學學生(7 歲)
> 50 名頂尖學生進入金星高中
> 金星高中 70% 的課程內容:電腦
> 學生從第一天起就穿著軍服
階段 2:
> 最頂尖的人才進入米林學院
> 在北韓的秘密駭客學校待上 5 年
> 接受 Java、Windows 漏洞利用訓練
> 許多人仍不知道自己正受訓成為國家駭客
階段 3:
> 被派往中國,學習自由網際網路
> 研究西方溝通文化
> 獲得讓你保持忠誠的福利
> 精通 LinkedIn 和 X 的文化規範、DeFi、加密貨幣
恭喜,你回來時已成為一名國家網路士兵
- 1
- 2
我們對此有什麼看法?
看起來 $LAUNCH 已徹底捲款跑路
數十名交易者損失了四到五位數金額
數十名交易者損失了四到五位數金額
嘿 @grok 把這張圖片中最糟糕的交易平台移除
我想我找到了一種便宜約 10% 買進 Anthropic 的方法
但有個(很大的)陷阱
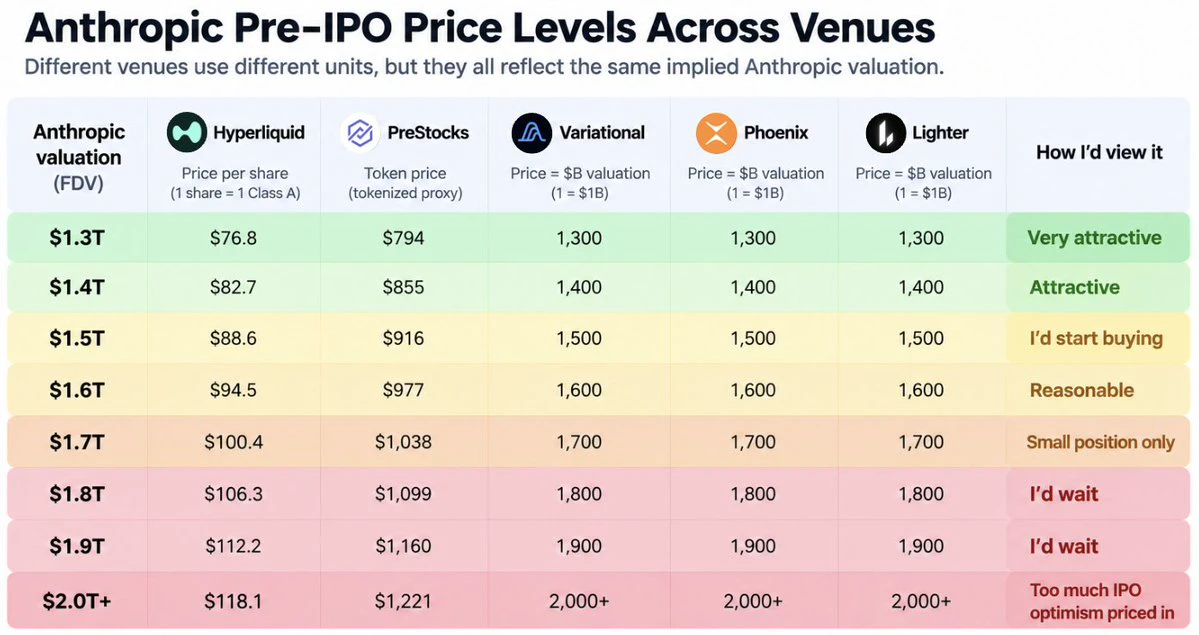
Anthropic 現在可以在多個鏈上交易平台交易,但它們賣給你的並不是同一種東西……
基本上有 2 種模式:
1. Hyperliquid、Variational、Phoenix 和 Lighter
這些都是衍生品
你只是在押注 Anthropic 未來的價格/估值
你的錢包裡不會有 Anthropic 股票,你不是股東,也沒有投票權或所有權。
Hyperliquid 追蹤的是 1 股 A 類股的預期價格
Anthropic 的 S-1 文件推算出完全稀釋後約有 169.4 億股。
所以:
111 美元 × 169.4 億 = 約 1.88 萬億美元估值
Variational、Phoenix 和 Lighter 讓交易更容易,基本上直接報出估值:
1,500 ≈ 1.5 萬億美元
1,800 ≈ 1.8 萬億美元
2,000 ≈ $2T
2. PreStocks
這個不一樣
PreStocks 表示,它的代幣由透過 SPV 持有的標的公司股票曝險按 1:1 支持。
但是:
你仍然不擁有 Anthropic 股票
你擁有的是一種代幣,透過底層架構讓你取得經濟曝險
即使 IPO 後,你也不會突然在券商帳戶裡收到 ANT 股票。
如果 Anthropic 上市,預期會出售底層持倉,將淨收益轉換為
但有個(很大的)陷阱
Anthropic 現在可以在多個鏈上交易平台交易,但它們賣給你的並不是同一種東西……
基本上有 2 種模式:
1. Hyperliquid、Variational、Phoenix 和 Lighter
這些都是衍生品
你只是在押注 Anthropic 未來的價格/估值
你的錢包裡不會有 Anthropic 股票,你不是股東,也沒有投票權或所有權。
Hyperliquid 追蹤的是 1 股 A 類股的預期價格
Anthropic 的 S-1 文件推算出完全稀釋後約有 169.4 億股。
所以:
111 美元 × 169.4 億 = 約 1.88 萬億美元估值
Variational、Phoenix 和 Lighter 讓交易更容易,基本上直接報出估值:
1,500 ≈ 1.5 萬億美元
1,800 ≈ 1.8 萬億美元
2,000 ≈ $2T
2. PreStocks
這個不一樣
PreStocks 表示,它的代幣由透過 SPV 持有的標的公司股票曝險按 1:1 支持。
但是:
你仍然不擁有 Anthropic 股票
你擁有的是一種代幣,透過底層架構讓你取得經濟曝險
即使 IPO 後,你也不會突然在券商帳戶裡收到 ANT 股票。
如果 Anthropic 上市,預期會出售底層持倉,將淨收益轉換為
接下來幾個月,我只有一個任務:
證明我不用當內部人士,也能在戰場上勝出
我目前正在建置並自動化我的整套戰場配置,並會在這裡分享大部分內容
工具 #1:@fomoscansh(未受贊助)
我最大的弱點?
我常常太晚進場,最後成了出場流動性
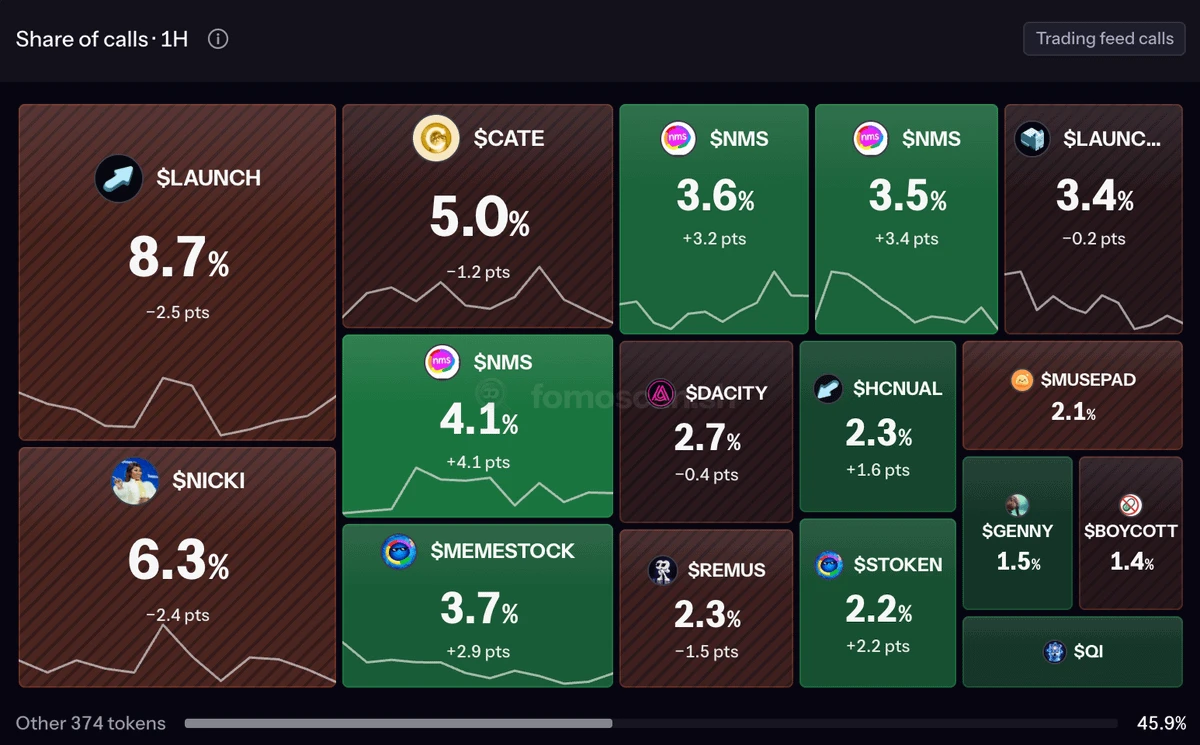
fomoscan 會顯示過去一小時內所有喊單的熱圖,讓你立刻看出哪些開始受到關注
現在我想把這件事自動化
這裡的目標是將這件事自動化,只要新代幣的喊單量暴增(或是特定指定喊單者的喊單量暴增),就收到 Telegram 通知
證明我不用當內部人士,也能在戰場上勝出
我目前正在建置並自動化我的整套戰場配置,並會在這裡分享大部分內容
工具 #1:@fomoscansh(未受贊助)
我最大的弱點?
我常常太晚進場,最後成了出場流動性
fomoscan 會顯示過去一小時內所有喊單的熱圖,讓你立刻看出哪些開始受到關注
現在我想把這件事自動化
這裡的目標是將這件事自動化,只要新代幣的喊單量暴增(或是特定指定喊單者的喊單量暴增),就收到 Telegram 通知
- 1
載入更多
熱門話題
#Gate上線台股交易
3.56k 瀏覽量126 人討論中
#民主黨贏得美國兩院
754 瀏覽量260 人討論中
#晶片股集體反彈
5.57k 瀏覽量2.94k 人討論中
#Gate安全衛士免費開通
10.71k 瀏覽量15.89k 人討論中
#美股財報季
483.3k 瀏覽量3.42k 人討論中
#CFTC首次允許個股永續合約交易
2.25k 瀏覽量885 人討論中
#Gate多項排名全球Top2
30.26k 瀏覽量3.14k 人討論中
#Gate社交年度主播與創作者評選
107.66k 瀏覽量23.82k 人討論中
#高通ARM財報聚焦
1.26k 瀏覽量94 人討論中
#BTC打破歷屆中期選舉前看跌走勢
53.15k 瀏覽量42.03k 人討論中