


適合剛接觸自託管的讀者,或已使用瀏覽器擴充功能和硬體錢包,但仍將帳戶安全與私鑰安全混為一談的使用者。加密錢包安全與加密資產保護相關:前者著重於簽名權限與攻擊面,後者則偏重資產儲存與平台端防護。日常防護應從助記詞備份開始,並在簽名之前完成錢包釣魚檢查。
重點摘要
- 錢包安全關乎簽名權限的掌控;交易所帳戶安全主要保護登入與提現管道,兩者不可互相替代。
- 一旦助記詞或私鑰外洩,並沒有網站式的「密碼重設」機制;資產必須移轉至由全新助記詞衍生出的地址。
- 熱錢包、冷錢包與託管錢包面臨的攻擊面不同;應分別評估線上、離線與交易對手風險。
- 常見攻擊途徑包括釣魚網站、惡意代幣授權、相似地址投毒,以及盲簽提示。
- 將所有餘額存放在熱錢包中,一旦任一攻擊途徑得逞,損失將最大化;分層儲存可將日常支出與長期持倉分開。
什麼是加密錢包安全?它保護的是什麼?
加密錢包安全保護的是誰能對鏈上交易進行簽名,而非應用程式的登入工作階段。加密貨幣錢包管理的是公開金鑰和私鑰,而非直接儲存代幣。鏈上資產歸屬於地址;由公開金鑰衍生出的公開地址可供他人匯入資金,而私鑰則用於授權交易或從該地址支出資產。錢包軟體只是金鑰對的託管與簽名介面——真正決定資產流向的關鍵,在於簽名權限是否仍完全由持有人掌控。
應明確區分交易所帳戶安全:交易所的防護通常涵蓋密碼、雙重驗證、提現白名單與裝置管理,用以降低帳戶遭接管及未授權提現的風險。在自託管情境中,一旦攻擊者取得助記詞或私鑰,或誘使持有人進行高權限簽名,資產往往可直接在鏈上移轉,且沒有客服能凍結或撤銷該筆轉帳。因此,加密錢包安全等於掌控簽名權限,而非交易所帳戶安全。錢包類型與金鑰基礎概念,也可對照加密錢包如何區分託管與非託管設計。
熱錢包、冷錢包與託管錢包各自會面臨哪些風險?
這 3 種錢包類型承擔不同風險,不應僅以模糊的「感覺安全」來看待。
| 錢包類型 | 金鑰大致存放位置 | 主要風險暴露 | 典型用途 |
|---|---|---|---|
| 熱錢包 | 連上網際網路的手機/電腦、瀏覽器擴充功能或其他軟體錢包 | 惡意軟體、釣魚頁面、惡意授權、剪貼簿劫持 | 小額日常互動及頻繁簽名 |
| 冷錢包 | 離線硬體錢包或其他離線金鑰媒介;用於安全儲存私鑰的實體裝置 | 實體遺失、供應鏈偽造、備份失誤、針對助記詞的社交工程 | 中長期持有及較少移動的大額餘額 |
| 託管錢包 | 由服務提供者管理金鑰儲存,而非由使用者持有金鑰 | 平台交易對手風險、帳戶遭接管、提現與合規凍結 | 交易撮合及充提 |
熱錢包的便利之處在於可隨時簽名,但這也代表簽名環境始終暴露於網路攻擊面。Bitcoin.org 的錢包安全指引強調備份與離線託管:大額長期持倉不應放在持續連網的簽名環境中。冷錢包可降低即時感染與釣魚簽名風險,但無法消除助記詞遭窺視、雲端相簿備份或裝置遭調包等風險。託管模式則是以平台風控機制,交換較高的交易對手與帳戶層風險。
較穩健的做法是混合使用:以小額熱錢包進行互動、以擁有獨立助記詞的冷端保存持倉,並依平台帳戶安全規則管理交易週轉資金,而非將所有風險集中於單一錢包類型。
助記詞或私鑰外洩後,為什麼無法「重設密碼」?
區塊鏈不會「記住」網站帳戶;它只會驗證加密簽名是否與地址相符。BIP-39 會將人類可讀的助記詞對應至種子,再衍生出私鑰與地址樹;種子是根金鑰資料。並不存在可使舊密碼失效並強制設定新密碼的中央化開關。
這會產生與銀行帳戶不同的結果:助記詞或私鑰外洩後,攻擊者可在任何相容錢包中還原相同地址的控制權;應用程式鎖定畫面與 PIN 碼僅限制裝置入口,無法讓「舊助記詞」在鏈上失效。正確做法是在仍可控制資產時,將資產移轉至由新產生助記詞衍生出的地址,並停用所有舊助記詞備份。「更改密碼後就安全了」是中心化帳戶的習慣——助記詞外洩無法透過重設密碼修復,只能遷移至新的助記詞。
常見的錢包攻擊有哪些?釣魚、惡意授權、地址投毒?
常見威脅不一定會直接竊取私鑰;更常見的是誘導使用者提供一次有效簽名,或將轉帳導向攻擊者地址。
釣魚:假冒的官方網站、客服聊天、空投頁面或「同步錢包」提示,會誘導使用者輸入助記詞或下載偽造用戶端。助記詞只應在離線備份情境中使用;任何要求您提供助記詞的網頁或客服人員都不正常。
惡意授權:在 ERC-20 類型的模型中,使用者可授權合約動用特定額度的代幣。攻擊者會偽裝成鑄造/領取介面,誘導使用者授予無限額度或向可疑支出者授權,之後便能在無須再次竊取私鑰的情況下轉移代幣。簽名前,請檢查合約、額度、網域及鏈 ID。
地址投毒:攻擊者透過小額轉入或在交易紀錄中植入相似地址,誘導使用者從「最近轉帳」複製錯誤地址。收款地址應來自可信任的地址簿,或再次確認地址前綴與後綴。
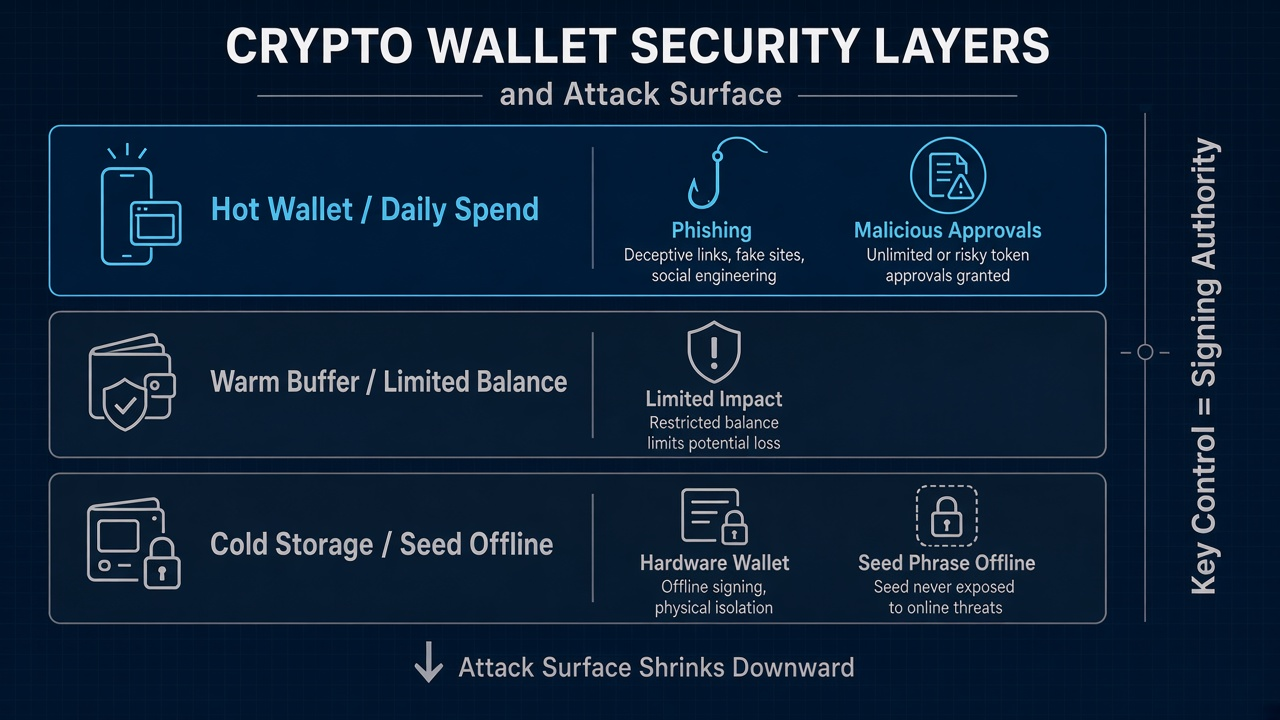 圖 1. 錢包攻擊面與金鑰控制層級:熱錢包位於風險暴露程度最高的位置;冷儲存與離線助記詞可隔離簽名權限。
盲簽同樣危險:當提示僅顯示「未知資料」或一長串十六進位字串時,持有人是在不清楚後果的情況下交出簽名權限。Ledger Academy 的錢包安全檢查清單將軟體更新、辨識假冒應用程式及離線保管助記詞列為基本防護措施。
分層儲存與日常習慣如何縮小損失範圍?
分層儲存無法消除所有風險,但可限制單一事件可能造成的損失。
-
日常熱錢包層:僅保留互動及支付 Gas 所需的小額餘額;假設裝置可能遭到釣魚攻擊。
-
緩衝層:將中等額度資產放在較少簽名的地址;並與熱錢包助記詞隔離,避免單一助記詞涵蓋全部資產。
-
冷儲存持倉層:將大額長期持倉放在獨立助記詞下,最好離線產生並備份;可透過BIP-39了解詞彙表與校驗碼,並避免將助記詞照片存入雲端相簿或聊天紀錄。
日常習慣也會決定單次攻擊是否得逞:請勿為了方便而將所有資產放在熱錢包中——「全部資金都放在熱錢包」會最大化釣魚、惡意軟體與惡意授權造成的損失;預設將不熟悉的 dApp 視為高風險;硬體錢包使用者仍須閱讀實際簽署的內容;資金轉入前應先驗證備份是否可用。
自託管錢包的優點與限制是什麼?
自託管是指使用者直接持有金鑰,而非依賴服務提供者,因此可自行控制並保護數位資產:風險不必完全繫於單一託管交易對手,且這是進入 DeFi、NFT 與多鏈應用程式的預設方式。對團隊或組織而言,多重簽名錢包可降低單點故障風險,因為資金移轉前需由多方使用各自的獨立授權簽署交易。其限制也同樣明確:錯誤轉帳、錯誤授權與助記詞外洩通常無法透過客服撤銷;備份與授權管理需要基本的安全流程;遺失唯一備份即代表失去控制權。
託管適合交易週轉資金與較簡化的操作,但這並非「進階自託管」。應依用途區分:交易週轉資金交由平台帳戶安全系統管理,長期自持資產則交由金鑰控制系統管理。
總結
加密錢包安全的核心概念是:資產由簽名權限決定。熱錢包、冷錢包與託管模式具有不同攻擊面;助記詞或私鑰一旦遭入侵,沒有密碼重設機制,只能遷移至新的助記詞;釣魚、惡意授權與地址投毒通常是為了取得一次有效簽名,或誘導使用者進行錯誤轉帳。分層儲存與簽名前檢查可縮小損失範圍。
常見問題
什麼是加密錢包安全?
加密錢包安全是指控制並保護私鑰、助記詞,以及它們產生的鏈上簽名權限。錢包管理的是私鑰和公開金鑰,而非資產本身;資產仍保留在區塊鏈上。任何能簽署交易的人,都能從對應地址移轉資產;公開與私有金鑰對則包含用於接收加密貨幣的公開地址。它保護的是金鑰資料與授權邊界,而非交易所登入密碼本身。
如何保護加密錢包?
請將助記詞與私鑰離線且分隔保存,為錢包應用程式或相關線上服務使用高強度密碼,並採用多種方式保護存取權;依用途分配餘額,避免所有資產都放在熱錢包中;簽名前確認網域、鏈、授權額度及收款地址;僅從可獨立驗證的來源安裝及更新用戶端。若使用支援的手機,臉部辨識等生物辨識驗證方式可透過生物辨識提供額外防護層。
助記詞外洩後可以重設密碼嗎?
不可以。助記詞對應可衍生所有相關私鑰的根資料;區塊鏈沒有可「使舊助記詞失效並強制建立新助記詞」的中心化重設機制。若助記詞已暴露,請盡快將資產移轉至由新產生助記詞衍生的地址,並停用所有與舊助記詞相關的備份與錢包執行個體。
資產應放在交易所還是自託管錢包?
這取決於用途:頻繁交易與充提通常仰賴交易所帳戶系統;線上錢包或數位錢包使用方便,而自託管可提供更強的金鑰控制。去中心化金融的使用情境通常需要自託管,而非僅使用交易所存取。若您長期持有加密貨幣,許多使用者會選擇如 Ledger Nano 等硬體裝置,以離線方式防範線上威脅。帳戶遭接管與金鑰外洩是不同類型的事件,應依資產金額與資金移動頻率進行分配。
簽名前應檢查什麼?
簽名前,請確認錢包顯示的交易詳情:確認網站或用戶端是否為預期目標、鏈 ID 是否正確、收款地址前綴與後綴是否相符、代幣支出者及授權額度是否必要,以及提示中是否出現無法解釋的盲簽資料。若無法解釋該請求,請拒絕簽名並從可信任的入口重新開始,因為有效的加密貨幣交易取決於錢包使用私鑰簽署所顯示的確切內容。
* 投資有風險,入市須謹慎。本文不作為 Gate 提供的投資理財建議或其他任何類型的建議。
* 在未提及 Gate 的情況下,複製、傳播或抄襲本文將違反《版權法》,Gate 有權追究其法律責任。
分享
目錄


相關文章

Cardano vs 以太坊:兩大主流智能合約平台的本質差異
什麼是 Telcoin(TEL)?一文帶您深入了解 Telcoin 的支付網路、代幣應用與電信金融生態系
錯誤的鉻擴展程式竊取分析
Sonne Finance攻擊分析
什么是加密货币保险?
