EIP-7702 là một cải tiến về chức năng tài khoản được giới thiệu trong bản nâng cấp Pectra của Ethereum. Tiêu chuẩn này cho phép Tài khoản sở hữu bên ngoài (EOA) thực thi mã hợp đồng thông minh thông qua cơ chế ủy quyền, đồng thời vẫn giữ nguyên địa chỉ hiện có và quyền kiểm soát khóa riêng. Điều này cho phép các ví truyền thống sử dụng một số tính năng của tài khoản thông minh, chẳng hạn như gộp giao dịch, để bên thứ ba thanh toán Gas và quản lý quyền chính xác hơn thông qua các hợp đồng cụ thể.
Tuy nhiên, việc mở rộng khả năng thực thi của tài khoản cũng làm thay đổi ranh giới bảo mật của ví. Trước đây, người dùng thường tập trung vào rủi ro lộ khóa riêng, phê duyệt token độc hại và chuyển tiền qua lừa đảo. Trong môi trường EIP-7702, chỉ một chữ ký ủy quyền không an toàn cũng có thể thay đổi cách ví thực thi các giao dịch tiếp theo. Ngay cả khi người dùng không tự thực hiện các giao dịch chuyển tiền thông thường, kẻ tấn công vẫn có thể sử dụng hợp đồng ủy quyền độc hại để tự động chuyển tài sản. Bài viết này giải thích cơ chế kỹ thuật của EIP-7702, các hướng tấn công liên quan đến ủy quyền độc hại và cách điều tra, xử lý sau khi ví xảy ra các giao dịch chuyển tiền trái phép.
Những điểm chính
-
EIP-7702 cho phép ví thông thường ủy quyền logic thực thi cho hợp đồng thông minh. Người dùng có thể sử dụng các tính năng như giao dịch gộp, tài trợ Gas và quản lý quyền mà không cần thay đổi địa chỉ ví hiện có, nhưng điều này cũng tạo ra các rủi ro bảo mật mới liên quan đến hợp đồng thông minh.
-
Ủy quyền độc hại khác với việc phê duyệt token thông thường. Kẻ tấn công có thể sử dụng chữ ký lừa đảo để khiến một địa chỉ ví thực thi logic hợp đồng độc hại và chuyển ETH, token ERC-20 hoặc các tài sản khác.
-
Việc chuyển tiền tự động không nhất thiết có nghĩa là khóa riêng đã bị xâm phạm. Ủy quyền độc hại có thể cấp cho kẻ tấn công quyền thực thi, nhưng việc lộ khóa riêng cũng có thể xảy ra đồng thời. Các khả năng này cần được điều tra riêng biệt.
-
Thu hồi một ủy quyền độc hại và thu hồi một phê duyệt ERC-20 là hai thao tác khác nhau. Một ủy quyền EIP-7702 có thể được xóa thông qua một ủy quyền hợp lệ mới, nhưng các công cụ quản lý phê duyệt token thông thường có thể không hỗ trợ thao tác này.
-
Yếu tố then chốt trong việc khôi phục ví là xác định nguồn kiểm soát. Nếu chỉ tồn tại ủy quyền độc hại và khóa riêng vẫn an toàn, việc xóa ủy quyền có thể ngăn chặn hành vi khai thác tiếp theo. Nếu khóa riêng hoặc cụm từ hạt giống đã bị xâm phạm, cần ưu tiên chuyển tài sản sang một ví hoàn toàn mới.
EIP-7702 là gì? Vì sao ví thông thường có thể thực thi hợp đồng thông minh?
Tài khoản Ethereum chủ yếu bao gồm Tài khoản sở hữu bên ngoài (EOA) và tài khoản hợp đồng thông minh. EOA truyền thống được kiểm soát bằng khóa riêng và thường khởi tạo giao dịch thông qua chữ ký, trong khi tài khoản hợp đồng thông minh có thể thực thi logic phức tạp hơn dựa trên các chương trình được viết sẵn. Mỗi loại tài khoản có những đặc điểm riêng: EOA dễ sử dụng nhưng không hỗ trợ sẵn việc quản lý quyền phức tạp, còn tài khoản hợp đồng thông minh linh hoạt nhưng thường yêu cầu triển khai và quản lý bổ sung.
EIP-7702 giới thiệu một loại giao dịch và cơ chế ủy quyền mới, cho phép một EOA trỏ đến mã hợp đồng thông minh đã được triển khai. Khi việc ủy quyền có hiệu lực, các thao tác liên quan được thực hiện cho tài khoản đó có thể sử dụng logic của hợp đồng mục tiêu, trong khi bản thân tài khoản vẫn giữ địa chỉ và khóa riêng ban đầu. Điều này có nghĩa là người dùng có thể sử dụng các tính năng của tài khoản thông minh mà không cần chuyển toàn bộ tài sản sang một địa chỉ mới.
Các mục đích sử dụng thông thường của thiết kế này bao gồm hoàn tất nhiều thao tác cùng lúc, giảm độ phức tạp trong quản lý Gas và cung cấp trải nghiệm giao dịch linh hoạt hơn thông qua các quyền phụ bị giới hạn. Tuy nhiên, hợp đồng ủy quyền tham gia vào quy trình thực thi của tài khoản. Nếu mã của hợp đồng chứa lỗ hổng, thiết kế quyền không phù hợp hoặc người dùng ủy quyền trực tiếp cho một hợp đồng độc hại, ví có thể đối mặt với các rủi ro vượt ngoài phạm vi phê duyệt token thông thường.
Ủy quyền độc hại có thể tự động chuyển tài sản khỏi ví bằng cách nào?
Rủi ro cốt lõi của EIP-7702 là người dùng có thể ký ủy quyền cho một tài khoản sử dụng logic thực thi của hợp đồng thông minh, thay vì chỉ ký một giao dịch cụ thể. Kẻ tấn công có thể sử dụng các trang nâng cấp ví giả mạo, cổng nhận airdrop hoặc lời nhắc xác minh bảo mật để lừa người dùng ký ủy quyền. Khi ủy quyền được gửi và có hiệu lực trên blockchain, địa chỉ ví có thể hoạt động theo các quy tắc do hợp đồng độc hại xác định.
Ví dụ, người dùng có thể chỉ định nhận phần thưởng nhưng trong quá trình ký lại ủy quyền ví của họ cho một hợp đồng do kẻ tấn công kiểm soát. Hợp đồng độc hại có thể chứa logic chuyển tài sản, vượt quyền hoặc quét tài sản tự động. Khi kẻ tấn công kích hoạt lệnh gọi liên quan sau đó, hợp đồng có thể sử dụng quyền thực thi của tài khoản để chuyển tài sản. Trong một số thiết kế, kẻ tấn công thậm chí có thể chờ ví nhận ETH mới rồi chuyển số ETH đó thông qua một giao dịch tiếp theo, khiến nạn nhân cho rằng ví có cơ chế tự động khấu trừ không thể gỡ bỏ.
Cần lưu ý rằng EIP-7702 không ghi trực tiếp mã tùy ý vào ví và không phải mọi ủy quyền đều tự động chuyển tài sản. Giao thức sẽ ghi nhận một chỉ dấu ủy quyền trỏ đến hợp đồng mục tiêu. Việc có thể chuyển tiền hay không phụ thuộc vào mã của hợp đồng mục tiêu, trạng thái khởi tạo, quyền thực thi và điều kiện kích hoạt. Ủy quyền độc hại nguy hiểm vì có thể trao cho một chương trình không đáng tin cậy quyền kiểm soát khả năng thực thi thực tế của tài khoản, trong khi người dùng có thể không nhận ra thay đổi này từ giao diện ký thông thường.
Ủy quyền độc hại EIP-7702 khác gì so với phê duyệt không giới hạn ERC-20?
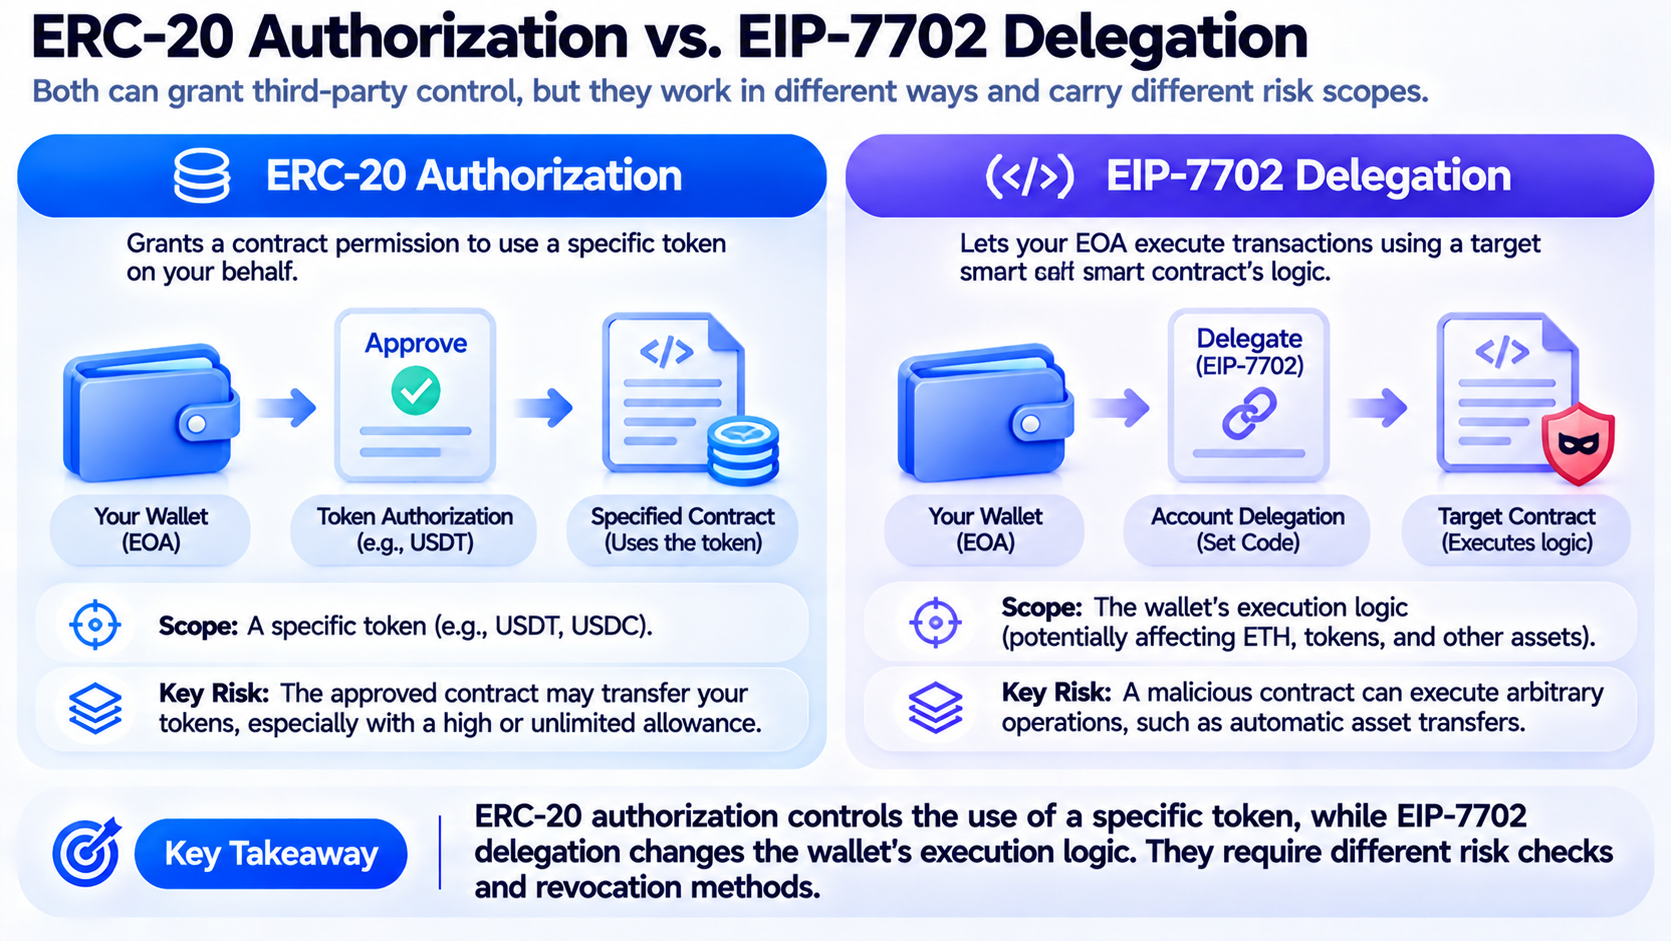
Một phê duyệt ERC-20 truyền thống thường cho phép một địa chỉ hoặc hợp đồng cụ thể sử dụng một token nhất định, tối đa đến một số lượng được chỉ định. Ví dụ, khi giao dịch trên sàn giao dịch phi tập trung, người dùng có thể ủy quyền cho hợp đồng router chi tiêu một lượng USDT nhất định. Nếu số tiền phê duyệt quá lớn và hợp đồng được phê duyệt bị xâm phạm, các token tương ứng của người dùng có thể bị chuyển đi. Tuy nhiên, loại phê duyệt này thường chỉ liên quan đến một hợp đồng token cụ thể và số lượng phê duyệt.
Một ủy quyền EIP-7702 áp dụng cho logic thực thi của tài khoản. Nó không chỉ cho phép một hợp đồng chi tiêu một loại token. Nó có thể thay đổi cách tài khoản xử lý lệnh gọi, xác minh quyền và thực hiện nhiều thao tác. Nếu một hợp đồng độc hại không có cơ chế kiểm soát quyền phù hợp, hợp đồng đó có thể ảnh hưởng đến ETH, token và các tài sản on-chain khác. Vì vậy, không nên đơn giản coi ủy quyền độc hại EIP-7702 là một dạng phê duyệt không giới hạn khác.
| Khía cạnh so sánh |
Phê duyệt token ERC-20 |
Ủy quyền EIP-7702 |
| Chức năng chính |
Cho phép một địa chỉ cụ thể sử dụng token |
Cho phép EOA sử dụng logic thực thi của một hợp đồng cụ thể |
| Phạm vi ảnh hưởng chính |
Token cụ thể và số lượng được phê duyệt |
Phụ thuộc vào hợp đồng ủy quyền và có thể liên quan đến toàn bộ tài khoản |
| Rủi ro phổ biến |
Hợp đồng độc hại gọi lệnh chuyển token |
Mã độc hại có được khả năng thực thi của tài khoản |
| Cách xử lý |
Điều chỉnh hoặc thu hồi phê duyệt token |
Xóa hoặc thay thế ủy quyền của tài khoản |
| Khóa riêng có còn kiểm soát tài khoản không? |
Có |
Có, nhưng mã được ủy quyền cũng có thể thực hiện thao tác |
Hai rủi ro này cũng có thể cùng tồn tại. Một ví có thể vẫn giữ các phê duyệt ERC-20 nguy hiểm, đồng thời bị ảnh hưởng bởi một ủy quyền độc hại EIP-7702. Vì vậy, sau khi xảy ra chuyển tiền trái phép, người dùng không nên chỉ kiểm tra lịch sử phê duyệt token. Họ cũng phải xác nhận liệu địa chỉ ví hiện tại có mã được ủy quyền hay không.
Vì sao ETH có thể được tự động chuyển đi ngay sau khi vào ví?
Việc chuyển tiền nhanh sau khi ví nhận ETH không nhất thiết có nghĩa là kẻ tấn công đang thao tác ví thủ công theo thời gian thực. Hợp đồng ủy quyền độc hại có thể phối hợp với chương trình giám sát tự động, cho phép kẻ tấn công gửi giao dịch tiếp theo ngay khi phát hiện tiền tại địa chỉ mục tiêu. Đối với ví đã có quyền thực thi độc hại, kẻ tấn công có thể tự động hóa hoạt động giám sát, kích hoạt và chuyển tiền, từ đó tạo ra một quy trình quét tài sản liên tục.
Cuộc tấn công này tương tự Sweeper trong trường hợp lộ khóa riêng truyền thống, nhưng đường kiểm soát không hoàn toàn giống nhau. Sweeper truyền thống thường dựa vào khóa riêng bị lộ để ký giao dịch, trong khi ủy quyền độc hại EIP-7702 có thể chuyển tài sản thông qua các quyền thực thi hợp đồng đã có hiệu lực. Cả hai tình huống đều có thể biểu hiện dưới dạng tiền bị chuyển đi ngay sau khi được nạp vào. Vì vậy, chỉ dựa vào tốc độ giao dịch thì không thể xác định liệu kẻ tấn công có sở hữu khóa riêng hay không.
Một số ủy quyền độc hại cũng có thể liên quan đến nhiều chuỗi tương thích EVM. Ủy quyền EIP-7702 bao gồm một chain ID, thường được dùng để giới hạn phạm vi của ủy quyền. Tuy nhiên, một ủy quyền có chain ID bằng 0 có thể áp dụng trên nhiều chuỗi. Điều này có nghĩa là một ủy quyền không an toàn được ký trên một mạng có thể tạo rủi ro trên các mạng đủ điều kiện khác. Sau khi phát hiện giao dịch chuyển tiền trái phép, người dùng nên kiểm tra trạng thái ủy quyền của địa chỉ liên quan trên các mạng EVM khác, thay vì chỉ kiểm tra chuỗi nơi xảy ra tổn thất ban đầu.
Làm thế nào để xác định ví có ủy quyền độc hại EIP-7702 hay không?
Để xác định liệu ví có bị ảnh hưởng bởi ủy quyền độc hại hay không, trước tiên cần phân biệt giữa chuyển tiền thông thường, phê duyệt token và ủy quyền tài khoản. EIP-7702 giới thiệu giao dịch Loại 4, có thể chứa danh sách ủy quyền. Người dùng có thể sử dụng trình khám phá khối hoặc công cụ bảo mật ví hỗ trợ EIP-7702 để kiểm tra thông tin ủy quyền trong các giao dịch liên quan và xem tài khoản hiện có trỏ đến hợp đồng ủy quyền hay không.
Nếu một ủy quyền EIP-7702 đã được thiết lập cho địa chỉ ví, mã tài khoản của ví đó thường sẽ chứa một chỉ dấu ủy quyền cụ thể trỏ đến địa chỉ hợp đồng mục tiêu. Tuy nhiên, điều này không có nghĩa là ủy quyền nhất thiết độc hại, vì các tính năng ví thông minh hợp pháp cũng có thể sử dụng EIP-7702. Để đánh giá thêm, người dùng nên kiểm tra xem hợp đồng mục tiêu có phải là bản triển khai được nhà cung cấp ví công nhận hay không, mã của hợp đồng đã được xác minh chưa, hợp đồng có chứa logic chuyển tài sản bất thường không và việc ủy quyền có xảy ra gần thời điểm ký đáng ngờ hoặc mất tài sản hay không.
Người dùng cũng có thể kiểm tra cách các giao dịch trái phép được kích hoạt. Tài sản có rời khỏi ví mà không có bất kỳ thao tác nào từ người dùng không? Một địa chỉ lạ có liên tục gọi ví không? Tiền có tiếp tục chảy về cùng một địa chỉ nhận không? Nếu có bất kỳ điều kiện nào trong số này, hãy lưu lại mã băm giao dịch, bản ghi ủy quyền, địa chỉ hợp đồng mục tiêu và thông tin dòng tiền. Tuy nhiên, chỉ một giao dịch trái phép là chưa đủ để kết luận rằng cuộc tấn công bắt nguồn từ EIP-7702. Cần điều tra cả các khả năng như lộ khóa riêng, phê duyệt token độc hại và các rủi ro hợp đồng thông minh khác.
Nên thu hồi ủy quyền ví độc hại như thế nào?
Sau khi phát hiện một ủy quyền đáng ngờ, trước tiên hãy ngừng sử dụng ví để thực hiện các thao tác rủi ro cao mới. Không chuyển thêm tài sản vào ví và không tiếp tục ký giao dịch từ các trang web lạ. Sau đó, hãy sử dụng ứng dụng ví hoặc công cụ bảo mật đáng tin cậy để kiểm tra trạng thái ủy quyền hiện tại và xác nhận liệu có tồn tại hợp đồng mục tiêu lạ hay không. Nếu ví bạn sử dụng chưa cung cấp cách xóa ủy quyền EIP-7702, không nên tùy tiện truy cập các trang web lạ cung cấp giải pháp được cho là "khắc phục bằng một lần nhấp". Bản thân các dịch vụ này có thể lừa bạn ký một ủy quyền độc hại khác.
Theo cơ chế của giao thức, EIP-7702 cho phép một tài khoản đặt mục tiêu ủy quyền thành địa chỉ zero thông qua một ủy quyền hợp lệ mới, từ đó xóa chỉ dấu ủy quyền hiện tại. Người dùng cũng có thể thay thế ủy quyền bằng một bản triển khai khác thông qua ủy quyền hợp lệ. Tuy nhiên, đối với một ví thông thường đã bị tấn công, việc khôi phục trạng thái thực thi tài khoản rõ ràng và đáng tin cậy thường giúp đánh giá rủi ro dễ dàng hơn. Lưu ý rằng thu hồi phê duyệt ERC-20 không đồng nghĩa với thu hồi ủy quyền EIP-7702. Các thao tác này phải được xử lý riêng biệt.
Việc thao tác có thành công hay không cũng phụ thuộc vào việc người dùng còn kiểm soát khóa riêng một cách an toàn hay không và liệu giao dịch xóa ủy quyền có thể được đưa lên blockchain thành công hay không. Nếu kẻ tấn công cũng có khóa riêng, họ có thể ký một ủy quyền độc hại khác hoặc chuyển tài sản trực tiếp. Đối với ví bị ảnh hưởng bởi Sweeper tự động, một giao dịch thu hồi thông thường cũng có thể phải đối mặt với cạnh tranh giao dịch và rủi ro tiền Gas bị chuyển đi. Trong tình huống này, không nên liên tục nạp tiền vào địa chỉ đã bị xâm phạm rồi thử thêm giao dịch. Thay vào đó, hãy cân nhắc tìm kiếm hỗ trợ bảo mật chuyên nghiệp đáng tin cậy và thực hiện các biện pháp bảo vệ phù hợp sau khi đánh giá đầy đủ rủi ro.
Ví có an toàn sau khi thu hồi ủy quyền độc hại không?
Việc xóa một ủy quyền độc hại có thể loại bỏ đường thực thi được ủy quyền hiện tại của tài khoản, nhưng điều đó không có nghĩa là mọi rủi ro bảo mật của ví đã biến mất. Nếu kẻ tấn công chỉ lấy được ủy quyền thông qua lừa đảo trong khi khóa riêng và cụm từ hạt giống của người dùng vẫn an toàn, việc xóa ủy quyền có thể ngăn hợp đồng độc hại tiếp tục thực hiện thao tác theo đường cũ. Tuy nhiên, người dùng vẫn phải kiểm tra các phê duyệt token khác, chữ ký độc hại, cài đặt quyền chưa được xử lý hoặc thông tin tài khoản bị xâm phạm.
Nếu kẻ tấn công đã lấy được khóa riêng hoặc cụm từ hạt giống, ví ban đầu không nên được xem là an toàn ngay cả khi người dùng đã xóa ủy quyền thành công. Kẻ tấn công vẫn có thể sử dụng khóa riêng để khởi tạo các giao dịch chuyển tiền thông thường hoặc ký một ủy quyền EIP-7702 mới. Trong tình huống này, cách đáng tin cậy hơn là tạo một ví được kiểm soát bằng cụm từ hạt giống hoàn toàn mới và chuyển mọi tài sản còn lại khi có thể thực hiện an toàn. Chỉ thay đổi ứng dụng ví, xóa tiện ích mở rộng trình duyệt hoặc nhập lại cụm từ hạt giống ban đầu sẽ không giải quyết được việc khóa riêng đã bị xâm phạm.
Ngoài ra, việc xóa ủy quyền thường không thể đảo ngược các giao dịch on-chain đã hoàn tất hoặc tự động khôi phục tài sản bị đánh cắp. Việc thu hồi tài sản vẫn có thể cần đến truy vết on-chain, sự hợp tác của sàn giao dịch, bằng chứng sở hữu và thủ tục pháp lý. Người dùng nên xem việc ngăn tổn thất tiếp diễn và thu hồi tổn thất trong quá khứ là hai mục tiêu riêng biệt. Không nên cho rằng số tiền đã được chuyển đi sẽ tự động quay lại sau khi ví có vẻ hoạt động bình thường trở lại.
Người dùng thông thường có thể giảm rủi ro từ ủy quyền độc hại EIP-7702 như thế nào?
Các rủi ro bảo mật của EIP-7702 không có nghĩa là người dùng phải hoàn toàn tránh các tính năng tài khoản thông minh. Một cơ chế ủy quyền được thiết kế đúng cách có thể cải thiện trải nghiệm sử dụng ví bằng cách giảm số lần ký lặp lại, hỗ trợ giao dịch gộp và cho phép quyền giao dịch bị giới hạn. Những yếu tố cần xem xét chính là liệu người dùng có thể xác định mục tiêu ủy quyền, hiểu phạm vi quyền của mục tiêu đó và xác nhận rằng hợp đồng ủy quyền đáng tin cậy hay không.
Trong quá trình sử dụng hằng ngày, hãy ưu tiên bật các tính năng tài khoản thông minh thông qua chính ứng dụng ví. Không nên tùy tiện ký một ủy quyền lạ chỉ vì airdrop, yêu cầu nhận điểm hoặc đề xuất nâng cấp tài khoản. Khi lời nhắc liên quan đến EIP-7702, Set Code, Delegate hoặc các thay đổi quyền tương tự, hãy kiểm tra địa chỉ hợp đồng mục tiêu, mạng áp dụng và nội dung ủy quyền. Nếu không thể xác minh nguồn gốc của một hợp đồng, không nên coi hợp đồng đó là không có rủi ro ngay cả khi trang web cho biết giao dịch không cần Gas.
Người dùng nắm giữ tài sản đáng kể cũng có thể áp dụng phương pháp quản lý vốn theo nhiều lớp bằng cách tách tài sản nắm giữ dài hạn khỏi các ví giao dịch thường xuyên sử dụng. Một ví dùng hằng ngày có thể được dùng cho DeFi, thử nghiệm ứng dụng và trải nghiệm giao thức mới, trong khi tài sản dài hạn nên được lưu trữ trong môi trường có quyền đơn giản hơn và tần suất sử dụng thấp hơn. Việc kiểm tra định kỳ ủy quyền tài khoản, phê duyệt token và lịch sử giao dịch trái phép cũng có thể giúp xác định nguồn gốc của vấn đề bảo mật nhanh hơn.
EIP-7702 làm lộ ra những vấn đề bảo mật ví mới nào?
EIP-7702 thay đổi giả định truyền thống trong ví rằng "chữ ký bằng khóa riêng kiểm soát giao dịch". Người dùng vẫn giữ khóa riêng, nhưng tài khoản có thể thực thi mã hợp đồng bên ngoài thông qua một ủy quyền. Do đó, bảo mật ví hiện không chỉ dừng ở việc bảo vệ khóa riêng mà còn bao gồm bảo vệ mục tiêu ủy quyền, logic thực thi và cấu hình quyền. Đối với người dùng thông thường, hậu quả của việc ký một ủy quyền không còn có thể được đánh giá chỉ dựa trên việc nó có chuyển tiền hoặc phê duyệt một token cụ thể hay không.
Nghiên cứu bảo mật vào năm 2026 đã xác định nhiều mô hình ủy quyền độc hại liên quan đến EIP-7702, bao gồm lấy ủy quyền thông qua lừa đảo, liên tục chuyển tài sản thông qua hợp đồng Sweeper độc hại và mở rộng phạm vi tấn công thông qua ủy quyền xuyên chuỗi. Các nghiên cứu liên quan cũng phát hiện rằng một số tài khoản bị ảnh hưởng đã không xóa ủy quyền độc hại kịp thời, cho thấy rủi ro phát sinh có thể tiếp diễn sau tổn thất tài sản ban đầu. Tuy nhiên, số lượng ủy quyền độc hại được xác định trong nghiên cứu, số lượng tài khoản bị ảnh hưởng và tổn thất tài chính thực tế không nên được xem là tương đương. Các số liệu này cần được hiểu riêng biệt.
Trong tương lai, các nhà cung cấp ví cần hiển thị rõ ràng hơn các hợp đồng ủy quyền và phạm vi quyền của chúng, đồng thời ngăn chặn các trang web không đáng tin cậy trực tiếp dụ người dùng thực hiện các ủy quyền rủi ro cao. Trình khám phá khối, công cụ phát hiện bảo mật và hạ tầng tài khoản thông minh cũng cần cải thiện khả năng nhận diện hoạt động EIP-7702. Đối với người dùng, thay đổi quan trọng nhất là xem chữ ký ủy quyền là một thao tác rủi ro cao có thể ảnh hưởng đến quyền thực thi của toàn bộ ví, thay vì chỉ là yêu cầu kết nối trang web thông thường.
Tóm tắt
EIP-7702 cung cấp cho các ví Ethereum truyền thống khả năng thực thi hợp đồng thông minh linh hoạt hơn, giúp giao dịch gộp, tài trợ Gas và quản lý quyền chi tiết trở nên khả thi. Tuy nhiên, cơ chế này cũng có thể bị kẻ tấn công khai thác để thay đổi logic thực thi của ví thông qua ủy quyền độc hại, dẫn đến chuyển tiền tự động, quét tài sản liên tục và các rủi ro bảo mật xuyên chuỗi.
Khi ví xảy ra giao dịch chuyển tiền trái phép, người dùng nên kiểm tra các ủy quyền EIP-7702, phê duyệt ERC-20 và trạng thái bảo mật của khóa riêng. Nếu ủy quyền độc hại được xác nhận, hãy sử dụng công cụ đáng tin cậy để xóa hoặc thay thế ủy quyền đó, đồng thời đánh giá xem có nên chuyển tài sản sang một ví hoàn toàn mới hay không. Việc thu hồi ủy quyền có thể giúp ngăn một đường thực thi cụ thể tiếp tục bị khai thác, nhưng không thể đảm bảo khóa riêng vẫn an toàn hoặc tự động thu hồi các tài sản đã được chuyển đi.
Câu hỏi thường gặp
Ủy quyền độc hại EIP-7702 có nghĩa là khóa riêng của ví đã bị đánh cắp không?
Không nhất thiết. Kẻ tấn công có thể sử dụng lừa đảo để khiến người dùng ký ủy quyền, sau đó sử dụng hợp đồng độc hại để thực thi giao dịch mà không cần trực tiếp lấy khóa riêng. Tuy nhiên, nếu khóa riêng đã bị xâm phạm, kẻ tấn công cũng có thể sử dụng EIP-7702 để mở rộng khả năng tấn công. Các khả năng này cần được điều tra riêng biệt.
Vì sao tài sản vẫn có thể bị chuyển đi khi ví không khởi tạo giao dịch chuyển tiền?
Một ủy quyền độc hại có thể khiến tài khoản thực hiện thao tác theo logic hợp đồng do kẻ tấn công kiểm soát. Kẻ tấn công có thể kích hoạt chuyển tiền thông qua các lệnh gọi tiếp theo, vì vậy tài sản có thể bị mất ngay cả khi người dùng không khởi tạo một giao dịch chuyển tiền thông thường.
Có thể hủy ủy quyền EIP-7702 bằng cách nào?
EIP-7702 hỗ trợ đặt mục tiêu ủy quyền thành địa chỉ zero thông qua một ủy quyền hợp lệ mới, từ đó xóa ủy quyền. Thao tác này nên được hoàn tất thông qua ví hoặc công cụ bảo mật đáng tin cậy hỗ trợ tính năng này. Không cung cấp khóa riêng hoặc cụm từ hạt giống của bạn cho một trang web lạ.
Công cụ Revoke dành cho phê duyệt token có thể xử lý ủy quyền độc hại không?
Không nhất thiết. Các công cụ Revoke thông thường chủ yếu được sử dụng để quản lý phê duyệt ERC-20 và các phê duyệt token khác, trong khi ủy quyền EIP-7702 liên quan đến quyền thực thi của tài khoản. Trừ khi công cụ đó nêu rõ rằng có hỗ trợ quản lý ủy quyền EIP-7702, việc thu hồi phê duyệt token không thể thay thế cho việc xóa ủy quyền độc hại.
Có cần đổi ví sau khi xóa ủy quyền độc hại không?
Điều này phụ thuộc vào nguồn rủi ro. Nếu khóa riêng vẫn an toàn và ủy quyền độc hại đã được xóa hiệu quả, ví ban đầu có thể trở lại trạng thái thực thi bình thường. Tuy nhiên, nếu khóa riêng hoặc cụm từ hạt giống đã bị xâm phạm, hãy sử dụng một ví mới được tạo và chuyển các tài sản còn lại khi có thể thực hiện an toàn.
Ủy quyền EIP-7702 có thể ảnh hưởng đến các mạng EVM khác không?
Có thể. Chain ID trong một ủy quyền có thể giới hạn các mạng áp dụng, nhưng một ủy quyền có chain ID bằng 0 có thể được sử dụng trên nhiều mạng tương thích. Sau khi phát hiện ủy quyền độc hại, hãy kiểm tra trạng thái của địa chỉ liên quan trên các mạng EVM khác.







