Оскільки криптовалютні шахрайські схеми стають дедалі складнішими, покладатися лише на вигляд вебсайту або популярність токена вже недостатньо.
Шахрайські проєкти можуть імітувати легітимні біржі, просувати токени з прихованими обмеженнями на торгівлю або вводити користувачів в оману, щоб ті підписували транзакції, які надають доступ до їхніх цифрових активів.
Згідно з дослідженням Scam Sniffer, фішингові атаки з використанням механізмів викрадення коштів із гаманців, спрямовані на EVM-сумісні блокчейни, призвели приблизно до $494 млн збитків у 2024 році. У наступному звіті компанія оцінила збитки від цієї категорії атак приблизно у $84 млн у 2025 році.
Хоча ці цифри охоплюють конкретну категорію фішингових атак, а не всі види криптовалютного шахрайства, вони демонструють фінансові ризики, пов’язані зі шкідливою взаємодією з гаманцями.
Кілька інструментів можуть допомогти користувачам виявити потенційні загрози перед підписанням транзакцій або купівлею незнайомих токенів.
У цьому посібнику порівнюються деякі з найкращих доступних інструментів для виявлення криптовалютного шахрайства та засобів безпеки. Також пояснюється, що робить кожен інструмент, які загрози він може допомогти виявити та які має обмеження.
Основні висновки
-
Інструменти для виявлення криптовалютного шахрайства допомагають ідентифікувати підозрілі вебсайти, контракти токенів, дозволи гаманців і потенційно шкідливі транзакції.
-
Жоден універсальний інструмент для виявлення шахрайства не забезпечує повного охоплення всіх видів шахрайських схем.
-
Жоден інструмент не може гарантувати безпечність криптовалюти, вебсайту або транзакції.
Що таке інструмент для виявлення криптовалютного шахрайства?
Інструмент для виявлення криптовалютного шахрайства — це інструмент або сервіс безпеки, призначений для виявлення потенційного шахрайства чи ризиків безпеки, пов’язаних із криптовалютами.
Залежно від можливостей інструмент для виявлення шахрайства може перевіряти:
-
URL-адреси вебсайтів, пов’язані з фішинговими спробами
-
Код смартконтрактів і дозволи токенів
-
Підозрілі транзакції гаманців
-
Ліквідність токенів та обмеження на торгівлю
-
Дозволи гаманців, надані стороннім контрактам
-
Адреси, пов’язані з повідомленою шкідливою активністю
-
Підроблені повідомлення, що містять поширені шахрайські шаблони
Деякі інструменти працюють як розширення браузера та попереджають користувачів перед підтвердженням транзакцій.
Інші дають змогу ввести адресу контракту токена або підозрілий URL для аналізу, тоді як деякі також приймають звернення через застосунок або дозволяють користувачам описати ситуацію для перевірки.
Існують також сервіси безпеки, які інтегруються безпосередньо в криптовалютні гаманці та децентралізовані застосунки.
Що можуть виявити інструменти для виявлення криптовалютного шахрайства?
Різні інструменти спеціалізуються на різних загрозах.
| Загроза |
Як можуть допомогти інструменти виявлення |
| Фішингові вебсайти |
Перевіряють URL за даними про загрози та репутаційними даними |
| Механізми викрадення коштів із гаманців |
Аналізують підозрілі запити на транзакції та підписи |
| Шкідливі токени |
Перевіряють дозволи контрактів і відомі індикатори ризику |
| Токени-пастки |
Перевіряють, чи можна купити та продати токен у змодельованих умовах |
| Ризиковані дозволи гаманців |
Відображають наявні дозволи та підтримують їх скасування |
| Підроблені інвестиційні повідомлення |
Аналізують мовні шаблони, інформацію про відправника, посилання та поширені індикатори шахрайства |
| Підозрілі адреси гаманців |
Перевіряють бази даних відомих шкідливих адрес |
| Підроблені NFT-взаємодії |
Виявляють підозрілі контракти або неочікувані перекази активів |
Жоден окремий інструмент не охоплює всі категорії однаково добре, а різні інструменти можуть по-різному оцінювати сигнали ризику.
Наприклад, сканер контрактів токенів може виявити підозрілі обмеження на торгівлю, але не може визначити, чи людина, яка контактує з вами в Telegram, видає себе за легітимного інвестиційного консультанта.
Як ми відбирали ці інструменти для виявлення криптовалютного шахрайства
Інструменти в цьому посібнику відібрано на основі їхніх задокументованих можливостей і релевантності до поширених ризиків безпеки у сфері криптовалют.
Оцінка враховувала шість чинників.
-
Охоплення загроз: чи протидіє інструмент фішингу, шкідливим токенам, механізмам викрадення коштів із гаманців, ризикованим дозволам або іншим релевантним загрозам.
-
Підтримувані мережі: чи підтримує інструмент блокчейн-мережі, які зазвичай використовуються для торгівлі криптовалютами та децентралізованих застосунків.
-
Зручність використання: чи можуть користувачі зрозуміти результати без глибоких технічних знань, особливо коли потрібна швидка перевірка перед дією.
-
Прозорість: чи пояснює постачальник можливості та обмеження свого продукту.
-
Доступність: чи доступний інструмент для окремих користувачів, розробників або інституційних клієнтів.
-
Практична корисність: чи може інструмент допомогти користувачам ухвалювати більш обґрунтовані рішення перед взаємодією з незнайомими криптовалютними вебсайтами, токенами або смартконтрактами, надаючи зрозумілі результати та практичні наступні кроки.
Цей список не ґрунтується на незалежному лабораторному тестуванні або підтвердженому рейтингу точності виявлення.
Доступність продуктів, підтримувані мережі та ціни можуть змінюватися.
10 найкращих інструментів для виявлення криптовалютного шахрайства у 2026 році
Наведені нижче інструменти охоплюють різні аспекти безпеки криптовалют.
1. Scam Sniffer
Найкраще підходить для: виявлення фішингових криптовалютних вебсайтів і підозрілої взаємодії з гаманцями.
Scam Sniffer — це платформа безпеки Web3, зосереджена на виявленні фішингових спроб, пов’язаних із криптовалютами, і потенційно шкідливої взаємодії з гаманцями.
Її розширення для браузера допомагає користувачам розпізнавати підозрілі вебсайти перед взаємодією з ними.
Платформа поєднує дані про загрози на вебсайтах із перевірками безпеки, розробленими для ризиків, пов’язаних із криптовалютами.
Scam Sniffer також публікує дослідження щодо активності механізмів викрадення коштів із гаманців і нових методів фішингу, що забезпечує їй надійну дослідницьку репутацію.
Основні функції:
-
Виявлення фішингових криптовалютних вебсайтів
-
Попередження безпеки в браузері
-
Дані про загрози, пов’язані з механізмами викрадення коштів із гаманців
-
Виявлення підозрілих взаємодій Web3
-
Дослідження активності криптовалютного фішингу
Scam Sniffer спеціалізується саме на загрозах для користувачів криптовалют, а не на загальній безпеці в інтернеті, допомагаючи користувачам зберігати контроль перед взаємодією з ризикованими сайтами Web3.
Це робить його актуальним для користувачів, які часто відвідують децентралізовані застосунки, NFT-маркетплейси та незнайомі вебсайти Web3.
Однак розширення не може гарантувати виявлення кожного шкідливого вебсайту або транзакції. Користувачам слід і надалі самостійно перевіряти URL-адреси та запити гаманців.
2. Pocket Universe
Найкраще підходить для: розуміння транзакцій гаманця перед підписанням.
Pocket Universe — це інструмент безпеки Web3, який допомагає користувачам зрозуміти потенційні наслідки криптовалютних транзакцій.
Його розширення для браузера надає попередній перегляд транзакцій і попередження про підозрілу активність.
Наприклад, коли користувач взаємодіє з децентралізованим застосунком, Pocket Universe може відобразити активи, які, як очікується, будуть переміщені внаслідок запропонованої транзакції.
Це може допомогти користувачам розпізнати неочікувані перекази токенів або небезпечні дозволи.
Основні функції:
-
Симуляція транзакцій
-
Попередній перегляд взаємодії з гаманцем
-
Попередження про потенційно шкідливі транзакції
-
Виявлення підозрілих переміщень активів
-
Захист через розширення браузера
Pocket Universe робить акцент на поясненні результатів транзакцій до того, як користувачі їх підтвердять. Це особливо актуально під час взаємодії з незнайомими децентралізованими застосунками.
Проте симуляції транзакцій можуть не виявити кожну можливу атаку. Сумісність із браузерами, підтримувані мережі та мобільні функції можуть відрізнятися.
Якщо ви трейдер DeFi, користувач NFT або часто підписуєте транзакції смартконтрактів, цей інструмент може вам підійти.
3. Token Sniffer
Найкраще підходить для: перевірки підозрілих криптовалютних токенів.
Token Sniffer — це платформа аналізу токенів, яка перевіряє смартконтракти на наявність потенційних індикаторів шахрайства.
Платформою керує Solidus Labs. Вона надає автоматизований аналіз контрактів та інформацію про ризики токенів. Користувачі можуть шукати підтримувані токени за адресами їхніх контрактів. Результати можуть допомогти виявити підозрілі характеристики контракту та інші індикатори ризику.
Основні функції:
-
Аналіз контрактів токенів
-
Автоматизоване виявлення шахрайства
-
Індикатори ризику токенів
-
Перевірки безпеки, пов’язані з контрактами
-
Перевірка токенів у кількох мережах
Token Sniffer надає зрозумілий спосіб перевіряти незнайомі токени перед торгівлею. Це особливо актуально під час дослідження нещодавно запущених токенів з обмеженою публічною інформацією, оскільки сервіс може надати корисну додаткову оцінку перед розміщенням угоди.
Користувачам слід враховувати, що більшість автоматизованих аналізів контрактів не можуть встановити, чи є токен легітимним. Токен може пройти певні перевірки, але все одно наражати користувачів на фінансові ризики або ризики безпеки, тому трейдерам також варто оцінювати ліквідність, заяви проєкту та ширші фінансові ризики.
Власні умови Token Sniffer визнають, що результати автоматизованого сканування можуть бути неповними або неточними.
4. GoPlus Security
Найкраще підходить для: перевірок безпеки токенів і аналітики ризиків блокчейну.
GoPlus Security надає інструменти аналітики безпеки та API для екосистеми Web3.
Його пропозиції включають аналіз безпеки токенів, інформацію про шкідливі адреси та інші сервіси, пов’язані з ризиками, що допомагають платформам створювати ефективніші перевірки ризиків.
Розробники можуть інтегрувати ці можливості в гаманці, застосунки та системи блокчейн-аналітики.
GoPlus також надає інструменти, корисні для окремих користувачів, які досліджують ризики токенів.
Основні функції:
-
Аналіз безпеки токенів
-
Виявлення шкідливих адрес
-
Аналіз ризиків дозволів
-
Інформація про безпеку, пов’язану з NFT
-
Дані про безпеку децентралізованих застосунків
-
API для симуляції транзакцій
GoPlus охоплює кілька категорій безпеки за допомогою спільної інфраструктури аналітики, а його дані про загрози еволюціонували для охоплення кількох категорій ризиків Web3.
Його задокументовані API роблять платформу актуальною як для індивідуальних досліджень, так і для інтеграції безпеки на рівні застосунків.
Якщо ви трейдер токенів, розробник, постачальник гаманців або платформа, що потребує аналітики безпеки, ця платформа може вам підійти.
5. Honeypot.is
Найкраще підходить для: перевірки, чи може токен обмежувати продаж.
Honeypot.is — це інструмент аналізу криптовалютних токенів, зосереджений на виявленні потенційної поведінки токенів-пасток.
Токен-пастка може дозволяти користувачам придбати актив, водночас обмежуючи або унеможливлюючи його продаж.
Це може створити ситуацію, за якої трейдери можуть відкрити позицію, але не можуть нормально з неї вийти.
Honeypot.is аналізує контракти підтримуваних токенів і моделює транзакції купівлі та продажу, щоб виявити потенційні обмеження.
Основні функції:
-
Виявлення токенів-пасток
-
Змодельовані транзакції купівлі та продажу
-
Перевірки контрактів токенів
-
Аналіз обмежень на торгівлю
-
Підтримка вибраних EVM-сумісних мереж
Платформа допомагає протидіяти конкретному ризику, пов’язаному з нещодавно запущеними або незнайомими токенами. Вона може допомогти трейдерам виявити підозрілу торгову поведінку перед внесенням коштів.
Водночас користувачам слід пам’ятати, що навіть успішна симуляція не гарантує, що токен і надалі можна буде продати. Це пов’язано з тим, що поведінка контракту, ліквідність і ринкові умови можуть змінюватися. Платформа також не забезпечує комплексного захисту від фішингу або підписів, що призводять до викрадення коштів із гаманців.
Платформа найкраще підходить трейдерам мемкоїнів і користувачам, які досліджують незнайомі токени на підтримуваних децентралізованих біржах.
6. Revoke.cash
Найкраще підходить для: перевірки та скасування ризикованих дозволів гаманця.
Revoke.cash — це інструмент керування дозволами гаманця. Під час взаємодії з децентралізованими застосунками користувачі можуть надавати смартконтрактам дозвіл витрачати певні токени. Деякі дозволи залишаються активними після завершення початкової транзакції.
Revoke.cash дає користувачам змогу перевіряти наявні дозволи та скасовувати ті, які їм більше не потрібні.
Основні функції:
-
Перевірка дозволів гаманця
-
Керування дозволами токенів ERC-20
-
Керування дозволами NFT
-
Скасування дозволів
-
Перевірка дозволів гаманця в кількох мережах
Цей інструмент охоплює важливий аспект безпеки гаманця, який користувачі можуть не враховувати. Відключення гаманця від вебсайту не обов’язково скасовує раніше надані дозволи токенів. Перевірка та видалення непотрібних дозволів може зменшити схильність до певних ризиків, пов’язаних із дозволами.
Водночас Revoke.cash переважно є профілактичним інструментом керування гаманцем. Він не може повернути криптовалюту, яку вже викрали. Скасування дозволів також не усуває проблему скомпрометованого приватного ключа. Крім того, користувачам зазвичай потрібно сплатити відповідну комісію блокчейн-мережі за надсилання транзакцій скасування.
Найкраще підходить для: користувачів, які часто підключають некастодіальні гаманці до децентралізованих застосунків.
7. VirusTotal
Найкраще підходить для: перевірки підозрілих посилань на криптовалютні вебсайти.
VirusTotal — це платформа аналізу кібербезпеки, яка агрегує інформацію з кількох механізмів безпеки та джерел даних.
Користувачі можуть перевіряти URL, домени, файли та інші індикатори безпеки, зокрема підозрілі файли, перед їх відкриттям або оцінкою потенційного ризику завантаження.
Для користувачів криптовалют VirusTotal може бути корисним під час оцінювання підозрілих посилань, отриманих через електронну пошту, застосунки для обміну повідомленнями або соціальні мережі.
Наприклад, користувач, який отримав посилання, що нібито веде на сторінку входу криптовалютної біржі, може перевірити, чи пов’язаний URL зі шкідливою активністю, і використати це як швидку додаткову оцінку можливого онлайн-шахрайства.
Основні функції:
-
Аналіз безпеки URL
-
Інформація про репутацію доменів
-
Аналіз файлів
-
Результати від кількох механізмів безпеки
-
Історична інформація про загрози
VirusTotal надає інформацію про безпеку з кількох джерел, а не покладається на одну систему виявлення. Це може допомогти користувачам досліджувати потенційно підозрілі вебсайти.
-
Bitdefender Scamio
Найкраще підходить для: виявлення підозрілих повідомлень і соціальної інженерії.
Bitdefender Scamio — це сервіс для виявлення шахрайства з підтримкою ШІ.
Він дає змогу користувачам надсилати підозрілі повідомлення, посилання, скриншоти, зображення, QR-коди та іншу інформацію для аналізу, а в підтримуваних інтерфейсах — перетягувати скриншоти або зображення.
Користувачі можуть завантажити підозрілий вміст, описати ситуацію або використати сервіс для швидкої додаткової оцінки перед відповіддю. Після входу в акаунт Bitdefender користувачі можуть взаємодіяти із сервісом безпосередньо.
Scamio призначений для виявлення поширених шаблонів шахрайства в різних каналах комунікації шляхом аналізу повідомлень за базою даних Bitdefender про відомі шахрайські схеми.
Хоча сервіс не спеціалізується на криптовалютах, він може бути корисним під час оцінювання повідомлень, пов’язаних із підробленими інвестиціями, підозрілими запитами на оплату або спробами видати себе за іншу особу.
Основні функції:
-
Аналіз підозрілих повідомлень
-
Перевірка посилань
-
Аналіз скриншотів
-
Оцінювання шахрайства за допомогою ШІ
-
Рекомендації щодо потенційних попереджувальних ознак
Scamio спрямований на протидію соціальній інженерії, а не виключно на блокчейн-транзакції.
Оскільки Scamio не може перевірити легітимність кожної інвестиційної можливості або визначити безпечність смартконтракту, користувачам слід уникати надсилання конфіденційної особистої інформації, облікових даних акаунта або фраз відновлення. Користувачі також можуть залишати відгуки, оскільки сервіс продовжує вдосконалюватися.
9. Blockaid
Найкраще підходить для: безпеки транзакцій, інтегрованої в криптовалютні гаманці.
Blockaid надає інфраструктуру безпеки Web3, призначену для виявлення потенційно шкідливих транзакцій, застосунків та ончейн-активності.
Його технологія включає можливості симуляції транзакцій і оцінки безпеки.
Замість роботи переважно як окремий споживчий інструмент перевірки шахрайства Blockaid надає сервіси безпеки, які можна інтегрувати в криптовалютні гаманці та інші застосунки.
Ці інтеграції можуть допомогти користувачам отримувати попередження перед підтвердженням підозрілих транзакцій.
Основні функції:
-
Симуляція транзакцій
-
Виявлення шкідливих транзакцій
-
Перевірки безпеки децентралізованих застосунків
-
Виявлення загроз, пов’язаних із токенами
-
Інтеграція аналітики безпеки
-
Можливості ончейн-моніторингу
Blockaid зосереджується на виявленні ризиків у момент взаємодії користувачів із блокчейн-застосунками. Його технологія може надавати інформацію про безпеку безпосередньо в інтерфейсах підтримуваних гаманців.
10. Google Safe Browsing
Найкраще підходить для: перевірки, чи має вебсайт відомі ризики безпеки.
Google Safe Browsing — це сервіс безпеки вебсайтів, який допомагає виявляти потенційно небезпечні вебсторінки.
Його технологія використовується для попередження користувачів про певні фішингові, шкідливі та інші небезпечні вебсайти.
Google також надає інструмент перевірки статусу сайту через свій Звіт про прозорість.
Користувачі криптовалют можуть використовувати цю інформацію під час оцінювання підозрілих вебсайтів.
Основні функції:
-
Виявлення фішингових вебсайтів
-
Попередження про вебсайти, пов’язані зі шкідливим ПЗ
-
Перевірки безпеки вебсайтів
-
Інтеграція безпеки браузера
-
Інформація про статус сайту
Google Safe Browsing забезпечує загальний рівень безпеки вебсайтів, який може доповнювати спеціалізовані інструменти для криптовалют. Він особливо корисний для виявлення відомих шкідливих вебсайтів.
Через розвиток технологій новостворені фішингові вебсайти також можуть уникати негайного виявлення.
Який інструмент для виявлення криптовалютного шахрайства слід використовувати?
Найвідповідніший інструмент залежить від типу загрози.
Якщо ви стурбовані підробленими криптовалютними вебсайтами
Розгляньте Scam Sniffer, VirusTotal або Google Safe Browsing.
Ці інструменти можуть допомогти виявити підозрілі вебсайти або відомі фішингові загрози.
Однак користувачам усе одно слід перевіряти адреси вебсайтів через офіційні джерела.
Якщо ви торгуєте нещодавно запущеними токенами
Розгляньте Token Sniffer, GoPlus Security або Honeypot.is.
Ці інструменти можуть допомогти виявити підозрілі характеристики контрактів, обмеження на торгівлю та інші індикатори ризику.
Вони не можуть гарантувати легітимність токена або стабільність його ціни.
Якщо ви часто користуєтеся застосунками DeFi
Розгляньте Pocket Universe або гаманець, який інтегрує технологію безпеки транзакцій, наприклад Blockaid.
Попередній перегляд транзакцій і попередження безпеки можуть допомогти користувачам зрозуміти потенційно небезпечні взаємодії.
Якщо ви підключали гаманець до багатьох застосунків
Розгляньте Revoke.cash.
Перевірка та видалення непотрібних дозволів може зменшити схильність до певних ризиків, пов’язаних із дозволами смартконтрактів.
Якщо ви отримуєте підозрілі інвестиційні повідомлення
Розгляньте Bitdefender Scamio.
Він може допомогти виявити поширені шаблони шахрайства в повідомленнях і посиланнях. Він також може бути корисним, якщо ви отримуєте підозрілі телефонні дзвінки або повідомлення та хочете отримати швидку додаткову оцінку.
Однак автоматизована оцінка не повинна замінювати самостійну перевірку.
Як перевірити, чи є криптовалютний токен шахрайським
Перед купівлею незнайомого токена користувачі можуть виконати кілька перевірок.
Крок 1: Перевірте адресу контракту
Підтвердьте, що адреса контракту відповідає офіційній інформації проєкту.
Токени можуть мати схожі назви й символи.
Пошук лише за назвою токена може привести до неправильного контракту.
Крок 2: Перевірте індикатори ризику контракту
Використовуйте інструмент безпеки токенів для перевірки доступної інформації про контракт.
Потенційні попереджувальні ознаки можуть включати:
-
Незвичайні обмеження на перекази
-
Надмірні або змінні комісії за транзакції
-
Адміністративні дозволи, що дають змогу вносити важливі зміни до контракту
-
Підозрілий розподіл токенів
-
Інші індикатори ризику, пов’язані з контрактом
Значення цих результатів залежить від структури токена.
Крок 3: Перевірте, чи обмежено продаж
Для підтримуваних токенів інструмент виявлення токенів-пасток може допомогти оцінити, чи можливий продаж у змодельованих умовах.
Однак успішне проходження симуляції не гарантує можливості продажу в майбутньому.
Крок 4: Перевірте ліквідність і розподіл токенів
Перевірте доступну ліквідність і концентрацію володіння токенами.
Токен з обмеженою ліквідністю або сильно концентрованою структурою володіння може наражати трейдерів на додаткові ризики.
Однак ці характеристики самі по собі не підтверджують шахрайство.
Крок 5: Перевірте заяви проєкту
Ознайомтеся з офіційною документацією, публічними розкриттями інформації та доступними відомостями про проєкт.
Остерігайтеся гарантованого прибутку, тиску інвестувати негайно або запитів на переказ коштів на особисті гаманці, оскільки навіть обережні користувачі можуть стати жертвами шахраїв, які створюють відчуття терміновості.
Крок 6: Перевірте дозволи гаманця
Перед підтвердженням транзакції перевірте, які дозволи запитує застосунок.
Не підписуйте транзакції, яких ви не розумієте.
Якщо запитувані дозволи виглядають невідповідними запланованій дії, не продовжуйте.
Як виявити фішинговий криптовалютний вебсайт
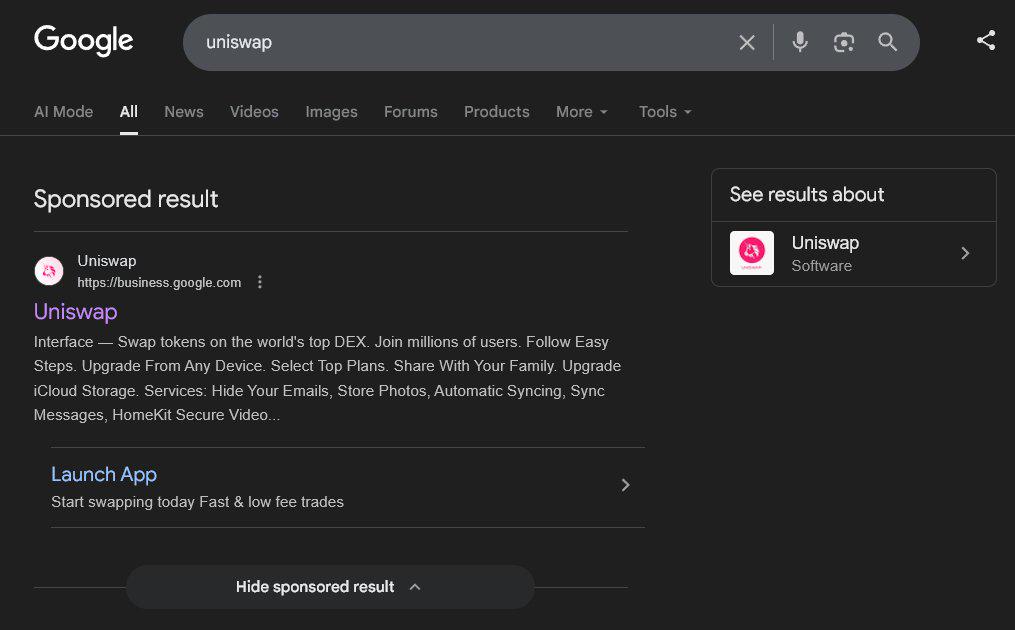
Фішингові вебсайти часто імітують легітимні криптовалютні біржі, гаманці або децентралізовані застосунки.
Вони можуть використовувати схожий брендинг, макети вебсайтів або доменні імена.
Наприклад, зображений нижче фішинговий сайт використовує техніку точної копії 1:1, розраховану на необережних користувачів, які не помітили незвичайний URL.
Перед взаємодією з незнайомим вебсайтом розгляньте такі перевірки.
Перевірте домен: порівняйте адресу вебсайту з офіційною адресою, опублікованою сервісом.
-
Уникайте непроханих посилань: обережно ставтеся до посилань, отриманих у несподіваних повідомленнях, рекламі або через акаунти в соціальних мережах, зокрема до повідомлень нібито від кур’єра, який намагається доставити посилку та просить завантажити інструмент відстеження.
-
Перевіряйте репутацію вебсайту: використовуйте інструмент безпеки URL для пошуку відомої шкідливої активності, особливо тому, що сучасні шахрайські схеми дедалі переконливіше імітують легітимні бренди.
-
Перевіряйте запити гаманця: вебсайт, який запитує неочікувані дозволи токенів або підписи, може становити додатковий ризик.
-
Не вводьте фрази відновлення: легітимні сторінки входу бірж і звичайні децентралізовані застосунки не вимагають від користувачів вводити фрази відновлення некастодіального гаманця.
-
Перевіряйте спроби імітації: шахраї можуть створювати підроблені акаунти підтримки або імітувати офіційні оголошення, а фішингові сайти також можуть поширюватися через фальшиві повідомлення чи підозрілі телефонні звернення.
Вебсайт, який використовує HTTPS, не є автоматично легітимним.
HTTPS лише означає, що з’єднання зашифроване, а не те, що оператор вебсайту заслуговує на довіру.
Що таке механізм викрадення коштів із криптовалютного гаманця?
Механізм викрадення коштів із криптовалютного гаманця — це шкідливий механізм, призначений для переказу криптовалюти або інших цифрових активів із гаманця жертви.
Такі механізми часто використовують фішингові вебсайти й оманливі запити на транзакції.
Наприклад, шахрайський вебсайт може стверджувати, що користувачі мають право на ейрдроп токенів.
Коли користувачі підключають свої гаманці, вебсайт може запросити транзакцію або підпис, який надає зловмиснику дозвіл на переказ активів.
Деякі атаки використовують дозволи токенів, тоді як інші застосовують різні механізми транзакцій або підписів.
Як користувачі можуть зменшити ризики викрадення коштів із гаманця?
Користувачам слід:
-
Перевіряти вебсайти децентралізованих застосунків перед підключенням гаманців.
-
Перевіряти деталі транзакцій і запитувані дозволи.
-
Не підписувати незнайомі повідомлення або транзакції.
-
Використовувати підтримувані симуляції транзакцій і попередження безпеки.
-
Перевіряти наявні дозволи токенів.
-
Зберігати фрази відновлення та приватні ключі конфіденційно.
-
Розглянути відокремлення довгострокових активів від гаманців, які використовуються для частих взаємодій DeFi.
Жоден інструмент безпеки не може гарантувати захист від усіх методів викрадення коштів із гаманця.
Що робити, якщо інструмент виявлення криптовалютного шахрайства позначив транзакцію
Якщо інструмент безпеки виявив потенційно шкідливу транзакцію, користувачам слід уникати її підтвердження, доки вони не зрозуміють причину попередження.
Перевірте попередження
Визначте, чи інструмент позначає:
Перевірте заплановану дію
Порівняйте запитувану транзакцію з тим, що ви планували зробити.
Наприклад, простий обмін токенів не повинен неочікувано вимагати не пов’язаних із ним дозволів без зрозумілого пояснення.
Перевірте інше джерело
За потреби використайте другий незалежний інструмент, щоб отримати додаткову оцінку відповідного контракту, адреси або вебсайту.
Однак збіг оцінок кількох сканерів не гарантує безпеку.
За потреби скасуйте взаємодію
Якщо транзакція все ще виглядає підозрілою або незрозумілою, не підтверджуйте її.
Якщо ви раніше надали дозволи підозрілому контракту, перевірте, чи слід їх скасувати.
Захистіть гаманець, якщо підозрюєте компрометацію
Якщо фраза відновлення або приватний ключ могли бути розкриті, вважайте гаманець скомпрометованим.
Самого скасування дозволів токенів недостатньо для усунення компрометації приватного ключа.
Розгляньте переказ залишкових активів на новий захищений гаманець, використовуючи надійний пристрій і належні запобіжні заходи.
Як користувачі Gate можуть зменшити ризики криптовалютного шахрайства
Користувачі криптовалют можуть стикатися з різними ризиками безпеки залежно від того, чи зберігають вони активи на централізованій біржі, чи взаємодіють із некастодіальними гаманцями та децентралізованими застосунками.
Користувачі Gate можуть вжити кількох запобіжних заходів під час переходу між цими середовищами.
Захистіть свій акаунт Gate
Використовуйте надійний унікальний пароль і ввімкніть підтримувані методи двофакторної автентифікації.
Перевірте доступні параметри безпеки акаунта в поточному інтерфейсі Gate.
Вони можуть включати додаткову перевірку, зокрема двофакторну автентифікацію, та інші заходи захисту, призначені для зменшення несанкціонованої активності в акаунті.
Під час реєстрації акаунта користувачам слід дотримуватися актуальних інструкцій, доступних в офіційному інтерфейсі Gate.
Перевіряйте адреси зовнішніх гаманців
Перед виведенням криптовалюти з Gate на зовнішній гаманець підтвердьте адресу призначення та блокчейн-мережу.
Надсилання активів на неправильну адресу або в непідтримувану мережу може призвести до незворотної втрати.
Перевіряйте незнайомі токени перед торгівлею
Якщо ви досліджуєте токен на децентралізованій біржі, розгляньте використання інструментів аналізу контрактів для оцінювання потенційних ризиків.
Доступність токена на торговій платформі не усуває його ринкових, технічних ризиків або ризиків безпеки.
Перевіряйте дозволи DeFi-гаманця
Якщо ви використовуєте некастодіальний гаманець для взаємодії з децентралізованими застосунками, періодично перевіряйте наявні дозволи.
Непотрібні дозволи можуть створювати додаткові ризики, якщо схвалений контракт скомпрометовано або він є шкідливим.
Остерігайтеся підроблених вебсайтів Gate та акаунтів підтримки
Шахраї можуть видавати себе за криптовалютні біржі через підроблені вебсайти, акаунти в соціальних мережах або застосунки для обміну повідомленнями.
Завжди переходьте до Gate через офіційний вебсайт або застосунок.
Не повідомляйте паролі акаунта, коди підтвердження, приватні ключі або фрази відновлення непроханим контактам.
Повідомляйте про шахрайство та підозрілу активність
Якщо ви підозрюєте несанкціоновану активність, пов’язану з вашим акаунтом Gate, негайно зверніться до офіційної служби підтримки Gate та за потреби повідомте про шахрайство через офіційні канали.
Надайте релевантну інформацію про інцидент, не розкриваючи конфіденційні облікові дані, оскільки деталі також можуть допомогти постраждалим організаціям і відповідним органам влади.
Повідомлення про інцидент не гарантує можливості скасувати криптовалютні транзакції або повернути активи. Водночас швидке повідомлення може допомогти захистити інших споживачів.
Обмеження інструментів для виявлення криптовалютного шахрайства
Інструменти для виявлення криптовалютного шахрайства надають корисну інформацію, але їхні результати слід інтерпретувати обережно.
Хибнонегативні результати
Шкідливий вебсайт або контракт може не бути виявлений інструментом безпеки.
Нові шахрайські схеми та раніше невідомі методи атак можуть уникати виявлення.
Хибнопозитивні результати
Легітимна транзакція або контракт можуть бути позначені через незвичайну поведінку або неповну інформацію.
Користувачам слід перевіряти попередження, а не сприймати кожне сповіщення як остаточний доказ шахрайства.
Обмежене охоплення блокчейнів
Деякі інструменти підтримують лише вибрані блокчейн-мережі.
Інструмент, призначений для EVM-сумісних мереж, може не надавати еквівалентного охоплення для Solana, Bitcoin або інших екосистем.
Змінна поведінка смартконтрактів
Деякі контракти містять адміністративні дозволи, які дають змогу змінювати їхню поведінку.
Токен, який під час одного тесту виглядає придатним для продажу, пізніше може поводитися інакше.
Неповна симуляція транзакцій
Симуляції транзакцій оцінюють наслідки запропонованих транзакцій за конкретних умов.
Вони можуть не враховувати всі можливі зміни стану або атаки.
Соціальна інженерія
Технічні сканери не можуть надійно виявити кожну шахрайську інвестиційну пропозицію, спробу видати себе за іншу особу або оманливі стосунки, а соціальна інженерія також впливає на користувачів через онлайн-шахрайство, яке виходить за межі блокчейн-загроз.
Користувачі повинні й надалі оцінювати легітимність людей і організацій, з якими взаємодіють, оскільки навіть обережні користувачі та члени їхніх сімей можуть стати жертвами переконливої імітації або інвестиційних схем.
Висновок
Інструменти для виявлення криптовалютного шахрайства можуть допомогти користувачам ідентифікувати підозрілі вебсайти, шкідливі токени, небезпечні дозволи гаманців і потенційно шахрайські транзакції.
Однак різні інструменти протидіють різним загрозам.
Найефективніший підхід — зрозуміти, що перевіряє кожен інструмент, усвідомлювати його обмеження та перевіряти незнайомі криптовалютні взаємодії перед їх підтвердженням.
Поширені запитання
Чи є інструменти для виявлення криптовалютного шахрайства безкоштовними?
Деякі інструменти надають безкоштовний доступ до базової функціональності, тоді як інші пропонують платні функції або корпоративні сервіси.
Користувачам слід перевіряти актуальні ціни й доступність на офіційних вебсайтах продуктів.
Чи може інструмент для виявлення криптовалютного шахрайства ідентифікувати підроблений токен?
Деякі інструменти можуть виявляти підозрілі характеристики контрактів токенів і відомі індикатори шахрайства.
Однак автоматизований аналіз не може гарантувати легітимність токена.
Як перевірити, чи є криптовалютний вебсайт підробленим?
Перевірте домен через офіційні джерела та розгляньте перевірку за допомогою Scam Sniffer, VirusTotal або Google Safe Browsing.
Вебсайт, який пройшов ці перевірки, не обов’язково є безпечним.
Чи можуть інструменти для виявлення криптовалютного шахрайства запобігти викраденню коштів із гаманців?
Деякі інструменти можуть попереджати користувачів про підозрілі вебсайти, запити на транзакції або дозволи гаманців.
Однак жоден інструмент не може запобігти кожній атаці з викрадення коштів із гаманця.
Чи слід використовувати більше ніж один інструмент для виявлення криптовалютного шахрайства?
Використання взаємодоповнювальних інструментів може надати додаткову інформацію про різні ризики.
Наприклад, користувач може поєднувати перевірки фішингу вебсайтів, аналіз контрактів токенів і перевірку дозволів гаманця.
Однак кілька інструментів не гарантують захисту.