ШІ-асистовані криптоатаки — це дії у сфері кібербезпеки, за яких зловмисники використовують ШІ-моделі, інструменти автоматизованого аналізу коду або ШІ-агентів для підвищення ефективності пошуку вразливостей, аналізу шкідливого коду, соціальної інженерії та підготовки атак. Оскільки великі мовні моделі розвиваються від інструментів генерації тексту до інтелектуальних систем, здатних розуміти код, викликати інструменти та виконувати багатоетапні завдання, ШІ змінює ландшафт безпеки криптоіндустрії.
Порівняно з традиційними інтернет-застосунками, криптофінансові системи пов’язані з більш прямими ризиками для активів. Смартконтракти можуть автоматично управляти коштами, підписи гаманця можуть авторизувати перекази активів, а ончейн-транзакції зазвичай складно скасувати після підтвердження. Тому зловмисникам не обов’язково компрометувати базову блокчейн-мережу. Для втрати активів може бути достатньо використати слабкі місця в логіці смартконтракту, дозволах середовища розробки або підписах користувачів.
Широке впровадження ШІ додатково змінює цю структуру ризиків. Аналіз вразливостей стає більш автоматизованим, шкідливий код може поширюватися через програмні залежності, а ШІ-агенти з можливістю виклику інструментів починають взаємодіяти з гаманцями та інтерфейсами ончейн-транзакцій. Отже, проблеми криптобезпеки більше не обмежуються самими смартконтрактами. Вони поступово охоплюють увесь процес розробки програмного забезпечення, сторонні сервіси та виконання операцій із коштами. У цій статті розглянуто, як ШІ змінює криптоатаки з погляду вразливостей смартконтрактів, ланцюгів постачання програмного забезпечення, ШІ-агентів і безпеки гаманців, а також як галузь може створити комплекснішу систему захисту.
Ключові висновки
-
ШІ змінює ефективність і вартість криптоатак. Великі мовні моделі можуть допомагати з аналізом коду, перевіркою вразливостей і збором інформації, автоматизуючи частину досліджень безпеки, які раніше вимагали значного обсягу ручної роботи.
-
Смартконтракти залишаються важливими цілями атак на криптоактиви. Помилки контролю доступу, вразливості повторного входу, маніпуляції оракулами та недоліки бізнес-логіки не є новими проблемами епохи ШІ, але ШІ може скоротити час, необхідний для їх виявлення та перевірки.
-
Ланцюги постачання програмного забезпечення стають важливими векторами атак. Відкриті залежності, пакети npm, компоненти фронтенду, інструменти збирання та сторонні сервіси, які використовують розробники, можуть стати каналами проникнення шкідливого коду в криптозастосунки.
-
ШІ-агенти розширюють межі ризиків безпеки. Коли ШІ-системи можуть викликати зовнішні інструменти, читати конфіденційну інформацію або виконувати ончейн-транзакції, ін’єкції промптів, зловживання привілеями та неправильне виконання можуть безпосередньо впливати на безпеку цифрових активів.
-
Аудит безпеки не означає повної безпеки системи. Навіть якщо смартконтракт пройшов аудит, проєкт усе одно може зазнати атаки через компрометацію фронтенду, витік приватного ключа адміністратора або оновлення шкідливої залежності.
-
ШІ також може підвищувати ефективність захисту. Автоматизовані перевірки коду, моніторинг аномальних транзакцій і виявлення ризиків можуть допомогти командам безпеки розширити охоплення, але перевірка людиною та контроль доступу залишаються необхідними.
Чому ШІ змінює вартість і ефективність криптоатак?
Традиційні кібератаки зазвичай вимагають від зловмисників знань з аналізу коду, архітектури систем, тестування безпеки та експлуатації вразливостей. Для складних DeFi-протоколів зловмисникам також потрібно розуміти структуру пулів ліквідності, ціноутворення токенів, механізми забезпечення та взаємодію між різними смартконтрактами. Ці технічні вимоги підвищують вартість підготовки атаки та обмежують кількість цілей, які можуть аналізувати деякі зловмисники.
Інструменти ШІ знижують бар’єр для виконання частини таких завдань. Великі мовні моделі можуть швидко читати значні обсяги коду, пояснювати функції складного коду, виявляти незвичні налаштування дозволів і допомагати впорядковувати потенційні шляхи використання вразливостей. ШІ-агенти з можливістю виклику інструментів також можуть поєднувати перевірки коду, симуляції транзакцій і аналіз результатів у тестових середовищах, безперервно виконуючи багатоетапні завдання.
Наприклад, традиційним дослідникам безпеки може знадобитися читати функції контракту одну за одною, щоб зрозуміти, які дозволи та зовнішні виклики залучені до певної операції з коштами. ШІ може допомогти впорядкувати ці зв’язки, дозволяючи дослідникам швидше знаходити ділянки коду, що потребують подальшої перевірки. Коли зловмисники використовують подібні інструменти, вони також можуть ефективніше відбирати потенційні цілі.
Однак здатність ШІ пояснювати код не означає, що він може точно виявити кожну вразливість. Атаки на смартконтракти часто залежать від конкретних станів коштів, послідовностей транзакцій та економічних умов. Модель може пропустити критичні обмеження або помилково визначити звичайні рішення як проблеми безпеки.
Отже, найпряміший вплив ШІ на криптоатаки полягає не у створенні цілком нових типів вразливостей. Натомість він скорочує час, необхідний для деяких досліджень вразливостей і підготовки атак, водночас розширюючи охоплення автоматизованого аналізу.
Як ШІ може прискорити виявлення та використання вразливостей смартконтрактів?
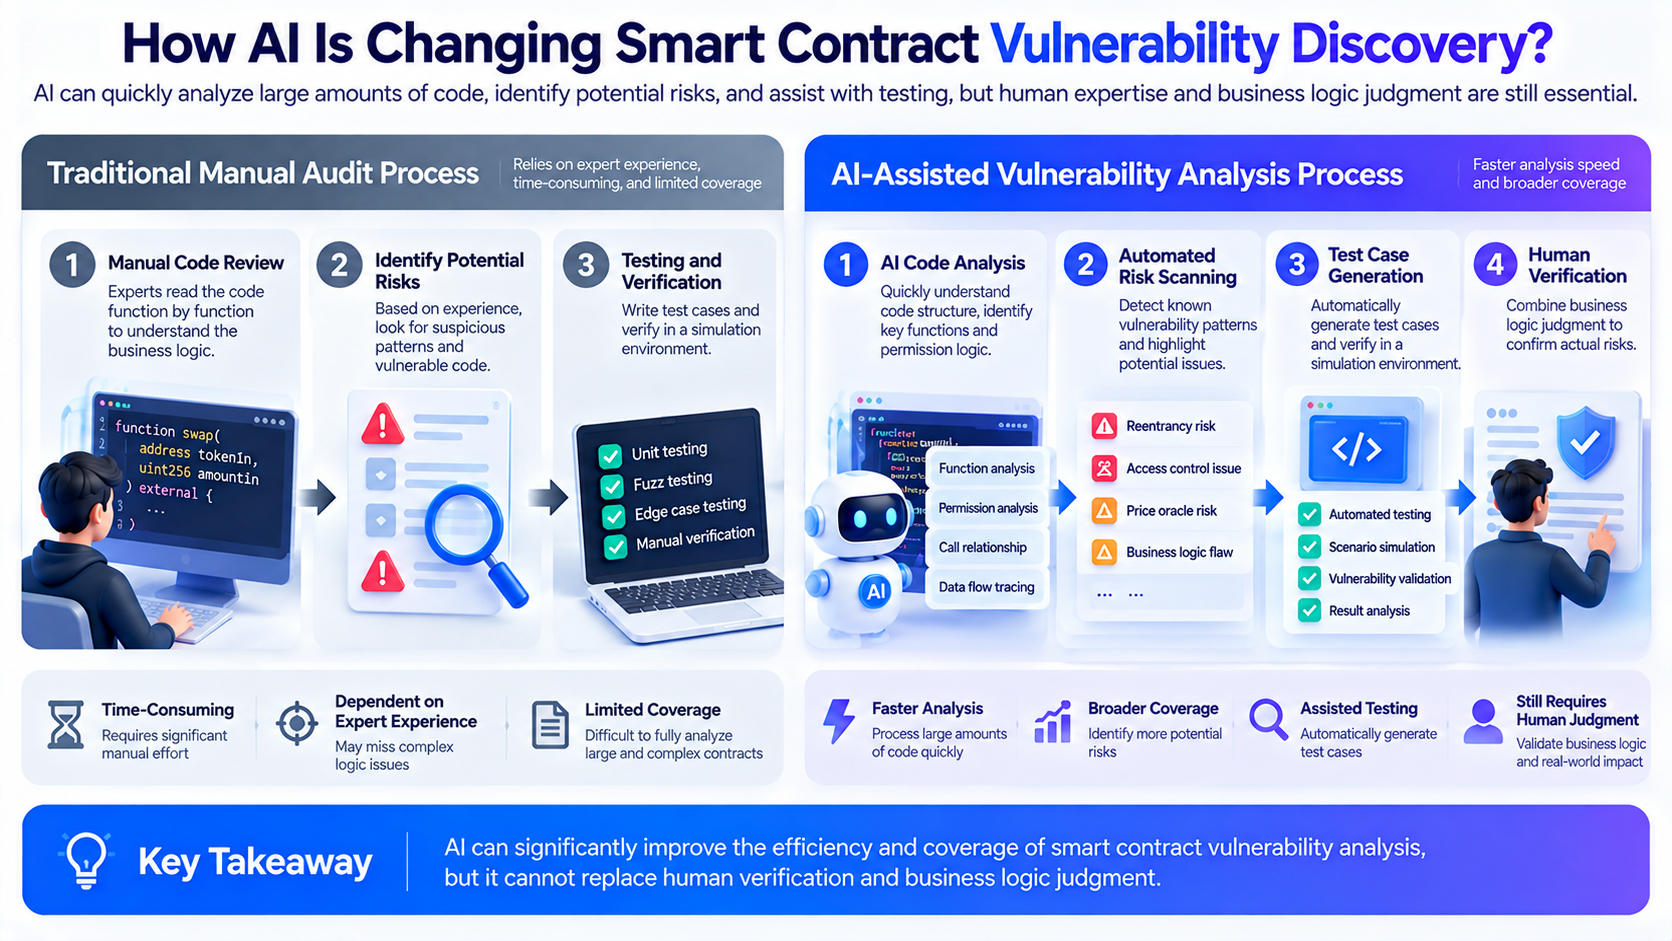
Вразливості смартконтрактів зазвичай виникають через розбіжності між реалізацією коду та передбаченими правилами бізнес-логіки. Оскільки смартконтракти безпосередньо управляють ончейн-активами, помилки в критичній логіці можуть впливати на перекази коштів, ліквідацію забезпечення або дозволи протоколу.
ШІ може допомагати аналізувати ці логічні зв’язки, особливо під час перевірки великої кількості подібних контрактів, упорядкування складних викликів функцій і виявлення повторюваних проблем безпеки.
До поширених ризиків смартконтрактів належать такі.
| Тип вразливості |
Основний ризик |
Потенційна роль ШІ |
| Недоліки контролю доступу |
Неавторизовані адреси викликають чутливі функції |
Допомога в перевірці контролю дозволів і конфігурацій ролей |
| Вразливості повторного входу |
Неправильний порядок зовнішніх викликів і оновлень стану |
Виявлення потенційних ризиків повторних викликів |
| Маніпуляції оракулами |
Некоректні ціни впливають на торгівлю та ліквідацію |
Аналіз залежностей від цін і нетипових припущень |
| Недоліки бізнес-логіки |
Помилки в розрахунках коштів, винагород або правилах ліквідації |
Допомога в перевірці складних бізнес-процесів |
| Ризики взаємодії між контрактами |
Непередбачувана поведінка виникає між різними протоколами |
Упорядкування ланцюгів викликів і зовнішніх залежностей |
На особливу увагу заслуговують вразливості бізнес-логіки. На відміну від очевидних помилок у коді, деякі вразливості не порушують правил мови програмування. Натомість вони використовують недоліки в проєктуванні економічних механізмів протоколу. Наприклад, метод оцінки забезпечення в протоколі кредитування може давати аномальні результати за особливих ринкових умов. Навіть якщо кожна окрема функція виконується належним чином, у загальному процесі управління коштами все одно можуть бути проблеми.
ШІ може допомогти виявляти незвичні шаблони в коді, але ризики економічної логіки все одно потрібно перевіряти на основі фактичних бізнес-правил, ончейн-даних і середовища транзакцій.
Крім того, ШІ-асистоване дослідження вразливостей може перетворитися на безперервний ітеративний процес. Система може спочатку аналізувати код, використовувати зворотний зв’язок від тестування для визначення обґрунтованості гіпотези, а потім коригувати напрямок аналізу. Цей автоматизований підхід підвищує ефективність досліджень, але також означає, що команди безпеки мають приділяти більше уваги безперервному тестуванню, а не проводити лише одну перевірку перед розгортанням контракту.
Що таке атаки на ланцюг постачання програмного забезпечення та чому вони можуть обходити аудит смартконтрактів?
Атака на ланцюг постачання програмного забезпечення — це метод атаки, за якого зловмисник впроваджує шкідливий код у цільовий застосунок через сторонні пакети, інструменти розробки, процеси збирання або зовнішні сервіси. На відміну від безпосереднього пошуку вразливостей у смартконтрактах, цей тип атак часто використовує як точку входу програмні компоненти, яким розробники вже довіряють.
Сучасні криптозастосунки складаються не лише з ончейн-смартконтрактів. Повноцінний DeFi-продукт зазвичай також містить вебсайт фронтенду, інструменти підключення гаманців, інтерфейси даних транзакцій, залежності JavaScript, серверні сервіси та автоматизовані системи розгортання. Навіть якщо ончейн-контракти пройшли аудит, зовнішній компонент усе одно може становити окремий ризик.
Наприклад, застосунок децентралізованої біржі може використовувати сторонній компонент підключення гаманця. Якщо під час оновлення програмного забезпечення до такого компонента буде вставлено шкідливий код, користувачі можуть отримувати запити на транзакції, що відрізняються від очікуваних, навіть коли вони відвідують легітимний вебсайт. У такому разі проблема може виникати не в самому торговому протоколі. Вона може з’явитися ще до взаємодії користувача зі смартконтрактом.
Атаки на ланцюг постачання програмного забезпечення можуть поширюватися широко. Якщо кілька проєктів використовують один і той самий пакет залежностей або компонент фронтенду, компрометація одного компонента може одночасно вплинути на кілька застосунків.
Інцидент із Ledger Connect Kit у 2023 році продемонстрував цей ризик. Шкідливий код потрапив до компонента підключення гаманця через скомпрометований процес випуску програмного забезпечення та вплинув на деякі децентралізовані застосунки, що залежали від пов’язаних компонентів. Такі інциденти показують, що аудит смартконтрактів не означає, що все середовище застосунку, до якого отримують доступ користувачі, захищене такою самою мірою.
Оскільки компоненти з відкритим кодом та автоматизовані інструменти розробки дедалі ширше використовуються в екосистемі Web3, безпека ланцюга постачання програмного забезпечення стала таким самим важливим напрямом захисту, як і безпека смартконтрактів.
Як ШІ може додатково посилити ризики атак на ланцюг постачання програмного забезпечення?
Інструменти кодування на основі ШІ можуть допомагати розробникам швидко генерувати код, встановлювати залежності та налаштовувати середовища розробки. Проте без необхідної перевірки автоматизована розробка також може підвищувати потенційні ризики в ланцюгу постачання програмного забезпечення.
Код, згенерований ШІ, може посилатися на програмні пакети, які не пройшли достатньої перевірки, або використовувати застарілі залежності, непридатні для поточного проєкту. Якщо розробники приймають згенеровані результати без перевірки, вони можуть додати до проєкту непотрібні ризики безпеки.
ШІ-агенти можуть мати ширші операційні дозволи, ніж звичайні інструменти автодоповнення коду. Наприклад, деякі агенти можуть читати файли проєкту, викликати інструменти командного рядка, отримувати доступ до зовнішніх сервісів і змінювати середовище розробки. Коли такі можливості поєднуються з ненадійним стороннім контентом, ризик уже не обмежується якістю коду.
Однією з важливих проблем є ін’єкція промптів. Зловмисники можуть намагатися вбудовувати шкідливі інструкції у вебсторінки, документи, коментарі до коду або відповіді інструментів, щоб спонукати ШІ-агента відхилитися від початкового завдання. Якщо агент не має чітко визначених меж дозволів, він може виконати дії, на які розробник не надавав дозволу.
Ці ризики є особливо чутливими для криптопроєктів. Середовища розробки можуть містити облікові дані для розгортання, ключі сервісів RPC, конфігурації автоматизованого підписання та іншу конфіденційну інформацію. Якщо інструмент ШІ може безпосередньо отримувати доступ до цього вмісту, зовнішній ввід може стати непрямою точкою входу для впливу на внутрішні операції.
Тому безпека ланцюга постачання програмного забезпечення в епоху ШІ вимагає не лише перевірки надійності залежностей. Також необхідно підтвердити, до яких файлів можуть отримувати доступ інструменти ШІ, які команди вони можуть виконувати та чи мають вони доступ до реальних коштів і критично важливих облікових даних.
Чому втрата активів усе ще можлива після проходження смартконтрактом аудиту?
Аудити смартконтрактів переважно використовуються для оцінки проблем безпеки в конкретній версії коду. Обсяг аудиту зазвичай обмежується версією контракту, бізнес-припущеннями та умовами тестування. Аудит може зменшити ризик відомих вразливостей, але не може гарантувати, що кожна частина проєкту завжди залишатиметься безпечною.
Фактична робота криптозастосунку охоплює кілька взаємопов’язаних систем. Смартконтракти виконують ончейн-логіку, вебсайти фронтенду відображають інформацію про транзакції, гаманці авторизують підписи, а команди розробки та операційного управління керують дозволами на оновлення, параметрами конфігурації та зовнішніми сервісами.
Проблема в будь-якій із цих сфер може вплинути на безпеку коштів користувачів.
Наприклад, смартконтракт протоколу може не мати очевидних вразливостей, але його вебсайт фронтенду може бути скомпрометовано. Користувачі можуть бачити на сторінці операцію свопу, яка виглядає нормально, тоді як фактичний запит гаманця містить додаткові дані авторизації. Якщо користувачі не перевірять інформацію для підписання, вони можуть добровільно надати зловмисникам непотрібні дозволи на управління своїми активами.
Інший ризик пов’язаний із дозволами адміністратора. Якщо зловмисник отримає дозволи на оновлення протоколу або контроль над критично важливими конфігураціями, він може використовувати функції управління, уже дозволені контрактом, для зміни способу обробки коштів. У такому разі для атаки може не знадобитися використання вразливості коду в традиційному розумінні.
Тому заходи безпеки мають охоплювати кілька рівнів.
| Рівень безпеки |
Основні ризики |
Ключові захисні заходи |
| Смартконтракти |
Помилки логіки, вразливості дозволів |
Аудити коду, тестування, формальна верифікація |
| Застосунки фронтенду |
Підміна сторінок, шкідливі запити на підписання |
Перевірки цілісності розгортання, моніторинг аномалій |
| Програмні залежності |
Шкідливі оновлення, отруєння залежностей |
Фіксація версій, перевірка джерел |
| Середовища розробки |
Витоки облікових даних, зловживання привілеями |
Ізоляція ключів, принцип найменших привілеїв |
| Гаманці та підписання |
Фішингові авторизації, неправильні транзакції |
Перевірка підписів, управління дозволами |
| Операційне управління протоколом |
Викрадені дозволи адміністратора, помилки конфігурації |
Мультипідпис, часові блокування, безперервний моніторинг |
Це також пояснює, чому просте збільшення кількості аудитів смартконтрактів не може вирішити всі проблеми криптобезпеки. Проєкти також мають безперервно управляти програмними залежностями, дозволами на розробку та середовищами взаємодії з користувачами.
Які нові ризики можуть створювати ШІ-агенти, що автоматично виконують ончейн-транзакції?
ШІ-агенти розвиваються від інструментів аналізу інформації до автоматизованих систем, здатних викликати зовнішні сервіси, виконувати транзакції та управляти цифровими активами. У деяких сценаріях використання ШІ-агент може отримувати ринкову інформацію на основі заздалегідь визначених умов, аналізувати ціни активів і виконувати операції через гаманець або торговий інтерфейс.
Ця модель може підвищити ефективність управління коштами, але також означає, що ШІ-системи можуть безпосередньо брати участь у переказах активів.
Коли традиційний чатбот надає некоректну інформацію, користувачеві зазвичай потрібно вчинити додаткові дії, перш ніж це вплине на кошти. Натомість якщо ШІ-агент із можливістю ончейн-виконання має авторизацію гаманця, він може безпосередньо перетворити неправильне судження на транзакцію.
Наприклад, автоматизований агент з управління коштами може визначати, чи потрібно коригувати розподіл активів, на основі зовнішніх даних. Якщо дані, які він читає, були підмінені або він не може правильно визначити ризики, пов’язані з цільовим контрактом, агент може виконати операцію, що не відповідає очікуванням користувача.
Інша проблема — обсяг дозволів. Якщо агенту надано необмежені схвалення токенів або дозвіл управляти великими обсягами коштів, одне неправильне виконання може спричинити значні втрати. Для порівняння, встановлення лімітів для кожної транзакції, списків дозволених цільових адрес і механізмів ручного підтвердження може допомогти контролювати потенційний вплив.
Отже, захист ШІ-агентів вимагає не лише підвищення точності ухвалення рішень. Також потрібні обмеження виконання, що діють незалежно від рішень моделі.
У практичних рішеннях ШІ може аналізувати ринки та пропонувати транзакції, тоді як перекази коштів мають залишатися під дією чітко визначених правил авторизації. Для високоризикових транзакцій, незвичних сум або взаємодій із невідомими контрактами система може вимагати додаткової перевірки, а не повністю покладатися на самостійне рішення ШІ.
Це буде важливою проблемою, яку потрібно вирішити в міру інтеграції ШІ з ончейн-фінансами.
Чи може ШІ покращити захист у криптоіндустрії?
ШІ також може допомогти командам безпеки підвищити ефективність захисту. Для криптопроєктів, яким потрібно аналізувати велику кількість смартконтрактів, записів транзакцій і програмних залежностей, автоматизовані інструменти можуть зменшити обсяг повторюваної роботи та допомогти дослідникам швидше виявляти аномальну активність.
Щодо безпеки смартконтрактів ШІ може допомагати з перевіркою коду, класифікацією вразливостей і розробкою тестових сценаріїв. Розробники можуть використовувати ШІ для розуміння складних взаємозв’язків між функціями, а потім поєднувати статичний аналіз, фаззинг-тестування та ручні аудити для перевірки потенційних проблем.
Для ончейн-моніторингу ШІ може допомагати виявляти незвичні переміщення коштів, раптові зміни в шаблонах транзакцій і поведінку, подібну до історичних атак. Це може бути цінним для команд безпеки, яким потрібно безперервно відстежувати кілька протоколів і пулів активів.
Для управління ланцюгом постачання програмного забезпечення ШІ може допомагати впорядковувати зв’язки між залежностями, виявляти незвичні зміни версій і аналізувати, як рекомендації з безпеки впливають на поточний проєкт.
Однак інструменти захисту на основі ШІ також мають проблеми з хибнопозитивними результатами, пропущеними проблемами та недостатнім розумінням контексту. Деякі звичайні перекази великих сум можуть бути помилково визначені як атаки, тоді як складні вразливості економічної логіки можуть не виявлятися за допомогою звичайного розпізнавання шаблонів.
Тому ШІ краще підходить для підвищення ефективності команд безпеки, ніж для самостійного визначення безпеки протоколу. Повноцінна система захисту все одно потребує поєднання автоматизованого тестування, ручної перевірки, безперервного моніторингу та чітко визначеного контролю доступу.
Як звичайні користувачі можуть захиститися від ризиків криптобезпеки в епоху ШІ?
Для звичайних користувачів зміни в безпеці, спричинені ШІ, переважно проявляються в простішому створенні шахрайського контенту, переконливішому видаванні себе за інших осіб і більш оманливих шкідливих вебсайтах та фальшивій інформації про транзакції.
Зловмисники можуть використовувати ШІ для швидкого створення фішингових електронних листів різними мовами, імітації повідомлень служби підтримки та нібито професійних пояснень щодо інвестицій. Вони також можуть використовувати підроблені голоси або відео, щоб видання себе за іншу особу виглядало переконливіше.
Якою б переконливою не здавалася інформація, втрата активів зазвичай все одно потребує критичного кроку, наприклад розкриття користувачем приватного ключа, підключення до шкідливого вебсайту, надання надмірних дозволів або підписання транзакції, що не відповідає його очікуванням.
Тому користувачам слід зосереджувати перевірки безпеки на фактичних операціях із коштами.
Використовуйте надійні канали для доступу до торгових платформ і застосунків гаманців. Не використовуйте посилання для входу чи підключення гаманця, надані в незнайомих повідомленнях. Перед підписанням транзакції перевіряйте адресу призначення, суму транзакції та деталі авторизації. Звертайте особливу увагу на необмежені схвалення та взаємодії з незнайомими контрактами.
Регулярно перевіряйте схвалення токенів, які більше не потрібні, і відкликайте непотрібні дозволи. Якщо ви зберігаєте значні обсяги цифрових активів, розгляньте можливість відокремити гаманець для щоденних транзакцій від гаманця для довгострокових резервів, щоб зменшити наслідки одного інциденту безпеки.
Крім того, будь-яке нібито звернення представника служби підтримки або технічної підтримки з проханням надати сід-фразу, приватний ключ або фразу відновлення слід вважати значним сигналом ризику. Навіть якщо інша сторона використовує переконливий голос, відео чи професійну термінологію, це не замінює незалежної перевірки особи.
Базові принципи безпеки користувачів в епоху ШІ принципово не змінилися. Важливо перевіряти деталі транзакцій, контролювати дозволи на управління коштами та не покладатися на неперевірену інформацію для захисту активів.
Як розвиватиметься система криптобезпеки в епоху ШІ?
Оскільки інструменти ШІ поступово залучаються до розробки програмного забезпечення, дослідження вразливостей та ончейн-транзакцій, криптобезпека переходить від точкового захисту до захисту всього процесу.
У минулому деякі проєкти переважно покладалися на аудити смартконтрактів, проведені перед розгортанням, сподіваючись зменшити ризики шляхом перевірки коду. Однак у складних застосунках Web3 проблеми безпеки можуть виникати під час оновлення програмних залежностей, розгортання фронтенду, операцій адміністраторів, підписів користувачів та в інших сферах.
У майбутньому перевірки безпеки мають точніше відображати фактичний процес виконання транзакцій із реальними коштами.
Щодо смартконтрактів проєкти мають проводити комплексне тестування перед розгортанням і безперервно відстежувати аномальні транзакції під час роботи. Щодо ланцюгів постачання програмного забезпечення команди розробки мають перевіряти джерела залежностей, обмежувати дозволи автоматизованих інструментів і захищати облікові дані для розгортання та критично важливі ключі.
Для ончейн-застосунків, керованих ШІ-агентами, необхідно встановити чіткі межі безпеки між рішеннями моделі та фактичним виконанням транзакцій. Наприклад, ліміти сум транзакцій, перевірки цільових адрес, призупинення через аномальну поведінку та механізми ручного схвалення можуть зменшити вплив неправильного автоматизованого виконання.
Водночас команди безпеки мають оцінювати надійність самих інструментів ШІ. Чи може модель коректно обробляти ненадійні дані, чи не перевищують виклики інструментів авторизовані дозволи та чи можна відстежити автоматизовані рішення — усе це стане новими напрямами оцінювання безпеки.
Отже, довгостроковий вплив ШІ на криптоіндустрію полягає не лише в тому, що він надає зловмисникам потужніші інструменти. Він також спрямовує захист від одноразових аудитів до безперервної перевірки.
Висновок
ШІ змінює ефективність і структуру ризиків криптоатак. Великі мовні моделі та автоматизовані агенти можуть допомагати з аналізом коду, дослідженням вразливостей і обробкою інформації, зменшуючи вартість деяких дій із підготовки атак. Однак це не означає, що всі складні атаки можна повністю автоматизувати.
Вразливості смартконтрактів залишаються важливим джерелом ризику, водночас ланцюги постачання програмного забезпечення, дозволи розробників, застосунки фронтенду та підписи гаманців також можуть безпосередньо спричиняти втрату активів. У міру того як ШІ-агенти отримують більше дозволів на виклик інструментів і операції з коштами, проблеми безпеки дедалі більше поширюватимуться на автоматизоване виконання та контроль доступу.
Для розробників ШІ може підвищити ефективність аудитів і моніторингу, але його потрібно поєднувати з традиційним тестуванням безпеки, управлінням залежностями та ручною перевіркою. Для звичайних користувачів перевірка деталей транзакцій, захист приватних ключів і обмеження обсягу авторизацій залишаються важливими заходами для запобігання втраті активів.
Криптобезпека в епоху ШІ переходить від простого захисту коду смартконтрактів до захисту всього процесу — від розробки програмного забезпечення та сторонніх залежностей до виконання ончейн-операцій із коштами. Здатність створювати безперервні, багаторівневі та перевірювані механізми безпеки стане важливим конкурентним чинником для застосунків Web3 у майбутньому.
Поширені запитання
Чи зробить ШІ криптовалюти вразливішими до зламу?
ШІ може зменшити вартість деяких дій з аналізу вразливостей, збору інформації та підготовки атак, але успіх атаки все одно залежить від вразливостей системи, умов доступу та захисних заходів.
Чи може ШІ автоматично виявляти вразливості смартконтрактів?
ШІ може допомагати виявляти потенційні вразливості, а деякі дослідження продемонстрували здатність ШІ-агентів знаходити та використовувати вразливості в тестових середовищах. Однак моделі все ще можуть давати хибнопозитивні результати або пропускати проблеми й не можуть замінити повний аудит безпеки.
Що таке атака на ланцюг постачання програмного забезпечення?
Атака на ланцюг постачання програмного забезпечення — це атака, за якої зловмисник впроваджує шкідливий код у цільовий застосунок через сторонні залежності, інструменти розробки, системи збирання або інші процеси постачання програмного забезпечення.
Чому смартконтракти все ще можуть бути зламані після аудиту?
Аудити зазвичай оцінюють конкретний код контракту та припущення. Вони не можуть автоматично усунути такі ризики, як підміна фронтенду, витоки приватних ключів, шкідливі залежності чи неправильні авторизації користувачів.
Чи є безпечним код смартконтракту, згенерований ШІ?
Не можна вважати його безпечним за замовчуванням. Згенерований ШІ код може містити помилки бізнес-логіки, недоліки дозволів або невідповідні залежності. Він має пройти тестування, перевірку та, за потреби, професійний аудит.
Які ризики безпеки пов’язані з автоматичною торгівлею ШІ-агентів?
До основних ризиків належать неправильне виконання транзакцій, надмірна авторизація, використання ненадійних зовнішніх даних і переказ більшої суми коштів, ніж очікувалося, без ручного підтвердження.
Чи можна використовувати ШІ для захисту криптобезпеки?
Так. ШІ може допомагати з перевіркою коду, аналізом аномальних транзакцій, упорядкуванням даних про кіберзагрози та перевіркою програмних залежностей, але його потрібно поєднувати з іншими методами верифікації.
Як звичайні користувачі можуть захиститися від фішингових атак, створених за допомогою ШІ?
Використовуйте надійні канали для доступу до платформ, перевіряйте деталі транзакцій, захищайте сід-фрази та приватні ключі й не надавайте непотрібних дозволів токенів незнайомим вебсайтам.
Чи можуть вразливості програмних залежностей впливати на гаманці користувачів?
Так. Якщо шкідлива залежність потрапить до компонента підключення гаманця або застосунку фронтенду, вона може вплинути на відображення транзакцій, запити на підписання або обробку конфіденційних даних.
Чи замінить ШІ ручні аудити смартконтрактів у майбутньому?
Наразі недостатньо доказів того, що ШІ може повністю замінити ручні аудити. Практичніший підхід полягає у використанні ШІ для підвищення ефективності аналізу зі збереженням людського оцінювання, автоматизованого тестування та безперервного моніторингу.