DeFi обычно описывают как финансовую систему, работающую на основе смарт-контрактов и блокчейн-сетей. По сравнению с традиционными финансовыми услугами, транзакции в блокчейне можно публично проверить, активы могут комбинироваться, а выполнение операций может быть автоматизировано программами. Однако эти характеристики не означают, что риски существуют только внутри смарт-контрактов. Учетные записи пользователей, API-ключи, системы автоматизированной торговли, разрешения на подпись в кошельках и потоки средств между протоколами также могут стать точками входа для рисков безопасности.
Когда участники рынка используют несколько торговых платформ, ончейн-протоколов и автоматизированных инструментов, их средства и разрешения часто распределяются между разными системами. Компрометация ключа учетной записи может привести к аномальным транзакциям или переводу активов. Возникшее движение средств может побудить организации пересмотреть свои позиции, сократить уровень риска или вывести ликвидность. Эти последствия могут затронуть не только учетную запись, в которой произошел первоначальный инцидент безопасности.
Инцидент с API-ключом Lighter в ноябре 2026 года и последующая реакция рынка служат примером для наблюдения за передачей такого риска. Сам инцидент был связан с утечкой API-ключа торговой учетной записи, после которой последовали ончейн-переводы средств и корректировка позиций организациями. При анализе этого случая важно различать первоначальный инцидент безопасности, проверяемые ончейн-потоки средств, меры управления рисками со стороны участников рынка и косвенные последствия этих мер для других рынков.
Основные выводы
-
Риски DeFi связаны не только со смарт-контрактами. Ключи учетных записей, разрешения API и автоматизированные системы также могут стать векторами атак.
-
Необходимо различать риски учетной записи и риски протокола. Нормальная работа протокола не означает, что ключи учетных записей не могут быть использованы неправомерно.
-
Ончейн-потоки средств могут давать материал для расследования, но одни только ончейн-переводы не позволяют полностью установить личность или намерения лица, управляющего адресами.
-
Корректировка институциональных позиций может усиливать рыночные последствия. Массовое закрытие позиций, переводы маржи и запросы на погашение могут изменить распределение средств, но не обязательно указывают на системный сбой рынка.
-
Управление рисками требует многоуровневого подхода. Учетные записи, кошельки, торговые системы, смарт-контракты и управление ликвидностью должны образовывать непрерывную линию защиты.
Почему риски безопасности DeFi нельзя оценивать только на основе смарт-контрактов?
Смарт-контракты лежат в основе исполнения правил в DeFi-протоколах, но между пользователями и протоколами по-прежнему существует несколько уровней взаимодействия. Пользователи могут подписывать транзакции через кошельки, подключать автоматизированные программы через API, получать доступ к протоколам через сторонние интерфейсы или вносить активы в другие контракты для кредитования и управления ликвидностью. Каждая точка взаимодействия может создавать различные типы рисков.
Уязвимости смарт-контрактов могут приводить к некорректному переводу активов или обходу разрешений. Риски подписания через кошелек могут привести к тому, что пользователи подтвердят вредоносные транзакции. Утечки API-ключей могут позволить злоумышленникам использовать разрешения, уже назначенные учетной записи. Проблемы со сторонними интерфейсами или зависимыми сервисами также могут повлиять на пользовательский доступ и безопасность транзакций. Эти риски связаны с разными техническими механизмами, поэтому их не следует объединять под общим определением «взлом смарт-контракта».
Поэтому оценка безопасности DeFi должна охватывать всю цепочку действий пользователя. Помимо проверки кода контрактов и отчетов об аудите, пользователям следует понимать, как предоставляются разрешения, как хранятся ключи, как подписываются транзакции, как активы поступают в протоколы и можно ли своевременно обнаружить и остановить аномальные операции.
Как утечка API-ключа может стать началом передачи риска?
API-ключи связывают торговые учетные записи с автоматизированными системами. Они позволяют программам выполнять такие задачи, как получение рыночных данных, размещение ордеров и управление позициями, поэтому являются важной частью управления разрешениями учетной записи. Если ключ был раскрыт, злоумышленник может выполнять несанкционированные операции в пределах разрешений, предоставленных этому ключу.
16 ноября 2026 года Lighter опубликовала заявление об инциденте безопасности, указав, что он связан с утечкой API-ключа торгового пользователя и не затронул протокол и смарт-контракты. Впоследствии Bitquery отследила ончейн-потоки средств и зафиксировала перевод около 10,39 млн USDC из соответствующих контрактов. В отчете CoinDesk также указано, что Lighter связала инцидент с утечкой API-ключа торговой учетной записи, а не с уязвимостью протокола или смарт-контракта.
Значение таких инцидентов заключается в том, что они демонстрируют разницу между безопасностью ключей учетной записи и безопасностью протокола. Злоумышленнику не обязательно изменять код контракта или нарушать консенсус блокчейна. Для реальных потерь активов может быть достаточно получить действующий ключ и использовать уже имеющиеся разрешения учетной записи. Поэтому торговым организациям следует уделять хранению API-ключей, распределению разрешений и среде их использования такое же внимание, как и управлению приватными ключами кошельков.
Что может и чего не может показать отслеживание ончейн-средств?
Публичный характер блокчейн-реестров позволяет исследователям отслеживать переводы активов между определенными адресами и анализировать, проходили ли средства через торговые протоколы, кроссчейн-мосты или другие ончейн-сервисы. Используя хеши транзакций, токен-контракты и хронологические данные, исследователи могут восстановить часть движения средств и предоставить проверяемые доказательства инцидента безопасности.
Однако ончейн-данные не раскрывают автоматически реальные личности, стоящие за адресами. Если адрес получает средства, это лишь показывает, что соответствующий ончейн-перевод состоялся. Сам по себе этот факт не может подтвердить личность контролирующего адрес лица, мотивы транзакции или юридическую связь между адресом и конкретной организацией. Установление принадлежности становится еще сложнее после прохождения средств через несколько адресов и протоколов.
В ходе расследования инцидента с Lighter Bitquery зафиксировала перевод USDC из соответствующих контрактов, за которым последовали конвертации и распределенные переводы. В исследовательском отчете также четко разграничены непосредственно наблюдаемые ончейн-данные и оценки потерь учетных записей, полученные из социальных сетей. Это различие важно для читателей: проверяемые ончейн-суммы, потенциальные убытки, о которых сообщают СМИ, и предположения участников рынка следует обозначать отдельно, а не объединять в единую окончательную цифру.
Почему инцидент безопасности может вызвать масштабную корректировку позиций?
Крупные торговые организации обычно управляют активами, маржой и уровнем риска на нескольких рынках и в нескольких протоколах. После инцидента безопасности организация может переоценить разрешения учетных записей, безопасность средств и риск контрагента, а также закрыть позиции, перевести маржу, погасить активы в стейкинге или приостановить определенные стратегии.
В ноябре 2026 года внимание рынка привлекла ончейн-активность, связанная с Abraxas Capital. Согласно данным ончейн-мониторинга и сообщениям СМИ, после инцидента с API-ключом организация закрыла связанные позиции примерно на $200 млн, перевела около 109 млн USDC маржи на другие платформы и направила запрос на погашение примерно 219 000 HYPE. Эти показатели описывают соответственно размер позиций, переводы маржи и запросы на погашение, а не прямые убытки, вызванные первоначальным инцидентом безопасности. Запрос на погашение также не означает, что активы уже были получены.
Действия организаций по управлению рисками могут влиять на рыночную ликвидность и торговые ожидания. Закрытие крупных позиций может изменить соотношение длинных и коротких позиций на рынках деривативов. Переводы средств могут повлиять на распределение маржи между платформами. Погашение активов из стейкинга может изменить объем соответствующего токена в обращении и в стейкинге. Однако такие действия также могут просто отражать решение организации сократить риски. Одни лишь изменения позиций не подтверждают наличие новой уязвимости в протоколе или приближение каскадного обвала рынка.
Почему компонуемость DeFi может усиливать риск?
DeFi-протоколы могут быть связаны друг с другом через токены, обеспечение, пулы ликвидности и рынки кредитования. Пользователи могут внести один актив в протокол кредитования, а затем использовать заемные активы для торговли или предоставления ликвидности. Они также могут использовать токены ликвидного стейкинга в качестве обеспечения для дополнительных финансовых стратегий. Такая компонуемость повышает эффективность капитала, но также создает зависимости рисков между различными протоколами.
Когда цена базового актива быстро снижается или ликвидность внезапно сокращается, протоколы кредитования, зависящие от этого актива, могут столкнуться со снижением коэффициентов обеспечения и усилением давления ликвидаций. Если несколько протоколов используют один и тот же актив в качестве обеспечения, риск может распространяться между разными приложениями. Кроссчейн-мосты и внешние оракулы также могут стать дополнительными точками зависимости, при которых единичный сбой способен повлиять на несколько зависимых протоколов.
Поэтому при оценке рисков DeFi следует отслеживать зависимости между средствами и активами, а не просто анализировать TVL отдельного протокола. Важно понимать, откуда поступают активы, какие протоколы принимают их в качестве обеспечения, как определяется их цена и могут ли пользователи беспрепятственно погасить активы или выйти из позиции в условиях рыночного стресса.
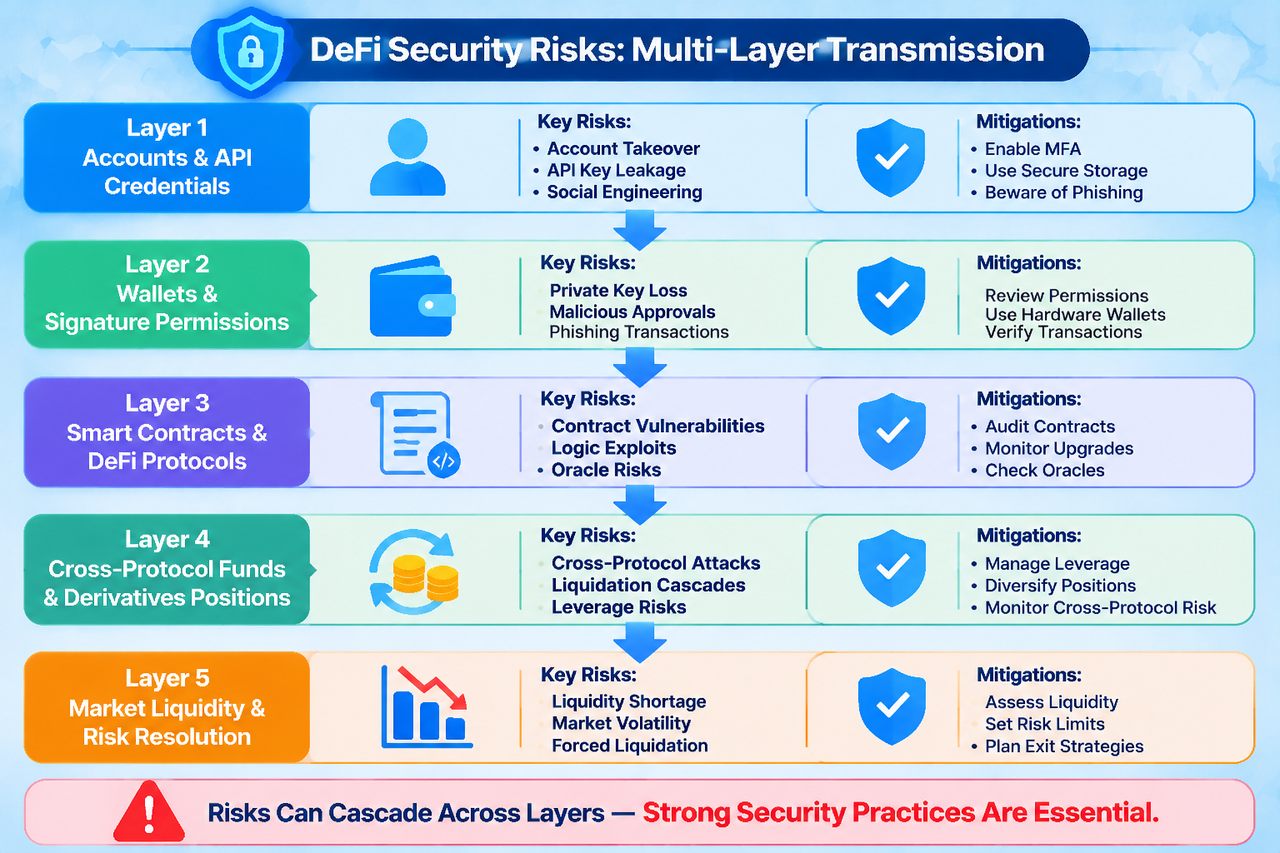
Как создать многоуровневую систему безопасности DeFi?
Первый уровень — безопасность учетных записей и ключей. Пользователям и организациям следует придерживаться принципа минимальных привилегий, ограничивать набор операций для API-ключей, использовать списки разрешенных IP-адресов и отдельные субсчета, а также регулярно менять ключи. Для операций с высоким уровнем риска можно добавить ручное подтверждение и лимиты транзакций, чтобы один ключ не мог напрямую контролировать все средства.
Второй уровень — безопасность кошельков и подписания. Пользователям следует проверять детали транзакций, адреса контрактов и объемы разрешений, а также избегать предоставления неограниченных разрешений неизвестным контрактам. Организации могут использовать мультиподпись и многоуровневые механизмы утверждения, чтобы разделить инициирование, проверку и исполнение транзакций и снизить последствия единой точки отказа.
Третий уровень — риски зависимостей протокола и активов. Пользователям необходимо понимать, проходил ли протокол аудит, как настроены разрешения администратора, прозрачен ли механизм обновления и имеются ли концентрированные зависимости в его системах обеспечения и оракулов. Стратегии с использованием нескольких протоколов также требуют оценки ликвидности погашения и условий ликвидации. Пользователям не следует принимать многоуровневые стратегии доходности за диверсификацию рисков.
Четвертый уровень — мониторинг и реагирование на инциденты. Организациям следует непрерывно отслеживать аномальные входы в систему, источники API-запросов, размеры транзакций, ончейн-переводы средств и изменения позиций. Также необходимо разработать процедуры отзыва ключей, заморозки учетных записей, снижения уровня риска и раскрытия информации об инцидентах. Возможности безопасности зависят не только от способности предотвратить атаку, но и от способности быстро ограничить убытки после инцидента.
Как пользователи Gate могут отслеживать риски торговых платформ и DeFi?
Пользователям торговых платформ, таких как Gate, при анализе безопасности следует одновременно учитывать учетные записи платформы, API-инструменты и ончейн-кошельки. Учетные записи централизованных торговых платформ и некастодиальные кошельки управляются по-разному, а API-ключ не равен ончейн-приватному ключу. Пользователям следует настраивать разрешения в соответствии с фактическими сценариями использования и не предоставлять торговым ботам ненужные разрешения учетной записи.
Gate предоставляет такие торговые услуги, как спотовая торговля и торговля фьючерсами. Спотовая торговля в основном связана с покупкой и продажей токенов, а также хранением активов. Торговля фьючерсами включает маржу, кредитное плечо, ставки финансирования и механизмы ликвидации. При использовании API для автоматизированной торговли пользователям также следует учитывать, имеют ли их программы достаточный контроль разрешений, механизмы аварийной остановки и лимиты риска. Подробности об API и соответствующие инструкции доступны в официальной документации API Gate.
Пользователям, которые хотят сочетать централизованную торговлю с ончейн-DeFi, следует уделять особое внимание месту хранения активов, объему разрешений учетной записи и пути перевода средств. Безопасность учетной записи на торговой платформе, безопасность подписания в ончейн-кошельке и безопасность контрактов DeFi-протокола относятся к разным уровням. Защита на одном уровне не может заменить защиту на других.
Заключение
Риски безопасности DeFi часто не возникают изолированно. Ключи учетных записей, разрешения API, подписание через кошельки, смарт-контракты и потоки средств между протоколами вместе образуют цепочку использования цифровых активов. Проблема в любой ее точке может повлиять на управление средствами и поведение рынка в других точках.
Для понимания инцидента безопасности необходимо различать прямые убытки, ончейн-потоки средств и последующие действия по управлению рисками. Также не следует предполагать, что инцидент с отдельной учетной записью обязательно указывает на системную проблему всего протокола или отрасли. Для пользователей и организаций создание многоуровневой системы управления безопасностью важнее, чем использование только одного аудита или функции безопасности.
Часто задаваемые вопросы
Связаны ли риски безопасности DeFi главным образом с уязвимостями смарт-контрактов?
Нет. Риски также могут возникать из-за утечек API-ключей, разрешений на подпись через кошелек, сторонних интерфейсов, кроссчейн-мостов, оракулов и действий пользователей. Безопасность смарт-контрактов — лишь одна часть общей системы безопасности.
Почему утечка API-ключа может повлиять на ончейн-средства?
Если API-ключ может управлять торговой учетной записью, злоумышленник может использовать разрешения этой учетной записи для совершения сделок или других операций, что потенциально способно привести к переводу средств и изменению уровня риска. Конкретные последствия зависят от разрешений ключа и конфигурации учетной записи.
Может ли отслеживание ончейн-средств подтвердить личность злоумышленника?
Обычно нет. Ончейн-записи позволяют проверить переводы активов между адресами, но для установления реального контролирующего адрес лица и мотивов транзакции требуются дополнительные доказательства.
Означает ли закрытие крупной позиции, что соответствующий протокол имеет уязвимость безопасности?
Не обязательно. Организация может закрыть позиции в связи с управлением рисками, потребностью в ликвидности или корректировкой стратегии. Необходимо различать сам инцидент безопасности, действия организации по управлению рисками и рабочее состояние протокола.
Как снизить риски DeFi при использовании нескольких протоколов?
Пользователям следует понимать взаимосвязи обеспечения, источники оракулов, механизмы погашения, разрешения контрактов и зависимости ликвидности. Им также следует избегать многоуровневого использования кредитного плеча или сложных стратегий без понимания того, как могут передаваться риски.







