暗号資産のセキュリティは、ブロックチェーンネットワークやスマートコントラクトそのものだけでなく、ウォレット、アカウント認証情報、エンドポイントデバイス、取引インターフェース、各種オンチェーンおよびオフチェーンのインフラにも依存しています。人工知能がコード分析、情報生成、自動タスク処理の分野で進化を続ける中、攻撃者はこれらのツールを活用して脆弱性調査や攻撃準備の効率を高める可能性があります。また、より巧妙なフィッシングメッセージを生成し、一部の従来型セキュリティリスクを変化させる可能性もあります。
ただし、AIが自動的にシステムの保護を回避するわけではなく、あらゆる攻撃を容易にするものでもありません。暗号資産業界にとってより重要なのは、AIが影響を及ぼし得る具体的なリスクの侵入口を特定し、シナリオごとに適切なセキュリティ管理を確立することです。本記事では、スマートコントラクト、ウォレットの操作、アカウント認証情報、エンドポイントデバイス、インフラという5つの領域における主なリスクを解説します。また、プロジェクトチーム、デジタル資産プラットフォーム、個人ユーザーが導入できる保護対策を紹介し、さらにセキュリティ監視およびリスク管理にAIを活用する価値についても分析します。
要点
-
AIは、暗号資産業界における攻撃準備の方法を変えつつあります。情報分析、コード理解、コンテンツ生成は一部の攻撃活動の効率を高める可能性がありますが、攻撃の成功を必ずしも意味するものではありません。
-
スマートコントラクト、ウォレット、インフラは複数のリスク侵入口を構成します。セキュリティ上の問題は、コードロジック、取引承認、アカウント認証情報、エンドポイントデバイス、または第三者依存関係から生じる可能性があります。
-
プロジェクトチームは、継続的なセキュリティ管理体制を確立する必要があります。資産インベントリ、コード監査、脆弱性管理、鍵の保護、権限分離、インシデント対応によって、完全なプロセスを構成すべきです。
-
ユーザー保護では、本人確認と最小権限の原則に重点を置く必要があります。公式チャネルを通じてサービスにアクセスし、秘密鍵とシードフレーズを保護し、取引承認を確認し、第三者のAIツールは慎重に利用してください。
-
AIは攻撃とセキュリティ防御の両方を支援できます。異常検知、コードレビュー、脅威インテリジェンス分析はセキュリティ運用の効率を高めることができますが、従来のセキュリティ対策と人によるレビューは依然として必要です。
AI支援型攻撃が暗号資産業界の注目に値する理由
暗号資産業界のセキュリティ問題には、明確な多層構造があります。デジタル資産アプリケーションは、ブロックチェーンネットワーク、スマートコントラクト、ウォレットソフトウェア、ブラウザ拡張機能、APIサービス、クラウドインフラ、ユーザーのエンドポイントに同時に依存する場合があります。これらのいずれかの領域における権限設定の誤り、コードの欠陥、本人確認上の問題は、システム全体のセキュリティに影響を及ぼす可能性があります。ブロックチェーン取引の公開検証可能性や一部操作の不可逆性も、セキュリティ問題が資産に直接的な影響を与える要因となり得ます。
AIの発展は、攻撃者と防御側がこれらの問題に対処する方法を変えています。コード分析、情報整理、コンテンツ生成、自動タスクのオーケストレーションといった機能は、セキュリティ研究者が複雑なシステムをより迅速に理解する助けとなります。一方で、悪意ある主体が攻撃準備の効率を高めるために利用する可能性もあります。攻撃者がまったく新しい攻撃手法を開発する必要は必ずしもありません。既存の弱点をより効率的に特定したり、欺瞞的なコンテンツを生成したり、攻撃プロセスを整理したりするためにAIを利用できれば、一部の攻撃におけるコストや規模が変化する可能性があります。
ただし、AIの利用は攻撃の成功を必ずしも意味するものではなく、すべての暗号資産プロジェクトが同じリスクに直面することを意味するものでもありません。プロジェクトごとに、技術アーキテクチャ、権限設計、資産規模、セキュリティ運用能力は異なります。より効果的なリスク管理のアプローチは、まずAIが影響を及ぼし得る主な攻撃侵入口を特定し、その後、資産および業務運用の重要度に応じて多層的な保護対策を確立することです。
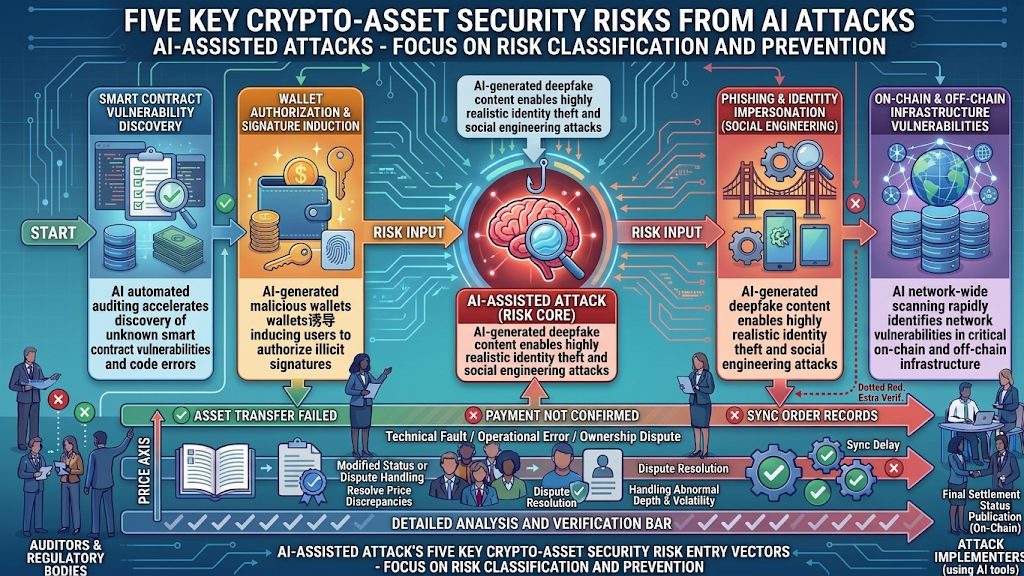
暗号資産業界における5種類のAI支援型攻撃リスク
スマートコントラクトのコードおよびビジネスロジックに関するリスク
スマートコントラクトは、トークン送転、資産保管、融資、取引、ガバナンスなどの重要な機能を支えています。AIは、開発者やセキュリティ研究者がコントラクトコードを理解し、関数呼び出し間の関係を把握し、追加レビューが必要なロジックを特定するのに役立ちます。攻撃者も同様の機能を利用して、公開されているコントラクトコードを分析し、開示済み脆弱性の原因を調査し、他のプロジェクトに類似した設計上の問題が存在するかを判断する可能性があります。
一般的なスマートコントラクトのリスクには、不適切なアクセス制御、不十分な入力検証、リエントランシーの問題、価格オラクルの不適切な使用、ビジネスロジックの欠陥などがあります。AIは疑わしいコードの特定を支援できますが、実際のリスクは依然として呼び出し順序、状態変化、外部コントラクトとの相互作用、権限条件に依存します。モデルが特定した問題は、テストと専門的なレビューを受ける必要があります。直ちに悪用可能な脆弱性として扱うべきではありません。
ウォレット操作および取引承認に関するリスク
ウォレットは、ユーザーが鍵を管理し、ブロックチェーンアプリケーションとやり取りするための重要な入口です。ユーザーはウォレットを分散型アプリケーションに接続し、取引に署名したり、トークン使用権限を付与したりする場合があります。攻撃者は必ずしもユーザーの秘密鍵を直接取得する必要はありません。代わりに、危険な承認への署名や、十分に理解していない取引の確認をユーザーに促し、資産損失につなげる可能性があります。
AIは、より自然に見える偽装通知、カスタマーサービスの連絡、プロジェクト告知を生成するのに役立つ可能性があり、一部の欺瞞的なコンテンツはユーザーが見慣れた表現やシナリオにより近いものになる可能性があります。ユーザーは、ウォレット接続、メッセージ署名、取引署名、トークン承認を区別する必要があります。操作を確認する前に、取引の受取先、資産の変動、権限の範囲を確認してください。一見通常に見える操作リクエストであっても、専門的な文面であることや、見慣れた連絡チャネルを通じて届いたことだけを理由に信頼すべきではありません。
フィッシングおよびなりすましに関するリスク
AIのコンテンツ生成能力により、フィッシングはより個別にカスタマイズしやすくなる可能性があります。攻撃者は口調、言語、コミュニケーションのシナリオを調整し、取引プラットフォーム、ウォレットサービス、プロジェクトチーム、カスタマーサービス担当者になりすましたメッセージを作成できます。明白な文法ミスを含む従来のフィッシングテンプレートと比べ、この種のコンテンツは表面的な言語表現だけで真偽を判断することが難しい場合があります。
暗号資産ユーザーは、偽のエアドロップ、アカウント異常通知、プロモーション報酬、投資機会、テクニカルサポートのリクエストに特に注意する必要があります。攻撃者は公開されているソーシャル情報を利用し、ユーザーがどのプロジェクトをフォローしているかを把握したうえで、より標的を絞った欺瞞的なコンテンツを生成する可能性があります。保護は、特定の固定的なフィッシング表現を識別することに依存するものではありません。代わりに、ユーザーは公式チャネルを通じて情報源を確認し、不明なリンクを開かず、パスワード、認証コード、秘密鍵、シードフレーズを誰にも提供しないでください。
マルウェアおよびエンドポイントデバイスに関するリスク
ユーザーのエンドポイントデバイスのセキュリティ状態は、秘密鍵やアカウント認証情報の安全性に影響を及ぼす可能性があります。マルウェア、ウォレットを装ったアプリケーション、不明なブラウザ拡張機能、改ざんされたダウンロードファイルは、いずれも攻撃の入口となる可能性があります。AIは、攻撃者が既存の悪性コードを理解し、コンテンツを改変し、攻撃情報を整理する助けとなる可能性があります。ただし、マルウェアが実際に影響を及ぼせるかどうかは、引き続きシステム権限、エンドポイント保護、運用環境などの要因に依存します。
ユーザーは、信頼できるソースからウォレットおよび関連ソフトウェアをダウンロードし、オペレーティングシステムとセキュリティコンポーネントを速やかに更新し、不明なソースからの拡張機能やプログラムのインストールを避けてください。ウォレットへのアクセス、アカウント情報の読み取り、取引の実行が必要なツールについては、権限の範囲を慎重に確認する必要があります。プロジェクトチームやプラットフォームも、エンドポイントセキュリティに関する教育、異常ログインの検知、アカウント保護の仕組みに注力すべきです。
オンチェーンおよびオフチェーンのインフラとサプライチェーンに関するリスク
暗号資産サービスを支えるインフラは、スマートコントラクトを大きく超える範囲に及びます。ノード、RPCサービス、取引インターフェース、オラクル、クロスチェーンブリッジ、クラウドサーバー、第三者依存関係なども含まれます。AIは、セキュリティチームによる資産インベントリの整理、ログ分析、異常アクセスパターンの特定を支援できます。攻撃者も公開情報を利用して、公開されているサービスや既知のソフトウェア欠陥を調査する可能性があります。
クロスチェーンブリッジ、オラクル、外部サービスには通常、複数のコンポーネント間の信頼関係が含まれます。重要なコンポーネントに権限設定の誤り、データソースの問題、ソフトウェア依存関係の脆弱性がある場合、その上に構築されたアプリケーションのセキュリティに影響を及ぼす可能性があります。プロジェクトチームは、スマートコントラクトコードが監査を通過したかどうかだけを確認するのではなく、インフラとサプライチェーンを全体的なセキュリティ評価に含める必要があります。
プロジェクトチームはAI支援型攻撃に対する防御体制をどのように確立できるか
資産およびシステムのインベントリを通じて攻撃対象領域を特定する
プロジェクトチームはまず、自身のシステムを構成するコンポーネント、重要な権限を持つコンポーネント、各サービスが相互にどのように依存しているかを理解する必要があります。セキュリティ評価はスマートコントラクトに限定すべきではありません。ウォレット接続プロセス、アカウント認証、第三者インターフェース、ノードサービス、クラウドインフラ、ソフトウェアサプライチェーンも対象に含める必要があります。
資産インベントリを作成する際、チームは重要コントラクト、管理アカウント、鍵管理システム、ユーザーデータ、外部サービスを、事業上の重要度に応じて分類できます。資産の種類ごとに、アクセス権限、依存関係、潜在的な影響を定義する必要があります。これにより、どの問題が資金の安全性やサービス継続性に直接影響する可能性があるかを判断できます。
監査を置き換えるのではなく、セキュリティレビュープロセスにAIを組み込む
AIは、開発者によるコード理解、疑わしいロジックの要約、テストの観点の整理を支援できますが、独立したセキュリティ監査の仕組みとして扱うべきではありません。プロジェクトチームは、モデル支援による分析を静的コード分析、動的テスト、独立監査、必要な形式検証と組み合わせることができます。これにより、各手法が情報整理、問題特定、結果検証をそれぞれ担えます。
モデルが生成した脆弱性レポートについては、発生条件、影響範囲、実際の実行結果をさらにレビューする必要があります。未検証の分析を、高リスクなシステム変更に直接使用したり、システムが安全である、または重大な脆弱性があると判断する唯一の根拠にしたりすべきではありません。AIはレビュー効率を向上させることができますが、セキュリティ上の責任は依然として専門的な資格を持つチームが担う必要があります。
鍵管理と権限分離を強化する
秘密鍵、シードフレーズ、アクセストークン、管理認証情報は、デジタル資産システムにおいて高い価値を持つ情報です。プロジェクトチームは、機密性の高い認証情報へのアクセスを制限し、通常のログ、共有文書、未承認のAIツールに保存しないようにする必要があります。高権限の操作には、複数承認、職務分掌、監査可能な記録を組み合わせることで、単一のアカウントまたはプロセスに関するミスの影響を軽減できます。
ツール呼び出し機能を持つAIエージェントについても、チームはアクセスできるデータと実行できる操作を明確に定義する必要があります。モデルは、明示的な承認なしに鍵、資金管理権限、高リスクな本番環境機能を取得すべきではありません。AIシステムを権限管理およびセキュリティレビューに組み込むことは、新しいツールによる追加リスクの導入を防ぐ重要なステップです。
継続的な監視およびインシデント対応の仕組みを確立する
セキュリティレビューは、製品のリリース前だけに実施すべきものではありません。プロジェクトチームは、異常アクセス、権限変更、システム設定の変更、重要サービスの状態を継続的に監視する必要があります。また、明確なアラート分類とインシデント対応プロセスを確立する必要があります。重要な資産やクリティカルなシステムについては、誰がリスク確認を担当するのか、誰が制限措置を講じる権限を持つのか、調査証拠をどのように保全するのか、その後の復旧をどのように実施するのかを定義する必要があります。
AIはアラートの整理、ログ分析、インシデントの手がかりの要約を支援できますが、明確に定義された対応責任を置き換えることはできません。組織は定期的にセキュリティ演習を実施し、異常検知、リスク隔離、コミュニケーションと連携、復旧プロセスの有効性を検証すべきです。技術ツールと運用体制を組み合わせることでのみ、組織は継続的に機能する防御体制を確立できます。
暗号資産ユーザーはAI支援型攻撃のリスクをどのように低減できるか
公式チャネルを通じて情報源を確認する
ユーザーは、確認済みの公式ウェブサイトおよびアプリケーションを通じてデジタル資産サービスにアクセスしてください。ソーシャルメディアのダイレクトメッセージ、グループ通知、検索結果内の広告リンクだけを基に情報の真偽を判断すべきではありません。アカウント異常、プロモーション報酬、エアドロップ請求、カスタマーサポートに関するメッセージについては、メッセージ内のリンクや連絡先を直接利用するのではなく、公式チャネルを通じて積極的に情報を確認してください。
秘密鍵、シードフレーズ、アカウント認証情報を保護する
ユーザーは、自身の秘密鍵とシードフレーズを自ら管理し、カスタマーサービス担当者、プロジェクト関係者、第三者ツール、AIサービスに提供してはいけません。パスワードや認証コードを、チャットウィンドウや不明なウェブページを通じて送信すべきではありません。ウォレット管理、アカウント復旧、ユーザーに代わる自動取引をうたうツールについては、まずサービスの提供元と必要な権限を確認してください。特に、シードフレーズのインポートを求めるリクエストには注意が必要です。
署名前に権限と取引詳細を確認する
ウォレット署名およびオンチェーン承認は、異なる水準の資産リスクを生じさせる可能性があります。ユーザーは、コントラクトアドレス、資産額、承認範囲、取引に含まれる実際の操作を確認する必要があります。意味を理解できない取引を急いで確認すべきではありません。不要になった承認については、実際のニーズに基づいて確認し、不要な権限を取り消すことができます。
エンドポイントデバイスおよびソフトウェアの提供元によるリスクを低減する
ウォレットおよび関連アプリケーションは信頼できるソースからダウンロードし、システムとソフトウェアは最新の状態に保ってください。ブラウザ拡張機能、リモート操作ツール、第三者の取引アシスタントをインストールする際は注意し、不明なプログラムに過剰なデバイス権限またはアカウント権限を与えないようにしてください。資産の操作に使用するデバイスでは、不要なソフトウェアのインストールや機密情報の露出を最小限に抑える必要があります。
AI取引ツールの権限を確認する
AI取引アシスタント、自動戦略ツール、エージェントは、市場データの読み取り、アカウントへの接続、外部サービスの呼び出しを必要とする場合があります。これらのツールを使用する前に、ユーザーはサービス提供者、データ処理の慣行、API権限の範囲、資金操作権限を確認してください。市場データの読み取り権限は、取引開始や資産出金の権限と同じではありません。可能な限り最小権限の原則に従い、不必要な高権限を付与しないようにしてください。
暗号資産のセキュリティ防御におけるAIの役割
AIは攻撃を支援するだけでなく、防御システムの一部としても活用できます。スマートコントラクトの開発では、モデルがコードレビューやテストケース設計を支援し、チームが追加検証を必要とするロジックを特定する助けとなります。インフラ運用では、AIはログの分類、異常アクセスパターンの要約、分散したアラートを理解しやすい調査資料へ整理することを支援できます。
ユーザー保護の層では、AIをなりすましの試みの識別、不審なリンクの分析、異常な行動パターンの検出に活用できる可能性もあります。大量のセキュリティ情報を処理する必要があるプラットフォームやプロジェクトチームにとって、モデルは反復的な情報整理作業を減らし、チームがリスク確認やインシデント対応により集中できるよう支援します。ただし、これらの機能の実際の有効性は、データ品質、モデル設計、システム統合、人による検証の仕組みに依存します。
AI防御ツール自体にも、誤検知、見逃し、文脈理解の不足が生じる可能性があります。セキュリティチームがモデルの判断に完全に依存した場合、実際の脅威を見落としたり、多数の誤検知によって対応効率を低下させたりする可能性があります。資産移転、権限変更、鍵に関する操作を伴う重要な判断には、引き続き明確な権限境界、人によるレビュー、監査可能な記録が必要です。
より適切なアプローチは、モデルに無制限のシステム制御を与えるのではなく、セキュリティ運用の補助レイヤーとしてAIを使用することです。モデルは分析効率を向上させ、従来のセキュリティツールは決定論的な検知と制御を実行し、専門家は高リスクな判断を検証できます。この役割分担により、AI機能を活用しながら、モデルの誤判断や権限乱用によるリスクを抑制できます。
Gateとデジタル資産プラットフォームのセキュリティ責任
デジタル資産取引プラットフォームにとって、セキュリティシステムはアカウント、取引、資産管理、ユーザー操作など複数の領域をカバーする必要があります。AI支援型攻撃に関連するリスクは、基盤となるブロックチェーンに公開検証可能性や不変性などの特性がある場合でも、ユーザーがフィッシング、認証情報の窃取、マルウェア、第三者サービスのリスクによる影響を受ける可能性があることを、業界参加者に示しています。プラットフォームのセキュリティは、基盤ネットワークの特性だけに依存することはできません。アカウント保護、本人確認、システム権限、ユーザー向けリスク教育にも継続的に取り組む必要があります。
デジタル資産取引プラットフォームとして、Gateの事業シナリオもこれらのセキュリティ問題と密接に関係しています。プラットフォームサービスを利用する際、ユーザーは公式チャネルを通じてアカウントにアクセスし、ログイン認証情報および認証情報を適切に保護し、プラットフォームのカスタマーサービス、プロジェクトチーム、第三者のAIツールからの連絡を装う不審なリクエストに注意してください。パスワード、認証コード、秘密鍵、シードフレーズを求めるリクエストは、通常のアカウントサポートプロセスの一部と見なすべきではありません。
業界の観点からは、AI技術はセキュリティ運用に新たなツールも提供します。リスク分析、異常行動の検知、セキュリティ情報の整理は、プラットフォームがセキュリティ能力を継続的に向上させる取り組みにおける技術的要素となる可能性があります。ただし、プラットフォームが採用する具体的なAIシステム、導入される業務領域、それらが提供する防御能力は、プラットフォームが公開した情報に基づいて判断すべきです。業界動向だけから推測すべきではありません。
ユーザーにとって、プラットフォームのセキュリティと個人のセキュリティ対策は常に相互に補完し合うものです。信頼できるサービスプラットフォームを選択し、適切なアカウント保護措置を講じ、取引情報を確認し、機密性の高い認証情報の開示を避けることで、多くの不要なリスクを低減できます。業界にとってAIがもたらす本質的な課題は、特定の新しい攻撃ツールではありません。攻撃と防御の両方の能力が変化しており、セキュリティシステムが進化する技術環境に継続的に適応する必要があることです。
よくある質問
AI支援型攻撃により、暗号資産は盗まれやすくなりますか?
AIは、一部の攻撃活動における情報処理やコンテンツ生成の効率を向上させる可能性があります。ただし、資産が影響を受けるかどうかは、標的システムに脆弱性があるか、アカウントと権限が保護されているか、攻撃者が実際の悪用に必要な条件を満たせるかに依存します。AIの利用は、攻撃の成功を必ずしも意味するものではありません。
AI支援型攻撃に関連する最も一般的な暗号資産リスクは何ですか?
主なリスクには、スマートコントラクトおよびインフラの脆弱性発見の支援、より欺瞞的なフィッシングメッセージの生成、マルウェア開発の支援、公開情報を利用したユーザーやプロジェクト環境の分析などがあります。リスクごとに、攻撃の侵入口と保護対策は異なります。
AIはスマートコントラクトのすべての脆弱性を発見できますか?
いいえ。AIはコード理解や疑わしいロジックの特定を支援できますが、モデルは複雑な実行条件を誤って判断したり見落としたりする可能性があります。スマートコントラクトのセキュリティには、依然として静的分析、動的テスト、独立監査、必要な形式検証が必要です。
暗号資産ユーザーはAI支援型フィッシングからどのように身を守れますか?
ユーザーは公式チャネルを通じてサービスにアクセスし、ドメイン名と情報源を確認し、秘密鍵やシードフレーズを誰にも提供せず、取引に署名する前に取引の受取先と承認範囲を確認してください。AI取引エージェント、カスタマーサービス、エアドロップに関する情報については、コンテンツが専門的に見えることだけを理由に信頼性を判断すべきではありません。
AIは取引プラットフォームのセキュリティ向上に役立ちますか?
はい。AIは脅威インテリジェンスの整理、異常行動の分析、セキュリティアラートの処理を支援できます。ただし、従来のセキュリティ対策、権限管理、人によるレビュー、インシデント対応の仕組みと組み合わせる必要があります。AIをセキュリティ上の意思決定の唯一の根拠にすべきではありません。
* 本情報はGateが提供または保証する金融アドバイス、その他のいかなる種類の推奨を意図したものではなく、構成するものではありません。
* 本記事はGateを参照することなく複製/送信/複写することを禁じます。違反した場合は著作権法の侵害となり法的措置の対象となります。
共有
内容


関連記事

CardanoとEthereum:2大スマートコントラクトプラットフォームの本質的な違いを徹底解説
GateToken(GT)とは?背景、仕組み、エコシステムを徹底解説
Seeker(SKR)とは何か?Solana Mobileが提供する新しいエコシステムエンジンの完全ガイド
Gate Cardとは?暗号資産カードがグローバルな暗号資産決済を可能にする仕組み
ISO 20022とは何ですか?