Seiring kemajuan teknologi komputasi kuantum, mekanisme tanda tangan tradisional yang berbasis kriptografi kurva eliptik menghadapi potensi tantangan keamanan jangka panjang. Cara meningkatkan infrastruktur kriptografi tanpa mengganggu sistem akun dan transaksi yang sudah ada secara bertahap menjadi bidang penting dalam penelitian keamanan blockchain.
Komunitas XRPL telah mengusulkan pengenalan ML-DSA-44, algoritme tanda tangan digital pascakuantum, dan sedang mengeksplorasi cara agar akun, transaksi, validator, serta komponen jaringan terkait dapat mendukung metode tanda tangan baru tersebut. ML-DSA-44 adalah algoritme kriptografi pascakuantum yang distandardisasi oleh National Institute of Standards and Technology (NIST). Algoritme ini dirancang untuk menahan serangan yang mungkin dapat dilakukan oleh komputer kuantum masa depan dengan daya komputasi yang memadai.
Namun, peningkatan keamanan kuantum tidak berarti XRP saat ini menghadapi serangan kuantum nyata, dan mengganti satu algoritme tanda tangan tidak menyelesaikan setiap masalah keamanan. Mulai dari paparan kunci publik dan verifikasi transaksi hingga kompatibilitas dompet dan migrasi kunci, XRPL perlu mempertimbangkan cara seluruh sistem akunnya dapat secara bertahap beralih ke arsitektur keamanan pascakuantum. Artikel ini membahas isu-isu penting tersebut dengan menganalisis prinsip teknis ML-DSA-44, potensi risiko terhadap XRPL, serta tantangan yang mungkin dihadapi oleh peningkatan di masa depan.
Poin-Poin Utama
-
Algoritme tanda tangan XRPL yang ada menghadapi risiko komputasi kuantum dalam jangka panjang. secp256k1 dan Ed25519 bergantung pada kriptografi kurva eliptik dan secara teoretis dapat diserang oleh komputer kuantum toleran kesalahan yang cukup kuat.
-
ML-DSA-44 adalah algoritme tanda tangan digital pascakuantum yang telah distandardisasi. Algoritme ini berbasis kriptografi kisi, yang menggunakan dasar keamanan matematis berbeda dari tanda tangan kurva eliptik tradisional.
-
Akun yang telah mengekspos kunci publiknya memerlukan perhatian khusus selama migrasi di masa depan. Target potensial serangan kuantum adalah memperoleh kunci privat dari kunci publik, bukan secara langsung membobol aset XRP itu sendiri.
-
Tanda tangan pascakuantum meningkatkan beban data. Kunci publik dan tanda tangan yang digunakan ML-DSA-44 jauh lebih besar daripada skema yang ada, sehingga dapat memengaruhi ukuran transaksi, penyimpanan, dan kinerja jaringan.
-
Migrasi kunci dompet merupakan bagian penting dari peningkatan. Mekanisme tanda tangan baru harus dirancang bersama dengan kontrol akun, pembaruan kunci, otorisasi transaksi, dan kompatibilitas dompet.
-
Dukungan testnet tidak berarti aktivasi mainnet secara penuh. Status peningkatan harus ditentukan berdasarkan amendment XRPL resmi, dukungan validator, dan aktivasi mainnet.
Mengapa XRPL Perlu Mempertimbangkan Keamanan Komputasi Kuantum Lebih Awal?
Isu utama dalam keamanan komputasi kuantum adalah bahwa algoritme kuantum tertentu di masa depan mungkin dapat merusak asumsi keamanan matematis yang mendasari kriptografi kunci publik saat ini.
Algoritme secp256k1 dan Ed25519 yang saat ini didukung XRPL sama-sama termasuk dalam keluarga kriptografi kurva eliptik. Keduanya bergantung pada masalah matematis yang sulit diselesaikan secara efisien oleh komputer klasik. Oleh karena itu, sekalipun penyerang memperoleh kunci publik sebuah akun, penyerang tidak dapat memperoleh kunci privat yang sesuai dengan biaya komputasi yang layak secara praktis.
Namun, algoritme Shor menunjukkan bahwa komputer kuantum yang cukup mumpuni secara teoretis dapat menyelesaikan masalah matematis tersebut secara efisien. Artinya, jika perangkat yang mampu melakukan komputasi kuantum toleran kesalahan dalam skala besar tersedia di masa depan, tanda tangan kurva eliptik tradisional mungkin tidak lagi memberikan tingkat keamanan seperti saat ini.
Risiko ini tidak terbatas pada XRPL. Bitcoin, Ethereum, dan blockchain lain yang menggunakan tanda tangan kurva eliptik juga perlu mempelajari migrasi kriptografi jangka panjang.
Namun, terdapat kesenjangan besar antara risiko teoretis dan kemampuan serangan di dunia nyata. Saat ini tidak ada bukti publik yang andal bahwa komputer kuantum dapat membobol kunci privat kurva eliptik blockchain yang sebenarnya dalam skala besar.
XRPL mempelajari tanda tangan pascakuantum lebih awal terutama karena infrastruktur blockchain mungkin memerlukan siklus peningkatan yang panjang.
Tidak seperti layanan internet biasa, blockchain publik harus memperhitungkan kompatibilitas di antara sejumlah besar akun yang sudah ada, aplikasi dompet, validator, dan aplikasi transaksi. Bahkan setelah algoritme kriptografi baru distandardisasi, penerapannya di mainnet tetap memerlukan pengembangan teknis, peninjauan keamanan, pengujian kinerja, dan tata kelola jaringan.
Selain itu, beberapa akun mungkin tidak aktif dalam jangka waktu yang lama. Jika pengguna harus secara aktif memigrasikan kunci mereka di masa depan, cara menangani akun yang tidak aktif dalam waktu lama juga akan menjadi isu penting.
Oleh karena itu, tujuan persiapan keamanan pascakuantum bukan untuk memprediksi bahwa serangan kuantum akan segera terjadi. Tujuannya adalah menyediakan waktu yang cukup untuk meningkatkan sistem jika risiko kriptografi baru muncul di masa depan.
Apa Itu ML-DSA-44, dan Mengapa Cocok untuk Tanda Tangan Pascakuantum?
ML-DSA-44 adalah algoritme tanda tangan digital berbasis kriptografi kisi. Algoritme ini merupakan bagian dari standar FIPS 204 yang diterbitkan oleh NIST pada 2024. Algoritme ini berasal dari skema kriptografi CRYSTALS-Dilithium dan terutama digunakan untuk menghasilkan serta memverifikasi tanda tangan digital.
Fungsi dasar tanda tangan digital tradisional adalah membuktikan bahwa suatu transaksi diotorisasi oleh pemegang kunci privat yang sesuai dan memastikan bahwa data yang dicakup oleh tanda tangan tidak diubah tanpa otorisasi.
Sebagai contoh, ketika pengguna memulai transfer melalui dompet XRP, pengguna harus menandatangani data transaksi dengan kunci privat. Validator XRPL kemudian menggunakan kunci publik yang sesuai untuk memverifikasi tanda tangan dan mengonfirmasi apakah transaksi mematuhi aturan otorisasi akun.
ML-DSA-44 tidak mengubah tujuan dasar tanda tangan digital. Sebaliknya, algoritme ini menggunakan struktur matematis yang berbeda untuk menyediakan keamanan tanda tangan.
Keamanannya terutama didasarkan pada kesulitan komputasional dari masalah matematis yang berkaitan dengan kisi. Saat ini, tidak ada algoritme klasik atau kuantum yang diketahui dapat membobol ML-DSA-44 secara efisien dengan parameter keamanan standar pada biaya yang layak secara praktis.
Namun, keamanan pascakuantum tidak berarti keamanan absolut. Algoritme tetap harus diimplementasikan dengan benar, dan perangkat lunak terkait dapat dipengaruhi oleh serangan saluran samping, cacat angka acak, atau kerentanan rekayasa lainnya.
Standar ML-DSA mencakup berbagai tingkat parameter keamanan. ML-DSA-44 sesuai dengan Kategori Keamanan NIST 2 dan dimaksudkan untuk memberikan tingkat keamanan pascakuantum yang konsisten dengan kategori tersebut. Dibandingkan dengan tanda tangan kurva eliptik tradisional, biaya utama ML-DSA-44 adalah ukuran kunci dan tanda tangannya yang lebih besar.
| Dimensi Perbandingan |
Tanda Tangan XRPL yang Ada |
ML-DSA-44 |
| Algoritme Representatif |
secp256k1, Ed25519 |
ML-DSA-44 |
| Dasar Kriptografi |
Kriptografi kurva eliptik |
Kriptografi berbasis kisi |
| Risiko Komputasi Kuantum |
Secara teoretis rentan terhadap serangan yang cukup kuat menggunakan algoritme Shor |
Dirancang untuk mengatasi metode serangan kuantum yang diketahui |
| Ukuran Kunci Publik |
Biasanya sekitar 32–33 byte |
1.312 byte |
| Ukuran Tanda Tangan |
Biasanya sekitar 64–72 byte |
2.420 byte |
| Keunggulan Utama |
Data ringkas dan ekosistem yang matang |
Desain keamanan pascakuantum |
| Tantangan Utama |
Risiko kuantum jangka panjang |
Ukuran data, kinerja, dan kompatibilitas |
Ukuran di atas mencerminkan perbedaan penting antara kedua jenis algoritme tersebut. Namun, ukuran transaksi on-chain yang sebenarnya juga dipengaruhi oleh format pengodean dan bidang lainnya. Bagi XRPL, arti penting pengenalan ML-DSA-44 adalah menyediakan opsi tanda tangan untuk otorisasi akun di masa depan yang tidak bergantung pada asumsi keamanan tradisional kriptografi kurva eliptik. Algoritme ini tidak dimaksudkan untuk segera menggantikan semua dompet yang ada.
Mengapa Paparan Kunci Publik Dompet XRPL Dapat Menjadi Titik Masuk Serangan Kuantum?
Tanda tangan digital pada umumnya melibatkan kunci publik dan kunci privat. Kunci privat digunakan untuk menghasilkan tanda tangan transaksi, sedangkan kunci publik digunakan untuk memverifikasi apakah tanda tangan tersebut valid. Dalam keadaan normal, sekalipun penyerang memperoleh kunci publik, penyerang tidak dapat memperoleh kunci privat dalam waktu yang layak secara praktis menggunakan komputer klasik.
Namun, asumsi keamanan ini dapat rusak jika komputer kuantum yang cukup kuat tersedia di masa depan.
Di XRPL, alamat akun tidak sama dengan kunci publik lengkap. Untuk akun yang belum secara publik mengungkapkan kunci publik penandatanganannya, penyerang tidak dapat memperoleh kunci publik kurva eliptik yang sesuai hanya dari alamat akun.
Namun, ketika sebuah akun menggunakan kunci untuk menandatangani transaksi, kunci publik yang sesuai dapat diungkapkan dalam informasi transaksi. Catatan on-chain disimpan dalam jangka panjang dan dapat diverifikasi secara publik. Akibatnya, kunci publik yang terekspos dapat menjadi target serangan kuantum di masa depan.
Hal ini tidak berarti bahwa semua akun XRP yang pernah melakukan transaksi saat ini berisiko. Hal ini berarti mekanisme tanda tangan tradisional memiliki risiko jangka panjang yang perlu direncanakan lebih awal.
Penting untuk diperhatikan bahwa mengubah kunci penandatanganan akun tidak sama dengan menghilangkan risiko yang terkait dengan kunci lama. Jika kunci lama masih memiliki otorisasi transaksi yang valid, penyerang tetap dapat menggunakannya untuk melakukan operasi tanpa otorisasi bahkan setelah kunci pascakuantum ditambahkan.
Sistem akun XRPL yang ada mendukung mekanisme otorisasi Master Key, Regular Key, dan multisignature. Mekanisme ini menyediakan dasar teknis untuk migrasi kunci di masa depan, tetapi rencana peningkatan juga harus secara jelas menentukan otorisasi yang ada mana yang perlu dinonaktifkan dan bagaimana kontrol akun akan dipertahankan.
Oleh karena itu, inti migrasi keamanan pascakuantum bukan hanya menghasilkan kunci ML-DSA-44 baru. Migrasi ini juga memerlukan jaminan bahwa jalur tanda tangan lama tidak lagi dapat mengendalikan akun.
Bagaimana XRPL Dapat Meningkatkan Mekanisme Tanda Tangan Transaksinya Melalui ML-DSA-44?
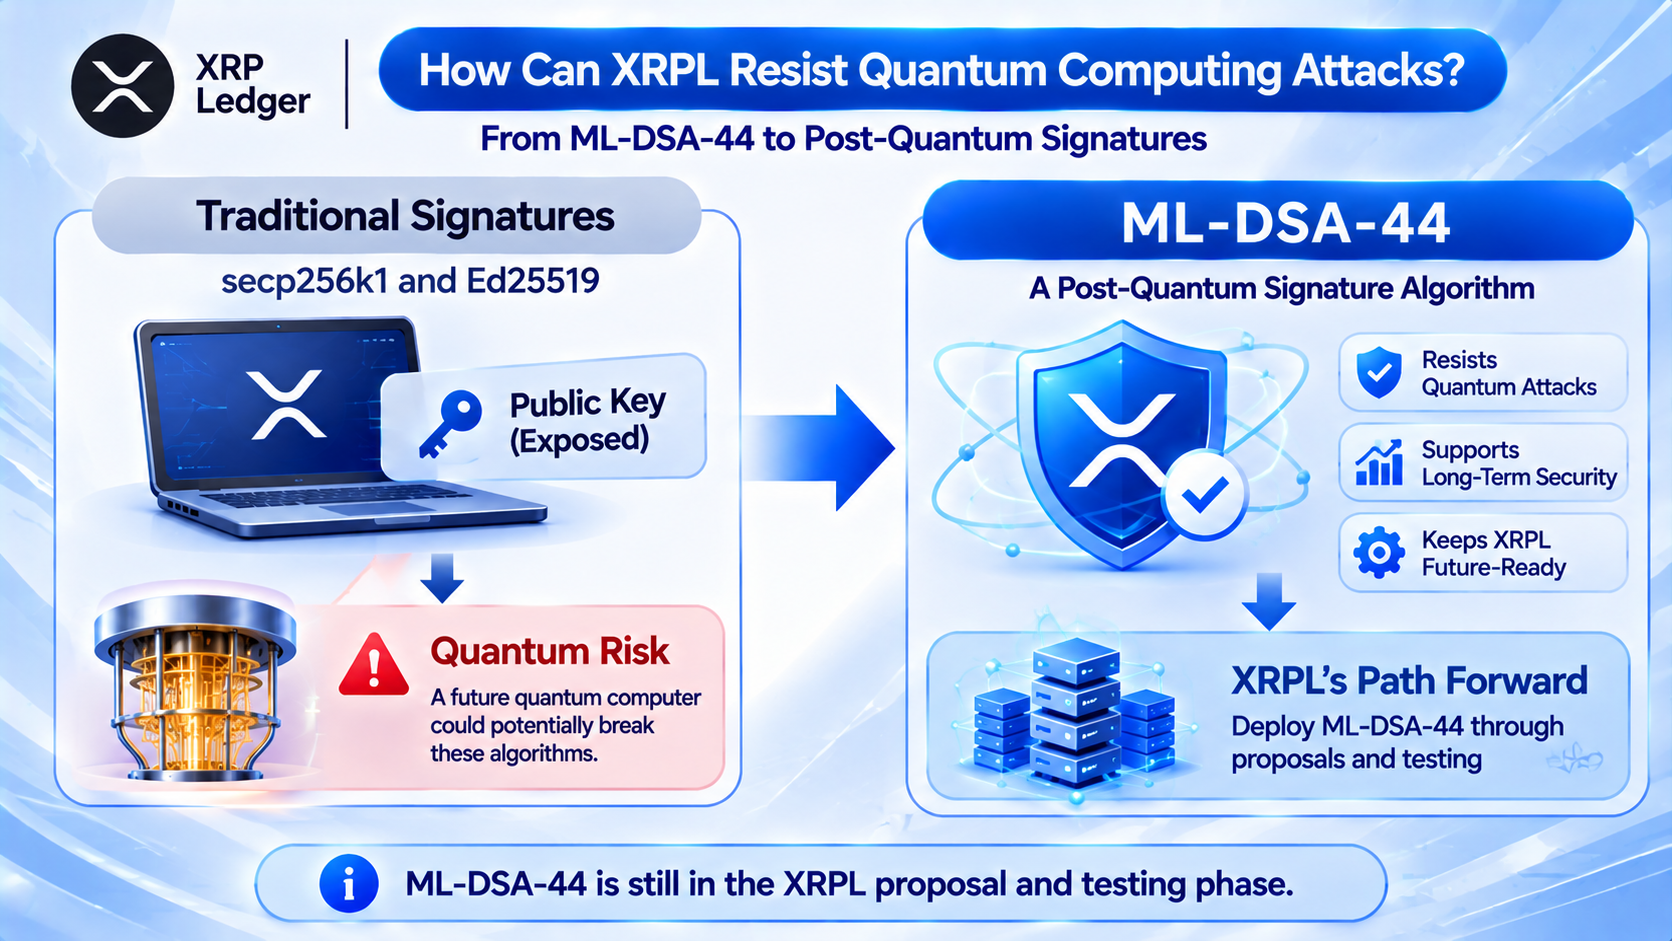
Rencana tanda tangan pascakuantum XRPL dimaksudkan untuk menambahkan jenis kunci baru di samping jenis secp256k1 dan Ed25519 yang ada, sehingga jaringan dapat mengenali dan memverifikasi tanda tangan ML-DSA-44.
Rencana ini tidak mendesain ulang transfer XRP. Sebaliknya, rencana ini meningkatkan fondasi kriptografi yang digunakan untuk otorisasi transaksi dan verifikasi tanda tangan. Untuk transaksi biasa, proses dasarnya tetap mencakup pembuatan transaksi, penandatanganan dengan kunci privat, pengiriman ke jaringan, dan verifikasi informasi otorisasi oleh validator.
Perbedaannya adalah akun yang menggunakan kunci pascakuantum akan menghasilkan tanda tangan dengan ML-DSA-44, dan validator juga perlu dapat mengenali serta memverifikasi algoritme tersebut.
Peta jalan protokol XRPL Foundation untuk 2027 telah mencantumkan arah ini sebagai proyek penelitian yang mencakup akun biasa, validator, dan entitas yang menerbitkan daftar validator. Implementasi server terkait telah diuji di AlphaNet, tetapi isu yang berkaitan dengan konsistensi derivasi kunci lintas bahasa, dukungan dompet, dan vektor pengujian masih perlu diselesaikan.
Dari sisi cakupan implementasi, peningkatan ini terutama mencakup tiga area:
-
Tanda tangan akun. Dompet harus dapat menghasilkan dan mengelola kunci ML-DSA-44, serta jaringan harus dapat memverifikasi tanda tangan transaksi yang sesuai.
-
Tanda tangan validator. Proses konsensus XRPL bergantung pada validator untuk menandatangani dan memverifikasi pesan terkait. Jika jaringan perlu secara substansial mengurangi ketergantungannya pada kriptografi tradisional di masa depan, identitas validator dan pesan konsensus juga perlu ditingkatkan dengan sesuai.
-
Kompatibilitas infrastruktur. SDK dompet, dompet perangkat keras, sistem kustodian bursa, dan perangkat lunak node semuanya harus dapat memproses kunci publik serta data tanda tangan yang lebih besar dengan benar.
Oleh karena itu, penerapan ML-DSA-44 bukan sekadar menambahkan pustaka algoritme. Ini adalah peningkatan sistematis yang melibatkan berbagai skenario tanda tangan di seluruh XRPL.
Bagaimana Pemegang XRP Dapat Bermigrasi ke Dompet Tahan Kuantum di Masa Depan?
Migrasi kunci dompet merupakan bagian dari peningkatan pascakuantum XRPL yang paling langsung memengaruhi pengguna biasa.
Berdasarkan proposal teknis saat ini, akun XRPL yang ada mungkin dapat secara bertahap memindahkan kontrol akun ke sistem kunci yang mendukung ML-DSA-44 dengan menetapkan kunci penandatanganan baru, tanpa harus membuat alamat baru dan mentransfer seluruh XRP.
Pendekatan ini menggunakan mekanisme otorisasi akun XRPL yang sudah ada. Sebagai contoh, jika fungsionalitas terkait didukung, pengguna dapat menetapkan Regular Key pascakuantum baru untuk akun yang ada, lalu menonaktifkan Master Key yang tidak lagi dianggap aman sesuai persyaratan protokol. Langkah ini akan mempertahankan alamat akun yang ada sekaligus mengurangi risiko bahwa algoritme tanda tangan lama dapat terus mengendalikan akun.
Namun, proses ini harus memenuhi prasyarat penting: kunci baru harus berfungsi dengan benar, dan pengguna harus dapat menyimpan serta memulihkan kunci privat yang sesuai dengan aman. Jika pengguna menonaktifkan kunci lama tanpa memverifikasi bahwa kunci baru berfungsi, akun dapat menjadi tidak dapat digunakan. Sebaliknya, jika pengguna hanya menetapkan kunci baru tanpa menangani otorisasi lama yang masih valid, migrasi mungkin tidak mencapai tingkat keamanan kuantum yang diharapkan.
Untuk akun multisignature, pengguna juga harus memeriksa apakah kunci kurva eliptik tradisional masih berada dalam daftar penanda tangan. Meningkatkan hanya satu penanda tangan tidak selalu berarti seluruh akun telah menyelesaikan migrasi pascakuantumnya.
Berbagai jenis pengguna akan memiliki tanggung jawab migrasi yang berbeda.
| Jenis Akun |
Tugas Migrasi Utama di Masa Depan |
| Dompet Self-Custody |
Memperbarui perangkat lunak dompet, menghasilkan kunci baru, dan menyesuaikan otorisasi akun |
| Dompet Kustodian Bursa |
Memastikan bursa meningkatkan sistem manajemen kunci dan sistem penandatanganannya |
| Akun Kustodian Institusional |
Mengoordinasikan sistem kustodian, perangkat keras, dan prosedur otorisasi internal |
| Akun Multisignature |
Meninjau dan memigrasikan kunci penanda tangan terkait |
Penting untuk ditekankan bahwa pemegang XRP biasa tidak perlu segera mengganti dompet atau mentransfer aset karena proposal ini. Proses migrasi belum secara resmi dibuka sebagai operasi mainnet umum. Prosedur spesifik akan bergantung pada pengembangan protokol, audit, dan dukungan dompet di masa depan.
Bagi pengguna, langkah yang lebih penting pada tahap ini adalah melindungi kunci privat yang ada dan tetap waspada terhadap situs migrasi palsu, halaman pengumpulan seed phrase, serta alat dompet yang tidak terverifikasi dan diklaim sebagai bagian dari peningkatan keamanan kuantum.
Mengapa Tanda Tangan Tahan Kuantum Dapat Meningkatkan Biaya Penyimpanan dan Jaringan XRPL?
Meskipun ML-DSA-44 dapat meningkatkan keamanan kriptografi jangka panjang, algoritme ini juga menghasilkan data tanda tangan yang jauh lebih besar. Kunci publik dan tanda tangan yang digunakan dalam transaksi XRPL tradisional relatif ringkas, sedangkan ML-DSA-44 memiliki panjang kunci publik 1.312 byte dan panjang tanda tangan 2.420 byte.
Artinya, jaringan harus memproses lebih banyak data ketika memverifikasi dan menyimpan transaksi terkait.
Penelitian teknis XRPL Foundation memperkirakan bahwa transaksi pembayaran yang menggunakan tanda tangan pascakuantum dapat memerlukan sekitar 5.331 byte setelah memperhitungkan beban penyimpanan terkait, dibandingkan nilai acuan sekitar 1.704 byte untuk transaksi pembayaran biasa. Nilai pertama kira-kira 3,13 kali lebih besar daripada nilai kedua.
Perubahan ini dapat memengaruhi berbagai aspek operasi blockchain:
-
Penyimpanan ledger. Seiring meningkatnya jumlah transaksi, data tanda tangan yang lebih besar dapat meningkatkan kapasitas penyimpanan yang diperlukan validator untuk menyimpan riwayat transaksi dalam jangka panjang.
-
Bandwidth jaringan. Validator perlu menyebarkan dan menerima transaksi serta pesan konsensus. Ukuran data yang lebih besar dapat meningkatkan kebutuhan transmisi jaringan.
-
Kinerja verifikasi tanda tangan. Algoritme kriptografi yang berbeda memiliki biaya komputasi yang berbeda. Validator perlu menguji efisiensi pembuatan dan verifikasi tanda tangan ML-DSA-44 dalam lingkungan operasional nyata.
-
Sistem dompet dan kustodian. Dompet perangkat keras, aplikasi seluler, dan perangkat penandatanganan institusional harus mendukung format kunci serta struktur data tanda tangan yang baru.
Perlu diperhatikan bahwa proposal saat ini tidak berencana menaikkan biaya transaksi dasar XRPL hanya karena ML-DSA-44 digunakan. Namun, hal ini tidak berarti bahwa data transaksi yang lebih besar tidak akan menimbulkan biaya infrastruktur, maupun menjamin bahwa semua aturan biaya akan tetap tidak berubah di masa depan. Oleh karena itu, peningkatan tanda tangan pascakuantum harus menyeimbangkan keamanan, kinerja transaksi, dan konsumsi sumber daya jaringan.
Sejauh Mana Kemajuan Peningkatan Keamanan Pascakuantum XRPL?
Peningkatan keamanan kuantum XRPL masih berada dalam tahap penelitian, pengembangan, dan pengujian secara bertahap. Ini bukan migrasi mainnet yang telah selesai. Pada April 2026, Ripple mengusulkan peta jalan keamanan pascakuantum bertahap yang mencakup respons risiko darurat, eksperimen algoritme, pengujian jaringan pengembangan, dan migrasi protokol di masa depan. Tujuan jangka panjangnya adalah mempersiapkan adopsi luas sistem tanda tangan pascakuantum sekitar 2028.
Peta jalan protokol XRPL Foundation yang diperbarui pada November 2026 semakin memperjelas cakupan teknis, beban kerja pengembangan, dan rencana penelitian selanjutnya untuk ML-DSA-44.
Peta Jalan Keamanan Pascakuantum XRPL
-
2026: Penelitian teknis dan pengujian awal
-
Meneliti implementasi ML-DSA-44 pada akun dan validator XRPL, serta mengevaluasi kelayakannya dalam lingkungan pengujian.
-
Paruh pertama 2027: Penelitian rencana migrasi
-
Berfokus pada cara akun yang ada dapat bermigrasi, cara dompet dapat beradaptasi, dan cara berbagai implementasi perangkat lunak dapat mempertahankan konsistensi.
-
Paruh kedua 2027 hingga 2028: Pengembangan, peninjauan, dan audit
-
Berdasarkan hasil penelitian, melanjutkan implementasi protokol, peninjauan kode, audit keamanan, dan pengujian kinerja jaringan.
-
Target 2028: Mendorong transisi ke tanda tangan pascakuantum
-
Apakah fitur tersebut dapat diaktifkan di mainnet tetap akan bergantung pada kematangan teknis, persetujuan amendment, dan kompatibilitas ekosistem.
Jadwal di atas merupakan target peta jalan, bukan tanggal aktivasi mainnet yang telah dikonfirmasi.
XRPL menggunakan mekanisme amendment untuk mengoordinasikan peningkatan fitur protokol. Perubahan pada aturan validasi transaksi harus melalui proses tata kelola jaringan dan dukungan validator terkait sebelum dapat diaktifkan di mainnet.
Oleh karena itu, sekalipun pengembang telah menyelesaikan implementasi pengujian ML-DSA-44, hal ini tidak dapat disamakan dengan mainnet XRPL yang sudah memiliki perlindungan tahan kuantum secara menyeluruh.
Selain itu, migrasi keamanan pascakuantum tidak hanya melibatkan dompet pengguna biasa. Bursa, institusi kustodian, validator, dan infrastruktur terkait juga harus meningkatkan perangkat lunak serta sistem manajemen kunci mereka secara terkoordinasi. Jika beberapa peserta penting tidak dapat mendukung mekanisme tanda tangan baru tepat waktu, peningkatan dapat tertunda. Dari perspektif ini, rencana keamanan pascakuantum XRPL lebih menyerupai proyek rekayasa protokol jangka panjang daripada pembaruan perangkat lunak sederhana.
Dapatkah Peningkatan Tahan Kuantum Menghilangkan Semua Risiko Keamanan XRP?
ML-DSA-44 dapat memberikan fondasi keamanan baru terhadap potensi ancaman yang ditimbulkan komputasi kuantum masa depan terhadap tanda tangan digital tradisional, tetapi tidak dapat menghilangkan semua risiko yang dihadapi akun XRP.
-
Tanda tangan pascakuantum terutama menangani keamanan algoritme tanda tangan digital. Jika seed phrase atau kunci privat pengguna dicuri melalui situs phishing, penyerang tetap dapat secara langsung mengendalikan akun terkait sekalipun akun tersebut menggunakan ML-DSA-44.
-
Perangkat lunak dompet dan perangkat keras masih dapat mengandung kerentanan. Pembuatan kunci, pemrosesan angka acak, implementasi tanda tangan, dan penyimpanan aman semuanya memerlukan pengujian menyeluruh.
-
Konfigurasi izin akun tetap penting. Jika pengguna telah mengonfigurasi kunci penandatanganan pascakuantum tetapi Master Key lama atau jalur otorisasi tidak aman lainnya masih valid, akun dapat terus menghadapi potensi risiko.
-
Kriptografi pascakuantum sendiri juga memerlukan kriptoanalisis dan peninjauan rekayasa yang berkelanjutan. Standardisasi berarti algoritme telah melalui evaluasi ketat, tetapi tidak berarti bahwa metode serangan baru atau cacat implementasi tidak akan pernah ditemukan di masa depan.
-
Ekosistem XRPL juga mencakup dompet, bursa, layanan lintas rantai, dan aplikasi lainnya. Bahkan jika ledger yang mendasarinya menyelesaikan peningkatan tanda tangan, hal ini tidak secara otomatis memastikan bahwa semua sistem pihak ketiga memberikan tingkat keamanan yang sama.
Oleh karena itu, peningkatan tahan kuantum harus dipahami sebagai peningkatan keamanan jangka panjang untuk infrastruktur kriptografi, bukan jaminan absolut atas keamanan aset XRP.
Bagi pengguna biasa, melindungi seed phrase, memverifikasi otorisasi transaksi, menggunakan dompet tepercaya, dan menghindari tautan mencurigakan tetap menjadi langkah keamanan yang paling langsung saat ini.
Kesimpulan
XRPL sedang mengeksplorasi penggunaan ML-DSA-44, algoritme tanda tangan digital pascakuantum, untuk meningkatkan keamanan akun dan validator yang ada dalam lingkungan komputasi kuantum di masa depan. Tidak seperti tanda tangan kurva eliptik tradisional seperti secp256k1 dan Ed25519, ML-DSA-44 berbasis kriptografi kisi dan dirancang untuk menahan metode serangan kuantum yang diketahui.
Tantangan utama peningkatan ini bukan hanya memperkenalkan algoritme tanda tangan baru. Peningkatan ini juga melibatkan penentuan cara menangani kunci publik akun yang telah terekspos, cara memigrasikan kunci dompet yang ada, dan cara memungkinkan validator, institusi kustodian, serta perangkat lunak dompet mendukung mekanisme kriptografi baru secara bersama-sama.
Berdasarkan arah teknis saat ini, XRPL dapat menggunakan mekanisme otorisasi akun yang ada untuk mengganti kunci penandatanganan sambil mempertahankan alamat akun. Namun, menyelesaikan migrasi keamanan kuantum juga memerlukan penonaktifan otorisasi tanda tangan tradisional yang masih valid dan konfirmasi bahwa kunci baru dapat digunakan secara aman.
Selain itu, kunci publik dan tanda tangan ML-DSA-44 yang lebih besar dapat meningkatkan biaya penyimpanan jaringan, bandwidth, dan verifikasi. Peningkatan ini harus menyeimbangkan keamanan, kinerja, dan kompatibilitas ekosistem.
Tahun 2028 merupakan target penting dalam peta jalan keamanan pascakuantum XRPL, tetapi bukan tanggal peningkatan mainnet yang telah dikonfirmasi. Bagi pemegang XRP, saat ini tidak ada bukti bahwa kunci kurva eliptik blockchain yang sebenarnya telah dibobol secara luas oleh komputer kuantum, dan tidak perlu segera mentransfer aset karena proposal teknis tersebut.
Dalam jangka panjang, penelitian keamanan kuantum XRPL mencerminkan tantangan umum yang dihadapi infrastruktur blockchain: mempersiapkan potensi perubahan kemampuan komputasi saat kriptografi yang ada masih efektif.
FAQ
Apa Itu ML-DSA-44 XRPL?
ML-DSA-44 adalah algoritme tanda tangan digital pascakuantum berbasis kriptografi kisi yang termasuk dalam standar NIST FIPS 204. XRPL sedang mempelajari penggunaannya untuk transaksi akun, validator, dan skenario tanda tangan lainnya.
Apakah Komputer Kuantum Dapat Membobol Dompet XRP Saat Ini?
Saat ini tidak ada bukti publik yang andal bahwa komputer kuantum dapat membobol kunci privat kurva eliptik dompet XRP yang sebenarnya dalam skala besar. Risiko terkait terutama menyangkut komputer kuantum berkinerja tinggi dan toleran kesalahan yang mungkin muncul di masa depan.
Mengapa Akun XRP yang Telah Mengekspos Kunci Publiknya Dapat Menghadapi Risiko?
Komputer kuantum yang cukup kuat berpotensi dapat memperoleh kunci privat dari kunci publik kurva eliptik tradisional di masa depan. Oleh karena itu, akun yang kunci publiknya telah terekspos perlu mempertimbangkan keamanan kunci jangka panjang.
Apakah Peningkatan ke ML-DSA-44 Akan Memerlukan Alamat XRP Baru?
Berdasarkan arah desain saat ini, pengguna mungkin dapat bermigrasi sambil mempertahankan alamat akun yang ada dengan menetapkan kunci penandatanganan baru dan menonaktifkan Master Key lama. Namun, proses spesifiknya akan bergantung pada dukungan protokol dan dompet yang secara resmi diaktifkan di masa depan.
Apakah XRPL Sudah Mengaktifkan ML-DSA-44 di Mainnet?
Per 12 November 2026, fungsionalitas terkait masih berada dalam tahap proposal, pengembangan, dan pengujian. Fungsionalitas ini belum dapat dianggap sebagai mekanisme tanda tangan yang sepenuhnya diaktifkan pada mainnet XRPL.
Apakah ML-DSA-44 Akan Meningkatkan Biaya Transaksi XRP?
Proposal saat ini tidak berencana menaikkan biaya transaksi dasar hanya karena ML-DSA-44 diadopsi. Namun, data tanda tangan yang lebih besar dapat meningkatkan biaya penyimpanan jaringan, bandwidth, dan biaya infrastruktur lainnya.
Apakah XRPL Akan Menyelesaikan Peningkatan Keamanan Kuantumnya pada 2028?
Tahun 2028 merupakan target penting dalam peta jalan terkait, tetapi jadwal akhir akan bergantung pada pengembangan teknis, audit keamanan, kompatibilitas dompet, dan persetujuan amendment mainnet.