Cocok untuk pembaca yang baru mengenal kustodi mandiri, atau yang sudah menggunakan ekstensi peramban dan dompet hardware tetapi masih mencampuradukkan keamanan akun dengan keamanan kunci. Keamanan dompet kripto berkaitan dengan pengamanan aset kripto: yang pertama berfokus pada wewenang penandatanganan dan permukaan serangan, sedangkan yang kedua lebih mengarah pada penyimpanan aset dan pertahanan di sisi platform. Langkah sehari-hari dimulai dengan pencadangan frasa seed dan dilanjutkan dengan pemeriksaan phishing dompet sebelum menandatangani transaksi.
Poin Utama
- Keamanan dompet berkaitan dengan pengendalian wewenang penandatanganan; keamanan akun bursa terutama melindungi kanal login dan penarikan—keduanya tidak dapat disamakan.
- Setelah frasa seed atau kunci privat bocor, tidak ada “pengaturan ulang kata sandi” seperti pada situs web; aset harus dipindahkan ke alamat yang berasal dari seed yang benar-benar baru.
- Dompet hot, cold, dan kustodial memiliki permukaan paparan yang berbeda; risiko online, offline, dan pihak lawan harus dinilai secara terpisah.
- Jalur serangan umum mencakup situs phishing, persetujuan token berbahaya, peracunan alamat tiruan, dan permintaan blind signing.
- Menyimpan seluruh saldo dalam dompet hot memaksimalkan kerugian jika satu vektor serangan berhasil; penyimpanan berlapis memisahkan kebutuhan harian dari aset jangka panjang.
Apa Itu Keamanan Dompet Kripto—dan Apa yang Dilindunginya?
Keamanan dompet kripto melindungi pihak yang dapat menandatangani transaksi on-chain, bukan sesi login aplikasi. Dompet mata uang kripto mengelola kunci publik dan privat, bukan menyimpan koin secara langsung. Aset on-chain berada pada alamat; alamat publik yang diturunkan dari kunci publik digunakan orang lain untuk mengirim dana, sedangkan kunci privat digunakan untuk mengotorisasi transaksi atau membelanjakan dana dari alamat tersebut. Perangkat lunak dompet hanyalah antarmuka kustodi dan penandatanganan untuk pasangan kunci—yang menentukan ke mana aset berpindah adalah apakah wewenang penandatanganan tetap hanya dimiliki oleh pemegangnya.
Bedakan secara tegas dengan keamanan akun bursa: pertahanan bursa biasanya mencakup kata sandi, autentikasi dua faktor, daftar putih penarikan, dan pengelolaan perangkat untuk mengurangi risiko pengambilalihan akun dan penarikan tidak sah. Dalam kustodi mandiri, setelah penyerang memiliki frasa seed atau kunci privat—atau menipu pemegangnya agar memberikan tanda tangan berhak akses tinggi—aset sering kali dapat dipindahkan secara on-chain tanpa adanya layanan dukungan yang mampu membekukan atau membalikkan transfer. Jadi, keamanan dompet kripto berarti pengendalian wewenang penandatanganan, bukan keamanan akun bursa. Bentuk dompet dan dasar-dasar kunci selaras dengan cara dompet kripto membedakan desain kustodial dan nonkustodial.
Risiko Apa yang Ditimbulkan oleh Dompet Hot, Cold, dan Kustodial?
Ketiga bentuk tersebut memiliki risiko yang berbeda dan tidak seharusnya disamakan dengan anggapan umum bahwa semuanya “aman”.
| Bentuk dompet |
Lokasi kunci secara umum |
Paparan utama |
Penggunaan umum |
| Dompet hot |
Ponsel/PC online, ekstensi peramban, atau dompet perangkat lunak lain yang terhubung ke internet |
Malware, halaman phishing, persetujuan berbahaya, pembajakan clipboard |
Interaksi harian dalam jumlah kecil dan penandatanganan yang sering |
| Dompet cold |
Dompet hardware offline atau media kunci offline lainnya; perangkat fisik yang digunakan untuk penyimpanan kunci privat secara aman |
Kehilangan fisik, perangkat palsu dari rantai pasok, kesalahan pencadangan, rekayasa sosial untuk memperoleh seed |
Penyimpanan jangka menengah hingga panjang, saldo besar yang jarang dipindahkan |
| Dompet kustodial |
Penyimpanan kunci dikelola penyedia, bukan pengguna yang memiliki kunci |
Pihak lawan platform, pengambilalihan akun, pembekuan penarikan dan kepatuhan |
Pencocokan perdagangan serta deposit/penarikan |
Dompet hot praktis karena dapat menandatangani kapan saja—dan itu berarti lingkungan penandatanganan tetap berada di permukaan serangan jaringan. Panduan keamanan dompet Bitcoin.org menekankan pencadangan dan kustodi offline: saldo besar untuk jangka panjang sebaiknya tidak disimpan dalam pengaturan penandatanganan yang selalu online. Dompet cold mengurangi risiko infeksi aktif dan penandatanganan phishing instan, tetapi tidak menghilangkan risiko seed dilihat orang lain, cadangan foto di cloud, atau perangkat yang ditukar. Pengaturan kustodial menukar kendali risiko platform dengan paparan pihak lawan dan lapisan akun yang lebih tinggi.
Pola yang lebih tahan lama adalah kombinasi: dompet hot kecil untuk interaksi, endpoint cold dengan seed independen untuk aset simpanan, serta saldo perdagangan yang dikelola berdasarkan aturan keamanan akun platform—alih-alih menumpuk seluruh paparan pada satu bentuk dompet.
Mengapa Anda Tidak Dapat “Mengatur Ulang Kata Sandi” Setelah Frasa Seed atau Kunci Privat Bocor?
Blockchain tidak “mengingat” akun situs web; blockchain hanya memeriksa apakah tanda tangan kriptografis sesuai dengan suatu alamat. BIP-39 memetakan mnemonik yang dapat dibaca manusia ke seed, lalu menurunkan kunci privat dan pohon alamat; seed adalah material kunci akar. Tidak ada sakelar terpusat untuk membatalkan kata sandi lama dan memaksakan kata sandi baru.
Hal ini menghasilkan konsekuensi yang berbeda dari rekening bank: setelah frasa seed atau kunci privat bocor, penyerang dapat memulihkan kendali atas alamat yang sama di dompet kompatibel mana pun; layar kunci aplikasi dan PIN hanya membatasi akses ke perangkat dan tidak dapat membuat “seed lama” menjadi tidak valid secara on-chain. Tindakan yang tepat adalah memindahkan aset—selama masih dapat dikendalikan—ke alamat dari seed yang baru dibuat dan menghentikan penggunaan setiap cadangan seed lama. “Ubah kata sandi dan Anda aman” adalah kebiasaan akun terpusat—dan kebocoran seed tidak dapat diperbaiki dengan pengaturan ulang kata sandi, melainkan hanya dengan migrasi ke seed baru.
Apa Saja Serangan Dompet yang Umum—Phishing, Persetujuan Berbahaya, dan Peracunan Alamat?
Ancaman umum tidak selalu mencuri kunci privat secara langsung; lebih sering ancaman tersebut memancing satu tanda tangan yang valid atau mengarahkan transfer ke alamat penyerang.
Phishing: Situs resmi palsu, chat dukungan, halaman airdrop, atau permintaan “sinkronisasi dompet” mendorong pengguna memasukkan seed atau mengunduh klien palsu. Frasa seed hanya digunakan dalam konteks pencadangan offline; setiap halaman web atau agen dukungan yang meminta seed merupakan hal yang tidak wajar.
Persetujuan berbahaya: Dalam model seperti ERC-20, pengguna dapat mengotorisasi kontrak untuk membelanjakan alokasi token. Penyerang menyamarkan UI mint/claim untuk meminta alokasi tanpa batas atau pihak pembelanja yang mencurigakan, lalu memindahkan token di kemudian hari tanpa perlu mencuri kembali kunci privat. Sebelum menandatangani, periksa kontrak, alokasi, domain, dan ID chain.
Peracunan alamat: Transfer masuk dalam jumlah kecil atau alamat tiruan yang ditanam dalam riwayat transaksi mendorong pengguna menyalin alamat yang salah dari “transfer terbaru”. Alamat penerima sebaiknya berasal dari buku alamat tepercaya atau diperiksa kembali melalui awalan dan akhiran alamat.
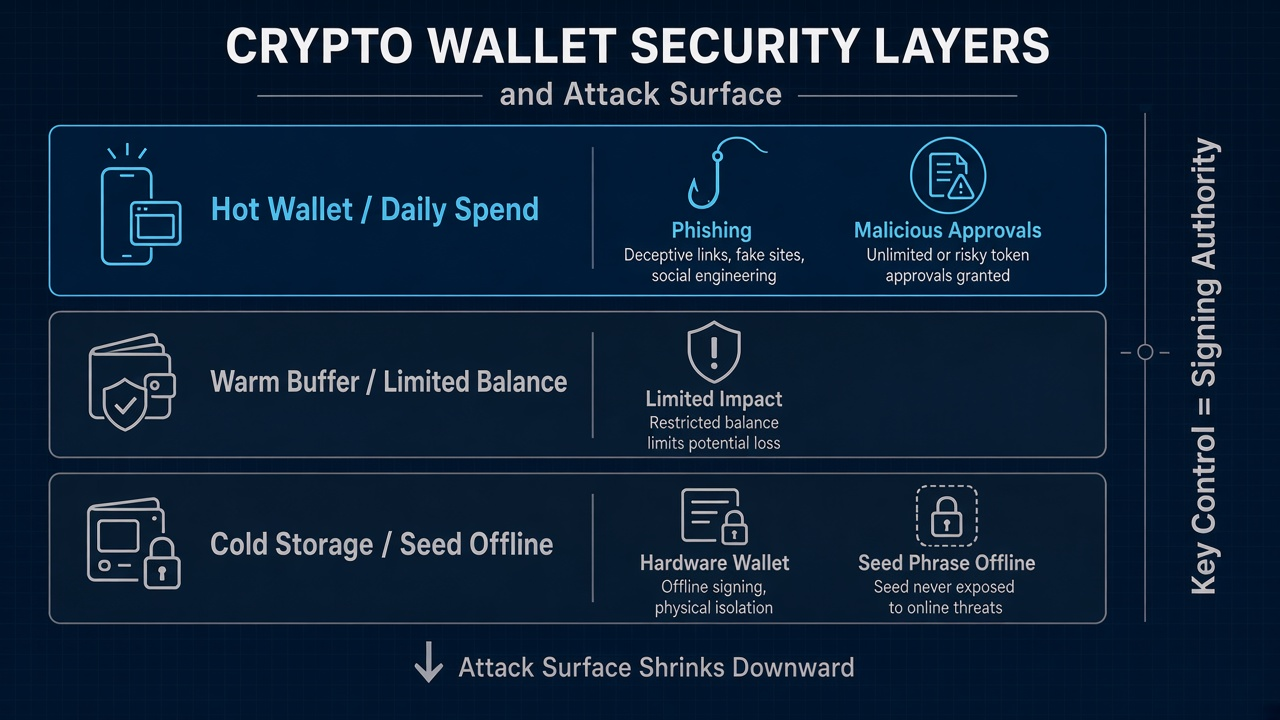 Gambar 1. Permukaan serangan dompet dan lapisan pengendalian kunci: dompet hot berada paling tinggi pada skala paparan; penyimpanan cold dan seed offline mengisolasi wewenang penandatanganan.
Blind signing juga sama berbahayanya: ketika permintaan hanya menampilkan “data tidak dikenal” atau string heksadesimal panjang, pemegang dompet menyerahkan wewenang penandatanganan dengan konsekuensi yang tidak diketahui. Daftar periksa keamanan dompet Ledger Academy menganggap pembaruan perangkat lunak, pengenalan aplikasi palsu, dan kustodi seed offline sebagai pertahanan dasar.
Bagaimana Penyimpanan Berlapis dan Kebiasaan Harian Mengurangi Permukaan Kerugian?
Penyimpanan berlapis tidak menghapus semua risiko; tetapi membatasi besarnya kerugian dari satu pelanggaran.
-
Lapisan hot harian: Simpan hanya saldo kecil yang diperlukan untuk interaksi dan gas; anggap perangkat dapat terkena phishing.
-
Lapisan buffer: Saldo menengah pada alamat yang lebih jarang digunakan untuk menandatangani; pisahkan dari mnemonik dompet hot agar satu seed tidak mencakup seluruh aset.
-
Lapisan penyimpanan cold: Aset besar jangka panjang pada seed independen, sebaiknya dibuat dan dicadangkan secara offline; gunakan BIP-39 untuk memahami daftar kata dan checksum, serta jangan simpan foto seed di album cloud dan riwayat chat.
Kebiasaan harian juga menentukan apakah satu serangan berhasil: jangan menyimpan seluruh aset di dompet hot demi kenyamanan—“seluruh dana di dompet hot” memaksimalkan kerugian akibat phishing, malware, dan persetujuan berbahaya; perlakukan dApp yang tidak dikenal sebagai berisiko tinggi secara default; dompet hardware tetap mengharuskan Anda membaca apa yang ditandatangani; verifikasi cadangan sebelum memindahkan dana.
Apa Keunggulan dan Keterbatasan Dompet Kustodi Mandiri?
Kustodi mandiri berarti pengguna memegang kunci mereka secara langsung, alih-alih mengandalkan penyedia, sehingga mereka mengendalikan dan melindungi aset digital sendiri: paparan tidak harus sepenuhnya terikat pada satu pihak lawan kustodial, serta menjadi akses awal standar ke DeFi, NFT, dan aplikasi multi-chain. Bagi kelompok atau organisasi, dompet multi-signature dapat mengurangi risiko titik kegagalan tunggal karena beberapa pihak menggunakan persetujuan terpisah untuk menandatangani transaksi sebelum dana dipindahkan. Keterbatasannya juga jelas: transfer yang salah, persetujuan yang salah, dan kebocoran seed umumnya tidak dapat dibalikkan oleh dukungan; pencadangan dan kebersihan persetujuan membutuhkan proses keamanan minimum; kehilangan satu-satunya cadangan berarti kehilangan kendali.
Kustodi sesuai untuk saldo perdagangan dan operasional yang lebih sederhana, tetapi bukan “kustodi mandiri tingkat lanjut”. Pisahkan berdasarkan tujuan: saldo perdagangan berada dalam sistem keamanan akun platform, sedangkan aset simpanan mandiri jangka panjang berada dalam sistem pengendalian kunci.
Ringkasan
Prinsip utama keamanan dompet kripto adalah aset mengikuti wewenang penandatanganan. Pengaturan hot, cold, dan kustodial memiliki permukaan serangan yang berbeda; setelah frasa seed atau kunci privat disusupi, tidak ada pengaturan ulang kata sandi—hanya migrasi ke seed baru; phishing, persetujuan berbahaya, dan peracunan alamat biasanya memperoleh satu tanda tangan valid atau transfer yang salah ketik. Penyimpanan berlapis dan pemeriksaan sebelum penandatanganan mengurangi permukaan kerugian.
FAQ
Apa itu keamanan dompet kripto?
Keamanan dompet kripto berarti mengendalikan dan melindungi kunci privat, frasa seed, serta wewenang penandatanganan on-chain yang dihasilkannya. Dompet mengelola kunci privat dan publik, bukan aset itu sendiri yang tetap berada di blockchain; siapa pun yang dapat menandatangani transaksi dapat memindahkan aset dari alamat yang sesuai, sedangkan pasangan kunci publik dan privat mencakup alamat publik yang digunakan untuk menerima kripto. Keamanan ini melindungi material kunci dan batas persetujuan—bukan kata sandi login bursa itu sendiri.
Bagaimana cara melindungi dompet kripto?
Simpan frasa seed dan kunci privat secara offline serta terisolasi, gunakan kata sandi yang kuat untuk aplikasi dompet atau layanan online terkait, dan gunakan berbagai metode untuk melindungi akses; pisahkan saldo berdasarkan tujuan agar seluruh aset tidak pernah berada dalam dompet hot; sebelum menandatangani, verifikasi domain, chain, ukuran alokasi, dan alamat penerima; instal dan perbarui klien hanya dari sumber yang dapat diperiksa secara independen, dan pada ponsel yang didukung, metode autentikasi biometrik seperti pengenalan wajah dapat menambahkan lapisan perlindungan melalui autentikasi biometrik.
Dapatkah Anda mengatur ulang kata sandi setelah frasa seed bocor?
Tidak. Frasa seed dipetakan ke material akar yang dapat menurunkan setiap kunci privat terkait; blockchain tidak memiliki pengaturan ulang terpusat untuk “membatalkan seed lama dan memaksakan seed baru”. Jika seed terpapar, pindahkan aset sesegera mungkin ke alamat dari seed yang baru dibuat, dan hentikan penggunaan setiap cadangan serta instans dompet yang terkait dengan seed lama.
Haruskah aset disimpan di bursa atau di dompet kustodi mandiri?
Hal tersebut bergantung pada penggunaan: perdagangan yang sering serta deposit/penarikan umumnya mengandalkan sistem akun bursa, sedangkan dompet online atau dompet digital praktis dan kustodi mandiri menawarkan kendali lebih kuat atas kunci; kasus penggunaan keuangan terdesentralisasi biasanya memerlukan kustodi mandiri, bukan akses yang hanya melalui bursa. Jika Anda menyimpan kripto untuk jangka panjang, banyak pengguna memilih perangkat hardware seperti ledger nano untuk perlindungan offline terhadap ancaman online. Pengambilalihan akun dan kebocoran kunci adalah jenis kejadian yang berbeda—pisahkan berdasarkan jumlah dan seberapa sering dana perlu dipindahkan.
Apa yang harus diperiksa sebelum menandatangani?
Sebelum menandatangani, verifikasi detail transaksi yang ditampilkan oleh dompet: pastikan situs atau klien yang digunakan memang dimaksudkan, ID chain benar, awalan dan akhiran alamat penerima sesuai, pihak pembelanja token dan alokasinya diperlukan, serta permintaan tidak menampilkan data blind signing yang tidak dapat dijelaskan. Jika permintaan tidak dapat dijelaskan, tolak tanda tangan dan mulai ulang dari titik masuk tepercaya, karena transaksi mata uang kripto yang valid bergantung pada dompet yang menggunakan kunci privat untuk menandatangani detail persis yang ditampilkan.