Pendahuluan
Keamanan blockchain bertumpu pada kerja bersama berbagai mekanisme kriptografi dan protokol. Pengguna mengotorisasi transaksi melalui dompet, jaringan menjalankan transaksi sesuai aturan, bukti kriptografis membantu memverifikasi hasil komputasi, sementara mekanisme konsensus dan ketersediaan data menentukan bagaimana status jaringan diterima, disebarkan, dan dipulihkan. Karena mekanisme tersebut menjalankan tugas yang berbeda, memahami karakteristik keamanan suatu teknologi memerlukan kejelasan tentang lapisan yang dilindunginya serta masalah yang belum diselesaikannya.
Komputasi kuantum menambahkan variabel teknologi jangka panjang pada persoalan ini. Sebagian sistem kriptografi kunci publik yang banyak digunakan saat ini mungkin menghadapi risiko serangan yang berbeda dari lingkungan komputasi klasik setelah komputer kuantum toleran kesalahan yang cukup kuat tersedia. Namun, jadwal nyata munculnya ancaman kuantum masih belum pasti. Kemampuan serangan secara teoretis tidak dapat langsung disamakan dengan kemampuan pembobolan seketika di dunia nyata. Bagi blockchain, pertanyaan yang lebih dapat ditindaklanjuti adalah: komponen kriptografi mana yang mungkin terdampak, apakah protokol dapat mengganti komponen tersebut, apakah pengguna dapat bermigrasi dengan aman, dan apakah seluruh ekosistem memiliki cukup waktu untuk menyelesaikan peningkatan.
Pendekatan teknologi Starknet menjadi salah satu kasus untuk dianalisis karena menggunakan sistem pembuktian STARK sekaligus model akun berbasis akun kontrak pintar. Dalam kajian ini, “karakteristik sistem pembuktian” perlu dipisahkan dari “karakteristik tanda tangan akun”, lalu dilanjutkan dengan pemeriksaan peningkatan protokol, dukungan dompet, dan dependensi lintas rantai. Artikel ini membangun kerangka dasar seputar aspek tersebut untuk membantu pembaca memahami makna teknis pendekatan tahan kuantum serta keterbatasannya dalam praktik.
Poin Utama
-
Tanda tangan digital digunakan untuk membuktikan otorisasi transaksi, fungsi hash digunakan untuk menghasilkan ringkasan data, dan bukti STARK digunakan untuk mendukung verifikasi kebenaran komputasi.
-
Keunggulan tertentu sistem pembuktian dalam penelitian ketahanan terhadap serangan kuantum tidak berarti bahwa seluruh tanda tangan akun dan komponen protokol jaringan sudah memiliki karakteristik yang sama.
-
Model akun pintar Starknet menyediakan ruang desain untuk mengganti logika verifikasi tanda tangan, tetapi keamanan aktual bergantung pada implementasi spesifik dan proses migrasi.
-
Peningkatan ketahanan terhadap serangan kuantum tidak hanya memerlukan algoritma kriptografi, tetapi juga melibatkan dompet, kontrak akun, mekanisme lintas rantai, kewenangan protokol, dan pengalaman pengguna.
-
Demonstrasi teknologi eksperimental dapat memverifikasi kelayakan suatu pendekatan, tetapi tidak dapat menggantikan audit lingkungan produksi, penerapan secara luas, dan evaluasi keamanan jangka panjang.
-
Saat mengevaluasi klaim terkait, perlu dibedakan antara karakteristik keamanan teoretis, hasil eksperimen, penerapan pengujian, dan fungsi yang telah diverifikasi dalam lingkungan produksi.
Tiga Jenis Mekanisme Kriptografi dalam Blockchain
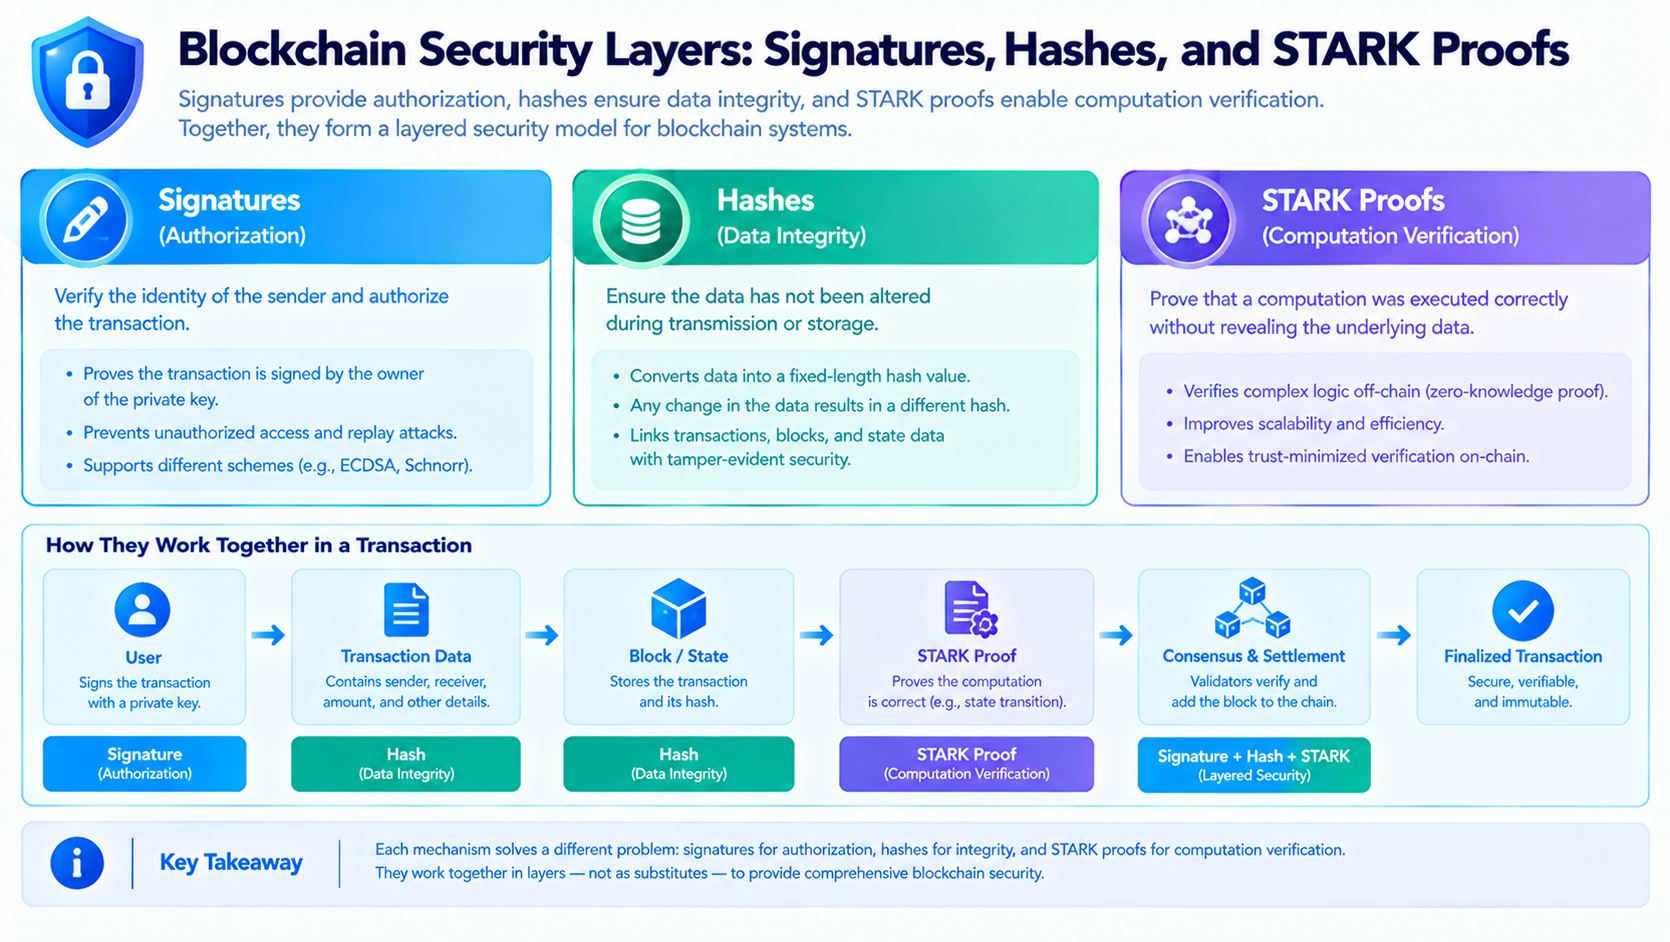
Tanda tangan digital menyelesaikan persoalan otorisasi. Ketika pengguna memulai transfer atau memanggil kontrak pintar, sistem perlu menentukan apakah pengendali akun telah mengotorisasi tindakan tersebut. Dompet biasanya menggunakan kunci privat untuk menghasilkan tanda tangan, lalu pihak yang memverifikasi memeriksa keabsahan tanda tangan berdasarkan kunci publik atau aturan akun yang sesuai. Tanda tangan itu sendiri tidak membuktikan bahwa transaksi masuk akal secara ekonomi dan tidak menjamin bahwa kontrak bebas dari kerentanan. Fungsi utamanya adalah menjawab apakah tindakan tersebut memenuhi ketentuan otorisasi yang diakui sistem.
Fungsi hash menjalankan tugas yang berbeda. Fungsi ini memetakan data masukan menjadi ringkasan dengan panjang tetap dan umum digunakan untuk pemeriksaan integritas data, struktur komitmen, pohon Merkle, serta konstruksi kriptografi lainnya. Fungsi hash tidak sama dengan algoritma enkripsi dan tidak secara langsung melakukan otorisasi akun. Keamanan fungsi hash biasanya perlu dianalisis dari aspek ketahanan terhadap tabrakan, ketahanan terhadap pencarian praimaji, serta asumsi keamanan konstruksi terkait. Sekalipun suatu fungsi hash memiliki karakteristik keamanan yang baik, sistem aktual tetap dapat gagal akibat kesalahan implementasi, desain protokol yang tidak tepat, atau masalah pengelolaan kunci.
Bukti STARK digunakan untuk membuktikan bahwa suatu komputasi mengikuti aturan yang ditetapkan tanpa mengharuskan pihak yang memverifikasi menjalankan ulang seluruh komputasi. Secara konseptual, pembukti menyediakan bukti proses komputasi, lalu pemeriksa memeriksa apakah bukti tersebut memenuhi persyaratan protokol. Desain keamanan STARK biasanya menggunakan konstruksi seperti fungsi hash dan memiliki karakteristik seperti pengaturan awal yang transparan. Karena itu, STARK memiliki peran penting dalam penelitian kriptografi tahan kuantum. Namun, STARK tidak secara otomatis menggantikan tanda tangan akun dan tidak dapat secara mandiri menentukan urutan transaksi, memastikan ketersediaan seluruh data, atau menghilangkan kerentanan kontrak pintar. Untuk memahami keamanan menyeluruh suatu jaringan, komponen seperti tanda tangan, pembuktian, konsensus, dan pemrosesan data harus diperiksa bersama.
Ketiga jenis mekanisme ini saling bekerja sama, tetapi tidak dapat saling menggantikan. Tanda tangan pengguna dapat mengotorisasi transaksi, lingkungan eksekusi menjalankan transaksi sesuai protokol, sistem pembuktian dapat mendukung verifikasi hasil komputasi, sementara blockchain dasar atau mekanisme konsensus jaringan menentukan bagaimana status dikonfirmasi. Jika hanya berfokus pada satu komponen, titik masuk risiko yang sebenarnya dapat terlewat. Misalnya, bukti komputasi yang tidak bermasalah tidak berarti bahwa tanda tangan akun yang berbahaya tidak dapat diterima. Algoritma tanda tangan yang aman juga tidak berarti bahwa jembatan lintas rantai tidak akan mengeluarkan aset yang salah akibat kesalahan logika verifikasi.
Asumsi Keamanan Apa yang Dapat Terpengaruh oleh Komputasi Kuantum
Akun blockchain tradisional sering menggunakan teknologi kriptografi kunci publik, seperti tanda tangan digital kurva eliptik. Dalam lingkungan komputasi klasik, skema ini bergantung pada sulitnya menyelesaikan persoalan matematika tertentu dengan sumber daya komputasi yang tersedia secara nyata. Jika komputer kuantum toleran kesalahan yang cukup kuat dapat menjalankan algoritma terkait, secara teoretis komputer tersebut mungkin mengubah tingkat kesulitan komputasi sebagian persoalan dan memengaruhi sejumlah skema kriptografi kunci publik yang ada. Tingkat risiko dipengaruhi oleh jenis algoritma, struktur kunci, metode implementasi, dan kemampuan komputasi yang tersedia bagi penyerang. Karena itu, seluruh sistem kriptografi tidak dapat diperlakukan sama.
Dampak komputasi kuantum terhadap fungsi hash memerlukan pendekatan analisis yang berbeda. Algoritma kuantum mungkin mengubah kompleksitas persoalan pencarian, tetapi hal ini tidak berarti bahwa semua fungsi hash akan menghadapi jenis serangan struktural yang sama seperti sebagian sistem kriptografi kunci publik. Untuk sistem seperti STARK, fokus penelitian biasanya mencakup pemilihan fungsi hash, penetapan parameter, konstruksi sistem pembuktian, dan margin keamanan. Istilah “memiliki keunggulan desain tahan kuantum” harus dipahami sebagai penilaian keamanan berdasarkan asumsi dan konstruksi tertentu, bukan jaminan mutlak terhadap semua metode serangan di masa depan.
Dari sudut pandang rekayasa, migrasi kriptografi memerlukan perencanaan yang lebih menyeluruh daripada sekadar mengganti algoritma. Protokol harus menentukan bagaimana tanda tangan baru dan lama dapat digunakan bersamaan, apakah akun lama dapat diperbarui, bagaimana pengguna membuktikan kendali atas akun asal, serta bagaimana mencegah penyerang memanfaatkan logika kompatibilitas selama migrasi. Proses pemulihan dompet, perangkat penandatanganan berbasis perangkat keras, kode verifikasi akun pintar, pesan lintas rantai, dan dukungan teknis platform perdagangan juga perlu dipertimbangkan. Jika satu komponen penting tetap mempertahankan dependensi lama dalam jangka panjang, peningkatan secara keseluruhan mungkin tidak mencapai sasaran keamanan yang diharapkan.
Karena itu, penelitian risiko kuantum lebih tepat menggunakan model ancaman berlapis. Pertama, identifikasi komponen kriptografi yang digunakan sistem, lalu tentukan tanggung jawab keamanan dan potensi permukaan serangan setiap komponen. Kedua, analisis apakah alternatifnya sudah matang dan dapat diterapkan, serta masalah kompatibilitas apa yang mungkin muncul selama migrasi. Terakhir, periksa apakah proyek menyediakan rencana pengujian, audit, dan peningkatan yang jelas. Kerangka seperti ini lebih mencerminkan kompleksitas sistem nyata daripada sekadar menilai jaringan dengan label “aman terhadap serangan kuantum” atau “tidak aman terhadap serangan kuantum”.
Model Akun Starknet dan Peningkatan Tanda Tangan
Dalam desain akun tradisional, alamat akun dan aturan verifikasi tanda tangan mungkin terikat erat pada skema kriptografi tertentu. Jika algoritma tanda tangan perlu diganti di masa depan, penyesuaian format akun, implementasi dompet, dan kompatibilitas protokol mungkin harus dilakukan secara bersamaan. Akun pintar memungkinkan pengembang mendefinisikan logika verifikasi transaksi melalui kontrak akun, sehingga menyediakan ruang bagi mekanisme otorisasi yang lebih fleksibel. Secara teoretis, akun dapat mendukung penanda tangan yang berbeda, metode verifikasi yang berbeda, atau aturan migrasi bertahap. Namun, kemampuan tersebut bergantung pada desain kontrak spesifik, bukan pada sebutan “akun pintar” itu sendiri.
Model akun Starknet menarik untuk dikaji karena kontrak dapat menjalankan logika verifikasi akun. Jika implementasi akun memungkinkan pembaruan atau penggabungan metode verifikasi tanda tangan, terdapat peluang untuk mengeksplorasi integrasi komponen kriptografi baru tanpa sepenuhnya bergantung pada satu skema tanda tangan tetap. Namun, apakah akun dapat diperbarui, siapa yang memegang kewenangan pembaruan, apakah peningkatan memerlukan tindakan aktif pengguna, dan apakah logika verifikasi baru telah diaudit secara memadai merupakan pertanyaan yang harus dikonfirmasi secara terpisah. Akun yang berbeda mungkin menggunakan implementasi yang berbeda, sehingga tidak dapat diasumsikan bahwa semua akun mendukung jalur migrasi yang sama.
Dari sisi pengalaman pengguna, peningkatan ketahanan terhadap serangan kuantum perlu meminimalkan risiko operasional selama migrasi. Pengguna mungkin tidak memahami perbedaan antara kunci publik, format tanda tangan, dan kontrak akun. Karena itu, dompet perlu menjelaskan dengan jelas apa yang ditingkatkan, cakupan otorisasi, potensi biaya, serta cara pemulihan jika proses gagal. Jika migrasi mengharuskan pengguna menjalankan transaksi khusus, sistem juga harus mencegah situs phishing memanfaatkan kesempatan tersebut untuk membujuk pengguna menandatangani pesan berbahaya. Peningkatan keamanan bukan hanya tugas tim kriptografi, tetapi juga bagian dari desain produk dompet, pemberitahuan risiko, dan edukasi pengguna.
Saat mengevaluasi kemajuan aktual Starknet, status makalah penelitian, alat pengembang, akun eksperimental, testnet, dan penerapan mainnet perlu dicatat secara terpisah. Kemampuan suatu skema tanda tangan menyelesaikan transaksi dalam lingkungan eksperimen merupakan bukti rekayasa yang bernilai. Namun, masih perlu dipastikan apakah skema tersebut telah menjalani audit independen, dapat digunakan oleh pengguna umum, mendukung dompet utama, dan memiliki logika verifikasi yang andal dalam lingkungan jaringan nyata. Hanya dengan membedakan tahap-tahap ini secara jelas, cakupan yang dibuktikan oleh demonstrasi teknologi dapat dipahami secara akurat.
Hubungan Kerja Sama antara Bukti STARK dan Tanda Tangan Akun
Dalam sistem blockchain, tanda tangan akun dan bukti STARK dapat muncul dalam alur pemrosesan transaksi yang sama, tetapi keduanya menyelesaikan persoalan yang berbeda. Tanda tangan digunakan untuk menyatakan otorisasi akun, sementara sistem pembuktian digunakan untuk mendukung verifikasi apakah proses komputasi atau transisi status sesuai dengan aturan. Suatu sistem dapat menggunakan bukti STARK untuk memverifikasi komputasi dalam jumlah besar sekaligus menggunakan skema kriptografi lain untuk memverifikasi tanda tangan akun. Karena itu, penggunaan bukti STARK oleh suatu jaringan saja tidak cukup untuk menyimpulkan bahwa tahap otorisasi transaksi juga telah sepenuhnya beralih ke skema tahan kuantum.
Jika sistem ingin meningkatkan ketahanan terhadap serangan kuantum secara keseluruhan, dependensi keamanan perlu dipetakan secara menyeluruh dari ujung ke ujung. Selain tanda tangan akun, aspek yang perlu dipertimbangkan meliputi kewenangan peningkatan protokol, validator atau mekanisme pengurutan, tanda tangan dan verifikasi pesan yang digunakan jembatan lintas rantai, oracle, layanan kustodian, serta infrastruktur terkait. Sekalipun sistem pembuktian inti menggunakan konstruksi yang memiliki keunggulan dalam penelitian ketahanan terhadap serangan kuantum, komponen pendukung mungkin tetap menggunakan skema kriptografi lain. Tujuan evaluasi keamanan bukanlah menemukan satu komponen yang “paling aman”, melainkan memastikan tidak ada kelemahan keamanan yang jelas di antara bagian-bagian penting sistem.
Aspek lain yang perlu diperhatikan adalah kompleksitas implementasi. Keamanan teoretis suatu skema kriptografi tidak secara otomatis menjamin kebenaran implementasi kode. Pemilihan parameter, pembangkitan angka acak, aturan serialisasi, kondisi batas, dan kewenangan peningkatan dapat memengaruhi keamanan akhir. Sistem pembuktian atau skema tanda tangan baru juga dapat menambah beban komputasi, biaya transaksi, biaya kompatibilitas dompet, atau kompleksitas pengembangan. Desain protokol perlu menyeimbangkan keamanan, efisiensi, kelayakan penerapan, dan pengalaman pengguna, serta mengendalikan risiko melalui audit, pengujian, dan pemeliharaan berkelanjutan.
Cara Menilai Apakah Pendekatan Tahan Kuantum Benar-Benar Telah Diterapkan
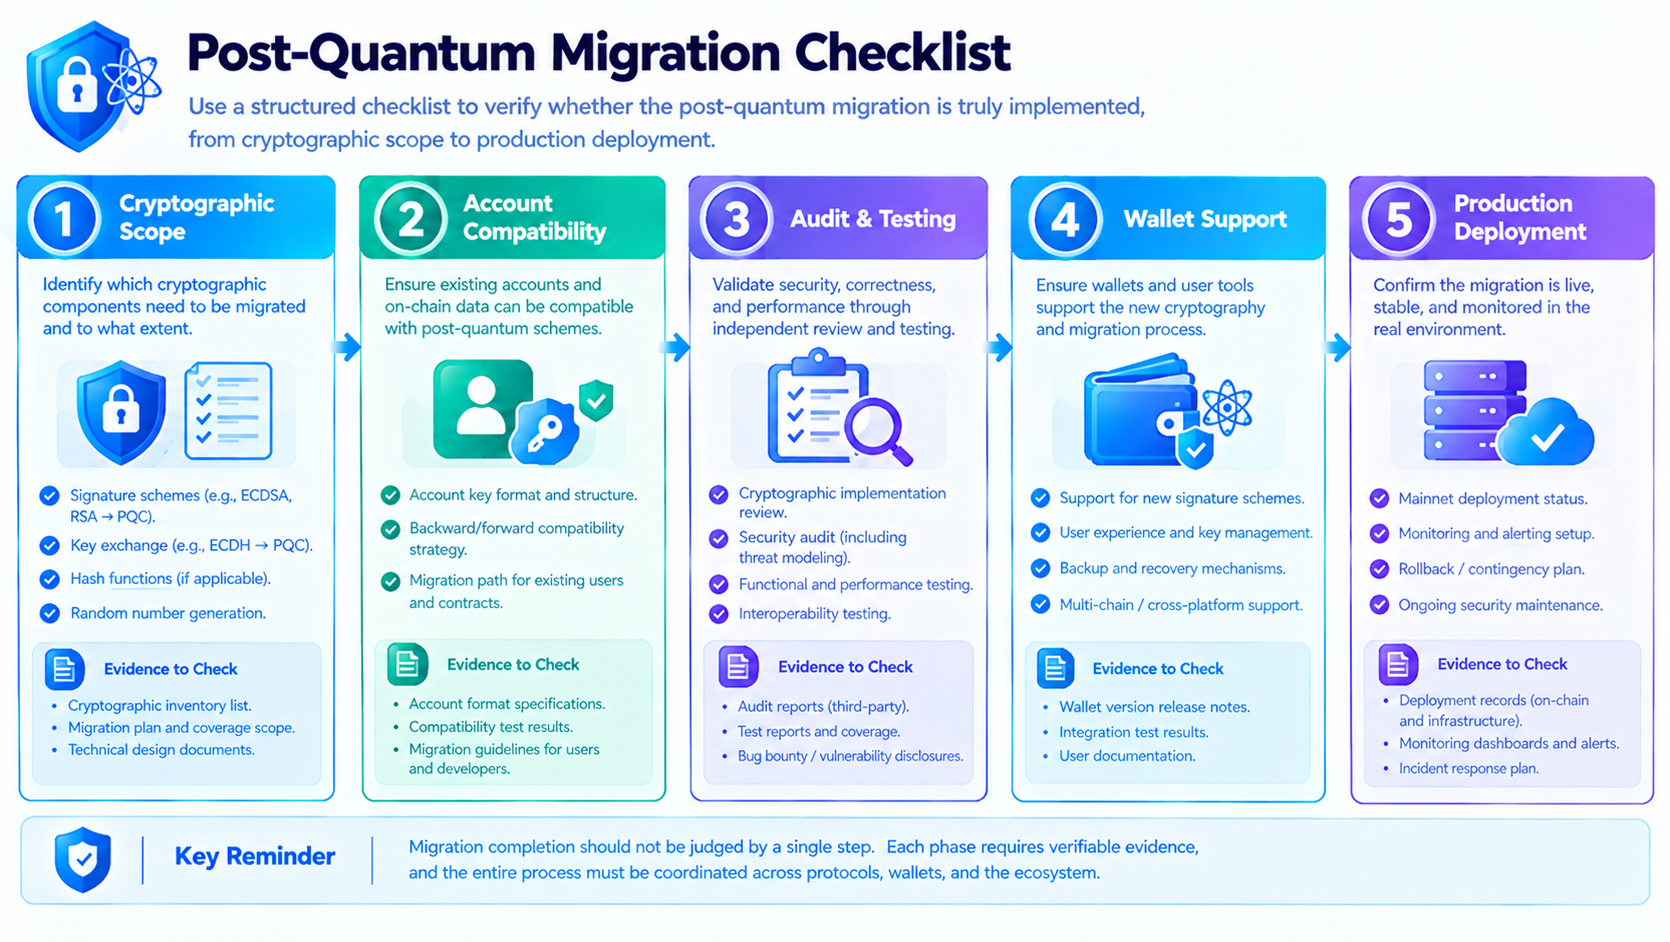
Pemeriksaan pertama adalah cakupan teknis. Apakah proyek menjelaskan secara jelas komponen mana yang telah selesai ditingkatkan dan mana yang masih dalam tahap penelitian atau perencanaan? Jika informasi hanya menyebut sistem pembuktian tanpa menjelaskan tanda tangan akun, dompet, kewenangan protokol, dan dependensi lintas rantai, informasi tersebut tidak dapat dianggap sebagai pernyataan keamanan tingkat sistem yang lengkap. Dokumen teknis perlu menjelaskan sejelas mungkin sasaran keamanan, model ancaman, asumsi dependensi, dan risiko yang berada di luar cakupan.
Pemeriksaan kedua adalah status penerapan. Laporan penelitian, pembuktian konsep, testnet, dan penerapan mainnet merupakan tahap yang berbeda. Cari dokumentasi teknis, perubahan kode, hasil pengujian, dan laporan audit yang dapat diperiksa kembali untuk memastikan apakah fungsi tersebut benar-benar berjalan, akun atau kontrak mana yang mendukungnya, serta apakah ada keterbatasan yang diketahui. Untuk demonstrasi eksperimental, periksa juga apakah cakupan penggunaan dan risiko lingkungan produksi telah dijelaskan secara jelas agar hasil penelitian tidak disalahartikan sebagai fungsi matang yang tersedia bagi semua pengguna.
Pemeriksaan ketiga adalah mekanisme migrasi. Pada akhirnya, penerapan pendekatan tahan kuantum bergantung pada kemampuan pengguna dan ekosistem untuk mengadopsi mekanisme baru. Perlu diperhatikan apakah peningkatan akun mengharuskan pengguna bertindak secara aktif, bagaimana akun lama ditangani, apakah dompet mendukungnya, apakah aset dapat dipindahkan dengan aman, serta apakah selama peningkatan terdapat jalur tanda tangan lama yang tetap kompatibel dalam jangka panjang. Jika solusi teknis tidak dapat diterapkan dengan aman pada kelompok pengguna nyata, solusi tersebut akan sulit membentuk perlindungan sistem yang menyeluruh, sekalipun desain teoretisnya masuk akal.
Pemeriksaan keempat adalah pemeliharaan jangka panjang. Penelitian kriptografi terus berkembang, sehingga protokol perlu mempertahankan kemampuan untuk memperbaiki kerentanan dan memperbarui parameter. Pada saat yang sama, peningkatan yang terlalu sering atau kewenangan yang terlalu terpusat juga dapat menimbulkan risiko tata kelola. Proyek perlu membangun keseimbangan yang tepat antara efisiensi respons keamanan, transparansi, prosedur audit, dan partisipasi komunitas. Ketahanan terhadap serangan kuantum bukanlah label permanen yang dapat dicapai melalui satu kali peluncuran, melainkan karakteristik sistem yang perlu terus dievaluasi seiring kemajuan kriptografi.
Pertanyaan Umum
Apa Perbedaan antara Bukti STARK dan Tanda Tangan Digital?
Tanda tangan digital terutama digunakan untuk membuktikan bahwa suatu tindakan memperoleh otorisasi melalui kunci atau aturan akun yang sesuai. Bukti STARK digunakan untuk mendukung verifikasi apakah suatu komputasi mengikuti aturan yang ditetapkan. Keduanya dapat bekerja sama dalam sistem yang sama, tetapi tidak dapat saling menggantikan.
Apakah Penggunaan Bukti STARK Berarti Blockchain Sepenuhnya Tahan terhadap Serangan Kuantum?
Tidak. Keamanan secara keseluruhan juga bergantung pada tanda tangan akun, kewenangan peningkatan protokol, verifikasi lintas rantai, infrastruktur, dan implementasi spesifik. Evaluasi perlu memeriksa seluruh sistem, bukan hanya sistem pembuktian.
Apakah Akun Pintar Starknet Dapat Mengganti Skema Tanda Tangan?
Logika verifikasi akun pintar yang dapat diprogram menyediakan ruang desain untuk berbagai metode tanda tangan, tetapi kemampuan spesifiknya bergantung pada implementasi kontrak akun, kewenangan peningkatan, dukungan dompet, dan proses migrasi. Tidak dapat diasumsikan bahwa semua akun dapat ditingkatkan secara otomatis.
Apakah Komputasi Kuantum Saat Ini Dapat Membobol Dompet Blockchain yang Umum Digunakan?
Informasi tersebut tidak cukup untuk menarik kesimpulan demikian. Potensi dampak komputasi kuantum terhadap sistem kriptografi yang ada merupakan topik penting dalam penelitian jangka panjang dan persiapan rekayasa. Namun, ancaman teoretis, kemampuan serangan yang tersedia, dan kondisi penerapan nyata perlu dibedakan.
Bagaimana Cara Memverifikasi Apakah Fungsi Tahan Kuantum Suatu Proyek Telah Diterapkan?
Periksa dokumentasi teknis resmi, perubahan kode, laporan audit, hasil pengujian, dan status jaringan aktual, serta bedakan secara jelas antara penelitian, eksperimen, testnet, dan penerapan mainnet. Satu artikel berita atau uraian promosi tidak cukup untuk membuktikan bahwa seluruh komponen keamanan telah selesai ditingkatkan.