Il s'agit du principal enjeu pour les exchanges, dépositaires, gestionnaires de portefeuille et tous les CASP et sociétés de services financiers opérant à Monaco. Cette analyse expose ce que régit encore la loi de 2022, la manière dont le projet de loi n°1131 pourrait orienter l'octroi de licences et la supervision vers un cadre harmonisé MiCA, ainsi que les conséquences concrètes en matière de conformité transitoire, de renforcement LCB/FT, de protection des actifs, de supervision multi-agences, de recours à des prestataires étrangers et d’impact sur les coûts et modèles économiques pour poursuivre l’activité en Principauté.
Principaux enseignements
-
Le cadre juridique de juillet 2022 de Monaco demeure la base pour les activités liées aux crypto et actifs numériques.
-
La transition vers des réglementations crypto plus strictes exigerait probablement des prestataires existants qu'ils revoient l’étendue de leur autorisation, sans présumer que leur enregistrement ou approbation antérieur est automatiquement reconduit.
-
La gouvernance, les dispositifs LCB/FT, la protection des actifs, la cybersécurité et la résilience opérationnelle deviendront probablement des volets majeurs de la transition vers un modèle inspiré de MiCA.
-
Monaco fait l'objet d'une surveillance renforcée du GAFI depuis juin 2024, ce qui augmente la pression réglementaire pour renforcer l'efficacité du dispositif LCB/FT. Monaco reste listée en surveillance renforcée en juin 2026.
-
Aucun délai définitif pour la clause de grand-père ne peut être établi tant que la nouvelle législation et ses mesures d’application n'ont pas été officiellement publiées.
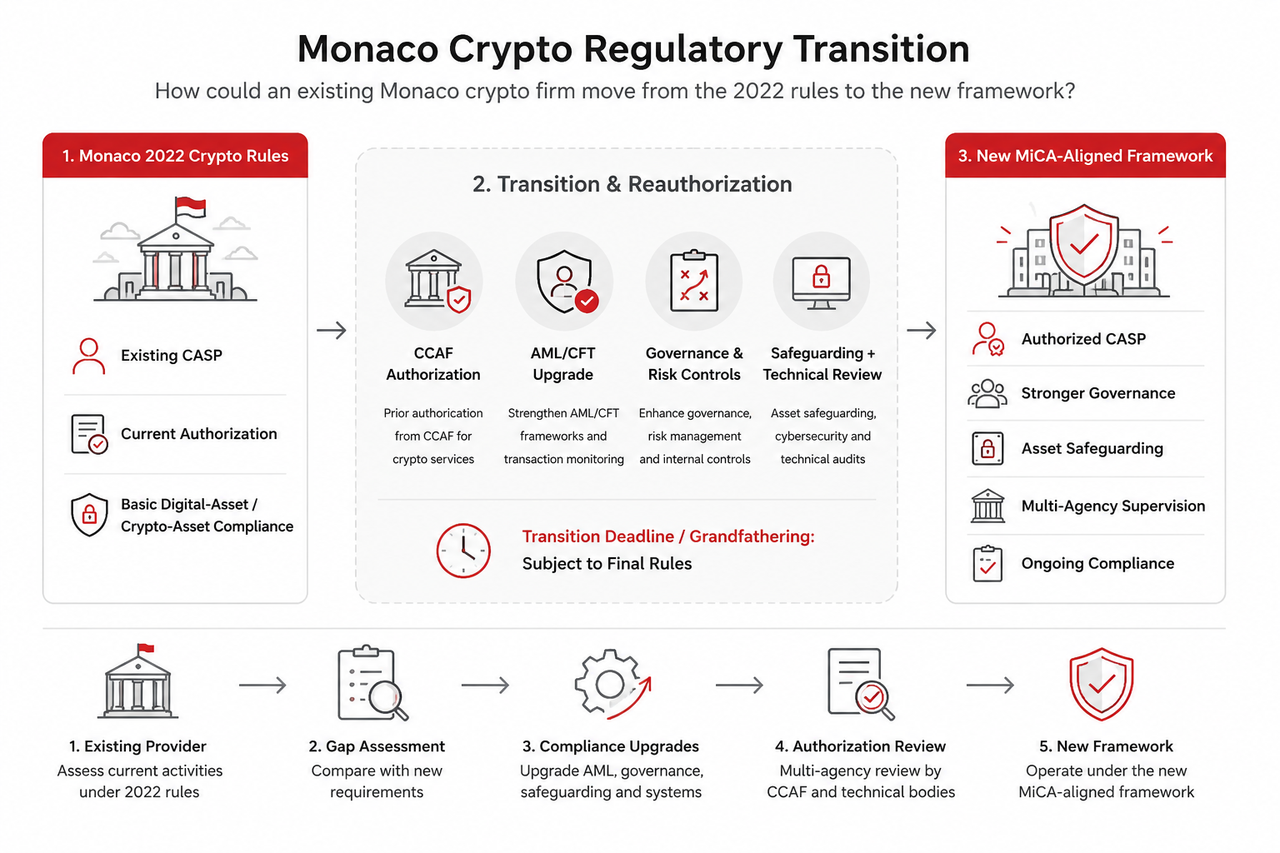
Pour un prestataire en place, considérer la transition réglementaire crypto à Monaco comme un processus de renouvellement d’autorisation s'avère le plus sûr.
L'entreprise doit d’abord cartographier toutes les activités actuellement exercées et les confronter aux catégories de services du cadre de remplacement. Puis, il lui faut déterminer quels services requièrent une nouvelle autorisation, quelle autorité supervise quoi, et si l'entité juridique, la gouvernance et les dispositifs de conformité répondent au nouveau standard.
Cette démarche paraît administrative, mais en pratique elle impacte la totalité du modèle opérationnel.
Une société qui se présente comme plateforme d’actifs numériques peut assurer plusieurs fonctions distinctes : conservation, exchange, exécution d’ordres, gestion de portefeuille, services de transfert, réception ou transmission d’ordres clients. Avec un cadre plus précis, chaque activité pourrait demander une autorisation expresse.
Ce principe prévaut déjà dans la régulation européenne des crypto-actifs. Selon MiCA, l’autorisation vise un service spécifique, et non une licence universelle d'activité crypto. La mise en œuvre MiCA de l’ESMA illustre cette spécialisation des autorisations, de la gouvernance et de la supervision continue.
Monaco semble emprunter une voie similaire : le projet de loi n°1131 vise à aligner la réglementation des actifs numériques sur les standards MiCA et GAFI, même sans être un État membre de l’UE et sous réserve du droit monégasque.
Ce lien entre systèmes importe, car l’alignement de Monaco sur MiCA et le GAFI s’inscrit dans une réflexion réglementaire large : il touche à la fois la régulation des marchés et le contrôle de la criminalité financière, et pas seulement la terminologie.
Crypto-actifs et actifs numériques dans la loi monégasque de 2022
La loi n°1.528 a introduit et modifié plusieurs définitions du droit numérique monégasque. Elle décrit notamment un actif numérique comme une représentation numérique d'une valeur, d'un bien ou d'un droit patrimonial, et définit crypto-actif plus largement, englobant actifs numériques et tokens financiers.
En période de transition, ces définitions sont primordiales, car le catalogue produit d'une société peut ne plus coller aux catégories réglementaires après l’adoption d'une nouvelle loi.
Par exemple, un prestataire peut offrir conservation de tokens, exchange crypto-crypto et gestion déléguée via une interface unique, tout en fournissant divers services couverts. Les régulateurs peuvent scinder ces activités avec des exigences propres à chaque fonction.
Un audit interne doit ainsi débuter par la cartographie produits, non par les licences historiques.
Pour chaque service, l’entreprise analyse :
-
Quel actif est concerné ?
-
Quels services couverts ou opérations effectue-t-elle pour le client dans le nouveau périmètre ?
-
Détient-elle ou contrôle-t-elle des avoirs clients ?
-
Transmet, exécute ou organise-t-elle des ordres ?
-
Exerce-t-elle un mandat de gestion ?
-
L’activité entre-t-elle dans le nouveau périmètre d’autorisation ?
Cet exercice permet de distinguer la question de transition de celle du régime d’autorisation crypto à Monaco, notamment pour les prestataires de services sur actifs numériques. Un acteur existant part d’un historique, alors qu’un nouvel entrant n’a aucun droit acquis.
L’autorisation préalable peut remplacer la présomption de clause de grand-père
L’erreur serait de présumer que la conformité avec les anciennes règles crypto garantit automatiquement un droit pérenne sous le nouveau régime.
Les dispositions transitoires peuvent varier : reconnaissance temporaire des droits acquis, obligation de redéposer une demande avant tel délai, conversion automatique sous conditions, ou simple autorisation de poursuivre uniquement durant le traitement d’une nouvelle demande.
Aucune de ces possibilités ne peut être retenue pour acquise tant que Monaco n’a pas publié ses mesures finales.
Un parallèle européen utile est le système de clause de grand-père de MiCA : jusqu’au 30 décembre 2024, les prestataires pouvaient continuer si le droit national le permettait, mais l’ESMA précisait qu'il ne s'agissait pas d’une autorisation MiCA, et la période de transition ne dépassait pas le 1er juillet 2026.
Cette distinction s’applique à Monaco : disposer temporairement d’un droit d’exercer n’équivaut pas à une autorisation sous le nouveau cadre.
Les entreprises doivent donc anticiper la préparation d'un dossier d’autorisation avant de connaître l’étendue ou l’absence de clause de grand-père, car poursuivre l’activité exige potentiellement une validation formelle.
Un cadre MiCA pourrait exiger une refonte de la gouvernance
Le projet de loi n°1131 devrait remplacer l’enregistrement de base et la notification d’activité par un cadre harmonisé MiCA bien plus strict, avec des exigences robustes en matière de licence.
L’autorisation de type MiCA accorde une importance particulière au contrôle de l’entreprise, à la qualité de la direction, à la gestion des risques et à la capacité à prouver : gouvernance d’entreprise, conduite professionnelle, protection client et sauvegarde prudentielle. Un CASP européen doit rester dans le périmètre d’autorisation et la gouvernance prescrits.
La préparation à Monaco implique notamment d’examiner :
-
la gouvernance du conseil et de la direction ;
-
la fonction conformité indépendante ;
-
les politiques de gestion des risques ;
-
le contrôle des conflits d’intérêts ;
-
la tenue des registres ;
-
la sous-traitance ;
-
la gestion des incidents ;
-
la continuité d’activité ;
-
le traitement des réclamations ;
-
la protection des actifs et sauvegardes financières ;
-
la gouvernance cybersécurité et les contrôles opérationnels.
Nombre de sociétés disposent de ces structures. Toutefois, la difficulté réside dans la démonstration de conformité au nouveau standard et leur documentation.
La différence entre régulation globale et problématique de transition apparaît encore plus clairement à la lumière du cadre réglementaire crypto de Monaco : la conformité de transition exige de vérifier que les pratiques existantes tiennent le choc du changement de loi, y compris les obligations techniques imposées ultérieurement par réglementations d’application.
Le futur modèle d’autorisation pourrait associer plusieurs autorités de supervision.
La CCAF supervise déjà les activités financières réglementées à Monaco et, dans ce cadre, toute modification substantielle (capitaux, objet social, organisation, direction) doit obtenir son accord.
Si l’autorisation crypto relève à terme de la CCAF, l’examen portera sur toute l’organisation opérationnelle et non sur la dimension technique seule.
Des contrôles techniques pourront aussi faire intervenir d’autres agences : sécurité financière, cybersécurité, supervision LCB/FT et, selon l’architecture retenue, autorités bancaires ou autres institutions réglementées. Ainsi, l’autorisation – jusqu’ici formelle – deviendrait une évaluation multi-agences mêlant contrôle financier et technologique, reprenant la formalisation de la supervision post-MiCA (avec 300 sociétés inscrites au registre de l’ESMA en juillet 2025).
Concrètement, l’entreprise doit pouvoir fournir une réponse cohérente à chaque autorité sur : Comment ce service fonctionne-t-il, qui le dirige, quels sont les risques et comment prouve-t-on la conformité opérationnelle pour prévenir les risques clients et système ?
LCB/FT, axe prioritaire de la transition
La réforme monégasque ne peut être dissociée des enjeux anti-blanchiment et de la LCB/FT, d’autant que les autorités renforcent les attentes en matière de lutte contre le blanchiment.
Le GAFI a placé Monaco sous surveillance renforcée en juin 2024. Les axes incluent les sanctions pour manquements LCB/FT, la déclaration des opérations suspectes, l'efficacité judiciaire et la saisie d’actifs.
Des progrès sont reconnus mais, au 19 juin 2026, Monaco demeure sur la liste GAFI. L'objectif est de combler les lacunes stratégiques, d’améliorer le classement et de sortir de la liste grise.
Pour les entreprises crypto, il s’agit de renforcer réellement les dispositifs anti-blanchiment et LCB/FT, au cœur de l’activité.
Un CASP doit donc revoir :
-
l’identification et la vérification des clients ;
-
le contrôle du bénéficiaire effectif ;
-
la diligence renforcée, en particulier pour les juridictions à risque élevé ;
-
la surveillance des transactions ;
-
le filtrage des wallets ;
-
les contrôles de sanctions ;
-
la notation du risque client ;
-
la déclaration des opérations suspectes ;
-
l’analyse de la provenance des fonds ;
-
l’archivage des dossiers ;
-
les effectifs de conformité.
La transition sera d’autant plus exigeante pour les sociétés ayant démarré avec des contrôles allégés, car la commission européenne et diverses instances attendent des garanties renforcées pour les relations avec les pays à haut risque.
Un cadre d'autorisation mature impose que les contrôles soient intégrés dès la conception du projet, et non corrigés a posteriori.
L’évolution de la protection des actifs change le quotidien des entreprises
La conservation des actifs est un terrain où l’écart entre anciens et nouveaux modèles de conformité est marqué, notamment si la garde des crypto-actifs devient une activité soumis à autorisation.
Un prestataire doit démontrer la séparation des avoirs, la gestion des clés privées, les process de rapprochement, l’autorisation des retraits, la gestion des incidents, les scénarios d’insolvabilité ou de rupture opérationnelle, et la surveillance des prestataires tiers si la conservation ou l’infrastructure wallet sont externalisées.
Ce ne sont pas de simples obligations rédactionnelles sur les actifs virtuels.
Si un exchange détient les BTC clients en exploitant ses propres wallets de trésorerie, le régulateur demandera la preuve de la séparation stricte des avoirs, la distribution des pouvoirs de retrait et l'auditabilité des comptes.
Pour une vue concrète de la segmentation par fonction, l’autorisation européenne de Gate Technology Ltd illustre comment, sous MiCA, les prestataires de services sur crypto-actifs sont agréés pour chaque segment : garde, exploitation de plateforme, exchange crypto/fiat, exchange crypto-crypto, exécution et transferts.
L’utilisateur visualise sur le marché spot BTC/USDT de Gate.com le détail produit, mais la question réglementaire porte : sur quelle entité, quelle autorisation, quels contrôles ?
Transition pratique pour les CASP existants à Monaco
Un CASP déjà inscrit à Monaco n’a pas besoin d’attendre la date réglementaire finale pour lancer sa préparation. Les entreprises crypto doivent traiter cette étape comme la planification de transition pour les acteurs déjà supervisés.
La feuille de route :
-
Cartographier l’offre actuelle : faire le lien entre chaque produit, le parcours client et l’activité réglementée concernée.
-
Comparer le périmètre d’autorisation historique au futur : identifier quelles fonctions de prestataires de services sur actifs numériques ou assimilés imposeront une nouvelle autorisation.
-
Évaluer les écarts de gouvernance : contrôler la supervision du conseil, l’adéquation des dirigeants, la conformité, les conflits et la sous-traitance.
-
Rebâtir les contrôles LCB/FT : éprouver KYC, filtrage sanctions, surveillance des transactions et gestion du soupçon au niveau attendu.
-
Documenter les contrôles et la sécurité technique : process de conservation, architecture wallets, cybersécurité, accès et incidents doivent être audités.
-
Préparer un dossier d’autorisation vérifiable : politiques, procédures, responsables, description des systèmes, évaluations des risques et preuves opérationnelles sont indispensables, notamment si la nouvelle règle impose une autorisation préalable CCAF.
-
Traquer la date butoir réglementaire de Monaco : seuls la loi votée, les mesures d’application et le texte du Conseil national officialisent l’éligibilité à la clause de grand-père, sa durée et le passage à l’illégalité sans nouvelle autorisation.
Ce pilotage en amont coûte cher, mais limite les risques liés à l’urgence réglementaire.
Les prestataires étrangers : un contexte transitoire différent
Les sociétés étrangères ne doivent pas présumer qu’un régime transitoire à Monaco allège les exigences de présence locale ou offre la même protection que pour les sociétés déjà agréées.
Selon la réglementation actuelle, la CCAF précise que seules les sociétés agréées peuvent, sauf exception, commercialiser auprès des résidents monégasques, pouvant exiger une présence locale avant toute prestation. Le marketing à distance non sollicité reste également encadré.
Le futur cadre crypto pourrait définir des exigences territoriales et commerciales tout aussi strictes.
Cela concerne tous les exchanges utilisant sites, apps, affiliés ou publicité ciblée. Sans implantation monégasque, leur exposition demeure en fonction du ciblage de clients à Monaco.
En cas d’absence de clause de grand-père à Monaco ?
Le scénario le plus restrictif serait une période de transition courte sans reconnaissance automatique des droits acquis.
Dans ce cas, trois choix : obtenir une autorisation avant la date butoir, limiter les fonctions non couvertes, ou suspendre l’activité jusqu’à la validation.
La gestion opérationnelle doit intégrer ce risque.
Communication client, onboarding, gestion des ordres, conservation et accès aux crypto-actifs, tout doit être anticipé. Un simple arrêt du service unilatéral peut lui-même créer un risque d’exécution et de conduite.
C’est pourquoi la date butoir de conformité crypto à Monaco, une fois fixée, dépasse le seul enjeu juridique.
Un régime plus strict a toujours pour corollaire une hausse des coûts de structure.
Effectifs conformité supplémentaires, appui juridique externe, tests de cybersécurité, adaptation de la gouvernance, audit, reporting : tous ces postes pèseront davantage sur les petites sociétés, la plupart des obligations étant fixes.
L’expérience de la mise en œuvre de MiCA en Europe l’illustre. Avant le plein déploiement, des milliers d’acteurs étaient enregistrés nationalement alors que seuls 194 bénéficiaient d’une autorisation MiCA en mai 2026. L’exemple de Gate en Europe : passage d’un régime historique à la définition CASP MiCA avant la fin de la transition, signe du relèvement du niveau d’exigence dans [l’UE].
Monaco n’est pas tenu de répliquer le modèle UE, mais la tendance est nette : le passage à l’autorisation renforce les obligations opérationnelles permanentes.
Conclusion
La trajectoire la plus probable depuis le régime 2022 de Monaco vers un nouveau cadre crypto ne consiste pas simplement en une reconduction automatique de licence.
Les prestataires devront cartographier leurs activités face au nouveau périmètre, renforcer leur gouvernance, mettre à jour le dispositif LCB/FT, documenter leur organisation de conservation et cybersécurité, et anticiper un contrôle bien plus poussé. Le futur texte pourrait aménager une clause de grand-père ou une fenêtre de renouvellement, mais aucune date ne doit être présumée officielle avant publication de la loi.
L’attitude professionnelle, pour un prestataire monégasque, est donc d’être prêt avant le démarrage du compte à rebours juridique.
La direction réglementaire monégasque rejoint celle de MiCA et du GAFI : responsabilité explicite, contrôles accrus, périmètres de service définis, redevabilité renforcée pour la gestion d’actifs numériques. Si la transition accroît les coûts, elle oblige chaque entreprise à se demander : notre modèle répond-il déjà aux exigences du futur cadre réglementaire ?
FAQ
La loi crypto de 2022 s’applique-t-elle toujours à Monaco ?
Oui. La loi n°1.528 du 7 juillet 2022 reste en vigueur au 26 juillet 2026 selon Legimonaco. Les futurs textes pourraient modifier ou remplacer tout ou partie du dispositif.
Les sociétés crypto existantes à Monaco obtiennent-elles automatiquement une nouvelle licence ?
Ce n’est pas garanti. Conversion automatique, clause de grand-père ou obligation de renouvellement dépendront des dispositions finales votées par le Conseil national.
Monaco a-t-elle fixé une date réglementaire ultime pour la conformité crypto ?
Au 18 août 2026, aucun délai officiel pour le nouveau cadre n’a été vérifié. Les entreprises doivent donc écarter toute date non confirmée avant publication du texte de loi, de ses décrets ou des règlements du Conseil national.
Pourquoi le GAFI est-il pertinent pour la réglementation crypto à Monaco ?
Monaco est sous surveillance renforcée GAFI depuis juin 2024 et l'est demeure en juin 2026. Le plan d’action du GAFI vise à renforcer l’efficacité du dispositif LCB/FT, rendant le contrôle anti-criminalité déterminant dans la réforme crypto du pays.
Les sociétés déjà actives devront-elles demander une autorisation CCAF ?
Cela dépendra des règles finales et des services offerts. À ce jour, la CCAF supervise déjà les activités réglementées, exigeant une autorisation préalable pour toute modification substantielle, et peut superviser les services sur actifs numériques tant au démarrage qu'en continu, avec des pouvoirs de sanction.
Monaco doit-elle transposer MiCA à l’identique ?
Non. Monaco n’est pas membre de l’UE et son régime relève avant tout du droit monégasque. Le modèle [Markets in Crypto-Assets] européen demeure une référence utile pour l’autorisation, la gouvernance, la sécurité et les standards de conformité dans l’UE, mais Monaco ne peut aligner les prestataires sur ce modèle qu’en adaptant son droit interne.
Avertissement : Ce contenu est fourni à titre informatif uniquement, sans constituer un conseil juridique, réglementaire, d’investissement ou de conformité. La réglementation crypto évolue rapidement : rapprochez-vous des autorités officielles monégasques et de conseils juridiques qualifiés avant toute opération réglementaire.