Las billeteras agénticas son un tipo de arquitectura de billetera diseñada para permitir que los agentes de IA ejecuten tareas de forma autónoma. Dentro de los límites de autorización definidos por el usuario, permiten que los sistemas de IA completen pagos en cadena, intercambios de tokens, transferencias de activos y otras operaciones de blockchain. A diferencia de las billeteras tradicionales, que dependen principalmente de que los usuarios confirmen las transacciones manualmente, las billeteras agénticas ponen mayor énfasis en la coordinación de permisos programables, la firma automatizada y la ejecución de tareas.
A medida que los agentes de IA pasan de la recuperación de información y la generación de contenido a los pagos, el trading y las operaciones entre aplicaciones, las billeteras evolucionan de simples herramientas de almacenamiento de activos a infraestructura que respalda la actividad económica automatizada. Sin embargo, que un modelo de IA pueda comprender la intención de una transacción no significa que deba tener acceso directo a la clave privada completa del usuario. Cómo mejorar la eficiencia de ejecución y, al mismo tiempo, garantizar que las transferencias de activos sigan sujetas a controles claros es una cuestión fundamental en el diseño de las billeteras agénticas.
Este artículo comienza con los principios básicos de las billeteras agénticas y explica cómo los agentes de IA completan transacciones en cadena, cómo las claves de sesión controlan los ámbitos de autorización y cómo las cuentas de contratos inteligentes, la abstracción de cuentas y los protocolos relacionados trabajan conjuntamente para respaldar la actividad económica agéntica. También analiza los principales riesgos de seguridad a los que se enfrentan las billeteras automatizadas.
Puntos clave
-
Las billeteras agénticas son arquitecturas de billetera que permiten a los agentes de IA gestionar activos en cadena, iniciar transacciones y ejecutar tareas dentro de permisos predefinidos. Su función principal consiste en combinar capacidades de ejecución automatizada con permisos de control de activos.
-
El trading autónomo de un agente de IA no significa que el agente tenga control ilimitado sobre los fondos. Las billeteras pueden limitar el comportamiento del agente mediante importes de transacción, listas de contratos permitidos, tipos de operación y períodos de validez de las autorizaciones.
-
Las cuentas de contratos inteligentes, la abstracción de cuentas, las claves de sesión y los mecanismos de autorización delegada ofrecen a los agentes de IA formas más flexibles de ejecutar operaciones en cadena y gestionar permisos.
-
Tecnologías como ERC-4337 y ERC-7579 pueden proporcionar una base para las cuentas inteligentes y la gestión modular de permisos, pero no todas las billeteras agénticas deben adoptar los mismos estándares.
-
MCP, A2A, ERC-8004 y x402 se relacionan respectivamente con la conectividad de herramientas, la colaboración entre agentes, la identidad en cadena y los flujos de pago. No deben confundirse con los permisos de firma de billeteras.
-
Los principales riesgos asociados a las billeteras agénticas incluyen la inyección de instrucciones, las llamadas maliciosas a herramientas, las autorizaciones excesivas, el deslizamiento de transacciones y la pérdida de control sobre estrategias automatizadas. Estos riesgos requieren mitigación mediante aislamiento de permisos, simulación de transacciones y supervisión continua.
¿Qué es una billetera agéntica? ¿En qué se diferencia de una billetera de criptomonedas tradicional?
Una billetera agéntica, también denominada habitualmente billetera para agentes de IA, es un sistema de billetera que permite a un agente de IA ejecutar operaciones en cadena según los objetivos de una tarea y las autorizaciones predefinidas. No es un estándar único y unificado de billetera blockchain. En su lugar, combina componentes como cuentas inteligentes, gestión de claves, herramientas de transacción y estrategias automatizadas.
Las billeteras de criptomonedas tradicionales se diseñan principalmente en torno a operaciones activas del usuario. Los usuarios deben conectarse a una aplicación, revisar los detalles de la transacción y completar el proceso de firma. Incluso cuando algunas billeteras admiten funciones automatizadas, sus interacciones principales siguen estando centradas en el usuario. Las billeteras agénticas permiten a los usuarios definir por adelantado los objetivos de las tareas y los límites de ejecución, tras lo cual los agentes de IA pueden completar determinadas operaciones dentro del ámbito autorizado.
Por ejemplo, un usuario puede querer que un agente de IA compruebe periódicamente el rendimiento de un protocolo DeFi y ajuste la asignación de activos cuando se cumplan determinadas condiciones. En un flujo de trabajo tradicional, el usuario normalmente tendría que revisar los datos y confirmar la transacción manualmente. Sin embargo, una billetera agéntica puede conectarse a herramientas de datos de mercado, evaluar condiciones predefinidas y utilizar la billetera para ejecutar operaciones autorizadas.
No obstante, esta autonomía tiene límites claros. Un agente de IA puede analizar y proponer una transacción, pero que los activos puedan transferirse depende en última instancia de los permisos de firma de la billetera, la lógica de validación del contrato inteligente y otros controles de ejecución independientes.
| Comparación |
Billetera de criptomonedas tradicional |
Billetera agéntica |
| Usuario principal |
Usuario humano |
Agente de IA autorizado por un usuario humano |
| Activación de la transacción |
Iniciada por el usuario |
Activada por el agente según tareas y estrategias |
| Método de autorización |
Firma por transacción o autorización previa |
Aprobación por transacción, permisos delegados o estrategias automatizadas |
| Frecuencia de ejecución |
Principalmente manual |
Supervisión continua y ejecución automatizada |
| Gestión de permisos |
Claves de cuenta y aprobaciones de contratos |
Límites de importe, períodos de validez, direcciones de destino y restricciones de operación |
| Riesgos principales |
Phishing, exposición de claves privadas y aprobaciones maliciosas |
Riesgos de las billeteras tradicionales combinados con riesgos de modelos y ejecución automatizada |
Por lo tanto, el valor principal de una billetera agéntica no consiste en eliminar el control del usuario, sino en convertir los requisitos de autorización del usuario en reglas técnicas verificables y ejecutables.
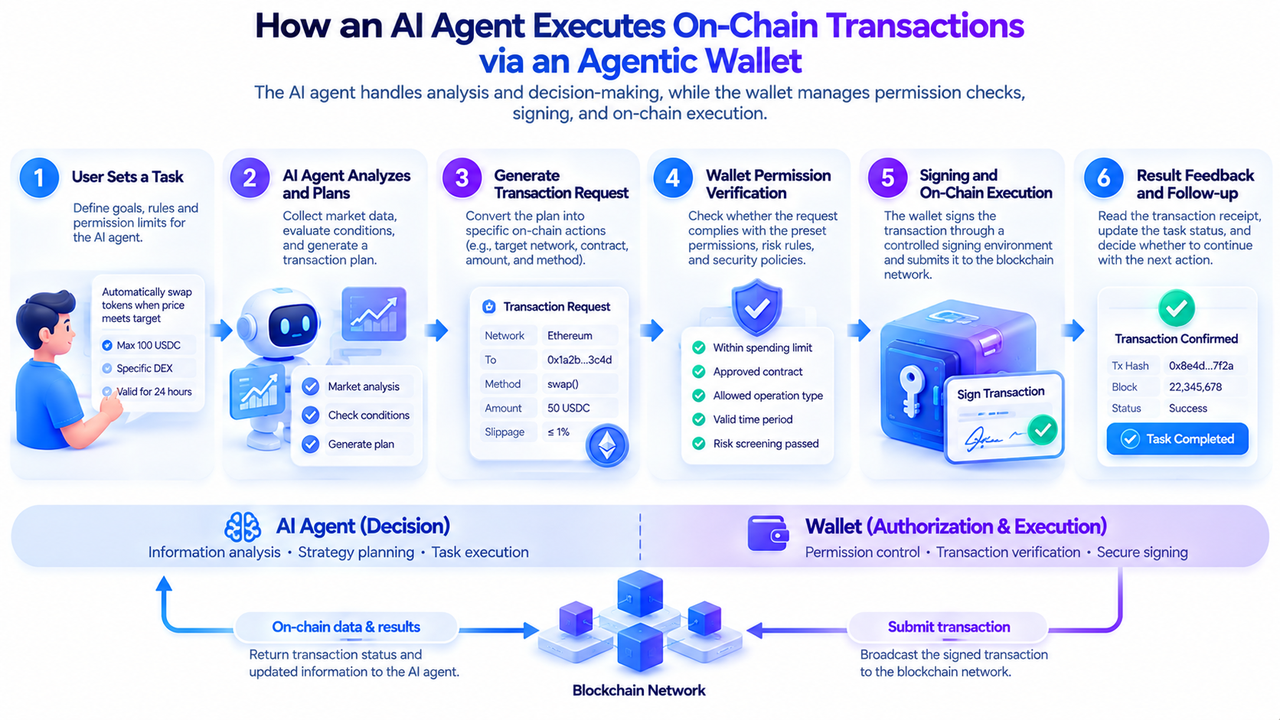
Las transacciones autónomas realizadas por un agente de IA suelen implicar varias etapas, como la interpretación de tareas, la obtención de datos, la planificación de transacciones, la verificación de permisos, la firma y ejecución, y la notificación de resultados. La billetera gestiona los activos y las autorizaciones, mientras que el agente de IA se encarga principalmente de la toma de decisiones y la orquestación del flujo de trabajo. Ambos deben trabajar juntos mediante interfaces claramente definidas.
El usuario proporciona al agente de IA un objetivo, como supervisar el precio de un activo específico o utilizar monedas estables para pagar un servicio cuando se cumplan condiciones predefinidas. El agente obtiene información mediante interfaces de datos de mercado, nodos de blockchain u otras herramientas, y formula un plan de ejecución según los requisitos de la tarea.
El agente convierte el plan en operaciones específicas en cadena, incluidos la red de destino, la dirección del contrato, el importe de tokens, el método de llamada y los parámetros de la transacción. En esta etapa, el sistema de billetera debe verificar la transacción de forma independiente en lugar de aprobarla automáticamente solo porque el modelo de IA considere razonable la operación.
Después de que la transacción supere las comprobaciones de permisos, un componente de billetera con la capacidad de firma adecuada la autoriza y la envía a la red blockchain. Una vez que la ejecución se realiza correctamente, el agente puede leer el recibo de la transacción, actualizar el estado de la tarea y continuar con el siguiente paso cuando sea necesario.
Tomando como ejemplo un intercambio automatizado, el proceso completo puede incluir lo siguiente:
-
El usuario autoriza al agente a utilizar un máximo de 100 USDC en una red especificada.
-
El agente obtiene una cotización y comprueba las condiciones predefinidas de precio y deslizamiento.
-
La billetera verifica el contrato de destino, el token, el límite de importe y el período de validez de la autorización.
-
Después de que la transacción supere las comprobaciones, un componente de firma controlado la firma y la envía.
-
El agente lee el resultado en cadena e informa al usuario del estado de ejecución.
El importe de 100 USDC es un ejemplo hipotético utilizado para ilustrar el mecanismo de permisos. No constituye una configuración predeterminada para ningún producto.
Es importante señalar que generar una solicitud de transacción y que la blockchain confirme la transacción son dos etapas distintas. La congestión de la red, los cambios en las comisiones de gas, el deslizamiento de la transacción o los fallos de ejecución de contratos pueden hacer que el resultado final difiera del plan inicial del agente.
Además, una intención de transacción generada por un modelo no puede sustituir las comprobaciones independientes de estrategia. Para transacciones de alto riesgo, la billetera puede requerir que el usuario confirme de nuevo o rechazar directamente operaciones que excedan el ámbito autorizado.
¿Cómo limitan las claves de sesión los permisos de billetera de un agente de IA?
Una clave de sesión es un mecanismo de autorización representativo en las billeteras agénticas. Permite a los usuarios delegar temporalmente determinados permisos de operación en otra clave bajo condiciones especificadas, sin exponer la clave privada principal de la billetera al agente de IA.
En las interacciones tradicionales con billeteras, los usuarios pueden necesitar firmar cada transacción repetidamente. Para un agente de IA que necesita ejecutar varias tareas de forma continua, este enfoque reduce la eficiencia de la automatización. Una clave de sesión permite a los usuarios autorizar por adelantado un conjunto de operaciones claramente definido, lo que permite al agente completar transacciones que cumplan las reglas durante el período de validez.
Por ejemplo, un usuario puede establecer los siguientes permisos para un agente de IA:
| Tipo de permiso |
Configuración de ejemplo |
Finalidad principal |
| Período de validez |
La autorización permanece válida durante 24 horas |
Evita que los permisos permanezcan abiertos a largo plazo |
| Límite por transacción |
Máximo de 20 USDC por transacción |
Limita el riesgo de cada transacción individual |
| Límite acumulado |
El gasto total no puede superar 100 USDC |
Controla el uso de fondos para toda la tarea |
| Dirección de destino |
Solo se permiten contratos especificados |
Reduce el riesgo de transferencias a direcciones desconocidas |
| Tipo de operación |
Solo se permiten intercambios de tokens especificados |
Evita operaciones no relacionadas |
| Mecanismo de revocación |
El usuario puede revocar la autorización manualmente |
Permite detener operaciones posteriores |
Estas restricciones deben aplicarse en la práctica mediante el contrato de billetera, el módulo de permisos o un sistema independiente de ejecución de políticas. No pueden limitarse a estar escritas en la instrucción del agente de IA.
La seguridad de una clave de sesión también depende de su implementación específica. Actualmente, diferentes billeteras inteligentes admiten las claves de sesión y la autorización delegada de formas distintas. ERC-4337 proporciona infraestructura para la validación de transacciones de cuentas inteligentes, pero las reglas de permisos específicas para las claves de sesión suelen ser implementadas por la propia billetera o por módulos relacionados.
Al mismo tiempo, revocar permisos no significa que las transacciones en cadena ya completadas puedan revertirse. Para operaciones que ya se hayan ejecutado, los usuarios aún deben gestionar los activos o las aprobaciones de contratos según las circunstancias reales.
Por lo tanto, una clave de sesión se entiende mejor como una herramienta de autorización limitada que como un mecanismo que otorga a un agente de IA control total sobre una billetera.
¿Cómo respaldan las cuentas de contratos inteligentes y ERC-4337 las billeteras agénticas?
La abstracción de cuentas es una dirección tecnológica importante para respaldar las billeteras agénticas. Las cuentas de propiedad externa (EOA) tradicionales de Ethereum dependen principalmente de firmas con claves privadas para controlar las transacciones, mientras que las cuentas de contratos inteligentes pueden utilizar lógica programable para definir reglas de autorización más complejas.
ERC-4337 proporciona un marco de abstracción de cuentas para el ecosistema de Ethereum sin requerir cambios en las reglas de consenso subyacentes. Un usuario o agente puede construir una UserOperation, que un Bundler envía al contrato EntryPoint. Posteriormente, la cuenta inteligente realiza la validación y la ejecución.
Esta arquitectura proporciona a las billeteras agénticas opciones más flexibles de control de transacciones. Por ejemplo, una billetera puede combinar distintos módulos de validación de firmas, operaciones por lotes y mecanismos de patrocinio de gas para permitir que un agente de IA complete una serie de tareas cuando se cumplan las condiciones de autorización.
Un Paymaster puede pagar el gas de operaciones elegibles según reglas específicas, lo que reduce la necesidad de que un agente gestione por sí mismo tokens nativos para gas. Sin embargo, el patrocinio de gas no es automáticamente gratuito. Los costes asociados deben seguir siendo cubiertos por el usuario, la aplicación o el proveedor de servicios.
ERC-7579 proporciona un estándar de interfaz para cuentas inteligentes modulares, lo que permite combinar módulos de validación, ejecución y otras funciones de una manera relativamente estandarizada. Los desarrolladores pueden utilizarlo para diseñar módulos de gestión de permisos y asignar reglas de autorización diferentes a distintos agentes.
Es importante distinguir que ERC-4337 y ERC-7579 proporcionan principalmente infraestructura de cuentas y modular. No determinan directamente cómo debe operar un agente de IA. La lógica de decisión del agente, la estrategia de riesgo y la autorización de la billetera aún deben diseñarse de forma independiente.
Además, una billetera agéntica no utiliza necesariamente ERC-4337. Las API de billeteras basadas en servicios de custodia, servicios de firma MPC y otros modelos de cuentas blockchain también pueden respaldar, en cierta medida, operaciones automatizadas realizadas por agentes de IA.
¿Cómo protegen conjuntamente MPC, TEE y las cuentas inteligentes la clave privada de un agente de IA?
Las billeteras agénticas enfrentan un desafío específico: un agente de IA necesita ejecutar transacciones, pero no debe obtener directamente la clave privada completa de un usuario. Los modelos de lenguaje de gran tamaño necesitan procesar texto externo, contenido web y resultados de herramientas, y estas entradas pueden contener instrucciones maliciosas.
Si la clave privada completa se proporciona directamente al entorno de ejecución del agente, los activos pueden enfrentar el riesgo de transferencia no autorizada si el sistema se ve afectado por inyección de instrucciones, llamadas maliciosas a herramientas o una intrusión en el servidor.
Para reducir este riesgo, los desarrolladores pueden separar el entorno de toma de decisiones del agente de IA del entorno de firma de la billetera.
La computación multipartita (MPC) distribuye las capacidades de firma entre varios participantes o dispositivos, de modo que ningún componente individual necesita mantener de forma independiente capacidades de firma completas. Un entorno de ejecución confiable (TEE) busca proteger código y datos sensibles mediante aislamiento de hardware, reduciendo la capacidad de las aplicaciones ordinarias para acceder directamente a materiales de claves.
Las cuentas de contratos inteligentes pueden comprobar además las condiciones de autorización durante la ejecución de una transacción, como el contrato de destino, el importe por transacción y el gasto acumulado. Incluso si un agente genera una solicitud de transacción que no cumple las reglas, la lógica de validación en cadena puede impedir su ejecución.
Estas tecnologías abordan diferentes aspectos de la seguridad:
| Tecnología |
Objetivo de protección principal |
Función habitual |
| MPC |
Control de claves y proceso de firma |
Reduce el riesgo de exposición de la clave privada en un único punto |
| TEE |
Entorno de ejecución sensible |
Aísla determinadas operaciones de firma y seguridad |
| Cuenta de contrato inteligente |
Permisos de transacciones en cadena |
Aplica reglas de autorización programables |
| Clave de sesión |
Permisos de operación temporales |
Limita los períodos de autorización y los ámbitos de operación |
| Simulación de transacciones |
Resultados de ejecución de transacciones |
Identifica por adelantado determinados comportamientos anómalos |
Sin embargo, ninguna tecnología individual puede eliminar el riesgo por sí sola. Por ejemplo, los TEE aún pueden verse afectados por defectos de implementación o ataques de canal lateral. MPC no puede determinar automáticamente si una intención de transacción es razonable. Los módulos de permisos de contratos inteligentes también pueden contener vulnerabilidades.
Por lo tanto, una billetera agéntica segura debe combinar protección de claves, comprobaciones de permisos, simulación de transacciones y aprobación humana.
¿Cómo amplían x402, MCP y ERC-8004 los casos de uso de las billeteras agénticas?
Las billeteras agénticas no se utilizan únicamente para el trading de tokens, sino también para proporcionar ejecución de financiación para pagos entre agentes de IA, compras de servicios y colaboración en tareas. A medida que se desarrollan protocolos relacionados, las billeteras se integran cada vez más con llamadas a herramientas, descubrimiento de identidad y mecanismos de pago automatizados.
x402 está diseñado principalmente para pagos automatizados de servicios de internet. Un proveedor de servicios puede emitir una solicitud de pago mediante una respuesta HTTP 402, tras lo cual el cliente vuelve a enviar la solicitud una vez completado el proceso de pago requerido. Para un agente de IA, esto significa que puede pagar interfaces de datos, recursos informáticos u otros servicios digitales dentro de su límite autorizado.
MCP (Model Context Protocol) se utiliza principalmente para conectar modelos de IA con herramientas externas y fuentes de datos. Un agente puede utilizar MCP para obtener datos de mercado, llamar a herramientas de trading o acceder a otros servicios, pero MCP en sí mismo no garantiza la seguridad de los fondos en cadena.
A2A (Agent-to-Agent) se centra en el descubrimiento de capacidades, la comunicación y la colaboración en tareas entre distintos agentes de IA. Cuando un agente necesita llamar a un servicio proporcionado por otro agente, la billetera puede ejecutar el pago correspondiente.
ERC-8004 se centra en la identidad, reputación y verificación de agentes en entornos abiertos. Proporciona infraestructura relacionada con el registro de identidad, la retroalimentación y la verificación, pero no define directamente los métodos de pago de transacciones ni concede automáticamente permisos de firma de billetera.
La relación entre estas tecnologías puede resumirse de la siguiente manera:
| Tecnología o protocolo |
Función principal |
Relación con las billeteras agénticas |
| x402 |
Pagos automatizados de servicios |
Proporciona el flujo de interacción de pagos |
| MCP |
Conexión de modelos con herramientas externas |
Conecta herramientas de transacción y datos |
| A2A |
Colaboración entre agentes |
Respalda flujos de trabajo entre agentes |
| ERC-8004 |
Identidad, reputación y verificación de agentes |
Ayuda a identificar y evaluar las contrapartes de interacción |
| ERC-4337 |
Infraestructura de transacciones de cuentas inteligentes |
Respalda la ejecución programable de billeteras |
Por ejemplo, un agente de investigación puede utilizar MCP para llamar a un servicio de datos, usar x402 para realizar un pago pequeño y luego proporcionar el resultado a otro agente. Durante todo el proceso, la billetera agéntica ejecuta operaciones de fondos autorizadas, mientras que la verificación de identidad, la comunicación de tareas y los protocolos de pago desempeñan funciones separadas.
Es importante señalar que la capacidad de combinar protocolos no significa que todas las billeteras o productos de agentes admitan plenamente estas funciones. La disponibilidad real sigue dependiendo de la red, el SDK, la implementación de la billetera y el proveedor de servicios.
¿Qué aplicaciones prácticas tendrán las billeteras agénticas en 2026?
En 2026, las billeteras agénticas comenzaron a pasar de la exploración conceptual a herramientas para desarrolladores y escenarios de aplicación más específicos. Plataformas de criptomonedas como Coinbase y Gate han abierto progresivamente a los agentes de IA capacidades de gestión de billeteras, trading en cadena y pagos automatizados, lo que les permite ejecutar operaciones reales con fondos dentro de límites de autorización predefinidos.
Gate: Gate para agentes de IA y operaciones de billetera automatizadas
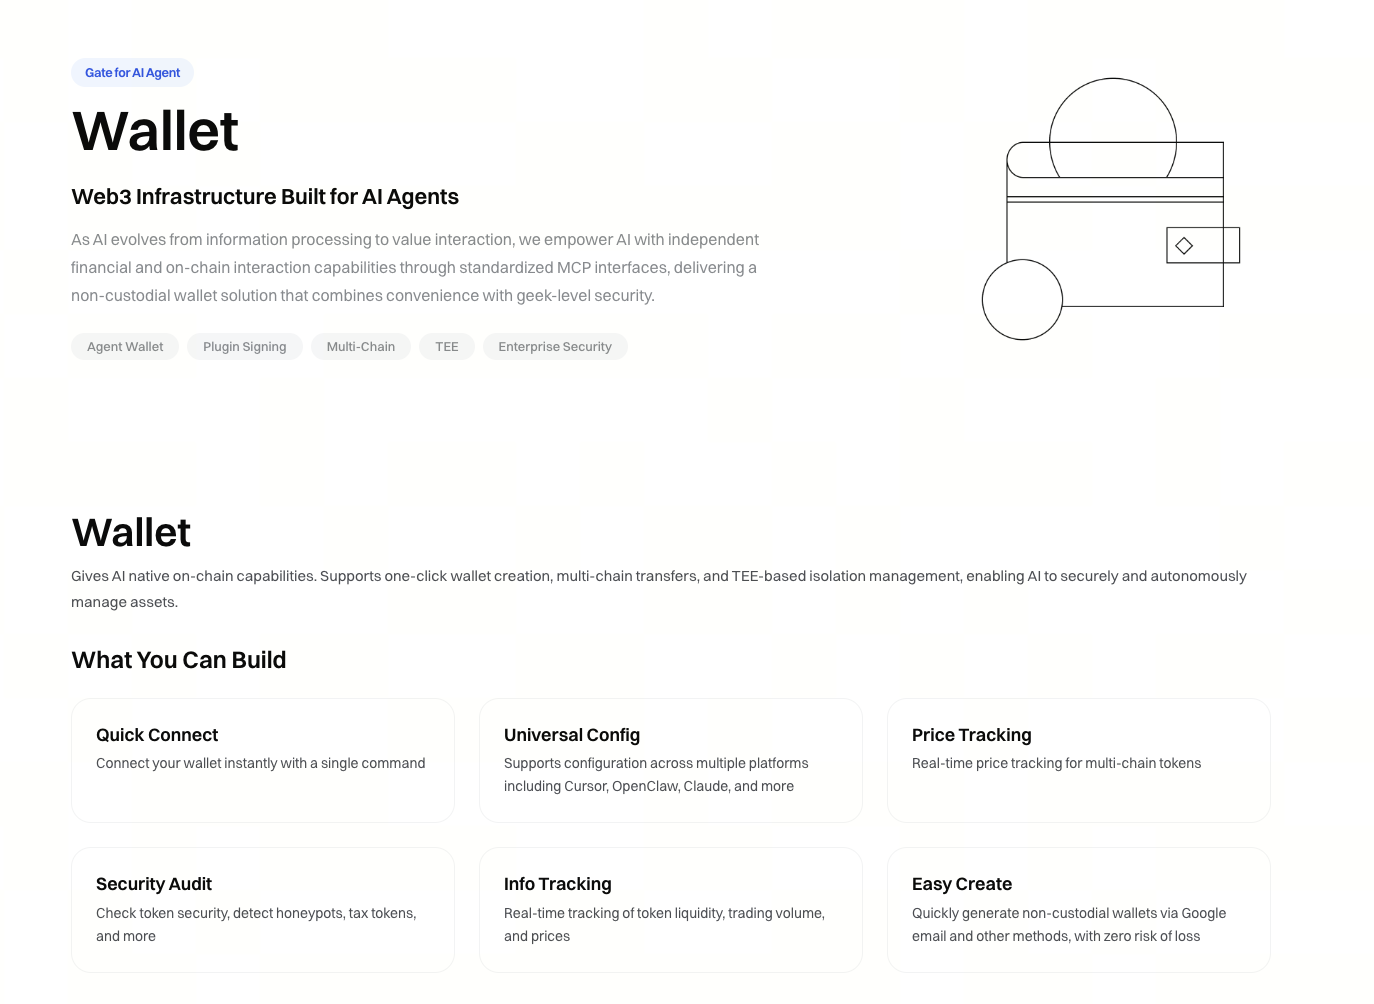
Gate para agentes de IA, lanzado por Gate, es infraestructura financiera de criptomonedas para agentes de IA. Mediante herramientas como Gate Skills, CLI, MCP y API, integra trading, datos de mercado, gestión de activos, billeteras Web3 y capacidades de pago en cadena en un ecosistema de servicios al que los agentes pueden acceder.
En escenarios de trading, un agente de IA puede utilizar Gate Skills para obtener datos de mercado, consultar los activos de la cuenta y generar operaciones de trading según las instrucciones del usuario. Para operaciones sensibles, como realizar órdenes y transferir fondos, la plataforma proporciona confirmación secundaria y controles de permisos de API. También recomienda utilizar subcuentas independientes para aislar los fondos y el ámbito operativo del agente de IA, reduciendo el posible impacto de la ejecución automatizada sobre los activos de otras cuentas.
En escenarios Web3, Gate Wallet Skills admite autenticación de identidad de billetera, consultas de activos multicadena, transferencias de tokens, firma de transacciones e interacciones con DApp. También puede combinarse con otras herramientas de Gate DEX para completar operaciones como intercambios de tokens. Además, Gate admite pagos automatizados realizados por agentes de IA para API de pago y servicios digitales mediante x402, proporcionando un punto de entrada de ejecución para la actividad económica en cadena entre agentes.
Esta arquitectura refleja una dirección importante en el desarrollo de las billeteras agénticas: un agente de IA no necesita controlar directamente la clave privada completa de un usuario. En su lugar, puede completar tareas específicas mediante herramientas de billetera, mecanismos de autorización y un entorno de ejecución controlado. Los requisitos de autorización para distintas operaciones dependen de las herramientas y de la configuración de billetera utilizadas en la práctica, y las capacidades de automatización no significan que todas las transacciones puedan omitir la confirmación del usuario.
Coinbase: billeteras agénticas y AgentKit
En febrero de 2026, Coinbase Developer Platform lanzó Agentic Wallets, proporcionando a los agentes de IA capacidades de pago, trading y operaciones en cadena. El producto combina operaciones de billetera para agentes con infraestructura de firma controlada y ofrece medidas de seguridad como límites de importe de transacción y controles de gasto a nivel de sesión. Según la descripción de su producto, las claves privadas no se exponen directamente al entorno de instrucciones del modelo de IA. Los desarrolladores también pueden utilizar x402 para crear flujos de pago automatizados.
Coinbase AgentKit proporciona herramientas de desarrollo para conectar agentes de IA con billeteras y operaciones en cadena. Los desarrolladores pueden utilizar las interfaces correspondientes para crear consultas de activos, transferencias de tokens y otras funciones automatizadas. Sin embargo, el marco de herramientas en sí mismo puede no proporcionar una política de seguridad completa. Los desarrolladores aún deben configurar salvaguardas adecuadas contra la inyección de instrucciones, las llamadas maliciosas a herramientas y las transacciones anómalas.
Direcciones de aplicación para las billeteras agénticas
Los ejemplos anteriores muestran que las aplicaciones de las billeteras agénticas se están expandiendo hacia pagos automatizados de servicios, intercambios en cadena basados en estrategias predefinidas, gestión de posiciones DeFi y liquidación de bajo valor entre agentes.
Estos escenarios suelen requerir límites de autorización claramente definidos, incluidos los activos que pueden utilizarse, los límites de transacción, las direcciones de destino, los tipos de operación y los períodos de validez de las autorizaciones. Las capacidades reales de los productos, las redes compatibles y los mecanismos de seguridad siguen variando. El trading autónomo tampoco significa que una estrategia sea rentable ni que los riesgos de mercado puedan eliminarse.
¿Qué riesgos de seguridad enfrentan las billeteras agénticas? ¿Cómo pueden controlarse los permisos de trading automatizado?
Las billeteras agénticas conectan la toma de decisiones de la IA con la ejecución de activos, lo que pone en contacto los problemas de seguridad de las billeteras tradicionales con los riesgos de los sistemas de IA. Una de las preocupaciones más importantes es que las solicitudes de transacción generadas por un modelo pueden verse afectadas por información no confiable.
Por ejemplo, cuando un agente lee páginas web, contenido de redes sociales o respuestas de API externas, puede recibir instrucciones maliciosas que intenten cambiar el destino de una transacción. Si una billetera depende únicamente del propio criterio del modelo para determinar si debe ejecutarse una operación, un atacante puede utilizar la inyección de instrucciones para influir en el flujo de fondos.
El trading automatizado también puede enfrentar riesgos como datos de mercado retrasados, cotizaciones incorrectas, deslizamiento excesivo, contratos maliciosos y transacciones repetidas. Incluso cuando un agente sigue su tarea con precisión, los cambios en el entorno externo pueden producir resultados inesperados.
Por lo tanto, las billeteras agénticas deben utilizar mecanismos de aplicación de permisos lo más independientes posible del modelo de IA, centrándose en controlar los siguientes riesgos:
-
Principio de mínimo privilegio: Otorga únicamente los permisos de activos, contratos y operaciones necesarios para completar la tarea actual.
-
Límites de importe y validez: Establece importes por transacción, gasto acumulado, frecuencia de transacción y fechas de expiración de las autorizaciones.
-
Verificación independiente de transacciones: Comprueba la dirección de destino, el método de llamada, las aprobaciones de tokens y los cambios esperados en los activos antes de firmar.
-
Simulación de transacciones y detección de anomalías: Identifica determinadas transferencias anómalas de activos, deslizamiento excesivo e interacciones sospechosas con contratos.
-
Aprobación humana y pausas de emergencia: Requiere confirmación humana para transacciones grandes, de alto riesgo o fuera del ámbito autorizado, manteniendo al mismo tiempo la capacidad de detener operaciones posteriores.
Para los agentes que deben funcionar durante períodos prolongados, también deben establecerse registros de transacciones, auditorías de permisos y alertas de anomalías para realizar un seguimiento del comportamiento y ajustar las estrategias de manera oportuna.
Es especialmente importante señalar que las transacciones en cadena suelen ser irreversibles. Revocar una clave de sesión o detener un agente puede limitar las operaciones posteriores, pero no puede restaurar automáticamente las transferencias de activos que ya se hayan completado.
El objetivo de seguridad de una billetera agéntica no debe ser otorgar a un agente de IA la máxima autoridad operativa posible. En su lugar, debe permitir al agente completar tareas dentro de límites de autorización claros, verificables y revocables.
Conclusión
Las billeteras agénticas son una dirección tecnológica importante que combina agentes de IA con la gestión de activos blockchain. Mediante cuentas inteligentes, gestión de claves, autorización delegada y herramientas de ejecución automatizada, permiten a los agentes de IA completar pagos, intercambios de tokens y otras operaciones en cadena bajo condiciones específicas.
En comparación con las billeteras tradicionales, el cambio principal introducido por las billeteras agénticas no es la transferencia completa del control de activos a la IA. Más bien, los usuarios pueden convertir parte de sus permisos de transacción en reglas programables. Las claves de sesión, ERC-4337, MPC y los controles de estrategia de transacción proporcionan respaldo en los niveles de autorización, ejecución de cuentas y protección de claves, respectivamente.
A medida que protocolos como x402, MCP, A2A y ERC-8004 continúen desarrollándose, las billeteras agénticas pueden desempeñar un papel más relevante en los pagos automatizados, la adquisición de servicios digitales y la colaboración entre agentes. Sin embargo, su adopción a largo plazo seguirá dependiendo de si la gestión de permisos, la seguridad de la firma, la supervisión de riesgos y las necesidades reales de los usuarios pueden combinarse en una solución general fiable.
Preguntas frecuentes
¿En qué se diferencia una billetera agéntica de una billetera de criptomonedas convencional?
Una billetera agéntica permite que un agente de IA ejecute automáticamente determinadas operaciones en cadena según tareas predefinidas y reglas de autorización, mientras que una billetera convencional generalmente depende de que el usuario inicie y confirme las transacciones manualmente. Ambas requieren una gestión fiable de claves y verificación de transacciones.
¿Puede un agente de IA controlar directamente la clave privada de un usuario?
Técnicamente es posible diseñar una solución en la que el entorno de ejecución del agente acceda directamente a la clave privada, pero esto aumenta el riesgo de exposición de claves y operaciones maliciosas. Una arquitectura más segura generalmente separa el entorno de toma de decisiones de IA del entorno de firma y utiliza políticas de permisos para limitar las operaciones con fondos.
¿Cuál es la diferencia entre una clave de sesión y la clave privada principal de una billetera?
Una clave privada principal generalmente proporciona un alto nivel de control sobre la cuenta, mientras que una clave de sesión se utiliza principalmente para ejecutar tareas delegadas dentro de un período de validez, límite de importe y ámbito de operación específicos. Los límites reales de permisos dependen de la implementación de la billetera.
¿Debe una billetera agéntica utilizar ERC-4337?
No. ERC-4337 es un enfoque importante para implementar cuentas inteligentes programables, pero una billetera agéntica también puede utilizar billeteras MPC, servicios de firma con custodia u otras arquitecturas de cuentas blockchain.
¿Puede una billetera agéntica garantizar beneficios procedentes del trading automatizado con IA?
No. Una billetera agéntica proporciona principalmente capacidades de ejecución de transacciones y control de permisos. No garantiza que una estrategia de trading sea correcta. La volatilidad del mercado, la liquidez insuficiente, el deslizamiento y las evaluaciones incorrectas del modelo pueden provocar pérdidas.