Para los equipos de cumplimiento, empresas de cajeros automáticos cripto y usuarios que desean entender por qué una máquina solicita información adicional, el punto clave es que el AML no finaliza tras la identificación del cliente. Los controles efectivos acompañan la transacción desde el ingreso de efectivo hasta la billetera de destino y continúan con la monitorización constante. Los requisitos específicos siguen variando según la jurisdicción, el operador y el tipo de transacción.
Puntos clave:
-
La identificación y la debida diligencia del cliente determinan quién utiliza el cajero automático cripto y qué actividad sería razonable para ese usuario.
-
La monitorización de transacciones en cajeros automáticos cripto detecta patrones como múltiples transacciones pequeñas, incrementos rápidos de volumen, actividad en varios cajeros y transferencias hacia billeteras de alto riesgo.
-
El análisis blockchain añade información a nivel de billetera, como posible exposición a estafas, entidades sancionadas, mercados de la darknet y otras actividades ilícitas.
-
La debida diligencia reforzada, los límites de transacción y las advertencias de estafa aportan controles adicionales cuando un cliente o una transacción presentan alto riesgo.
-
La actividad sospechosa puede requerir revisión adicional y reporte regulatorio, pero una alerta AML por sí sola no demuestra blanqueo de capitales.
Por qué es importante el cumplimiento AML en los cajeros automáticos cripto
Los cajeros automáticos cripto vinculan el efectivo físico con los activos digitales. Un usuario puede introducir moneda fiat, proporcionar una dirección de billetera y recibir criptomoneda sin mover fondos previamente a través de una cuenta bancaria tradicional. Esto hace que las máquinas sean útiles para el acceso legítimo de efectivo a cripto, pero también genera un problema específico de delitos financieros.
El efectivo ofrece un contexto de transacción limitado, mientras que los activos virtuales pueden transferirse rápidamente entre varias billeteras una vez que salen de la máquina. Un actor malicioso puede intentar aprovechar esa combinación para blanquear capitales, cometer fraude, evadir sanciones o financiar el terrorismo.
Por ello, el marco regulatorio para cajeros automáticos cripto va más allá de la mera legalidad de la instalación de la máquina. Los operadores pueden enfrentarse a requisitos de licencia, debida diligencia de clientes, mantenimiento de registros, monitorización de transacciones y obligaciones de reporte, según la jurisdicción.
En Estados Unidos, FinCEN considera que las empresas que aceptan y transmiten moneda virtual convertible son transmisores de dinero si cumplen con la definición regulatoria correspondiente. Estas empresas, por lo general, deben registrarse como money services business (MSB) y cumplir con los requisitos de la Ley de Secreto Bancario, incluyendo un programa AML, reporte y mantenimiento de registros. FinCEN advirtió expresamente en agosto de 2025 que el incumplimiento de las obligaciones BSA por parte de los operadores de quioscos de moneda virtual convertible incrementa el riesgo de que las máquinas sean utilizadas para estafas y otras actividades ilícitas.
Estos principios generales son conocidos en toda la industria cripto. Los controles contra el blanqueo de capitales combinan identificación, evaluación de riesgos, monitorización y controles internos, en lugar de depender de una sola verificación.
La identificación del cliente inicia el proceso AML en cajeros Bitcoin
La identificación del cliente determina quién realiza la transacción, pero no si la operación en sí es legítima.
Los operadores de cajeros automáticos cripto pueden utilizar procedimientos Know Your Customer por niveles integrados en el quiosco o en el sistema de cumplimiento. Según los requisitos regulatorios, el riesgo y el importe de la transacción, se puede solicitar a los nuevos clientes un número de teléfono, identificación oficial, verificación facial u otra información antes de dispensar o enviar criptomoneda.
Los niveles superiores de transacción pueden requerir verificaciones más estrictas.
Esto es relevante porque algunas máquinas han permitido históricamente volúmenes diarios elevados, mientras que las normas estatales actuales imponen límites mucho más bajos. Por ejemplo, la Virtual Currency Kiosk Act de Colorado de 2025 estableció un límite diario de 2 000 $. Por tanto, los límites de los operadores pueden variar considerablemente de una jurisdicción a otra.
La identificación del cliente es solo la primera capa. Alguien puede presentar una identificación válida y, aun así, estar involucrado en actividad sospechosa. Asimismo, un cliente antiguo puede estar plenamente verificado, pero seguir instrucciones de un estafador sin saberlo.
Ahí es donde la debida diligencia del cliente adquiere mayor importancia.
La debida diligencia del cliente crea un perfil de riesgo
La debida diligencia del cliente evalúa qué nivel de actividad se ajusta razonablemente a ese usuario.
Los operadores pueden considerar factores de riesgo como ubicación, volumen de transacción esperado, historial de transacciones, origen de los fondos y uso previsto. Las cuentas de empresa pueden requerir verificaciones adicionales sobre la actividad comercial y la titularidad real, si corresponde.
El operador puede asignar distintos niveles de riesgo.
Por ejemplo, un cliente compra 200 $ en Bitcoin cada pocos meses. Otro, recién registrado, realiza varias transacciones en efectivo de alto importe en un solo día, visita varios cajeros automáticos y envía fondos a diferentes billeteras.
Ambos pueden haber superado el KYC, pero sus perfiles de riesgo no son iguales.
Un enfoque basado en el riesgo permite a los operadores aplicar controles adicionales donde la exposición es mayor, en lugar de tratar todas las transacciones por igual. Los estándares KYC aplicados en instituciones financieras siguen la misma lógica general: establecer la identidad, comprender la actividad del cliente y evaluar el riesgo de blanqueo de capitales asociado a la relación.
Cuando el riesgo es significativamente mayor, el operador puede proceder a una debida diligencia reforzada.
Cómo la monitorización de transacciones en cajeros cripto detecta actividad sospechosa
La monitorización de transacciones en cajeros automáticos cripto compara lo que realmente hace un cliente con el comportamiento esperado, la actividad histórica y las reglas de riesgo predefinidas.
Los sistemas automatizados monitorizan transacciones entre cuentas de clientes, ubicaciones y periodos de tiempo, en lugar de analizar cada visita de forma aislada.
Las señales de alerta más comunes incluyen:
-
Múltiples transacciones pequeñas diseñadas para evitar la detección.
-
Aumentos rápidos en el volumen de transacciones.
-
Actividad repartida entre varios cajeros automáticos.
-
Transacciones repetidas de clientes nuevos.
-
Varias cuentas asociadas a actividades similares.
-
Movimientos rápidos entre varias billeteras.
-
Transacciones sin justificación económica clara.
-
Conexiones con jurisdicciones de alto riesgo.
-
Billeteras asociadas a entidades sancionadas.
-
Exposición a estafas, actividades delictivas o mercados de la darknet.
La estructuración es un ejemplo ilustrativo. Un cliente que desea enviar 12 000 $ puede realizar seis transacciones de 2 000 $ en lugar de una sola operación grande, intentando así eludir un umbral de control o reporte. Individualmente, esas operaciones pueden pasar desapercibidas. Juntas, constituyen una señal de comportamiento.
Lo mismo ocurre con la actividad reiterada en efectivo. Lo relevante es el patrón y el perfil del cliente, no solo si una transacción supera un número fijo.
Una alerta automatizada debe llevar a una revisión adicional, no a una conclusión automática de delito financiero. Los clientes legítimos pueden cambiar de billetera, realizar compras mayores o modificar sus hábitos de transacción.
El análisis blockchain añade filtrado de riesgo a nivel de billetera
La monitorización AML tradicional revela quién utilizó una máquina y cuánto efectivo se movió. El análisis blockchain aporta información sobre el destino de los activos digitales.
Los operadores pueden filtrar una dirección de billetera de destino antes de completar una transacción y seguir monitorizando la actividad relevante en blockchain después. Los sistemas de análisis pueden identificar exposición a estafas conocidas, activos robados, ransomware, entidades sancionadas, mercados de la darknet u otras direcciones asociadas a actividades ilícitas.
Los sistemas modernos de monitorización de transacciones cripto evalúan el riesgo de transferencias entrantes y salientes y examinan el origen o destino de los fondos. Esto proporciona a los equipos de cumplimiento otra señal, junto con la información del cliente y el comportamiento con efectivo.
La diferencia entre los controles tradicionales de cuentas y el bloqueo de billeteras cripto es relevante porque el filtrado blockchain se centra en la exposición de la dirección y el historial de transacciones, y no solo en la cuenta bancaria convencional.
Aun así, el análisis blockchain no es infalible. Un puntaje de riesgo puede reflejar exposición indirecta, atribución incompleta o suposiciones sobre direcciones vinculadas. Es un apoyo para la toma de decisiones, no un sustituto de la debida diligencia humana.
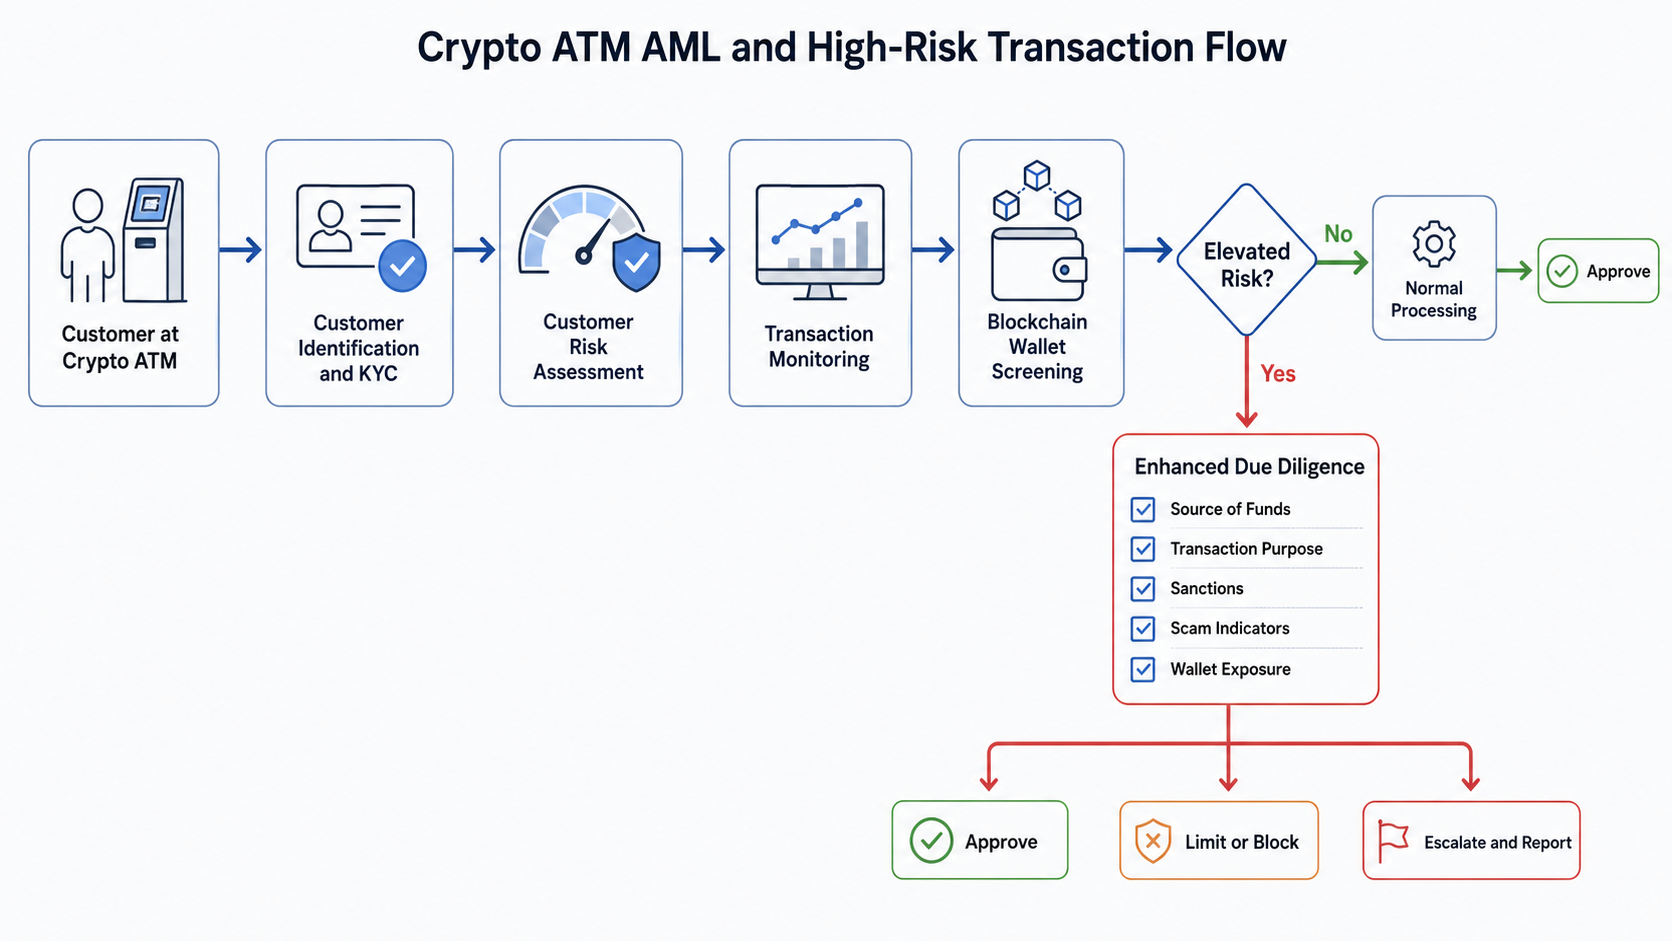
Debida diligencia reforzada para transacciones de alto riesgo
La debida diligencia reforzada implica un análisis adicional cuando el KYC y la monitorización habituales no explican suficientemente el riesgo.
El operador puede solicitar más información sobre el origen de los fondos, el propósito de la transferencia, la relación con el titular de la billetera o la justificación económica de una transacción compleja. Medios adversos, jurisdicciones de alto riesgo o exposición inusual en blockchain también pueden influir en la decisión.
El riesgo suele ser relevante cuando varias señales coinciden.
Por ejemplo, imagina un cliente primerizo que intenta una transacción grande en efectivo mientras habla continuamente por teléfono. El cliente no puede explicar claramente quién controla la billetera, afirma que un funcionario exigió el pago inmediato y la dirección de destino tiene exposición de alto riesgo.
Ningún factor individual demuestra actividad delictiva. Sin embargo, en conjunto, justifican detenerse e investigar.
Según las normas aplicables y los controles internos, el operador puede solicitar diligencia adicional, reducir el límite de la transacción, pasarla a revisión manual o rechazarla.
Las estafas en cajeros Bitcoin han cambiado el significado de “alto riesgo”
Un gran reto en el AML de cajeros Bitcoin es que la persona en la máquina puede ser la víctima, no el criminal.
Estafadores que se hacen pasar por bancos, empresas tecnológicas, fuerzas del orden o funcionarios pueden convencer a las víctimas para retirar efectivo, acudir a cajeros Bitcoin y enviar fondos a direcciones de billetera mediante código QR.
Este problema se hizo más visible en 2025. Según el Centro de Denuncias de Delitos en Internet del FBI, se reportaron más de 13 400 denuncias relacionadas con quioscos de criptomonedas en 2025, con pérdidas superiores a 388 millones de dólares. Más de la mitad de esas denuncias correspondieron a personas mayores de 50 años, y las pérdidas en ese grupo superaron los 302 millones de dólares.
Esto corrige una confusión común de fechas: la cifra de unos 247 millones de dólares corresponde a informes anteriores, mientras que la cifra actual del FBI para 2025 supera los 388 millones de dólares.
El aumento del riesgo explica por qué operadores y legisladores recurren cada vez más a advertencias de estafa destacadas y límites estrictos de transacción para proteger a los consumidores. Una advertencia puede preguntar si alguien que afirma ser funcionario, empleado bancario o asesor de inversiones ha indicado al cliente que envíe fondos.
El cliente puede estar enviando su propio dinero de forma voluntaria. Sin embargo, desde la perspectiva de la prevención de estafas, la transacción puede seguir considerándose de alto riesgo.
Clientes mayores y estafas en cajeros Bitcoin
Los clientes mayores no son sospechosos por defecto, pero los indicadores de estafa combinados con la vulnerabilidad asociada a la edad pueden justificar una revisión adicional.
Los datos del FBI de 2025 lo demuestran: las personas mayores de 50 años representaron más de la mitad de las denuncias de quioscos de criptomonedas y más de 302 millones de dólares en pérdidas reportadas.
Una demanda en 2025 en el Distrito de Columbia contra Athena Bitcoin resaltó aún más el problema. El fiscal general del D.C. alegó que el 93 % de los depósitos en máquinas Athena Bitcoin en el Distrito durante el periodo analizado estaban vinculados a estafas dirigidas a residentes vulnerables y personas mayores. Se trata de una alegación sobre las operaciones de Athena en D.C., no de evidencia de que el 93 % de todas las transacciones en cajeros Bitcoin sean fraudulentas.
Esa distinción es clave. Las estadísticas de fraude deben orientar los controles, no convertirse en afirmaciones que no se sostienen.
Reporte de actividad sospechosa y la Ley de Secreto Bancario
Cuando la monitorización detecta transacciones cripto sospechosas, el personal de cumplimiento suele analizar el patrón general antes de decidir si se activan obligaciones de reporte.
La revisión puede incluir información del cliente, importes de transacción, múltiples cuentas, actividad en varios cajeros, exposición de billetera, resultados de sanciones y la explicación proporcionada por el cliente.
En EE. UU., los transmisores de dinero de moneda virtual sujetos a la Ley de Secreto Bancario deben mantener los controles de reporte y registro pertinentes, incluidos los Reportes de Actividad Sospechosa y los Reportes de Transacciones en Efectivo. FinCEN ha descrito específicamente las obligaciones de SAR y CTR como parte de las responsabilidades de cumplimiento de los transmisores de dinero de moneda virtual.
Para las transacciones en efectivo, las empresas cubiertas también necesitan registros que permitan identificar transacciones que cumplan con los requisitos CTR aplicables, incluida la agregación cuando sea necesario.
El punto clave es que el análisis de comportamiento genera una alerta; la investigación de cumplimiento determina el significado de esa alerta.
La Travel Rule extiende el AML más allá de un cajero cripto
El cumplimiento AML no necesariamente termina cuando la criptomoneda sale de la máquina.
La Travel Rule del GAFI exige que las transferencias de activos virtuales que involucren proveedores de servicios regulados incluyan información específica sobre el originador y el beneficiario. El principio es similar a los requisitos de intercambio de información en otros sectores financieros.
En la UE, el Reglamento (UE) 2023/1113 amplía los requisitos de trazabilidad a las transferencias de criptoactivos realizadas por proveedores cubiertos. El marco de la UE vincula expresamente estos requisitos con la prevención, detección e investigación del blanqueo de capitales y la financiación del terrorismo.
MiCA, o MiCAR, opera junto a estas normas AML. Por eso, decir que los operadores europeos tienen “obligaciones KYC/AML bajo MiCA” es una forma abreviada; en la práctica, los proveedores de servicios de criptoactivos actúan bajo un marco más amplio que incluye MiCA, requisitos de información sobre transferencias y legislación AML.
Supervisión regulatoria: Cryptolink como ejemplo real
Australia ofrece un ejemplo reciente de lo que ocurre cuando los reguladores consideran que los controles no funcionan.
En agosto de 2026, AUSTRAC anunció la suspensión de la inscripción de Cryptolink durante tres meses. La empresa operaba 96 cajeros automáticos de criptomonedas y AUSTRAC citó preocupaciones persistentes sobre su capacidad para gestionar transacciones de alto riesgo y cumplir con las obligaciones AML/CTF.
El caso es relevante porque desplaza el debate de tener una política AML a demostrar que la política funciona en la práctica.
Las evaluaciones de riesgo deben influir en las verificaciones de clientes. Las alertas deben recibir atención. La monitorización de transacciones debe reflejar la actividad real del negocio. Es necesario cumplir con los requisitos de reporte.
La tendencia regulatoria va más allá de Australia. Los estados estadounidenses han seguido introduciendo normas específicas para quioscos que incluyen advertencias, límites, comisiones y reembolsos. Sin embargo, la afirmación de que 30 estados aprobaron leyes sobre cajeros cripto solo en 2025 no está respaldada por los registros actuales. AARP comunicó que 30 estados habían promulgado legislación sobre quioscos cripto desde 2023, incluyendo 13 leyes aprobadas en 2026.
Ejemplo práctico: del depósito en efectivo a la decisión AML
Supón que un cliente quiere convertir 5 000 $ en efectivo a Bitcoin.
En un cajero automático, el operador puede verificar primero la identidad y comparar el importe con el historial de cuenta y los límites de transacción. El software de monitorización analiza el comportamiento en transacciones y máquinas anteriores. La billetera de destino se somete a filtrado de sanciones y riesgo en blockchain.
Si todo encaja con el perfil del cliente, la transacción puede continuar.
Si el cliente, en cambio, realiza varios depósitos pequeños en diferentes cajeros, proporciona una billetera asociada a actividad sospechosa y no puede explicar el motivo del envío, la transacción podría pasar a debida diligencia reforzada.
Un exchange cripto basado en cuentas genera una trazabilidad de datos diferente. Gate.com, por ejemplo, opera mediante cuentas de clientes identificados en lugar de interacción anónima en efectivo. Un mercado como el par de trading BTC/USDT ilustra la vía basada en cuentas para adquirir o negociar activos digitales, donde la actividad de transacción se asocia a una relación de cuenta continua.
Ningún modelo elimina el riesgo AML. Simplemente generan señales de cumplimiento distintas.
Riesgos y limitaciones del cumplimiento AML en cajeros cripto
Los sistemas AML pueden reducir el riesgo, pero no eliminarlo.
Los falsos positivos son inevitables. Una persona que usa varias billeteras no necesariamente está blanqueando dinero. La exposición en blockchain puede ser indirecta. Los clientes pueden tener motivos legítimos para un volumen de transacción inusual, y los modelos de riesgo pueden quedarse obsoletos a medida que cambian los comportamientos delictivos.
Existe también el problema opuesto. Los delincuentes adaptan su comportamiento para evitar la detección, como realizar múltiples transacciones pequeñas, usar varias cuentas o mover fondos rápidamente entre billeteras.
Las víctimas de estafas representan otra limitación, ya que los modelos AML estándar fueron diseñados para identificar clientes sospechosos, no clientes manipulados por terceros.
Por eso, los operadores deben revisar periódicamente sus modelos de riesgo, reglas de transacción, umbrales de análisis blockchain y controles contra estafas. Los requisitos regulatorios también varían según la jurisdicción, por lo que un proceso que cumple con los requisitos de una licencia en un país puede no ser suficiente en otro.
Conclusión
Los operadores de cajeros automáticos cripto gestionan AML y transacciones de alto riesgo mediante un proceso por capas: la identificación del cliente determina quién realiza la transacción, la debida diligencia establece el comportamiento esperado, la monitorización de transacciones identifica patrones inusuales y el análisis blockchain añade información de riesgo a nivel de billetera. Cuando esas señales indican riesgo elevado, la debida diligencia reforzada, los límites de transacción, la revisión manual y el reporte regulatorio aportan controles adicionales.
Los mejores programas AML no dependen de un solo umbral o puntaje de billetera. Analizan cómo se relacionan el comportamiento del cliente, la actividad en efectivo y los movimientos en blockchain.
Este enfoque es aún más relevante a medida que las estafas en cajeros Bitcoin difuminan la línea tradicional entre delincuente y víctima. Un cliente verificado puede estar blanqueando fondos ilícitos, pero también puede ser una persona mayor manipulada para enviar sus ahorros legítimos a un estafador.
El cumplimiento AML en cajeros cripto funciona mejor como un proceso continuo y basado en el riesgo. Puede reducir la exposición a actividades sospechosas y delitos financieros, pero no determina la intención con total certeza y no debe reemplazar la revisión humana ni los requisitos regulatorios específicos de cada jurisdicción.
Preguntas frecuentes
¿Qué es el cumplimiento AML en cajeros automáticos cripto?
El cumplimiento AML en cajeros automáticos cripto abarca las políticas y controles que utilizan los operadores para identificar clientes, evaluar riesgos, monitorizar transacciones y responder ante actividades sospechosas. Según la jurisdicción, puede incluir KYC, filtrado de sanciones, análisis blockchain, debida diligencia reforzada, mantenimiento de registros y reporte regulatorio.
¿Cómo identifican los operadores de cajeros cripto las transacciones sospechosas?
Los operadores buscan patrones como múltiples transacciones pequeñas, volúmenes inusuales, actividad en varios cajeros, movimientos rápidos entre billeteras o transferencias hacia direcciones de billetera de alto riesgo. Una alerta suele llevar a una revisión adicional, no a la confirmación automática de blanqueo de capitales.
¿Por qué los cajeros Bitcoin exigen identificación del cliente?
La identificación del cliente ayuda a los operadores a cumplir con los requisitos KYC y AML y a vincular las transacciones con un perfil de usuario conocido. Las exigencias de verificación pueden incrementarse según el importe o el riesgo de la operación y varían según el operador y la jurisdicción.
¿Cómo ayuda el análisis blockchain al AML de cajeros Bitcoin?
El análisis blockchain permite filtrar direcciones de billetera de destino para detectar exposición a sanciones, estafas, fondos robados, mercados de la darknet y otras actividades de alto riesgo. Los operadores pueden combinar esta información con los datos del cliente y la transacción para decidir si es necesaria una debida diligencia adicional.
¿Qué ocurre cuando una transacción en un cajero cripto es de alto riesgo?
El operador puede solicitar información adicional al cliente, investigar el origen o el propósito de los fondos, reducir el importe permitido, realizar una revisión manual o rechazar la transacción. Cuando se cumplen los criterios de reporte aplicables, la actividad sospechosa también puede requerir reporte a la autoridad correspondiente.
¿Se considera automáticamente de alto riesgo a los clientes mayores?
No. La edad por sí sola no determina actividad sospechosa. Sin embargo, los datos de reguladores y fuerzas de seguridad muestran importantes pérdidas por estafas en cajeros cripto entre personas mayores, por lo que la edad, combinada con el primer uso, urgencia, instrucciones de terceros u otros indicadores de estafa, puede justificar controles adicionales de protección al consumidor.
Aviso legal: Este contenido es únicamente para fines educativos y no constituye asesoramiento legal, de cumplimiento, financiero ni de inversión. Los requisitos de licencia, KYC, AML y reporte para cajeros automáticos cripto varían según la jurisdicción y pueden cambiar con el tiempo.