#GateEuropeAchievesPCIDSSLevel1Certification #GateSquareMidAutumnReunion
تصل Gate Europe إلى المستوى 1 من معيار PCI DSS v4.0.1 — إنجاز كبير لأمن المدفوعات
حققت Gate Europe إنجازاً مهماً في مجال أمن المدفوعات.
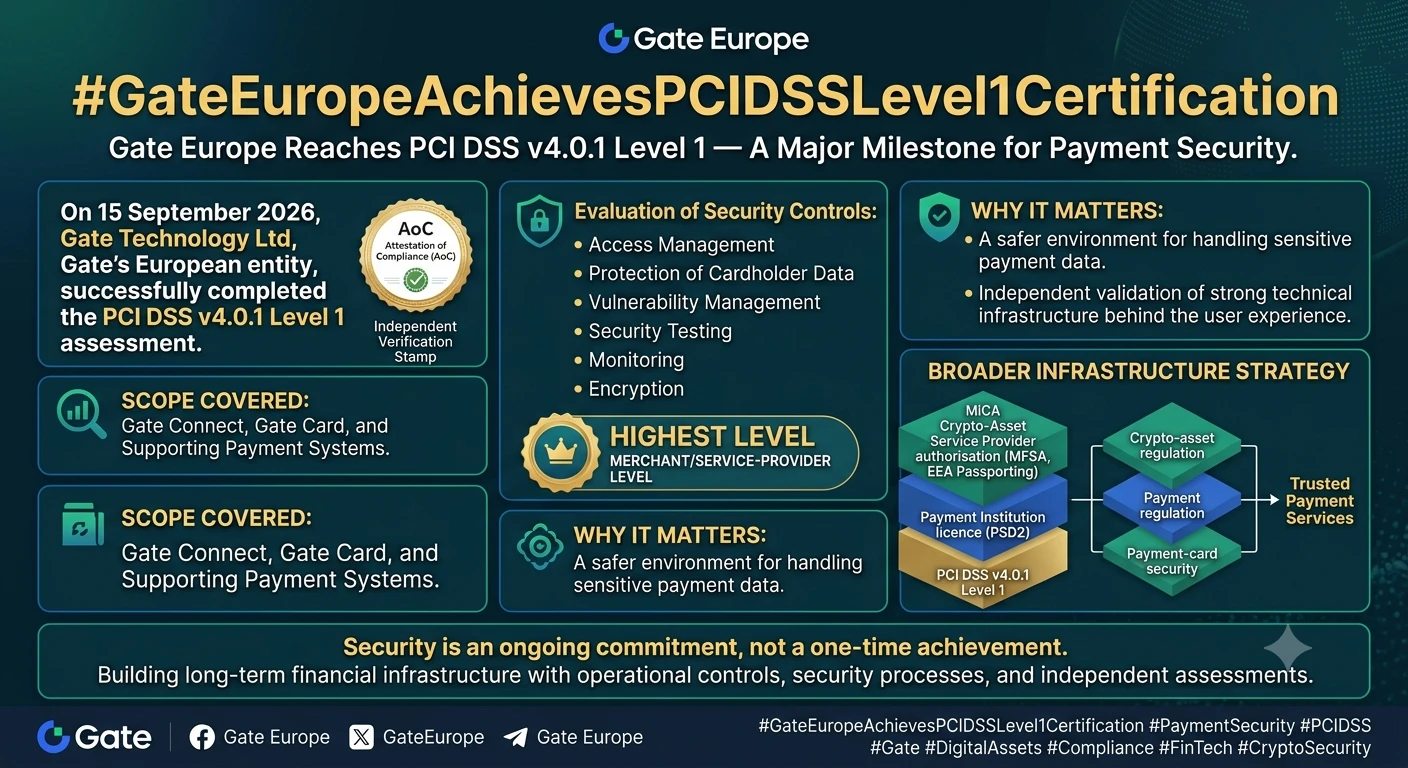
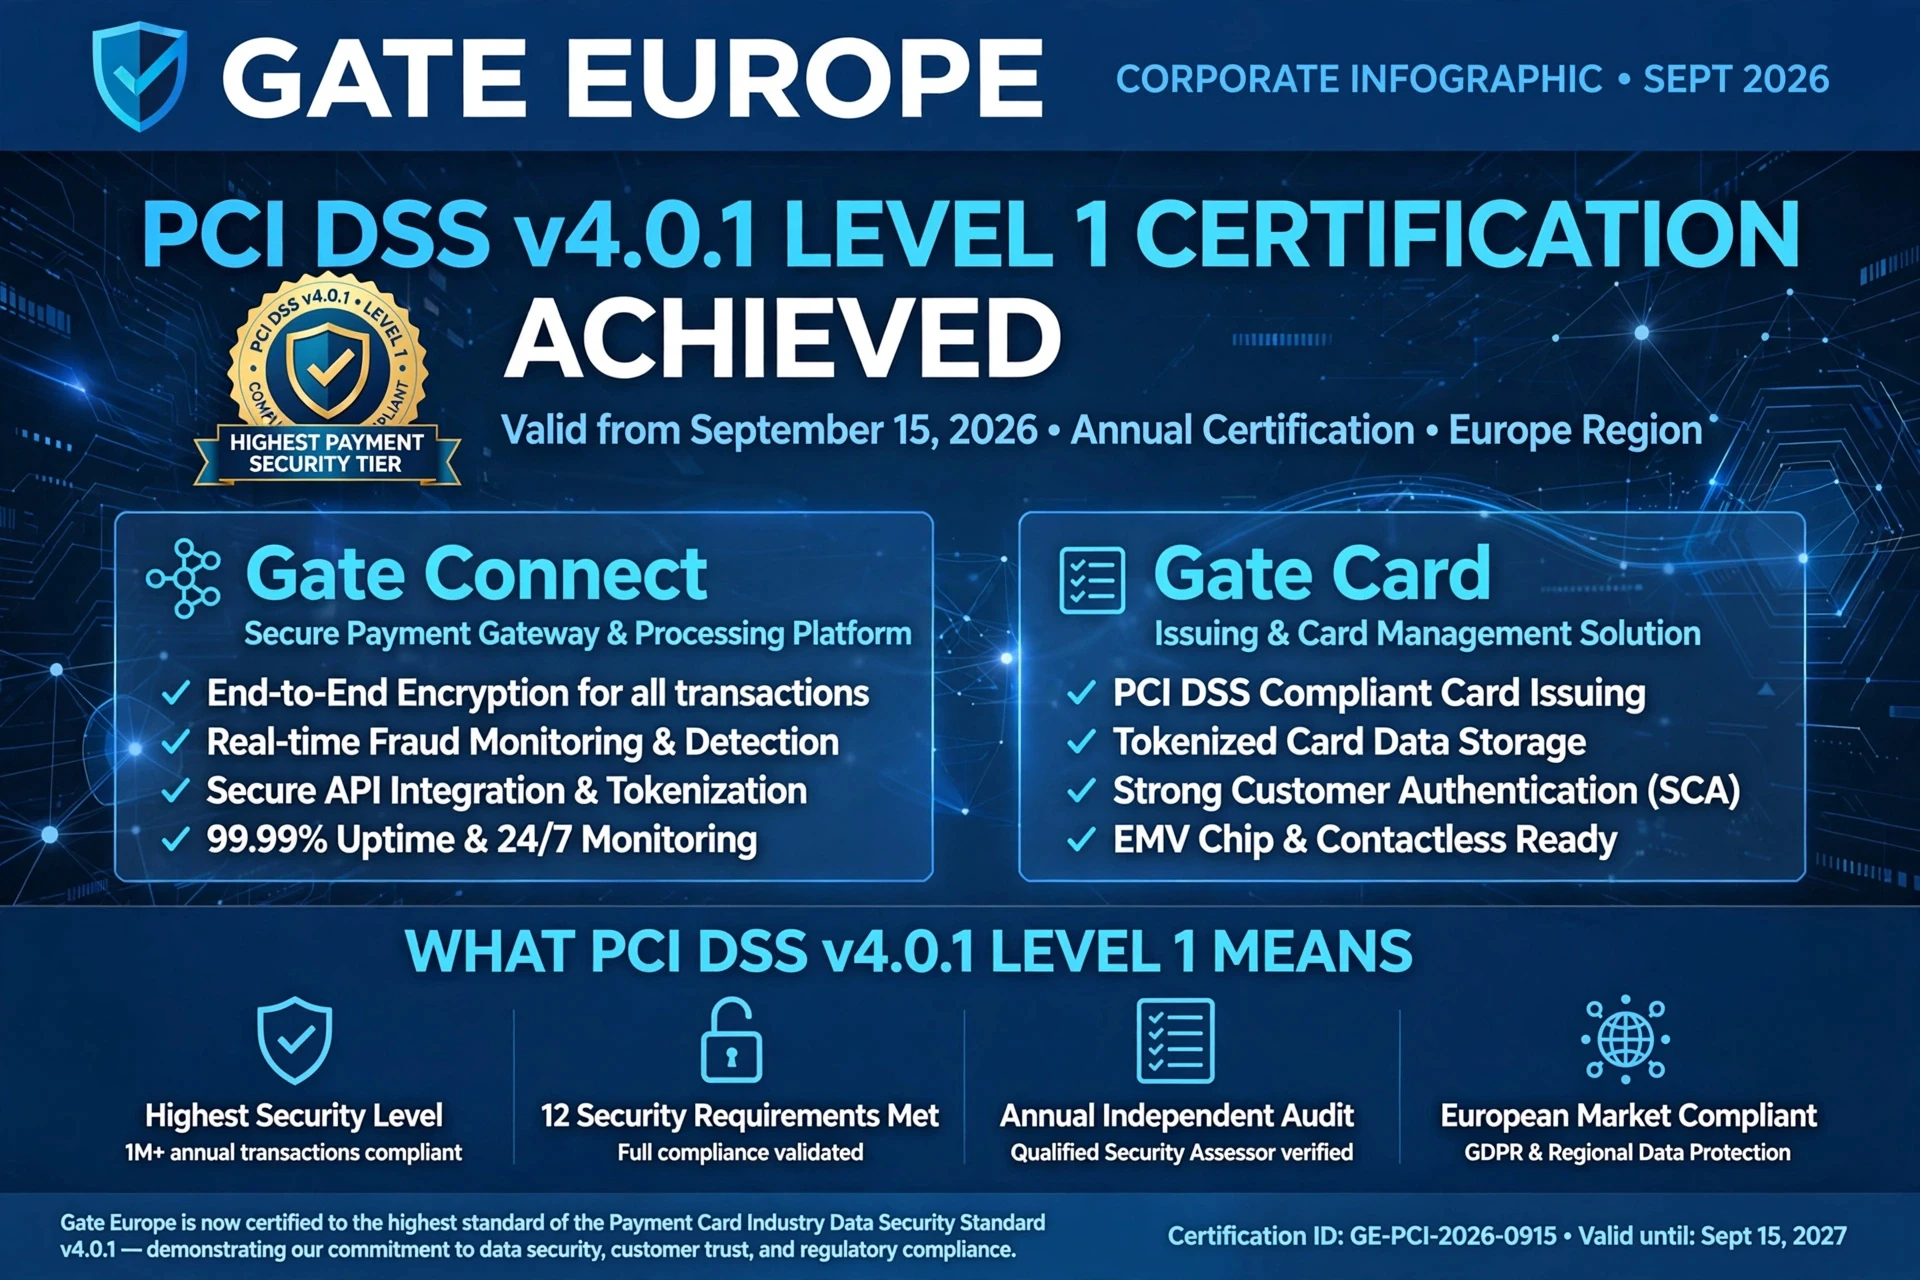
في 15 سبتمبر 2026، أكملت Gate Technology Ltd، الكيان الأوروبي التابع لـ Gate، بنجاح تقييم المستوى 1 من معيار PCI DSS v4.0.1، وحصلت على إقرار الامتثال الرسمي (AoC) بعد تقييم مستقل.
يشمل النطاق Gate Connect وGate Card والأنظمة الداعمة المشاركة في التعامل مع بيانات بطاقات الدفع.
بالنسبة إلى المستخدمين والشركاء الماليين، يتجاوز هذا مجرد إعلان امتثال آخر. إذ يمثل المستوى 1 من PCI DSS أعلى مستوى للتجار ومقدمي الخدمات ضمن إطار PCI DSS، ويتطلب تقييماً واسعاً للضوابط المصممة لحماية بيانات حاملي البطاقات.
وهذا يعني أن الإنجاز يستند إلى البنية التحتية التقنية الكامنة وراء تجربة الدفع، وليس إلى واجهة المستخدم التي يراها الناس يومياً فحسب.
يتضمن نجاح تقييم المستوى 1 من PCI DSS فحصاً صارماً للضوابط الأمنية، بما في ذلك مجالات مثل إدارة الوصول، وحماية بيانات حاملي البطاقات، وإدارة الثغرات، واختبارات الأمان، والمراقبة، والتشفير، وغيرها من وسائل الحماية المطلوبة بموجب إطار PCI DSS.
ويُجرى التقييم من خلال عملية الامتثال الرسمية لمعيار PCI DSS، مع التحقق المستقل والتوثيق عبر إقرار الامتثال.
أكملت Gate Europe الآن هذه العملية للأنظمة المشمولة ضمن النطاق المحدد.
ويكتسب ذلك أهمية لأن أمن المدفوعات يمثل أحد أكثر المجالات حساسية التي تربط الأصول الرقمية بالقطاع المالي التقليدي.
عندما يربط المستخدمون وسائل الدفع، أو يمولون الحسابات، أو يستخدمون الخدمات القائمة على البطاقات، يصبح أمن معلومات الدفع جزءاً حاسماً من التجربة الشاملة. وتساعد الضوابط القوية في هذا المجال على إنشاء بيئة أكثر أماناً للتعامل مع بيانات الدفع الحساسة.
ويصبح هذا الإنجاز أكثر أهمية عند النظر إليه إلى جانب الأساس التنظيمي الأوسع لـ Gate Europe.
كما حصلت Gate Technology Ltd على ترخيص مزود خدمات الأصول المشفرة بموجب MiCA من هيئة الخدمات المالية في مالطا (MFSA)، مع إطار جواز السفر ذي الصلة في المنطقة الاقتصادية الأوروبية، وتحمل ترخيص مؤسسة دفع بموجب PSD2.
وتُظهر هذه الإنجازات مجتمعة استراتيجية أوسع للبنية التحتية:
تنظيم الأصول المشفرة.
تنظيم المدفوعات.
أمن بطاقات الدفع.
التحقق المستقل من الامتثال.
تعالج كل طبقة جانباً مختلفاً من النظام المالي.
يوفر MiCA إطاراً تنظيمياً لخدمات الأصول المشفرة الخاضعة للتطبيق.
ويعالج إطار مؤسسة الدفع خدمات الدفع المنظمة.
ويركز PCI DSS تحديداً على حماية بيانات بطاقات الدفع والأنظمة التي تعالجها أو تخزنها أو تنقلها ضمن النطاق الخاضع للتقييم.
هذه معايير مختلفة تخدم أغراضاً مختلفة، لكنها تُظهر معاً البنية التحتية المترابطة بصورة متزايدة، والمطلوبة عندما تتوسع منصات الأصول الرقمية إلى الخدمات المالية وخدمات الدفع المنظمة.
وبالنسبة إلى المستخدمين العاديين، فإن الرسالة العملية واضحة.
عند استخدام خدمات مثل Gate Connect أو Gate Card، لا ينبغي التعامل مع أمن المدفوعات باعتباره أمراً ثانوياً. فالأنظمة التي تتعامل مع معلومات الدفع الحساسة تحتاج إلى ضوابط قوية، واهتمام مستمر، وتقييم مستقل.
ويوفر إنجاز المستوى 1 من PCI DSS محطة امتثال خضعت لتقييم مستقل للأنظمة المشمولة في نطاق Gate Technology Ltd.
وبالنسبة إلى البنوك ومقدمي خدمات الدفع والشركاء من المؤسسات، يمكن أن تكون وثائق الامتثال الرسمية أيضاً جزءاً مهماً من العناية الواجبة. فهي توفر طريقة منظمة لفهم الكيان الخاضع للتقييم، والأنظمة ذات الصلة، وحالة الامتثال.
وقد يكون ذلك مهماً عندما تقيّم المؤسسات المالية شركاء تقنيين يعملون عند تقاطع المدفوعات التقليدية والأصول الرقمية.
وهنا يندرج أحدث إنجاز لـ Gate Europe ضمن قصة أكبر بكثير.
تتجه صناعة الأصول الرقمية نحو بيئة تزداد فيها أهمية التنظيم والأمن والبنية التحتية إلى جانب منتجات التداول والتكنولوجيا.
ولا تستطيع المنصات بناء خدمات مالية طويلة الأجل من خلال إطلاق المنتجات فحسب.
إنها تحتاج إلى ضوابط تشغيلية.
وتحتاج إلى عمليات أمنية.
وتحتاج إلى أطر تنظيمية.
وتحتاج إلى تقييمات مستقلة.
كما تحتاج إلى مواصلة تعزيز هذه الأنظمة مع توسع أعمالها.
ويُعد إنجاز Gate Europe للمستوى 1 من PCI DSS v4.0.1 مثالاً على هذه العملية.
فهو يمثل العمل الذي يحدث خلف الكواليس — السياسات والضوابط والاختبارات والمراقبة وقيود الوصول والإجراءات الأمنية والوثائق التي قد لا يراها المستخدمون مباشرة.
ومن السهل تجاهل هذه البنية التحتية الخفية عندما يعمل كل شيء بصورة طبيعية.
لكن في الخدمات المالية، تكون هذه البنية التحتية تحديداً هي المهمة عند حماية المعلومات الحساسة والحفاظ على الثقة التشغيلية.
وقد شدد الرئيس التنفيذي لـ Gate Europe، الدكتور Giovanni Cunti، على أهمية الأمن والامتثال في بناء خدمات دفع موثوقة في أوروبا، مع التأكيد على مواصلة الاستثمار مع توسع الشركة في خدماتها وشراكاتها.
ويندرج أحدث إنجاز في PCI DSS مباشرة ضمن هذا التوجه.
كما يبرهن على مبدأ مهم: الأمن ليس إنجازاً لمرة واحدة.
فالشهادة والامتثال يتطلبان صيانة مستمرة، ومراقبة، واهتماماً متواصلاً بالمخاطر والمتطلبات المتغيرة.
ولا يتمثل الهدف ببساطة في الحصول على شهادة والتوقف.
ويكمن التحدي الحقيقي في الحفاظ على ضوابط قوية مع تطور الأنظمة، وتوسع المنتجات، وتغير بيئة التهديدات.
ولهذا يستحق هذا الإنجاز الاهتمام.
تبني Gate Europe بنيتها التحتية الأوروبية عبر طبقات متعددة من الامتثال والأمن، بدلاً من الاعتماد على اعتماد واحد.
ترخيص MiCA.
ترخيص مؤسسة الدفع.
المستوى 1 من PCI DSS v4.0.1.
يمثل كل منها مكوناً منفصلاً من البنية التحتية.
والاتجاه واضح: تعزيز الصلة بين الخدمات المالية المنظمة والأصول الرقمية من خلال أنظمة أكثر رسمية خضعت لتقييم مهني.
وهناك أيضاً أهمية أوسع لصناعة العملات المشفرة.
ومع ازدياد ارتباط الأصول الرقمية بالبطاقات والبنوك ومقدمي خدمات الدفع والبنية التحتية المالية التقليدية، تصبح معايير الأمن المرتبطة أصلاً بقطاع المدفوعات الأوسع أكثر صلة بمنصات العملات المشفرة أيضاً.
ولا يهتم المستخدمون بالرسوم البيانية وأزواج التداول وسرعة المعاملات فحسب.
بل يهتمون أيضاً بكيفية التعامل مع معلومات الدفع الخاصة بهم.
ويهتمون بما إذا كانت الضوابط الأمنية قد خضعت لتقييم مستقل.
ويهتمون بما إذا كانت المنصة قادرة على العمل ضمن أطر تنظيمية معترف بها.
كما يهتم الشركاء الماليون بوجود وثائق وضوابط امتثال مناسبة.
ولهذا يمثل المستوى 1 من PCI DSS أهمية.
فهو لا يعني اختفاء كل مخاطر الأمن المحتملة، ولا يضمن عدم تعرض المؤسسة لحادث على الإطلاق. ولا يمكن لأي شهادة أن تقدم هذا النوع من الضمان المطلق.
لكنه يوفر محطة امتثال مهمة خضعت لتقييم مستقل، تُظهر أن الأنظمة المشمولة ضمن النطاق المحدد قد جرى تقييمها مقابل متطلبات PCI DSS المنطبقة.
وهذا التمييز مهم، بل يجعل الإنجاز أكثر مصداقية لا أقل.
أضافت Gate Europe الآن طبقة مهمة أخرى إلى بنيتها التحتية الأوروبية للامتثال والأمن
ومن منظور أوسع، يتعلق الأمر ببناء الأسس المطلوبة للمرحلة التالية من التمويل الرقمي.
وسيتضمن مستقبل الأصول الرقمية بصورة متزايدة تفاعلاً مع البنية التحتية المالية التقليدية.
البطاقات.
المدفوعات.
البنوك.
المؤسسات المنظمة.
أطر الامتثال.
معايير الأمن.
وستحتاج المنصات العاملة عبر هذه المجالات إلى إثبات قدرة بنيتها التحتية على تلبية توقعات كل بيئة.
ويُظهر أحدث إنجاز لـ Gate Europe في PCI DSS تقدماً في هذا المجال تحديداً.
إنه إنجاز تقني، لكن آثاره تتجاوز التكنولوجيا.
فهو يعزز قصة الامتثال المتعلقة بعمليات Gate الأوروبية.
ويوفر جزءاً آخر من الوثائق اللازمة للعناية الواجبة المؤسسية.
ويؤكد أهمية أمن المدفوعات بالنسبة إلى Gate مع تطور خدماتها الأوروبية.
وخلف كل شهادة ناجحة فرق نادراً ما يراها المستخدمون — مهندسو الأمن، ومتخصصو الامتثال، والمطورون، ومتخصصو البنية التحتية، وفرق المخاطر، والمدققون، والقيادة.
ويتطلب الحفاظ على إطار أمني بهذا المستوى تنسيقاً مستمراً.
وقد تظهر النتيجة في شكل شهادة أو إقرار امتثال، لكن الوصول إلى هذه المرحلة ينطوي على عمل كبير خلف الكواليس.
ولهذا يستحق الإنجاز التقدير.
يمثل 15 سبتمبر 2026 تاريخاً مهماً آخر في تطور Gate Europe.
أصبح المستوى 1 من PCI DSS v4.0.1 الآن جزءاً من مؤهلاتها في أمن المدفوعات، ويغطي Gate Connect وGate Card والأنظمة الداعمة ضمن النطاق الخاضع للتقييم.
وبالاقتران مع إطارها التنظيمي الأوروبي القائم، ينشئ ذلك أساساً أقوى لمواصلة تطوير خدمات Gate للمدفوعات والأصول الرقمية.
ولا تكمن الأهمية الأساسية في امتلاك شهادة أخرى فحسب.
بل في التوجه الكامن وراءها:
بناء البنية التحتية.
تعزيز الضوابط.
إخضاعها لتقييم مستقل.
الحفاظ على المعايير.
مواصلة التحسين.
هكذا تُبنى البنية التحتية المالية طويلة الأجل.
وقد اتخذت Gate Europe خطوة مهمة أخرى في هذا الاتجاه.
تهانينا لفريق Gate Europe على تحقيق الامتثال للمستوى 1 من PCI DSS v4.0.1.
لا يكون الأمن والامتثال دائماً الجانب الأكثر صخباً في صناعة العملات المشفرة.
لكنهما من بين أهم الجوانب.
وعندما تستثمر منصة في الأنظمة والضوابط والتقييمات المستقلة المطلوبة لتعزيز أمن المدفوعات، فإن هذا التقدم يستحق الاهتمام.
ترفع Gate Europe مستوى معايير بنيتها التحتية للمدفوعات — محطة امتثال تلو الأخرى.
تصل Gate Europe إلى المستوى 1 من معيار PCI DSS v4.0.1 — إنجاز كبير لأمن المدفوعات
حققت Gate Europe إنجازاً مهماً في مجال أمن المدفوعات.
في 15 سبتمبر 2026، أكملت Gate Technology Ltd، الكيان الأوروبي التابع لـ Gate، بنجاح تقييم المستوى 1 من معيار PCI DSS v4.0.1، وحصلت على إقرار الامتثال الرسمي (AoC) بعد تقييم مستقل.
يشمل النطاق Gate Connect وGate Card والأنظمة الداعمة المشاركة في التعامل مع بيانات بطاقات الدفع.
بالنسبة إلى المستخدمين والشركاء الماليين، يتجاوز هذا مجرد إعلان امتثال آخر. إذ يمثل المستوى 1 من PCI DSS أعلى مستوى للتجار ومقدمي الخدمات ضمن إطار PCI DSS، ويتطلب تقييماً واسعاً للضوابط المصممة لحماية بيانات حاملي البطاقات.
وهذا يعني أن الإنجاز يستند إلى البنية التحتية التقنية الكامنة وراء تجربة الدفع، وليس إلى واجهة المستخدم التي يراها الناس يومياً فحسب.
يتضمن نجاح تقييم المستوى 1 من PCI DSS فحصاً صارماً للضوابط الأمنية، بما في ذلك مجالات مثل إدارة الوصول، وحماية بيانات حاملي البطاقات، وإدارة الثغرات، واختبارات الأمان، والمراقبة، والتشفير، وغيرها من وسائل الحماية المطلوبة بموجب إطار PCI DSS.
ويُجرى التقييم من خلال عملية الامتثال الرسمية لمعيار PCI DSS، مع التحقق المستقل والتوثيق عبر إقرار الامتثال.
أكملت Gate Europe الآن هذه العملية للأنظمة المشمولة ضمن النطاق المحدد.
ويكتسب ذلك أهمية لأن أمن المدفوعات يمثل أحد أكثر المجالات حساسية التي تربط الأصول الرقمية بالقطاع المالي التقليدي.
عندما يربط المستخدمون وسائل الدفع، أو يمولون الحسابات، أو يستخدمون الخدمات القائمة على البطاقات، يصبح أمن معلومات الدفع جزءاً حاسماً من التجربة الشاملة. وتساعد الضوابط القوية في هذا المجال على إنشاء بيئة أكثر أماناً للتعامل مع بيانات الدفع الحساسة.
ويصبح هذا الإنجاز أكثر أهمية عند النظر إليه إلى جانب الأساس التنظيمي الأوسع لـ Gate Europe.
كما حصلت Gate Technology Ltd على ترخيص مزود خدمات الأصول المشفرة بموجب MiCA من هيئة الخدمات المالية في مالطا (MFSA)، مع إطار جواز السفر ذي الصلة في المنطقة الاقتصادية الأوروبية، وتحمل ترخيص مؤسسة دفع بموجب PSD2.
وتُظهر هذه الإنجازات مجتمعة استراتيجية أوسع للبنية التحتية:
تنظيم الأصول المشفرة.
تنظيم المدفوعات.
أمن بطاقات الدفع.
التحقق المستقل من الامتثال.
تعالج كل طبقة جانباً مختلفاً من النظام المالي.
يوفر MiCA إطاراً تنظيمياً لخدمات الأصول المشفرة الخاضعة للتطبيق.
ويعالج إطار مؤسسة الدفع خدمات الدفع المنظمة.
ويركز PCI DSS تحديداً على حماية بيانات بطاقات الدفع والأنظمة التي تعالجها أو تخزنها أو تنقلها ضمن النطاق الخاضع للتقييم.
هذه معايير مختلفة تخدم أغراضاً مختلفة، لكنها تُظهر معاً البنية التحتية المترابطة بصورة متزايدة، والمطلوبة عندما تتوسع منصات الأصول الرقمية إلى الخدمات المالية وخدمات الدفع المنظمة.
وبالنسبة إلى المستخدمين العاديين، فإن الرسالة العملية واضحة.
عند استخدام خدمات مثل Gate Connect أو Gate Card، لا ينبغي التعامل مع أمن المدفوعات باعتباره أمراً ثانوياً. فالأنظمة التي تتعامل مع معلومات الدفع الحساسة تحتاج إلى ضوابط قوية، واهتمام مستمر، وتقييم مستقل.
ويوفر إنجاز المستوى 1 من PCI DSS محطة امتثال خضعت لتقييم مستقل للأنظمة المشمولة في نطاق Gate Technology Ltd.
وبالنسبة إلى البنوك ومقدمي خدمات الدفع والشركاء من المؤسسات، يمكن أن تكون وثائق الامتثال الرسمية أيضاً جزءاً مهماً من العناية الواجبة. فهي توفر طريقة منظمة لفهم الكيان الخاضع للتقييم، والأنظمة ذات الصلة، وحالة الامتثال.
وقد يكون ذلك مهماً عندما تقيّم المؤسسات المالية شركاء تقنيين يعملون عند تقاطع المدفوعات التقليدية والأصول الرقمية.
وهنا يندرج أحدث إنجاز لـ Gate Europe ضمن قصة أكبر بكثير.
تتجه صناعة الأصول الرقمية نحو بيئة تزداد فيها أهمية التنظيم والأمن والبنية التحتية إلى جانب منتجات التداول والتكنولوجيا.
ولا تستطيع المنصات بناء خدمات مالية طويلة الأجل من خلال إطلاق المنتجات فحسب.
إنها تحتاج إلى ضوابط تشغيلية.
وتحتاج إلى عمليات أمنية.
وتحتاج إلى أطر تنظيمية.
وتحتاج إلى تقييمات مستقلة.
كما تحتاج إلى مواصلة تعزيز هذه الأنظمة مع توسع أعمالها.
ويُعد إنجاز Gate Europe للمستوى 1 من PCI DSS v4.0.1 مثالاً على هذه العملية.
فهو يمثل العمل الذي يحدث خلف الكواليس — السياسات والضوابط والاختبارات والمراقبة وقيود الوصول والإجراءات الأمنية والوثائق التي قد لا يراها المستخدمون مباشرة.
ومن السهل تجاهل هذه البنية التحتية الخفية عندما يعمل كل شيء بصورة طبيعية.
لكن في الخدمات المالية، تكون هذه البنية التحتية تحديداً هي المهمة عند حماية المعلومات الحساسة والحفاظ على الثقة التشغيلية.
وقد شدد الرئيس التنفيذي لـ Gate Europe، الدكتور Giovanni Cunti، على أهمية الأمن والامتثال في بناء خدمات دفع موثوقة في أوروبا، مع التأكيد على مواصلة الاستثمار مع توسع الشركة في خدماتها وشراكاتها.
ويندرج أحدث إنجاز في PCI DSS مباشرة ضمن هذا التوجه.
كما يبرهن على مبدأ مهم: الأمن ليس إنجازاً لمرة واحدة.
فالشهادة والامتثال يتطلبان صيانة مستمرة، ومراقبة، واهتماماً متواصلاً بالمخاطر والمتطلبات المتغيرة.
ولا يتمثل الهدف ببساطة في الحصول على شهادة والتوقف.
ويكمن التحدي الحقيقي في الحفاظ على ضوابط قوية مع تطور الأنظمة، وتوسع المنتجات، وتغير بيئة التهديدات.
ولهذا يستحق هذا الإنجاز الاهتمام.
تبني Gate Europe بنيتها التحتية الأوروبية عبر طبقات متعددة من الامتثال والأمن، بدلاً من الاعتماد على اعتماد واحد.
ترخيص MiCA.
ترخيص مؤسسة الدفع.
المستوى 1 من PCI DSS v4.0.1.
يمثل كل منها مكوناً منفصلاً من البنية التحتية.
والاتجاه واضح: تعزيز الصلة بين الخدمات المالية المنظمة والأصول الرقمية من خلال أنظمة أكثر رسمية خضعت لتقييم مهني.
وهناك أيضاً أهمية أوسع لصناعة العملات المشفرة.
ومع ازدياد ارتباط الأصول الرقمية بالبطاقات والبنوك ومقدمي خدمات الدفع والبنية التحتية المالية التقليدية، تصبح معايير الأمن المرتبطة أصلاً بقطاع المدفوعات الأوسع أكثر صلة بمنصات العملات المشفرة أيضاً.
ولا يهتم المستخدمون بالرسوم البيانية وأزواج التداول وسرعة المعاملات فحسب.
بل يهتمون أيضاً بكيفية التعامل مع معلومات الدفع الخاصة بهم.
ويهتمون بما إذا كانت الضوابط الأمنية قد خضعت لتقييم مستقل.
ويهتمون بما إذا كانت المنصة قادرة على العمل ضمن أطر تنظيمية معترف بها.
كما يهتم الشركاء الماليون بوجود وثائق وضوابط امتثال مناسبة.
ولهذا يمثل المستوى 1 من PCI DSS أهمية.
فهو لا يعني اختفاء كل مخاطر الأمن المحتملة، ولا يضمن عدم تعرض المؤسسة لحادث على الإطلاق. ولا يمكن لأي شهادة أن تقدم هذا النوع من الضمان المطلق.
لكنه يوفر محطة امتثال مهمة خضعت لتقييم مستقل، تُظهر أن الأنظمة المشمولة ضمن النطاق المحدد قد جرى تقييمها مقابل متطلبات PCI DSS المنطبقة.
وهذا التمييز مهم، بل يجعل الإنجاز أكثر مصداقية لا أقل.
أضافت Gate Europe الآن طبقة مهمة أخرى إلى بنيتها التحتية الأوروبية للامتثال والأمن
ومن منظور أوسع، يتعلق الأمر ببناء الأسس المطلوبة للمرحلة التالية من التمويل الرقمي.
وسيتضمن مستقبل الأصول الرقمية بصورة متزايدة تفاعلاً مع البنية التحتية المالية التقليدية.
البطاقات.
المدفوعات.
البنوك.
المؤسسات المنظمة.
أطر الامتثال.
معايير الأمن.
وستحتاج المنصات العاملة عبر هذه المجالات إلى إثبات قدرة بنيتها التحتية على تلبية توقعات كل بيئة.
ويُظهر أحدث إنجاز لـ Gate Europe في PCI DSS تقدماً في هذا المجال تحديداً.
إنه إنجاز تقني، لكن آثاره تتجاوز التكنولوجيا.
فهو يعزز قصة الامتثال المتعلقة بعمليات Gate الأوروبية.
ويوفر جزءاً آخر من الوثائق اللازمة للعناية الواجبة المؤسسية.
ويؤكد أهمية أمن المدفوعات بالنسبة إلى Gate مع تطور خدماتها الأوروبية.
وخلف كل شهادة ناجحة فرق نادراً ما يراها المستخدمون — مهندسو الأمن، ومتخصصو الامتثال، والمطورون، ومتخصصو البنية التحتية، وفرق المخاطر، والمدققون، والقيادة.
ويتطلب الحفاظ على إطار أمني بهذا المستوى تنسيقاً مستمراً.
وقد تظهر النتيجة في شكل شهادة أو إقرار امتثال، لكن الوصول إلى هذه المرحلة ينطوي على عمل كبير خلف الكواليس.
ولهذا يستحق الإنجاز التقدير.
يمثل 15 سبتمبر 2026 تاريخاً مهماً آخر في تطور Gate Europe.
أصبح المستوى 1 من PCI DSS v4.0.1 الآن جزءاً من مؤهلاتها في أمن المدفوعات، ويغطي Gate Connect وGate Card والأنظمة الداعمة ضمن النطاق الخاضع للتقييم.
وبالاقتران مع إطارها التنظيمي الأوروبي القائم، ينشئ ذلك أساساً أقوى لمواصلة تطوير خدمات Gate للمدفوعات والأصول الرقمية.
ولا تكمن الأهمية الأساسية في امتلاك شهادة أخرى فحسب.
بل في التوجه الكامن وراءها:
بناء البنية التحتية.
تعزيز الضوابط.
إخضاعها لتقييم مستقل.
الحفاظ على المعايير.
مواصلة التحسين.
هكذا تُبنى البنية التحتية المالية طويلة الأجل.
وقد اتخذت Gate Europe خطوة مهمة أخرى في هذا الاتجاه.
تهانينا لفريق Gate Europe على تحقيق الامتثال للمستوى 1 من PCI DSS v4.0.1.
لا يكون الأمن والامتثال دائماً الجانب الأكثر صخباً في صناعة العملات المشفرة.
لكنهما من بين أهم الجوانب.
وعندما تستثمر منصة في الأنظمة والضوابط والتقييمات المستقلة المطلوبة لتعزيز أمن المدفوعات، فإن هذا التقدم يستحق الاهتمام.
ترفع Gate Europe مستوى معايير بنيتها التحتية للمدفوعات — محطة امتثال تلو الأخرى.