يُغيّر الذكاء الاصطناعي طريقة معالجة المعلومات وإجراء البحوث التقنية في مجال الأمن السيبراني. فمن تحليل الشيفرات البرمجية وتحديد الثغرات إلى تنسيق المهام تلقائيًا، يمكن للذكاء الاصطناعي مساعدة الباحثين على التعامل مع المعلومات المعقدة بكفاءة أكبر، مع إتاحة أدوات جديدة للمهاجمين في الوقت نفسه. وعندما تُستخدم هذه القدرات لأغراض ضارة، فإنها تُشكّل الظاهرة الأمنية المعروفة باسم الاستغلال بمساعدة الذكاء الاصطناعي. ولا يُعد ذلك أسلوب هجوم مستقلًا بالكامل، بل قدرة معززة تنشأ عند إشراك الذكاء الاصطناعي في عمليات الهجمات السيبرانية التقليدية.
يتطلب فهم الاستغلال بمساعدة الذكاء الاصطناعي أكثر من دراسة المهام التي يمكن للنموذج تنفيذها. إذ يلزم أيضًا التمييز بين الدور المحدد للذكاء الاصطناعي في سلسلة الهجوم، وحدود قدراته الفعلية، وتأثيره الأمني المحتمل. تبدأ هذه المقالة بتعريف أساسي، وتشرح كيف يمكن للذكاء الاصطناعي المشاركة في جمع المعلومات وبحث الثغرات والتحضير للهجمات، وتستعرض الاستخدامات الشائعة، ثم تناقش بشكل أوسع حدوده التقنية وتداعياته الأمنية على قطاع الأصول المشفرة.
النقاط الرئيسية
-
يتمثل جوهر الاستغلال بمساعدة الذكاء الاصطناعي في تعزيز القدرات. إذ يمكن للذكاء الاصطناعي مساعدة المهاجمين على معالجة المعلومات وتحليل الشيفرات وإعداد مواد الهجوم، لكن ذلك لا يعني أن الهجوم يُنفذ بالكامل بواسطة الذكاء الاصطناعي.
-
يمكن للذكاء الاصطناعي المشاركة في مراحل متعددة من الهجوم السيبراني. فمن جمع المعلومات وبحث الثغرات إلى التحضير للهجوم وتحليل النتائج، قد يقدم الذكاء الاصطناعي درجات متفاوتة من المساعدة.
-
تشمل الاستخدامات الشائعة بحث الثغرات والتصيد الاحتيالي والمساعدة في تطوير البرمجيات الضارة. وعادةً ما تُدمج هذه الأساليب مع طرق الهجوم التقليدية بدلًا من استبدالها بالكامل.
-
تنطوي مخرجات الذكاء الاصطناعي على قيود تتعلق بالدقة والتنفيذ. فقد تسيء النماذج تفسير الشيفرات أو تتجاهل السياق، بينما يتطلب تحديد قابلية استغلال الثغرة عمليًا تحققًا فعليًا.
-
يؤثر الذكاء الاصطناعي في الهجمات والدفاع على حد سواء. كما توفر تطبيقات مثل مراجعة الشيفرات وتحليل معلومات التهديدات واكتشاف الحالات الشاذة دعمًا تقنيًا جديدًا لأمن الأصول المشفرة.
التعريف الأساسي للاستغلال بمساعدة الذكاء الاصطناعي
يشير الاستغلال بمساعدة الذكاء الاصطناعي إلى استخدام المهاجمين الذكاء الاصطناعي في أنشطة الهجمات السيبرانية لتحسين كفاءة معالجة المعلومات أو بحث الثغرات أو التحضير للهجمات أو تنفيذها. ويمكن للذكاء الاصطناعي المشاركة في فهم الشيفرات وتنظيم المعلومات العامة وتحليل الحالات الشاذة وإنشاء المحتوى وأتمتة بعض المهام. ومع ذلك، فإنه يكون عمومًا مجرد أداة مساعدة ضمن سلسلة الهجوم، ولا يعني أن الهجوم يُنجز بصورة مستقلة بواسطة الذكاء الاصطناعي.
تتطلب الهجمات السيبرانية التقليدية غالبًا من المهاجمين قضاء وقت في دراسة الأنظمة المستهدفة، وفهم بنية البرمجيات، وتحديد الثغرات المحتملة، وإعداد مواد الهجوم، وتعديل نهجهم بناءً على بيئة الهدف. ومع تطور نماذج اللغة الكبيرة ونماذج تحليل الشيفرات والوكلاء المؤتمتين، باتت بعض المهام التي كانت تعتمد سابقًا على العمل اليدوي تتلقى مساعدة من الذكاء الاصطناعي. فعلى سبيل المثال، يمكن للذكاء الاصطناعي مساعدة الباحثين في قراءة الشيفرات المعقدة، أو تلخيص معلومات الثغرات المُفصح عنها علنًا، أو تفسير السجلات الشاذة، أو اقتراح اتجاهات لإجراء اختبارات إضافية بناءً على المشكلات المعروفة. وعندما تُستخدم هذه القدرات بشكل ضار، قد يستفيد منها المهاجمون أيضًا لتقليل وقت البحث الأولي وخفض عتبة بعض المهام التقنية.
من المهم ملاحظة أن الاستغلال بمساعدة الذكاء الاصطناعي ليس فئة هجمات مستقلة ذات مسار تقني ثابت. بل هو وصف عام لكيفية مشاركة الذكاء الاصطناعي في أنشطة الهجوم. ويمكن دمجه مع أساليب الهجوم التقليدية مثل استغلال الثغرات والتصيد الاحتيالي والبرمجيات الضارة وانتحال الهوية وهجمات سلسلة التوريد. ولتحديد ما إذا كان نشاط ما يُعد استغلالًا بمساعدة الذكاء الاصطناعي، فإن الاعتبار الرئيسي هو ما إذا كان الذكاء الاصطناعي قد شارك بصورة جوهرية في عملية التحضير للهجوم أو تحليله أو تنفيذه، وليس مجرد استخدام المهاجم لأداة ذكاء اصطناعي.
كيفية عمل الاستغلال بمساعدة الذكاء الاصطناعي
قد يشارك الذكاء الاصطناعي في مراحل مختلفة من دورة حياة الهجوم السيبراني. إذ يمكنه معالجة كميات كبيرة من النصوص والشيفرات، وفي ظروف معينة استدعاء أدوات خارجية وتنظيم نتائج التنفيذ. لذلك، قد يقتصر دور الذكاء الاصطناعي على خطوة واحدة، أو قد يُدمج مع أدوات مؤتمتة أخرى لإنشاء سير عمل متماسك نسبيًا.
خلال مرحلة جمع المعلومات، يمكن للذكاء الاصطناعي المساعدة في تنظيم المواد العامة والوثائق التقنية ومعلومات إصدارات البرمجيات والعلاقات بين مكونات النظام. وقد يستخدم المهاجمون هذه القدرات لفهم بيئة الهدف بسرعة أكبر وفرز المعلومات التقنية التي تستحق مزيدًا من البحث. ومع ذلك، فإن تحليل المواد العامة لا يساوي الوصول إلى النظام، ولا يثبت أن الهدف يحتوي على ثغرة قابلة للاستغلال.
خلال مرحلة بحث الثغرات، يمكن للذكاء الاصطناعي المساعدة في قراءة الشيفرة المصدرية، وشرح منطق الوظائف، وتحديد أساليب معالجة البيانات المشبوهة، واقتراح المجالات التي تحتاج إلى مراجعة إضافية. فعلى سبيل المثال، قد تخضع عمليات التحقق من الصلاحيات والتحقق من المدخلات وحدود البيانات ومنطق الاستدعاءات الخارجية جميعها للمراجعة الأمنية. ولا تزال مخرجات الذكاء الاصطناعي تتطلب التحقق، لأن النموذج قد يسيء فهم سياق الشيفرة، أو يخطئ باعتبار منطق طبيعي ثغرة، أو يتجاهل مشكلة لا تظهر إلا في ظروف تنفيذ محددة.
خلال مرحلة التحضير للهجوم، قد يُستخدم الذكاء الاصطناعي لإنشاء المحتوى النصي أو تعديله، وتنظيم المعلومات التقنية، والمساعدة في إعداد مواد الاختبار، أو تحليل نتائج العمليات السابقة. وفي هجمات الهندسة الاجتماعية، يمكن للنماذج مساعدة المهاجمين على إنشاء اتصالات مخصصة لسيناريوهات محددة. وفي الهجمات التقنية، قد تساعد النماذج في تنظيم معلومات الثغرات العامة أو تفسير رسائل الخطأ المعقدة. وتعتمد إمكانية إتمام هجوم فعلي بعد ذلك على عوامل تشمل بيئة النظام المستهدف والصلاحيات وشروط الثغرة والضوابط الأمنية.
خلال مرحلتي التنفيذ والتغذية الراجعة، يمكن لبعض الأنظمة المؤتمتة ربط النماذج بالبرامج النصية أو أدوات الفحص أو البرمجيات الأخرى، ومواصلة معالجة المعلومات بناءً على نتائج المهام. وقد يؤدي هذا الدمج إلى تحسين كفاءة العمل المتكرر، لكن حدود قدراته تقيدها صلاحيات الأدوات وموثوقية النموذج وبيئة التشغيل. ولا يستطيع الذكاء الاصطناعي استخدام قدراته في إنشاء اللغة لتجاوز جميع آليات المصادقة أو ضوابط الوصول أو دفاعات النظام.
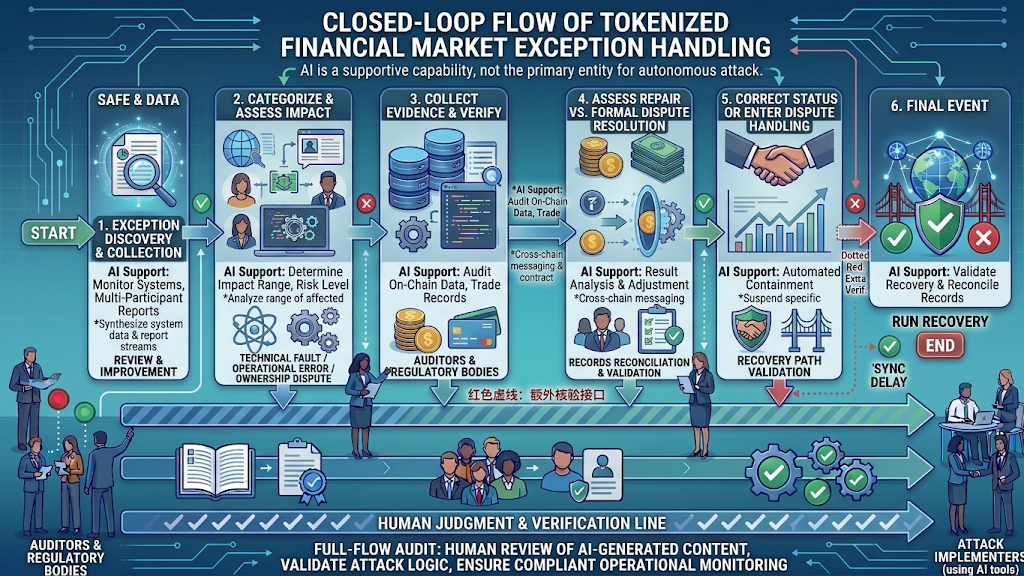
الأشكال الشائعة للاستغلال بمساعدة الذكاء الاصطناعي
بحث الثغرات والتحضير لاستغلالها بمساعدة الذكاء الاصطناعي
قد تنشأ ثغرات البرمجيات عن عدم كفاية التحقق من المدخلات، أو ضوابط وصول غير صحيحة، أو عيوب في منطق الشيفرة، أو مشكلات في التبعيات، أو إعدادات نظام غير ملائمة. ويمكن للذكاء الاصطناعي مساعدة الباحثين في فهم هياكل الشيفرات وتلخيص المشكلات المحتملة وفرز المجالات التي تستحق مزيدًا من الاختبار. وإذا استخدم المهاجمون قدرات مماثلة لأغراض ضارة، فقد يتمكنون من تحليل الشيفرات العامة بسرعة أكبر، ودراسة الثغرات المُفصح عنها، وتحديد عيوب قد تكون متشابهة عبر أنظمة مختلفة.
ومع ذلك، فإن تحديد شيفرة مشبوهة لا يعني اكتشاف ثغرة حقيقية. إذ تعتمد قابلية استغلال المشكلة عادةً أيضًا على بيئة التشغيل وشروط الصلاحيات والتبعيات الخارجية وإعدادات النظام ومسار التنفيذ المحدد. وحتى إذا ساعد الذكاء الاصطناعي المهاجمين في تحديد المجالات المشبوهة بسرعة أكبر، فهذا لا يثبت مباشرةً نجاح الهجوم.
التصيد الاحتيالي والهندسة الاجتماعية بمساعدة الذكاء الاصطناعي
يعتمد التصيد الاحتيالي على خداع المستخدمين للإفصاح عن معلومات الحساب أو بيانات الاعتماد أو صلاحيات التفويض. ويمكن للذكاء الاصطناعي المساعدة في إنشاء نصوص أكثر طبيعية، وتعديل أساليب اللغة، وترجمة المحتوى إلى نسخ مختلفة، وتخصيص الاتصالات لسيناريوهات محددة. ونتيجةً لذلك، لم يعد بعض محتوى التصيد الاحتيالي مقتصرًا على القوالب التقليدية ذات الأخطاء الإملائية الواضحة أو الصياغة غير السلسة.
في قطاع الأصول المشفرة، قد تصبح منصات التداول المزيفة وخدمات المحافظ وإعلانات المشاريع وحملات التوزيع المجاني واتصالات دعم العملاء جميعها سيناريوهات للهجوم. وقد يستخدم المهاجمون الذكاء الاصطناعي لإنشاء شروحات تقنية أو إشعارات خدمة تبدو احترافية، بما يدفع المستخدمين إلى الاعتقاد بأنهم يتواصلون مع مؤسسة موثوقة. وينبغي للمستخدمين إدراك أن اللغة السلسة أو التنسيق المعياري أو استخدام المصطلحات المهنية لا يثبت أن الرسالة أصلية.
البرمجيات الضارة والمهام المؤتمتة بمساعدة الذكاء الاصطناعي
قد يُستخدم الذكاء الاصطناعي أيضًا للمساعدة في بحث البرمجيات الضارة وفهم الشيفرات وتعديل المحتوى وإدارة مهام الهجوم. وقد يستخدم المهاجمون النماذج لشرح الشيفرات الموجودة أو تنظيم المواد التقنية أو تعديل الاتصالات الضارة. وعند دمج الذكاء الاصطناعي مع الأدوات المؤتمتة، قد تُنفذ بعض العمليات المتكررة بكفاءة أكبر.
ومع ذلك، قد لا تعمل الشيفرات التي ينشئها الذكاء الاصطناعي بشكل صحيح، كما أن المحتوى المُنشأ ليس بالضرورة قادرًا على تجاوز أنظمة الكشف الأمني. ولا يزال تأثير البرمجيات الضارة في العالم الفعلي يعتمد على عوامل مثل نظام التشغيل وإعدادات الصلاحيات وحماية نقاط النهاية وبيئة الشبكة وقواعد الكشف. ووصف الذكاء الاصطناعي بأنه أداة قادرة على إنشاء برمجيات ضارة غير قابلة للكشف تلقائيًا من شأنه المبالغة في قدراته الفعلية وحجب الظروف التقنية ذات الأهمية الحقيقية في أنشطة الهجوم.
الاختلافات بين الاستغلال بمساعدة الذكاء الاصطناعي والهجمات السيبرانية التقليدية
لا يغير الاستغلال بمساعدة الذكاء الاصطناعي الأهداف الأساسية للهجمات السيبرانية. فبغض النظر عن الأدوات المستخدمة، يظل المهاجمون بحاجة عمومًا إلى تحديد نقاط ضعف الهدف، وتجاوز شكل من أشكال الضوابط الأمنية، وتحقيق أهداف مثل سرقة المعلومات أو التحكم في الأنظمة أو تعطيل الخدمات أو نقل الأصول. وتتعلق التغييرات الرئيسية بكيفية معالجة المعلومات وكفاءة التحضير للهجوم وتكلفة تنفيذ بعض المهام.
في أنشطة الهجوم التقليدية، غالبًا ما تتطلب قراءة الشيفرات وفرز المعلومات وكتابة المحتوى وتحليل السجلات جهدًا يدويًا كبيرًا. ويمكن للذكاء الاصطناعي المساعدة في هذه المهام، مما يسهل على المهاجمين معالجة كميات كبيرة من المعلومات وقد يخفض عتبة التحضير لبعض أنشطة الهجوم. ومع ذلك، لا تزال الأنظمة المعقدة تنطوي على تبعيات بيئية وقيود على الصلاحيات وطبقات متعددة من الحماية، كما أن استغلال الثغرات يتطلب تحققًا عمليًا. ويمكن للذكاء الاصطناعي تسريع بعض المهام، لكن ذلك لا يعني أن المهاجمين يستطيعون تجاوز جميع القيود التقنية.
وثمة اختلاف مهم آخر يتمثل في أن تحسينات القدرات التي يوفرها الذكاء الاصطناعي لا تقتصر على المهاجمين. إذ يمكن لباحثي الأمن أيضًا استخدام النماذج لمراجعة الشيفرات واكتشاف الثغرات وتحليل معلومات التهديدات وتنظيم الحوادث الأمنية. ولذلك، قد يحسن الذكاء الاصطناعي كفاءة التحضير للهجمات وكفاءة الاستجابة الدفاعية معًا. وفي النهاية، تظل النتائج الأمنية معتمدة على القدرات التقنية والاستثمارات في الموارد وإدارة الصلاحيات والعمليات الأمنية لدى الطرفين.
القيود التقنية وحدود المخاطر للاستغلال بمساعدة الذكاء الاصطناعي
يتطلب فهم الاستغلال بمساعدة الذكاء الاصطناعي التمييز بين ما يمكن للنموذج إنشاؤه، وبين ما إذا كان المحتوى المُنشأ دقيقًا أو قابلًا للتنفيذ في بيئة حقيقية. فقد يصدر النموذج أحكامًا غير صحيحة أو يتجاهل سياقًا حاسمًا في الشيفرة. وفي البحوث الأمنية، لا يمكن استخدام مخرجات النموذج غير المتحقق منها إلا كمؤشرات للتحليل، ولا يمكن استخدامها مباشرةً كاستنتاج بشأن ثغرة أو كدليل على نجاح هجوم.
قد تصبح أدوات الذكاء الاصطناعي نفسها أيضًا مصدرًا جديدًا للمخاطر الأمنية. فإذا قدم المطورون أو فرق الأمن للنماذج شيفرات حساسة أو مفاتيح أو سجلات داخلية أو بيانات مستخدمين، فيجب عليهم مراعاة تسرب البيانات وضوابط الوصول وقواعد معالجة البيانات لدى خدمات الأطراف الثالثة. وقد تتأثر أيضًا وكلاء الذكاء الاصطناعي التي تملك صلاحيات استدعاء الأدوات بمدخلات ضارة أو تلاعب بالتعليمات أو إعدادات صلاحيات غير مناسبة. لذلك، عندما تستخدم المؤسسات الذكاء الاصطناعي للتحليل الأمني، يتعين عليها أيضًا وضع حدود أمنية واضحة لأنظمة الذكاء الاصطناعي ذاتها.
من منظور الإدارة، لا يتمثل جانب الاستغلال بمساعدة الذكاء الاصطناعي الذي يستحق الاهتمام في ما إذا كان نموذج معين قادرًا على تنفيذ هجوم معقد بصورة مستقلة. بل تكمن الأسئلة الأهم في ما إذا كان يجعل العمل الذي تطلب سابقًا جهدًا يدويًا كبيرًا أسهل للتوسع، وما إذا كانت المؤسسات قادرة على تحديد نقاط الضعف الأمنية الأساسية ومعالجتها على الفور. وتظل تحديثات البرمجيات وضوابط صلاحيات الوصول وحماية بيانات الاعتماد الحساسة ومراقبة السجلات والاختبارات الأمنية المستمرة تدابير مهمة للحد من المخاطر.
الاستغلال بمساعدة الذكاء الاصطناعي وأمن الأصول المشفرة
يتكون نظام الأصول المشفرة من شبكات البلوكشين والعقود الذكية والمحافظ ومنصات التداول وخدمات الربط بين السلاسل وتطبيقات متنوعة. ولا يعتمد أمن أصول المستخدمين على البروتوكولات على السلسلة فقط، بل يعتمد أيضًا على عوامل مثل مصادقة الحسابات وأجهزة نقاط النهاية وإضافات المتصفح وواجهات الأطراف الثالثة والإجراءات البشرية. ويعني هذا الهيكل متعدد الطبقات أن المهاجمين قد يبحثون عن نقاط ضعف عبر مداخل مختلفة، وأن القدرات المدعومة بالذكاء الاصطناعي قد تؤثر أيضًا في أجزاء متعددة من النظام.
في سيناريوهات العقود الذكية، يمكن للذكاء الاصطناعي مساعدة المطورين في مراجعة منطق الشيفرة وتنظيم ضوابط الوصول وتحليل السلوك الشاذ. وفي سيناريوهات المحافظ، قد يُستخدم الذكاء الاصطناعي لإنشاء رسائل دعم عملاء مزيفة أو محتوى تصيد احتيالي أكثر خداعًا. وفي سيناريوهات البنية التحتية، قد يساعد الذكاء الاصطناعي فرق الأمن أيضًا في تنظيم معلومات المخاطر المتعلقة بالعقد وواجهات API والتبعيات. وتختلف ظروف الهجوم بين السيناريوهات، لذلك لا ينبغي إرجاع جميع المخاطر ببساطة إلى ثغرات العقود الذكية.
بالنسبة إلى مستخدمي الأصول المشفرة، تظل تدابير الحماية الأكثر مباشرة هي حماية المفاتيح الخاصة وعبارات الاسترداد، والتحقق من النطاقات الرسمية، والتعامل بحذر مع طلبات التوقيع، ومراجعة صلاحيات العقود وتفاصيل المعاملات قبل منح التفويض. وينبغي لفرق المشاريع ومقدمي الخدمات الجمع بين تدقيق الشيفرات وإدارة التبعيات وعزل الصلاحيات وإدارة المفاتيح والمراقبة المستمرة. ويمكن أن يكون الذكاء الاصطناعي جزءًا من مجموعة أدوات أمنية، لكنه لا يستطيع أن يحل محل عمليات التدقيق المستقلة وضوابط الوصول الصارمة.
Gate والوعي بأمن الأصول المشفرة
أثناء تداول الأصول الرقمية وإدارتها، لا تأتي المخاطر الأمنية من بروتوكولات البلوكشين أو العقود الذكية فقط. فقد تنشأ أيضًا في مجالات مثل تسجيل الدخول إلى الحسابات والتحقق من الهوية وأمن الأجهزة وروابط التصيد الاحتيالي وتفويضات المستخدمين. وبالنسبة إلى مستخدمي خدمات الأصول الرقمية مثل Gate، يساعد فهم الاستغلال بمساعدة الذكاء الاصطناعي على تحديد محاولات انتحال الهوية الأكثر خداعًا والحفاظ على عادات تحقق مناسبة عند إدارة حساباتهم وأصولهم.
ينبغي للمستخدمين الوصول إلى المنصة عبر القنوات الرسمية، وحماية بيانات اعتماد حساباتهم ومعلومات التحقق الخاصة بهم على نحو مناسب، وعدم الإفصاح مطلقًا عن كلمات المرور أو رموز التحقق أو المفاتيح الخاصة أو عبارات الاسترداد لأي شخص. وعند مواجهة أدوات تابعة لأطراف ثالثة تدعي توفير وكلاء تداول بالذكاء الاصطناعي أو عوائد مؤتمتة أو مساعدة في الحسابات، ينبغي للمستخدمين التحقق أولًا من المصدر ونطاق الصلاحيات وممارسات معالجة البيانات. وبوجه خاص، ينبغي توخي الحذر من الطلبات التي تتضمن تثبيت برامج غير معروفة أو استيراد عبارات استرداد المحفظة أو تنفيذ تفويضات غير معتادة.
من منظور القطاع، يغير الذكاء الاصطناعي أساليب الهجوم والعمليات الأمنية في قطاع الأصول الرقمية معًا. وتوفر مجالات مثل تحليل المخاطر واكتشاف السلوك الشاذ وتنظيم المعلومات الأمنية للمنصات ومقدمي الخدمات خيارات تقنية جديدة. ومع ذلك، ينبغي تحديد أنظمة الذكاء الاصطناعي المحددة التي تستخدمها المنصة، والعمليات التجارية التي تُنشر فيها، والقدرات الدفاعية التي توفرها، بناءً على الإفصاحات العامة للمنصة. وبالنسبة إلى المستخدمين، يمكن أن يساعد فهم الآليات الأساسية للاستغلال بمساعدة الذكاء الاصطناعي على تقييم المعلومات الأمنية بصورة أكثر عقلانية، وعلى إدراك المشاركين في القطاع أن تحسن القدرات التقنية لا يؤدي تلقائيًا إلى تحسن الأمن. فما زالت الأنظمة الأمنية تتطلب تطويرًا مستمرًا.
الأسئلة الشائعة
ما هو الاستغلال بمساعدة الذكاء الاصطناعي؟
يشير الاستغلال بمساعدة الذكاء الاصطناعي عمومًا إلى استخدام المهاجمين الذكاء الاصطناعي للمساعدة في اكتشاف نقاط الضعف في البرمجيات والأنظمة أو تحليلها أو استغلالها. ويمكن للذكاء الاصطناعي المشاركة في جمع المعلومات وتحليل الشيفرات وإنشاء محتوى الهجوم وتقييم النتائج، لكن ذلك لا يعني أن الهجوم يُنفذ ذاتيًا بواسطة الذكاء الاصطناعي.
هل الاستغلال بمساعدة الذكاء الاصطناعي هو نفسه الهجمات السيبرانية المؤتمتة؟
ليسا الشيء نفسه تمامًا. فالهجمات المؤتمتة تؤكد استخدام البرامج لتنفيذ المهام المتكررة، بينما يؤكد الاستغلال بمساعدة الذكاء الاصطناعي استخدام القدرات التحليلية والتوليدية والاستدلالية للنماذج لتعزيز عملية الهجوم. ويمكن الجمع بين الاثنين، لكن الاستغلال بمساعدة الذكاء الاصطناعي قد يحدث أيضًا في مرحلة محددة واحدة فقط.
هل يستطيع الذكاء الاصطناعي اكتشاف جميع ثغرات البرمجيات واستغلالها تلقائيًا؟
لا. يمكن للذكاء الاصطناعي المساعدة في تحديد الشيفرات المشبوهة ونقاط الضعف المحتملة، لكن مخرجات النماذج قد تكون غير دقيقة. كما تعتمد قابلية استغلال الثغرة عمليًا على بيئة التشغيل وشروط الصلاحيات وإعدادات النظام وعوامل تقنية أخرى.
كيف يؤثر الاستغلال بمساعدة الذكاء الاصطناعي في مستخدمي الأصول المشفرة؟
قد يزيد من مستوى تخصيص رسائل التصيد الاحتيالي، ويساعد في تطوير المواقع المزيفة والبرمجيات الضارة، ويسرع بعض مهام بحث الثغرات. وينبغي للمستخدمين التركيز على حماية بيانات اعتماد الحسابات والمفاتيح الخاصة وعبارات الاسترداد، والتحقق من مصادر المواقع الإلكترونية، ومراجعة طلبات توقيع المحافظ والتفويض بعناية.
هل يمكن استخدام الذكاء الاصطناعي أيضًا للدفاع عن أمن الأصول المشفرة؟
نعم. يمكن للذكاء الاصطناعي المساعدة في مراجعة الشيفرات واكتشاف المعاملات الشاذة وتحليل معلومات التهديدات وتنظيم الحوادث الأمنية. ومع ذلك، لا تزال هذه القدرات تتطلب تحققًا مهنيًا، وينبغي استخدامها مع ضوابط الوصول وعمليات التدقيق المستقلة وآليات الاستجابة للحوادث.