تعتمد أنشطة التداول في سوق العملات الرقمية بشكل متزايد على الأدوات المؤتمتة. يربط صانعو السوق والفرق الكمية والمتداولون المحترفون أنظمة التداول الخاصة بهم بحسابات التداول عبر واجهات API لتنفيذ الأوامر وإدارة المراكز والحصول على بيانات السوق وتعديل مستوى التعرّض للمخاطر. تعمل واجهات API على تحسين كفاءة التداول، مع توسيع الوصول إلى الحسابات من العمليات اليدوية إلى البيئات البرمجية.
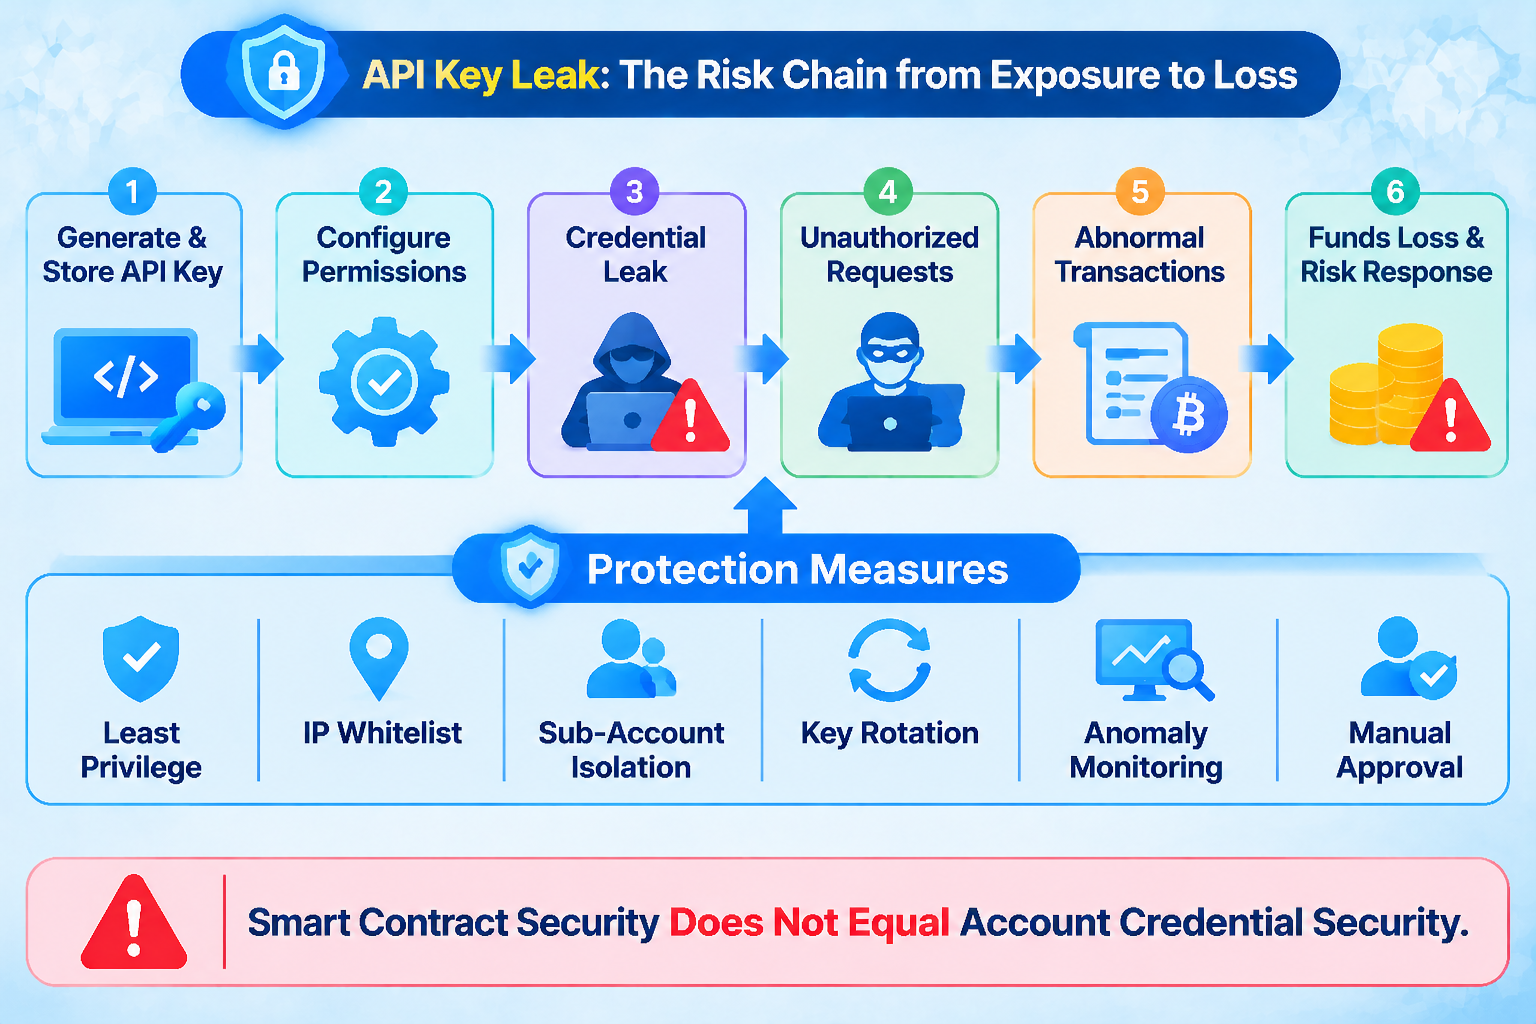
يطرح هذا النوع من الاتصال مسألة قد يسهل إغفالها: مفاتيح API هي بحد ذاتها جزء من أذونات الوصول إلى الحساب. فإذا تم تخزين مفتاح بطريقة غير سليمة أو انكشف أو حصل عليه شخص غير مصرح له، فقد يتمكن مهاجم من استخدام الوظائف التي يسمح بها المفتاح دون معرفة كلمة مرور تسجيل دخول المستخدم أو المفتاح الخاص لمحفظته. يعتمد نطاق المخاطر على إعدادات المفتاح، وقد يتراوح من قراءة معلومات السوق والحساب إلى تقديم الأوامر وإلغائها، بل وحتى تنفيذ عمليات حساسة أخرى.
أعاد حادث أمان مفتاح API لدى Lighter في نوفمبر 2026 لفت انتباه السوق إلى حماية بيانات اعتماد حسابات التداول. ووفقًا لتوضيح Lighter بشأن الحادث، تضمن الحدث انكشاف مفتاح API تابع لحساب متداول، بينما لم يتأثر البروتوكول والعقود الذكية نفسها. وتتبع بحث على البلوكشين نحو 10.39 مليون USDC تم تحويلها من العقود ذات الصلة. يوضح الحادث أن عدم اختراق عقود البروتوكول مباشرة لا يعني خلو حسابات المستخدمين وأذونات التداول من المخاطر الأمنية.
النقاط الرئيسية
- مفاتيح API هي بيانات اعتماد لتفويض الحساب: إذا انكشفت، فقد تسمح للمهاجمين بتنفيذ عمليات ضمن نطاق أذونات المفتاح.
- يحدد نطاق الأذونات الخسائر المحتملة: تختلف المخاطر المرتبطة بأذونات القراءة فقط بشكل كبير عن المخاطر المرتبطة بأذونات التداول أو السحب.
- يختلف أمان مستوى الحساب عن أمان مستوى البروتوكول: عدم استغلال عقد ذكي لا يعني أن حسابات المستخدمين لم تتعرض لخسائر.
- قد يؤدي التداول غير الاعتيادي إلى تضخيم المخاطر: يمكن أن تتسبب عمليات التداول المؤتمتة وعمليات السيولة وتحويلات الأموال الكبيرة في نمو الخسائر بسرعة.
- ينبغي تطبيق التدابير الأمنية على طبقات: يجب أن تعمل معًا صلاحيات الوصول الدنيا وقوائم سماح عناوين IP وتدوير المفاتيح وعزل الحسابات الفرعية والمراقبة في الوقت الفعلي.
لماذا تتمتع مفاتيح API بقيمة أمنية مرتفعة؟
واجهة API هي واجهة تتيح تبادل البيانات واستدعاء الوظائف بين التطبيقات. في تداول العملات الرقمية، تُستخدم مفاتيح API عادةً لتحديد الحسابات وتفويض البرامج بتنفيذ عمليات محددة. يمكن لروبوتات التداول استخدام واجهات API للحصول على بيانات السوق وقراءة أرصدة الحسابات وتقديم الأوامر وإدارة المراكز، دون مطالبة المستخدم بتنفيذ كل إجراء يدويًا.
ينبع الخطر الأمني لمفتاح API من قدراته على التفويض. إذا كان المفتاح يملك إذن قراءة بيانات السوق فقط، فعادةً ما تكون الإجراءات المتاحة للمهاجم محدودة نسبيًا حتى عند انكشاف المفتاح. أما إذا كان المفتاح يسمح بتقديم الأوامر أو إلغائها أو تنفيذ عمليات أخرى على الحساب، فقد يتمكن المهاجم من التأثير في أصول الحساب من خلال تداول غير اعتيادي. تختلف المنصات في تقسيم أذونات API ودعمها، لذا يجب على المستخدمين التأكد من المعنى المحدد لكل إذن عند إنشاء مفتاح.
قد تُخزَّن مفاتيح API أيضًا في ملفات إعدادات الخوادم أو مستودعات الأكواد أو نصوص الأتمتة أو أنظمة السجلات أو أدوات التداول التابعة لجهات خارجية. وإذا افتقرت هذه البيئات إلى ضوابط الوصول، فقد تنكشف المفاتيح من دون علم المستخدم. لا يمكن أن تقتصر إدارة الأمان على منصة التداول وحدها، بل يجب أن تشمل أيضًا بيئة التطوير الخاصة بالمستخدم والخوادم السحابية وخدمات الجهات الخارجية.
كيف يمكن أن يتحول انكشاف مفتاح API إلى خسائر فعلية؟
لا يؤدي انكشاف المفتاح بالضرورة إلى تحويل مباشر للأموال. فقد يستخدم المهاجم أولًا أذونات التداول لتقديم أوامر غير اعتيادية أو تغيير مراكز الحساب أو التسبب في تنفيذات غير مواتية. وإذا كان الحساب يستخدم رافعة مالية مرتفعة، فقد تؤدي تأثيرات الأسعار والتغيرات في الهامش إلى زيادة الخسائر. وتعتمد المخاطر المحددة على أذونات الحساب وقواعد التداول وممارسات إدارة الأموال.
في بيئة التداول المؤتمت، قد يستمر نظام التداول في العمل وتنفيذ الاستراتيجيات المحددة مسبقًا. وإذا تمكن المهاجم من استخدام الأذونات المكشوفة لتغيير معلمات التداول أو تقديم أوامر غير اعتيادية أو التلاعب بنشاط الحساب، فقد ينفذ النظام عمليات متعددة متتالية خلال فترة قصيرة. وبالنسبة إلى حسابات صناعة السوق، قد يؤثر التداول غير الاعتيادي أيضًا في الأسعار المعروضة وإدارة المخزون وتخصيص السيولة، مما يسبب خسائر تتجاوز أمرًا واحدًا.
يوفر حادث Lighter في نوفمبر 2026 مثالًا محددًا. وقالت Lighter إن الحادث نتج عن انكشاف مفتاح API تابع لحساب متداول، وأفادت بأن البروتوكول والعقود الذكية لم تتأثر. وسجل تحقيق على البلوكشين أجرته Bitquery تحويل نحو 10,393,057 USDC من عقود مرتبطة بـ Lighter. ثم تم استبدال الأموال بـ ETH وتحويلها عبر عناوين متعددة. واختلفت تقديرات الحسابات التي يحتمل تأثرها وإجمالي الخسائر بين التقارير. ولذلك، ينبغي التمييز بين حجم التحويلات المرصودة على البلوكشين وخسائر الحسابات التي لم تتأكد بالكامل بعد.
لماذا قد يخسر المستخدمون أموالًا رغم عدم اختراق البروتوكول؟
يعمل أمان بروتوكولات البلوكشين وأمان تفويض الحسابات على مستويين مختلفين. تنطوي ثغرات العقود الذكية عادةً على كود العقد نفسه أو ضوابط الوصول أو منطق تحويل الأصول. وعلى النقيض من ذلك، قد ينتج انكشاف مفتاح API عن مشكلات في إدارة بيانات الاعتماد تتعلق بحساب مستخدم أو برنامج تداول أو خدمة تابعة لجهة خارجية. وحتى عندما ينفذ البروتوكول المعاملات وفقًا لما هو مصمم له، فقد تحدث خسائر إذا أسيء استخدام تفويض الحساب.
يكتسب هذا التمييز أهمية خاصة في DeFi والتداول على البلوكشين. يمكن للبروتوكولات على البلوكشين التحقق مما إذا كانت المعاملة متوافقة مع قواعد العقد، لكنها لا تستطيع عمومًا تحديد ما إذا كان الشخص الذي بدأ العملية قد حصل بالفعل على تفويض مالك الحساب. وإذا كان المهاجم يمتلك بيانات اعتماد API صالحة وينفذ عمليات عبر إجراءات يسمح بها البروتوكول، فقد يظهر سجل البلوكشين سلسلة من المعاملات الصالحة تقنيًا.
لذلك، لا يمكن أن تركز التقييمات الأمنية على ما إذا كان العقد الذكي قد خضع للتدقيق فقط. بل يجب أن تراعي أيضًا كيفية إنشاء مفاتيح الحسابات وتخزينها واستخدامها، وما إذا كان التفويض مقيدًا، وما إذا كان يمكن تحديد السلوك غير الاعتيادي بسرعة. يجب أن تعمل معًا أمان الحسابات وأمان نقاط النهاية وإدارة API وأمان العقود الذكية باعتبارها نظام حماية متكاملًا.
كيف يمكن لصلاحيات الوصول الدنيا تقليل مخاطر API؟
تُعد صلاحيات الوصول الدنيا مبدأً مهمًا في إدارة أمان API. ينبغي للمستخدمين تفعيل الأذونات اللازمة فقط لكي ينفذ مفتاح API مهمة محددة. على سبيل المثال، يحتاج برنامج مراقبة السوق عادةً إلى إذن قراءة بيانات السوق فقط. وقد يحتاج روبوت التداول إلى إذن تقديم الأوامر وإلغائها، لكنه لا يحتاج بالضرورة إلى إذن السحب. وإذا لم يكن التطبيق بحاجة إلى الوصول لتحويل الأموال من الحساب، فلا ينبغي منحه الإذن المقابل.
بالنسبة إلى البرامج التي تحتاج إلى تنفيذ الصفقات، يمكن للمستخدمين الحد من الأصول التي يمكنها الوصول إليها عبر وضعها في حساب فرعي مستقل. ويمكن أن يساعد فصل حسابات الاستراتيجيات عن حسابات التمويل الأساسية في تقليل أثر انكشاف بيانات اعتماد واحدة. كما يمكن لفرق صناعة السوق والفرق الكمية وضع حدود مختلفة للحسابات والأذونات بناءً على نوع الاستراتيجية وحجم الأموال وتكرار التداول.
تُعد قوائم سماح عناوين IP إجراءً أمنيًا شائعًا آخر. يمكن أن يؤدي تقييد طلبات API بعناوين خوادم محددة إلى تقليل احتمال إساءة استخدام المفتاح في بيئات أخرى. ومع ذلك، لا يمكن لقائمة سماح عناوين IP أن تحل محل حماية المفتاح المناسبة. فإذا كان المهاجم قد اخترق خادمًا معتمدًا بالفعل، أو كان برنامج التداول نفسه يحتوي على ثغرة، فقد يظل المهاجم قادرًا على تنفيذ عمليات غير اعتيادية عبر مسار شبكة مشروع.
لماذا يعد تدوير المفاتيح ومراقبة النشاط غير الاعتيادي مهمين؟
لا ينبغي التعامل مع مفاتيح API بوصفها بيانات اعتماد ثابتة تظل صالحة إلى أجل غير محدد. يمكن للمستخدمين والمؤسسات وضع جداول لتدوير المفاتيح بناءً على مخاطر الأعمال، وإلغاء المفاتيح القديمة فورًا وإنشاء مفاتيح جديدة عند حدوث تغييرات في الموظفين أو ترحيل الخوادم أو استبدال خدمات الجهات الخارجية أو اكتشاف وصول غير اعتيادي. يمكن لتدوير المفاتيح تقصير الفترة التي تظل فيها بيانات الاعتماد المكشوفة فعالة، لكن يجب ألا تتسبب عملية التحديث في انقطاعات غير مخططة لأنظمة الإنتاج.
تساعد مراقبة النشاط غير الاعتيادي في تحديد المؤشرات التي قد تدل على إساءة استخدام بيانات الاعتماد. يمكن أن تؤدي الطلبات الواردة من عناوين IP غير معروفة، أو تكرار التداول غير المعتاد، أو أحجام الأوامر غير الاعتيادية، أو تغييرات أذونات الحساب، أو الأعداد الكبيرة من الإلغاءات أو عمليات الأموال خلال فترة قصيرة، إلى إطلاق تنبيهات. ويمكن للحسابات المؤسسية أيضًا وضع حدود للتداول وآليات موافقة يدوية بحيث لا يمكن إتمام العمليات عالية المخاطر عبر طلب API واحد.
تُعد إدارة السجلات مهمة أيضًا. ينبغي أن تسجل الأنظمة أوقات استخدام المفاتيح ومصادر الطلبات وأنواع العمليات ونتائج التنفيذ، لكن يجب ألا تكتب المفاتيح الكاملة في السجلات العادية. وتتطلب السجلات نفسها أيضًا ضوابط وصول وحماية من العبث. وإلا فقد يحذف المهاجمون الأدلة المهمة أو يعدلونها بعد التسبب في الخسائر.
كيف تتفاعل مخاطر API مع إدارة الأموال في DeFi؟
في منظومة DeFi، قد ترتبط حسابات التداول والمحافظ على البلوكشين وعقود البروتوكول عبر برامج مؤتمتة. يمكن لروبوتات التداول مراقبة الأسعار على البلوكشين وتنفيذ الصفقات، ويمكن لأنظمة صناعة السوق تعديل تخصيصات الأموال بناءً على ظروف السوق، وقد تنفذ أدوات إدارة الأموال عمليات على البلوكشين عبر واجهات API أو خدمات التوقيع. وكلما زاد عدد هذه الاتصالات، ازدادت أهمية حدود الأذونات وإدارة بيانات الاعتماد.
إذا كان حساب التداول يحتفظ بأموال كبيرة أو يستطيع إدارة حسابات استراتيجيات متعددة، فقد يؤدي انكشاف مفتاح API إلى نطاق أوسع من التعرّض للمخاطر. وقد يعاد أيضًا تقييم المراكز التي تحتفظ بها المؤسسة في أسواق أخرى بعد وقوع حادث أمني. في نوفمبر 2026، أشارت معلومات مراقبة السوق إلى أن Abraxas Capital عدلت مراكزها على البلوكشين عقب حادث مفتاح API ذي الصلة. وأُفيد بأنها أغلقت مراكز مرتبطة بقيمة تقارب $200 مليون، وحولت ضمانات بقيمة تقارب 109 مليون USDC، وقدمت طلبًا لاسترداد ما يقارب 219,000 HYPE. وكانت عملية خفض المراكز وطلب الاسترداد إجراءات لاحقة للاستجابة للمخاطر، ولا ينبغي الخلط بينها وبين الخسائر الناجمة عن انكشاف مفتاح API الأولي.
توضح هذه الأحداث أن الحوادث الأمنية يمكن أن تؤثر في أسواق متعددة من خلال قرارات إدارة الأموال وضبط المخاطر. ومع ذلك، فإن وقوع الأحداث في تسلسل معين وحده لا يكفي للاستنتاج بأن جميع تعديلات المراكز اللاحقة كانت خسائر مباشرة. كما لا ينبغي اعتبار إجراءات الاستجابة للمخاطر التي تتخذها مؤسسة واحدة دليلًا على إخفاق منهجي في سوق DeFi بأكمله.
كيف ينبغي لمستخدمي Gate فهم أمان API والحسابات؟
بالنسبة إلى مستخدمي منصات التداول مثل Gate، ينبغي أن يكون أمان API جزءًا من إدارة الحساب أيضًا. إذا كنت تستخدم API لربط روبوت تداول أو أداة بيانات سوق أو برنامج كمي، فتحقق أولًا من مصدر التطبيق ومتطلبات الأذونات الخاصة به. ثم قيّد أذونات المفتاح وفقًا لإعدادات الأمان التي توفرها المنصة فعليًا. لا ترسل مفاتيح API إلى الغرباء ولا تكتبها في مستودعات أكواد عامة أو ملفات إعدادات غير محمية.
ينبغي للمستخدمين أيضًا مراجعة قوائم مفاتيح API بانتظام، وإلغاء المفاتيح التي لم تعد مستخدمة، وإنشاء بيانات اعتماد منفصلة للتطبيقات المختلفة. وإذا كانت المنصة تدعم قوائم سماح عناوين IP أو الحسابات الفرعية أو فصل الأذونات أو ميزات أمان أخرى، فاضبطها بصورة مناسبة لسيناريو الأعمال المحدد. وبالنسبة إلى التداول عالي التردد أو المؤتمت، ضع في الاعتبار تعيين حدود لأحجام الأوامر وتنبيهات النشاط غير الاعتيادي وآليات الإيقاف المؤقت اليدوية.
توفر Gate خدمات تداول تشمل التداول الفوري وتداول العقود الآجلة. عند استخدام أدوات التداول المؤتمتة، ينبغي للمستخدمين أيضًا التمييز بين مخاطر الحسابات الفورية وحسابات العقود الآجلة. ينطوي تداول العقود الآجلة على الهامش والرافعة المالية وآليات التصفية. وإذا أسيء استخدام أذونات API، فقد ينشأ عن ذلك مخاطر أكثر تعقيدًا مرتبطة بالمراكز. ينبغي الاستناد إلى أحدث المعلومات الواردة في وثائق Gate API الرسمية وصفحات أمان المنصة لمعرفة أذونات API المحددة وإعدادات أمان الحسابات المتاحة.
الخلاصة
تُعد مفاتيح API أدوات مهمة للتداول المؤتمت وإدارة الحسابات، لكنها تشكل أيضًا حدًا أمنيًا بين حسابات التداول والبرامج الخارجية. وبمجرد انكشاف بيانات الاعتماد، قد يستخدم المهاجمون أذونات الحساب القائمة لتنفيذ عمليات غير اعتيادية. وقد يتعرض المستخدمون لخسائر فعلية حتى عندما لا تكون العقود الذكية والبروتوكول الأساسي قد تعرضت للاختراق.
لذلك، لا يمكن أن يعتمد أمان API على إجراء واحد. يجب أن تشكل صلاحيات الوصول الدنيا وعزل الحسابات وتدوير المفاتيح وقيود IP ومراقبة النشاط غير الاعتيادي نظامًا متكاملًا. وبالنسبة إلى المستخدمين المؤسسيين والأفراد، تعني الإدارة الأمنية الفعالة ضمان أن كل بيانات اعتماد لا تستطيع تنفيذ سوى المهام الضرورية، وأن يكون الأثر المحتمل لأي حادث محدودًا قدر الإمكان.
الأسئلة الشائعة
هل يؤدي انكشاف مفتاح API دائمًا إلى سرقة الأموال؟
ليس بالضرورة. تعتمد المخاطر الفعلية على أذونات المفتاح وإعدادات الحساب وقيود المنصة. يختلف الأثر المحتمل لمفتاح للقراءة فقط عن مفتاح يملك أذونات التداول أو السحب.
ما الفرق بين مفتاح API والمفتاح الخاص للمحفظة؟
يُستخدم مفتاح API عمومًا لتفويض برنامج للوصول إلى حساب تداول أو تنفيذ عمليات محددة. ويُستخدم المفتاح الخاص للمحفظة للتحكم في عنوان على البلوكشين وتوقيع المعاملات. يتطلب كلاهما حماية صارمة، لكن أذوناتهما وحالات استخدامهما تختلف.
لماذا قد يتعرض الحساب لخسائر رغم عدم وجود ثغرة في العقد الذكي؟
قد يستخدم المهاجم بيانات اعتماد حساب صالحة لتنفيذ عمليات يسمح بها البروتوكول. يتحقق العقد مما إذا كانت المعاملة متوافقة مع قواعده، لكنه قد لا يتمكن من تحديد ما إذا كان المنفذ قد حصل بالفعل على تفويض من مالك الحساب.
كيف يمكن تقليل خطر انكشاف مفتاح API؟
يمكنك استخدام تدابير مثل صلاحيات الوصول الدنيا وقوائم سماح عناوين IP والحسابات الفرعية المستقلة وتدوير المفاتيح والتخزين الآمن ومراقبة التداول غير الاعتيادي. وينبغي أيضًا إلغاء المفاتيح التي لم تعد مستخدمة.
هل ينبغي تفعيل أذونات السحب لمفاتيح API؟
ينبغي النظر في هذا الإذن فقط عندما يكون مطلوبًا فعلًا للأعمال وتكون ضوابط أمان إضافية مطبقة. لا تحتاج معظم روبوتات التداول إلى أذونات السحب. ويمكن أن يؤدي تجنب التفويض غير الضروري إلى تقليل النطاق المحتمل للخسائر.