تشير هجمات العملات الرقمية المدعومة بالذكاء الاصطناعي إلى الأنشطة السيبرانية التي يستخدم فيها المهاجمون نماذج الذكاء الاصطناعي أو أدوات التحليل الآلي للكود أو وكلاء الذكاء الاصطناعي لتحسين كفاءة اكتشاف الثغرات وتحليل التعليمات البرمجية الخبيثة والهندسة الاجتماعية والتحضير للهجمات. ومع تطور نماذج اللغة الكبيرة من أدوات لتوليد النصوص إلى أنظمة ذكية قادرة على فهم الكود واستدعاء الأدوات وتنفيذ مهام متعددة الخطوات، يعيد الذكاء الاصطناعي تشكيل المشهد الأمني لقطاع العملات الرقمية.
مقارنةً بتطبيقات الإنترنت التقليدية، تنطوي الأنظمة المالية للعملات الرقمية على مخاطر أكثر مباشرة للأصول. إذ يمكن للعقود الذكية إدارة الأموال تلقائيًا، ويمكن لتوقيعات المحافظ تفويض تحويلات الأصول، كما يصعب عمومًا عكس المعاملات على السلسلة بعد تأكيدها. لذلك، لا يحتاج المهاجمون بالضرورة إلى اختراق شبكة البلوكشين الأساسية. فقد يكون استغلال نقاط الضعف في منطق العقود الذكية أو أذونات بيئة التطوير أو توقيعات المستخدمين كافيًا للتسبب في خسائر بالأصول.
يزيد الانتشار الواسع للذكاء الاصطناعي من تغيير هيكل المخاطر هذا. إذ أصبح تحليل الثغرات أكثر أتمتة، وقد تنتشر التعليمات البرمجية الخبيثة عبر تبعيات البرمجيات، وبدأ وكلاء الذكاء الاصطناعي القادرون على استدعاء الأدوات بالتفاعل مع المحافظ وواجهات المعاملات على السلسلة. لذلك، لم تعد مشكلات أمن العملات الرقمية مقتصرة على العقود الذكية نفسها، بل تتوسع تدريجيًا لتشمل العملية الكاملة لتطوير البرمجيات وخدمات الأطراف الثالثة وتنفيذ الأموال. تتناول هذه المقالة كيفية تغيير الذكاء الاصطناعي لهجمات العملات الرقمية من منظور ثغرات العقود الذكية وسلاسل توريد البرمجيات ووكلاء الذكاء الاصطناعي وأمن المحافظ، وتستكشف كيفية بناء القطاع لنظام دفاع أكثر شمولًا.
النقاط الرئيسية
-
يغير الذكاء الاصطناعي كفاءة هجمات العملات الرقمية وتكلفتها. يمكن لنماذج اللغة الكبيرة المساعدة في تحليل الكود وفحص الثغرات وجمع المعلومات، مما يؤدي إلى أتمتة أجزاء من أبحاث الأمان التي كانت تتطلب سابقًا قدرًا كبيرًا من العمل اليدوي.
-
تظل العقود الذكية أهدافًا مهمة لهجمات أصول العملات الرقمية. فأخطاء التحكم في الوصول، وثغرات إعادة الدخول، والتلاعب بالأوراكل، وعيوب منطق الأعمال ليست مشكلات جديدة في عصر الذكاء الاصطناعي، لكن الذكاء الاصطناعي قد يقلص الوقت اللازم لاكتشافها والتحقق منها.
-
أصبحت سلاسل توريد البرمجيات من مسارات الهجوم المهمة. إذ يمكن للتبعيات مفتوحة المصدر وحزم npm ومكونات الواجهة الأمامية وأدوات البناء وخدمات الأطراف الثالثة التي يستخدمها المطورون أن تتحول جميعها إلى قنوات تدخل عبرها التعليمات البرمجية الخبيثة إلى تطبيقات العملات الرقمية.
-
يوسع وكلاء الذكاء الاصطناعي حدود المخاطر الأمنية. فعندما تتمكن أنظمة الذكاء الاصطناعي من استدعاء أدوات خارجية أو قراءة معلومات حساسة أو تنفيذ معاملات على السلسلة، قد يؤثر حقن الأوامر وإساءة استخدام الصلاحيات والتنفيذ غير الصحيح مباشرةً في أمن الأصول الرقمية.
-
لا تساوي المراجعة الأمنية الأمان الكامل للنظام. حتى إذا اجتاز عقد ذكي مراجعة أمنية، فقد يتعرض المشروع للهجوم بسبب اختراق واجهته الأمامية أو تسريب المفتاح الخاص لمسؤول أو تحديث تبعية خبيثة.
-
يمكن للذكاء الاصطناعي أيضًا تحسين كفاءة الدفاع. إذ يمكن لمراجعات الكود الآلية ومراقبة المعاملات غير الطبيعية وتحديد المخاطر أن تساعد فرق الأمان في توسيع نطاق تغطيتها، لكن التحقق البشري وضوابط الوصول يظلان ضروريين.
لماذا يغير الذكاء الاصطناعي تكلفة وكفاءة هجمات العملات الرقمية؟
تتطلب الهجمات السيبرانية التقليدية عادةً امتلاك المهاجمين معرفة بتحليل الكود وهندسة الأنظمة واختبارات الأمان واستغلال الثغرات. وبالنسبة إلى بروتوكولات DeFi المعقدة، يحتاج المهاجمون أيضًا إلى فهم هياكل مجمعات السيولة وتسعير الرموز وآليات الضمان والتفاعلات بين العقود الذكية المختلفة. وتزيد هذه المتطلبات التقنية من تكلفة التحضير للهجوم وتحد من عدد الأهداف التي يستطيع بعض المهاجمين تحليلها.
تخفض أدوات الذكاء الاصطناعي حاجز الدخول لبعض هذه المهام. إذ يمكن لنماذج اللغة الكبيرة قراءة كميات كبيرة من الكود بسرعة، وشرح وظائف الكود المعقد، وتحديد إعدادات الصلاحيات غير المعتادة، والمساعدة في تنظيم مسارات الثغرات المحتملة. كما يمكن لوكلاء الذكاء الاصطناعي القادرين على استدعاء الأدوات الجمع بين فحوصات الكود ومحاكاة المعاملات وتحليل النتائج في بيئات الاختبار لتنفيذ مهام متعددة الخطوات باستمرار.
على سبيل المثال، قد يحتاج باحثو الأمان التقليديون إلى قراءة وظائف العقد واحدة تلو الأخرى لفهم الأذونات والاستدعاءات الخارجية المرتبطة بعملية أموال محددة. يمكن للذكاء الاصطناعي المساعدة في تنظيم هذه العلاقات، مما يسمح للباحثين بتحديد مناطق الكود التي تستدعي مزيدًا من التحقق بسرعة أكبر. وعندما يستخدم المهاجمون أدوات مماثلة، فقد يصبحون أيضًا أكثر كفاءة في فحص الأهداف المحتملة.
ومع ذلك، فإن قدرة الذكاء الاصطناعي على شرح الكود لا تعني أنه يستطيع تحديد كل ثغرة بدقة. غالبًا ما تنطوي هجمات العقود الذكية على حالات محددة للأموال وتسلسلات معاملات وظروف اقتصادية. وقد يتجاهل النموذج قيودًا حاسمة أو يحدد التصاميم الطبيعية خطأً باعتبارها مشكلات أمنية.
لذلك، فإن الأثر الأكثر مباشرة للذكاء الاصطناعي في هجمات العملات الرقمية لا يتمثل في إنشاء أنواع جديدة تمامًا من الثغرات. بل يتمثل في تقصير الوقت المطلوب لبعض أبحاث الثغرات والتحضير للهجمات، مع توسيع نطاق التحليل الآلي.
كيف يمكن للذكاء الاصطناعي تسريع اكتشاف واستغلال ثغرات العقود الذكية؟
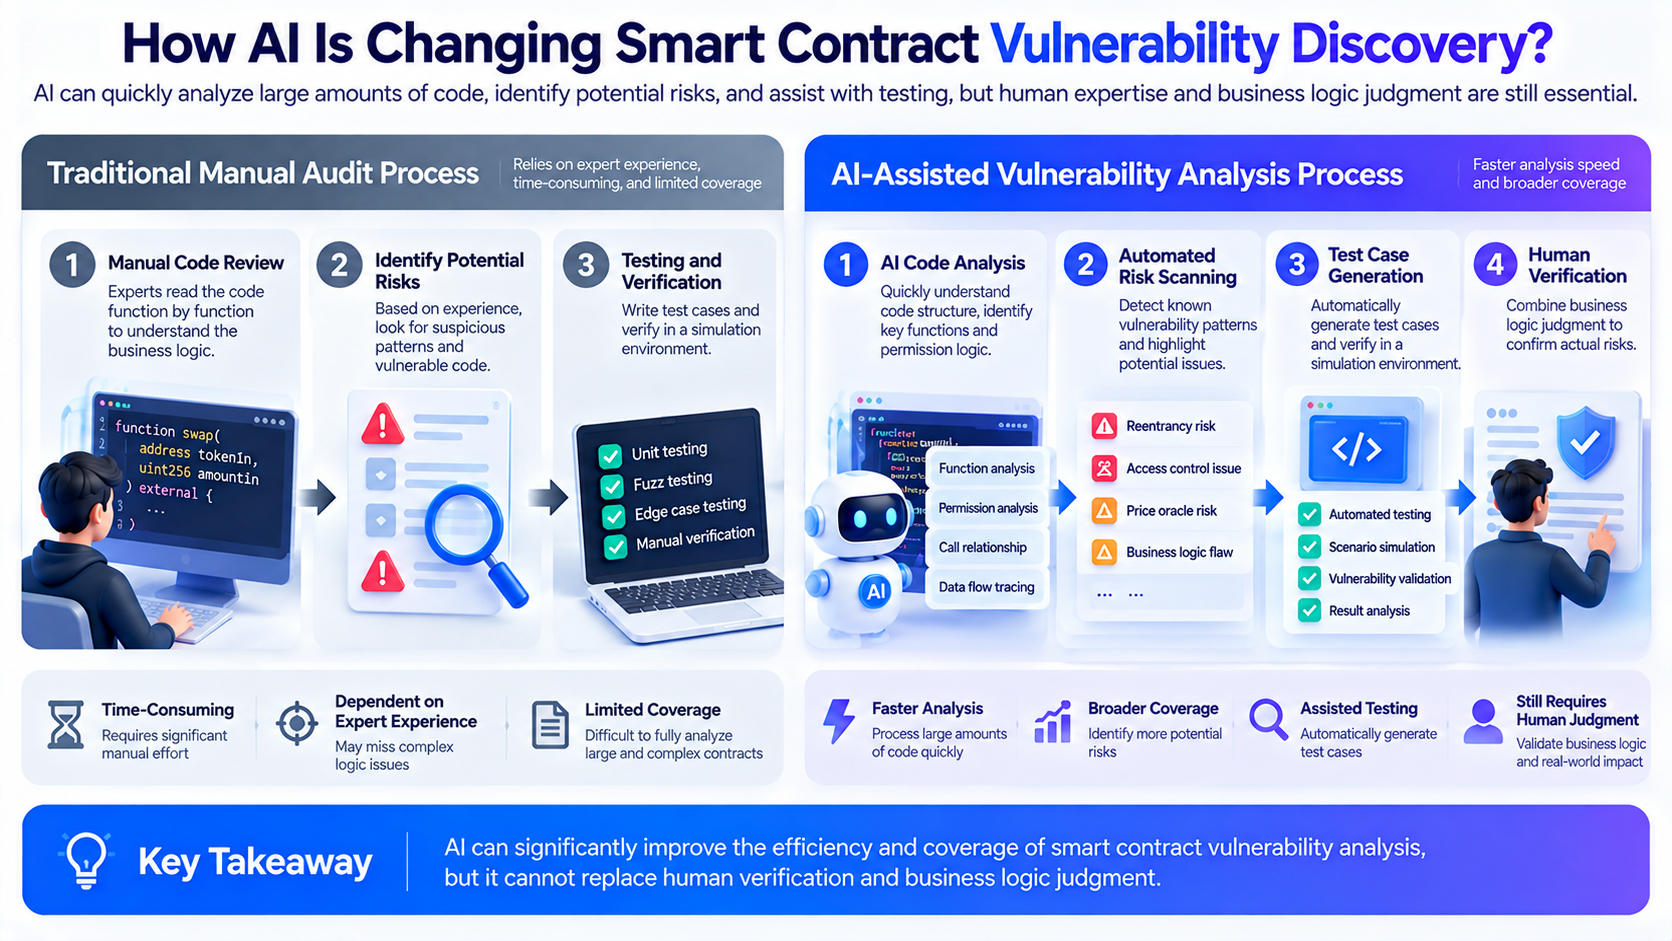
تنشأ ثغرات العقود الذكية عادةً من اختلافات بين تنفيذ الكود وقواعد الأعمال المقصودة. ونظرًا إلى أن العقود الذكية تدير الأصول على السلسلة مباشرةً، فقد تؤثر الأخطاء في المنطق الحاسم في تحويلات الأموال أو تصفيات الضمانات أو أذونات البروتوكول.
يمكن للذكاء الاصطناعي المساعدة في تحليل هذه العلاقات المنطقية، لا سيما عند فحص أعداد كبيرة من العقود المتشابهة وتنظيم استدعاءات الوظائف المعقدة وتحديد المشكلات الأمنية المتكررة.
تشمل مخاطر العقود الذكية الشائعة ما يلي.
| نوع الثغرة |
الخطر الأساسي |
الدور المحتمل للذكاء الاصطناعي |
| عيوب التحكم في الوصول |
تستدعي عناوين غير مصرح بها وظائف حساسة |
المساعدة في مراجعة فحوصات الصلاحيات وتكوينات الأدوار |
| ثغرات إعادة الدخول |
ترتيب غير طبيعي للاستدعاءات الخارجية وتحديثات الحالة |
تحديد مخاطر الاستدعاء المتكرر المحتملة |
| التلاعب بالأوراكل |
تؤثر الأسعار غير الصحيحة في التداول والتصفية |
تحليل تبعيات الأسعار والافتراضات غير الطبيعية |
| عيوب منطق الأعمال |
أخطاء في حسابات الأموال أو المكافآت أو قواعد التصفية |
المساعدة في مراجعة عمليات الأعمال المعقدة |
| مخاطر التفاعل بين العقود |
حدوث سلوك غير متوقع بين بروتوكولات مختلفة |
تنظيم سلاسل الاستدعاء والتبعيات الخارجية |
تستحق ثغرات منطق الأعمال اهتمامًا خاصًا. فعلى خلاف أخطاء الكود الواضحة، لا تنتهك بعض الثغرات قواعد لغات البرمجة. بل تستغل عيوب التصميم في الآليات الاقتصادية للبروتوكول. على سبيل المثال، قد تؤدي طريقة تقييم الضمانات في بروتوكول إقراض إلى نتائج غير طبيعية في ظل ظروف سوق خاصة. وحتى إذا نُفذت كل وظيفة منفردة بصورة طبيعية، فقد تظل هناك مشكلات في عملية إدارة الأموال الإجمالية.
يمكن للذكاء الاصطناعي المساعدة في تحديد الأنماط غير المعتادة في الكود، لكن مخاطر المنطق الاقتصادي لا تزال بحاجة إلى التحقق منها مقابل قواعد الأعمال الفعلية والبيانات على السلسلة وبيئة المعاملات.
بالإضافة إلى ذلك، قد يتطور بحث الثغرات المدعوم بالذكاء الاصطناعي إلى عملية تكرارية مستمرة. إذ يمكن للنظام تحليل الكود أولًا، واستخدام ملاحظات الاختبار لتحديد ما إذا كانت الفرضية صحيحة، ثم تعديل اتجاه تحليله. يحسن هذا النهج الآلي كفاءة البحث، لكنه يعني أيضًا أن فرق الأمان يجب أن تولي اهتمامًا أكبر للاختبار المستمر بدلًا من إجراء فحص واحد قبل نشر العقد.
ما هجمات سلاسل توريد البرمجيات، ولماذا يمكنها تجاوز مراجعات العقود الذكية؟
هجوم سلسلة توريد البرمجيات هو أسلوب هجوم يُدخل فيه المهاجم تعليمات برمجية خبيثة إلى تطبيق مستهدف عبر حزم الأطراف الثالثة أو أدوات التطوير أو عمليات البناء أو الخدمات الخارجية. وعلى خلاف البحث المباشر عن ثغرات العقود الذكية، يستخدم هذا النوع من الهجمات غالبًا مكونات برمجية يثق بها المطورون بالفعل كنقطة دخول.
تتكون تطبيقات العملات الرقمية الحديثة من أكثر من عقود ذكية على السلسلة. إذ يشمل منتج DeFi المتكامل عادةً موقعًا للواجهة الأمامية وأدوات ربط المحافظ وواجهات بيانات المعاملات وتبعيات JavaScript وخدمات الخوادم وأنظمة النشر الآلي. وحتى إذا اجتازت العقود على السلسلة مراجعة أمنية، فقد يظل المكون الخارجي يمثل خطرًا مستقلًا.
على سبيل المثال، قد يستخدم تطبيق تداول لامركزي مكونًا تابعًا لطرف ثالث لربط المحافظ. وإذا أُدرجت تعليمات برمجية خبيثة في هذا المكون أثناء تحديث للبرمجيات، فقد يتلقى المستخدمون طلبات معاملات تختلف عن الطلبات المتوقعة حتى عند زيارتهم للموقع الرسمي. في هذه الحالة، قد لا تنشأ المشكلة من بروتوكول التداول نفسه، بل قد تحدث قبل تفاعل المستخدم مع العقد الذكي.
يمكن أن تنتشر هجمات سلاسل توريد البرمجيات على نطاق واسع. فإذا استخدمت مشاريع متعددة حزمة التبعية نفسها أو مكون الواجهة الأمامية نفسه، فإن اختراق مكون واحد قد يؤثر في تطبيقات متعددة في الوقت نفسه.
أظهرت حادثة Ledger Connect Kit في عام 2023 هذا الخطر. إذ دخلت تعليمات برمجية خبيثة إلى مكون لربط المحافظ عبر عملية إصدار برمجيات مخترقة، وأثرت في بعض التطبيقات اللامركزية التي تعتمد على مكونات ذات صلة. توضح هذه الحوادث أن مراجعة العقود الذكية لا تعني أن بيئة التطبيق الكاملة التي يصل إليها المستخدمون محمية بالدرجة نفسها.
ومع اتساع استخدام المكونات مفتوحة المصدر وأدوات التطوير الآلي في جميع أنحاء منظومة ويب3، أصبح أمن سلاسل توريد البرمجيات مجال دفاع لا يقل أهمية عن أمن العقود الذكية.
كيف يمكن للذكاء الاصطناعي أن يضخم مخاطر هجمات سلاسل توريد البرمجيات؟
يمكن لأدوات البرمجة بالذكاء الاصطناعي مساعدة المطورين على إنشاء الكود بسرعة وتثبيت التبعيات وتكوين بيئات التطوير. ومع ذلك، قد يزيد التطوير الآلي أيضًا المخاطر المحتملة في سلسلة توريد البرمجيات في غياب المراجعة اللازمة.
قد يشير الكود الذي ينشئه الذكاء الاصطناعي إلى حزم برمجية لم يتم التحقق منها بالقدر الكافي أو يستخدم تبعيات قديمة غير مناسبة للمشروع الحالي. وإذا قبل المطورون النتائج المُنشأة دون مراجعة، فقد يدخلون مخاطر أمنية غير ضرورية إلى المشروع.
قد يمتلك وكلاء الذكاء الاصطناعي أذونات تشغيلية أكبر من أدوات إكمال الكود العادية. فعلى سبيل المثال، يمكن لبعض الوكلاء قراءة ملفات المشروع واستدعاء أدوات سطر الأوامر والوصول إلى الخدمات الخارجية وتعديل بيئة التطوير. وعندما تُدمج هذه القدرات مع محتوى غير موثوق من طرف ثالث، لا يعود الخطر مقتصرًا على جودة الكود.
إحدى المشكلات المهمة هي حقن الأوامر. قد يحاول المهاجمون تضمين تعليمات خبيثة في صفحات الويب أو المستندات أو تعليقات الكود أو استجابات الأدوات لدفع وكيل ذكاء اصطناعي إلى الانحراف عن مهمته الأصلية. وإذا لم تكن لدى الوكيل حدود صلاحيات محددة بوضوح، فقد ينفذ إجراءات لم يفوضها المطور.
تكون هذه المخاطر حساسة بشكل خاص لمشاريع العملات الرقمية. فقد تحتوي بيئات التطوير على بيانات اعتماد للنشر ومفاتيح خدمات RPC وتكوينات التوقيع الآلي ومعلومات حساسة أخرى. وإذا كانت أداة الذكاء الاصطناعي تستطيع الوصول إلى هذا المحتوى مباشرةً، فقد تصبح المدخلات الخارجية نقطة دخول غير مباشرة للتأثير في العمليات الداخلية.
لذلك، يتطلب أمن سلسلة توريد البرمجيات في عصر الذكاء الاصطناعي أكثر من التحقق من موثوقية التبعيات. كما يتطلب تأكيد الملفات التي يمكن لأدوات الذكاء الاصطناعي الوصول إليها والأوامر التي يمكنها تنفيذها وما إذا كان بإمكانها الوصول إلى الأموال الفعلية وبيانات الاعتماد الحساسة.
لماذا قد تحدث خسائر بالأصول حتى بعد اجتياز العقد الذكي لمراجعة أمنية؟
تُستخدم مراجعات العقود الذكية بصورة أساسية لتقييم المشكلات الأمنية في إصدار محدد من الكود. وعادةً ما يكون نطاق المراجعة محدودًا بإصدار العقد وافتراضات الأعمال وظروف الاختبار. ويمكن للمراجعة أن تقلل من مخاطر الثغرات المعروفة، لكنها لا تضمن بقاء كل جزء من المشروع آمنًا في جميع الأوقات.
تنطوي التشغيلات الفعلية لتطبيق العملات الرقمية على أنظمة مترابطة متعددة. إذ تنفذ العقود الذكية المنطق على السلسلة، وتعرض مواقع الواجهة الأمامية معلومات المعاملات، وتفوض المحافظ التوقيعات، وتدير فرق التطوير والعمليات أذونات الترقية ومعلمات التكوين والخدمات الخارجية.
قد تؤثر مشكلة في أي من هذه المجالات في أمن أموال المستخدمين.
على سبيل المثال، قد لا يحتوي العقد الذكي لبروتوكول على ثغرات واضحة، لكن قد يتم اختراق موقع الواجهة الأمامية الخاص به. وقد يرى المستخدمون على الصفحة ما يبدو أنه عملية مبادلة طبيعية، بينما يحتوي طلب المحفظة الفعلي على محتوى تفويض إضافي. وإذا لم يتحقق المستخدمون من معلومات التوقيع، فقد يمنحون المهاجمين طوعًا أذونات غير ضرورية لتشغيل أصولهم.
ينشأ خطر آخر من صلاحيات المسؤولين. فإذا حصل مهاجم على أذونات ترقية البروتوكول أو التحكم في التكوينات الحاسمة، فقد يستخدم وظائف الإدارة التي يسمح بها العقد بالفعل لتغيير طريقة التعامل مع الأموال. وفي هذه الحالة، قد لا يتطلب الهجوم استغلال ثغرة في الكود بالمعنى التقليدي.
لذلك، يجب أن تغطي التدابير الأمنية طبقات متعددة.
| طبقة الأمان |
المخاطر الأساسية |
تدابير الدفاع الرئيسية |
| العقود الذكية |
أخطاء منطقية، ثغرات الصلاحيات |
مراجعات الكود، الاختبار، التحقق الرسمي |
| تطبيقات الواجهة الأمامية |
العبث بالصفحات، طلبات توقيع خبيثة |
فحوصات سلامة النشر، مراقبة الحالات غير الطبيعية |
| تبعيات البرمجيات |
تحديثات خبيثة، تسميم التبعيات |
تثبيت الإصدارات، التحقق من المصادر |
| بيئات التطوير |
تسريب بيانات الاعتماد، إساءة استخدام الصلاحيات |
عزل المفاتيح، مبادئ أقل الصلاحيات |
| المحافظ والتوقيع |
تفويضات التصيد، معاملات غير صحيحة |
التحقق من التوقيع، إدارة التفويضات |
| عمليات البروتوكول |
سرقة صلاحيات المسؤول، أخطاء التكوين |
التوقيع المتعدد، الأقفال الزمنية، المراقبة المستمرة |
يوضح هذا أيضًا سبب عدم قدرة زيادة عدد مراجعات العقود الذكية وحدها على حل كل مشكلة أمنية للعملات الرقمية. يجب على المشاريع أيضًا إدارة تبعيات البرمجيات وأذونات التطوير وبيئات تفاعل المستخدمين باستمرار.
ما المخاطر الجديدة التي قد تنشأ عن قيام وكلاء الذكاء الاصطناعي بتنفيذ معاملات على السلسلة تلقائيًا؟
يتطور وكلاء الذكاء الاصطناعي من أدوات لتحليل المعلومات إلى أنظمة آلية قادرة على استدعاء الخدمات الخارجية وتنفيذ المعاملات وإدارة الأصول الرقمية. وفي بعض حالات الاستخدام، يمكن لوكيل ذكاء اصطناعي الاستعلام عن معلومات السوق بناءً على شروط محددة مسبقًا وتحليل أسعار الأصول وتنفيذ العمليات عبر محفظة أو واجهة تداول.
يمكن لهذا النموذج تحسين كفاءة إدارة الأموال، لكنه يعني أيضًا أن أنظمة الذكاء الاصطناعي قد تشارك مباشرةً في تحويلات الأصول.
عندما يقدم روبوت محادثة تقليدي معلومات غير صحيحة، يحتاج المستخدم عادةً إلى اتخاذ إجراء إضافي قبل أن تتأثر الأموال. في المقابل، إذا كان وكيل ذكاء اصطناعي مزودًا بقدرات تنفيذ على السلسلة يملك تفويضًا من المحفظة، فقد يحول حكمًا غير صحيح مباشرةً إلى معاملة.
على سبيل المثال، قد يحدد وكيل آلي لإدارة الأموال ما إذا كان ينبغي تعديل تخصيصات الأصول استنادًا إلى بيانات خارجية. وإذا تم العبث بالبيانات التي يقرأها أو لم يتمكن من تحديد المخاطر المرتبطة بالعقد المستهدف بصورة صحيحة، فقد ينفذ عملية لا تتوافق مع توقعات المستخدم.
تتعلق مشكلة أخرى بنطاق الصلاحيات. فإذا مُنح الوكيل موافقات غير محدودة للرموز أو إذنًا لتشغيل كميات كبيرة من الأموال، فقد يتسبب تنفيذ واحد غير صحيح في خسائر كبيرة. وبالمقارنة، قد تساعد حدود كل معاملة والقوائم المسموح بها للعناوين المستهدفة وآليات التأكيد اليدوي في التحكم بالأثر المحتمل.
لذلك، يتطلب تأمين وكلاء الذكاء الاصطناعي أكثر من تحسين دقة اتخاذ القرار. كما يتطلب حدودًا للتنفيذ تعمل بصورة مستقلة عن قرارات النموذج.
في التصاميم العملية، يمكن للذكاء الاصطناعي تحليل الأسواق واقتراح المعاملات، بينما ينبغي أن تظل تحويلات الأموال خاضعة لقواعد تفويض محددة بوضوح. وبالنسبة إلى المعاملات عالية المخاطر أو المبالغ غير المعتادة أو التفاعلات مع عقود غير معروفة، يمكن للنظام أن يطلب تحققًا إضافيًا بدلًا من الاعتماد كليًا على الذكاء الاصطناعي لاتخاذ قراره بنفسه.
ستكون هذه مسألة مهمة يجب معالجتها مع اندماج الذكاء الاصطناعي في التمويل على السلسلة.
هل يمكن للذكاء الاصطناعي تحسين الدفاع الأمني في قطاع العملات الرقمية؟
يمكن للذكاء الاصطناعي أيضًا مساعدة فرق الأمان على تحسين كفاءتها الدفاعية. وبالنسبة إلى مشاريع العملات الرقمية التي تحتاج إلى تحليل أعداد كبيرة من العقود الذكية وسجلات المعاملات وتبعيات البرمجيات، يمكن للأدوات الآلية تقليل العمل المتكرر ومساعدة الباحثين على تحديد النشاط غير الطبيعي بسرعة أكبر.
فيما يتعلق بأمن العقود الذكية، يمكن للذكاء الاصطناعي المساعدة في مراجعات الكود وتصنيف الثغرات وتصميم حالات الاختبار. ويمكن للمطورين استخدام الذكاء الاصطناعي لفهم العلاقات المعقدة بين الوظائف، ثم دمج ذلك مع التحليل الثابت واختبارات Fuzzing والمراجعات اليدوية للتحقق من المشكلات المحتملة.
بالنسبة إلى المراقبة على السلسلة، يمكن للذكاء الاصطناعي المساعدة في تحديد تحركات الأموال غير المعتادة والتغيرات المفاجئة في أنماط المعاملات والسلوك المشابه للهجمات السابقة. وقد يكون هذا ذا قيمة لفرق الأمان التي تحتاج إلى مراقبة بروتوكولات ومجمعات أصول متعددة باستمرار.
وفي إدارة سلاسل توريد البرمجيات، يمكن للذكاء الاصطناعي المساعدة في تنظيم علاقات التبعيات وتحديد تغييرات الإصدارات غير المعتادة وتحليل كيفية تأثير التنبيهات الأمنية في المشروع الحالي.
ومع ذلك، تواجه أدوات الدفاع بالذكاء الاصطناعي أيضًا مشكلات تتعلق بالإيجابيات الكاذبة وفوات المشكلات وعدم كفاية فهم السياق. فقد تُحدد بعض التحويلات الكبيرة الطبيعية خطأً باعتبارها هجمات، بينما قد لا تُكتشف ثغرات منطق اقتصادي معقدة عبر التعرف التقليدي على الأنماط.
لذلك، يناسب الذكاء الاصطناعي تحسين كفاءة فرق الأمان أكثر من تحديد ما إذا كان البروتوكول آمنًا بصورة مستقلة. ولا يزال نظام الدفاع المتكامل يتطلب الجمع بين الاختبارات الآلية والتحقق اليدوي والمراقبة المستمرة وضوابط الوصول المحددة بوضوح.
كيف يمكن للمستخدمين العاديين حماية أنفسهم من مخاطر أمن العملات الرقمية في عصر الذكاء الاصطناعي؟
بالنسبة إلى المستخدمين العاديين، تتمثل التغيرات الأمنية الناتجة عن الذكاء الاصطناعي أساسًا في سهولة إنشاء محتوى احتيالي وانتحال هوية أكثر إقناعًا ومواقع ويب خبيثة ومعلومات معاملات مزيفة أكثر خداعًا.
يمكن للمهاجمين استخدام الذكاء الاصطناعي لإنشاء رسائل تصيد إلكتروني متعددة اللغات بسرعة، وانتحال رسائل دعم العملاء، وتقديم شروحات استثمارية تبدو احترافية. وقد يستخدمون أيضًا أصواتًا أو مقاطع فيديو مزيفة لجعل انتحال الهوية أكثر مصداقية.
ومهما بدت المعلومات مقنعة، فإن خسائر الأصول تتطلب عمومًا خطوة حاسمة، مثل إفصاح المستخدم عن مفتاحه الخاص أو الاتصال بموقع خبيث أو منح أذونات مفرطة أو توقيع معاملة لا تتوافق مع توقعاته.
لذلك، ينبغي للمستخدمين تركيز فحوصاتهم الأمنية على عمليات الأموال الفعلية.
استخدم منصات التداول وتطبيقات المحافظ عبر قنوات موثوقة. وتجنب استخدام روابط تسجيل الدخول أو ربط المحافظ الواردة في رسائل غير مألوفة. وقبل توقيع أي معاملة، تحقق من عنوان الوجهة ومبلغ المعاملة وتفاصيل التفويض. وانتبه بصورة خاصة إلى الموافقات غير المحدودة والتفاعلات مع العقود غير المألوفة.
بالنسبة إلى موافقات الرموز التي لم تعد مطلوبة، أجرِ مراجعات دورية وألغِ الأذونات غير الضرورية. وعند الاحتفاظ بكميات كبيرة من الأصول الرقمية، فكّر في فصل المحفظة المستخدمة للمعاملات اليومية عن المحفظة المستخدمة للاحتياطيات طويلة الأجل لتقليل أثر أي حادث أمني واحد.
بالإضافة إلى ذلك، يجب اعتبار أي ممثل مزعوم لخدمة العملاء أو الدعم الفني يطلب من المستخدمين تقديم عبارة الاسترداد الأولية أو المفتاح الخاص أو عبارة الاستعادة إشارة خطر كبيرة. وحتى إذا استخدم الطرف الآخر صوتًا أو فيديو مقنعًا أو مصطلحات احترافية، فإن ذلك لا يغني عن التحقق المستقل من الهوية.
لم تتغير المبادئ الأساسية لأمن المستخدمين جذريًا في عصر الذكاء الاصطناعي. المهم هو التحقق من تفاصيل المعاملات والتحكم في أذونات الأموال وتجنب الاعتماد على معلومات غير موثقة لأمن الأصول.
كيف سيتطور إطار أمن العملات الرقمية في عصر الذكاء الاصطناعي؟
مع انخراط أدوات الذكاء الاصطناعي تدريجيًا في تطوير البرمجيات وأبحاث الثغرات والمعاملات على السلسلة، ينتقل أمن العملات الرقمية من الحماية القائمة على نقاط منفصلة إلى حماية شاملة للعملية من البداية إلى النهاية.
في الماضي، اعتمدت بعض المشاريع بصورة أساسية على مراجعات العقود الذكية التي تُجرى قبل النشر، على أمل تقليل المخاطر عبر مراجعات الكود. ومع ذلك، في تطبيقات ويب3 المعقدة، قد تظهر المشكلات الأمنية في تحديثات تبعيات البرمجيات وعمليات نشر الواجهة الأمامية وعمليات المسؤولين وتوقيعات المستخدمين ومجالات أخرى.
في المستقبل، سيتعين على الفحوصات الأمنية أن تعكس بصورة أوثق عملية تنفيذ المعاملات بأموال فعلية.
بالنسبة إلى العقود الذكية، تحتاج المشاريع إلى إجراء اختبارات شاملة قبل النشر ومراقبة المعاملات غير الطبيعية باستمرار أثناء التشغيل. وبالنسبة إلى سلاسل توريد البرمجيات، تحتاج فرق التطوير إلى التحقق من مصادر التبعيات وتقييد أذونات الأدوات الآلية وحماية بيانات اعتماد النشر والمفاتيح الحاسمة.
أما بالنسبة إلى التطبيقات على السلسلة المدفوعة بوكلاء الذكاء الاصطناعي، فيجب وضع حدود أمنية واضحة بين قرارات النموذج والتنفيذ الفعلي للمعاملات. فعلى سبيل المثال، يمكن لحدود مبالغ المعاملات وفحوصات العناوين المستهدفة وتعليق السلوك غير الطبيعي وآليات الموافقة اليدوية أن تقلل جميعها من أثر التنفيذ الآلي غير الصحيح.
وفي الوقت نفسه، تحتاج فرق الأمان إلى تقييم مدى موثوقية أدوات الذكاء الاصطناعي نفسها. فمدى قدرة النموذج على معالجة البيانات غير الموثوقة بشكل صحيح، وما إذا كانت استدعاءات الأدوات تتجاوز الصلاحيات المصرح بها، وما إذا كانت القرارات الآلية قابلة للتتبع، كلها ستصبح مجالات جديدة للتقييم الأمني.
لذلك، لا يقتصر أثر الذكاء الاصطناعي طويل الأجل في قطاع العملات الرقمية على منح المهاجمين أدوات أقوى، بل يدفع الحماية الأمنية أيضًا بعيدًا عن المراجعات لمرة واحدة نحو التحقق المستمر.
الخلاصة
يغير الذكاء الاصطناعي كفاءة هجمات العملات الرقمية وهيكل مخاطرها. ويمكن لنماذج اللغة الكبيرة والوكلاء الآليين المساعدة في تحليل الكود وأبحاث الثغرات ومعالجة المعلومات، مما يقلل تكلفة بعض أنشطة التحضير للهجمات. ومع ذلك، لا يعني هذا إمكانية أتمتة جميع الهجمات المعقدة بالكامل.
تظل ثغرات العقود الذكية مصدرًا مهمًا للمخاطر، بينما يمكن لسلاسل توريد البرمجيات وأذونات المطورين وتطبيقات الواجهة الأمامية وتوقيعات المحافظ أيضًا أن تتسبب مباشرةً في خسائر بالأصول. ومع اكتساب وكلاء الذكاء الاصطناعي مزيدًا من أذونات استدعاء الأدوات وتشغيل الأموال، ستمتد المشكلات الأمنية أكثر إلى التنفيذ الآلي والتحكم في الوصول.
بالنسبة إلى المطورين، يمكن للذكاء الاصطناعي تحسين كفاءة المراجعات والمراقبة، لكن يجب دمجه مع اختبارات الأمان التقليدية وإدارة التبعيات والمراجعة اليدوية. وبالنسبة إلى المستخدمين العاديين، تظل مراجعة تفاصيل المعاملات وحماية المفاتيح الخاصة وتقييد نطاق التفويضات تدابير مهمة لمنع خسائر الأصول.
يتحول أمن العملات الرقمية في عصر الذكاء الاصطناعي من مجرد حماية كود العقود الذكية إلى حماية العملية بأكملها، بدءًا من تطوير البرمجيات وتبعيات الأطراف الثالثة وصولًا إلى تنفيذ الأموال على السلسلة. وستصبح القدرة على إنشاء آليات أمنية مستمرة ومتعددة الطبقات وقابلة للتحقق عاملًا تنافسيًا مهمًا لتطبيقات ويب3 في المستقبل.
الأسئلة الشائعة
هل سيجعل الذكاء الاصطناعي العملات الرقمية أكثر عرضة للاختراق؟
قد يقلل الذكاء الاصطناعي تكلفة بعض أنشطة تحليل الثغرات وجمع المعلومات والتحضير للهجمات، لكن نجاح الهجوم يظل معتمدًا على ثغرات النظام وظروف الصلاحيات والتدابير الدفاعية.
هل يمكن للذكاء الاصطناعي اكتشاف ثغرات العقود الذكية تلقائيًا؟
يمكن للذكاء الاصطناعي المساعدة في تحديد الثغرات المحتملة، وقد أظهرت بعض الأبحاث قدرة وكلاء الذكاء الاصطناعي على اكتشاف الثغرات واستغلالها في بيئات الاختبار. ومع ذلك، قد تستمر النماذج في إنتاج إيجابيات كاذبة أو تفويت مشكلات، ولا يمكنها أن تحل محل مراجعة أمنية شاملة.
ما هجوم سلسلة توريد البرمجيات؟
هجوم سلسلة توريد البرمجيات هو هجوم يُدخل فيه المهاجم تعليمات برمجية خبيثة إلى تطبيق مستهدف عبر تبعيات من أطراف ثالثة أو أدوات تطوير أو أنظمة بناء أو عمليات أخرى لتسليم البرمجيات.
لماذا يمكن اختراق العقود الذكية حتى بعد المراجعة الأمنية؟
تقيّم المراجعات عادةً كود عقد وافتراضات محددة. ولا يمكنها إزالة مخاطر مثل العبث بالواجهة الأمامية أو تسريب المفاتيح الخاصة أو التبعيات الخبيثة أو تفويضات المستخدمين غير الصحيحة تلقائيًا.
هل كود العقود الذكية الذي ينشئه الذكاء الاصطناعي آمن؟
لا يمكن افتراض أنه آمن. فقد يحتوي الكود الذي ينشئه الذكاء الاصطناعي على أخطاء في منطق الأعمال أو عيوب في الصلاحيات أو تبعيات غير مناسبة. ويحتاج إلى الخضوع للاختبار والمراجعة، وعند الضرورة، إلى مراجعة احترافية.
ما المخاطر الأمنية لوكلاء الذكاء الاصطناعي الذين يتداولون تلقائيًا؟
تشمل المخاطر الأساسية تنفيذ المعاملات بصورة غير صحيحة، والتفويض المفرط، واستخدام بيانات خارجية غير موثوقة، وتحويل أموال أكثر من المتوقع دون تأكيد يدوي.
هل يمكن استخدام الذكاء الاصطناعي للدفاع الأمني عن العملات الرقمية؟
نعم. يمكن للذكاء الاصطناعي المساعدة في مراجعات الكود وتحليل المعاملات غير الطبيعية وتنظيم معلومات التهديدات وفحوصات تبعيات البرمجيات، لكن يجب دمجه مع أساليب تحقق أخرى.
كيف يمكن للمستخدمين العاديين حماية أنفسهم من هجمات التصيد التي ينشئها الذكاء الاصطناعي؟
استخدم المنصات عبر قنوات موثوقة، وتحقق من تفاصيل المعاملات، واحمِ عبارات الاسترداد الأولية والمفاتيح الخاصة، وتجنب منح أذونات رموز غير ضرورية لمواقع ويب غير مألوفة.
هل يمكن لثغرات تبعيات البرمجيات أن تؤثر في محافظ المستخدمين؟
نعم. فإذا دخلت تبعية خبيثة إلى مكون لربط المحافظ أو تطبيق للواجهة الأمامية، فقد تؤثر في عرض المعاملات أو طلبات التوقيع أو معالجة البيانات الحساسة.
هل سيحل الذكاء الاصطناعي محل المراجعات اليدوية للعقود الذكية في المستقبل؟
لا توجد أدلة كافية حاليًا على أن الذكاء الاصطناعي يمكنه أن يحل محل المراجعات اليدوية بالكامل. ويتمثل النهج الأكثر عملية في استخدام الذكاء الاصطناعي لتحسين كفاءة التحليل مع الإبقاء على الحكم البشري والاختبارات الآلية والمراقبة المستمرة.