zkTLS 面向需要把网页或登录后接口值带到合约或对手方核验的读者,而非另起协议替换 HTTPS。相较截图或自报数据,它把「会话发生在目标站」与「字段满足谓词」做成可检查证据。公开市场价格等持续上链则更多依赖 blockchain oracles;与喂价架构的对照见后文。
下文覆盖定义、从会话到证明、MPC/Proxy/TEE 差异、场景、与传统预言机分工及风险;公开机制梳理可对照 Oasis 对 zkTLS 的说明 与 EthSystems zk-TLS 模式页。
核心要点
- zkTLS 把 HTTPS 会话转成可核验声明:绑定域名/证书,并可只披露谓词结果。
- 命名常具误导性:并非所有实现都在握手层使用零知识;MPC、Proxy、TEE 是常见三条路径。
- 仅客户端持有对称会话密钥时可自造密文再「解密」表演,因此需要公证、代理或 TEE 共同见证。
- 来源可验证不等于源站内容真实:源站返回错误字段时,证明仍可能形式上有效。
- 验证方应核对域名与证书绑定、谓词,以及证明路径上的签名或信任根。
zkTLS 是什么?它解决什么问题?
zkTLS 要解决的是:标准 TLS 保证机密与服务器认证,但结束后很难向第三方证明「服务器确实返回了该内容」,除非交出可被滥用的解密材料或依赖截图。合约因此难安全消费登录后字段。
TLS 握手导出对称会话密钥:浏览器与服务器都能加解密。若用户单独出示密文与密钥,对方无法排除「用户自己加密假数据再解密」——单独客户端不能构成可靠证言,这正是引入公证、代理或 TEE 的动机。
因此 zkTLS 交付出处与完整性证据,不是业务事实的最终裁判。证明余额字段来自某站 TLS 会话,并不能否定录入错误或页面被篡改——这与 zkOracle and zkCoprocessor 讨论的零知识喂价叙事相邻,但问题域并不相同。
zkTLS 如何运作?从 HTTPS 会话到可验证声明
高层流程是:用户与目标站建立 HTTPS;由 MPC 公证、Proxy 或 TEE 留下可检查证据;再生成选择性披露证明;验证方或合约核对声明。
- 建立会话:对目标域发起 TLS,证书与域名绑定写入后续声明。
- 共同见证或代执行:公证参与握手/解密(MPC)、代理见证密文方向(Proxy),或在 TEE 内完成请求,使单独客户端难伪造「服务器密文」。
- 获取目标字段:在会话中请求账户页或 API,得到加密响应。
- 生成声明:对会话记录承诺、服务器身份与谓词(如
balance > threshold)产出证明或路径签名。 - 提交核验:合约或对手方检查证明与信任根,接受或拒绝。
选择性披露是常见第二层:证明「余额高于阈值」而不交精确金额,或只抽出某一字段。按 Reclaim 对 zkTLS 中「zk」的说明,隐私向 ZK 多为增强;更基础的是让对方相信响应来自目标站。
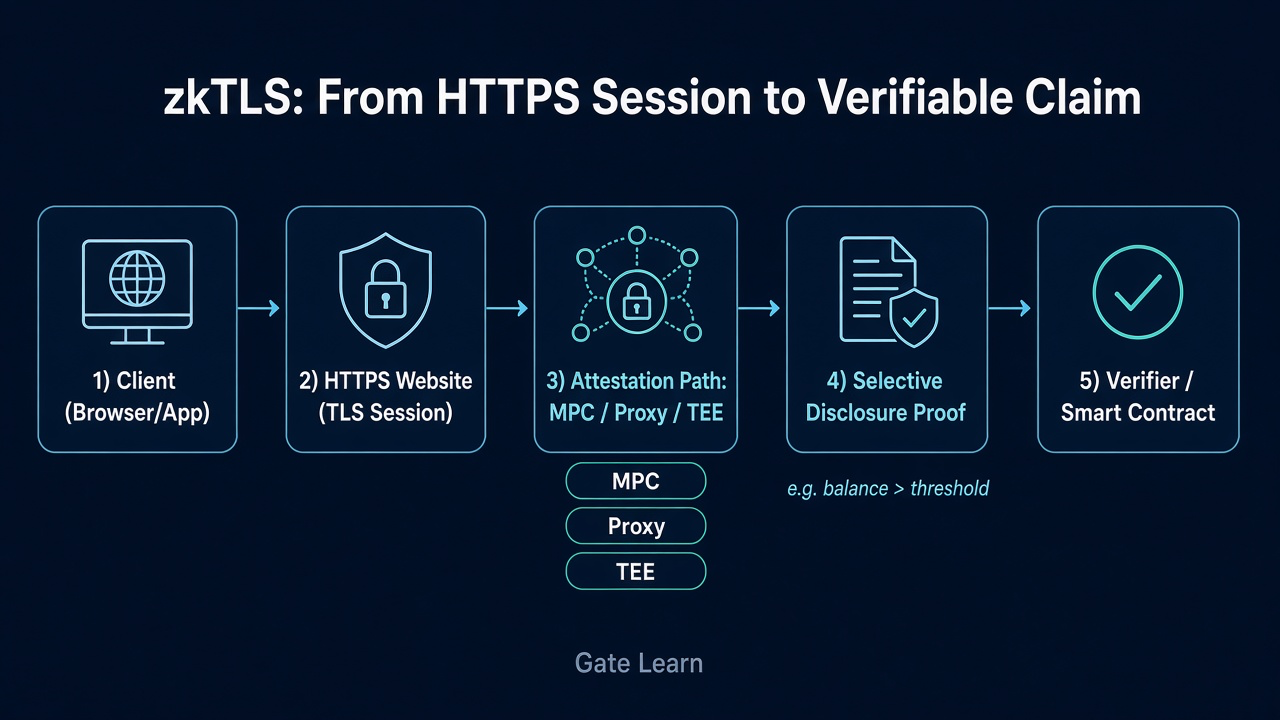 图 1. zkTLS 从客户端 HTTPS 会话,经 MPC/Proxy/TEE 证明路径,到选择性披露证明,再到验证方或智能合约。
验证清单至少四项:域名与证书是否指向声明源站;谓词是否与业务规则一致;证明路径签名或信任根是否在允许名单;源站结构变更是否会使解析失效。漏检任一项,「可验证」会退化成「看起来像证明」。
为什么叫 zkTLS?MPC、Proxy 与 TEE 有何不同?
「zkTLS」是流行统称,字面暗示握手层必有零知识,但实务并非如此。该标签也常被宽泛用于一类混合协议,并非每种实现都严格符合字面含义。不少实现更贴近 Web Proofs / TLS attestations——重点是可验证性,而非握手必须跑 ZK。
| 路径 | 核心机制 | 信任与代价要点 |
|---|---|---|
| MPC / 2PC(如 TLSNotary 式公证) | 握手密钥由用户与公证方共同持有,任一方难单独伪造会话记录 | 依赖公证诚实与在线;延迟较高 |
| Proxy | 代理见证密文来自浏览器或服务器;用户用 ZK 证明能解密而不交密钥 | 开销相对低;需假设代理不合谋谎报方向 |
| TEE | 在可信执行环境内代发请求并证明响应完整性 | 开销低;依赖芯片厂商与远程证明信任根 |
三条路径都在回答:如何在不把对称密钥交给第三人滥用的前提下,让对方相信密文来自服务器。Proxy 可观察数据传输方向而不见明文;MPC/2PC(TLSNotary 一类)用共同密钥阻止单方伪造;Proxy 路径再用方向证明加解密证明;TEE 把会话放进硬件隔离区。隐私 ZK 可叠在会话记录上裁剪字段,但 TEE 与多数 MPC 握手不等于握手层 ZK。
选型比的是威胁模型与成本:能否接受单一公证、代理或 TEE;是否要求低延迟;源站 TLS 版本是否兼容。MPC 路径还可避免任一节点单独持有完整密钥。「zk」更宜读作可验证 Web 数据标签,而非严格密码学分类。
zkTLS 能用在哪些场景?
典型场景是证明链下账户满足门槛却不想公开完整对账单:借贷资格中的余额阈值、金融流程中的银行余额门槛核验(不必公开精确金额)、门户中的就业或信誉字段,以及确认链下活动以满足任务条件。共同特征是数据活在 HTTPS 之后且没有现成可签名开放 API。
身份与属性类用途包括身份核验、可验证凭证,以及年龄段、会员等级、评价摘要等:验证方拿到谓词结果而非整页隐私信息。协议向实现如 zkPass zkTLS oracle 强调私有数据可验证上链;应区分协议如何封装证明,与 zkTLS 模式本身保证什么。
另一类是隐私向数据喂入:应用需要 Web 敏感字段,但不希望把完整抓取明文暴露给所有观察者。此时 zkTLS 提供带出处的字段证明,仍要与价格喂价、多源聚合等传统预言机职责区分——后者更常见于持续喂价与更广的 Web 上链工作流。
zkTLS 与传统预言机有何不同?
传统预言机侧重把链外事实(价格、赛事结果等)可靠写入链上,常依赖节点集或多源喂价;zkTLS 侧重证明某次 HTTPS 会话字段来自特定源站,并可选选择性披露。前者优化喂价可用性与抗操纵;后者优化 Web 会话如何变成可检查声明。
对比喂价架构、信任假设与失败模式时,应以 zkTLS vs traditional oracles 为准。简要规则:公开市场连续喂价更适合成熟预言机网络;登录后私有页字段且需最小披露时,zkTLS 更贴题——二者可组合,不可互相替代。
使用或依赖 zkTLS 有哪些优势与风险?
优势在于:只要用户仍能完成对目标站的 HTTPS 访问,就可能导出可验证字段,而不必等待专用喂价 API;选择性披露降低交出完整明文的必要;声明可交给合约程序化核验。
风险同样明确。公证、代理或 TEE 的诚实与活性是信任根:合谋、拒服或掉线会导致错误接受或失败。基于 TEE 的路径还额外依赖芯片厂商与远程证明信任根。源站诚实不在协议保证内:错误页面仍可生成形式上有效的证明。字段路径变更会使谓词失效;部分公证栈只覆盖特定 TLS 版本。
依赖方还应评估证明成本、会话延迟与敏感会话记录留存风险。zkTLS 改善出处可检查,不是把任意网页变成免审核真理源。
总结
zkTLS 把日常 HTTPS 会话升级为可核验、可最小披露的声明,使合约能检查字段来自哪一域名绑定的服务器,而不是盲目信任截图。「zk」不保证每条实现都在握手层使用零知识;MPC、Proxy 与 TEE 以不同信任假设达到完整性。
落地前应同时接受:对称密钥使单独客户端可伪造会话表演;验证清单须覆盖域名/证书、谓词与信任根;出处可验证不等于内容真实;与传统预言机在连续喂价与私有页字段证明上分工不同。按场景选路径,并把源站与公证风险写入威胁模型。
FAQ
什么是 zkTLS?
zkTLS 是一类技术模式:在标准 TLS/HTTPS 之上生成可让第三人核验的声明,证明特定数据来自绑定域名与证书的服务器,并可只披露谓词结果。它把 Web2 私有字段桥接到合约验证,而不是替换 HTTPS。
zkTLS 如何从 HTTPS 会话生成可验证声明?
客户端与源站建立会话;MPC 公证、Proxy 或 TEE 共同见证或代执行,防止单独客户端伪造服务器密文;再生成选择性披露证明;验证方核对域名绑定、谓词与信任根后接受或拒绝。
zkTLS 一定要在 TLS 握手层使用零知识证明吗?
不一定。许多被称为 zkTLS 的系统用 MPC、Proxy 或 TEE 解决完整性;零知识证明常用于事后选择性披露或 Proxy 路径中的解密证明。握手层未必运行 ZK,「zk」更多是统称。
zkTLS 与传统预言机有何不同?
传统预言机持续把链外事实喂给合约,强调多源与可用性;zkTLS 证明会话级 HTTPS 字段的出处与可选谓词。公开喂价与私有登录页字段是不同问题,详细维度见对比专题,二者可组合。
依赖 zkTLS 时主要有哪些风险?
主要风险包括公证/代理/TEE 被腐蚀或不可用、源站返回错误但证明仍形式上有效、页面结构变更导致解析失败,以及 TLS 版本限制。跳过域名绑定与信任根检查会放大错误接受风险。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录
10 月,美元作为避险资产,表现优于黄金和比特币
朝鲜否认与价值 63 亿美元的 Binance 黑客攻击有关,称 FBI 的归因是“政治挑衅”
三星位于德州的第二座晶圆厂将为 AMD 和英伟达生产 HBM 晶圆,预计到 2030 年实现量产
MultiBank 于 11 月 2 日任命前 Crypto.com 阿联酋高管 Mohammed Al Hakim 为副董事长
摩根大通将 SpaceX 2027 年 12 月目标价上调至 500 美元,意味着有 261% 的上涨空间


相关文章
主流 U 卡类型:虚拟卡、实体卡、预付费卡全解析
2026年十大 Meme 币交易机器人测评:功能、费率与安全性对比
GMGN:一站式 Meme 交易平台
混币器原理科普