适合刚接触自托管、或已在用浏览器扩展/硬件钱包但仍分不清「账户安全」与「密钥安全」的读者。加密钱包安全与加密资产防护相关:前者聚焦签名权与攻击面,后者更偏资产存放与平台侧防护。日常可从助记词备份与验证入手,并在签名环节做钓鱼与恶意授权识别。
核心要点
- 钱包安全的核心是控制签名权;交易所账户安全主要保护登录与提现通道,二者不可互相替代。
- 助记词或私钥一旦泄露,无法像网站密码那样「改密」;只能把资产迁到全新种子对应的地址。
- 热钱包、冷钱包与托管钱包的暴露面不同,联网、离线与对手方风险需分开评估。
- 常见攻击路径包括钓鱼站、恶意授权(token approval)、假地址投毒与诱导盲签。
- 「全仓塞进热钱包」会放大单点失守的损失面;分层存放能隔开日常操作与长期持仓。
加密钱包安全是什么?它保护的到底是什么?
加密钱包安全保护的是「谁能对链上交易签名」,而不是某个 App 的登录会话。链上资产归属于地址;控制权来自私钥,或由助记词派生的密钥树。钱包软件只是保管与签名界面——真正决定资产去向的,是签名权是否仍只掌握在持有人手中。
与交易所账户安全必须划界:交易所侧常见防线是密码、二次验证、提现白名单与设备管理,降低盗登与异常提现风险。自托管侧,攻击者一旦拿到助记词、私钥,或骗取高权限签名,往往可直接在链上转移资产,客服通常无法冻结或回滚。因此,加密钱包安全 = 控制签名权,≠ 交易所账户安全。钱包形态与密钥基础,可对照加密钱包的常见分类与托管差异。
热钱包、冷钱包、托管钱包各自暴露哪些风险?
三类形态风险不同,不宜混用同一套「安全感」。
| 形态 | 密钥大致在哪 | 主要暴露面 | 常见适用场景 |
|---|---|---|---|
| 热钱包 | 联网手机/电脑或浏览器扩展 | 恶意软件、钓鱼页、恶意授权、剪贴板篡改 | 小额日常交互与频繁签名 |
| 冷钱包 | 离线设备或离线密钥介质 | 物理丢失、供应链仿冒、备份错误、社工骗取种子 | 中长期囤币、大额不常动用 |
| 托管钱包 | 服务商代管密钥或提现通道 | 平台对手方、账户盗登、提现与合规冻结 | 交易撮合与出入金 |
热钱包的便利来自「随时能签」,也意味着签名环境持续暴露在网络攻击面中。Bitcoin.org 的钱包安全说明强调备份与离线保管:长期大额资产不宜长期停在始终联网的签名环境。冷钱包降低联网感染与钓鱼即时签名风险,但不消除种子被偷看、备份进云盘、设备被调包等问题。托管方案换来平台风控,代价是对手方与账户层风险上升。
更稳妥的是组合:小额热钱包用于交互,冷端独立种子用于囤币,交易周转按平台规则管理账户安全——而不是把全部敞口压在单一形态上。
助记词与私钥为什么一旦泄露就无法「改密码」?
链上并不「记住」网站账号,只验证密码学签名是否匹配地址。BIP-39 将人类可读的助记词映射为种子,再派生私钥与地址树;种子等价于根密钥材料。网络无法像中心化系统那样作废旧密码并强制换新。
因此会出现与银行账户完全不同的后果:助记词或私钥泄露后,攻击者可在任意兼容钱包中恢复同一地址控制权;App 锁屏与 PIN 只保护设备入口,不能让链上「旧种子失效」。正确处置是:在仍可控时尽快把资产转入全新生成的种子对应地址,并废弃旧种子备份。「改个密码就安全」是中心化账户习惯带来的误区——种子泄露后无法改密,只能迁到新种子。
常见钱包攻击有哪些?钓鱼、恶意授权、地址投毒怎么识别?
常见攻击并不总是直接偷私钥,更多是骗取一次有效签名,或诱导把资产打到攻击者地址。
钓鱼(phishing):仿冒官网、客服、空投页或「同步钱包」弹窗,诱导输入助记词或下载假客户端。助记词只应出现在离线备份场景;任何网页/客服索要种子均为异常。
恶意授权(malicious approval):在 ERC-20 等模型中,用户可授权合约花费代币额度。攻击者用看似铸造/领取的界面,诱导签署无限额度或可疑 spender,之后无需再偷私钥即可转走代币。签名前核对合约、额度、域名与链 ID。
地址投毒(address poisoning):转入极小金额,或构造高度相似地址出现在历史记录中,诱使从「最近转账」复制错误地址。收款地址应来自受信通讯录或二次核对前/后缀。
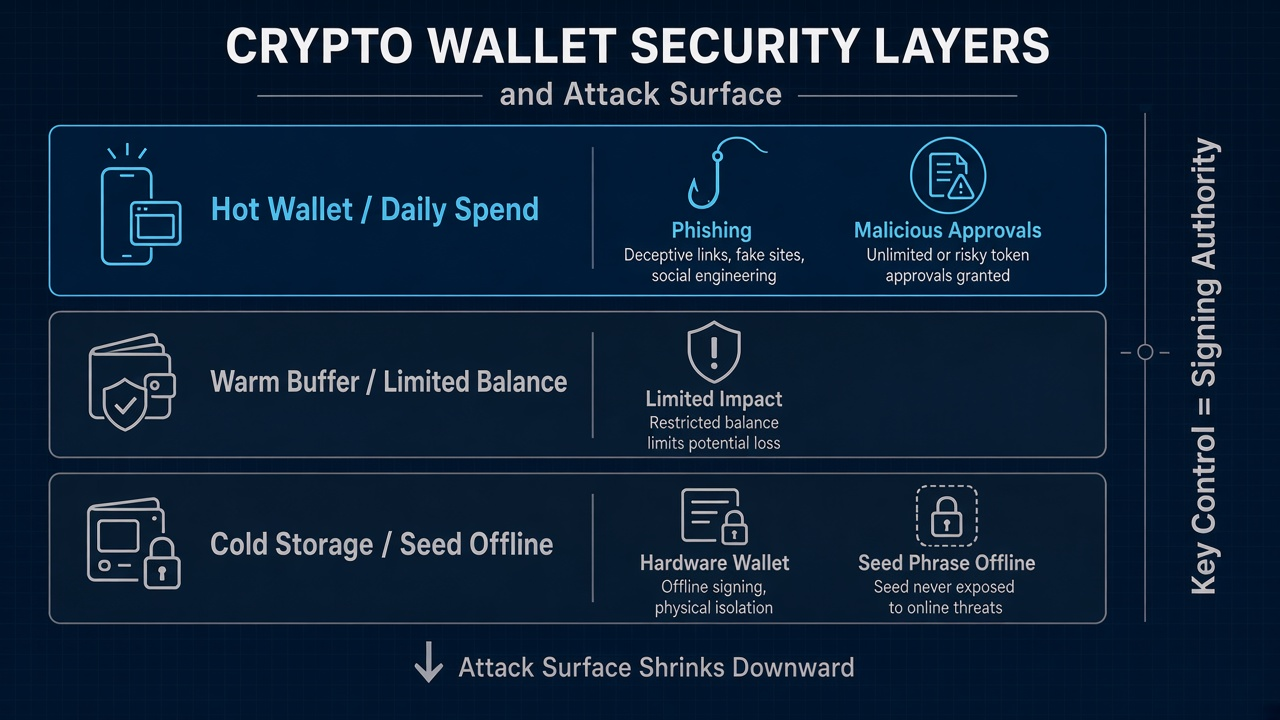 图 1. 钱包攻击面与密钥控制分层:热钱包暴露最高,冷存储与离线种子隔离签名权。
盲签同样危险:弹窗只显示「未知数据」或长串十六进制时,等于在未知后果下交出签名权。Ledger Academy 的钱包安全清单把软件更新、假应用识别与种子离线保管列为常规防线。
分层存放与日常习惯如何降低损失面?
分层存放的目标不是消灭一切风险,而是缩小单次失守的损失上限。
- 热端日常层:仅保留交互所需小额资产与 Gas;默认假设设备可能被钓鱼。
- 缓冲层:中等金额、较少签名的地址;与热端助记词隔离,避免「一个种子管全仓」。
- 冷端囤币层:大额长期持仓对应独立种子,优先离线生成与离线备份;按 BIP-39 理解词表与校验,避免云相册与聊天记录存种子照片。
日常习惯同样决定攻击是否一次打穿:不为省事把全仓留在热钱包——「全仓塞进热钱包」会把钓鱼、恶意软件与恶意授权的损失面拉到最大;陌生 dApp 默认高风险;硬件钱包仍须核对待签内容;备份验证须在资金迁入前完成。
使用或自托管钱包有哪些优势与局限?
自托管的优势在于签名权留在用户侧:不必把全部敞口绑定在单一托管对手方,也是进入 DeFi、NFT 与多链应用的默认入口。局限同样明确:错误转账、签错授权、种子泄露通常无法由客服撤销;备份与授权管理要求最低安全流程;丢失唯一备份等于失去控制权。
托管适合交易周转与操作简化,但不是「更高级的自托管」。应按用途拆分:交易周转走平台账户安全体系,长期自持走密钥控制体系。
总结
加密钱包安全的核心命题是:资产跟签名权走。热、冷与托管方案暴露不同攻击面;助记词与私钥一旦失控无法「改密」,只能迁移到新种子;钓鱼、恶意授权与地址投毒往往骗的是一次有效签名或错误转账。分层存放与签名前核对能压低损失面。
FAQ
什么是加密钱包安全?
加密钱包安全指对私钥、助记词以及由此产生的链上签名权的控制与防护。谁能对交易签名,谁就能转移对应地址上的资产。它保护的是密钥与授权边界,而不是交易所登录密码本身。
如何保护加密钱包?
优先保护助记词与私钥离线、隔离;按用途分层存放,避免全仓留在热钱包;签名前核对域名、链、授权额度与收款地址;客户端只从可核验来源安装与更新。
助记词泄露后还能改密码吗?
不能。助记词对应可派生全部私钥的种子;链上没有「作废旧种子、强制换新」的中心化改密机制。若种子已暴露,应尽快将资产转入全新种子生成的地址,并停用旧种子的一切备份与钱包实例。
资产该放在交易所还是自托管钱包?
取决于用途:频繁交易与出入金常依赖交易所账户体系;长期自持与链上交互更依赖自托管签名权。账户盗登与密钥泄露不是同一类事件,应按金额与使用频率拆分。
签名前应该核对什么?
至少核对:网站/客户端是否为预期对象、链 ID 是否正确、收款地址前缀与后缀、代币授权的 spender 与额度是否必要,以及弹窗是否出现不明盲签数据。无法解释时拒绝签名,并从受信入口重新发起。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章

您必须了解的 10 项加密货币交易风险
什么是 Telcoin(TEL)?一文了解 Telcoin 的支付网络、代币用途与电信金融生态