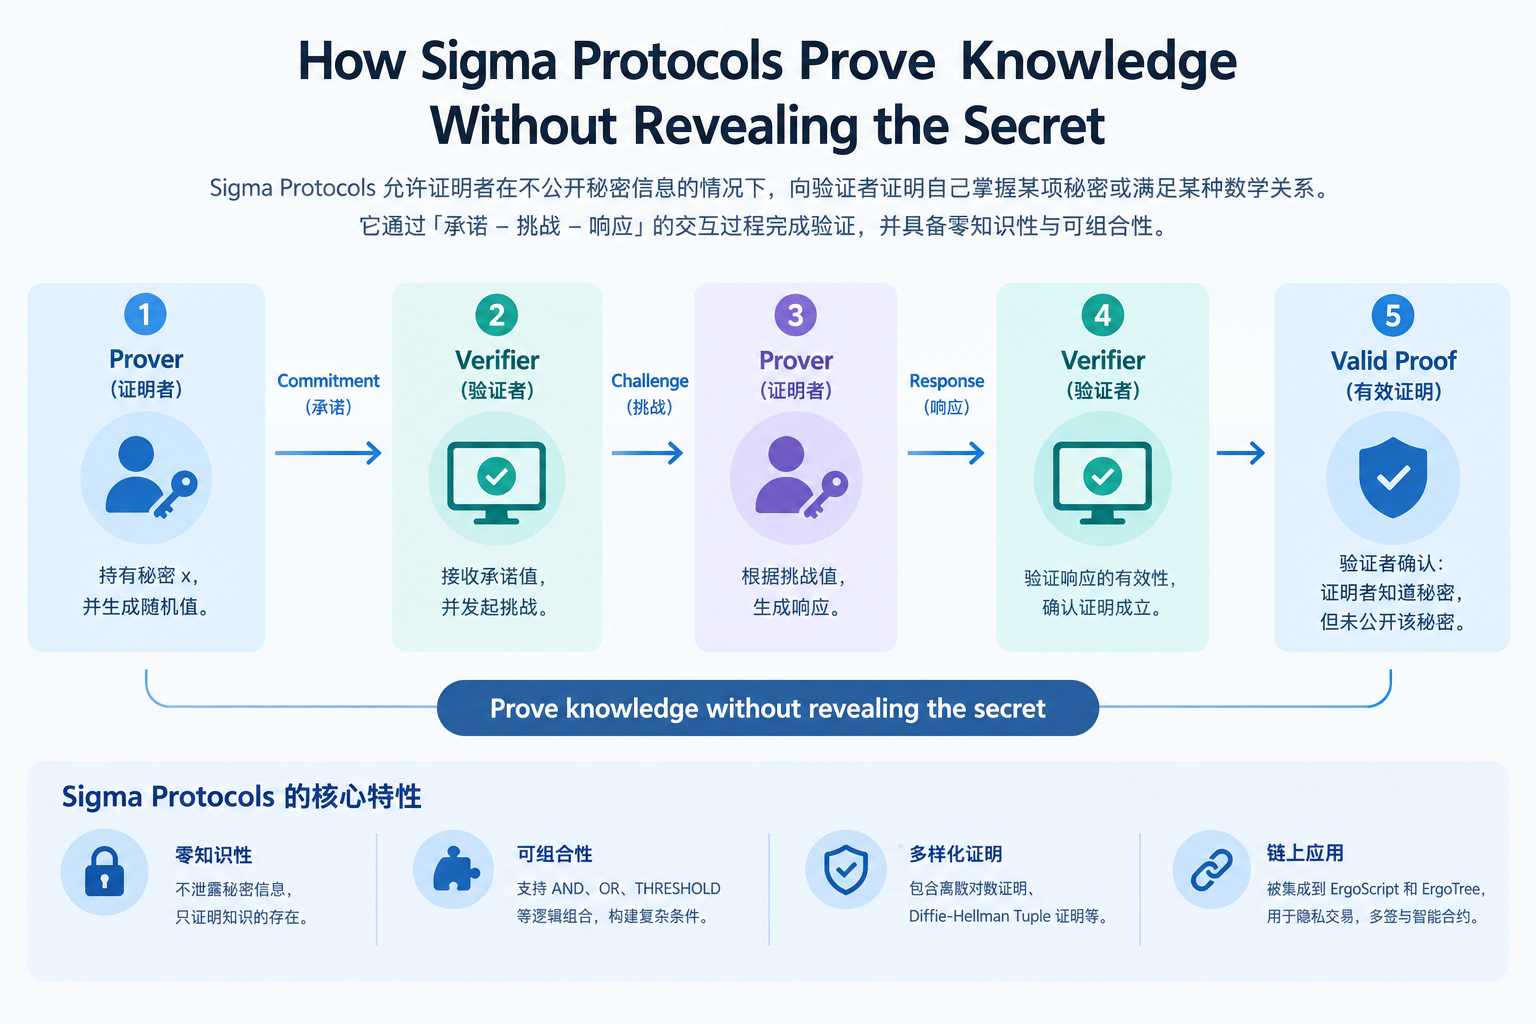
Sigma Protocols(Σ-protocols)是一类密码学证明协议,允许证明者向验证者证明自己知道某个秘密或满足某项数学关系,而不需要直接公开秘密本身。Ergo 将 Sigma Protocols 深度集成到 ErgoScript 和 ErgoTree 中,使其成为交易验证、隐私应用、多签和复杂金融合约的重要基础设施。
随着区块链应用从简单资产转移逐渐发展到 DeFi、链上身份、跨链交易和隐私计算,如何在“可验证”和“信息最小披露”之间取得平衡成为重要技术问题。传统数字签名可以证明某个私钥持有者授权了一笔交易,但在更加复杂的应用中,仅仅验证签名并不足以表达“多个条件中满足任意一个”“至少 N 个参与者同意”或“证明两个公开值背后使用的是同一个秘密”等关系。
Sigma Protocols 的价值就在于扩展了这种证明能力。Ergo 没有把它单独设计成一个链下隐私系统,而是将相关证明直接纳入智能合约语言,使开发者能够在链上脚本中组合不同的密码学条件。
核心要点
-
Sigma Protocols 允许用户证明掌握秘密,而无需直接披露秘密。
-
ErgoScript 将 Sigma 证明作为智能合约中的一等密码学原语。
-
隐私交易 可以利用离散对数证明、Diffie-Hellman Tuple 等机制隐藏部分身份关联信息。
-
ErgoMixer 使用 Sigma Protocols 构建非托管混币机制,并支持 Stealth Addresses 等隐私功能。
-
Sigma 6.x 持续完善 Ergo 的脚本、编译器、验证器和密码学能力,为后续应用开发提供基础。
什么是 Sigma Protocols
Sigma Protocols 可以理解为一种“证明知识但不公开知识”的密码学协议。典型场景是 Alice 掌握一个秘密 x,同时存在一个公开值 y,Alice 希望向 Bob 证明自己确实知道 x,但不希望把 x 发送给 Bob。 在离散对数问题中,可以简单理解为存在一个公开的 y = g^x,其中 g 是公开参数,x 是秘密。证明者需要证明自己知道能够得到 y 的 x,但验证者不需要知道 x 本身。
Sigma Protocols 通常具有三个核心步骤:Commitment、Challenge 和 Response。证明者首先生成一个随机承诺,随后产生挑战值,再根据自己的秘密生成响应。验证者则根据这些公开信息判断证明是否有效。
在区块链环境中,这种结构可以被进一步转化为非交互式证明。Ergo 文档显示,其 Sigma 体系目前使用的核心证明包括离散对数证明和 Diffie-Hellman Tuple 证明,并可以通过 AND、OR、THRESHOLD 等逻辑结构组合复杂证明。
这意味着 Sigma Protocols 并不只对应一种具体的隐私功能,而是一组能够被组合使用的密码学构件。多签、门限签名、环签名以及部分隐私交易方案,都可以建立在这种证明机制之上。
Sigma Protocols 与传统零知识证明有什么关系
Sigma Protocols 与零知识证明密切相关,但两者并不是完全相同的概念。
零知识证明是一类更大的密码学证明范式,其核心目标是让证明者在不泄露额外秘密信息的情况下,使验证者相信某个命题成立。Sigma Protocols 则属于零知识证明体系中的一类交互式证明协议,通常针对“证明知道某个秘密”或“证明某个关系成立”等问题。
因此,更准确的理解方式是:Sigma Protocols 可以构成零知识证明的一种具体实现路径,但零知识证明并不等于 Sigma Protocols。
这一区分对于理解 Ergo 尤其重要。Ergo 官方文档将 Sigma Protocols 描述为与零知识证明相关的密码学证明系统,并强调其能够证明秘密知识而不暴露秘密。与此同时,Ergo 当前的密码学体系还涉及 Schnorr 签名、Diffie-Hellman Tuple、环签名以及门限证明等不同组件。
从技术路径看,Sigma Protocols 更适合表达结构化的知识证明。例如,用户可以证明“我知道某个私钥”,也可以进一步证明“我知道两个公开值对应的相同离散对数”。当多个证明通过逻辑运算组合后,就能够形成更加复杂的验证条件。
Ergo 如何将 Sigma Protocols 集成到智能合约
Ergo 与许多区块链在密码学设计上的一个明显区别,是 Sigma Protocols 并没有停留在底层密码库,而是进入了智能合约执行环境。
ErgoScript 是 Ergo 的智能合约语言,而 ErgoTree 则是脚本编译后的链上表示。ErgoScript 中的 SigmaProp 可以理解为一种描述“交易必须满足哪些密码学条件”的数据类型。一个 ErgoScript 合约最终需要返回 SigmaProp,由它表示当前 Box 被花费所需要满足的完整条件。
例如,一个简单的合约可以要求某个私钥持有人签名;进一步可以变成“两个地址中的任意一个都可以花费”;再进一步则可以要求“5 个参与者中至少 3 个同意”。
这种结构可以通过 Sigma Protocols 表达,而不是把所有逻辑都写成传统布尔判断。
Ergo 官方示例中就展示了 3-of-5 Threshold Signature,即 5 个参与者中至少 3 个完成证明后,资金才能被花费。更复杂的 Ring Spending Contract 则可以在不明确暴露实际花费者身份的情况下完成授权。
因此,Sigma Protocols 在 Ergo 中承担的不只是“隐私工具”的角色,也是一种智能合约表达能力。它让开发者可以直接在资产花费条件中嵌入密码学证明。
零知识证明如何保护链上交易隐私
普通区块链的透明性意味着交易通常可以被公开查询。用户地址、交易金额、输入和输出之间的关系,会形成可以长期分析的数据轨迹。
零知识证明无法简单地让整个区块链“完全匿名”,但可以在特定交易结构中减少需要公开的信息。
例如,用户可以证明自己拥有某个私钥,却不需要公开私钥;也可以证明自己满足某个合约条件,却不直接披露满足条件所依赖的秘密。
在 Ergo 中,这类能力通过 SigmaProp 和相关 Sigma 证明进入交易脚本。对于普通交易而言,Schnorr 签名已经可以完成基础授权;当交易需要更加复杂的身份隐藏、门限授权或环形证明时,则可以使用更加复杂的 Sigma 结构。
不过,需要区分“密码学证明的零知识属性”和“整个交易系统的匿名性”。一笔交易即使使用了零知识证明,也可能因为交易金额、时间、网络行为、地址复用等信息而暴露部分关联关系。
因此,实际隐私水平不仅取决于证明算法,还取决于交易结构、匿名集大小、钱包使用方式以及链上和链下的数据分析能力。
ErgoMixer 的隐私机制是什么
ErgoMixer 是 Ergo 生态中较具代表性的隐私应用,其核心思路是通过混币机制降低资金输入和最终输出之间的直接关联。
ErgoMixer 使用 Sigma Protocols 构建非托管、可编程的混币机制,并支持 ERG 和 Ergo 原生 Token。其隐私机制涉及 Ring Signatures、Diffie-Hellman Tuple Proofs、Covert Addresses 和 Stealth Addresses 等技术。
其中,Diffie-Hellman Tuple Proof 是重要组成部分。用户需要证明自己掌握某个与公开数据相关的秘密关系,但不直接公布秘密。通过这种方式,Mixer 可以验证交易参与者拥有相应的花费权限,同时减少直接暴露身份关联的信息。
Stealth Address 则进一步降低收款地址与公开身份之间的关联。其基本思路是利用 Diffie-Hellman 类型的密码学机制,为支付生成一次性使用的地址或密钥关系,使外部观察者更难直接把支付与接收者的公开地址联系起来。
不过,隐私工具并不意味着绝对匿名。ErgoMixer 官方文档也强调,实际隐私效果会受到正确使用方式、交易时间、地址管理以及匿名集规模等因素影响。
因此,更准确的描述是:ErgoMixer 利用 Sigma Protocols 和混币机制提高交易关联分析的难度,而不是让所有链上信息天然不可见。
Sigma Protocols 如何支持复杂金融合约
Sigma Protocols 对 DeFi 的价值并不局限于隐藏交易身份,其另一个重要作用是表达复杂的资产控制条件。
例如,一个金融合约可能要求:
-
“用户 A 或用户 B 可以执行操作”;
-
“5 个治理成员中至少 3 个同意后才能执行”;
-
“只有知道某个秘密的人才能领取资产”;
-
“满足两个不同的密码学条件后才能解锁资金”。
这些条件可以通过 AND、OR、THRESHOLD 等逻辑结构进行组合。Ergo 官方文档明确指出,Sigma 证明可以组合形成更加复杂的证明结构。
对于 DeFi 而言,这意味着资产的控制逻辑可以直接嵌入 Box。借贷、托管、DAO 治理、原子交换和多方资金管理等应用,都可能利用这种结构。
从这个角度看,Sigma Protocols 更像是 Ergo 智能合约的一种“密码学积木”。开发者并不是只能调用一种固定的隐私交易模板,而是可以根据业务需求组合不同证明条件。
这也是 ErgoScript 与 Sigma Protocols 结合的重要意义:隐私、权限管理和金融逻辑并不是完全割裂的功能,而能够在同一个脚本体系中组合。
Ergo 的隐私设计与 ZK Rollup 有什么区别
Sigma Protocols 和 ZK Rollup 都涉及零知识证明,但两者解决的问题并不相同。
Sigma Protocols 主要解决的是如何证明某个秘密知识或数学关系成立,同时减少秘密信息的公开。在 Ergo 中,它主要服务于智能合约验证、隐私交易、多签和复杂权限控制。
ZK Rollup 则主要解决区块链扩容。Rollup 在链下执行大量交易,再生成一个零知识有效性证明提交到 Layer 1,由主链验证批量交易是否按照规则正确执行。
因此,两者可以使用相似的密码学思想,但应用层级不同。
可以简单理解为:
| 技术 | 核心问题 | 典型用途 |
|---|---|---|
| Sigma Protocols | 如何证明知道秘密或满足某种关系 | 隐私、签名、多签、智能合约 |
| ZK Rollup | 如何压缩大量交易的执行证明 | Layer 2 扩容 |
| zk-SNARK / zk-STARK | 更广泛的零知识证明技术体系 | 隐私、扩容、计算验证 |
| ErgoMixer | 如何降低交易之间的可关联性 | 资产混币与隐私交易 |
因此,把 Ergo 的 Sigma Protocols 直接称为“ZK Rollup 技术”并不准确。Ergo 的隐私设计主要围绕智能合约和交易证明展开,而不是以 Rollup 批量执行作为核心目标。
从 Sigma Protocols 到 Sigma 6.0,Ergo 的技术路线如何演进
Ergo 的 Sigma 技术路线正在从早期密码学原语逐渐扩展到完整的开发工具链。
Sigma 6.0 是这一演进的重要节点。该版本通过软分叉方式进入 Ergo 主网,并引入 UnsignedBigInt、更丰富的脚本表达能力以及其他协议层改进,同时为未来 Sub-blocks 等机制提供基础。官方资料显示,Sigma 6.0 已于 2025 年 10 月在主网激活。
进入 2026 年后,Sigma SDK 继续沿 6.0.x 版本推进。最新路线资料显示,Sigma SDK 已发布至 6.0.6,AppKit 6.0.1 也已经基于 Sigma SDK 6.0.6 更新;相关开发工作包括编译器、解释器、序列化、测试覆盖以及跨实现兼容性验证。
此外,Ergo 当前也在研究 Bulletproofs、Curve Trees 等更加复杂的密码学方向。官方资料显示,Bulletproofs 的范围证明验证已经进入 SigmaState Interpreter 6.0.4 candidate 的相关开发,而 Curve Trees 研究则探索利用 Sigma 6.0 的 UnsignedBigInt 模块运算能力实现更复杂的链上验证。
这意味着 Ergo 的 Sigma 路线正在从“提供密码学证明”逐渐扩展为“提供可组合的密码学开发环境”。未来真正值得关注的并不只是某一种证明算法,而是这些能力能否进一步降低开发复杂度,并转化为隐私 DeFi、DAO、跨链协议和其他链上应用。
总结
Sigma Protocols 是 Ergo 技术架构中的核心密码学组件,本质上属于能够证明秘密知识或数学关系的证明协议。它与零知识证明密切相关,但并不等同于所有零知识证明技术。
Ergo 的特殊之处在于,它把 Sigma Protocols 直接嵌入 ErgoScript 和 ErgoTree,使密码学证明成为智能合约能够调用的基础能力。通过 SigmaProp、离散对数证明、Diffie-Hellman Tuple Proof 以及 AND、OR、THRESHOLD 等组合方式,开发者可以构建多签、门限授权、环签名和隐私交易等不同应用。
ErgoMixer 则是这种设计在隐私场景中的典型应用,通过 Sigma Protocols、Ring Signatures 和 Diffie-Hellman Tuple Proof 等机制降低交易之间的直接关联,同时结合 Stealth Addresses 等技术增强隐私保护。
进入 2026 年,Ergo 的重点已经从单一的 Sigma Protocols 密码学能力,逐步延伸到 Sigma SDK 6.x、编译器、验证器和更复杂的密码学研究。Sigma 6.0、Bulletproofs、Curve Trees 等方向共同构成后续技术演进的一部分。对于 Ergo 而言,Sigma Protocols 的长期价值并不仅在于“匿名交易”,而在于把可验证的密码学证明直接变成智能合约的组成部分,为隐私计算与复杂链上金融逻辑提供更灵活的基础设施。
* 投资有风险,入市须谨慎。本文不作为 Gate 提供的投资理财建议或其他任何类型的建议。
* 在未提及 Gate 的情况下,复制、传播或抄袭本文将违反《版权法》,Gate 有权追究其法律责任。
分享
目录


相关文章
不可不知的比特币减半及其重要性
如何选择比特币钱包?
CKB:闪电网络促新局,落地场景需发力
Master Protocol:激活 BTC 生息潜力