Hiểu về khả năng truy cập dữ liệu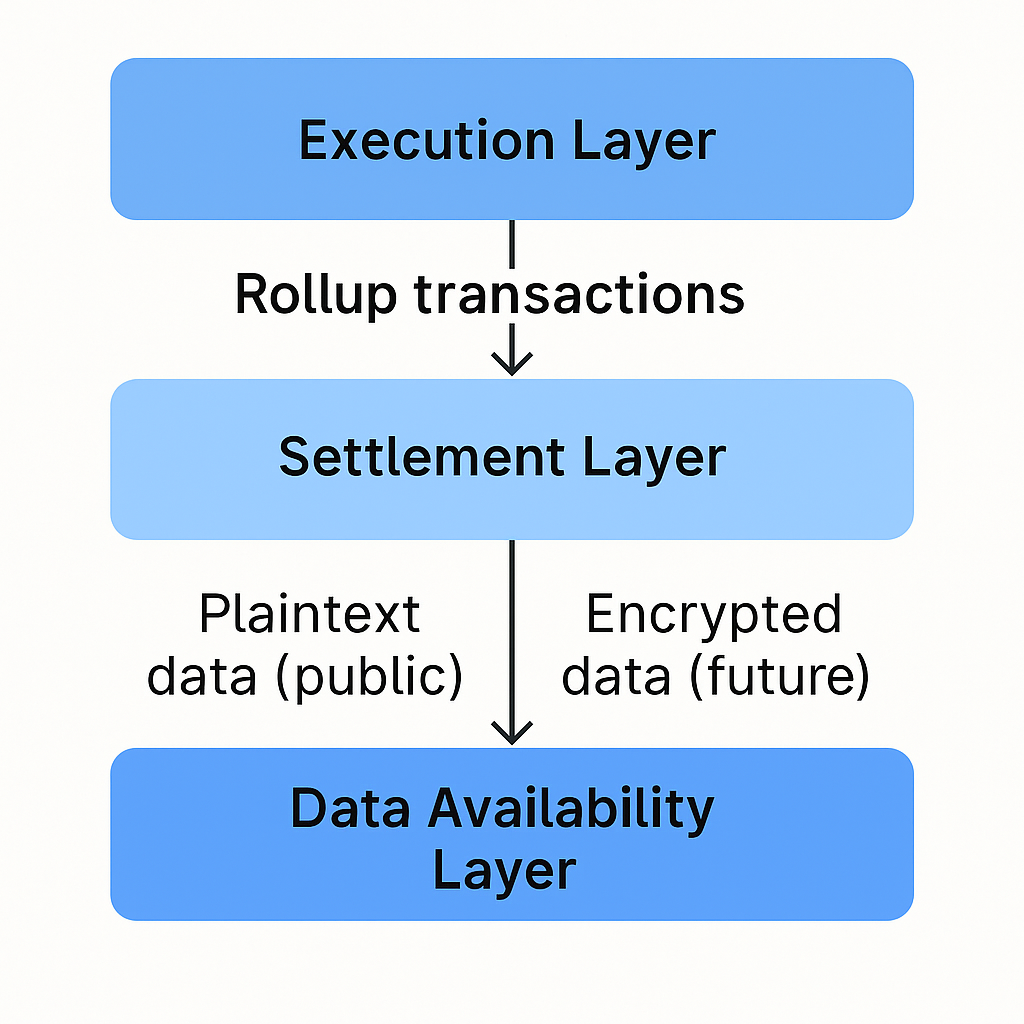
Khả năng truy cập dữ liệu là nguyên tắc nền tảng của blockchain mô-đun hiện đại cũng như kiến trúc rollup. Nói một cách dễ hiểu, đây là sự bảo đảm rằng toàn bộ dữ liệu cần thiết để xác thực các thay đổi trạng thái của blockchain đều được công khai cho bất cứ ai có nhu cầu kiểm chứng mạng lưới. Nếu thiếu khả năng truy cập dữ liệu, người dùng và trình xác thực không thể tái hiện trạng thái chuỗi, phát hiện gian lận hoặc bảo đảm sequencer hoạt động trung thực. Đặc biệt với rollup, sự phân tách thực thi sang một lớp riêng biệt nhưng vẫn phụ thuộc lớp nền tảng để đảm bảo an ninh khiến vấn đề này càng trở nên tối quan trọng. Nếu dữ liệu giao dịch gửi về lớp nền bị giữ lại, người dùng không thể rút hoặc xác thực quyền sở hữu tài sản, phá vỡ hoàn toàn mô hình tin cậy của rollup.
Các blockchain truyền thống như Bitcoin hay Ethereum tích hợp khả năng truy cập dữ liệu trực tiếp trong quy trình đồng thuận, nơi mỗi node đều lưu trữ và truyền tải mọi giao dịch. Thiết kế mô-đun tách biệt trách nhiệm này bằng việc triển khai các lớp chuyên biệt về truy cập dữ liệu như Celestia, Avail hay EigenDA. Các lớp này cung cấp giải pháp tối ưu băng thông cho việc công bố các blob dữ liệu lớn, thường áp dụng kỹ thuật mật mã như mã hóa xóa lỗi và lấy mẫu dữ liệu khả dụng, đảm bảo ngay cả client nhẹ vẫn xác minh được dữ liệu đã công khai mà không cần tải toàn bộ. Bước thay đổi này giúp hệ sinh thái rollup tăng trưởng nhanh chóng, giảm mạnh chi phí và tăng khả năng mở rộng so với lưu trữ dữ liệu trực tiếp trên lớp nền Ethereum.
Tuy nhiên, tính công khai của các giải pháp truy cập dữ liệu hiện nay lại mang đến hạn chế lớn: mọi dữ liệu đăng tải đều minh bạch trước toàn bộ mạng lưới. Thiết kế này phù hợp với rollup công khai và ứng dụng tiêu dùng, song lại gây khó khăn không nhỏ cho doanh nghiệp, tổ chức tài chính chịu giám sát hoặc các kịch bản cần bảo mật riêng tư. Dữ liệu nhạy cảm, thuật toán kinh doanh độc quyền hoặc thông tin cá nhân không thể đưa lên sổ cái công khai mà không vi phạm cam kết bảo mật hay các quy định pháp lý. Sự đối lập giữa tính minh bạch và quyền riêng tư này đang thúc đẩy các giải pháp truy cập dữ liệu được mã hóa phát triển.
Khoảng trống quyền riêng tư trong các lớp truy cập dữ liệu hiện cóHầu hết các lớp truy cập dữ liệu ngày nay đều mặc định tính minh bạch là yếu tố cần thiết. Dù điều này hỗ trợ phi tập trung và kiểm toán, nó đồng thời phơi bày dữ liệu thô cho bất cứ ai giám sát chuỗi. Ngay cả khi một phần payload được mã hóa ở tầng ứng dụng, các siêu dữ liệu như thứ tự, tần suất và kích thước giao dịch vẫn hoàn toàn công khai, qua đó hé lộ nhiều thông tin quan trọng về hành vi người dùng hoặc hoạt động tổ chức. Chẳng hạn, tổ chức tài chính dùng rollup thanh toán nội bộ vẫn có thể vô tình tiết lộ lịch sử giao dịch chỉ bằng việc quan sát các blob đăng tải.
Khoảng trống quyền riêng tư này đặc biệt nhức nhối với các lĩnh vực chịu giám sát tuân thủ chặt chẽ. Ứng dụng y tế quản lý bệnh án, giải pháp định danh chứa thông tin nhận dạng cá nhân, hoặc hệ thống hoạch định nguồn lực doanh nghiệp nắm giữ dữ liệu chuỗi cung ứng độc quyền đều không thể chấp nhận bất cứ sự rò rỉ nào. Đăng tải dữ liệu dưới dạng rõ ràng, dù đã ẩn danh, cũng không tuân thủ các quy định như HIPAA, GDPR hoặc các luật bảo mật dữ liệu vùng miền. Kết quả là, dù rollup và DA mô-đun có lợi thế về mở rộng, nhiều ngành vẫn đứng ngoài do thiếu giải pháp bảo mật mạnh mẽ ở lớp dữ liệu gốc.
Blockchain mô-đun và làn sóng rollup riêng tưThiết kế blockchain mô-đun đã thay đổi hoàn toàn cách tiếp cận mở rộng và tối ưu chức năng. Trong mô hình này, ba chức năng chính – thực thi, settlement và truy cập dữ liệu – được phân hóa theo các lớp. Rollup là môi trường thực thi gom các giao dịch thành lô và gửi bằng chứng nén lên lớp settlement, trong khi lớp truy cập dữ liệu đảm bảo dữ liệu giao dịch nền tảng khả dụng để xác minh. Việc tách biệt này cho phép từng lớp chuyên môn hóa, từ đó tăng mạnh thông lượng và giảm chi phí so với mô hình nguyên khối.
Trong hệ sinh thái này, các framework rollup mới như OP Stack của Optimism, Arbitrum Orbit, Chain Development Kit của Polygon, ZK Stack của zkSync đã ra đời. Chúng cung cấp bộ khối xây dựng dùng lại để triển khai rollup theo nhu cầu – từ gaming, ứng dụng tiêu dùng đến tài chính tổ chức. Tuy nhiên, phần lớn các framework hiện mặc định truy cập dữ liệu ở trạng thái công khai, tạo ra khoảng trống lớn cho các ứng dụng cần bảo mật.
Chính khoảng trống này thúc đẩy sự ra đời của rollup riêng tư (private rollup). Rollup riêng tư vẫn kế thừa cách thức thực thi và settlement như rollup tiêu chuẩn, nhưng bổ sung bảo mật ở nhiều lớp – gồm dữ liệu giao dịch, cam kết trạng thái và đặc biệt là lớp truy cập dữ liệu. Ở rollup riêng tư, dữ liệu gửi lên DA sẽ được mã hóa, đảm bảo chỉ bên được phép truy cập mới có thể dựng lại lịch sử giao dịch. Nhờ vậy, doanh nghiệp tận dụng trọn vẹn lợi thế mở rộng và tương tác của rollup công khai mà vẫn bảo toàn bí mật kinh doanh.
Vì sao quyền riêng tư trong truy cập dữ liệu ngày càng quan trọngThúc đẩy truy cập dữ liệu mã hóa không còn là niềm hy vọng nghiên cứu, mà là phản ứng trực tiếp với những rào cản ứng dụng thực tế. Hai năm qua, các tổ chức tài chính lớn, nhà cung cấp dịch vụ y tế, cơ quan chính phủ đã liên tục thử nghiệm blockchain. Họ nhìn thấy giá trị từ khả năng lập trình và minh bạch của hạ tầng phi tập trung, nhưng lại vướng phải rào cản tuân thủ khi dữ liệu nhạy cảm bị phơi bày trên sổ cái công khai. Không ít trường hợp, các chương trình thử nghiệm bị giới hạn ở môi trường kiểm thử hoặc dừng triển khai do không bảo đảm quy trình quản lý dữ liệu nội bộ.
Đồng thời, xu hướng mô-đun hóa ngày càng rõ nét trong thế giới blockchain. Khi truy cập dữ liệu trở thành một lớp riêng biệt, sẽ có cơ hội tích hợp bảo mật ngay từ lớp nền, thay vì chỉ mã hóa ở tầng ứng dụng phía trên. Truy cập dữ liệu mã hóa vừa duy trì lớp bảo vệ an ninh, chống gian lận của rollup, vừa hỗ trợ tiết lộ thông tin có chọn lọc cho kiểm toán, cơ quan quản lý hoặc đối tác khi cần. Tính chọn lọc này quyết định thành công cho các mô hình lai công-tư, nơi một số thành phần cần minh bạch, số còn lại lại ưu tiên quyền riêng tư.
Thời điểm này càng có ý nghĩa khi các giải pháp DA hàng đầu chuẩn bị nâng cấp lớn. Ví dụ, bản Enigma của Avail lần đầu tiên triển khai sản phẩm tích hợp dữ liệu blob mã hóa gốc đi kèm bằng chứng khả dụng có thể xác thực; EigenDA và Walacor cũng phát triển tính năng tương tự, khiến chuẩn bảo mật DA có thể trở thành tiêu chuẩn mới thay vì chỉ là tùy chọn. Khi các hệ sinh thái mô-đun trưởng thành, ứng dụng vượt khỏi cộng đồng crypto truyền thống, truy cập dữ liệu mã hóa sẽ là yêu cầu mặc định cho các dự án rollup phục vụ doanh nghiệp và chính phủ.


