Khi công nghệ điện toán lượng tử phát triển, các cơ chế chữ ký truyền thống dựa trên mật mã đường cong elliptic sẽ phải đối mặt với những thách thức bảo mật tiềm tàng trong dài hạn. Cách nâng cấp hạ tầng mật mã mà không làm gián đoạn các hệ thống tài khoản và giao dịch hiện có đang dần trở thành một lĩnh vực nghiên cứu quan trọng về bảo mật blockchain.
Cộng đồng XRPL đã đề xuất áp dụng ML-DSA-44, một thuật toán chữ ký số hậu lượng tử, đồng thời đang tìm hiểu cách để tài khoản, giao dịch, trình xác thực và các thành phần mạng liên quan hỗ trợ phương thức ký mới. ML-DSA-44 là một thuật toán mật mã hậu lượng tử được Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) chuẩn hóa. Thuật toán này được thiết kế để chống lại các cuộc tấn công mà máy tính lượng tử trong tương lai có đủ năng lực tính toán có thể thực hiện.
Tuy nhiên, việc nâng cấp bảo mật lượng tử không có nghĩa XRP hiện đang đối mặt với một cuộc tấn công lượng tử thực tế, và việc thay thế một thuật toán chữ ký cũng không giải quyết được mọi vấn đề bảo mật. Từ việc lộ khóa công khai và xác minh giao dịch đến khả năng tương thích ví và di chuyển khóa, XRPL cần xem xét cách toàn bộ hệ thống tài khoản có thể từng bước chuyển sang kiến trúc bảo mật hậu lượng tử. Bài viết này xem xét các vấn đề quan trọng này, phân tích nguyên lý kỹ thuật của ML-DSA-44, các rủi ro tiềm tàng đối với XRPL và những thách thức mà các bản nâng cấp trong tương lai có thể gặp phải.
Những điểm chính
-
Các thuật toán chữ ký hiện tại của XRPL đối mặt với rủi ro dài hạn từ điện toán lượng tử. secp256k1 và Ed25519 dựa trên mật mã đường cong elliptic, và về mặt lý thuyết có thể bị tấn công bởi các máy tính lượng tử chịu lỗi có năng lực đủ mạnh.
-
ML-DSA-44 là một thuật toán chữ ký số hậu lượng tử đã được chuẩn hóa. Thuật toán này dựa trên mật mã học dựa trên mạng tinh thể, sử dụng nền tảng bảo mật toán học khác với các chữ ký đường cong elliptic truyền thống.
-
Các tài khoản đã để lộ khóa công khai cần được đặc biệt chú ý trong quá trình di chuyển sau này. Mục tiêu tiềm năng của một cuộc tấn công lượng tử là suy ra khóa riêng từ khóa công khai, chứ không phải trực tiếp phá vỡ tài sản XRP.
-
Chữ ký hậu lượng tử làm tăng chi phí dữ liệu. Khóa công khai và chữ ký được ML-DSA-44 sử dụng lớn hơn đáng kể so với các cơ chế hiện có, điều này có thể ảnh hưởng đến kích thước giao dịch, lưu trữ và hiệu suất mạng.
-
Việc di chuyển khóa ví là một phần quan trọng của quá trình nâng cấp. Cơ chế chữ ký mới cần được thiết kế cùng với quyền kiểm soát tài khoản, cập nhật khóa, ủy quyền giao dịch và khả năng tương thích ví.
-
Việc được hỗ trợ trên mạng thử nghiệm không đồng nghĩa với việc đã được kích hoạt đầy đủ trên mạng chính. Trạng thái nâng cấp phải được xác định dựa trên các amendment chính thức của XRPL, sự hỗ trợ của trình xác thực và việc kích hoạt trên mạng chính.
Vì sao XRPL cần xem xét bảo mật điện toán lượng tử từ sớm?
Vấn đề cốt lõi của bảo mật điện toán lượng tử là một số thuật toán lượng tử trong tương lai có thể phá vỡ các giả định bảo mật toán học làm nền tảng cho mật mã khóa công khai hiện có.
Các thuật toán secp256k1 và Ed25519 mà XRPL hiện hỗ trợ đều thuộc họ mật mã đường cong elliptic. Chúng dựa vào các bài toán toán học khó để máy tính cổ điển giải quyết hiệu quả. Do đó, ngay cả khi kẻ tấn công có được khóa công khai của một tài khoản, họ cũng không thể suy ra khóa riêng tương ứng với chi phí tính toán khả thi trong thực tế.
Tuy nhiên, thuật toán Shor cho thấy rằng một máy tính lượng tử đủ năng lực về mặt lý thuyết có thể giải các bài toán toán học này một cách hiệu quả. Điều này có nghĩa là nếu các thiết bị có khả năng điện toán lượng tử chịu lỗi quy mô lớn xuất hiện trong tương lai, chữ ký đường cong elliptic truyền thống có thể không còn duy trì được mức độ bảo mật hiện tại.
Rủi ro này không chỉ giới hạn ở XRPL. Bitcoin, Ethereum và các blockchain khác sử dụng chữ ký đường cong elliptic cũng cần nghiên cứu việc di chuyển mật mã trong dài hạn.
Tuy nhiên, có khoảng cách đáng kể giữa rủi ro trên lý thuyết và năng lực tấn công trong thực tế. Hiện chưa có bằng chứng công khai, đáng tin cậy nào cho thấy máy tính lượng tử có thể phá vỡ khóa riêng đường cong elliptic của blockchain thực tế trên quy mô lớn.
XRPL nghiên cứu chữ ký hậu lượng tử từ sớm chủ yếu vì hạ tầng blockchain có thể cần một chu kỳ nâng cấp dài.
Không giống các dịch vụ internet thông thường, blockchain công khai phải tính đến khả năng tương thích giữa số lượng lớn tài khoản hiện có, ứng dụng ví, trình xác thực và ứng dụng giao dịch. Ngay cả sau khi một thuật toán mật mã mới đã được chuẩn hóa, việc triển khai thuật toán này lên mạng chính vẫn cần phát triển kỹ thuật, đánh giá bảo mật, kiểm thử hiệu suất và quản trị mạng.
Ngoài ra, một số tài khoản có thể không hoạt động trong thời gian dài. Nếu người dùng phải chủ động di chuyển khóa trong tương lai, cách xử lý các tài khoản không hoạt động trong thời gian dài cũng sẽ trở thành một vấn đề quan trọng.
Vì vậy, mục đích của việc chuẩn bị cho bảo mật hậu lượng tử không phải là dự đoán rằng một cuộc tấn công lượng tử sắp xảy ra. Mục đích là dành đủ thời gian để nâng cấp hệ thống nếu những rủi ro mật mã mới xuất hiện trong tương lai.
ML-DSA-44 là gì và vì sao phù hợp với chữ ký hậu lượng tử?
ML-DSA-44 là một thuật toán chữ ký số dựa trên mật mã học dựa trên mạng tinh thể. Đây là một phần của tiêu chuẩn FIPS 204 do NIST công bố vào năm 2024. Thuật toán này bắt nguồn từ cơ chế mật mã CRYSTALS-Dilithium và chủ yếu được sử dụng để tạo cũng như xác minh chữ ký số.
Chức năng cơ bản của chữ ký số truyền thống là chứng minh rằng một giao dịch đã được chủ sở hữu khóa riêng tương ứng ủy quyền và bảo đảm dữ liệu được chữ ký bảo vệ không bị sửa đổi trái phép.
Ví dụ: khi người dùng khởi tạo chuyển tiền thông qua ví XRP, người dùng phải ký dữ liệu giao dịch bằng khóa riêng. Sau đó, các trình xác thực XRPL sử dụng khóa công khai tương ứng để xác minh chữ ký và xác nhận liệu giao dịch có tuân thủ các quy tắc ủy quyền của tài khoản hay không.
ML-DSA-44 không thay đổi mục đích cơ bản của chữ ký số. Thay vào đó, thuật toán này sử dụng một cấu trúc toán học khác để cung cấp bảo mật chữ ký.
Bảo mật của thuật toán chủ yếu dựa trên độ khó tính toán của các bài toán toán học liên quan đến mạng tinh thể. Hiện không có thuật toán cổ điển hoặc lượng tử nào được biết đến có thể phá vỡ hiệu quả ML-DSA-44 với các tham số bảo mật tiêu chuẩn ở chi phí khả thi trong thực tế.
Tuy nhiên, bảo mật hậu lượng tử không có nghĩa là bảo mật tuyệt đối. Thuật toán vẫn cần được triển khai chính xác, và phần mềm liên quan có thể bị ảnh hưởng bởi các cuộc tấn công kênh bên, lỗi số ngẫu nhiên hoặc các lỗ hổng kỹ thuật khác.
Tiêu chuẩn ML-DSA bao gồm các cấp độ tham số bảo mật khác nhau. ML-DSA-44 tương ứng với Danh mục bảo mật 2 của NIST và được thiết kế để cung cấp mức bảo mật hậu lượng tử phù hợp với danh mục đó. So với chữ ký đường cong elliptic truyền thống, chi phí chính của ML-DSA-44 là kích thước khóa và chữ ký lớn hơn.
| Tiêu chí so sánh |
Chữ ký XRPL hiện có |
ML-DSA-44 |
| Thuật toán tiêu biểu |
secp256k1, Ed25519 |
ML-DSA-44 |
| Nền tảng mật mã |
Mật mã đường cong elliptic |
Mật mã học dựa trên mạng tinh thể |
| Rủi ro từ điện toán lượng tử |
Về mặt lý thuyết dễ bị tấn công bằng thuật toán Shor đủ mạnh |
Được thiết kế để xử lý các phương thức tấn công lượng tử đã biết |
| Kích thước khóa công khai |
Thường khoảng 32–33 byte |
1.312 byte |
| Kích thước chữ ký |
Thường khoảng 64–72 byte |
2.420 byte |
| Lợi thế chính |
Dữ liệu gọn nhẹ và hệ sinh thái trưởng thành |
Thiết kế bảo mật hậu lượng tử |
| Thách thức chính |
Rủi ro lượng tử dài hạn |
Kích thước dữ liệu, hiệu suất và khả năng tương thích |
Các kích thước ở trên phản ánh sự khác biệt quan trọng giữa hai loại thuật toán. Tuy nhiên, kích thước của một giao dịch thực tế trên chuỗi cũng chịu ảnh hưởng bởi định dạng mã hóa và các trường dữ liệu khác. Đối với XRPL, ý nghĩa của việc áp dụng ML-DSA-44 là cung cấp một tùy chọn chữ ký cho việc ủy quyền tài khoản trong tương lai mà không phụ thuộc vào các giả định bảo mật truyền thống của mật mã đường cong elliptic. Thuật toán này không nhằm thay thế ngay lập tức toàn bộ các ví hiện có.
Vì sao việc để lộ khóa công khai của ví XRPL có thể trở thành điểm khởi đầu cho các cuộc tấn công lượng tử?
Chữ ký số thường bao gồm một khóa công khai và một khóa riêng. Khóa riêng được dùng để tạo chữ ký giao dịch, trong khi khóa công khai được dùng để xác minh tính hợp lệ của chữ ký. Trong điều kiện bình thường, ngay cả khi kẻ tấn công có được khóa công khai, họ cũng không thể suy ra khóa riêng trong thời gian khả thi trên thực tế bằng máy tính cổ điển.
Tuy nhiên, giả định bảo mật này có thể bị phá vỡ nếu trong tương lai xuất hiện một máy tính lượng tử đủ mạnh.
Trên XRPL, địa chỉ tài khoản không tương đương với khóa công khai đầy đủ. Đối với một tài khoản chưa công khai khóa công khai dùng để ký, kẻ tấn công không thể lấy được khóa công khai đường cong elliptic tương ứng chỉ từ địa chỉ tài khoản.
Tuy nhiên, khi một tài khoản sử dụng khóa để ký giao dịch, khóa công khai tương ứng có thể được công khai trong thông tin giao dịch. Hồ sơ trên chuỗi được lưu giữ dài hạn và có thể được xác minh công khai. Vì vậy, một khóa công khai đã bị lộ có thể trở thành mục tiêu cho các cuộc tấn công lượng tử trong tương lai.
Điều này không có nghĩa là tất cả các tài khoản XRP từng thực hiện giao dịch hiện đều đang gặp rủi ro. Điều đó có nghĩa là các cơ chế chữ ký truyền thống mang rủi ro dài hạn cần được lên kế hoạch xử lý từ sớm.
Điều đặc biệt quan trọng cần lưu ý là việc thay đổi khóa ký của tài khoản không giống với việc loại bỏ các rủi ro liên quan đến khóa cũ. Nếu khóa cũ vẫn giữ quyền ủy quyền giao dịch hợp lệ, kẻ tấn công vẫn có thể sử dụng khóa đó để thực hiện các thao tác trái phép ngay cả sau khi khóa hậu lượng tử đã được thêm vào.
Hệ thống tài khoản hiện tại của XRPL hỗ trợ các cơ chế ủy quyền Master Key, Regular Key và đa chữ ký. Các cơ chế này tạo nền tảng kỹ thuật cho việc di chuyển khóa trong tương lai, nhưng kế hoạch nâng cấp cũng phải nêu rõ những quyền ủy quyền hiện có nào cần bị vô hiệu hóa và cách duy trì quyền kiểm soát tài khoản.
Do đó, trọng tâm của việc di chuyển sang bảo mật hậu lượng tử không chỉ là tạo các khóa ML-DSA-44 mới. Việc này cũng đòi hỏi bảo đảm rằng các phương thức ký lỗi thời không còn có thể kiểm soát tài khoản.
XRPL có thể nâng cấp cơ chế chữ ký giao dịch thông qua ML-DSA-44 như thế nào?
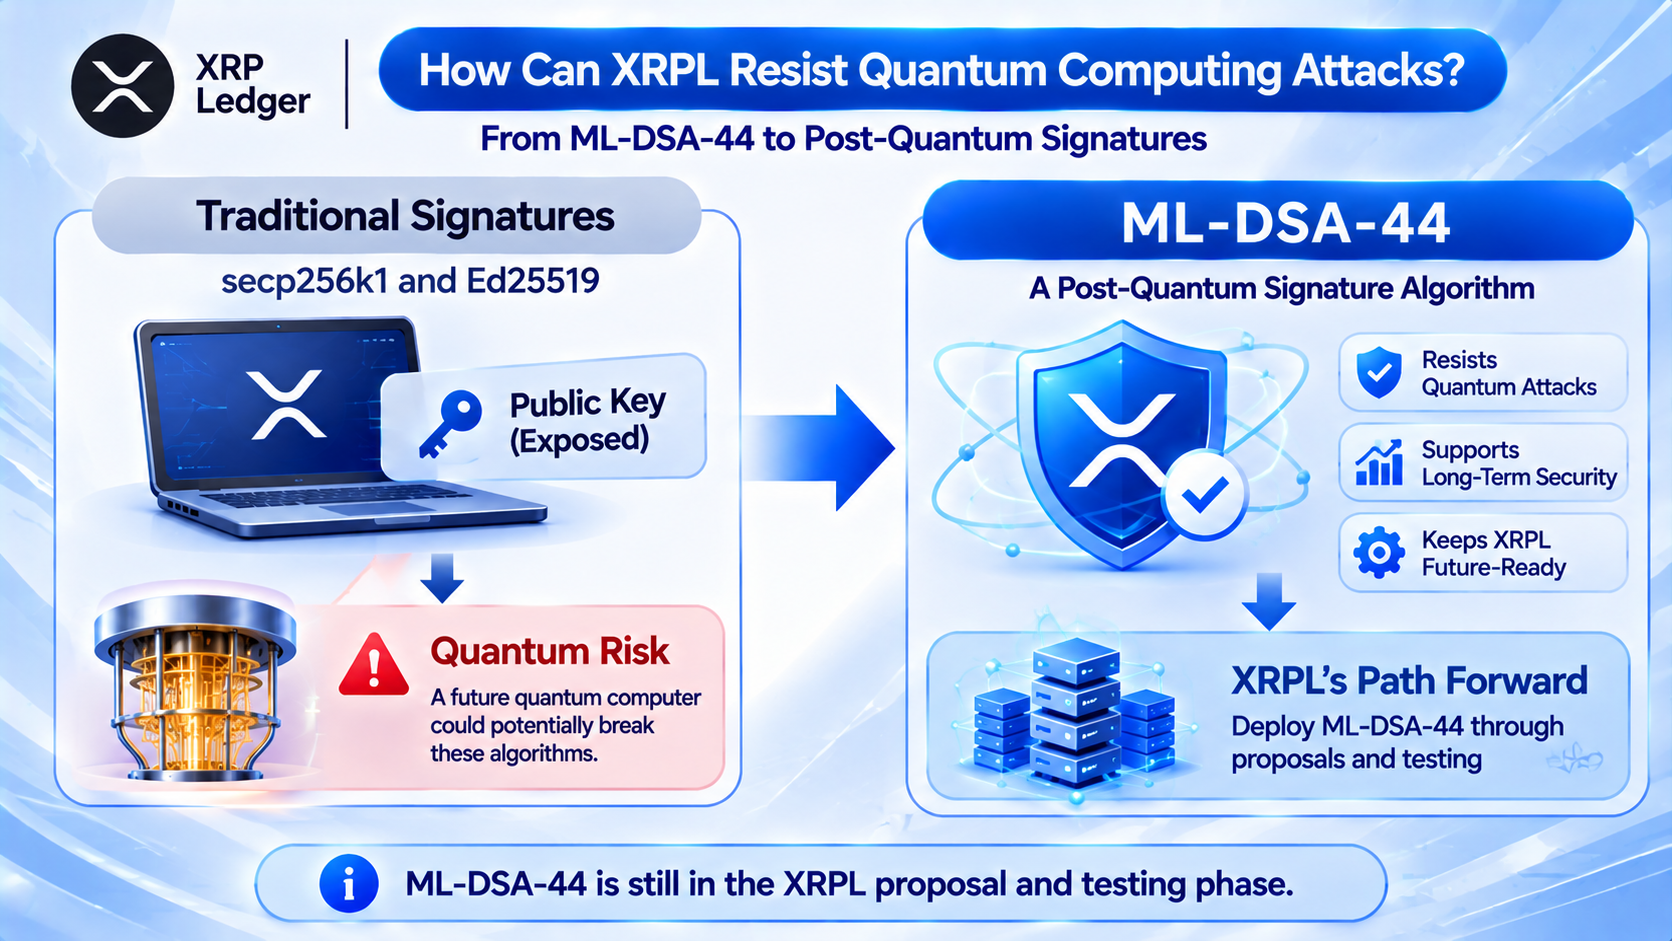
Kế hoạch chữ ký hậu lượng tử của XRPL nhằm bổ sung các loại khóa mới bên cạnh secp256k1 và Ed25519 hiện có, cho phép mạng nhận diện và xác minh chữ ký ML-DSA-44.
Kế hoạch này không thiết kế lại việc chuyển XRP. Thay vào đó, kế hoạch nâng cấp nền tảng mật mã được sử dụng để ủy quyền giao dịch và xác minh chữ ký. Đối với các giao dịch thông thường, quy trình cơ bản vẫn bao gồm tạo giao dịch, ký bằng khóa riêng, gửi giao dịch lên mạng và để các trình xác thực xác minh thông tin ủy quyền.
Điểm khác biệt là các tài khoản sử dụng khóa hậu lượng tử sẽ tạo chữ ký bằng ML-DSA-44, và các trình xác thực cũng cần có khả năng nhận diện cũng như xác minh thuật toán này.
Lộ trình giao thức năm 2027 của XRPL Foundation đã liệt kê định hướng này là một dự án nghiên cứu bao gồm tài khoản thông thường, trình xác thực và các thực thể công bố danh sách trình xác thực. Việc triển khai máy chủ liên quan đã được kiểm thử trên AlphaNet, nhưng các vấn đề liên quan đến tính nhất quán của việc suy xuất khóa giữa các ngôn ngữ, hỗ trợ ví và vectơ kiểm thử vẫn cần được giải quyết.
Về phạm vi triển khai, bản nâng cấp chủ yếu liên quan đến ba lĩnh vực:
-
Chữ ký tài khoản. Ví phải có khả năng tạo và quản lý khóa ML-DSA-44, đồng thời mạng phải có khả năng xác minh các chữ ký giao dịch tương ứng.
-
Chữ ký trình xác thực. Quy trình đồng thuận của XRPL dựa trên việc các trình xác thực ký và xác minh các thông điệp liên quan. Nếu mạng cần giảm đáng kể sự phụ thuộc vào mật mã truyền thống trong tương lai, danh tính trình xác thực và các thông điệp đồng thuận cũng cần được nâng cấp tương ứng.
-
Khả năng tương thích hạ tầng. SDK ví, ví phần cứng, hệ thống lưu ký của sàn giao dịch và phần mềm nút đều phải có khả năng xử lý chính xác các khóa công khai và dữ liệu chữ ký lớn hơn.
Vì vậy, việc triển khai ML-DSA-44 không chỉ đơn giản là thêm một thư viện thuật toán. Đây là một bản nâng cấp có hệ thống liên quan đến nhiều tình huống ký trên toàn XRPL.
Người nắm giữ XRP có thể di chuyển sang ví chống chịu lượng tử trong tương lai như thế nào?
Việc di chuyển khóa ví là phần của quá trình nâng cấp hậu lượng tử XRPL sẽ ảnh hưởng trực tiếp nhất đến người dùng thông thường.
Theo đề xuất kỹ thuật hiện tại, các tài khoản XRPL hiện có có thể dần chuyển quyền kiểm soát tài khoản sang một hệ thống khóa hỗ trợ ML-DSA-44 bằng cách thiết lập khóa ký mới mà không nhất thiết phải tạo địa chỉ mới và chuyển toàn bộ XRP.
Cách tiếp cận này sử dụng các cơ chế ủy quyền tài khoản hiện có của XRPL. Ví dụ, nếu chức năng liên quan được hỗ trợ, người dùng có thể đặt Regular Key hậu lượng tử mới cho tài khoản hiện có, sau đó vô hiệu hóa Master Key không còn được xem là an toàn theo yêu cầu của giao thức. Việc này sẽ giữ nguyên địa chỉ tài khoản hiện có, đồng thời giảm rủi ro thuật toán chữ ký cũ tiếp tục có thể kiểm soát tài khoản.
Tuy nhiên, quy trình này phải đáp ứng một điều kiện tiên quyết quan trọng: khóa mới phải hoạt động chính xác và người dùng phải có thể lưu trữ cũng như khôi phục khóa riêng tương ứng một cách an toàn. Nếu người dùng vô hiệu hóa khóa cũ mà chưa xác minh khóa mới hoạt động, tài khoản có thể không thể sử dụng. Ngược lại, nếu người dùng chỉ đặt khóa mới mà không xử lý các quyền ủy quyền cũ vẫn còn hiệu lực, việc di chuyển có thể không đạt được mức bảo mật lượng tử như kỳ vọng.
Đối với tài khoản đa chữ ký, người dùng cũng phải kiểm tra liệu các khóa đường cong elliptic truyền thống có còn trong danh sách người ký hay không. Việc chỉ nâng cấp một người ký không nhất thiết có nghĩa toàn bộ tài khoản đã hoàn tất quá trình di chuyển hậu lượng tử.
Các loại người dùng khác nhau sẽ có trách nhiệm di chuyển khác nhau.
| Loại tài khoản |
Nhiệm vụ di chuyển chính trong tương lai |
| Ví tự lưu ký |
Cập nhật phần mềm ví, tạo khóa mới và điều chỉnh quyền ủy quyền tài khoản |
| Ví do sàn giao dịch lưu ký |
Để sàn giao dịch nâng cấp hệ thống quản lý khóa và ký |
| Tài khoản lưu ký tổ chức |
Phối hợp hệ thống lưu ký, thiết bị phần cứng và quy trình ủy quyền nội bộ |
| Tài khoản đa chữ ký |
Rà soát và di chuyển khóa của các người ký liên quan |
Cần nhấn mạnh rằng người nắm giữ XRP thông thường không cần thay ví hoặc chuyển tài sản ngay lập tức vì đề xuất này. Quy trình di chuyển vẫn chưa được chính thức mở như một hoạt động chung trên mạng chính. Các quy trình cụ thể sẽ phụ thuộc vào sự phát triển giao thức, hoạt động kiểm toán và hỗ trợ ví trong tương lai.
Đối với người dùng, các bước quan trọng hơn ở giai đoạn này là bảo vệ khóa riêng hiện có và cảnh giác với các trang web di chuyển giả mạo, trang thu thập cụm từ hạt giống và các công cụ ví chưa được xác minh được giới thiệu như một phần của bản nâng cấp bảo mật lượng tử.
Vì sao chữ ký chống chịu lượng tử có thể làm tăng chi phí lưu trữ và mạng của XRPL?
Mặc dù ML-DSA-44 có thể cải thiện bảo mật mật mã dài hạn, thuật toán này cũng tạo ra dữ liệu chữ ký lớn hơn đáng kể. Khóa công khai và chữ ký dùng trong các giao dịch XRPL truyền thống tương đối gọn nhẹ, trong khi ML-DSA-44 có độ dài khóa công khai là 1.312 byte và độ dài chữ ký là 2.420 byte.
Điều này có nghĩa mạng cần xử lý nhiều dữ liệu hơn khi xác minh và lưu trữ các giao dịch liên quan.
Nghiên cứu kỹ thuật của XRPL Foundation ước tính rằng một giao dịch thanh toán sử dụng chữ ký hậu lượng tử có thể cần khoảng 5.331 byte sau khi tính đến chi phí lưu trữ liên quan, so với giá trị tham chiếu khoảng 1.704 byte đối với một giao dịch thanh toán thông thường. Kích thước của giao dịch thứ nhất lớn hơn khoảng 3,13 lần so với giao dịch thứ hai.
Thay đổi này có thể ảnh hưởng đến nhiều khía cạnh của hoạt động blockchain:
-
Lưu trữ sổ cái. Khi số lượng giao dịch tăng lên, dữ liệu chữ ký lớn hơn có thể làm tăng dung lượng lưu trữ cần thiết để các trình xác thực bảo quản lịch sử giao dịch trong dài hạn.
-
Băng thông mạng. Các trình xác thực cần truyền và nhận giao dịch cùng thông điệp đồng thuận. Kích thước dữ liệu lớn hơn có thể làm tăng nhu cầu truyền tải qua mạng.
-
Hiệu suất xác minh chữ ký. Các thuật toán mật mã khác nhau có chi phí tính toán khác nhau. Các trình xác thực cần kiểm tra hiệu quả tạo và xác minh chữ ký ML-DSA-44 trong môi trường vận hành thực tế.
-
Hệ thống ví và lưu ký. Ví phần cứng, ứng dụng di động và thiết bị ký của tổ chức phải hỗ trợ các định dạng khóa mới và cấu trúc dữ liệu chữ ký mới.
Cần lưu ý rằng đề xuất hiện tại không có kế hoạch tăng phí giao dịch cơ bản của XRPL chỉ vì ML-DSA-44 được sử dụng. Tuy nhiên, điều này không có nghĩa dữ liệu giao dịch lớn hơn sẽ không tạo ra chi phí hạ tầng, cũng không đảm bảo rằng tất cả quy tắc về phí sẽ không thay đổi trong tương lai. Vì vậy, một bản nâng cấp chữ ký hậu lượng tử phải cân bằng giữa bảo mật, hiệu suất giao dịch và mức tiêu thụ tài nguyên mạng.
Tiến độ nâng cấp bảo mật hậu lượng tử của XRPL đã đạt đến đâu?
Bản nâng cấp bảo mật lượng tử của XRPL vẫn đang ở giai đoạn nghiên cứu, phát triển và kiểm thử từng bước. Đây chưa phải là một quá trình di chuyển hoàn tất trên mạng chính. Vào tháng 4 năm 2026, Ripple đã đề xuất lộ trình bảo mật hậu lượng tử theo từng giai đoạn, bao gồm phản ứng rủi ro khẩn cấp, thử nghiệm thuật toán, kiểm thử mạng phát triển và di chuyển giao thức trong tương lai. Mục tiêu dài hạn là chuẩn bị cho việc áp dụng rộng rãi một hệ thống chữ ký hậu lượng tử vào khoảng năm 2028.
Lộ trình giao thức của XRPL Foundation được cập nhật vào tháng 11 năm 2026 đã làm rõ hơn phạm vi kỹ thuật, khối lượng công việc phát triển và các kế hoạch nghiên cứu tiếp theo dành cho ML-DSA-44.
Lộ trình bảo mật hậu lượng tử XRPL
-
2026: Nghiên cứu kỹ thuật và kiểm thử ban đầu
-
Nghiên cứu việc triển khai ML-DSA-44 trong tài khoản và trình xác thực XRPL, đồng thời đánh giá tính khả thi trong môi trường kiểm thử.
-
Nửa đầu năm 2027: Nghiên cứu kế hoạch di chuyển
-
Tập trung vào cách các tài khoản hiện có có thể di chuyển, cách ví có thể thích ứng và cách các phương án triển khai phần mềm khác nhau có thể duy trì tính nhất quán.
-
Nửa cuối năm 2027 đến năm 2028: Phát triển, đánh giá và kiểm toán
-
Dựa trên kết quả nghiên cứu, thúc đẩy việc triển khai giao thức, rà soát mã nguồn, kiểm toán bảo mật và kiểm thử hiệu suất mạng.
-
Mục tiêu năm 2028: Thúc đẩy quá trình chuyển đổi sang chữ ký hậu lượng tử
-
Việc tính năng có thể được kích hoạt trên mạng chính hay không vẫn sẽ phụ thuộc vào mức độ hoàn thiện kỹ thuật, phê duyệt amendment và khả năng tương thích của hệ sinh thái.
Lịch trình trên là các mục tiêu trong lộ trình, không phải ngày kích hoạt mạng chính đã được xác nhận.
XRPL sử dụng cơ chế amendment để phối hợp các bản nâng cấp tính năng giao thức. Những thay đổi đối với quy tắc xác thực giao dịch phải trải qua các quy trình quản trị mạng và hỗ trợ của trình xác thực liên quan trước khi có thể được kích hoạt trên mạng chính.
Vì vậy, ngay cả khi các nhà phát triển đã hoàn thành việc triển khai thử nghiệm ML-DSA-44, điều này cũng không thể được xem là XRPL mạng chính đã có bảo vệ chống chịu lượng tử toàn diện.
Ngoài ra, quá trình di chuyển sang bảo mật hậu lượng tử không chỉ liên quan đến ví người dùng thông thường. Các sàn giao dịch, tổ chức lưu ký, trình xác thực và hạ tầng liên quan cũng phải phối hợp nâng cấp phần mềm cùng hệ thống quản lý khóa của họ. Nếu một số bên tham gia quan trọng không thể hỗ trợ cơ chế chữ ký mới kịp thời, quá trình nâng cấp có thể bị trì hoãn. Theo góc độ này, kế hoạch bảo mật hậu lượng tử của XRPL giống một dự án kỹ thuật giao thức dài hạn hơn là một bản cập nhật phần mềm đơn giản.
Bản nâng cấp chống chịu lượng tử có thể loại bỏ mọi rủi ro bảo mật XRP không?
ML-DSA-44 có thể cung cấp một nền tảng bảo mật mới trước mối đe dọa tiềm tàng mà điện toán lượng tử trong tương lai đặt ra đối với chữ ký số truyền thống, nhưng thuật toán này không thể loại bỏ mọi rủi ro mà tài khoản XRP phải đối mặt.
-
Chữ ký hậu lượng tử chủ yếu giải quyết vấn đề bảo mật của thuật toán chữ ký số. Nếu cụm từ hạt giống hoặc khóa riêng của người dùng bị đánh cắp bởi một trang web lừa đảo, kẻ tấn công vẫn có thể trực tiếp kiểm soát tài khoản liên quan ngay cả khi tài khoản sử dụng ML-DSA-44.
-
Phần mềm ví và thiết bị phần cứng vẫn có thể chứa lỗ hổng. Việc tạo khóa, xử lý số ngẫu nhiên, triển khai chữ ký và lưu trữ an toàn đều cần được kiểm thử kỹ lưỡng.
-
Cấu hình quyền tài khoản vẫn rất quan trọng. Nếu người dùng đã cấu hình khóa ký hậu lượng tử nhưng Master Key cũ hoặc một phương thức ủy quyền không an toàn khác vẫn còn hiệu lực, tài khoản có thể tiếp tục đối mặt với các rủi ro tiềm tàng.
-
Mật mã hậu lượng tử cũng cần được phân tích mật mã và đánh giá kỹ thuật liên tục. Việc chuẩn hóa có nghĩa thuật toán đã trải qua quá trình đánh giá nghiêm ngặt, nhưng không có nghĩa các phương thức tấn công mới hoặc lỗi triển khai sẽ không bao giờ được phát hiện trong tương lai.
-
Hệ sinh thái XRPL còn bao gồm ví, sàn giao dịch, dịch vụ xuyên chuỗi và các ứng dụng khác. Ngay cả khi sổ cái nền tảng hoàn tất nâng cấp chữ ký, điều này cũng không tự động bảo đảm tất cả hệ thống bên thứ ba cung cấp cùng mức độ bảo mật.
Vì vậy, một bản nâng cấp chống chịu lượng tử nên được hiểu là sự cải thiện bảo mật dài hạn cho hạ tầng mật mã, không phải là sự bảo đảm tuyệt đối cho an toàn tài sản XRP.
Đối với người dùng thông thường, bảo vệ cụm từ hạt giống, xác minh ủy quyền giao dịch, sử dụng ví đáng tin cậy và tránh các liên kết đáng ngờ vẫn là những biện pháp bảo mật trực tiếp nhất ở thời điểm hiện tại.
Kết luận
XRPL đang nghiên cứu việc sử dụng ML-DSA-44, một thuật toán chữ ký số hậu lượng tử, nhằm cải thiện bảo mật của các tài khoản và trình xác thực hiện có trong môi trường điện toán lượng tử tương lai. Không giống các chữ ký đường cong elliptic truyền thống như secp256k1 và Ed25519, ML-DSA-44 dựa trên mật mã học dựa trên mạng tinh thể và được thiết kế để chống lại các phương thức tấn công lượng tử đã biết.
Thách thức cốt lõi của bản nâng cấp này không chỉ là áp dụng một thuật toán chữ ký mới. Việc này còn liên quan đến cách xử lý khóa công khai tài khoản đã bị lộ, cách di chuyển khóa ví hiện có, và cách để trình xác thực, tổ chức lưu ký cùng phần mềm ví hỗ trợ cơ chế mật mã mới.
Theo định hướng kỹ thuật hiện tại, XRPL có thể sử dụng các cơ chế ủy quyền tài khoản hiện có để thay thế khóa ký trong khi vẫn giữ nguyên địa chỉ tài khoản. Tuy nhiên, để hoàn tất quá trình di chuyển bảo mật lượng tử, cũng cần vô hiệu hóa các quyền ủy quyền chữ ký truyền thống vẫn còn hiệu lực và xác nhận rằng các khóa mới có thể được sử dụng một cách an toàn.
Ngoài ra, khóa công khai và chữ ký lớn hơn của ML-DSA-44 có thể làm tăng chi phí lưu trữ mạng, băng thông và xác minh. Bản nâng cấp phải cân bằng giữa bảo mật, hiệu suất và khả năng tương thích hệ sinh thái.
Năm 2028 là một năm mục tiêu quan trọng trong lộ trình bảo mật hậu lượng tử của XRPL, nhưng không phải ngày nâng cấp mạng chính đã được xác nhận. Đối với người nắm giữ XRP, hiện chưa có bằng chứng cho thấy khóa đường cong elliptic blockchain thực tế đã bị máy tính lượng tử phá vỡ trên diện rộng, và không cần chuyển tài sản ngay lập tức chỉ vì đề xuất kỹ thuật này.
Trong dài hạn, nghiên cứu bảo mật lượng tử của XRPL phản ánh một thách thức chung mà hạ tầng blockchain đang đối mặt: chuẩn bị cho những thay đổi tiềm tàng về năng lực tính toán trong khi mật mã hiện có vẫn đang hoạt động hiệu quả.
Câu hỏi thường gặp
ML-DSA-44 của XRPL là gì?
ML-DSA-44 là thuật toán chữ ký số hậu lượng tử dựa trên mật mã học dựa trên mạng tinh thể và được đưa vào tiêu chuẩn NIST FIPS 204. XRPL đang nghiên cứu việc sử dụng thuật toán này cho giao dịch tài khoản, trình xác thực và các tình huống ký khác.
Máy tính lượng tử có thể phá vỡ ví XRP ngay bây giờ không?
Hiện chưa có bằng chứng công khai, đáng tin cậy nào cho thấy máy tính lượng tử có thể phá vỡ khóa riêng đường cong elliptic của ví XRP thực tế trên quy mô lớn. Rủi ro liên quan chủ yếu đề cập đến các máy tính lượng tử chịu lỗi hiệu năng cao có thể xuất hiện trong tương lai.
Vì sao các tài khoản XRP đã để lộ khóa công khai có thể đối mặt với rủi ro?
Một máy tính lượng tử đủ mạnh có thể có khả năng suy ra khóa riêng từ khóa công khai đường cong elliptic truyền thống trong tương lai. Vì vậy, các tài khoản có khóa công khai đã bị lộ cần xem xét bảo mật khóa trong dài hạn.
Việc nâng cấp lên ML-DSA-44 có yêu cầu một địa chỉ XRP mới không?
Theo định hướng thiết kế hiện tại, người dùng có thể di chuyển trong khi vẫn giữ địa chỉ tài khoản hiện có bằng cách thiết lập khóa ký mới và vô hiệu hóa Master Key cũ. Tuy nhiên, quy trình cụ thể sẽ phụ thuộc vào hỗ trợ giao thức và ví được chính thức kích hoạt trong tương lai.
XRPL đã kích hoạt ML-DSA-44 trên mạng chính chưa?
Tính đến ngày 12 tháng 11 năm 2026, chức năng liên quan vẫn đang ở giai đoạn đề xuất, phát triển và kiểm thử. Chức năng này chưa nên được xem là một cơ chế chữ ký đã được kích hoạt đầy đủ trên XRPL mạng chính.
ML-DSA-44 có làm tăng phí giao dịch XRP không?
Đề xuất hiện tại không có kế hoạch tăng phí giao dịch cơ bản chỉ vì ML-DSA-44 được áp dụng. Tuy nhiên, dữ liệu chữ ký lớn hơn có thể làm tăng chi phí lưu trữ mạng, băng thông và các chi phí hạ tầng khác.
XRPL có hoàn tất nâng cấp bảo mật lượng tử vào năm 2028 không?
Năm 2028 là một mục tiêu quan trọng trong lộ trình liên quan, nhưng tiến độ cuối cùng sẽ phụ thuộc vào phát triển kỹ thuật, kiểm toán bảo mật, khả năng tương thích ví và việc phê duyệt một amendment trên mạng chính.