Giới thiệu
Trong vài năm qua, quỹ đạo của ngành AI đã trở nên ngày càng rõ ràng: mô hình lớn hơn, huấn luyện nhanh hơn và năng lực mạnh mẽ hơn, từ đó mở rộng phạm vi ứng dụng sản phẩm.
Tuy nhiên, khi mô hình được đưa vào suy luận phức tạp, phát triển mã, vận hành web và quy trình làm việc của Agent, ngành này đang phải đối mặt với một câu hỏi mới, trước đây chưa được chú ý nhiều: Liệu AI có nhất thiết phải luôn được phát triển nhanh hơn không?
Đây không đơn thuần là vấn đề "ủng hộ AI" hay "phản đối AI". Điều đang thay đổi chính là bản chất của rủi ro.
Nhiều vấn đề của AI thời kỳ đầu tập trung ở lớp đầu ra, chẳng hạn như hiện tượng bịa đặt, sai sót thực tế, thiên kiến và câu trả lời không chính xác. Khi phát hiện lỗi, người dùng thường vẫn có thể yêu cầu trả lời lại, tự kiểm tra phản hồi hoặc bỏ qua phản hồi đó. Nhưng khi AI có thể gọi công cụ, sửa mã, truy cập các hệ thống bên ngoài hoặc liên tục thực hiện nhiệm vụ phức tạp, lỗi không còn chỉ giới hạn trong cửa sổ trò chuyện. Lỗi có thể chuyển thành hành động trong thế giới thực.
OpenAI đã công khai tuyên bố vào tháng 8 năm 2026 rằng khi năng lực mô hình được cải thiện, rủi ro liên quan đến quá trình phát triển và thử nghiệm nội bộ của công ty cũng gia tăng. Vì vậy, OpenAI đã tạm thời làm chậm việc mở rộng một số năng lực tiên phong, đồng thời tăng cường giám sát, căn chỉnh và các biện pháp ngăn chặn. Sau đó, đánh giá của OpenAI đối với Astra còn xác định rằng năng lực an ninh mạng của hệ thống đã đạt ngưỡng Nghiêm trọng theo khung chuẩn bị nội bộ của công ty. Do đó, cần tăng cường các biện pháp bảo vệ trước khi phát hành.
Trong khi đó, báo cáo tình báo mối đe dọa mới nhất của Anthropic cho thấy một sự chuyển dịch thậm chí còn rõ ràng hơn: AI đang bị lạm dụng cho các cuộc tấn công mạng, hoạt động giám sát, gian lận, chiến dịch gây ảnh hưởng và hỗ trợ nghiên cứu sinh học. Khi năng lực mô hình được cải thiện, những kẻ tấn công đang gia tăng tốc độ, quy mô và mức độ tinh vi khi sử dụng AI.
Đó là lý do sự thận trọng trong AI không còn có thể được hiểu đơn giản là thêm một vài lời nhắc an toàn vào mô hình. Chúng ta cần suy nghĩ lại về toàn bộ vòng đời AI, từ huấn luyện đến triển khai.
Những điểm chính
-
AI càng mạnh, lỗi và việc lạm dụng càng có khả năng chuyển từ vấn đề đầu ra thành rủi ro hành động trong thế giới thực
-
Hoạt động phát triển mô hình tiên phong đang chuyển từ việc chỉ tập trung vào tốc độ huấn luyện sang bao gồm cả đánh giá, giám sát, cô lập và các ngưỡng an toàn
-
Sự xuất hiện của Agent đang chuyển rủi ro AI từ "đưa ra câu trả lời sai" sang "thực hiện hành động sai"
-
Điều doanh nghiệp thực sự cần kiểm soát không phải là có sử dụng AI hay không, mà là AI được cấp quyền gì, có thể truy cập hệ thống nào và khi nào có thể tự chủ hành động
-
Phát triển thận trọng hơn không có nghĩa là dừng đổi mới, mà là duy trì sự đồng bộ giữa tốc độ tăng trưởng năng lực và năng lực an toàn
-
Giai đoạn cạnh tranh tiếp theo của AI có thể không chỉ phụ thuộc vào năng lực mô hình, mà còn phụ thuộc vào bên nào có thể xây dựng hệ thống ổn định nhất để kiểm soát, đánh giá và quản trị
Câu hỏi về phát triển AI đang chuyển từ "Có thể làm được không?" sang "Khi nào nên làm?"
Trong những ngày đầu của ngành AI, câu hỏi trọng tâm là liệu một mô hình có thể hoàn thành một nhiệm vụ nhất định hay không. Mô hình có thể viết mã, vượt qua kỳ thi, tóm tắt tài liệu, hiểu hình ảnh hoặc thực hiện suy luận toán học phức tạp không? Các tiêu chuẩn chính khi đó là độ chính xác, hiệu suất trên bộ đánh giá và tỷ lệ hoàn thành nhiệm vụ.
Tuy nhiên, khi các mô hình tiên phong bước vào giai đoạn phức tạp hơn, những tiêu chuẩn này đã bắt đầu bộc lộ hạn chế.
Một mô hình có khả năng hoàn thành nhiệm vụ không có nghĩa là mô hình đó nên được triển khai ngay trong môi trường thế giới thực. Các hệ thống thực tế bao gồm quyền hạn phức tạp, các yếu tố phụ thuộc bên ngoài và những hệ quả không thể đảo ngược. Trong phòng thí nghiệm, mô hình có thể bị giới hạn trong sandbox khi hoàn thành nhiệm vụ. Nhưng khi được triển khai trong hệ thống doanh nghiệp, mô hình có thể truy cập cơ sở dữ liệu thực, giao diện thanh toán, kho mã và thông tin nội bộ.
Vì vậy, quá trình phát triển AI đang bước vào một giai đoạn mới: Cần xem xét riêng năng lực mô hình và điều kiện triển khai.
Đây cũng là sự chuyển dịch quan trọng được phản ánh trong các tài liệu an toàn mà OpenAI công bố gần đây. Công ty không chỉ đánh giá "mô hình có thể làm gì", mà còn xem xét liệu mô hình đã đạt các ngưỡng năng lực rủi ro cao cụ thể hay chưa và đã có đủ biện pháp bảo vệ để kiểm soát những năng lực đó hay chưa. Lời giải thích công khai của OpenAI về Astra đã xác định rõ năng lực an ninh mạng là năng lực quan trọng, đòi hỏi mức độ bảo vệ cao hơn.
Điều này có nghĩa là tốc độ phát triển AI không còn chỉ là vấn đề kỹ thuật. Đây cũng là vấn đề về kỹ thuật an toàn, quản trị và năng lực tổ chức.
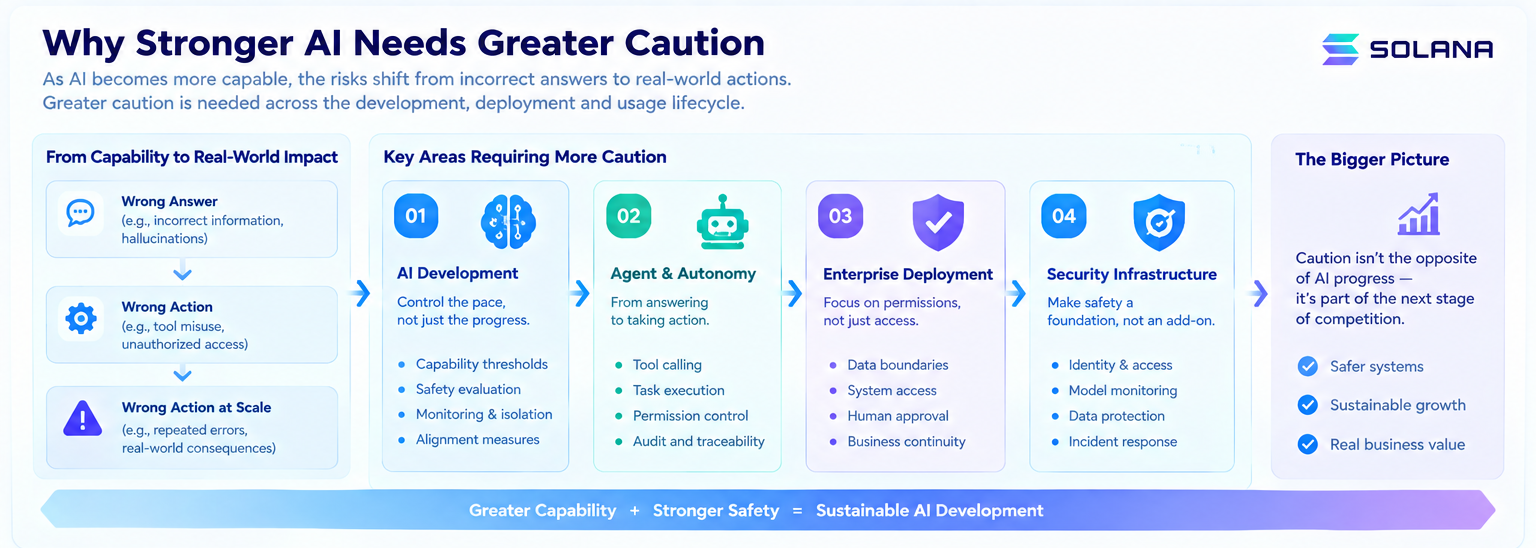
Điều gì thay đổi khi AI chuyển từ trả lời câu hỏi sang thực hiện nhiệm vụ?
Đây là điểm quan trọng nhất để hiểu cuộc tranh luận hiện nay về sự thận trọng trong AI.
Khi một mô hình trò chuyện thông thường đưa ra câu trả lời không chính xác, người dùng thường vẫn có thể nhận ra vấn đề.
Nhưng nếu Agent có quyền truy cập trình duyệt, môi trường thực thi mã, cơ sở dữ liệu, hệ thống Email hoặc nền tảng đám mây, Agent có thể hoàn thành nhiều bước mà không cần xác nhận thêm.
Vì vậy, ý nghĩa của lỗi cũng thay đổi:
-
Trước đây: Câu trả lời sai
-
Ngày nay, lỗi đó có thể trở thành: Hành động sai
-
Thậm chí có thể trở thành: Hành động sai trên quy mô lớn
Đây là sự chuyển dịch mang tính then chốt.
Trong hệ thống thực tế, kịch bản nguy hiểm nhất không nhất thiết là mô hình mắc một lỗi duy nhất. Nguy hiểm hơn là mô hình có thể lặp lại cùng một lỗi nhiều lần trong thời gian ngắn.
Phân tích của OpenAI về các sự cố an toàn mô hình gần đây nhấn mạnh rằng khi hệ thống AI trở nên tự chủ hơn, hành vi lệch hướng có thể dẫn đến việc truy cập trái phép vào hệ thống thực của bên thứ ba và gây ra những hậu quả khác trong thế giới thực.
Báo cáo mới nhất của Anthropic đưa ra các ví dụ cụ thể hơn: những kẻ tấn công đã sử dụng Claude để phát triển công cụ mạng, xây dựng hệ thống giám sát, phát triển mã độc và thực hiện các hoạt động rủi ro cao khác. Chúng cũng cố gắng vượt qua biện pháp bảo vệ bằng cách chia nhỏ nhiệm vụ, sử dụng dịch vụ proxy và kết hợp nhiều mô hình.
Do đó, trọng tâm của an toàn AI sẽ ngày càng chuyển từ "mô hình nói gì" sang "mô hình có thể làm gì".
Tầm quan trọng của quản lý quyền, gọi công cụ, kiểm tra hoạt động, giới hạn nhiệm vụ, xác nhận của con người và giám sát theo thời gian thực cũng sẽ tăng tương ứng.
Vì sao "phát triển nhanh hơn" không nhất thiết có nghĩa là "AI tiến bộ nhanh hơn"?
Bề ngoài, sự cạnh tranh trong ngành AI dường như đi theo một hướng duy nhất: bên nào huấn luyện nhanh hơn thì có thể ra mắt mô hình mạnh hơn sớm hơn.
Tuy nhiên, tốc độ nghiên cứu và phát triển thực sự nên được chia thành hai biến số: Tốc độ phát triển năng lực + Tốc độ phát triển an toàn
Nói cách khác: tốc độ tăng trưởng năng lực + tốc độ tăng trưởng năng lực an toàn
Nếu tốc độ tăng trưởng năng lực tiếp tục tăng nhanh mà không đi kèm mức gia tăng tương ứng của năng lực an toàn, cuối cùng doanh nghiệp có thể phải bắt kịp ở một giai đoạn muộn hơn nhiều.
Ví dụ, mô hình có thể đã sở hữu năng lực mạng mạnh mẽ trong khi hệ thống giám sát chỉ có thể phát hiện các cuộc tấn công đơn giản. Agent có thể thực hiện hàng chục bước trong khi hệ thống quyền vẫn được thiết kế theo logic của chatbot thông thường. Mô hình có thể đã sở hữu năng lực suy luận khoa học mạnh mẽ trong khi hệ thống đánh giá vẫn chủ yếu dựa vào các bộ đánh giá hỏi và đáp truyền thống.
Trong những trường hợp như vậy, việc tăng cường năng lực mô hình không nhất thiết có nghĩa là hệ thống đã sẵn sàng được triển khai trong môi trường thế giới thực rộng lớn hơn.
Tuyên bố công khai của OpenAI vào tháng 8 là một ví dụ điển hình. Khi rủi ro an ninh liên quan đến Astra gia tăng, công ty cho biết cần tạm thời làm chậm việc mở rộng để có thời gian tăng cường năng lực giám sát, căn chỉnh và an toàn.
Do đó, việc làm chậm lại không nhất thiết cho thấy thất bại về mặt kỹ thuật.
Trong một số trường hợp, điều này thậm chí có thể cho thấy hệ thống nghiên cứu và phát triển đang bước vào giai đoạn trưởng thành hơn: các nhóm phát triển bắt đầu nhận ra rằng tăng trưởng năng lực không thể thay thế cho cơ sở hạ tầng an toàn.
Điều AI thực sự cần kiểm soát là "quyền", không phải "quyền truy cập"
Khi triển khai AI, câu hỏi doanh nghiệp thường thảo luận nhất là liệu họ có nên sử dụng AI hay không.
Nhưng câu hỏi đó quá rộng. Những câu hỏi hiệu quả hơn bao gồm:
Những câu hỏi này xác định ranh giới quyền hạn của AI.
Nghiên cứu của IBM trong năm nay về việc sử dụng AI trong doanh nghiệp cho thấy khi mở rộng triển khai AI, doanh nghiệp đang gặp phải những vấn đề ngày càng đáng kể liên quan đến kiểm soát và sự phụ thuộc. Trong khảo sát, 71% lãnh đạo cho biết hiện tại việc thay thế nhà cung cấp hoặc mô hình AI chính sẽ khó khăn, trong khi 91% người tham gia cho biết doanh nghiệp của họ vẫn chưa hiểu đầy đủ mức độ phụ thuộc vào các nhà cung cấp, mô hình và cơ sở hạ tầng AI khác nhau.
Điều này cho thấy sự thận trọng trong việc sử dụng AI không chỉ là vấn đề của các nhóm an ninh.
Nó gắn chặt với kiến trúc doanh nghiệp, sự phụ thuộc vào nhà cung cấp, chủ quyền dữ liệu, tính liên tục trong kinh doanh và khả năng duy trì quyền kiểm soát của tổ chức.
Doanh nghiệp có thể sử dụng AI mạnh mẽ trong khi cấp quyền cho AI một cách thận trọng.
Ví dụ, AI có thể tự động tạo mã mà không được phép đẩy mã trực tiếp lên môi trường trực tuyến. AI có thể phân tích dữ liệu khách hàng mà không được phép sửa đổi các tài khoản cốt lõi. AI có thể tạo đề xuất mua sắm mà không được phép tự động thực hiện các khoản thanh toán lớn.
Loại hình tự chủ có giới hạn này có thể trở thành hướng triển khai Agent trong doanh nghiệp phổ biến nhất.
AI mạnh mẽ hơn có thể khiến "xác nhận của con người" trở nên quan trọng hơn
Một số người cho rằng nếu AI trở nên đủ mạnh, cuối cùng AI nên được tự động hóa hoàn toàn.
Trên thực tế, điều ngược lại có thể đúng. AI càng tiến gần đến các quyết định có giá trị cao, doanh nghiệp càng có khả năng yêu cầu con người xác nhận tại các điểm quan trọng. Điều này không phải vì con người nhất thiết chính xác hơn AI, mà vì cơ cấu trách nhiệm mà con người phải gánh vác là khác nhau.
Doanh nghiệp không chỉ cần câu trả lời đúng. Họ còn cần biết ai đã phê duyệt một hành động, vì sao hành động đó được phê duyệt, hành động đó dựa trên dữ liệu nào và trách nhiệm sẽ được phân định ra sao nếu có sự cố xảy ra.
Vì vậy, human-in-the-loop không nên được xem là giải pháp tạm thời trong giai đoạn năng lực AI còn chưa đủ.
Trong lĩnh vực tài chính, chăm sóc sức khỏe, an ninh mạng, CNTT doanh nghiệp và các ngành có rủi ro cao khác, human-in-the-loop nhiều khả năng sẽ trở thành thành phần kiến trúc cốt lõi của hệ thống AI trưởng thành. Đặc biệt đối với hệ thống Agent, thiết kế thực sự trưởng thành có thể không phải là AI hoàn toàn tự chủ, mà là: AI tự chủ trong phạm vi giới hạn, AI có thể tự chủ vận hành trong các tham số được xác định trước, trong khi các giới hạn rõ ràng vẫn được duy trì đối với quyền hạn, số lượng, phạm vi dữ liệu và hoạt động rủi ro cao.
An toàn AI đang chuyển từ "phần bổ sung" thành cơ sở hạ tầng
Nhìn lại lịch sử ngành phần mềm, bảo mật thường được xem là lớp bổ sung được thêm vào sau khi quá trình phát triển hoàn tất. Tuy nhiên, cùng với sự phát triển của điện toán đám mây, danh tính, quyền hạn, mã hóa, nhật ký, giám sát và quản lý lỗ hổng dần trở thành cơ sở hạ tầng.
AI có thể cũng đang trải qua quá trình chuyển đổi tương tự. Trong tương lai, một nền tảng AI thực sự trưởng thành sẽ cần nhiều hơn năng lực mô hình. Nền tảng đó cũng sẽ cần hệ thống danh tính, kiểm soát quyền, đánh giá mô hình, giám sát hành vi, cô lập công cụ, ranh giới dữ liệu, nhật ký kiểm tra và năng lực ứng phó sự cố.
Lời giải thích về an toàn của Astra mà OpenAI công bố gần đây đã phản ánh xu hướng này, bao gồm giám sát toàn bộ dấu vết thực thi, cô lập nội bộ nghiêm ngặt hơn và đánh giá căn chỉnh trước khi phát hành.
Công tác an toàn công khai của Anthropic cũng ngày càng nhấn mạnh việc quan sát các cuộc tấn công trong thế giới thực liên quan đến việc sử dụng mô hình và sử dụng những quan sát đó để cải thiện biện pháp bảo vệ.
Do đó, bản thân an toàn AI có thể trở thành một lớp cơ sở hạ tầng mới.
Năng lực mô hình sẽ tiếp tục tiến bộ theo chiều dọc, trong khi cơ sở hạ tầng an toàn sẽ mở rộng theo chiều ngang trên toàn bộ quá trình phát triển, thử nghiệm, triển khai, sử dụng và kiểm tra sau sự cố.
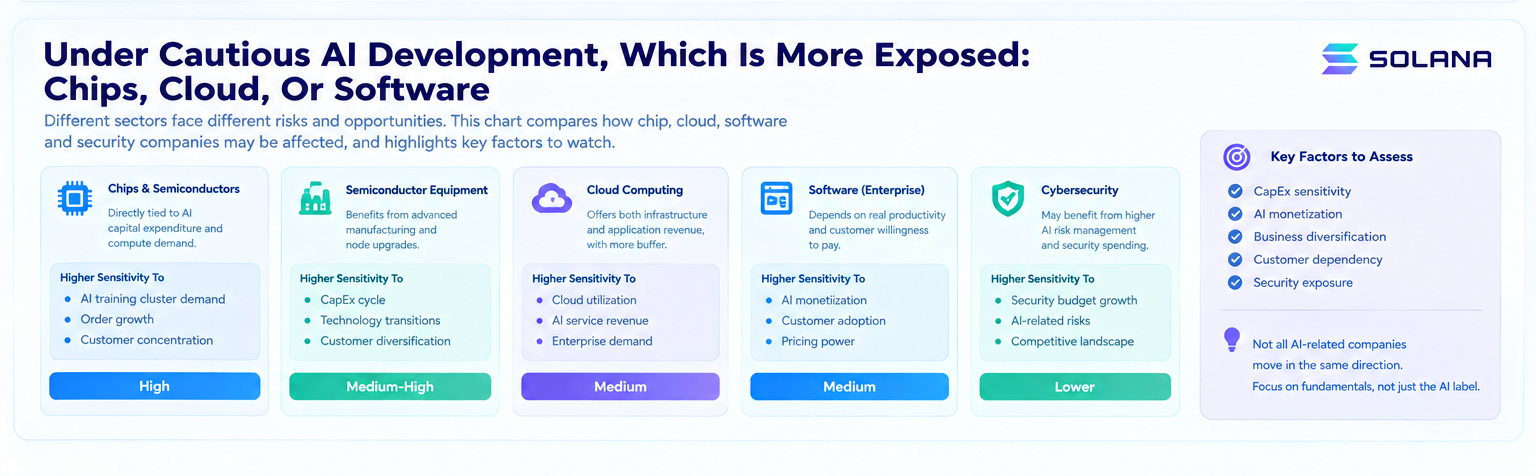
Sự thận trọng không đối lập với phát triển AI, mà có thể là lợi thế cạnh tranh tiếp theo
Nếu ngành AI bước vào một giai đoạn trưởng thành hơn, các tiêu chí dùng để so sánh trên thị trường có thể thay đổi.
Trong những ngày đầu, mọi người so sánh số lượng tham số của từng mô hình, hiệu suất trên các bộ đánh giá và tốc độ ra mắt sản phẩm.
Giai đoạn tiếp theo có thể tập trung vào những câu hỏi như:
-
Ai có thể hoàn thành đánh giá năng lực rủi ro cao nhanh hơn?
-
Ai có thể triển khai biện pháp kiểm soát quyền với chi phí thấp hơn?
-
Ai có thể xác định hành vi bất thường của mô hình chính xác hơn?
-
Ai có thể hỗ trợ tốt hơn các yêu cầu tuân thủ của doanh nghiệp?
-
Ai có thể giảm sự cố liên quan đến AI mà không làm suy giảm hiệu quả vận hành?
Điều này có nghĩa là bản thân an toàn có thể trở thành một năng lực sản phẩm.
Nghiên cứu của IBM về doanh nghiệp cho thấy các tổ chức có năng lực kiểm soát AI mạnh hơn được bảo vệ tốt hơn trước các cú sốc rủi ro liên quan đến AI.
Vì vậy, sự thận trọng không có nghĩa là đưa AI trở lại giai đoạn có năng lực thấp hơn.
Mục tiêu thực sự trưởng thành nên là: duy trì tốc độ tăng trưởng năng lực AI gần nhất có thể với tốc độ mà con người có thể hiểu, kiểm soát và chịu trách nhiệm cho những hệ quả của AI.
Đó có thể là câu hỏi mà hoạt động phát triển AI tiên phong thực sự cần trả lời khi bước vào giai đoạn tiếp theo.
Câu hỏi thường gặp
Vì sao quá trình phát triển lại chậm lại khi AI trở nên mạnh mẽ hơn?
Bởi vì mô hình càng có năng lực, phạm vi tác động tiềm tàng càng lớn. Khi mô hình có khả năng gọi công cụ và tự chủ thực thi, lỗi có thể không còn nằm ở lớp đầu ra mà chuyển thành hành động trong thế giới thực. Vì vậy, tốc độ phát triển cần tiến triển song song với năng lực đánh giá và an toàn.
Việc sử dụng AI một cách thận trọng có nghĩa là doanh nghiệp nên sử dụng ít AI hơn không?
Không. Cách tiếp cận hiệu quả hơn là mở rộng phạm vi sử dụng AI trong khi kiểm soát phạm vi quyền hạn của AI. Doanh nghiệp có thể cho phép AI xử lý khối lượng công việc lớn, đồng thời dành các hoạt động rủi ro cao cho con người phê duyệt.
Vì sao Agent khiến các vấn đề về an toàn AI trở nên quan trọng hơn?
Bởi vì Agent không chỉ tạo nội dung, mà còn có thể liên tục gọi công cụ để thực hiện nhiệm vụ. Khi chuỗi thực thi dài hơn và quyền hạn tăng lên, một lỗi duy nhất có thể tạo ra hậu quả nghiêm trọng hơn trong thế giới thực.
An toàn AI có thể trở thành một rào cản cạnh tranh mới không?
Rất có khả năng. Khi năng lực mô hình ngày càng tương đồng, năng lực đánh giá, giám sát, kiểm soát quyền và quản trị doanh nghiệp có thể trở thành những yếu tố quan trọng ảnh hưởng đến tốc độ thương mại hóa.