Trí tuệ nhân tạo đang thay đổi cách thông tin được xử lý và nghiên cứu công nghệ được thực hiện trong lĩnh vực an ninh mạng. Từ phân tích mã và xác định lỗ hổng đến điều phối tác vụ tự động, AI có thể giúp các nhà nghiên cứu xử lý thông tin phức tạp hiệu quả hơn, đồng thời cung cấp cho kẻ tấn công các công cụ mới. Khi những khả năng này được sử dụng với mục đích xấu, chúng tạo thành hiện tượng an ninh có tên gọi AI-Assisted Exploit. Đây không phải là một kỹ thuật tấn công hoàn toàn độc lập, mà là năng lực được tăng cường khi AI tham gia vào các quy trình tấn công mạng truyền thống.
Để hiểu về AI-Assisted Exploit, cần nhiều hơn việc xem xét các tác vụ mà một mô hình có thể thực hiện. Cũng cần phân biệt vai trò cụ thể của AI trong chuỗi tấn công, giới hạn năng lực thực tế và tác động tiềm tàng đối với an ninh. Bài viết này bắt đầu bằng định nghĩa cơ bản, giải thích cách AI có thể tham gia vào việc thu thập thông tin, nghiên cứu lỗ hổng và chuẩn bị tấn công, xem xét các ứng dụng phổ biến, đồng thời thảo luận thêm về các giới hạn kỹ thuật và tác động an ninh đối với lĩnh vực tài sản tiền mã hóa.
Những điểm chính
-
Cốt lõi của AI-Assisted Exploit là nâng cao năng lực. AI có thể giúp kẻ tấn công xử lý thông tin, phân tích mã và chuẩn bị tài liệu phục vụ tấn công, nhưng điều này không có nghĩa cuộc tấn công được hoàn thành hoàn toàn bởi trí tuệ nhân tạo.
-
AI có thể tham gia ở nhiều giai đoạn của một cuộc tấn công mạng. Từ thu thập thông tin và nghiên cứu lỗ hổng đến chuẩn bị tấn công và phân tích kết quả, AI có thể hỗ trợ ở các mức độ khác nhau.
-
Các ứng dụng phổ biến gồm nghiên cứu lỗ hổng, lừa đảo giả mạo và hỗ trợ phát triển phần mềm độc hại. Những phương thức này thường được kết hợp với các cách thức tấn công truyền thống thay vì thay thế hoàn toàn chúng.
-
Đầu ra của AI có những giới hạn về độ chính xác và khả năng thực thi. Mô hình có thể diễn giải sai mã hoặc bỏ sót ngữ cảnh, và việc một lỗ hổng có thể bị khai thác hay không vẫn cần được xác minh trong thực tế.
-
AI ảnh hưởng đến cả tấn công lẫn phòng thủ. Các ứng dụng như rà soát mã, phân tích thông tin tình báo về mối đe dọa và phát hiện bất thường cũng cung cấp hỗ trợ kỹ thuật mới cho an ninh tài sản tiền mã hóa.
Định nghĩa cơ bản về AI-Assisted Exploit
AI-Assisted Exploit đề cập đến việc kẻ tấn công sử dụng trí tuệ nhân tạo trong các hoạt động tấn công mạng nhằm nâng cao hiệu quả xử lý thông tin, nghiên cứu lỗ hổng, chuẩn bị tấn công hoặc thực hiện tấn công. AI có thể tham gia vào việc hiểu mã, tổ chức thông tin công khai, phân tích bất thường, tạo nội dung và tự động hóa một số tác vụ. Tuy nhiên, AI nhìn chung chỉ là một công cụ hỗ trợ trong chuỗi tấn công và không có nghĩa cuộc tấn công được hoàn thành độc lập bởi trí tuệ nhân tạo.
Các cuộc tấn công mạng truyền thống thường yêu cầu kẻ tấn công dành thời gian nghiên cứu hệ thống mục tiêu, hiểu kiến trúc phần mềm, xác định các lỗ hổng tiềm ẩn, chuẩn bị tài liệu phục vụ tấn công và điều chỉnh phương pháp dựa trên môi trường mục tiêu. Với sự phát triển của các mô hình ngôn ngữ lớn, mô hình phân tích mã và tác tử tự động, một số tác vụ trước đây phụ thuộc vào công việc thủ công hiện có thể nhận được sự hỗ trợ từ AI. Ví dụ, AI có thể giúp các nhà nghiên cứu đọc mã phức tạp, tóm tắt thông tin lỗ hổng đã được công bố công khai, giải thích nhật ký bất thường hoặc đề xuất hướng thử nghiệm tiếp theo dựa trên các vấn đề đã biết. Khi những khả năng này được sử dụng với mục đích xấu, kẻ tấn công cũng có thể dùng chúng để rút ngắn thời gian nghiên cứu ban đầu và giảm rào cản đối với một số tác vụ kỹ thuật.
Điều quan trọng cần lưu ý là AI-Assisted Exploit không phải một danh mục tấn công độc lập có lộ trình kỹ thuật cố định. Thay vào đó, đây là mô tả khái quát về cách AI tham gia vào các hoạt động tấn công. Nó có thể được kết hợp với các phương pháp tấn công truyền thống như khai thác lỗ hổng, lừa đảo giả mạo, phần mềm độc hại, mạo danh và tấn công chuỗi cung ứng. Để xác định một hoạt động có phải là AI-Assisted Exploit hay không, yếu tố then chốt là AI có tham gia đáng kể vào quá trình chuẩn bị, phân tích hoặc thực hiện tấn công hay không, chứ không phải việc kẻ tấn công chỉ đơn thuần sử dụng một công cụ AI.
AI-Assisted Exploit hoạt động như thế nào
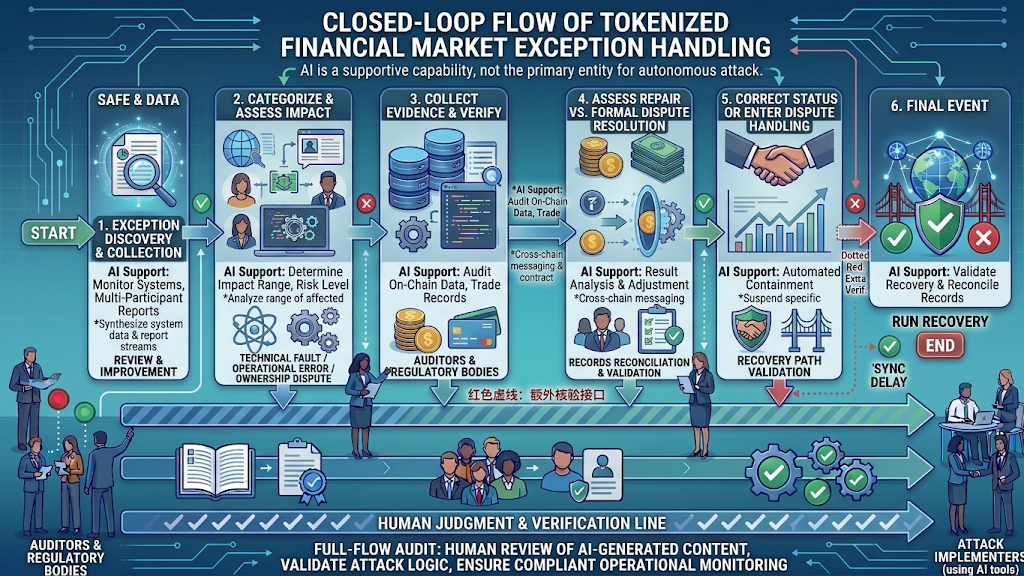
AI có thể tham gia ở các giai đoạn khác nhau trong vòng đời tấn công mạng. AI có thể xử lý khối lượng lớn văn bản và mã, đồng thời trong một số điều kiện nhất định, có thể gọi các công cụ bên ngoài và tổ chức kết quả thực thi. Vì vậy, vai trò của AI có thể chỉ giới hạn ở một bước riêng lẻ hoặc được kết hợp với các công cụ tự động khác để tạo thành một quy trình làm việc tương đối liền mạch.
Trong giai đoạn thu thập thông tin, AI có thể hỗ trợ tổ chức tài liệu công khai, tài liệu kỹ thuật, thông tin phiên bản phần mềm và mối quan hệ giữa các thành phần hệ thống. Kẻ tấn công có thể sử dụng những khả năng này để hiểu môi trường mục tiêu nhanh hơn và lọc các thông tin kỹ thuật cần được nghiên cứu thêm. Tuy nhiên, việc phân tích tài liệu công khai không đồng nghĩa với việc giành được quyền truy cập hệ thống, cũng không chứng minh rằng mục tiêu có lỗ hổng có thể khai thác.
Trong giai đoạn nghiên cứu lỗ hổng, AI có thể hỗ trợ đọc mã nguồn, giải thích logic hàm, xác định các phương thức xử lý dữ liệu đáng ngờ và đề xuất những khu vực cần được xem xét thêm. Ví dụ, các hoạt động kiểm tra quyền hạn, xác thực đầu vào, ranh giới dữ liệu và logic gọi bên ngoài đều có thể trở thành đối tượng của việc rà soát an ninh. Đầu ra của AI vẫn cần được xác minh vì mô hình có thể hiểu sai ngữ cảnh mã, nhầm logic bình thường là lỗ hổng hoặc bỏ sót một vấn đề chỉ xảy ra trong các điều kiện thực thi cụ thể.
Trong giai đoạn chuẩn bị tấn công, AI có thể được sử dụng để tạo hoặc điều chỉnh nội dung văn bản, tổ chức thông tin kỹ thuật, hỗ trợ viết tài liệu kiểm thử hoặc phân tích kết quả của các hoạt động trước đó. Trong các cuộc tấn công kỹ nghệ xã hội, mô hình có thể giúp kẻ tấn công tạo thông tin liên lạc phù hợp với từng tình huống cụ thể. Trong các cuộc tấn công kỹ thuật, mô hình có thể giúp tổ chức thông tin lỗ hổng công khai hoặc giải thích các thông báo lỗi phức tạp. Việc một cuộc tấn công thực tế có thể được hoàn thành hay không phụ thuộc vào các yếu tố gồm môi trường của hệ thống mục tiêu, quyền hạn, điều kiện lỗ hổng và biện pháp kiểm soát an ninh.
Trong giai đoạn thực thi và phản hồi, một số hệ thống tự động có thể kết nối mô hình với tập lệnh, công cụ quét hoặc phần mềm khác, đồng thời tiếp tục xử lý thông tin dựa trên kết quả tác vụ. Sự kết hợp này có thể nâng cao hiệu quả của công việc lặp lại, nhưng giới hạn năng lực của nó bị chi phối bởi quyền của công cụ, độ tin cậy của mô hình và môi trường vận hành. AI không thể chỉ bằng khả năng tạo ngôn ngữ mà vượt qua mọi cơ chế xác thực, kiểm soát truy cập hoặc biện pháp phòng vệ của hệ thống.
Các hình thức phổ biến của AI-Assisted Exploit
Nghiên cứu lỗ hổng và chuẩn bị khai thác có sự hỗ trợ của AI
Lỗ hổng phần mềm có thể bắt nguồn từ việc xác thực đầu vào không đầy đủ, kiểm soát truy cập không chính xác, lỗi logic mã, vấn đề về phần phụ thuộc hoặc cấu hình hệ thống không phù hợp. AI có thể giúp các nhà nghiên cứu hiểu cấu trúc mã, tóm tắt các vấn đề tiềm ẩn và lọc những khu vực cần được kiểm thử thêm. Nếu kẻ tấn công sử dụng những năng lực tương tự với mục đích xấu, họ có thể phân tích mã công khai nhanh hơn, nghiên cứu các lỗ hổng đã được công bố và xác định những lỗi có khả năng tương tự trên các hệ thống khác nhau.
Tuy nhiên, việc xác định mã đáng ngờ không đồng nghĩa với việc phát hiện một lỗ hổng thực sự. Việc một vấn đề có thể bị khai thác hay không thường còn phụ thuộc vào môi trường vận hành, điều kiện quyền hạn, các phần phụ thuộc bên ngoài, cấu hình hệ thống và đường dẫn thực thi cụ thể. Ngay cả khi AI giúp kẻ tấn công xác định nhanh hơn các khu vực đáng ngờ, điều này cũng không trực tiếp chứng minh rằng một cuộc tấn công sẽ thành công.
Lừa đảo giả mạo và kỹ nghệ xã hội có sự hỗ trợ của AI
Lừa đảo giả mạo dựa vào việc đánh lừa người dùng tiết lộ thông tin tài khoản, thông tin xác thực hoặc quyền ủy quyền. AI có thể giúp tạo văn bản tự nhiên hơn, điều chỉnh phong cách ngôn ngữ, dịch nội dung sang các phiên bản khác nhau và tùy chỉnh thông tin liên lạc theo các tình huống cụ thể. Do đó, một số nội dung lừa đảo giả mạo không còn bị giới hạn trong các mẫu truyền thống có lỗi chính tả rõ ràng hoặc cách diễn đạt thiếu tự nhiên.
Trong lĩnh vực tài sản tiền mã hóa, các nền tảng giao dịch giả mạo, dịch vụ ví, thông báo dự án, chiến dịch airdrop và thông tin liên lạc từ bộ phận hỗ trợ khách hàng đều có thể trở thành tình huống tấn công. Kẻ tấn công có thể dùng AI để tạo các giải thích kỹ thuật hoặc thông báo dịch vụ có vẻ chuyên nghiệp, khiến người dùng tin rằng họ đang liên lạc với một tổ chức đáng tin cậy. Người dùng cần hiểu rằng ngôn ngữ trôi chảy, định dạng chuẩn hóa hoặc việc sử dụng thuật ngữ chuyên môn không chứng minh rằng một thông điệp là xác thực.
Phần mềm độc hại và tác vụ tự động có sự hỗ trợ của AI
AI cũng có thể được sử dụng để hỗ trợ nghiên cứu phần mềm độc hại, hiểu mã, chỉnh sửa nội dung và quản lý tác vụ tấn công. Kẻ tấn công có thể dùng mô hình để giải thích mã hiện có, tổ chức tài liệu kỹ thuật hoặc điều chỉnh thông tin liên lạc độc hại. Khi AI được kết hợp với các công cụ tự động, một số hoạt động lặp lại có thể được xử lý hiệu quả hơn.
Tuy nhiên, mã do AI tạo ra có thể không chạy đúng cách và nội dung được tạo ra không nhất thiết có khả năng vượt qua hoạt động phát hiện an ninh. Việc phần mềm độc hại có thể tạo ra tác động trong thực tế hay không vẫn phụ thuộc vào các yếu tố như hệ điều hành, cài đặt quyền, biện pháp bảo vệ điểm cuối, môi trường mạng và quy tắc phát hiện. Việc mô tả AI như một công cụ có thể tự động tạo phần mềm độc hại không thể bị phát hiện sẽ phóng đại năng lực thực tế của AI và che khuất các điều kiện kỹ thuật thực sự quan trọng trong hoạt động tấn công.
Sự khác biệt giữa AI-Assisted Exploit và các cuộc tấn công mạng truyền thống
AI-Assisted Exploit không thay đổi các mục tiêu cơ bản của tấn công mạng. Bất kể công cụ được sử dụng là gì, kẻ tấn công nhìn chung vẫn cần xác định điểm yếu của mục tiêu, vượt qua một số hình thức kiểm soát an ninh và đạt được các mục tiêu như đánh cắp thông tin, kiểm soát hệ thống, làm gián đoạn dịch vụ hoặc chuyển tài sản. Những thay đổi chủ yếu liên quan đến cách thông tin được xử lý, hiệu quả của việc chuẩn bị tấn công và chi phí thực hiện một số tác vụ.
Trong các hoạt động tấn công truyền thống, việc đọc mã, lọc thông tin, biên soạn nội dung và phân tích nhật ký thường đòi hỏi đáng kể công sức thủ công. AI có thể hỗ trợ các tác vụ này, giúp kẻ tấn công xử lý khối lượng lớn thông tin dễ dàng hơn và có khả năng giảm rào cản chuẩn bị đối với một số hoạt động tấn công. Tuy nhiên, các hệ thống phức tạp vẫn bao gồm sự phụ thuộc vào môi trường, các giới hạn về quyền và nhiều lớp bảo vệ, trong khi việc khai thác lỗ hổng vẫn cần được xác minh trong thực tế. AI có thể tăng tốc một số tác vụ, nhưng điều này không có nghĩa kẻ tấn công có thể vượt qua mọi giới hạn kỹ thuật.
Một điểm khác biệt quan trọng khác là những cải thiện về năng lực do AI mang lại không chỉ dành riêng cho kẻ tấn công. Các nhà nghiên cứu an ninh cũng có thể sử dụng mô hình để rà soát mã, phát hiện lỗ hổng, phân tích thông tin tình báo về mối đe dọa và tổ chức thông tin sự cố an ninh. Vì vậy, AI có thể nâng cao cả hiệu quả chuẩn bị tấn công lẫn hiệu quả phản ứng phòng thủ. Cuối cùng, kết quả an ninh vẫn phụ thuộc vào năng lực kỹ thuật, mức đầu tư nguồn lực, quản lý quyền hạn và hoạt động an ninh của cả hai bên.
Giới hạn kỹ thuật và ranh giới rủi ro của AI-Assisted Exploit
Việc hiểu AI-Assisted Exploit đòi hỏi phải phân biệt giữa nội dung mà một mô hình có thể tạo ra với việc nội dung được tạo ra có chính xác hoặc có thể thực thi trong môi trường thực tế hay không. Mô hình có thể đưa ra nhận định không chính xác hoặc bỏ sót ngữ cảnh quan trọng trong mã. Trong nghiên cứu an ninh, đầu ra mô hình chưa được xác minh chỉ có thể đóng vai trò là đầu mối phân tích. Nó không thể được sử dụng trực tiếp làm kết luận về lỗ hổng hoặc bằng chứng rằng một cuộc tấn công sẽ thành công.
Bản thân các công cụ AI cũng có thể trở thành một nguồn rủi ro an ninh mới. Nếu nhà phát triển hoặc đội ngũ an ninh cung cấp cho mô hình mã nhạy cảm, khóa, nhật ký nội bộ hoặc dữ liệu người dùng, họ cần cân nhắc rủi ro rò rỉ dữ liệu, kiểm soát truy cập và quy tắc xử lý dữ liệu của dịch vụ bên thứ ba. Các tác tử AI có quyền gọi công cụ cũng có thể bị ảnh hưởng bởi dữ liệu đầu vào độc hại, thao túng chỉ dẫn hoặc cấu hình quyền không phù hợp. Do đó, khi tổ chức sử dụng AI để phân tích an ninh, họ cũng cần thiết lập các ranh giới an ninh rõ ràng cho chính hệ thống AI.
Từ góc độ quản lý, khía cạnh của AI-Assisted Exploit cần được chú ý không phải là liệu một mô hình cụ thể có thể độc lập hoàn thành một cuộc tấn công phức tạp hay không. Các câu hỏi quan trọng hơn là liệu AI có giúp mở rộng quy mô công việc trước đây đòi hỏi nhiều công sức thủ công hay không, và liệu các tổ chức có thể kịp thời xác định cũng như khắc phục những điểm yếu an ninh cơ bản hay không. Cập nhật phần mềm, kiểm soát quyền truy cập, bảo vệ thông tin xác thực nhạy cảm, giám sát nhật ký và kiểm thử an ninh liên tục vẫn là những biện pháp quan trọng để giảm rủi ro.
AI-Assisted Exploit và an ninh tài sản tiền mã hóa
Hệ sinh thái tài sản tiền mã hóa bao gồm các mạng blockchain, hợp đồng thông minh, ví, nền tảng giao dịch, dịch vụ xuyên chuỗi và nhiều ứng dụng khác nhau. An ninh tài sản của người dùng không chỉ phụ thuộc vào các giao thức trên chuỗi mà còn phụ thuộc vào những yếu tố như xác thực tài khoản, thiết bị đầu cuối, tiện ích mở rộng trình duyệt, giao diện bên thứ ba và hành động của con người. Cấu trúc đa tầng này đồng nghĩa kẻ tấn công có thể tìm kiếm điểm yếu thông qua nhiều điểm xâm nhập khác nhau, và các năng lực có sự hỗ trợ của AI cũng có thể ảnh hưởng đến nhiều phần của hệ sinh thái.
Trong các tình huống liên quan đến hợp đồng thông minh, AI có thể giúp nhà phát triển rà soát logic mã, tổ chức cơ chế kiểm soát truy cập và phân tích hành vi bất thường. Trong các tình huống liên quan đến ví, AI có thể được dùng để tạo tin nhắn hỗ trợ khách hàng giả mạo hoặc nội dung lừa đảo thuyết phục hơn. Trong các tình huống về hạ tầng, AI cũng có thể giúp đội ngũ an ninh tổ chức thông tin rủi ro liên quan đến nút, API và các phần phụ thuộc. Điều kiện tấn công khác nhau tùy theo từng tình huống, vì vậy không nên đơn giản quy mọi rủi ro về lỗ hổng hợp đồng thông minh.
Đối với người dùng tài sản tiền mã hóa, các biện pháp bảo vệ trực tiếp nhất vẫn là bảo vệ khóa riêng và cụm từ hạt giống, xác minh tên miền chính thức, xử lý cẩn trọng các yêu cầu ký và rà soát quyền hợp đồng cũng như chi tiết giao dịch trước khi cấp quyền. Đội ngũ dự án và nhà cung cấp dịch vụ nên kết hợp kiểm toán mã, quản lý phần phụ thuộc, cô lập quyền, quản lý khóa và giám sát liên tục. AI có thể là một phần trong bộ công cụ an ninh, nhưng không thể thay thế kiểm toán độc lập và kiểm soát truy cập nghiêm ngặt.
Gate và nhận thức về an ninh tài sản tiền mã hóa
Trong quá trình giao dịch và quản lý tài sản kỹ thuật số, rủi ro an ninh không chỉ xuất phát từ các giao thức blockchain hoặc hợp đồng thông minh. Rủi ro cũng có thể phát sinh trong các lĩnh vực như đăng nhập tài khoản, xác minh danh tính, an ninh thiết bị, liên kết lừa đảo giả mạo và hoạt động ủy quyền của người dùng. Đối với người dùng các dịch vụ tài sản kỹ thuật số như Gate, việc hiểu AI-Assisted Exploit giúp họ nhận diện các hành vi mạo danh tinh vi hơn và duy trì thói quen xác minh phù hợp khi quản lý tài khoản cũng như tài sản.
Người dùng nên truy cập nền tảng qua các kênh chính thức, bảo vệ đúng cách thông tin xác thực tài khoản và thông tin xác minh, đồng thời không bao giờ tiết lộ mật khẩu, mã xác minh, khóa riêng hoặc cụm từ hạt giống cho bất kỳ ai. Khi gặp các công cụ bên thứ ba tuyên bố cung cấp tác tử giao dịch AI, lợi nhuận tự động hoặc hỗ trợ tài khoản, người dùng nên xác minh trước nguồn gốc, phạm vi quyền hạn và cách thức xử lý dữ liệu. Đặc biệt, người dùng cần thận trọng với các yêu cầu cài đặt phần mềm không rõ nguồn gốc, nhập cụm từ hạt giống của ví hoặc thực hiện các thao tác ủy quyền bất thường.
Từ góc độ ngành, AI đang thay đổi cả phương thức tấn công lẫn hoạt động an ninh trong lĩnh vực tài sản kỹ thuật số. Các lĩnh vực như phân tích rủi ro, phát hiện hành vi bất thường và tổ chức thông tin an ninh cung cấp cho các nền tảng và nhà cung cấp dịch vụ các lựa chọn kỹ thuật mới. Tuy nhiên, các hệ thống AI cụ thể mà một nền tảng sử dụng, các quy trình kinh doanh nơi chúng được triển khai và năng lực phòng thủ mà chúng cung cấp cần được xác định dựa trên các công bố công khai của nền tảng. Đối với người dùng, việc hiểu các cơ chế cơ bản của AI-Assisted Exploit có thể hỗ trợ đánh giá thông tin an ninh một cách hợp lý hơn, đồng thời giúp các bên tham gia trong ngành nhận thức rằng năng lực kỹ thuật được cải thiện không tự động dẫn đến an ninh được cải thiện. Các hệ thống an ninh vẫn cần được phát triển liên tục.
Câu hỏi thường gặp
AI-Assisted Exploit là gì?
AI-Assisted Exploit thường đề cập đến việc kẻ tấn công sử dụng trí tuệ nhân tạo để hỗ trợ phát hiện, phân tích hoặc khai thác điểm yếu trong phần mềm và hệ thống. AI có thể tham gia vào việc thu thập thông tin, phân tích mã, tạo nội dung tấn công và đánh giá kết quả, nhưng điều này không có nghĩa cuộc tấn công được AI hoàn thành một cách tự chủ.
AI-Assisted Exploit có giống với các cuộc tấn công mạng tự động không?
Không hoàn toàn giống nhau. Các cuộc tấn công tự động nhấn mạnh việc sử dụng chương trình để thực hiện các tác vụ lặp lại, trong khi AI-Assisted Exploit nhấn mạnh việc sử dụng khả năng phân tích, tạo sinh và suy luận của mô hình để nâng cao quy trình tấn công. Hai phương thức này có thể được kết hợp, nhưng AI-Assisted Exploit cũng có thể chỉ xảy ra ở một giai đoạn cụ thể.
AI có thể tự động phát hiện và khai thác mọi lỗ hổng phần mềm không?
Không. AI có thể hỗ trợ xác định mã đáng ngờ và các điểm yếu tiềm ẩn, nhưng đầu ra của mô hình có thể không chính xác. Việc một lỗ hổng có thể được khai thác trong thực tế hay không còn phụ thuộc vào môi trường vận hành, điều kiện quyền hạn, cấu hình hệ thống và các yếu tố kỹ thuật khác.
AI-Assisted Exploit ảnh hưởng đến người dùng tài sản tiền mã hóa như thế nào?
Nó có thể làm tăng mức độ tùy chỉnh của tin nhắn lừa đảo giả mạo, hỗ trợ phát triển các trang web giả mạo và phần mềm độc hại, đồng thời đẩy nhanh một số tác vụ nghiên cứu lỗ hổng. Người dùng nên tập trung bảo vệ thông tin xác thực tài khoản, khóa riêng và cụm từ hạt giống, xác minh nguồn gốc trang web, đồng thời rà soát cẩn thận các yêu cầu ký và ủy quyền của ví.
AI có thể được sử dụng để bảo vệ an ninh tài sản tiền mã hóa không?
Có. AI có thể hỗ trợ rà soát mã, phát hiện giao dịch bất thường, phân tích thông tin tình báo về mối đe dọa và tổ chức thông tin sự cố an ninh. Tuy nhiên, những năng lực này vẫn cần được xác minh chuyên môn và nên được sử dụng cùng với kiểm soát truy cập, kiểm toán độc lập và cơ chế ứng phó sự cố.