Lời mở đầu
An toàn của blockchain được xây dựng dựa trên sự tương tác của nhiều cơ chế mật mã và giao thức. Người dùng ủy quyền giao dịch thông qua ví, mạng thực hiện giao dịch theo quy tắc, chứng minh mật mã giúp xác minh kết quả tính toán, trong khi cơ chế đồng thuận và khả năng truy cập dữ liệu quyết định cách trạng thái mạng được chấp nhận, truyền bá và phục hồi. Do các cơ chế này đảm nhận những nhiệm vụ khác nhau, khi hiểu các thuộc tính an toàn của một công nghệ, cần phải làm rõ nó bảo vệ lớp nào và những vấn đề nào mà nó không giải quyết.
Điện toán lượng tử đã thêm một biến số công nghệ lâu dài vào vấn đề này. Một số hệ thống mật mã công khai đang được sử dụng rộng rãi hiện nay có thể phải đối mặt với các rủi ro tấn công khác nhau trong môi trường tính toán cổ điển khi có đủ sức mạnh từ máy tính lượng tử có khả năng chịu lỗi. Tuy nhiên, thời gian thực tế của mối đe dọa lượng tử vẫn còn không chắc chắn, không thể đồng nhất khả năng tấn công lý thuyết với khả năng phá vỡ ngay lập tức trong thực tế. Đối với blockchain, vấn đề có thể hành động hơn là: các thành phần mật mã nào có thể bị ảnh hưởng, liệu giao thức có thể thay thế các thành phần này hay không, người dùng có thể di chuyển an toàn hay không, và toàn bộ hệ sinh thái có đủ thời gian để hoàn thành việc nâng cấp hay không.
Lộ trình công nghệ của Starknet cung cấp một trường hợp phân tích, vì nó sử dụng hệ thống chứng minh STARK, đồng thời có mô hình tài khoản dựa trên tài khoản hợp đồng thông minh. Khi nghiên cứu, cần tách biệt "thuộc tính của hệ thống chứng minh" và "thuộc tính của chữ ký tài khoản", sau đó kiểm tra thêm về việc nâng cấp giao thức, hỗ trợ ví và phụ thuộc giữa các chuỗi. Bài viết này sẽ xây dựng khung cơ bản xung quanh những khía cạnh này, giúp người đọc hiểu được ý nghĩa công nghệ của lộ trình chống lượng tử và những hạn chế thực tế của nó.
Các điểm chính
-
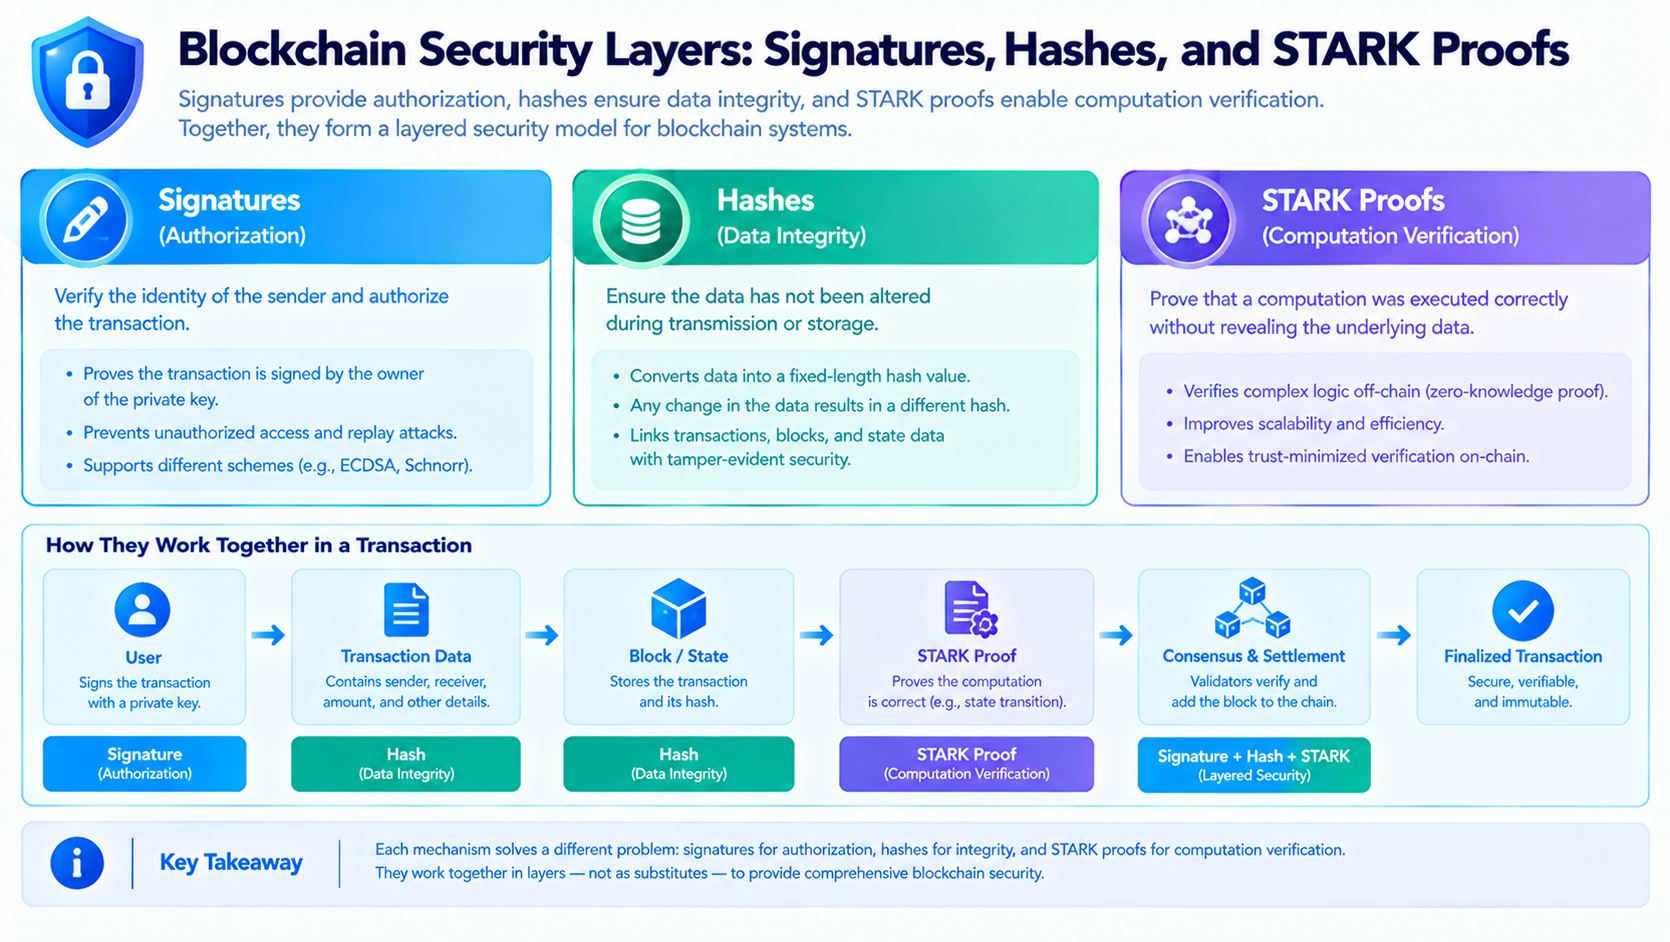
Chữ ký số được sử dụng để chứng minh ủy quyền giao dịch, hàm băm được sử dụng để tạo ra tóm tắt dữ liệu, chứng minh STARK được sử dụng để hỗ trợ xác minh tính chính xác của tính toán.
-
Hệ thống chứng minh có một số lợi thế nghiên cứu chống lượng tử, không có nghĩa là tất cả chữ ký tài khoản và thành phần giao thức của mạng đều có thuộc tính giống nhau.
-
Mô hình tài khoản thông minh của Starknet cung cấp không gian thiết kế để thay thế logic xác minh chữ ký, nhưng an toàn thực tế phụ thuộc vào việc thực hiện cụ thể và quá trình di chuyển.
-
Nâng cấp chống lượng tử không chỉ cần các thuật toán mật mã, mà còn liên quan đến ví, hợp đồng tài khoản, cơ chế giữa các chuỗi, quyền giao thức và trải nghiệm người dùng.
-
Các công nghệ thử nghiệm có thể xác minh tính khả thi của một lộ trình nhất định, nhưng không thể thay thế việc kiểm toán môi trường sản xuất, triển khai rộng rãi và đánh giá an toàn lâu dài.
-
Khi đánh giá các tuyên bố liên quan, cần phân biệt giữa thuộc tính an toàn lý thuyết, kết quả thử nghiệm, triển khai thử nghiệm và các chức năng đã được xác minh trong môi trường sản xuất.
Ba loại cơ chế mật mã trong blockchain
Chữ ký số giải quyết vấn đề ủy quyền. Khi người dùng khởi xướng chuyển khoản hoặc gọi hợp đồng thông minh, hệ thống cần xác định xem thao tác này có được ủy quyền bởi người kiểm soát tài khoản hay không. Ví thường sử dụng khóa riêng để tạo chữ ký, bên xác minh sẽ kiểm tra chữ ký có hợp lệ hay không dựa trên khóa công khai tương ứng hoặc quy tắc tài khoản. Chữ ký bản thân không chứng minh giao dịch về mặt kinh tế hợp lý, cũng không đảm bảo hợp đồng không có lỗ hổng; nó chủ yếu trả lời câu hỏi: thao tác này có phù hợp với điều kiện ủy quyền được hệ thống công nhận hay không.
Hàm băm đảm nhận một loại công việc khác. Nó ánh xạ dữ liệu đầu vào thành một tóm tắt có độ dài cố định, thường được sử dụng để kiểm tra tính toàn vẹn của dữ liệu, cấu trúc cam kết, cây Merkle và các cấu trúc mật mã khác. Hàm băm không tương đương với thuật toán mã hóa, cũng không hoàn thành việc ủy quyền tài khoản một cách trực tiếp. An toàn của hàm băm thường cần được phân tích từ khả năng chống va chạm, khả năng chống hình ảnh và các giả thuyết an toàn liên quan. Ngay cả khi một hàm băm có thuộc tính an toàn tốt, hệ thống thực tế vẫn có thể thất bại do lỗi thực hiện, thiết kế giao thức không đúng hoặc vấn đề quản lý khóa.
Chứng minh STARK được sử dụng để chứng minh một tính toán tuân theo các quy tắc đã chỉ định, mà không yêu cầu bên xác minh thực hiện lại toàn bộ tính toán. Về mặt khái niệm, người chứng minh cung cấp chứng minh cho quá trình tính toán, bên xác minh kiểm tra chứng minh có đáp ứng yêu cầu của giao thức hay không. Thiết kế an toàn của STARK thường sử dụng các cấu trúc như hàm băm và có các đặc điểm như thiết lập minh bạch, do đó có vị trí quan trọng trong nghiên cứu mật mã chống lượng tử. Tuy nhiên, nó không tự động thay thế chữ ký tài khoản, cũng không thể quyết định thứ tự giao dịch, đảm bảo tất cả dữ liệu có sẵn hoặc loại bỏ lỗ hổng hợp đồng thông minh. Để hiểu an toàn toàn diện của một mạng, cần kiểm tra đồng thời các thành phần chữ ký, chứng minh, đồng thuận và xử lý dữ liệu.
Ba loại cơ chế này có mối quan hệ hợp tác nhưng không thể thay thế cho nhau. Chữ ký của người dùng có thể ủy quyền cho một giao dịch, môi trường thực hiện chạy giao dịch theo giao thức, hệ thống chứng minh có thể hỗ trợ xác minh kết quả tính toán, trong khi chuỗi cơ sở hoặc cơ chế đồng thuận mạng quyết định trạng thái được xác nhận như thế nào. Nếu chỉ tập trung vào một thành phần, có thể bỏ lỡ các điểm rủi ro thực sự. Ví dụ, việc chứng minh tính toán không có vấn đề không có nghĩa là chữ ký tài khoản độc hại không thể được chấp nhận; thuật toán chữ ký an toàn cũng không có nghĩa là cầu nối giữa các chuỗi sẽ không giải phóng tài sản sai do lỗi logic xác minh.
Điện toán lượng tử sẽ thách thức những giả định an toàn nào
Tài khoản blockchain truyền thống thường sử dụng các công nghệ mật mã công khai như chữ ký số đường cong elip. Trong môi trường tính toán cổ điển, các giải pháp này phụ thuộc vào một số vấn đề toán học khó giải quyết trong tài nguyên tính toán thực tế. Nếu máy tính lượng tử có khả năng chịu lỗi đủ mạnh có thể chạy các thuật toán liên quan, lý thuyết có thể thay đổi độ khó tính toán của một số vấn đề, từ đó ảnh hưởng đến một số hệ thống mật mã công khai hiện có. Mức độ rủi ro sẽ bị ảnh hưởng bởi loại thuật toán, cấu trúc khóa, cách thực hiện và khả năng tính toán của kẻ tấn công, do đó không thể đồng nhất tất cả các hệ thống mật mã.
Tác động của điện toán lượng tử đối với hàm băm cần được phân tích theo cách khác. Thuật toán lượng tử có thể thay đổi độ phức tạp của các vấn đề tìm kiếm, nhưng không có nghĩa là tất cả các hàm băm sẽ bị tấn công cấu trúc giống như một số hệ thống mật mã công khai. Đối với các hệ thống như STARK, trọng tâm nghiên cứu thường bao gồm lựa chọn hàm băm, thiết lập tham số, cấu trúc hệ thống chứng minh và độ an toàn. Cái gọi là "có lợi thế thiết kế chống lượng tử" nên được hiểu là đánh giá an toàn dựa trên các giả định và cấu trúc cụ thể, chứ không phải là đảm bảo tuyệt đối cho tất cả các phương thức tấn công trong tương lai.
Từ góc độ kỹ thuật, việc chuyển đổi mật mã cần một kế hoạch hoàn chỉnh hơn là chỉ đơn giản thay thế thuật toán. Giao thức phải xác định cách thức đồng tồn tại của chữ ký mới và cũ, liệu tài khoản cũ có thể được cập nhật hay không, người dùng sẽ chứng minh quyền kiểm soát tài khoản gốc như thế nào, và trong quá trình di chuyển, làm thế nào để ngăn chặn kẻ tấn công lợi dụng logic tương thích. Cũng cần xem xét quy trình phục hồi ví, thiết bị ký phần cứng, mã xác minh của tài khoản thông minh, thông điệp giữa các chuỗi và hỗ trợ kỹ thuật của nền tảng giao dịch. Bất kỳ thành phần quan trọng nào nếu giữ lại phụ thuộc cũ trong thời gian dài đều có thể khiến việc nâng cấp tổng thể không đạt được mục tiêu an toàn mong muốn.
Do đó, nghiên cứu rủi ro lượng tử phù hợp hơn với mô hình đe dọa phân lớp. Đầu tiên, xác định các thành phần mật mã nào đã được sử dụng trong hệ thống, sau đó đánh giá trách nhiệm an toàn mà mỗi thành phần đảm nhận và bề mặt tấn công tiềm năng của nó; tiếp theo, phân tích xem các giải pháp thay thế có trưởng thành, có thể triển khai hay không, và trong quá trình di chuyển sẽ phát sinh những vấn đề tương thích nào; cuối cùng, kiểm tra xem dự án có đưa ra kế hoạch kiểm tra, kiểm toán và nâng cấp rõ ràng hay không. Khung này phản ánh sự phức tạp thực tế của hệ thống hơn là chỉ đơn giản đánh giá mạng bằng nhãn "an toàn lượng tử" hoặc "không an toàn lượng tử".
Mô hình tài khoản của Starknet và nâng cấp chữ ký
Trong thiết kế tài khoản truyền thống, địa chỉ tài khoản và quy tắc xác minh chữ ký có thể gắn chặt với một giải pháp mật mã cụ thể. Nếu trong tương lai cần thay thế thuật toán chữ ký, có thể liên quan đến việc đồng bộ hóa định dạng tài khoản, thực hiện ví và tính tương thích của giao thức. Tài khoản thông minh cho phép các nhà phát triển định nghĩa logic xác minh giao dịch thông qua hợp đồng tài khoản, tạo không gian cho các cơ chế ủy quyền linh hoạt hơn. Về lý thuyết, tài khoản có thể hỗ trợ các chữ ký khác nhau, các phương thức xác minh khác nhau hoặc các quy tắc di chuyển dần, nhưng khả năng thực hiện phụ thuộc vào thiết kế hợp đồng cụ thể, chứ không phải vào tên gọi "tài khoản thông minh".
Mô hình tài khoản của Starknet đáng nghiên cứu vì logic xác minh tài khoản có thể được thực hiện bởi hợp đồng. Nếu việc thực hiện tài khoản cho phép cập nhật hoặc kết hợp các phương thức xác minh chữ ký, sẽ có cơ hội khám phá sự tích hợp của các thành phần mật mã mới mà không hoàn toàn phụ thuộc vào một giải pháp chữ ký cố định duy nhất. Tuy nhiên, việc tài khoản có thể cập nhật hay không, quyền cập nhật thuộc về ai, việc nâng cấp có cần người dùng chủ động thực hiện hay không, và logic xác minh mới có được kiểm toán đầy đủ hay không đều là những vấn đề cần được xác nhận riêng. Các tài khoản khác nhau có thể áp dụng các cách thực hiện khác nhau, không thể giả định rằng tất cả các tài khoản đều hỗ trợ cùng một lộ trình di chuyển.
Từ góc độ trải nghiệm người dùng, nâng cấp chống lượng tử cần giảm thiểu rủi ro trong quá trình di chuyển. Người dùng có thể không hiểu sự khác biệt giữa khóa công khai, định dạng chữ ký và hợp đồng tài khoản, do đó ví cần làm rõ nội dung nâng cấp, phạm vi ủy quyền, chi phí tiềm năng và cách phục hồi sau khi thất bại. Nếu việc di chuyển yêu cầu người dùng thực hiện giao dịch đặc biệt, hệ thống cũng nên ngăn chặn các trang web lừa đảo lợi dụng cơ hội để dụ người dùng ký các thông điệp độc hại. Nâng cấp an toàn không chỉ là công việc của đội ngũ mật mã, mà còn là một phần của thiết kế sản phẩm ví, cảnh báo rủi ro và giáo dục người dùng.
Khi đánh giá tiến độ thực tế của Starknet, cần ghi lại trạng thái của các tài liệu nghiên cứu, công cụ phát triển, tài khoản thử nghiệm, mạng thử nghiệm và triển khai mạng chính. Một giải pháp chữ ký có thể hoàn thành giao dịch trong môi trường thử nghiệm là bằng chứng kỹ thuật có giá trị, nhưng vẫn cần xác nhận xem nó có được kiểm toán độc lập hay không, có phù hợp với người dùng thông thường hay không, có hỗ trợ ví chính thống hay không, và logic xác minh liên quan có đáng tin cậy trong môi trường mạng thực hay không. Chỉ khi phân biệt rõ ràng các giai đoạn này, mới có thể hiểu chính xác phạm vi mà các buổi trình diễn công nghệ đã chứng minh.
Mối quan hệ hợp tác giữa chứng minh STARK và chữ ký tài khoản
Trong hệ thống blockchain, chữ ký tài khoản và chứng minh STARK có thể xuất hiện trong cùng một quy trình xử lý giao dịch, nhưng hai vấn đề mà chúng giải quyết là khác nhau. Chữ ký được sử dụng để thể hiện ủy quyền tài khoản, trong khi hệ thống chứng minh được sử dụng để hỗ trợ xác minh quá trình tính toán hoặc chuyển đổi trạng thái có tuân theo quy tắc hay không. Một hệ thống có thể sử dụng chứng minh STARK để xác minh một lượng lớn tính toán, đồng thời sử dụng một giải pháp mật mã khác để xác minh chữ ký tài khoản. Do đó, không thể chỉ dựa vào việc mạng sử dụng chứng minh STARK để suy luận rằng giai đoạn ủy quyền giao dịch cũng đã hoàn toàn chuyển sang giải pháp chống lượng tử.
Nếu hệ thống muốn nâng cao khả năng chống lượng tử tổng thể, cần phải xem xét từ góc độ đầu đến cuối về các phụ thuộc an toàn. Ngoài chữ ký tài khoản, còn cần xem xét quyền nâng cấp giao thức, cơ chế xác minh hoặc sắp xếp, chữ ký và xác minh thông điệp được sử dụng trong cầu nối giữa các chuỗi, oracle, dịch vụ ủy thác và cơ sở hạ tầng liên quan. Ngay cả khi hệ thống chứng minh cốt lõi sử dụng cấu trúc có lợi thế nghiên cứu chống lượng tử, các thành phần ngoại vi vẫn có thể sử dụng các giải pháp mật mã khác. Mục tiêu của đánh giá an toàn không phải là tìm ra một thành phần "an toàn nhất", mà là đảm bảo không có điểm yếu an toàn rõ ràng giữa các khâu quan trọng của hệ thống.
Một khía cạnh khác cần lưu ý là độ phức tạp trong việc thực hiện. An toàn lý thuyết của các giải pháp mật mã không tự động đảm bảo rằng mã được thực hiện đúng. Việc lựa chọn tham số, tạo số ngẫu nhiên, quy tắc tuần tự hóa, điều kiện biên và quyền nâng cấp đều có thể ảnh hưởng đến an toàn cuối cùng. Hệ thống chứng minh hoặc giải pháp chữ ký mới cũng có thể làm tăng chi phí tính toán, phí giao dịch, chi phí tương thích ví hoặc độ phức tạp phát triển. Thiết kế giao thức cần phải cân nhắc giữa an toàn, hiệu quả, khả năng triển khai và trải nghiệm người dùng, và kiểm soát rủi ro thông qua kiểm toán, thử nghiệm và bảo trì liên tục.
Làm thế nào để xác định lộ trình chống lượng tử có thực sự được triển khai
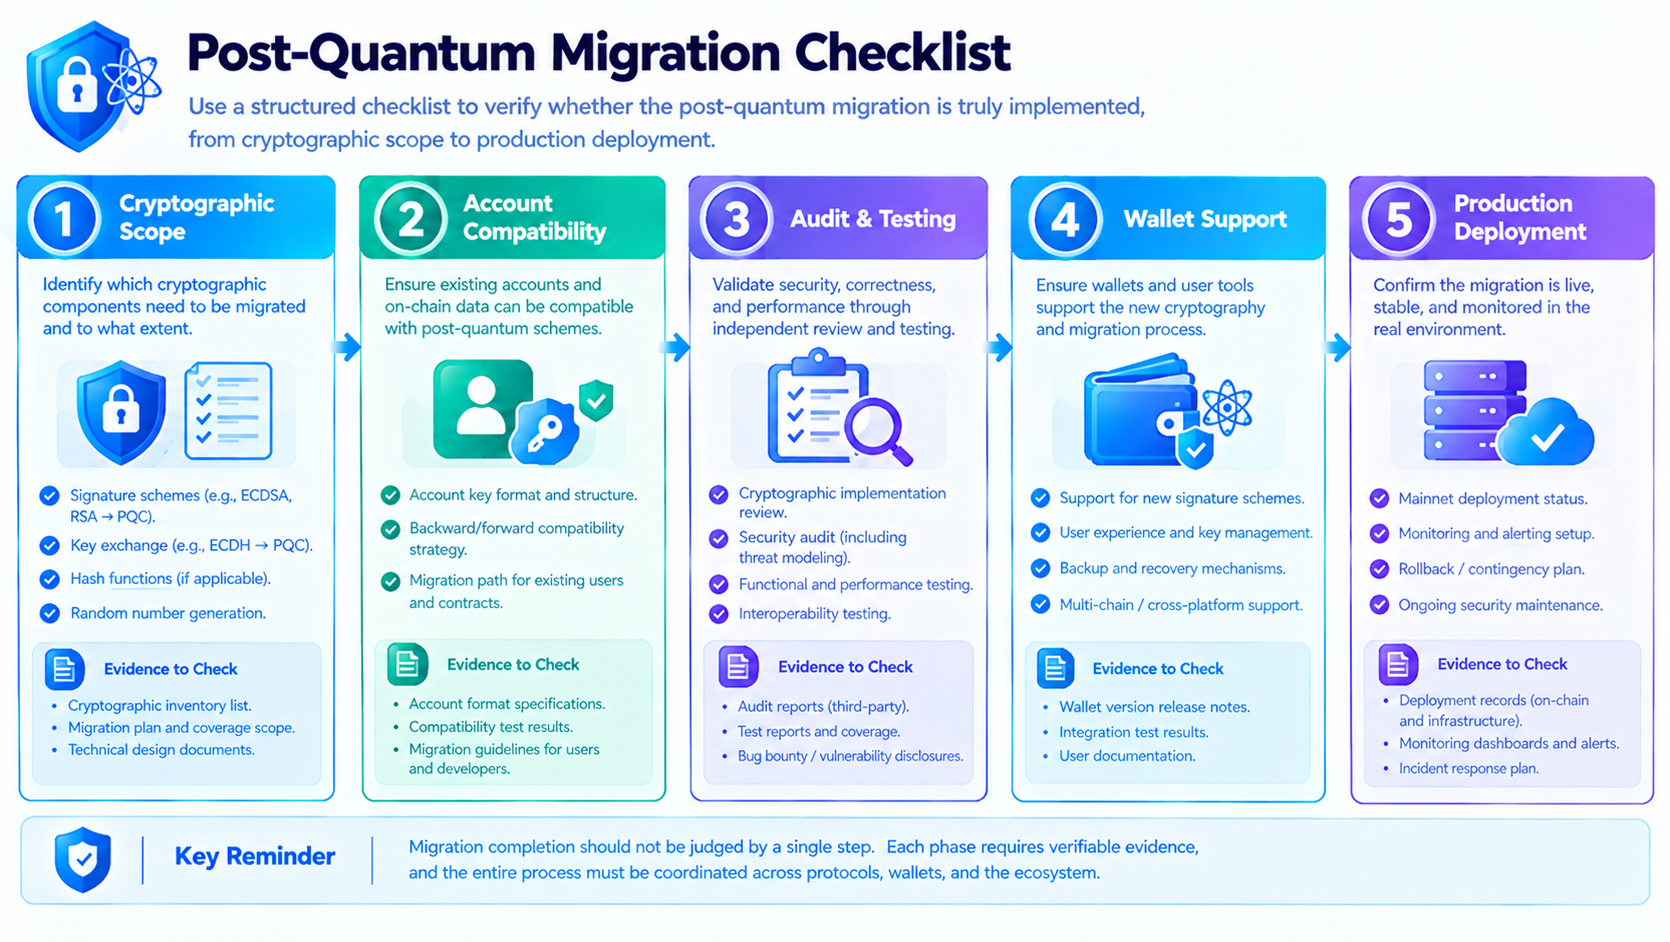
Kiểm tra đầu tiên là phạm vi kỹ thuật. Dự án có rõ ràng chỉ ra những thành phần nào đã hoàn thành nâng cấp, những thành phần nào vẫn đang trong giai đoạn nghiên cứu hoặc kế hoạch không? Nếu chỉ đề cập đến hệ thống chứng minh mà không nói rõ về chữ ký tài khoản, ví, quyền giao thức và phụ thuộc giữa các chuỗi, thì không thể coi thông tin đó là tuyên bố an toàn cấp hệ thống đầy đủ. Tài liệu kỹ thuật nên càng rõ ràng càng tốt về mục tiêu an toàn, mô hình đe dọa, giả định phụ thuộc và các rủi ro không nằm trong phạm vi.
Kiểm tra thứ hai là trạng thái triển khai. Báo cáo nghiên cứu, xác minh khái niệm, mạng thử nghiệm và triển khai mạng chính thuộc các giai đoạn khác nhau. Cần tìm kiếm tài liệu kỹ thuật có thể kiểm chứng, thay đổi mã, kết quả thử nghiệm và báo cáo kiểm toán, xác nhận chức năng có thực sự hoạt động, được hỗ trợ bởi những tài khoản hoặc hợp đồng nào, và có tồn tại các hạn chế đã biết hay không. Đối với các buổi trình diễn thử nghiệm, cũng cần kiểm tra xem có rõ ràng về phạm vi áp dụng và rủi ro trong môi trường sản xuất hay không, để tránh hiểu nhầm kết quả nghiên cứu là chức năng đã trưởng thành dành cho tất cả người dùng.
Kiểm tra thứ ba là cơ chế di chuyển. Lộ trình chống lượng tử có thể được triển khai hay không, cuối cùng phụ thuộc vào việc người dùng và hệ sinh thái có thể áp dụng cơ chế mới hay không. Cần chú ý đến việc nâng cấp tài khoản có yêu cầu người dùng chủ động thực hiện hay không, tài khoản cũ sẽ được xử lý như thế nào, ví có hỗ trợ hay không, tài sản có thể được chuyển an toàn hay không, và trong quá trình nâng cấp có tồn tại lộ trình chữ ký cũ tương thích lâu dài hay không. Nếu giải pháp kỹ thuật không thể được triển khai an toàn trong nhóm người dùng thực tế, ngay cả khi thiết kế lý thuyết hợp lý, cũng khó có thể tạo ra một hệ thống bảo vệ toàn diện.
Kiểm tra thứ tư là bảo trì lâu dài. Nghiên cứu mật mã không ngừng phát triển, giao thức cần giữ khả năng sửa chữa lỗ hổng và cập nhật tham số. Đồng thời, việc nâng cấp quá thường xuyên hoặc quyền lực quá tập trung cũng có thể mang lại rủi ro quản trị. Dự án nên thiết lập sự cân bằng hợp lý giữa hiệu quả phản ứng an toàn, tính minh bạch, quy trình kiểm toán và sự tham gia của cộng đồng. Khả năng chống lượng tử không phải là một nhãn mác có thể hoàn thành vĩnh viễn sau một lần phát hành, mà là một thuộc tính hệ thống cần được đánh giá liên tục theo sự tiến bộ của mật mã.
Câu hỏi thường gặp
Chứng minh STARK và chữ ký số có gì khác nhau?
Chữ ký số chủ yếu được sử dụng để chứng minh một thao tác đã nhận được sự ủy quyền từ khóa hoặc quy tắc tài khoản tương ứng; chứng minh STARK được sử dụng để hỗ trợ xác minh một tính toán có tuân theo quy tắc đã chỉ định hay không. Cả hai có thể hợp tác trong cùng một hệ thống, nhưng không thể thay thế cho nhau.
Sử dụng chứng minh STARK có nghĩa là blockchain hoàn toàn chống lượng tử không?
Không có nghĩa như vậy. An toàn tổng thể còn phụ thuộc vào chữ ký tài khoản, quyền nâng cấp giao thức, xác minh giữa các chuỗi, cơ sở hạ tầng và cách thực hiện cụ thể. Khi đánh giá, cần kiểm tra toàn bộ hệ thống, chứ không chỉ kiểm tra hệ thống chứng minh.
Tài khoản thông minh của Starknet có thể thay thế giải pháp chữ ký không?
Logic xác minh có thể lập trình của tài khoản thông minh cung cấp không gian thiết kế cho nhiều phương thức chữ ký, nhưng khả năng cụ thể phụ thuộc vào việc thực hiện hợp đồng tài khoản, quyền nâng cấp, hỗ trợ ví và quy trình di chuyển. Không thể giả định rằng tất cả các tài khoản đều có thể tự động nâng cấp.
Điện toán lượng tử có thể phá vỡ các ví blockchain phổ biến ngay bây giờ không?
Không thể đưa ra kết luận như vậy. Tác động tiềm năng của điện toán lượng tử đối với các hệ thống mật mã hiện có là một vấn đề nghiên cứu lâu dài và chuẩn bị kỹ thuật, nhưng cần phân biệt giữa mối đe dọa lý thuyết, khả năng tấn công có sẵn và điều kiện triển khai thực tế.
Làm thế nào để xác minh chức năng chống lượng tử của dự án đã được triển khai?
Cần kiểm tra tài liệu kỹ thuật chính thức, thay đổi mã, báo cáo kiểm toán, kết quả thử nghiệm và trạng thái mạng thực tế, và phân biệt rõ ràng giữa nghiên cứu, thử nghiệm, mạng thử nghiệm và triển khai mạng chính. Một bài báo hoặc mô tả quảng cáo đơn lẻ không đủ để chứng minh rằng tất cả các thành phần an toàn đã hoàn thành nâng cấp.