EIP-7702 là một cải tiến giao thức quan trọng trong quá trình phát triển trừu tượng hóa tài khoản của Ethereum. Tiêu chuẩn này cho phép các ví EOA truyền thống ủy quyền logic thực thi hợp đồng thông minh, giúp các địa chỉ thông thường hỗ trợ giao dịch hàng loạt, tài trợ phí gas và quản lý tài khoản linh hoạt hơn. Không giống như việc tạo một ví hợp đồng thông minh hoàn toàn mới, EIP-7702 vẫn giữ nguyên địa chỉ ví và tài sản hiện có của người dùng, đồng thời thay đổi cách tài khoản thực hiện giao dịch.
Tuy nhiên, việc mở rộng khả năng của tài khoản cũng làm thay đổi ranh giới bảo mật. Trước đây, người dùng chủ yếu quan tâm đến việc khóa riêng có bị lộ hay không, quyền Approve token có được đặt quá cao hay không, và chữ ký giao dịch có chứa các khoản chuyển bất thường hay không. EIP-7702 đưa ra một loại thao tác khác mà người dùng cần hiểu: thông qua một lần ủy quyền, người dùng có thể cho phép địa chỉ của mình thực thi mã hợp đồng được chỉ định trong các giao dịch tiếp theo. Nếu mã đó là mã độc hoặc việc ủy quyền bị kẻ tấn công kiểm soát, rủi ro đối với tài sản có thể không chỉ giới hạn trong một giao dịch.
Do đó, để hiểu EIP-7702, không chỉ cần tập trung vào trải nghiệm trừu tượng hóa tài khoản mà tiêu chuẩn này mang lại. Cũng cần phân tích cách ủy quyền đại diện có hiệu lực, mã độc có thể thực hiện những thao tác nào và cách người dùng thông thường có thể nhận biết, xóa các ủy quyền nguy hiểm. Bài viết này thảo luận về các nguyên lý kỹ thuật, đường tấn công tiềm ẩn và phương pháp bảo mật ví liên quan đến EIP-7702.
Điểm chính
-
EIP-7702 là một tính năng tài khoản được giới thiệu cùng bản nâng cấp Pectra của Ethereum. Tiêu chuẩn này cho phép các tài khoản sở hữu bên ngoài truyền thống (Externally Owned Accounts, hay EOA) thực thi logic hợp đồng thông minh thông qua ủy quyền mà không yêu cầu chuyển tài sản sang một địa chỉ mới.
-
Ủy quyền EIP-7702 khác với Approve ERC-20 thông thường. Loại thứ nhất có thể thay đổi logic thực thi của một tài khoản, trong khi loại thứ hai thường cấp cho một bên chi tiêu cụ thể quyền sử dụng một lượng token nhất định.
-
Rủi ro từ việc ủy quyền độc hại không nhất thiết bắt nguồn từ việc lộ khóa riêng. Ngay cả khi người dùng vẫn giữ khóa riêng, việc ký một ủy quyền đại diện nguy hiểm vẫn có thể khiến tài sản gặp rủi ro.
-
Việc ủy quyền EIP-7702 không tự động hết hạn sau khi một giao dịch hoàn tất. Việc thu hồi hoặc thay thế ủy quyền cần có một ủy quyền hợp lệ mới, và việc xóa ủy quyền không thể khôi phục các tài sản đã được chuyển đi.
-
Đánh giá bảo mật EIP-7702 không chỉ đòi hỏi kiểm tra nguồn của chữ ký. Việc này cũng cần xem xét quyền hạn, hành vi của mã và khả năng nâng cấp của hợp đồng được ủy quyền.
EIP-7702 là gì? Vì sao ví EOA truyền thống cần thực thi thông qua ủy quyền?
Tài khoản Ethereum chủ yếu được chia thành tài khoản sở hữu bên ngoài (Externally Owned Accounts, hay EOA) và tài khoản hợp đồng thông minh. EOA được kiểm soát bằng khóa riêng và có thể khởi tạo giao dịch. Tài khoản hợp đồng thông minh thực hiện các thao tác theo mã đã triển khai và có thể hỗ trợ cơ chế kiểm soát quyền hạn cùng logic giao dịch phức tạp hơn.
EOA truyền thống có cấu trúc đơn giản và khả năng tương thích rộng, nhưng năng lực thực thi bị hạn chế. Ví dụ, người dùng có thể cần ký riêng nhiều giao dịch để hoàn tất một nhóm thao tác trên chuỗi, hoặc tự nắm giữ ETH để thanh toán phí gas mạng. Ví hợp đồng thông minh có thể cải thiện các trải nghiệm này, nhưng thường yêu cầu triển khai một tài khoản mới, di chuyển tài sản và đáp ứng các yêu cầu tương thích bổ sung.
EIP-7702 cung cấp một giải pháp khác: tiêu chuẩn này cho phép một EOA ủy quyền việc thực thi mã tài khoản cho logic hợp đồng thông minh tại một địa chỉ được chỉ định thông qua ủy quyền. Người dùng có thể truy cập một số tính năng của tài khoản thông minh từ địa chỉ ví hiện có mà không cần thay đổi địa chỉ đó.
Ở cấp giao thức, EIP-7702 giới thiệu một loại giao dịch mới và danh sách ủy quyền. Một ủy quyền đủ điều kiện có thể đặt trường mã của EOA thành một chỉ báo ủy quyền đặc biệt trỏ đến một địa chỉ hợp đồng được chỉ định. Khi một giao dịch khác gọi tài khoản đó, Ethereum sẽ thực thi mã được ủy quyền theo các quy tắc liên quan.
Thiết kế này giúp các sản phẩm ví linh hoạt hơn trong việc hỗ trợ thao tác hàng loạt, xác thực giao dịch linh hoạt, tài trợ phí gas và quản lý quyền hạn dựa trên hợp đồng. Tuy nhiên, bản thân EIP-7702 không tự động cung cấp toàn bộ các khả năng này. Chức năng cụ thể vẫn phụ thuộc vào cách hợp đồng được ủy quyền được triển khai.
EIP-7702 hoạt động như thế nào? Mối quan hệ giữa chữ ký ủy quyền và hợp đồng được ủy quyền là gì?
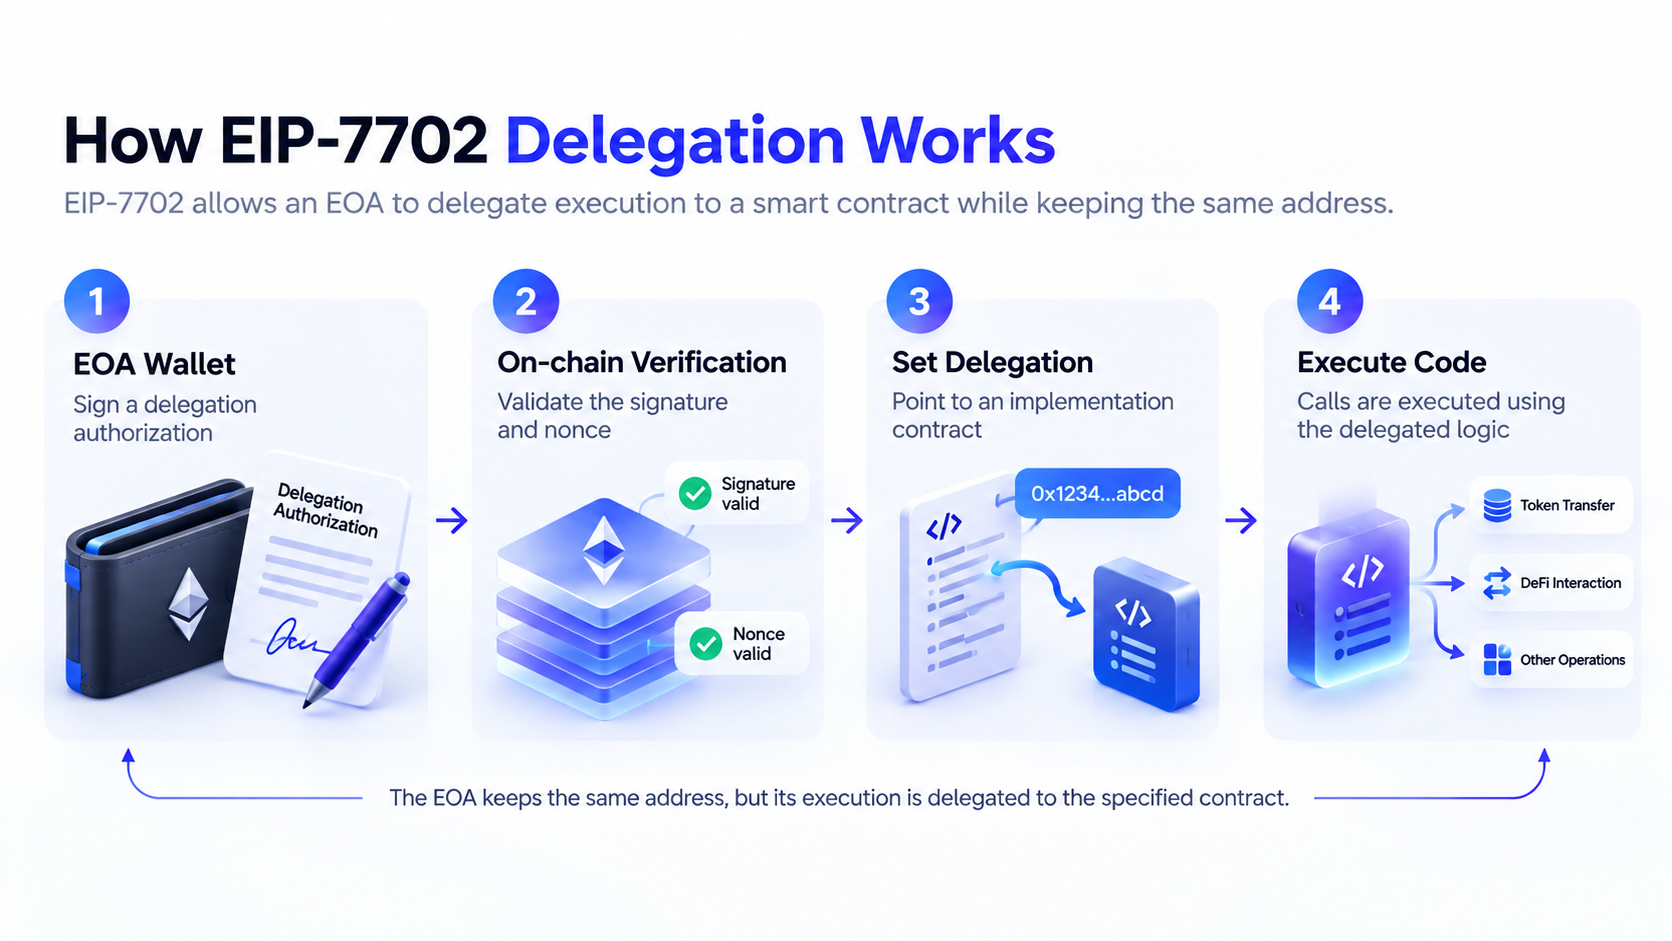
Ý tưởng cốt lõi của EIP-7702 là tách quyền sở hữu tài khoản khỏi logic thực thi mã. Người dùng tiếp tục kiểm soát EOA thông qua khóa riêng hiện có, nhưng có thể sử dụng một ủy quyền tuân thủ giao thức để chỉ định mã hợp đồng mà địa chỉ nên sử dụng.
Dữ liệu ủy quyền thường bao gồm ID chuỗi, địa chỉ đích ủy quyền, nonce của tài khoản và chữ ký được tạo bằng khóa riêng của tài khoản. Khi mạng xử lý một giao dịch có chứa danh sách ủy quyền, mạng sẽ xác minh ủy quyền đó và cập nhật trạng thái ủy quyền của tài khoản tương ứng theo các quy tắc giao thức.
Một quy trình ủy quyền EIP-7702 điển hình gồm bốn giai đoạn:
-
Chọn đích ủy quyền: Ví hoặc ứng dụng xác định địa chỉ triển khai hợp đồng thông minh cần sử dụng.
-
Tạo chữ ký ủy quyền: Người dùng ký dữ liệu ủy quyền cho đích ủy quyền được chỉ định bằng khóa riêng của EOA.
-
Xử lý ủy quyền trên chuỗi: Ủy quyền được đưa vào một giao dịch hỗ trợ EIP-7702. Sau khi xác minh, mạng sẽ thiết lập chỉ báo ủy quyền của tài khoản.
-
Thực thi mã được ủy quyền: Khi tài khoản được gọi sau đó, mã của hợp đồng triển khai được chỉ định sẽ được thực thi theo các quy tắc EIP-7702.
Có hai khái niệm dễ bị nhầm lẫn cần được phân biệt tại đây: chữ ký ủy quyền không hoàn toàn giống chữ ký giao dịch thông thường. Chữ ký chuyển tiền thông thường thường được dùng để phê duyệt một giao dịch cụ thể, trong khi ủy quyền EIP-7702 thiết lập phần triển khai mã mà một tài khoản sử dụng. Điều này có thể ảnh hưởng đến hành vi thực thi của nhiều giao dịch tiếp theo.
Địa chỉ đích ủy quyền không có nghĩa là người dùng đã giao khóa riêng cho địa chỉ đó, cũng không có nghĩa là chủ sở hữu địa chỉ đó tự động có quyền chuyển tài sản. Rủi ro thực tế phụ thuộc vào cách mã được ủy quyền xử lý việc xác thực giao dịch, điểm vào thực thi và kiểm soát truy cập. Nếu mã cho phép kẻ tấn công thực hiện các thao tác tài sản mà không cần ủy quyền thêm từ chủ sở hữu tài khoản, một ủy quyền nguy hiểm có thể trở thành điểm xâm nhập để đánh cắp tài sản.
EIP-7702 khác với Approve ERC-20 như thế nào?
Trong các giao dịch DeFi truyền thống, người dùng thường sử dụng Approve ERC-20 để cấp quyền cho một sàn giao dịch phi tập trung hoặc một hợp đồng thông minh khác sử dụng một token cụ thể. Ví dụ, người dùng có thể cho phép một hợp đồng chi tiêu tối đa 100 USDC. Quyền này thường được ghi nhận bởi hợp đồng token và kiểm soát lượng token mà một bên chi tiêu cụ thể có thể sử dụng.
EIP-7702 hoạt động ở một cấp độ ủy quyền khác. Tiêu chuẩn này không chỉ phê duyệt cho một hợp đồng chi tiêu một lượng token cụ thể. Thay vào đó, tiêu chuẩn này chỉ định mã hợp đồng thông minh mà tài khoản thực thi. Mã được ủy quyền có thể bao gồm xác thực giao dịch, chuyển tài sản, gọi hàng loạt và các chức năng quản lý tài khoản khác, vì vậy phạm vi tác động tiềm ẩn có thể rộng hơn.
| Khía cạnh so sánh |
Approve ERC-20 |
Ủy quyền EIP-7702 |
| Chức năng chính |
Cấp quyền cho bên chi tiêu sử dụng token |
Chỉ định mã hợp đồng mà tài khoản thực thi |
| Phạm vi quyền hạn |
Token cụ thể và số lượng hạn mức |
Phụ thuộc vào cách triển khai mã được ủy quyền |
| Bên được ủy quyền |
Địa chỉ bên chi tiêu |
Địa chỉ hợp đồng triển khai được ủy quyền |
| Có ảnh hưởng đến logic thực thi tài khoản không? |
Thường không |
Có |
| Thu hồi như thế nào? |
Điều chỉnh hoặc xóa hạn mức token |
Thay thế hoặc xóa ủy quyền thông qua một ủy quyền hợp lệ |
| Rủi ro chính |
Hạn mức token có thể bị lạm dụng |
Mã độc có thể ảnh hưởng đến tài sản và thao tác của tài khoản |
Một ủy quyền EIP-7702 không có nghĩa là quyền sở hữu ví được chuyển trực tiếp cho một hợp đồng. Một cơ chế triển khai ủy quyền an toàn vẫn có thể yêu cầu chữ ký hợp lệ của chủ sở hữu tài khoản, đồng thời áp dụng các giới hạn giao dịch, hạn chế thời gian và biện pháp bảo vệ khác.
Tuy nhiên, nếu người dùng ủy quyền cho một hợp đồng độc hại, logic nội bộ của hợp đồng có thể cho phép kẻ tấn công thực hiện các thao tác mà người dùng không có ý định phê duyệt. Do đó, so với các ủy quyền Approve thông thường, việc kiểm tra bảo mật EIP-7702 cần tập trung kỹ hơn vào chính mã hợp đồng, thay vì chỉ vào số lượng được ủy quyền.
Một ủy quyền EIP-7702 độc hại có thể dẫn đến việc đánh cắp tài sản ví như thế nào?
Một trong những rủi ro bảo mật chính của EIP-7702 là kẻ tấn công có thể sử dụng lừa đảo chữ ký để khiến người dùng phê duyệt các ủy quyền độc hại. Kẻ tấn công có thể trình bày yêu cầu ủy quyền dưới dạng nâng cấp ví, xác minh tài khoản, nhận phần thưởng hoặc tối ưu hóa giao dịch, khiến người dùng tin rằng họ chỉ đang hoàn tất một chữ ký thông thường.
Sau khi người dùng ký một ủy quyền hợp lệ trỏ đến hợp đồng độc hại, kẻ tấn công có thể gửi ủy quyền đó lên chuỗi. Cần lưu ý rằng bản thân chữ ký ủy quyền không nhất thiết thay đổi trạng thái tài khoản ngay lập tức. Việc ủy quyền chỉ có hiệu lực trên chuỗi sau khi ủy quyền liên quan được đưa vào một giao dịch hợp lệ và vượt qua xác minh.
Nếu mã được ủy quyền bao gồm một chức năng chuyển tài sản mà kẻ tấn công có thể gọi, kẻ tấn công có thể sử dụng logic thực thi này để chuyển ETH hoặc token khác khỏi tài khoản.
Một đường rủi ro điển hình có thể được tóm tắt như sau:
-
Dụ ký: Kẻ tấn công lấy được ủy quyền của người dùng cho một đích ủy quyền độc hại thông qua trang web hoặc giao diện ứng dụng giả mạo.
-
Gửi ủy quyền: Kẻ tấn công hoặc một bên gửi giao dịch khác gửi ủy quyền hợp lệ đến mạng hỗ trợ EIP-7702.
-
Thiết lập ủy quyền: Sau khi xác minh ủy quyền, mạng khiến tài khoản bị ảnh hưởng thực thi mã hợp đồng được chỉ định.
-
Kích hoạt logic độc hại: Kẻ tấn công gọi một điểm vào thực thi có thể bị khai thác trong mã độc hại.
-
Chuyển tài sản: Logic độc hại thực hiện chuyển tiền, thao tác token hoặc các hành động nguy hiểm khác trong ngữ cảnh của tài khoản.
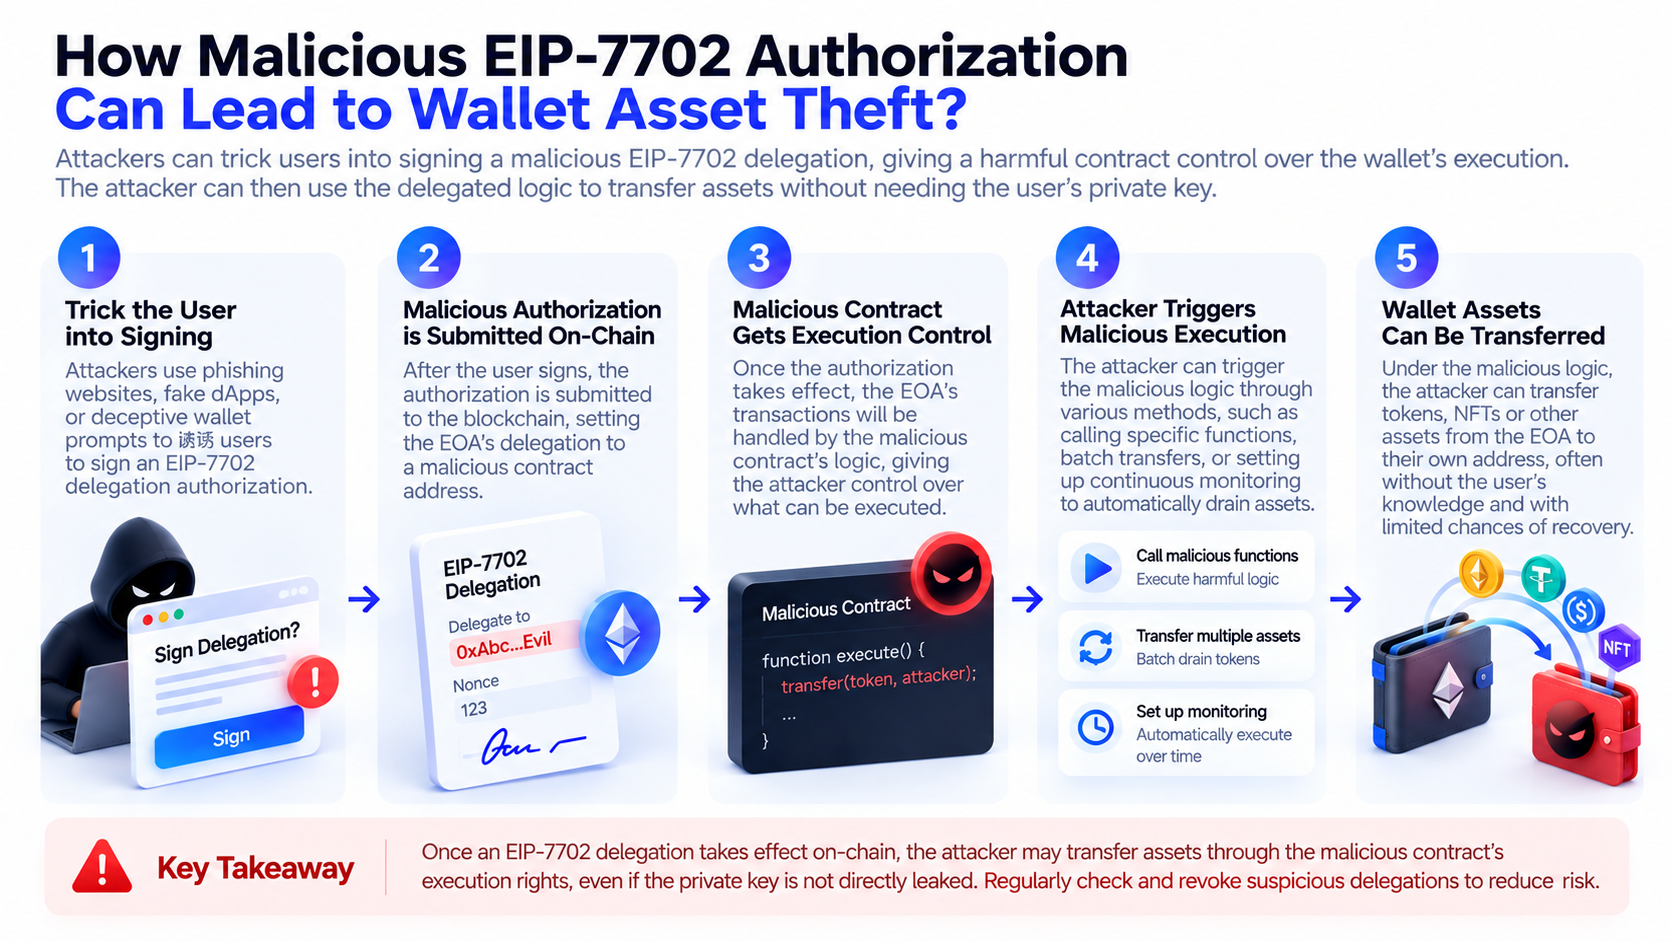
Điểm nguy hiểm của loại tấn công này là người dùng có thể chỉ thấy một yêu cầu ký duy nhất mà không nhận ra rằng yêu cầu đó có thể thay đổi cách tài khoản thực thi các giao dịch tiếp theo.
Ngày 30 tháng 10 năm 2026, một sự cố bảo mật nghiêm trọng liên quan đến các ví nóng liên quan đến Binance đã xảy ra. Phân tích sự cố của TRM Labs kết luận rằng kẻ tấn công đã sử dụng ủy quyền EIP-7702 trên mạng Ethereum để liên kết các ví nóng liên quan với mã thực thi độc hại. Báo cáo cũng ghi nhận các đợt chuyển tiền bất thường trên những blockchain khác. Các phân tích bảo mật khác nhau vẫn còn những chi tiết về quy mô cuộc tấn công, cách chữ ký được thu thập và đường xâm nhập ban đầu cần được xác minh thêm.
Sự cố này cho thấy EIP-7702 có thể đóng vai trò là hạ tầng cho tự động hóa ví thông thường, nhưng cũng có thể khuếch đại hậu quả khi hệ thống ủy quyền hoặc chữ ký mất kiểm soát. Tuy nhiên, sự cố này không chứng minh rằng bản thân giao thức EIP-7702 có lỗ hổng cho phép kẻ tấn công tùy ý vượt qua xác minh chữ ký.
Vì sao kẻ tấn công vẫn có thể chuyển tài sản khi khóa riêng của người dùng chưa bị lộ?
Giáo dục bảo mật ví truyền thống thường nhấn mạnh việc bảo vệ cụm từ hạt giống và khóa riêng vì kẻ tấn công có được khóa riêng có thể giả mạo chữ ký hợp lệ của chủ sở hữu tài khoản. Tuy nhiên, trong các tình huống tương tác với hợp đồng thông minh, việc khóa riêng chưa bị lộ không đảm bảo rằng tài sản an toàn.
Lý do là người dùng có thể tự nguyện ký các ủy quyền gây hậu quả nguy hiểm. Với EIP-7702, kẻ tấn công không nhất thiết phải trực tiếp lấy được khóa riêng. Nếu kẻ tấn công có thể dụ người dùng ký một ủy quyền đại diện độc hại hợp lệ và đáp ứng các điều kiện thực thi trên chuỗi, họ có thể tác động đến hành vi tiếp theo của tài khoản.
Rủi ro này tương tự lừa đảo chữ ký truyền thống, nhưng mục tiêu đã mở rộng từ một giao dịch đơn lẻ hoặc một hạn mức token cụ thể sang logic thực thi của tài khoản.
Kẻ tấn công cũng có thể nhắm vào hệ thống ký, quy trình phê duyệt quyền hạn hoặc thiết bị vận hành của ví doanh nghiệp. Nếu một hệ thống ký bị đánh lừa để tạo một ủy quyền hợp lệ không phù hợp với mục đích kinh doanh dự kiến, hậu quả nghiêm trọng vẫn có thể xảy ra ngay cả khi khóa riêng nền tảng chưa bị lộ trực tiếp.
Do đó, bảo mật ví không thể chỉ dựa vào bảo vệ khóa riêng. Bản thân quy trình ký cũng cần được bảo vệ. Người dùng cần biết liệu họ đang ký một lệnh chuyển tiền thông thường, một ủy quyền token hay một ủy quyền mã có thể ảnh hưởng đến hành vi tài khoản trong thời gian dài.
Đối với ví tổ chức, chính sách ký, danh sách cho phép hợp đồng, phê duyệt đa bên và mô phỏng giao dịch cũng cần bao gồm các ủy quyền EIP-7702, thay vì chỉ dựa vào việc kiểm tra số tiền chuyển truyền thống.
Ủy quyền EIP-7702 có tự động hết hạn không? Có thể kiểm tra và thu hồi các ủy quyền rủi ro như thế nào?
Một đặc điểm quan trọng của EIP-7702 là trạng thái ủy quyền không tự động bị xóa khi giao dịch thiết lập trạng thái đó hoàn tất.
Sau khi một tài khoản thiết lập ủy quyền thành công, chỉ báo mã liên quan thường vẫn được giữ nguyên cho đến khi một ủy quyền hợp lệ mới thay thế hoặc xóa nó. Điều này có nghĩa là việc ủy quyền vẫn có thể hoạt động ngay cả sau khi người dùng đóng trang web, ngắt kết nối ví hoặc hoàn tất giao dịch ban đầu.
Ở cấp giao thức, người dùng có thể sử dụng một ủy quyền hợp lệ mới để đặt đích ủy quyền thành địa chỉ số không, từ đó xóa chỉ báo ủy quyền EIP-7702. Người dùng cũng có thể ủy quyền lại cho một hợp đồng triển khai đáng tin cậy khi phù hợp.
Có thể sử dụng các bước sau để kiểm tra và quản lý một ủy quyền:
-
Truy vấn trạng thái mã của tài khoản: Sử dụng trình khám phá blockchain hoặc công cụ bảo mật ví đáng tin cậy để xác nhận liệu địa chỉ có ủy quyền EIP-7702 hay không.
-
Xác minh hợp đồng đích: Kiểm tra xem việc ủy quyền có trỏ đến cùng hợp đồng triển khai do sản phẩm ví đang sử dụng công bố hay không.
-
Đánh giá rủi ro hợp đồng: Kiểm tra xem mã đã được kiểm toán hay chưa, có quyền quản trị hay không, có thể được nâng cấp hay không và có cho phép bên thứ ba thực hiện thao tác tài sản hay không.
-
Xóa ủy quyền bất thường: Sau khi xác nhận quy trình và điều kiện mạng, hãy sử dụng công cụ đáng tin cậy để gửi một ủy quyền hợp lệ mới nhằm xóa hoặc thay thế ủy quyền nguy hiểm.
-
Kiểm tra các rủi ro liên quan: Đồng thời kiểm tra hạn mức ERC-20, lịch sử giao dịch bất thường và trạng thái của tài khoản trên các chuỗi khác.
Khi truy vấn mã của tài khoản có ủy quyền EIP-7702, người dùng có thể thấy một chỉ báo đặc biệt bắt đầu bằng 0xef0100, theo sau là địa chỉ đích ủy quyền. Đây là một phương thức nhận diện ở cấp giao thức. Tuy nhiên, người dùng thông thường không cần tự phân tích dữ liệu thập lục phân thô. Họ có thể sử dụng công cụ đáng tin cậy hiển thị chính xác trạng thái EIP-7702.
Điều quan trọng cần lưu ý là việc thu hồi ủy quyền không khôi phục tài sản hoặc đảm bảo tài khoản hoàn toàn an toàn. Nếu khóa riêng, thiết bị ký hoặc môi trường vận hành đã bị xâm phạm, chỉ xóa ủy quyền có thể là chưa đủ. Với tài khoản bị nghi ngờ đã bị xâm phạm, hãy cân nhắc ngừng sử dụng môi trường ký liên quan và, sau khi bảo đảm có thể thực hiện an toàn, chuyển các tài sản còn lại.
Mô hình bảo mật EIP-7702 khác với tài khoản thông minh ERC-4337 như thế nào?
EIP-7702 và ERC-4337 đều liên quan đến trừu tượng hóa tài khoản Ethereum, nhưng giải quyết vấn đề theo những cách khác nhau.
ERC-4337 sử dụng các thành phần như UserOperation, Bundler và EntryPoint để cung cấp khung thực thi giao dịch cho các tài khoản hợp đồng thông minh mà không dựa vào EOA truyền thống để trực tiếp khởi tạo mọi thao tác. Các quy tắc xác thực và thực thi của tài khoản được triển khai bằng hợp đồng thông minh.
EIP-7702 chủ yếu giải quyết cách EOA truyền thống có thể có được năng lực thực thi hợp đồng thông minh. Tiêu chuẩn này cho phép các địa chỉ hiện có ủy quyền thực thi mã hợp đồng, giúp giảm rào cản cho người dùng muốn áp dụng chức năng tài khoản thông minh.
| Khía cạnh so sánh |
EIP-7702 |
ERC-4337 |
| Mục tiêu chính |
Bổ sung năng lực thực thi mã cho các EOA hiện có |
Cung cấp khung vận hành cho tài khoản hợp đồng thông minh |
| Hình thức tài khoản |
Giữ lại địa chỉ EOA hiện có |
Thường sử dụng tài khoản hợp đồng thông minh |
| Cơ chế cốt lõi |
Ủy quyền đại diện ở cấp giao thức |
UserOperation và EntryPoint |
| Trọng tâm bảo mật |
Đích ủy quyền và chữ ký ủy quyền |
Logic xác thực tài khoản và quyền thực thi |
| Mối quan hệ giữa hai tiêu chuẩn |
Có thể được sử dụng cùng nhau |
Có thể tích hợp với EIP-7702 |
Hai tiêu chuẩn này không hoàn toàn thay thế lẫn nhau. Một số kiến trúc ví có thể sử dụng EIP-7702 để cung cấp năng lực thực thi mã cho các EOA hiện có, sau đó kết hợp với hạ tầng ERC-4337 để mang lại trải nghiệm tài khoản thông minh phong phú hơn.
Từ góc độ bảo mật, EIP-7702 cần tập trung vào các ủy quyền độc hại và hành vi đánh lừa chữ ký. ERC-4337 cần chú ý đến logic xác thực hợp đồng tài khoản, mô-đun thực thi, quyền nâng cấp và các rủi ro hạ tầng liên quan. Bảo mật thực tế phụ thuộc vào cách triển khai cụ thể, thay vì chỉ phụ thuộc vào tiêu chuẩn được áp dụng.
Người dùng thông thường có thể phòng tránh lừa đảo chữ ký EIP-7702 như thế nào?
Đối với người dùng thông thường, yếu tố then chốt trong việc quản lý rủi ro EIP-7702 không phải là tránh hoàn toàn chức năng tài khoản thông minh, mà là nhận biết các thay đổi về quyền hạn do những loại chữ ký khác nhau thể hiện.
-
Người dùng nên phân biệt giữa chữ ký giao dịch, chữ ký tin nhắn, ủy quyền token và ủy quyền tài khoản. Nếu giao diện ví hiển thị EIP-7702, Delegation, Set Code hoặc lời nhắc tương tự, hãy xác nhận rằng thao tác đó thực sự cần thay đổi logic thực thi của tài khoản.
-
Đặc biệt chú ý đến địa chỉ đích ủy quyền. Việc nâng cấp tính năng ví thông thường có thể yêu cầu thiết lập một hợp đồng triển khai tài khoản thông minh đã được xác minh, nhưng người dùng vẫn nên thận trọng khi một trang web lạ yêu cầu ủy quyền cho một địa chỉ không xác định. Ngay cả khi mã nguồn của hợp đồng được công khai, điều đó không nhất thiết có nghĩa là thiết kế quyền hạn của hợp đồng an toàn.
-
Không nên đánh giá độ tin cậy của yêu cầu ủy quyền chỉ dựa vào tên trang web, thiết kế giao diện hoặc liên kết mạng xã hội. Kẻ tấn công có thể sử dụng trang cập nhật ví giả, quảng cáo tìm kiếm hoặc trang giao diện người dùng bị xâm phạm để lừa người dùng ký.
-
Khi có thể, hãy sử dụng công cụ ví hiển thị rõ nội dung ủy quyền, đồng thời cung cấp mô phỏng giao dịch và cảnh báo rủi ro. Nếu thiết bị ký chỉ có thể hiển thị dữ liệu thô mà người dùng không thể hiểu, hãy tránh ký một cách thiếu kiểm chứng trước khi xác minh nội dung.
-
Hãy cân nhắc tách biệt tài khoản dựa trên quy mô tài sản và tình huống sử dụng. Việc tách tài sản nắm giữ dài hạn khỏi các ví được sử dụng cho tương tác DeFi thường xuyên, airdrop hoặc ứng dụng mới có thể giảm phần nào tác động tiềm ẩn của một ủy quyền độc hại.
Cần lưu ý rằng ví phần cứng có thể cải thiện khả năng bảo vệ khóa riêng, nhưng không thể tự động xác định liệu một ủy quyền mà người dùng chủ động phê duyệt có an toàn hay không. Việc ký an toàn vẫn cần hiển thị thông tin đáng tin cậy và sự đánh giá có hiểu biết của người dùng.
EIP-7702 có ý nghĩa gì đối với tương lai của bảo mật ví và trừu tượng hóa tài khoản?
EIP-7702 đưa các tài khoản Ethereum từ mô hình thực thi tương đối cố định của EOA sang các tài khoản có thể lập trình linh hoạt hơn. Đối với nhà phát triển ví, điều này có nghĩa là họ có thể cung cấp giao dịch hàng loạt, tài trợ phí gas, quản lý quyền hạn và thực thi tự động trong khi vẫn giữ nguyên các địa chỉ hiện có.
Tuy nhiên, khả năng lập trình của tài khoản càng mạnh, việc kiểm tra bảo mật càng cần chính xác. Trước đây, cảnh báo rủi ro của ví chủ yếu tập trung vào địa chỉ nhận, số tiền giao dịch và số lượng hạn mức token. Trong tương lai, các cảnh báo này cũng cần hiển thị chính xác đích ủy quyền, quy tắc xác thực hợp đồng, quyền thực thi và tác động dài hạn tiềm ẩn.
Từ góc độ thiết kế sản phẩm, các phương pháp bảo mật EIP-7702 có thể phát triển theo ba hướng.
-
Tính minh bạch của ủy quyền. Ví cần giúp người dùng hiểu việc ủy quyền sẽ thay đổi điều gì, thay vì chỉ hiển thị một địa chỉ hợp đồng.
-
Đặc quyền tối thiểu. Hợp đồng được ủy quyền có thể giảm tổn thất tiềm ẩn thông qua kiểm soát truy cập nghiêm ngặt, giới hạn, thời hạn hết hạn và cơ chế xác minh nhiều lớp. Tuy nhiên, các hạn chế này phải được mã thực tế thực thi đáng tin cậy, thay vì chỉ dựa vào nội dung hiển thị trên giao diện người dùng.
-
Giám sát rủi ro liên tục. Vì ủy quyền có thể duy trì trong thời gian dài, công cụ bảo mật ví cần hỗ trợ phát hiện các ủy quyền bất thường, thay đổi mã hợp đồng và thao tác tài khoản đáng ngờ, thay vì chỉ kiểm tra tại thời điểm ký ban đầu.
Ý nghĩa của EIP-7702 không chỉ nằm ở việc cải thiện trải nghiệm ví mà còn ở việc mở rộng bảo mật tài khoản vượt ra ngoài phạm vi bảo vệ khóa riêng truyền thống, hướng đến quản lý tích hợp ý định ký, thực thi mã và quyền hạn liên tục.
Tóm tắt
EIP-7702 đưa năng lực ủy quyền hợp đồng thông minh đến các EOA Ethereum truyền thống, cho phép người dùng truy cập các chức năng thực thi tài khoản linh hoạt hơn trong khi vẫn giữ địa chỉ ví hiện có. Cơ chế này cung cấp một nền tảng kỹ thuật mới cho trừu tượng hóa tài khoản, nhưng cũng thay đổi ranh giới bảo mật của ví truyền thống.
Không giống Approve ERC-20, vốn chủ yếu kiểm soát hạn mức chi tiêu token, ủy quyền EIP-7702 có thể thay đổi mã hợp đồng mà một tài khoản thực thi. Nếu người dùng ký một ủy quyền độc hại, kẻ tấn công có thể sử dụng logic thực thi không an toàn để chuyển tài sản mà không nhất thiết phải trực tiếp lấy được khóa riêng của người dùng.
Do đó, việc đánh giá liệu EIP-7702 có an toàn hay không đòi hỏi nhiều hơn việc kiểm tra xem ủy quyền có được người dùng ký hay không. Việc này cũng cần kiểm tra đích ủy quyền, quyền hạn hợp đồng, nguồn chữ ký và hành vi thực thi tiếp theo. Khi chức năng tài khoản thông minh được áp dụng rộng rãi hơn, hiểu rõ về ủy quyền mã và quản lý quyền hạn sẽ trở thành một phần quan trọng của giáo dục bảo mật ví.
Câu hỏi thường gặp
EIP-7702 là gì?
EIP-7702 là một cải tiến giao thức Ethereum cho phép EOA truyền thống ủy quyền thực thi mã hợp đồng thông minh thông qua ủy quyền, cung cấp một số chức năng tài khoản thông minh.
EIP-7702 có thể tự động rút cạn tài sản trong ví không?
Không. Bản thân EIP-7702 không phải là một tính năng tự động đánh cắp tài sản. Các rủi ro chính bắt nguồn từ ủy quyền độc hại, mã được ủy quyền không an toàn hoặc hệ thống ký bị xâm phạm.
Ủy quyền EIP-7702 có giống Approve ERC-20 không?
Không. Approve ERC-20 thường cấp cho một địa chỉ cụ thể hạn mức sử dụng token, trong khi ủy quyền EIP-7702 chỉ định mã hợp đồng mà một tài khoản thực thi. Cấp độ quyền hạn của hai loại này khác nhau.
Có thể thu hồi một ủy quyền EIP-7702 không?
Có. Chủ sở hữu tài khoản có thể sử dụng một ủy quyền hợp lệ mới để xóa hoặc thay thế ủy quyền đó. Tuy nhiên, nếu khóa riêng hoặc môi trường ký đã bị xâm phạm, chỉ thu hồi ủy quyền không thể đảm bảo an toàn.
Ví phần cứng có thể ngăn chặn lừa đảo EIP-7702 không?
Không hoàn toàn. Ví phần cứng giúp bảo vệ khóa riêng, nhưng người dùng vẫn có thể đối mặt với rủi ro tài sản nếu họ xác nhận một ủy quyền độc hại trên thiết bị.
Làm thế nào để biết ví có ủy quyền EIP-7702 hay không?
Bạn có thể sử dụng trình khám phá blockchain hoặc công cụ bảo mật hỗ trợ EIP-7702 để truy vấn mã tài khoản và đích ủy quyền. Nếu phát hiện một địa chỉ ủy quyền không quen thuộc, hãy xác minh nguồn gốc và quyền hạn của địa chỉ đó.