Введение
Безопасность блокчейна основывается на взаимодействии различных криптографических и протокольных механизмов. Пользователи авторизуют транзакции через кошельки, сеть выполняет транзакции в соответствии с правилами, криптографические доказательства помогают верифицировать результаты вычислений, а механизмы консенсуса и доступности данных определяют, как состояние сети принимается, распространяется и восстанавливается. Поскольку эти механизмы выполняют разные задачи, при понимании безопасности технологии необходимо четко определить, какой уровень она защищает и какие проблемы не решает.
Квантовые вычисления добавляют долгосрочную технологическую переменную к этой проблеме. Некоторые широко используемые схемы публичных ключей могут столкнуться с рисками атак, отличными от классической вычислительной среды, когда появятся достаточно мощные квантовые компьютеры с коррекцией ошибок. Однако фактический график угроз от квантовых вычислений остается неопределенным, и теоретические возможности атаки не следует напрямую приравнивать к реальной способности к немедленному взлому. Для блокчейна более актуальным вопросом является: какие криптографические компоненты могут быть подвержены влиянию, может ли протокол заменить эти компоненты, могут ли пользователи безопасно мигрировать, и есть ли у всей экосистемы достаточно времени для завершения обновления.
Технический маршрут Starknet предоставляет пример для анализа, поскольку он использует систему доказательств STARK и имеет модель аккаунтов, основанную на смарт-контрактах. В исследовании необходимо отдельно рассматривать «свойства системы доказательств» и «свойства подписи аккаунта», а затем дополнительно проверять обновления протокола, поддержку кошельков и зависимости между цепями. Эта статья создаст базовую структуру вокруг этих аспектов, чтобы помочь читателям понять техническое значение и реальные ограничения анти-квантового маршрута.
Основные моменты
-
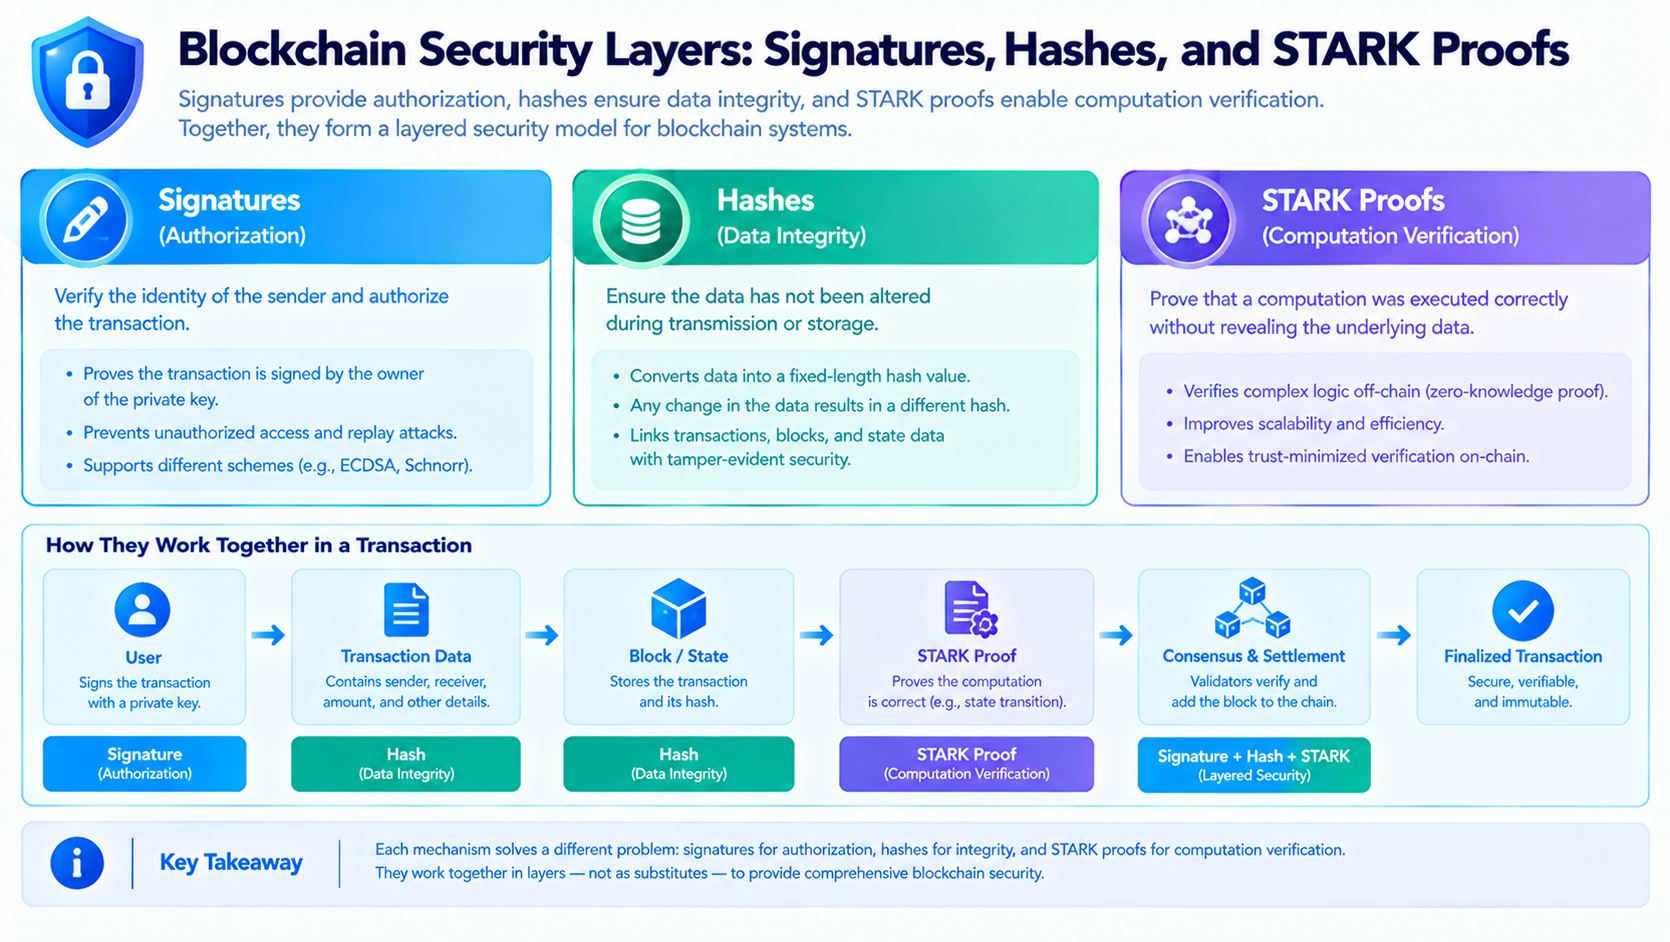
Цифровые подписи используются для подтверждения авторизации транзакций, хэш-функции — для генерации сводок данных, а доказательства STARK — для поддержки верификации правильности вычислений.
-
Система доказательств обладает определенными преимуществами в области анти-квантовых исследований, но это не означает, что все подписи аккаунтов и компоненты протокола обладают одинаковыми свойствами.
-
Модель смарт-аккаунтов Starknet предоставляет пространство для изменения логики проверки подписи, но фактическая безопасность зависит от конкретной реализации и процесса миграции.
-
Анти-квантовое обновление требует не только криптографических алгоритмов, но также включает кошельки, контракты аккаунтов, механизмы межцепочечной связи, права протокола и пользовательский опыт.
-
Экспериментальные демонстрации технологий могут подтвердить жизнеспособность определенного пути, но не могут заменить аудит производственной среды, широкое развертывание и долгосрочную оценку безопасности.
-
При оценке связанных утверждений следует различать теоретические свойства безопасности, экспериментальные результаты, тестовые развертывания и функции, которые были проверены в производственной среде.
Три типа криптографических механизмов в блокчейне
Цифровые подписи решают проблему авторизации. Когда пользователь инициирует перевод или вызывает смарт-контракт, системе необходимо определить, была ли эта операция авторизована владельцем аккаунта. Кошельки обычно используют закрытые ключи для генерации подписей, а проверяющая сторона проверяет подпись на действительность с помощью соответствующего открытого ключа или правил аккаунта. Подпись сама по себе не подтверждает экономическую целесообразность транзакции и не гарантирует отсутствие уязвимостей в контракте; она в первую очередь отвечает на вопрос, соответствует ли операция условиям авторизации, признанным системой.
Хэш-функции выполняют другую задачу. Они отображают входные данные в сводку фиксированной длины, часто используемую для проверки целостности данных, структур обязательств, деревьев Меркла и других криптографических конструкций. Хэш-функции не равны криптографическим алгоритмам и не выполняют авторизацию аккаунта напрямую. Безопасность хэш-функции обычно анализируется с точки зрения устойчивости к коллизиям, устойчивости к прообразам и связанных предположений о безопасности конструкций. Даже если у хэш-функции хорошие свойства безопасности, фактическая система может оказаться уязвимой из-за ошибок реализации, неправильного проектирования протокола или проблем с управлением ключами.
Доказательства STARK используются для подтверждения того, что вычисление соответствует заданным правилам, без необходимости проверяющей стороне повторно выполнять все вычисления. Концептуально, доказатель предоставляют доказательство процесса вычисления, а проверяющий проверяет, соответствует ли доказательство требованиям протокола. Безопасный дизайн STARK обычно использует такие конструкции, как хэш-функции, и обладает такими характеристиками, как прозрачные настройки, что делает его важным в исследованиях анти-квантовой криптографии. Однако он не заменяет подписи аккаунтов и не может самостоятельно определять порядок транзакций, обеспечивать доступность всех данных или устранять уязвимости смарт-контрактов. Чтобы понять полную безопасность сети, необходимо одновременно проверять подписи, доказательства, консенсус и обработку данных.
Эти три типа механизмов взаимосвязаны, но не могут заменять друг друга. Подписи пользователей могут авторизовать транзакцию, среда выполнения выполняет транзакцию в соответствии с протоколом, а система доказательств может поддерживать верификацию результатов вычислений, в то время как основная цепь или механизм консенсуса сети определяет, как состояние подтверждается. Если сосредоточиться только на одном компоненте, можно упустить настоящие риски. Например, отсутствие проблем с вычислительными доказательствами не означает, что злонамеренные подписи аккаунтов не могут быть приняты; безопасность алгоритма подписи не гарантирует, что межцепочечный мост не освободит ошибочные активы из-за ошибок в логике верификации.
Какие предположения безопасности ставит под угрозу квантовые вычисления
Традиционные аккаунты блокчейна часто используют криптографические технологии публичных ключей, такие как цифровые подписи на основе эллиптических кривых. В классической вычислительной среде эти схемы зависят от определенных математических задач, которые трудно решить с использованием реальных вычислительных ресурсов. Если достаточно мощные квантовые компьютеры с коррекцией ошибок смогут выполнять соответствующие алгоритмы, это теоретически может изменить сложность решения некоторых задач, что повлияет на существующие схемы публичных ключей. Степень риска будет зависеть от типа алгоритма, структуры ключей, способа реализации и доступных вычислительных мощностей атакующего, поэтому нельзя обобщать все криптографические системы.
Влияние квантовых вычислений на хэш-функции требует другого подхода к анализу. Квантовые алгоритмы могут изменить сложность поисковых задач, но это не означает, что все хэш-функции будут подвергаться тем же типам структурных атак, что и некоторые схемы публичных ключей. Для систем, таких как STARK, исследование обычно сосредоточено на выборе хэш-функций, установке параметров, конструкции системы доказательств и запасе безопасности. Понятие «обладающего анти-квантовыми преимуществами в дизайне» следует понимать как оценку безопасности на основе определенных предположений и конструкций, а не как абсолютную гарантию против всех будущих способов атаки.
С инженерной точки зрения, миграция криптографии требует более полного планирования, чем простая замена алгоритмов. Протокол должен определить, как сосуществуют старые и новые подписи, можно ли обновить старые аккаунты, как пользователи могут подтвердить контроль над оригинальными аккаунтами и как предотвратить атаки во время миграции, используя совместимую логику. Также необходимо учитывать процессы восстановления кошельков, устройства для аппаратной подписи, код проверки смарт-аккаунтов, межцепочечные сообщения и техническую поддержку торговых платформ. Если какой-либо ключевой компонент долгое время сохраняет старые зависимости, это может помешать достижению ожидаемых целей безопасности при обновлении.
Поэтому исследование квантовых рисков лучше всего проводить с использованием многоуровневой модели угроз. Сначала необходимо определить, какие криптографические компоненты используются в системе, затем оценить, какие обязанности по безопасности они выполняют и какие потенциальные уязвимости существуют; затем проанализировать, являются ли альтернативные решения зрелыми, могут ли они быть развернуты и какие проблемы совместимости могут возникнуть в процессе миграции; наконец, проверить, предоставляет ли проект четкие планы тестирования, аудита и обновления. Эта структура лучше отражает сложность реальной системы, чем простая оценка сети по ярлыкам «анти-квантовая» или «не анти-квантовая».
Модель аккаунтов Starknet и обновление подписей
В традиционном проектировании аккаунтов адрес аккаунта и правила проверки подписи могут быть тесно связаны с конкретной криптографической схемой. Если в будущем потребуется заменить алгоритм подписи, это может потребовать синхронной корректировки формата аккаунта, реализации кошелька и совместимости протокола. Смарт-аккаунты позволяют разработчикам определять логику проверки транзакций через контракты аккаунтов, предоставляя пространство для более гибких механизмов авторизации. Теоретически аккаунт может поддерживать различных подписантов, различные способы проверки или правила поэтапной миграции, но возможность реализации зависит от конкретного проектирования контракта, а не от самого названия «смарт-аккаунт».
Модель аккаунта Starknet заслуживает внимания, поскольку логика проверки аккаунта может выполняться контрактом. Если реализация аккаунта позволяет обновлять или комбинировать способы проверки подписи, это открывает возможность интеграции новых криптографических компонентов без полной зависимости от единой фиксированной схемы подписи. Однако возможность обновления аккаунта, кто контролирует права на обновление, требуется ли пользователю активное участие в обновлении и прошла ли новая логика проверки достаточный аудит — все это вопросы, которые необходимо подтвердить отдельно. Разные аккаунты могут использовать разные реализации, и нельзя предполагать, что все аккаунты поддерживают одинаковые пути миграции.
С точки зрения пользовательского опыта, анти-квантовое обновление должно минимизировать операционные риски в процессе миграции. Пользователи могут не понимать различий между публичными ключами, форматами подписей и контрактами аккаунтов, поэтому кошельки должны четко объяснять содержание обновления, объем авторизации, потенциальные расходы и способы восстановления в случае неудачи. Если миграция требует от пользователей выполнения специальных транзакций, система также должна предотвратить возможность фишинговых сайтов, которые могут попытаться обманом заставить пользователей подписать злонамеренные сообщения. Безопасное обновление — это не только работа криптографической команды, но и часть проектирования продукта кошелька, предупреждений о рисках и обучения пользователей.
При оценке фактического прогресса Starknet следует отдельно фиксировать состояние исследовательских статей, инструментов для разработчиков, экспериментальных аккаунтов, тестовых сетей и развертывания в основной сети. Возможность выполнения транзакций с использованием определенной схемы подписи в экспериментальной среде является ценным инженерным доказательством, но все еще необходимо подтвердить, прошел ли он независимый аудит, подходит ли он для обычных пользователей, поддерживает ли он основные кошельки и надежна ли соответствующая логика верификации в реальной сетевой среде. Только четкое различие этих этапов позволит точно понять диапазон, который подтверждает техническая демонстрация.
Взаимосвязь доказательств STARK и подписей аккаунтов
В системах блокчейна подписи аккаунтов и доказательства STARK могут встречаться в одном процессе обработки транзакций, но решаемые ими проблемы различны. Подпись используется для выражения авторизации аккаунта, а система доказательств поддерживает верификацию того, соответствует ли процесс вычислений или переход состояния правилам. Система может использовать доказательства STARK для верификации большого объема вычислений, одновременно используя другую криптографическую схему для проверки подписей аккаунтов. Поэтому нельзя делать вывод о том, что если сеть использует доказательства STARK, то этап авторизации транзакций также полностью перешел на анти-квантовую схему.
Если система хочет повысить общую анти-квантовую способность, необходимо рассмотреть безопасность с точки зрения «от конца до конца». Кроме подписей аккаунтов, следует учитывать права на обновление протокола, механизмы верификации или сортировки, подписи и верификацию сообщений, используемые межцепочечными мостами, оракулы, услуги хранения и соответствующую инфраструктуру. Даже если основная система доказательств использует конструкции с анти-квантовыми преимуществами, периферийные компоненты могут использовать другие криптографические схемы. Цель оценки безопасности не в том, чтобы найти «самый безопасный» компонент, а в том, чтобы убедиться, что между ключевыми элементами системы нет явных недостатков в безопасности.
Еще один аспект, на который следует обратить внимание, — это сложность реализации. Теоретическая безопасность криптографической схемы не гарантирует правильность реализации кода. Выбор параметров, генерация случайных чисел, правила сериализации, граничные условия и права на обновление могут повлиять на конечную безопасность. Новая система доказательств или схема подписи также может увеличить вычислительные затраты, транзакционные сборы, стоимость совместимости кошельков или сложность разработки. Проектирование протокола должно учитывать баланс между безопасностью, эффективностью, возможностью развертывания и пользовательским опытом, а также контролировать риски через аудит, тестирование и постоянное обслуживание.
Как определить, действительно ли анти-квантовый маршрут реализован
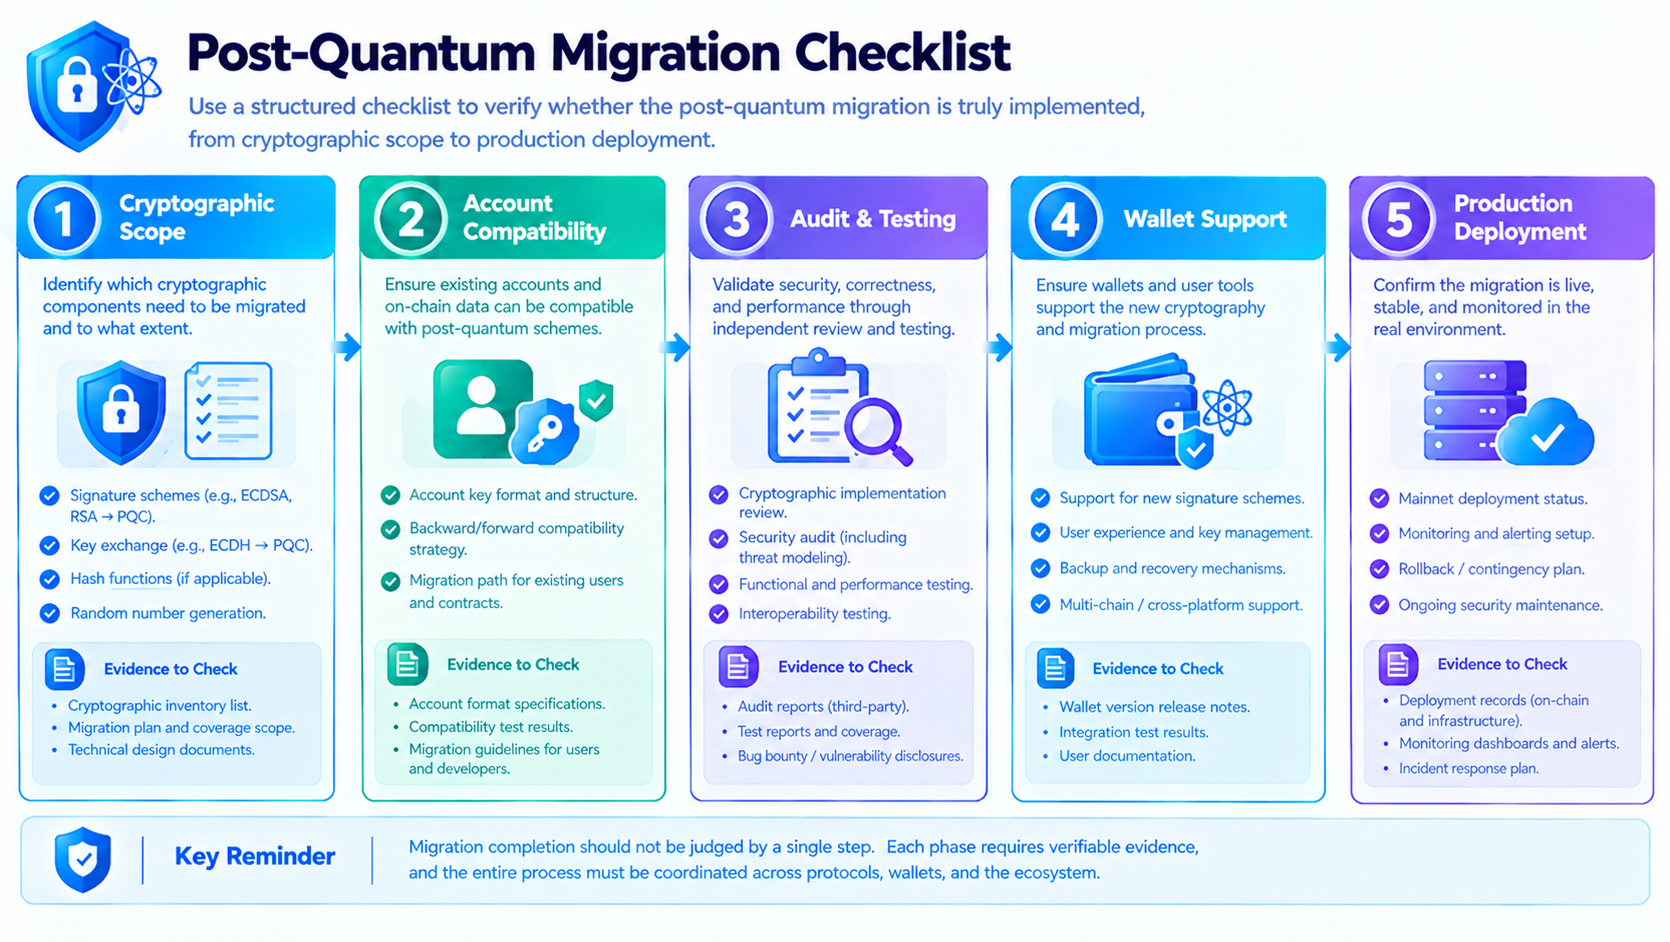
Первый пункт проверки — это технический охват. Указывает ли проект четко, какие компоненты уже завершили обновление, а какие все еще находятся на стадии исследования или планирования? Если упоминается только система доказательств, но не указаны подписи аккаунтов, кошельки, права протокола и межцепочечные зависимости, эту информацию нельзя считать полным заявлением о безопасности на уровне системы. Технические документы должны максимально четко определять цели безопасности, модели угроз, предположения о зависимостях и риски, которые не входят в сферу охвата.
Второй пункт проверки — это состояние развертывания. Исследовательские отчеты, концептуальные доказательства, тестовые сети и развертывание в основной сети относятся к разным этапам. Следует искать проверяемые технические документы, изменения в коде, результаты тестирования и аудиторские отчеты, чтобы подтвердить, действительно ли функции работают, какие аккаунты или контракты их поддерживают и существуют ли известные ограничения. Для экспериментальных демонстраций также следует проверить, есть ли четкие указания на их область применения и риски в производственной среде, чтобы избежать неверного толкования результатов исследований как зрелых функций для всех пользователей.
Третий пункт проверки — это механизмы миграции. Реализация анти-квантового маршрута в конечном итоге зависит от того, смогут ли пользователи и экосистема принять новые механизмы. Необходимо обратить внимание на то, требует ли обновление аккаунта активных действий от пользователей, как обрабатываются старые аккаунты, поддерживает ли кошелек, могут ли активы безопасно перемещаться и существуют ли долгосрочные совместимые старые пути подписей в процессе обновления. Если техническое решение не может быть безопасно развернуто в реальной пользовательской группе, даже если теоретический дизайн разумен, оно вряд ли сможет обеспечить полную системную защиту.
Четвертый пункт проверки — это долгосрочное обслуживание. Исследования в области криптографии продолжают развиваться, и протоколы должны сохранять возможность исправления уязвимостей и обновления параметров. В то же время слишком частые или слишком централизованные обновления могут привести к рискам управления. Проект должен установить надлежащий баланс между эффективностью реагирования на безопасность, прозрачностью, процедурами аудита и участием сообщества. Анти-квантовая способность не является ярлыком, который можно навсегда завершить одним выпуском, а является системным свойством, которое необходимо постоянно оценивать по мере развития криптографии.
FAQ
В чем разница между доказательствами STARK и цифровыми подписями?
Цифровые подписи в основном используются для подтверждения того, что операция была авторизована соответствующим ключом или правилами аккаунта; доказательства STARK используются для поддержки верификации того, соответствует ли вычисление заданным правилам. Оба могут работать в одной системе, но не могут заменять друг друга.
Использование доказательств STARK означает, что блокчейн полностью анти-квантовый?
Не означает. Общая безопасность также зависит от подписей аккаунтов, прав на обновление протокола, межцепочечной верификации, инфраструктуры и конкретной реализации. При оценке необходимо проверять всю систему, а не только систему доказательств.
Может ли смарт-аккаунт Starknet заменить схему подписей?
Программируемая логика проверки смарт-аккаунта предоставляет пространство для различных способов подписания, но конкретные возможности зависят от реализации контракта аккаунта, прав на обновление, поддержки кошельков и процесса миграции. Нельзя предполагать, что все аккаунты могут автоматически обновляться.
Может ли квантовый компьютер сейчас взломать обычные блокчейн-кошельки?
Нельзя делать такие выводы. Потенциальное влияние квантовых вычислений на существующие криптографические схемы является важной темой долгосрочных исследований и инженерной подготовки, но теоретические угрозы, доступные возможности атаки и условия реального развертывания должны различаться.
Как проверить, были ли развернуты анти-квантовые функции проекта?
Следует проверить официальные технические документы, изменения в коде, аудиторские отчеты, результаты тестирования и фактическое состояние сети, четко различая исследования, эксперименты, тестовые сети и развертывание в основной сети. Одной статьи новостей или рекламного описания недостаточно, чтобы доказать, что все компоненты безопасности были обновлены.