Торговая активность на крипторынке всё чаще зависит от автоматизированных инструментов. Маркет-мейкеры, команды количественных трейдеров и профессиональные трейдеры подключают свои торговые системы к торговым аккаунтам через API, чтобы размещать ордера, управлять позициями, получать рыночные данные и корректировать уровень риска. API повышают эффективность торговли и расширяют доступ к аккаунту за пределы ручных операций, позволяя использовать программные среды.
Такое подключение создаёт проблему, которую легко упустить из виду: API-ключи сами по себе являются частью прав доступа к аккаунту. Если ключ хранится ненадлежащим образом, становится доступен третьим лицам или попадает к неавторизованному пользователю, злоумышленник может использовать разрешённые этим ключом функции, не зная пароля пользователя для входа или приватного ключа кошелька. Масштаб риска зависит от настроек ключа. Он может варьироваться от просмотра рыночной информации и данных аккаунта до размещения и отмены ордеров или даже выполнения других конфиденциальных операций.
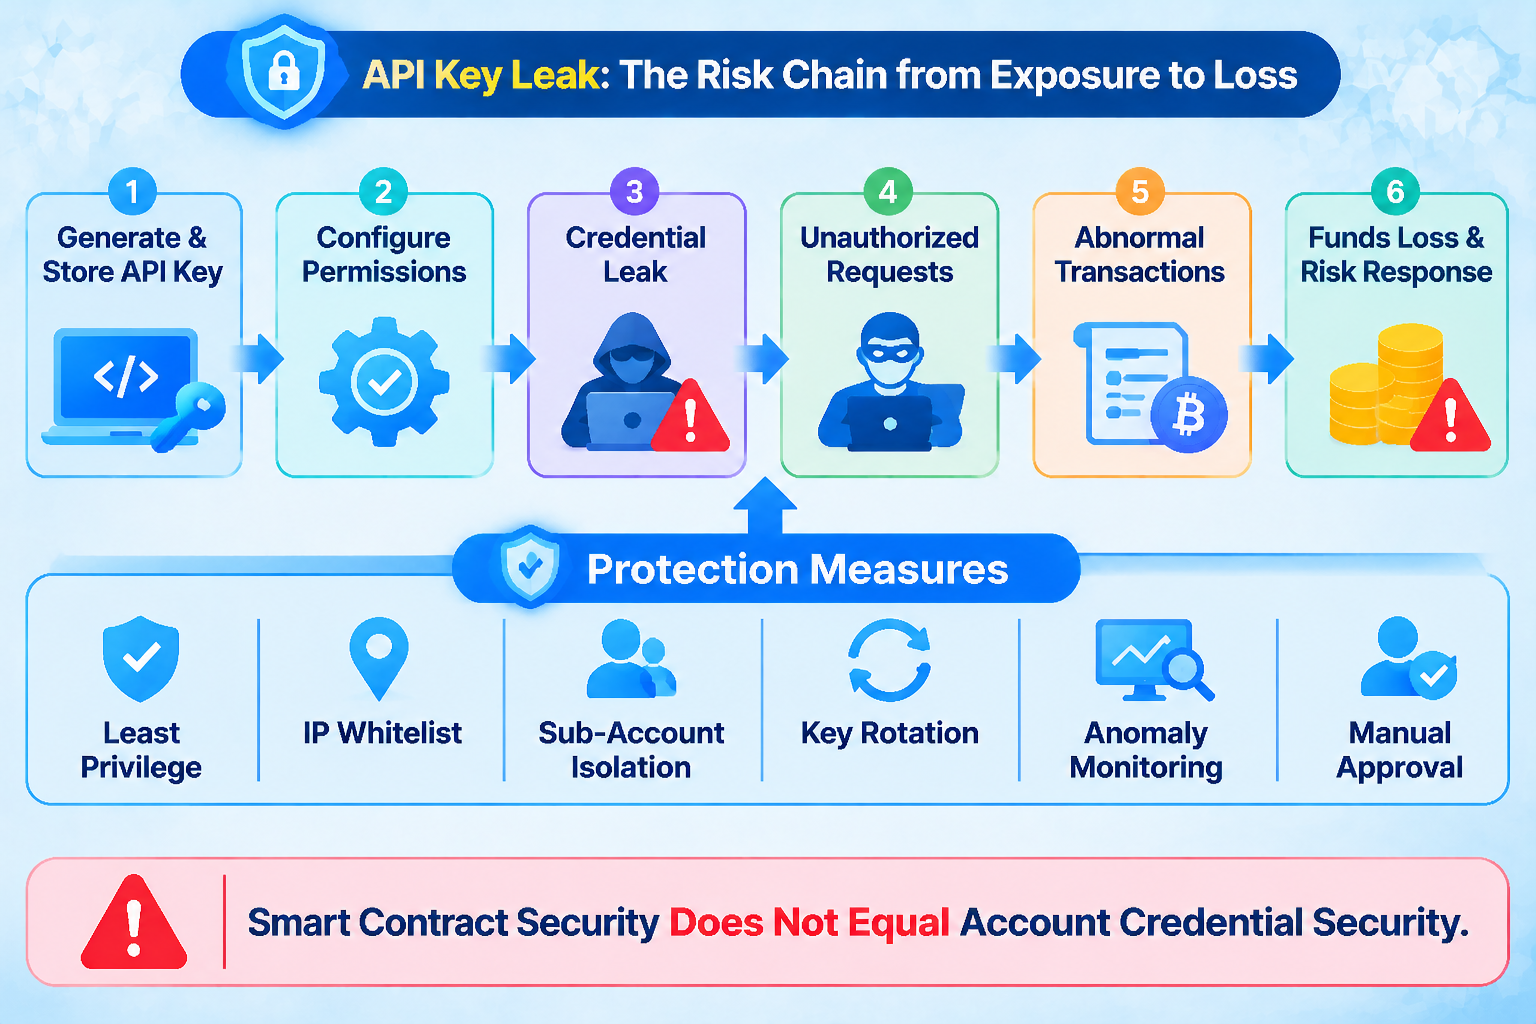
Инцидент с безопасностью API-ключа Lighter в ноябре 2026 года вновь привлёк внимание рынка к защите учётных данных торговых аккаунтов. Согласно объяснению Lighter, инцидент был связан с раскрытием API-ключа, принадлежащего аккаунту трейдера, при этом сам протокол и смарт-контракты не пострадали. Ончейн-исследование отследило вывод примерно 10,39 млн USDC из связанных контрактов. Этот инцидент показывает, что отсутствие прямого компрометирования контрактов протокола не означает отсутствия рисков для пользовательских аккаунтов и торговых разрешений.
Основные выводы
- API-ключи являются учётными данными для авторизации аккаунта: при их раскрытии злоумышленники могут выполнять операции в рамках разрешений ключа.
- Объём разрешений определяет потенциальные убытки: риски, связанные с разрешением только на чтение, существенно отличаются от рисков при наличии разрешений на торговлю или вывод средств.
- Безопасность на уровне аккаунта отличается от безопасности на уровне протокола: отсутствие эксплуатации смарт-контракта не означает, что пользовательские аккаунты не понесли убытков.
- Аномальная торговая активность может усиливать риск: автоматизированная торговля, операции с ликвидностью и крупные переводы средств могут привести к быстрому росту убытков.
- Меры безопасности должны применяться на нескольких уровнях: доступ с минимально необходимыми правами, списки разрешённых IP-адресов, ротация ключей, изоляция субаккаунтов и мониторинг в реальном времени должны работать совместно.
Почему API-ключи имеют столь высокую ценность с точки зрения безопасности?
API — это интерфейс, который обеспечивает обмен данными и вызов функций между приложениями. В криптоторговле API-ключи обычно используются для идентификации аккаунтов и предоставления программам разрешений на выполнение определённых операций. Торговые боты могут использовать API для получения рыночных данных, просмотра балансов аккаунта, размещения ордеров и управления позициями без необходимости ручного выполнения пользователем каждого действия.
Риск для безопасности API-ключа обусловлен его возможностями авторизации. Если ключ имеет разрешение только на чтение рыночных данных, доступные злоумышленнику действия обычно остаются сравнительно ограниченными даже при раскрытии ключа. Если ключ позволяет размещать или отменять ордера либо выполнять другие операции с аккаунтом, злоумышленник может повлиять на активы аккаунта посредством аномальной торговли. Разные платформы по-разному распределяют и поддерживают разрешения API, поэтому при создании ключа пользователям необходимо уточнять конкретное значение каждого разрешения.
API-ключи также могут храниться в конфигурационных файлах серверов, репозиториях кода, скриптах автоматизации, системах журналов и сторонних торговых инструментах. Если в этих средах отсутствует контроль доступа, ключи могут быть раскрыты без ведома пользователя. Управление безопасностью не должно ограничиваться только торговой платформой. Оно также должно охватывать собственную среду разработки пользователя, облачные серверы и сторонние сервисы.
Как раскрытый API-ключ может привести к фактическим убыткам?
Раскрытие ключа не обязательно приводит к прямому переводу средств. Злоумышленник может сначала использовать торговые разрешения для размещения аномальных ордеров, изменения позиций аккаунта или создания невыгодного исполнения. Если на аккаунте используется высокое кредитное плечо, влияние на цену и изменения маржи могут дополнительно увеличить убытки. Конкретные риски зависят от разрешений аккаунта, торговых правил и практик управления средствами.
В среде автоматизированной торговли торговая система может продолжать работу и исполнять заранее определённые стратегии. Если злоумышленник может использовать раскрытые разрешения для изменения торговых параметров, размещения аномальных ордеров или манипулирования активностью аккаунта, система может выполнить несколько операций подряд за короткий период. Для аккаунтов маркет-мейкинга аномальная торговля также может повлиять на котировки, управление инвентарём и распределение ликвидности, что приведёт к убыткам, выходящим за рамки одного ордера.
Инцидент с Lighter в ноябре 2026 года представляет конкретный пример. Lighter сообщила, что инцидент произошёл из-за раскрытия API-ключа, принадлежащего аккаунту трейдера, и заявила, что протокол и смарт-контракты не пострадали. Ончейн-расследование Bitquery зафиксировало вывод примерно 10 393 057 USDC из контрактов, связанных с Lighter. Впоследствии эти средства были обменяны на ETH и переведены через несколько адресов. Оценки числа потенциально затронутых аккаунтов и общего объёма убытков различались в разных источниках. Поэтому объём переводов, наблюдаемых ончейн, следует отличать от убытков аккаунтов, которые ещё не были полностью подтверждены.
Почему пользователи всё ещё могут потерять средства, если протокол не был скомпрометирован?
Безопасность блокчейн-протокола и безопасность авторизации аккаунта действуют на разных уровнях. Уязвимости смарт-контрактов обычно связаны с самим кодом контракта, контролем доступа или логикой перевода активов. Раскрытие API-ключа, напротив, может быть вызвано проблемами управления учётными данными, связанными с пользовательским аккаунтом, торговой программой или сторонним сервисом. Даже если протокол исполняет транзакции согласно своему назначению, злоупотребление авторизацией аккаунта всё равно может привести к убыткам.
Это различие особенно важно для DeFi и ончейн-торговли. Ончейн-протоколы могут проверять, соответствует ли транзакция правилам контракта, но обычно не могут определить, получил ли инициатор операции фактическое разрешение владельца аккаунта. Если злоумышленник располагает действующими учётными данными API и выполняет операции с помощью разрешённых протоколом процессов, ончейн-запись может показывать ряд технически действительных транзакций.
Поэтому оценка безопасности не может быть сосредоточена только на том, проходил ли смарт-контракт аудит. Она также должна учитывать, как создаются, хранятся и используются ключи аккаунта, ограничена ли авторизация и можно ли своевременно выявлять аномальное поведение. Безопасность аккаунта, конечных точек, управление API и безопасность смарт-контрактов должны работать вместе как единая система защиты.
Как доступ с минимально необходимыми правами может снизить риски API?
Доступ с минимально необходимыми правами — важный принцип управления безопасностью API. Пользователям следует включать только те разрешения, которые необходимы API-ключу для выполнения конкретной задачи. Например, программе для мониторинга рынка обычно требуется только разрешение на чтение рыночных данных. Торговому боту могут понадобиться разрешения на размещение и отмену ордеров, но не обязательно разрешение на вывод средств. Если приложению не требуется доступ для перевода средств с аккаунта, ему не следует предоставлять соответствующее разрешение.
Для программ, которым необходимо исполнять сделки, пользователи могут ограничить доступные им активы, разместив их на отдельном субаккаунте. Разделение аккаунтов стратегий и основных аккаунтов финансирования может помочь снизить последствия раскрытия одних учётных данных. Команды маркет-мейкеров и количественных трейдеров также могут устанавливать различные границы между аккаунтами и разрешениями в зависимости от типа стратегии, объёма средств и частоты торговли.
Списки разрешённых IP-адресов — ещё одна распространённая мера безопасности. Ограничение API-запросов определёнными адресами серверов может снизить вероятность неправомерного использования ключа в других средах. Однако список разрешённых IP-адресов не заменяет надлежащую защиту ключа. Если злоумышленник уже скомпрометировал разрешённый сервер или сама торговая программа содержит уязвимость, он всё ещё может выполнять аномальные операции через легитимный сетевой путь.
Почему важны ротация ключей и мониторинг аномальной активности?
API-ключи не следует рассматривать как статичные учётные данные, действующие неограниченно долго. Пользователи и организации могут устанавливать графики ротации с учётом бизнес-рисков, а также своевременно отзывать старые ключи и создавать новые при кадровых изменениях, миграции серверов, замене сторонних сервисов или обнаружении аномального доступа. Ротация ключей может сократить период, в течение которого раскрытые учётные данные остаются действительными, однако процесс обновления не должен приводить к незапланированным перебоям в работе производственных систем.
Мониторинг аномальной активности помогает выявлять признаки возможного неправомерного использования учётных данных. Запросы с неизвестных IP-адресов, необычная частота торговли, аномальные размеры ордеров, изменения разрешений аккаунта, а также большое число отмен или операций со средствами за короткий период могут инициировать оповещения. Институциональные аккаунты также могут устанавливать торговые лимиты и механизмы ручного одобрения, чтобы операции с высоким риском нельзя было завершить одним API-запросом.
Управление журналами также имеет важное значение. Системы должны фиксировать время использования ключей, источники запросов, типы операций и результаты исполнения, но не должны записывать полные ключи в обычные журналы. Сами журналы также требуют контроля доступа и защиты от изменения. В противном случае злоумышленники могут удалить или изменить критически важные доказательства после причинения убытков.
Как риски API связаны с управлением средствами в DeFi?
В экосистеме DeFi торговые аккаунты, ончейн-кошельки и контракты протоколов могут быть связаны через автоматизированные программы. Торговые боты могут отслеживать ончейн-цены и исполнять сделки, системы маркет-мейкинга могут корректировать распределение средств в зависимости от рыночных условий, а инструменты управления средствами могут выполнять ончейн-операции через API или сервисы подписания. Чем больше таких подключений, тем важнее становятся границы разрешений и управление учётными данными.
Если на торговом аккаунте хранится значительный объём средств или он может управлять несколькими аккаунтами стратегий, раскрытый API-ключ может создать более широкий риск. Позиции организации на других рынках также могут быть пересмотрены после инцидента безопасности. Согласно информации мониторинга рынка, в ноябре 2026 года Abraxas Capital скорректировала свои ончейн-позиции после связанного инцидента с API-ключом. Сообщалось, что компания закрыла связанные позиции примерно на $200 млн, перевела около 109 млн USDC в качестве обеспечения и запросила погашение примерно 219 000 HYPE. Сокращение позиций и запрос на погашение были последующими действиями по реагированию на риск, и их не следует смешивать с убытками от первоначального раскрытия API-ключа.
Эти события показывают, что инциденты безопасности могут влиять на несколько рынков через решения по управлению средствами и контролю рисков. Однако одной лишь последовательности событий недостаточно для вывода о том, что все последующие корректировки позиций были прямыми убытками. Также не следует рассматривать действия по реагированию на риск одной организации как доказательство системного сбоя на всём рынке DeFi.
Как пользователям Gate следует понимать безопасность API и аккаунта?
Для пользователей торговых платформ, таких как Gate, безопасность API также должна быть частью управления аккаунтом. Если вы используете API для подключения торгового бота, инструмента рыночных данных или программы для количественной торговли, сначала проверьте источник приложения и требования к разрешениям. Затем ограничьте разрешения ключа в соответствии с настройками безопасности, которые фактически предоставляет платформа. Не отправляйте API-ключи незнакомым лицам и не записывайте их в публичные репозитории кода или незащищённые конфигурационные файлы.
Пользователям также следует регулярно проверять списки API-ключей, отзывать ключи, которые больше не используются, и создавать отдельные учётные данные для разных приложений. Если платформа поддерживает списки разрешённых IP-адресов, субаккаунты, разделение разрешений или другие функции безопасности, настройте их в соответствии с конкретным сценарием использования. Для высокочастотной или автоматизированной торговли рассмотрите возможность установки лимитов размера ордеров, оповещений об аномальной активности и механизмов ручной приостановки.
Gate предоставляет торговые услуги, включая спотовую и фьючерсную торговлю. При использовании инструментов автоматизированной торговли пользователям также следует различать риски спотовых и фьючерсных аккаунтов. Фьючерсная торговля предполагает использование маржи, кредитного плеча и механизмов ликвидации. Неправомерное использование разрешений API может создавать более сложные риски, связанные с позициями. Актуальную информацию о доступных разрешениях API и настройках безопасности аккаунта следует уточнять в официальной документации Gate API и на страницах безопасности платформы.
Заключение
API-ключи являются важными инструментами автоматизированной торговли и управления аккаунтом, но также формируют границу безопасности между торговыми аккаунтами и внешними программами. После раскрытия учётных данных злоумышленники могут использовать существующие разрешения аккаунта для выполнения аномальных операций. Пользователи могут понести фактические убытки, даже если базовый протокол и смарт-контракты не были скомпрометированы.
Поэтому безопасность API не может основываться на одной мере защиты. Доступ с минимально необходимыми правами, изоляция аккаунтов, ротация ключей, IP-ограничения и мониторинг аномальной активности должны формировать целостную систему. Для институциональных и индивидуальных пользователей эффективное управление безопасностью означает, что каждые учётные данные должны выполнять только необходимые задачи, а потенциальные последствия инцидента должны быть максимально ограничены.
Часто задаваемые вопросы
Всегда ли раскрытие API-ключа приводит к краже средств?
Не обязательно. Фактический риск зависит от разрешений ключа, настроек аккаунта и ограничений платформы. Потенциальные последствия ключа только для чтения отличаются от последствий ключа с разрешениями на торговлю или вывод средств.
В чём разница между API-ключом и приватным ключом кошелька?
API-ключ обычно используется для предоставления программе доступа к торговому аккаунту или разрешения на выполнение определённых операций. Приватный ключ кошелька используется для управления ончейн-адресом и подписания транзакций. Оба требуют строгой защиты, но их разрешения и сценарии использования различаются.
Почему аккаунт может понести убытки, если у смарт-контракта нет уязвимостей?
Злоумышленник может использовать действующие учётные данные аккаунта для выполнения разрешённых протоколом операций. Контракт проверяет, соответствует ли транзакция его правилам, но может не определить, получил ли оператор фактическое разрешение от владельца аккаунта.
Как снизить риск раскрытия API-ключа?
Можно использовать такие меры, как доступ с минимально необходимыми правами, списки разрешённых IP-адресов, отдельные субаккаунты, ротация ключей, безопасное хранение и мониторинг аномальной торговли. Также следует отзывать ключи, которые больше не используются.
Следует ли включать для API-ключей разрешение на вывод средств?
Это разрешение следует рассматривать только тогда, когда оно действительно необходимо для бизнеса и при наличии дополнительных мер контроля безопасности. Большинству торговых ботов не требуется разрешение на вывод средств. Отказ от ненужной авторизации может уменьшить потенциальный масштаб убытков.