Криптовалютная биржа представляет собой критически важную инфраструктуру, объединяющую торговлю цифровыми активами, хранение активов и блокчейн-сети. Для пользователей централизованных бирж платформа должна не только обеспечивать сопоставление заявок и ликвидность, но и безопасно управлять приватными ключами для перевода активов, обрабатывать ежедневные пополнения и выводы средств, а также вести точный учёт активов в разных блокчейн-сетях.
В отличие от традиционных финансовых счетов, транзакции в блокчейне, как правило, необратимы. После перевода активов с действительной подписью их возврат часто зависит от содействия получателя, ограничений со стороны эмитента стейблкоина или вмешательства правоохранительных органов. Поэтому контроль прав на перевод активов, проверка подлинности транзакций и своевременное выявление аномальной активности являются ключевыми элементами системы безопасности биржи.
В последние годы ряд инцидентов в криптоиндустрии ещё больше подчеркнул важность программного обеспечения кошельков, хранения ключей и процессов утверждения транзакций. В этой статье рассматривается, как биржи создают многоуровневые системы защиты активов с помощью горячих и холодных кошельков, технологии мультиподписи, MPC, управления жизненным циклом приватных ключей и мониторинга рисков. Также объясняется практическое значение этих механизмов на примере показательных инцидентов.
Из каких компонентов состоит система защиты активов криптовалютной биржи?
Централизованные криптовалютные биржи обычно используют кастодиальную модель управления активами. После внесения пользователями цифровых активов на платформу биржа отражает их балансы во внутренней системе учёта и использует находящиеся под её управлением кошельки для приёма и отправки средств в блокчейне. Когда пользователи совершают спотовые сделки на платформе, каждая сделка, как правило, не требует отдельного расчёта в блокчейне. Однако пополнения, выводы средств и переводы активов между кошельками платформы всё равно предполагают фактические ончейн-транзакции.
Таким образом, биржам необходимо одновременно управлять двумя взаимосвязанными системами: внутренним реестром, который учитывает права пользователей на активы и торговую активность, и кошельковой инфраструктурой, отвечающей за фактическое хранение и перевод ончейн-активов. Только при постоянном соответствии этих систем друг другу биржа может обеспечивать нормальные расчёты по средствам, сверку активов и контроль рисков.
С технической и операционной точки зрения защита активов биржи обычно включает следующие уровни:
| Уровень безопасности |
Ключевые механизмы |
Основная цель |
| Хранение активов |
Горячие кошельки, холодные кошельки, уровни кошельков |
Контроль уровня онлайн-экспозиции различных активов |
| Управление ключами |
HSM, MPC, резервные копии и ротация ключей |
Снижение рисков утечки ключей и единых точек отказа |
| Авторизация транзакций |
Мультиподпись, права утверждения и проверка транзакций |
Предотвращение несанкционированных переводов активов |
| Мониторинг рисков |
Выявление подозрительных адресов, лимиты и оповещения в реальном времени |
Выявление и ограничение аномальной транзакционной активности |
| Сверка активов |
Внутренние реестры, сверка ончейн-балансов и подтверждение резервов |
Повышение точности и прозрачности учёта активов |
| Реагирование на инциденты |
Приостановка выводов, миграция кошельков и расследование инцидентов |
Локализация риска и поддержка восстановления работы |
Эти механизмы не действуют независимо друг от друга. Даже при надёжной защите приватных ключей недостатки процесса утверждения транзакций могут привести к неправомерной авторизации. И наоборот, даже если требования к утверждению транзакций очень строгие, ненадлежащее управление резервными копиями ключей может сделать активы недоступными или привести к утечке ключей.
Поэтому зрелая система защиты активов делает акцент на многоуровневой защите, разделении обязанностей и непрерывной проверке, а не на одной технологии, обеспечивающей абсолютную защиту.
Чем отличаются горячие и холодные кошельки? Почему биржи используют оба типа?
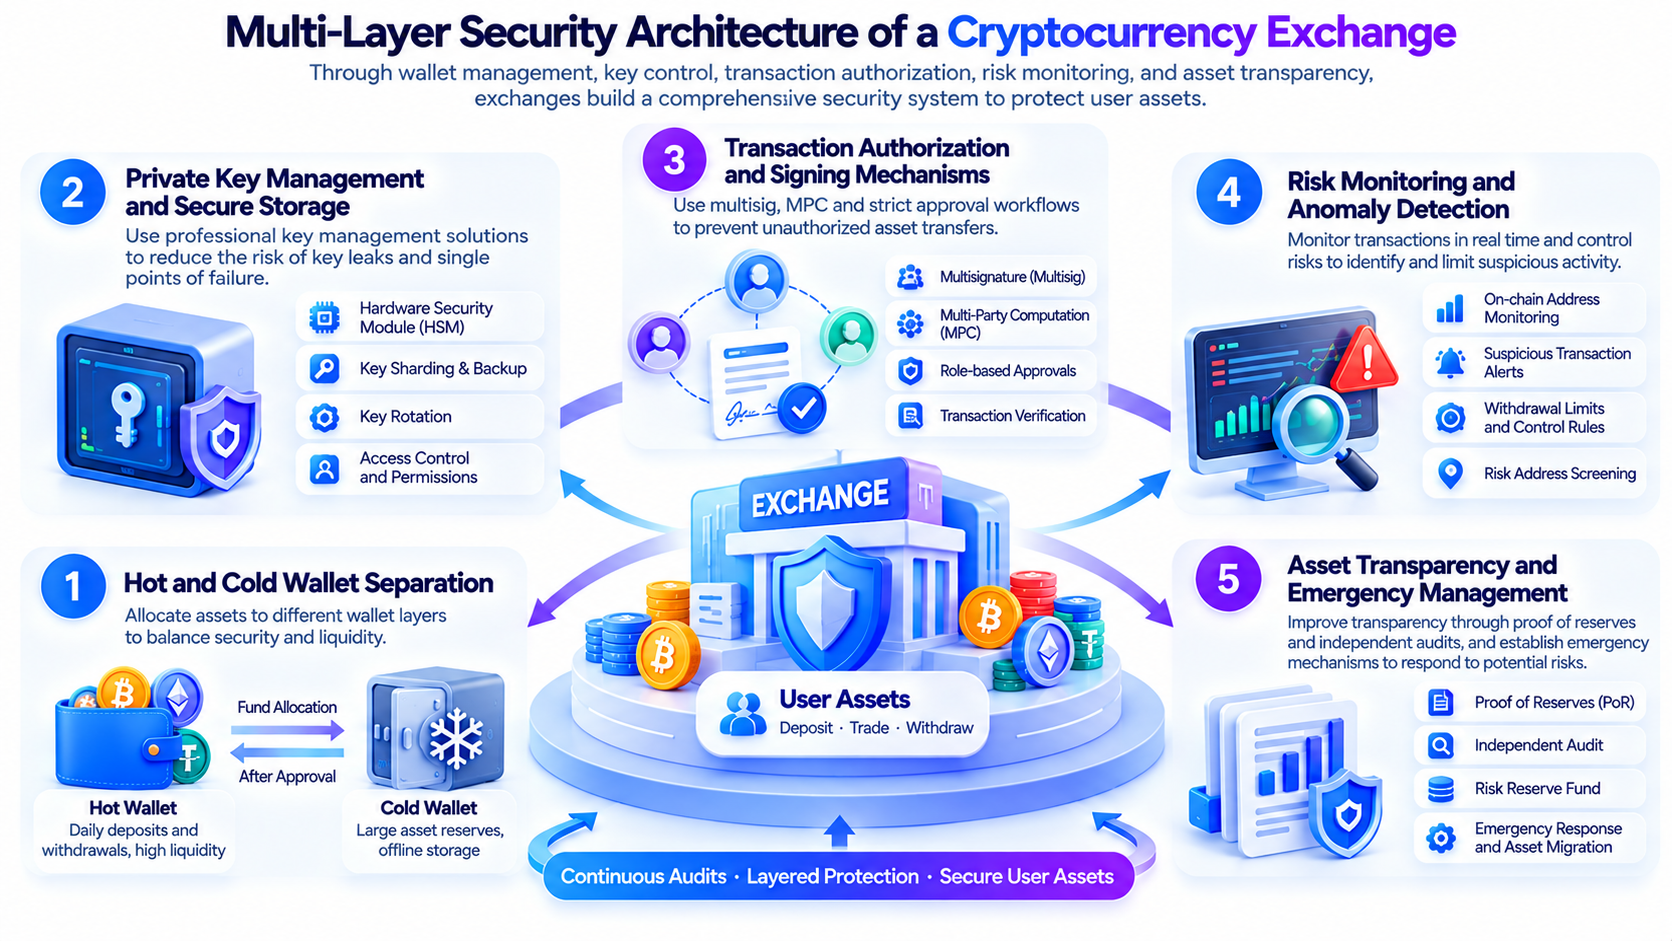
Горячий кошелёк — это кошелёк, среда подписания или процесс использования ключей которого подключены к онлайн-системе. Как правило, он позволяет быстро обрабатывать консолидацию депозитов, выводы пользователей и ежедневные переводы средств, поэтому подходит для операций, требующих частого выполнения.
Холодный кошелёк, напротив, предназначен для изоляции критически важных материалов для подписания от сред, подключённых к интернету. Это снижает вероятность прямого удалённого доступа злоумышленников к приватным ключам. Холодные кошельки обычно используются для хранения крупных объёмов активов, которые не нужно часто перемещать. Однако процедуры их использования могут быть более сложными, а перевод средств может занимать больше времени.
Основные различия между этими типами кошельков связаны с подключением к сети, частотой использования и масштабом подверженности рискам.
| Критерий сравнения |
Горячий кошелёк |
Холодный кошелёк |
| Подключение к сети |
Среда подписания обычно подключена к онлайн-системам |
Критически важная среда подписания обычно изолирована офлайн |
| Основное назначение |
Ежедневные пополнения, выводы и переводы средств |
Резервы крупных объёмов активов и долгосрочное хранение |
| Эффективность транзакций |
Выше, подходит для автоматизированной обработки |
Обычно требует больше ручных или офлайн-операций |
| Основные риски |
Компрометация онлайн-систем, утечка ключей и вредоносное подписание |
Повреждение устройств, операционные ошибки, риски цепочки поставок и процесса подписания |
| Распространённые меры контроля |
Лимиты, белые списки адресов и мониторинг аномалий |
Утверждение несколькими лицами, офлайн-проверка и физическая защита |
Для биржи хранение всех активов в горячих кошельках может повысить эффективность выводов, но также расширить потенциальные последствия онлайн-атаки. Хранение всех активов в холодных кошельках, напротив, может повлиять на возможность пользователей своевременно выводить средства.
Поэтому биржи обычно распределяют средства между разными уровнями кошельков с учётом потребностей в ликвидности и стратегии управления рисками. Например, биржа может держать определённый объём онлайн-ликвидности для обработки ежедневных выводов, а оставшиеся активы хранить по более строгим кастодиальным процедурам и при необходимости выполнять утверждённые переводы средств.
Важно отметить, что холодный кошелёк не означает абсолютную безопасность. Холодное хранение способно снизить риск онлайн-раскрытия приватных ключей, но не может автоматически определить, соответствует ли подписанная транзакция фактическим бизнес-намерениям. Проверка транзакций и процедуры авторизации по-прежнему необходимы.
Как мультиподпись предотвращает контроль крупных объёмов активов одним приватным ключом?
Мультиподпись, часто сокращаемая до multisig, — это механизм контроля, требующий нескольких независимых авторизаций для завершения транзакции. Его основная цель заключается в том, чтобы один владелец ключа не мог единолично принимать решение о переводе важных активов.
На примере распространённой схемы мультиподписи 2 из 3 система создаёт три независимых права подписания, а для исполнения транзакции требуется как минимум две действительные авторизации. Даже при компрометации одного ключа злоумышленник, как правило, не сможет выполнить перевод только с его помощью.
В управлении активами биржи мультиподпись может сочетаться с разделением обязанностей внутри организации. Например, разные сотрудники или системы могут отвечать за инициирование, проверку и окончательное утверждение транзакции. Это требует, чтобы переводы крупных объёмов активов проходили несколько этапов контроля.
Однако мультиподпись не означает, что каждый подписывающий автоматически способен распознать вредоносную транзакцию. Если несколько подписывающих используют один и тот же скомпрометированный интерфейс или не проверяют независимо адрес назначения, сумму транзакции и детали вызова смарт-контракта, они могут утвердить транзакцию, не соответствующую первоначальному намерению, даже при достижении необходимого числа подписей.
Поэтому безопасность мультиподписи зависит не только от порога подписания, но и от независимости подписывающих, полноты отображаемой информации о транзакции и проверки критически важных операций через доверенные каналы.
Для кошельков, связанных со смарт-контрактами, процесс утверждения также должен учитывать изменения разрешений контракта, обновления прокси-контрактов и сложные вызовы транзакций. Некоторые транзакции могут не выглядеть как прямые переводы, но способны изменять права контроля над активами. Поэтому они требуют более строгой технической проверки.
Чем MPC отличается от традиционной мультиподписи?
Многосторонние вычисления, или Multi-Party Computation (MPC), — это категория криптографических технологий, позволяющая нескольким участникам совместно выполнять вычисления без прямого раскрытия собственной секретной информации. В хранении цифровых активов MPC часто сочетается с технологией пороговой подписи для распределения контроля над ключом.
В отличие от традиционной мультиподписи, схема пороговой подписи MPC может распределять возможности подписания между несколькими участниками или устройствами. Каждая сторона использует независимую долю ключа для участия в процессе подписания без восстановления полного приватного ключа во время обычной работы.
Например, кошелёк с пороговой подписью может требовать совместного создания подписи любыми двумя из трёх участников. Даже если доля ключа одного участника раскрыта, её может быть недостаточно для самостоятельного создания действительной подписи.
Оба механизма способны снизить риск единой точки отказа, но различаются по технической реализации.
| Критерий сравнения |
Мультиподпись |
Пороговая подпись MPC |
| Базовый принцип |
Несколько независимых авторизаций совместно утверждают транзакцию |
Несколько долей ключа совместно создают подпись |
| Представление в блокчейне |
Зависит от блокчейна и реализации кошелька, может включать контракт мультиподписи |
Может создавать подписи, совместимые со стандартными форматами подписей |
| Контроль разрешений |
Регулируется правилами мультиподписи и логикой кошелька |
Контролируется пороговыми протоколами и вспомогательными политиками |
| Основное преимущество |
Чёткие правила авторизации, удобные для аудита |
Распределённые возможности подписания, поддерживающие различные архитектуры хранения |
| Основное ограничение |
Зависит от подписывающих и процесса проверки транзакций |
Зависит от реализации протокола, управления долями и безопасности участников |
MPC не обязательно безопаснее любого решения с мультиподписью. Общая задача для обоих механизмов заключается в том, чтобы участники утверждали корректную транзакцию, а также в предотвращении атак на учётные данные, конечные устройства и административные права.
На практике биржи также могут сочетать HSM, независимую проверку устройств, ролевой контроль доступа и аудит операционных журналов, чтобы повысить надёжность общего процесса подписания.
Почему управление приватными ключами лежит в основе защиты активов биржи?
Приватные ключи являются критически важными криптографическими материалами в системах контроля блокчейн-активов. В блокчейнах, использующих распространённые модели учётных записей, сторона с соответствующими правами подписания может инициировать переводы активов, соответствующие правилам протокола. Поэтому защита приватных ключей — это не просто предотвращение утечек данных, а вопрос прямого контроля над активами.
Комплексное управление приватными ключами обычно охватывает несколько этапов, включая генерацию, хранение, использование, резервное копирование, ротацию и вывод из эксплуатации.
-
Для генерации ключей следует использовать надёжные источники случайности и проверенные криптографические реализации. Если в процессе генерации ключей существует недостаток, даже высокозащищённая среда хранения может не предотвратить связанные с ним риски.
-
Приватные ключи и связанные с ними доли ключей должны храниться в контролируемых средах с ограниченными правами доступа. HSM может выполнять определённые криптографические операции в защищённой аппаратной среде, снижая вероятность прямого раскрытия материалов ключей обычным приложениям. Однако его эффективность по-прежнему зависит от конкретной конфигурации и настроек прав доступа.
-
Биржам необходимо устанавливать строгие политики использования ключей, включая определение сотрудников или систем, которые могут инициировать подписи, перечень переводов активов, требующих дополнительного утверждения, и порядок блокировки операций при выявлении аномальной активности.
-
Механизмы резервного копирования и восстановления не менее важны. Отсутствие резервных копий может сделать активы недоступными после повреждения устройств, тогда как чрезмерное количество резервных копий, распределённое хранение или недостаточный контроль доступа могут увеличить риск раскрытия.
Ротация ключей также должна учитывать практические особенности блокчейнов. Для некоторых систем адресов ротация не так проста, как замена пароля. Она может требовать создания новых адресов кошельков и переноса активов с использованием безопасных процедур.
Следовательно, безопасность приватных ключей не сводится к тому, чтобы техническая команда хранила пароль. Это комплексный вопрос управления, охватывающий криптографию, инфраструктуру, права сотрудников и бизнес-процессы.
Какие уроки дают недавние инциденты безопасности на биржах?
С 2025 года инфраструктура хранения и торговли криптоактивами столкнулась с несколькими заметными инцидентами безопасности. Эти случаи касались различных технических архитектур и бизнес-сред. Их нельзя просто объяснить недостатками конкретной технологии кошельков, как и нельзя оценивать общую безопасность платформы только по факту произошедшего инцидента.
С точки зрения исследований в области безопасности ценность этих инцидентов заключается в том, что они помогают отрасли понять разные пути атак и оценить, как биржи реагируют на мониторинг аномалий, изоляцию активов и восстановление после инцидентов.
Bybit: инцидент безопасности кошелька с мультиподписью в феврале 2025 года
21 февраля 2025 года Bybit столкнулась с инцидентом безопасности, связанным примерно с $1,5 млрд цифровых активов. Последующие расследования сосредоточились на среде подписания и связанной цепочке поставок программного обеспечения. Злоумышленники использовали скомпрометированный процесс отображения и авторизации транзакций, из-за чего операция подписания не смогла точно отразить фактически исполненную транзакцию. Позднее ФБР связало атаку с угрозовой активностью, связанной с Северной Кореей.
Этот случай показывает, что мультиподпись и холодные кошельки могут обеспечивать важную защиту активов, однако биржам также необходимо независимо проверять детали транзакций, контролировать надёжность интерфейсов подписания и усиливать управление безопасностью стороннего ПО и критически важных зависимостей.
Phemex: аномальная активность горячих кошельков в январе 2025 года
23 января 2025 года Phemex обнаружила аномальную активность, связанную с её горячими кошельками. Затем компания начала реагирование на инцидент, приостановила связанные функции пополнения и вывода средств, изолировала затронутые устройства и сотрудничала с внешними компаниями в сфере безопасности в ходе расследования. После завершения проверок и корректировки систем платформа постепенно восстановила услуги вывода средств для различных сетей.
Этот инцидент подчёркивает два ключевых аспекта управления рисками горячих кошельков: контроль подверженности онлайн-кошельков рискам и своевременную изоляцию затронутых систем, приостановку связанных операций и проведение проверки безопасности при выявлении аномальной активности.
CoinDCX: инцидент безопасности операционного аккаунта в июле 2025 года
19 июля 2025 года CoinDCX сообщила о компрометации внутреннего операционного аккаунта, используемого для предоставления ликвидности партнёрским биржам. Инцидент затронул активы примерно на $44 млн. Платформа заявила, что затронутый аккаунт был изолирован от кошельков с активами клиентов, связанные убытки будут покрыты из собственных резервов компании, а кошельки клиентов не пострадали напрямую.
Этот случай показывает, что помимо защиты ключей кошельков не менее важна изоляция бизнес-аккаунтов от кастодиальных активов клиентов. Ограничение средств, к которым могут получать доступ различные бизнес-системы, способно снизить последствия инцидента безопасности в одной операционной среде.
Upbit: несанкционированный перевод активов Solana в ноябре 2025 года
27 ноября 2025 года Upbit обнаружила несанкционированные переводы, связанные с определёнными активами в сети Solana. Первоначальные раскрытия информации указывали, что инцидент касался примерно 5,4 трлн KRW. Впоследствии платформа приостановила связанные пополнения и выводы, перевела активы в холодные кошельки и провела проверку безопасности. Более поздняя проверка выявила потенциальную проблему безопасности ключей в системе кошельков, однако на тот момент не было подтверждено, что именно она стала непосредственной причиной инцидента.
Этот случай дополнительно показывает, что безопасность кошельков включает не только хранение ключей. Она также зависит от корректной реализации алгоритмов подписания, тестирования программного обеспечения и непрерывных аудитов безопасности. Систематическая проверка после выявления аномальной активности может помочь обнаружить другие потенциальные риски.
Расследования инцидентов безопасности в 2026 году и координация в отрасли
29 октября 2026 года крупномасштабные аномальные переводы средств, связанные с горячими кошельками Binance, привлекли внимание к безопасности активов на биржах. Оценки ончейн-аналитических компаний и исследователей различались, а некоторые из них достигали нескольких миллиардов долларов. Поскольку разные методы расчёта могут учитывать несколько адресов кошельков и последующие переводы средств, эти показатели не отражают подтверждённые окончательные потери активов. Конкретное влияние инцидента требует дальнейшей проверки.
После инцидента Binance заявила, что расследует возможные проблемы безопасности, и подчеркнула безопасность средств пользователей. Платформа временно приостановила пополнения и выводы, чтобы провести проверки безопасности, отследить аномальные средства и содействовать соответствующим расследованиям. Одновременно эмитенты стейблкоинов Tether и Circle заморозили примерно $1,57 млрд в USDT и более $800 млн в USDC соответственно. Другие соответствующие организации также участвовали в отслеживании активов и контроле рисков. По состоянию на 30 октября Binance сообщила, что объём подтверждённых ею замороженных активов достиг нескольких миллиардов долларов. Однако окончательный размер потерь и конкретный путь атаки всё ещё требуют дальнейшего расследования.
Этот инцидент демонстрирует сложность экстренного реагирования в сфере безопасности бирж. Помимо защиты приватных ключей и выявления аномальных транзакций, торговым платформам необходимо координировать действия с ончейн-аналитическими компаниями, эмитентами стейблкоинов, другими поставщиками торговых услуг и правоохранительными органами. Отслеживание средств, заморозка активов, проверки систем и восстановление работы могут способствовать снижению потенциальных рисков.
В совокупности недавние инциденты безопасности показывают, что современная защита активов на биржах больше не ограничивается горячими и холодными кошельками и управлением приватными ключами. Она развивается в многоуровневую систему защиты, охватывающую проверку подписей, изоляцию бизнес-систем, мониторинг аномалий и межорганизационное реагирование на инциденты.
Как биржи могут снизить потери активов с помощью мониторинга аномалий и контроля рисков?
Даже если биржа использует разделение горячих и холодных кошельков, мультиподпись и MPC, ей всё равно необходимо непрерывно отслеживать фактические потоки средств. Это связано с тем, что цель системы безопасности заключается не только в предотвращении несанкционированного доступа, но и в своевременном выявлении и ограничении риска после возникновения аномальной активности.
-
Биржи могут устанавливать лимиты транзакций для разных активов, кошельков и бизнес-сценариев. Например, для кошелька ежедневных выводов можно настроить пороги баланса и переводов на основе обычных потребностей в финансировании. Если сумма или частота транзакций существенно отклоняется от исторических моделей, система может инициировать дополнительную проверку или ручную проверку.
-
Мониторинг ончейн-адресов может помочь выявлять потоки средств с высоким риском. Анализируя историю адресов, пути транзакций и соответствующие метки рисков, платформы могут проводить дополнительную проверку подозрительных транзакций. Однако ончейн-анализ имеет ограничения. Связь между адресами не обязательно означает, что они контролируются одним лицом или организацией.
-
Платформам необходимо развивать возможности выявления аномалий между системами. Если транзакция выглядит нормальной в блокчейне, но не соответствует связанной с ней внутренней бизнес-заявке, записи об утверждении или активности аккаунта пользователя, это всё равно может указывать на аномалию в процессе транзакции.
При серьёзном инциденте безопасности биржа может принимать меры с учётом масштаба риска, например приостанавливать некоторые выводы, ограничивать операции с затронутыми кошельками, переносить незатронутые активы и переразвёртывать кошельковую инфраструктуру. Для некоторых токенов, поддерживающих функции, контролируемые эмитентом, биржа также может координировать заморозку активов в рамках процедур соблюдения требований.
Эти меры должны обеспечивать баланс между безопасностью активов, нормальным доступом пользователей и непрерывностью работы. Приостановка выводов может дать время для расследования и контроля рисков, но также влияет на доступ пользователей к их средствам. Поэтому необходимы чёткие условия активации, раскрытие информации и процедуры восстановления.
Могут ли подтверждение резервов и резервы рисков обеспечить безопасность активов пользователей?
Подтверждение резервов, или Proof of Reserves (PoR), — это механизм проверки, предназначенный для повышения прозрачности активов торговых платформ. Как правило, он использует публично раскрываемую информацию об активах кошельков, криптографические доказательства, стороннюю проверку или другие методы, чтобы помочь внешним наблюдателям понять объём активов, удерживаемых платформой в определённый момент времени, и их соотношение с балансами пользователей.
В решениях, использующих такие технологии, как деревья Меркла, пользователи могут проверить, включены ли балансы их аккаунтов в определённый набор данных об активах и обязательствах. Однако объём проверки зависит от технической реализации и практики раскрытия информации платформой. Подтверждение резервов не равнозначно полноценному финансовому аудиту.
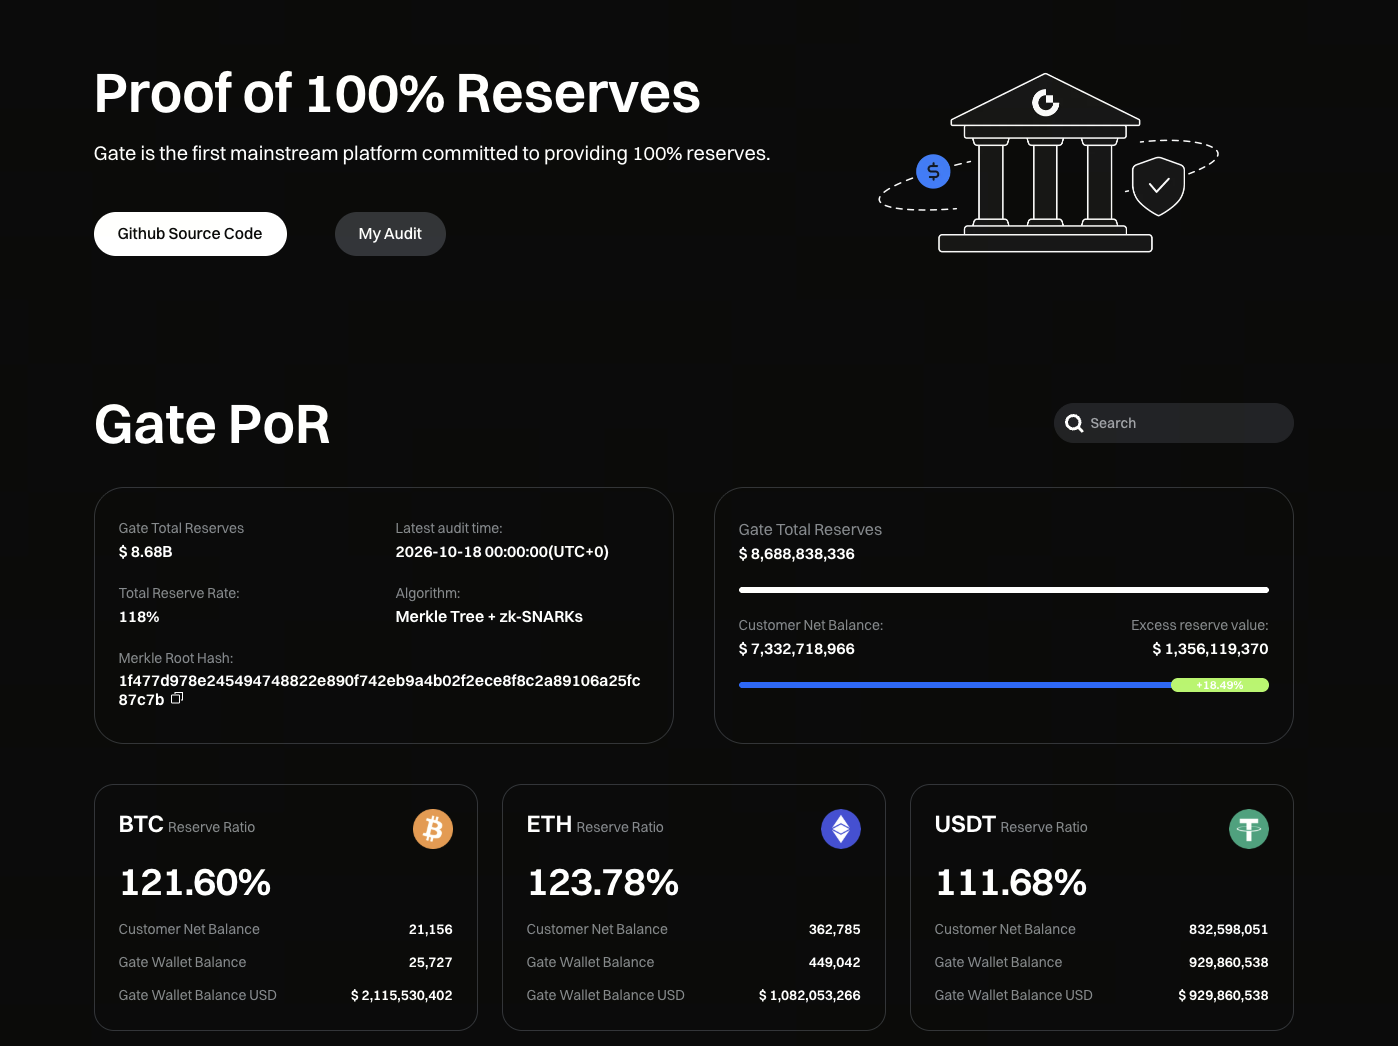
Например, Gate использует механизм проверки подтверждения резервов, объединяющий деревья Меркла с доказательствами с нулевым разглашением (zk-SNARKs). Он включает балансы аккаунтов пользователей в криптографическую систему проверки и предоставляет независимый канал верификации. Пользователи могут просматривать резервы различных активов на странице подтверждения резервов, проверять, были ли балансы их аккаунтов включены в соответствующий снимок данных, и снижать риск раскрытия конфиденциальной информации других пользователей.
По состоянию на 18 октября 2026 года Gate раскрыла общий объём резервов примерно $8,688 млрд и чистые балансы активов пользователей примерно $7,332 млрд. Общий коэффициент резервирования составил 118,49% и охватывал примерно 500 криптоактивов. Коэффициенты резервирования для BTC и ETH составили 121,60% и 123,78% соответственно. Эти показатели отражают покрытие активов платформы в рамках указанного снимка и предоставляют пользователям справочную информацию для оценки прозрачности активов платформы.
Важно подчеркнуть, что подтверждение резервов в первую очередь отражает покрытие активов в рамках определённого объёма раскрытия информации и на конкретный момент времени. Оно не может самостоятельно доказать отсутствие у платформы других обязательств, ограничений прав на активы или операционных рисков. Поэтому PoR лучше использовать как инструмент прозрачности вместе с проверкой обязательств, независимыми аудитами и непрерывным раскрытием информации о рисках.
Резервы рисков имеют другое назначение. Некоторые биржи создают специальные фонды рисков для финансовой поддержки при соответствующих инцидентах безопасности или других экстремальных ситуациях. Однако их покрытие, размер фондов и условия использования зависят от конкретных условий платформы. Резервы рисков не равнозначны вкладам, защищённым законом.
В целом подтверждение резервов сосредоточено на прозрачности и проверяемости активов, тогда как резервы рисков направлены на финансовую поддержку после наступления определённых рисков. Разделение горячих и холодных кошельков, мультиподпись и управление приватными ключами обеспечивают преимущественно превентивную защиту. Эти механизмы дополняют друг друга и вместе образуют важные компоненты управления безопасностью активов на бирже.
Как обычные пользователи могут повысить безопасность активов на своих биржевых аккаунтах?
Биржи управляют кошельками платформы и кастодиальной инфраструктурой, но аккаунты пользователей всё равно могут сталкиваться с такими рисками, как фишинг, утечка учётных данных, вредоносная авторизация и компрометация устройств. Поэтому пользователям также необходимо выстраивать практики безопасности аккаунтов, соответствующие их обстоятельствам.
-
Пользователям следует по возможности включать ключи доступа, аппаратные ключи безопасности или другие надёжные методы аутентификации, а также устанавливать уникальный пароль для биржевого аккаунта. По сравнению с использованием только кодов подтверждения по SMS, механизмы аутентификации, устойчивые к фишингу, обычно обеспечивают более высокую защиту.
-
Пользователям следует проверять домены для входа и источники официальных приложений, а также не вводить пароли, коды подтверждения и другую конфиденциальную информацию по незнакомым ссылкам. Сообщения с требованиями срочно перевести активы, снять ограничения контроля рисков или повторно подтвердить личность следует проверять через независимый канал.
-
Белые списки адресов вывода, подтверждения выводов и уведомления об активности аккаунта могут снизить потенциальные последствия несанкционированного использования аккаунта. Если платформа поддерживает период ожидания после добавления нового адреса вывода, пользователи могут включить его в соответствии со своими потребностями.
Пользователям, применяющим API для автоматизированной торговли, следует соблюдать принцип наименьших привилегий. Не следует предоставлять разрешения на перевод активов программам, которым не требуется функция вывода средств, а неиспользуемые API-ключи необходимо своевременно удалять.
Пользователям также следует выбирать между централизованным хранением и самостоятельным хранением с учётом частоты торговли, предполагаемого использования средств и способности самостоятельно управлять своими ключами. Самостоятельное хранение может уменьшить зависимость от сторонних платформ, но также означает, что пользователи несут ответственность за защиту сид-фраз, устройств и управление риском потери ключей.
Не существует единого решения по безопасности активов, подходящего каждому. Понимание границ рисков разных методов хранения важнее, чем простой выбор одного типа кошелька.
Заключение
Основой защиты активов пользователей на криптовалютной бирже является многоуровневая система безопасности, охватывающая хранение активов, управление ключами, авторизацию транзакций, мониторинг аномалий и восстановление после инцидентов. Горячие кошельки обеспечивают ежедневную ликвидность, холодные кошельки снижают онлайн-экспозицию, мультиподпись и MPC распределяют контроль над активами, а независимая проверка транзакций и управление разрешениями помогают обеспечить соответствие переводов активов фактическим бизнес-намерениям.
Инциденты безопасности на биржах с 2025 года показывают, что по мере роста масштабов хранения активов и сложности систем риски безопасности больше не ограничиваются вопросом хранения приватных ключей онлайн. Цепочки поставок программного обеспечения, интерфейсы подписания, изоляция бизнес-аккаунтов и межорганизационное реагирование на инциденты также могут влиять на фактические результаты в области безопасности.
Для торговых платформ непрерывные аудиты, усиление внутренних механизмов контроля и повышение прозрачности активов являются важной основой для формирования долгосрочного доверия. Пользователям понимание архитектуры кошельков и механизмов хранения активов, а также принятие необходимых мер защиты аккаунта помогут более комплексно оценивать и управлять рисками цифровых активов.
Часто задаваемые вопросы
Всегда ли горячий кошелёк менее безопасен, чем холодный?
Горячие кошельки обычно больше подвержены рискам онлайн-атак, однако их фактическая безопасность также зависит от управления ключами, лимитов транзакций и механизмов мониторинга. Холодные кошельки уменьшают онлайн-экспозицию, но всё равно могут сталкиваться с операционными рисками, рисками устройств и цепочки поставок.
Могут ли активы быть украдены после внедрения биржей мультиподписи?
Да. Мультиподпись снижает риск контроля активов одним ключом, но несанкционированные или непреднамеренные переводы активов всё равно могут произойти, если подписывающие введены в заблуждение, детали транзакции изменены или несколько этапов авторизации одновременно скомпрометированы.
Может ли MPC полностью предотвратить утечку приватных ключей?
Нет. Пороговые подписи MPC могут распределять возможности подписания и снижать риск утечки одного ключа, но не способны автоматически предотвратить авторизацию вредоносных транзакций, компрометацию устройств участников или злоупотребление бизнес-разрешениями.
Может ли подтверждение резервов доказать полную безопасность биржи?
Нет. Подтверждение резервов может повысить прозрачность активов в определённых пределах, но не может самостоятельно доказать отсутствие у платформы других обязательств. Оно также не заменяет аудит безопасности кошельков или внутреннее управление рисками.
Обязательно ли будут затронуты активы пользователей после инцидента безопасности на бирже?
Необязательно. Фактическое влияние зависит от масштаба затронутых активов, мер изоляции кошельков, резервов платформы, усилий по возврату активов и последующих мер реагирования. Некоторые инциденты могут затрагивать только отдельные операционные аккаунты. Наличие убытков у пользователей необходимо определять на основе конкретных фактов.