Под криптоатаками с использованием ИИ понимаются действия в сфере кибербезопасности, при которых злоумышленники применяют ИИ-модели, инструменты автоматизированного анализа кода или ИИ-агентов для повышения эффективности поиска уязвимостей, анализа вредоносного кода, социальной инженерии и подготовки атак. По мере того как большие языковые модели превращаются из инструментов генерации текста в интеллектуальные системы, способные понимать код, вызывать инструменты и выполнять многошаговые задачи, ИИ меняет ландшафт безопасности криптоиндустрии.
По сравнению с традиционными интернет-приложениями криптофинансовые системы связаны с более прямыми рисками для активов. Смарт-контракты могут автоматически управлять средствами, подписи кошелька могут разрешать переводы активов, а ончейн-транзакции обычно сложно отменить после подтверждения. Поэтому злоумышленникам не обязательно компрометировать базовую блокчейн-сеть. Для потери активов может быть достаточно эксплуатации слабых мест в логике смарт-контракта, разрешениях среды разработки или подписях пользователей.
Широкое распространение ИИ дополнительно меняет эту структуру рисков. Анализ уязвимостей становится более автоматизированным, вредоносный код может распространяться через программные зависимости, а ИИ-агенты с возможностью вызова инструментов начинают взаимодействовать с кошельками и интерфейсами ончейн-транзакций. Поэтому вопросы криптобезопасности больше не ограничиваются самими смарт-контрактами. Они постепенно охватывают весь процесс разработки ПО, сторонние сервисы и выполнение операций со средствами. В этой статье рассматривается, как ИИ меняет криптоатаки с точки зрения уязвимостей смарт-контрактов, цепочек поставок ПО, ИИ-агентов и безопасности кошельков, а также как отрасль может создать более комплексную систему защиты.
Основные выводы
-
ИИ меняет эффективность и стоимость криптоатак. Большие языковые модели могут помогать с анализом кода, выявлением уязвимостей и сбором информации, автоматизируя часть исследований безопасности, которые ранее требовали значительного ручного труда.
-
Смарт-контракты остаются важными целями атак на криптоактивы. Ошибки контроля доступа, уязвимости повторного входа, манипулирование оракулами и недостатки бизнес-логики не являются новыми проблемами эпохи ИИ, однако ИИ может сократить время, необходимое для их обнаружения и проверки.
-
Цепочки поставок ПО становятся важными векторами атак. Зависимости с открытым исходным кодом, пакеты npm, компоненты фронтенда, инструменты сборки и сторонние сервисы, используемые разработчиками, могут стать каналами проникновения вредоносного кода в криптоприложения.
-
ИИ-агенты расширяют границы рисков безопасности. Когда ИИ-системы могут вызывать внешние инструменты, читать конфиденциальную информацию или выполнять ончейн-транзакции, инъекции промптов, злоупотребление привилегиями и ошибочное выполнение операций могут напрямую повлиять на безопасность цифровых активов.
-
Аудит безопасности не означает полной безопасности системы. Даже если смарт-контракт прошел аудит, проект может подвергнуться атаке из-за компрометации фронтенда, утечки приватного ключа администратора или обновления вредоносной зависимости.
-
ИИ также может повысить эффективность защиты. Автоматизированные проверки кода, мониторинг аномальных транзакций и выявление рисков могут помочь командам безопасности расширить охват, однако проверка человеком и контроль доступа по-прежнему необходимы.
Почему ИИ меняет стоимость и эффективность криптоатак?
Традиционные кибератаки обычно требуют от злоумышленников знаний в области анализа кода, архитектуры систем, тестирования безопасности и эксплуатации уязвимостей. Для сложных DeFi-протоколов необходимо также понимать структуру пулов ликвидности, ценообразование токенов, механизмы обеспечения и взаимодействие между различными смарт-контрактами. Эти технические требования повышают стоимость подготовки атак и ограничивают число целей, которые некоторые злоумышленники могут анализировать.
Инструменты ИИ снижают порог входа для части этих задач. Большие языковые модели могут быстро читать большие объемы кода, объяснять функции сложного кода, выявлять нестандартные настройки разрешений и помогать систематизировать возможные пути эксплуатации уязвимостей. ИИ-агенты с возможностями вызова инструментов также могут объединять проверку кода, симуляцию транзакций и анализ результатов в тестовых средах, непрерывно выполняя многошаговые задачи.
Например, традиционным исследователям безопасности может потребоваться последовательно изучать функции контракта, чтобы понять, какие разрешения и внешние вызовы задействованы в определенной операции со средствами. ИИ может помочь упорядочить эти связи и позволить исследователям быстрее найти участки кода, требующие дополнительной проверки. Когда злоумышленники используют аналогичные инструменты, они также могут эффективнее отбирать потенциальные цели.
Однако способность ИИ объяснять код не означает, что он может точно выявить каждую уязвимость. Атаки на смарт-контракты часто связаны с конкретными состояниями средств, последовательностями транзакций и экономическими условиями. Модель может не учесть критически важные ограничения или ошибочно принять нормальные решения в проектировании за проблемы безопасности.
Таким образом, наиболее прямое влияние ИИ на криптоатаки заключается не в создании совершенно новых типов уязвимостей. Вместо этого он сокращает время, необходимое для некоторых исследований уязвимостей и подготовки атак, одновременно расширяя охват автоматизированного анализа.
Как ИИ может ускорить обнаружение и эксплуатацию уязвимостей смарт-контрактов?
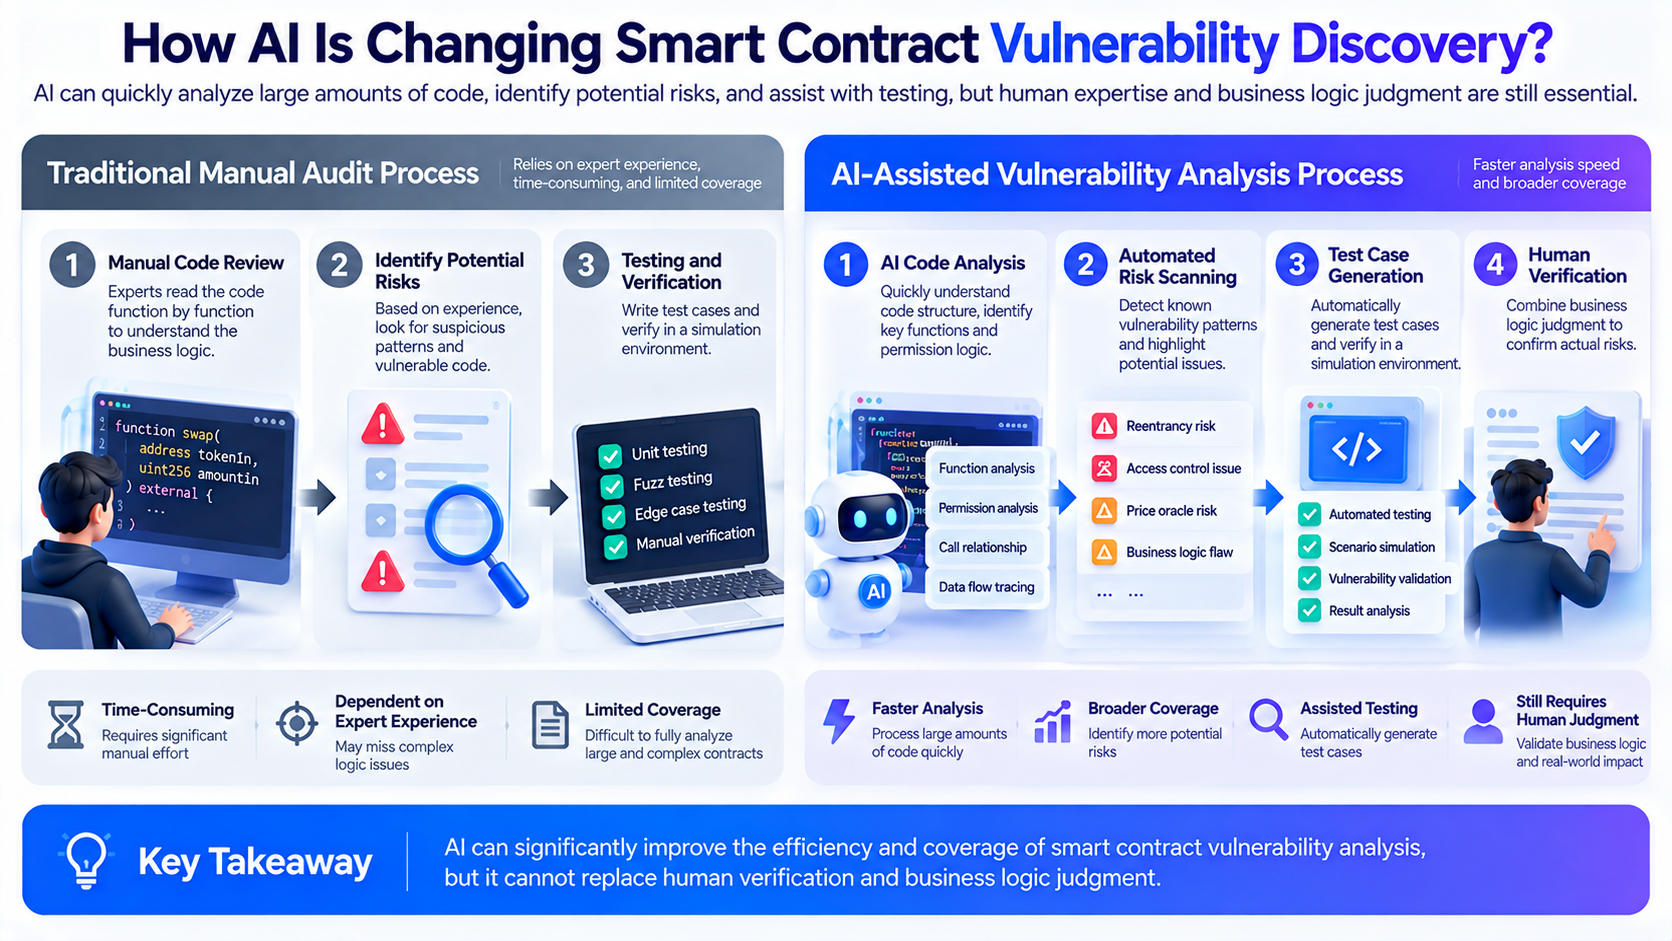
Уязвимости смарт-контрактов обычно возникают из-за различий между реализацией кода и предполагаемыми бизнес-правилами. Поскольку смарт-контракты напрямую управляют ончейн-активами, ошибки в критически важной логике могут влиять на переводы средств, ликвидацию обеспечения или разрешения протокола.
ИИ может помогать анализировать эти логические связи, особенно при проверке большого числа похожих контрактов, упорядочивании сложных вызовов функций и выявлении повторяющихся проблем безопасности.
К распространенным рискам смарт-контрактов относятся следующие.
| Тип уязвимости |
Основной риск |
Возможная роль ИИ |
| Недостатки контроля доступа |
Несанкционированные адреса вызывают чувствительные функции |
Помощь в проверке разрешений и конфигураций ролей |
| Уязвимости повторного входа |
Некорректный порядок внешних вызовов и обновления состояния |
Выявление потенциальных рисков повторных вызовов |
| Манипулирование оракулами |
Некорректные цены влияют на торговлю и ликвидацию |
Анализ зависимостей от цен и нестандартных допущений |
| Недостатки бизнес-логики |
Ошибки в расчетах средств, вознаграждений или правилах ликвидации |
Помощь в проверке сложных бизнес-процессов |
| Риски взаимодействия между контрактами |
Между разными протоколами возникает непредвиденное поведение |
Систематизация цепочек вызовов и внешних зависимостей |
Уязвимости бизнес-логики заслуживают особого внимания. В отличие от очевидных ошибок кода, некоторые уязвимости не нарушают правила языка программирования. Вместо этого они используют недостатки в проектировании экономических механизмов протокола. Например, метод оценки обеспечения в кредитном протоколе может давать нестандартные результаты при особых рыночных условиях. Даже если каждая отдельная функция выполняется нормально, в общем процессе управления средствами все равно могут возникать проблемы.
ИИ может помогать выявлять необычные шаблоны в коде, но риски экономической логики все равно необходимо проверять с учетом фактических бизнес-правил, ончейн-данных и среды выполнения транзакций.
Кроме того, исследования уязвимостей с использованием ИИ могут превратиться в непрерывный итеративный процесс. Система может сначала анализировать код, затем использовать результаты тестирования для определения обоснованности гипотезы и после этого корректировать направление анализа. Такой автоматизированный подход повышает эффективность исследований, но также означает, что командам безопасности необходимо уделять больше внимания непрерывному тестированию, а не проводить однократную проверку перед развертыванием контракта.
Что такое атаки на цепочки поставок ПО и почему они могут обходить аудит смарт-контрактов?
Атака на цепочку поставок ПО — это метод атаки, при котором злоумышленник внедряет вредоносный код в целевое приложение через сторонние пакеты, инструменты разработки, процессы сборки или внешние сервисы. В отличие от прямого поиска уязвимостей смарт-контрактов, в этом типе атак часто используются программные компоненты, которым разработчики уже доверяют, в качестве точки входа.
Современные криптоприложения состоят не только из ончейн-смарт-контрактов. Полный DeFi-продукт обычно также включает сайт фронтенда, инструменты подключения кошельков, интерфейсы данных о транзакциях, зависимости JavaScript, серверные сервисы и системы автоматического развертывания. Даже если ончейн-контракты прошли аудит, внешний компонент все равно может представлять самостоятельный риск.
Например, приложение децентрализованной биржи может использовать сторонний компонент для подключения кошелька. Если во время обновления ПО в этот компонент будет внедрен вредоносный код, пользователи могут получать запросы на транзакции, отличающиеся от ожидаемых, даже при посещении официального сайта. В таком случае проблема может быть не в самом торговом протоколе. Она может возникнуть еще до взаимодействия пользователя со смарт-контрактом.
Атаки на цепочки поставок ПО могут широко распространяться. Если несколько проектов используют один и тот же пакет зависимостей или компонент фронтенда, компрометация одного компонента может одновременно затронуть несколько приложений.
Инцидент с Ledger Connect Kit в 2023 году продемонстрировал этот риск. Вредоносный код проник в компонент подключения кошелька через скомпрометированный процесс выпуска ПО и затронул некоторые децентрализованные приложения, зависимые от соответствующих компонентов. Такие инциденты показывают, что аудит смарт-контрактов не означает одинаковую защищенность всей среды приложения, с которой взаимодействуют пользователи.
По мере более широкого использования компонентов с открытым исходным кодом и автоматизированных инструментов разработки в экосистеме Web3 безопасность цепочек поставок ПО становится направлением защиты, столь же важным, как и безопасность смарт-контрактов.
Как ИИ может дополнительно усилить риски атак на цепочки поставок ПО?
Инструменты ИИ для программирования могут помочь разработчикам быстро генерировать код, устанавливать зависимости и настраивать среды разработки. Однако без необходимой проверки автоматизированная разработка также может увеличить потенциальные риски в цепочке поставок ПО.
Сгенерированный ИИ код может ссылаться на программные пакеты, не прошедшие достаточную проверку, или использовать устаревшие зависимости, не подходящие для текущего проекта. Если разработчики принимают сгенерированные результаты без проверки, они могут внести в проект ненужные риски безопасности.
ИИ-агенты могут иметь более широкие операционные разрешения, чем обычные инструменты автодополнения кода. Например, некоторые агенты могут читать файлы проекта, вызывать инструменты командной строки, получать доступ к внешним сервисам и изменять среду разработки. Когда эти возможности сочетаются с недоверенным сторонним контентом, риск больше не ограничивается качеством кода.
Одна из важных проблем — инъекция промптов. Злоумышленники могут пытаться встраивать вредоносные инструкции в веб-страницы, документы, комментарии к коду или ответы инструментов, чтобы побудить ИИ-агента отклониться от исходной задачи. Если у агента нет четко определенных границ разрешений, он может выполнять действия, которые разработчик не разрешал.
Эти риски особенно чувствительны для криптопроектов. Среды разработки могут содержать учетные данные для развертывания, ключи сервисов RPC, конфигурации автоматизированного подписания и другую конфиденциальную информацию. Если инструмент ИИ может напрямую обращаться к такому содержимому, внешний ввод может стать косвенной точкой входа для воздействия на внутренние операции.
Поэтому безопасность цепочки поставок ПО в эпоху ИИ требует не только проверки надежности зависимостей. Необходимо также подтверждать, к каким файлам могут обращаться инструменты ИИ, какие команды они могут выполнять и имеют ли они доступ к реальным средствам и критически важным учетным данным.
Почему потеря активов все еще возможна после прохождения аудита смарт-контрактом?
Аудиты смарт-контрактов в первую очередь используются для оценки проблем безопасности в конкретной версии кода. Объем аудита обычно ограничен версией контракта, бизнес-допущениями и условиями тестирования. Аудит может снизить риск известных уязвимостей, но не может гарантировать, что каждая часть проекта будет оставаться безопасной постоянно.
Фактическая работа криптоприложения включает несколько взаимосвязанных систем. Смарт-контракты исполняют ончейн-логику, сайты фронтенда отображают информацию о транзакциях, кошельки авторизуют подписи, а команды разработки и эксплуатации управляют разрешениями на обновление, параметрами конфигурации и внешними сервисами.
Проблема в любой из этих областей может повлиять на безопасность средств пользователей.
Например, смарт-контракт протокола может не иметь очевидных уязвимостей, но сайт его фронтенда может быть скомпрометирован. Пользователи могут видеть на странице обычную операцию обмена, тогда как фактический запрос кошелька содержит дополнительное разрешение. Если пользователи не проверяют информацию для подписания, они могут самостоятельно предоставить злоумышленникам ненужные разрешения на управление своими активами.
Еще один риск связан с разрешениями администратора. Если злоумышленник получает разрешения на обновление протокола или контроль над критически важными конфигурациями, он может использовать уже разрешенные контрактом функции управления для изменения порядка обработки средств. В этом случае атака может не требовать эксплуатации уязвимости кода в традиционном понимании.
Поэтому меры безопасности должны охватывать несколько уровней.
| Уровень безопасности |
Основные риски |
Ключевые меры защиты |
| Смарт-контракты |
Ошибки логики, уязвимости разрешений |
Аудит кода, тестирование, формальная верификация |
| Приложения фронтенда |
Подмена страниц, вредоносные запросы на подпись |
Проверка целостности развертывания, мониторинг аномалий |
| Программные зависимости |
Вредоносные обновления, отравление зависимостей |
Фиксация версий, проверка источников |
| Среды разработки |
Утечки учетных данных, злоупотребление привилегиями |
Изоляция ключей, принцип наименьших привилегий |
| Кошельки и подписи |
Фишинговые разрешения, некорректные транзакции |
Проверка подписей, управление разрешениями |
| Операции протокола |
Кража разрешений администратора, ошибки конфигурации |
Мультиподпись, таймлоки, непрерывный мониторинг |
Это также объясняет, почему простое увеличение числа аудитов смарт-контрактов не может решить все проблемы криптобезопасности. Проектам необходимо также постоянно управлять программными зависимостями, разрешениями среды разработки и средами взаимодействия с пользователями.
Какие новые риски могут создавать ИИ-агенты, автоматически выполняющие ончейн-транзакции?
ИИ-агенты развиваются от инструментов анализа информации к автоматизированным системам, способным вызывать внешние сервисы, выполнять транзакции и управлять цифровыми активами. В некоторых сценариях использования ИИ-агент может запрашивать рыночную информацию на основе предустановленных условий, анализировать цены активов и выполнять операции через кошелек или торговый интерфейс.
Такая модель может повысить эффективность управления средствами, но также означает, что ИИ-системы могут напрямую участвовать в переводах активов.
Когда традиционный чат-бот предоставляет некорректную информацию, пользователю обычно нужно совершить дальнейшее действие, прежде чем это повлияет на средства. Напротив, если ИИ-агент с возможностью ончейн-исполнения имеет разрешение кошелька, он может непосредственно превратить неверное решение в транзакцию.
Например, автоматизированный агент управления средствами может определять необходимость корректировки распределения активов на основе внешних данных. Если данные, которые он считывает, были подменены или он не может корректно выявить риски, связанные с целевым контрактом, он может выполнить операцию, не соответствующую ожиданиям пользователя.
Еще одна проблема — объем разрешений. Если агенту предоставлены неограниченные разрешения на токены или разрешение на управление крупными суммами средств, одна ошибочная операция может привести к значительным потерям. Для сравнения, лимиты на каждую транзакцию, списки разрешенных целевых адресов и механизмы ручного подтверждения могут помочь контролировать потенциальное воздействие.
Поэтому защита ИИ-агентов требует не только повышения точности принятия решений. Она также требует ограничений на исполнение, которые действуют независимо от решений модели.
В практических решениях ИИ может анализировать рынки и предлагать транзакции, в то время как переводы средств должны оставаться подчиненными четко определенным правилам авторизации. Для высокорисковых транзакций, необычных сумм или взаимодействий с неизвестными контрактами система может требовать дополнительной проверки вместо полной опоры на самостоятельное решение ИИ.
Это станет важной задачей по мере интеграции ИИ с ончейн-финансами.
Может ли ИИ улучшить защиту в криптоиндустрии?
ИИ также может помогать командам безопасности повышать эффективность защиты. Для криптопроектов, которым необходимо анализировать большое число смарт-контрактов, записей транзакций и программных зависимостей, автоматизированные инструменты могут сократить повторяющуюся работу и помочь исследователям быстрее находить аномальную активность.
В сфере безопасности смарт-контрактов ИИ может помогать с проверкой кода, классификацией уязвимостей и разработкой тестовых сценариев. Разработчики могут использовать ИИ для понимания сложных взаимосвязей функций, а затем сочетать статический анализ, фаззинг и ручной аудит для проверки потенциальных проблем.
Для ончейн-мониторинга ИИ может помогать выявлять необычные перемещения средств, резкие изменения паттернов транзакций и поведение, напоминающее исторические атаки. Это может быть полезно командам безопасности, которым необходимо непрерывно отслеживать несколько протоколов и пулов активов.
Для управления цепочками поставок ПО ИИ может помогать систематизировать взаимосвязи зависимостей, выявлять необычные изменения версий и анализировать влияние предупреждений безопасности на текущий проект.
Однако инструменты защиты на базе ИИ также сталкиваются с ложными срабатываниями, пропущенными проблемами и недостаточным пониманием контекста. Некоторые обычные переводы крупных сумм могут ошибочно определяться как атаки, тогда как сложные уязвимости экономической логики могут не выявляться с помощью стандартного распознавания шаблонов.
Поэтому ИИ лучше подходит для повышения эффективности команд безопасности, чем для самостоятельного определения защищенности протокола. Полная система защиты по-прежнему требует сочетания автоматизированного тестирования, проверки человеком, непрерывного мониторинга и четко определенного контроля доступа.
Как обычные пользователи могут защититься от рисков криптобезопасности в эпоху ИИ?
Для обычных пользователей изменения в сфере безопасности, вызванные ИИ, в основном проявляются в более простой генерации мошеннического контента, более убедительной подмене личности, а также в более обманчивых вредоносных сайтах и поддельной информации о транзакциях.
Злоумышленники могут использовать ИИ для быстрого создания фишинговых писем на разных языках, имитации сообщений службы поддержки и внешне профессиональных объяснений, связанных с инвестициями. Они также могут использовать поддельные голоса или видео, чтобы сделать подмену личности более убедительной.
Каким бы убедительным ни выглядело сообщение, потеря активов обычно все равно требует критически важного действия, например раскрытия пользователем приватного ключа, подключения к вредоносному сайту, выдачи чрезмерных разрешений или подписания транзакции, не соответствующей его ожиданиям.
Поэтому пользователям следует сосредоточить проверки безопасности на фактических операциях со средствами.
Переходите на торговые платформы и в приложения кошельков через надежные каналы. Не используйте ссылки для входа или подключения кошелька, полученные в незнакомых сообщениях. Перед подписанием транзакции проверяйте адрес получателя, сумму транзакции и сведения о разрешении. Особое внимание уделяйте неограниченным разрешениям и взаимодействию с незнакомыми контрактами.
Регулярно проверяйте разрешения на токены, которые больше не нужны, и отзывайте ненужные разрешения. При хранении значительных объемов цифровых активов рассмотрите возможность разделения кошелька для повседневных транзакций и кошелька для долгосрочного хранения, чтобы уменьшить последствия одного инцидента безопасности.
Кроме того, любое лицо, представляющееся сотрудником службы поддержки или технической поддержки и запрашивающее у пользователей сид-фразу, приватный ключ или фразу восстановления, следует воспринимать как серьезный сигнал риска. Даже если собеседник использует убедительный голос, видео или профессиональную терминологию, это не заменяет независимую проверку личности.
Базовые принципы безопасности пользователей в эпоху ИИ принципиально не изменились. Важно проверять сведения о транзакциях, контролировать разрешения на средства и не полагаться на непроверенную информацию при обеспечении безопасности активов.
Как будет развиваться система криптобезопасности в эпоху ИИ?
По мере того как инструменты ИИ постепенно начинают участвовать в разработке ПО, исследовании уязвимостей и ончейн-транзакциях, криптобезопасность переходит от точечной защиты к сквозной защите процессов.
В прошлом некоторые проекты в основном полагались на аудит смарт-контрактов, проводимый перед развертыванием, рассчитывая снизить риски за счет проверки кода. Однако в сложных приложениях Web3 проблемы безопасности могут возникать при обновлении программных зависимостей, развертывании фронтенда, операциях администраторов, подписях пользователей и в других областях.
В будущем проверки безопасности должны будут точнее отражать фактический процесс выполнения транзакций с реальными средствами.
Для смарт-контрактов проектам необходимо проводить комплексное тестирование перед развертыванием и непрерывно отслеживать аномальные транзакции во время работы. Для цепочек поставок ПО командам разработки необходимо проверять источники зависимостей, ограничивать разрешения автоматизированных инструментов и защищать учетные данные для развертывания и критически важные ключи.
Для ончейн-приложений, управляемых ИИ-агентами, необходимо установить четкие границы безопасности между решениями модели и фактическим исполнением транзакций. Например, лимиты сумм транзакций, проверки целевых адресов, приостановка при аномальном поведении и механизмы ручного одобрения могут снизить последствия ошибочного автоматизированного исполнения.
Одновременно командам безопасности необходимо оценивать надежность самих инструментов ИИ. Новыми направлениями оценки безопасности станут способность модели корректно обрабатывать недоверенные данные, выходят ли вызовы инструментов за пределы разрешенных полномочий и можно ли отслеживать автоматизированные решения.
Таким образом, долгосрочное влияние ИИ на криптоиндустрию заключается не только в том, что он дает злоумышленникам более мощные инструменты. Он также стимулирует переход защиты от одноразовых аудитов к непрерывной проверке.
Заключение
ИИ меняет эффективность и структуру рисков криптоатак. Большие языковые модели и автоматизированные агенты могут помогать с анализом кода, исследованием уязвимостей и обработкой информации, снижая стоимость некоторых операций по подготовке атак. Однако это не означает, что все сложные атаки можно полностью автоматизировать.
Уязвимости смарт-контрактов остаются важным источником риска, а цепочки поставок ПО, разрешения разработчиков, приложения фронтенда и подписи кошельков также могут напрямую приводить к потере активов. По мере того как ИИ-агенты получают больше разрешений на вызов инструментов и операции со средствами, проблемы безопасности будут все глубже распространяться на автоматизированное исполнение и контроль доступа.
Для разработчиков ИИ может повысить эффективность аудита и мониторинга, но его необходимо сочетать с традиционным тестированием безопасности, управлением зависимостями и ручной проверкой. Для обычных пользователей важными мерами предотвращения потери активов остаются проверка сведений о транзакциях, защита приватных ключей и ограничение объема разрешений.
Криптобезопасность в эпоху ИИ переходит от простой защиты кода смарт-контрактов к защите всего процесса: от разработки ПО и сторонних зависимостей до исполнения ончейн-операций со средствами. Способность создавать непрерывные, многоуровневые и проверяемые механизмы безопасности станет важным конкурентным фактором для приложений Web3 в будущем.
Часто задаваемые вопросы
Сделает ли ИИ криптовалюты более уязвимыми для взлома?
ИИ может снизить стоимость некоторых операций по анализу уязвимостей, сбору информации и подготовке атак, однако успех атаки по-прежнему зависит от уязвимостей системы, условий предоставления разрешений и защитных мер.
Может ли ИИ автоматически обнаруживать уязвимости смарт-контрактов?
ИИ может помогать выявлять потенциальные уязвимости, а некоторые исследования продемонстрировали способность ИИ-агентов обнаруживать и эксплуатировать уязвимости в тестовых средах. Однако модели все еще могут давать ложные срабатывания или пропускать проблемы и не могут заменить полноценный аудит безопасности.
Что такое атака на цепочку поставок ПО?
Атака на цепочку поставок ПО — это атака, при которой злоумышленник внедряет вредоносный код в целевое приложение через сторонние зависимости, инструменты разработки, системы сборки или другие процессы поставки ПО.
Почему смарт-контракты могут быть взломаны даже после аудита?
Аудиты обычно оценивают конкретный код контракта и допущения. Они не могут автоматически устранить такие риски, как подмена фронтенда, утечки приватных ключей, вредоносные зависимости или некорректные разрешения пользователей.
Безопасен ли код смарт-контрактов, сгенерированный ИИ?
Его нельзя считать безопасным по умолчанию. Код, сгенерированный ИИ, может содержать ошибки бизнес-логики, недостатки разрешений или неподходящие зависимости. Он должен пройти тестирование, проверку и, при необходимости, профессиональный аудит.
Каковы риски безопасности ИИ-агентов, автоматически совершающих сделки?
К основным рискам относятся ошибочное выполнение транзакций, чрезмерные разрешения, использование недоверенных внешних данных и перевод большей суммы средств, чем ожидалось, без ручного подтверждения.
Можно ли использовать ИИ для защиты криптоактивов?
Да. ИИ может помогать с проверкой кода, анализом аномальных транзакций, систематизацией данных об угрозах и проверкой программных зависимостей, однако его необходимо сочетать с другими методами верификации.
Как обычные пользователи могут защититься от фишинговых атак, созданных с помощью ИИ?
Используйте надежные каналы для доступа к платформам, проверяйте сведения о транзакциях, защищайте сид-фразы и приватные ключи, а также не предоставляйте ненужные разрешения на токены незнакомым сайтам.
Могут ли уязвимости программных зависимостей повлиять на пользовательские кошельки?
Да. Если вредоносная зависимость проникает в компонент подключения кошелька или приложение фронтенда, она может повлиять на отображение транзакций, запросы на подпись или обработку конфиденциальных данных.
Заменит ли ИИ ручной аудит смарт-контрактов в будущем?
В настоящее время недостаточно доказательств того, что ИИ может полностью заменить ручной аудит. Более практичный подход заключается в использовании ИИ для повышения эффективности анализа при сохранении человеческого контроля, автоматизированного тестирования и непрерывного мониторинга.