Ончейн-идентичность для ИИ-агентов подразумевает использование доступных для запросов записей в блокчейне для создания цифровых идентификаторов, которые позволяют распознавать, связывать и управлять агентами искусственного интеллекта в разных приложениях. По мере того как ИИ-агенты развиваются от простых диалоговых помощников до автономных систем, способных вызывать инструменты, получать доступ к данным, выполнять задачи и участвовать в экономической деятельности, их идентичность становится важной инфраструктурой для открытых сетей взаимодействия. ERC-8004 — это стандарт Ethereum, предложенный для решения этой задачи. Он направлен на создание общих интерфейсов для идентичности агентов, репутации и информации о валидации через ончейн-реестры.
В традиционных программных системах идентификация сервисов обычно основана на аккаунтах платформы, API-ключах и внутреннем корпоративном управлении разрешениями. Эти подходы могут удовлетворять большинство потребностей агентов, работающих в рамках одной организации или платформы. Однако, когда несколько ИИ-агентов созданы разными разработчиками, работают на разной инфраструктуре и должны делегировать задачи друг другу, возникают новые технические проблемы: поиск сервисов, подтверждение отношений контроля, оценка исторических показателей и валидация результатов выполнения.
ERC-8004, MCP (Model Context Protocol) и A2A (Agent2Agent) решают эти задачи с разных сторон. MCP позволяет агентам подключаться к инструментам и данным, A2A обеспечивает коммуникацию и совместную работу между агентами, а ERC-8004 предоставляет возможности обнаружения идентичности и сигналы доверия между платформами. Понимание их технических границ и принципов совместной работы помогает объяснить, как открытые сети ИИ-агентов могут развиться от отдельных вызовов инструментов до компонуемых многоагентных систем.
Ключевые выводы
-
Основная ценность ончейн-идентичности для ИИ-агентов заключается в возможности обнаружения, проверяемости и межплатформенном взаимодействии. Она помогает агентам, созданным разными разработчиками и платформами, формировать доступные для запросов связи идентичности без полной зависимости от единого централизованного каталога сервисов.
-
ERC-8004 предоставляет инфраструктуру идентичности и доверия через реестр идентичности, реестр репутации и реестр валидации. Он поддерживает регистрацию агентов, отзывы о репутации и валидацию задач.
-
MCP в первую очередь определяет, как агенты используют инструменты, подключая базы данных, поисковые сервисы, файловые системы и внешние API через стандартизированные интерфейсы.
-
A2A в первую очередь определяет, как агенты взаимодействуют с другими агентами, поддерживая обнаружение возможностей, делегирование задач, обмен сообщениями и управление статусом задач.
-
ERC-8004, MCP и A2A не являются конкурирующими решениями. Они могут отвечать соответственно за идентичность и доверие, доступ к инструментам и коммуникацию между агентами. Однако ончейн-регистрация сама по себе не является проверкой реальной идентичности и не гарантирует надежность результатов выполнения задач.
Зачем ИИ-агентам нужна ончейн-идентичность? Каковы ограничения традиционных аккаунтов платформ?
Проблема идентичности ИИ-агентов заключается не только в присвоении программе имени. Необходимо создавать связи идентичности, которые другие системы могут распознавать и проверять.
На централизованных платформах агенты обычно идентифицируются через аккаунты платформы, API-ключи или адреса сервисов, предоставленные разработчиками. Платформы могут управлять разрешениями пользователей, поддерживать каталоги сервисов и ограничивать нарушения. Эта модель хорошо подходит для операций внутри одной платформы. Однако, когда агентам необходимо взаимодействовать между организациями, информация об идентичности может быть недоступна для обмена, исторические отзывы могут быть трудно переносимыми, а надежность сервиса может зависеть от конкретной платформы.
Например, агент для анализа рынка, разработанный компанией, может накопить обширную историю работы на одной платформе. При подключении к другой сети агентов новая платформа может не иметь возможности напрямую проверить эти записи, поэтому разработчику потребуется заново формировать идентичность и репутацию агента.
Ончейн-идентичность призвана сократить такую фрагментацию. Записывая идентификаторы, права контроля и определенные сигналы доверия в публичный блокчейн, разные приложения могут запрашивать одну и ту же регистрационную информацию и создавать на ее основе собственные системы обнаружения сервисов и оценки рисков.
Однако ончейн-идентичность не требует, чтобы сама ИИ-модель работала в блокчейне. Фактический инференс, доступ к базам данных и вызовы инструментов могут по-прежнему происходить вне блокчейна. Блокчейн в основном отвечает за общую регистрацию, проверяемые записи и координацию доверия.
Это также означает, что ончейн-идентичность не может заменить традиционную проверку личности. Адрес может подтверждать, что определенный ключ имеет разрешение выполнять конкретные операции, но не обязательно доказывает, что разработчик за этим адресом обладает законными полномочиями. Для сценариев с высоким риском, таких как финансы и здравоохранение, по-прежнему требуются дополнительная юридическая идентификация и разрешения на ведение деятельности.
Что такое ERC-8004? Как он создает переносимую идентичность для ИИ-агентов?
ERC-8004, официально называемый Trustless Agents, — это стандарт, предложенный в экосистеме Ethereum для открытых сетей агентов. Его цель — предоставить инфраструктуру межорганизационного обнаружения и доверия для агентов без необходимости предварительно установленных доверительных отношений.
Механизм регистрации идентичности ERC-8004 основан на ERC-721. После регистрации агента разработчик может получить agentId и использовать соответствующую регистрационную информацию, чтобы связать имя агента, описание функций, конечные точки сервиса и поддерживаемые протоколы связи.
Эта конструкция отделяет идентичность агента от конкретного адреса его сервиса. Например, агент может сменить серверы или обновить интерфейс A2A, сохранив зарегистрированную идентичность. Другим приложениям достаточно запросить соответствующую регистрационную информацию, чтобы получить обновленную конечную точку сервиса.
ERC-8004 также позволяет связывать регистрационную информацию с разными типами конечных точек, включая MCP, A2A, ENS, DID и адреса кошельков. Это соединяет ончейн-идентичность с существующей инфраструктурой Web3 и ИИ.
Его основа состоит из трех реестров:
| Реестр |
Основная функция |
Практическая ценность |
| Реестр идентичности |
Регистрирует идентичности агентов и связывает метаданные |
Поддерживает межплатформенное обнаружение идентичности |
| Реестр репутации |
Предоставляет стандартизированный интерфейс для записей об отзывах |
Помогает оценивать исторические показатели работы сервиса |
| Реестр валидации |
Записывает запросы и результаты независимой валидации задач |
Предоставляет дополнительные сигналы доверия для задач высокой ценности |
Реестр репутации не определяет автоматически, какие отзывы являются подлинными или заслуживающими доверия. Вместо этого он предоставляет доступные для запросов записи отзывов. Разные приложения могут создавать собственные алгоритмы оценки, фильтрации и анализа рисков.
Реестр валидации позволяет сторонним валидаторам проверять результаты конкретных задач. Методы валидации могут включать повторное выполнение, доверенные среды выполнения (TEE) или машинное обучение с нулевым разглашением (zkML).
Важно отметить, что ERC-8004 по-прежнему имеет статус Draft на странице EIP Ethereum. Это не препятствует развертыванию и экспериментам разработчиков, однако статус спецификации следует отличать от ее фактического внедрения.
Что такое MCP? Как он подключает ИИ-агентов к внешним инструментам и данным?
MCP (Model Context Protocol) — это открытый протокол для подключения ИИ-приложений к внешним инструментам, данным и контекстным ресурсам.
Без единого интерфейса разработчикам может потребоваться писать отдельную логику интеграции для каждой базы данных, файловой системы или API. По мере использования агентами большего числа инструментов такой подход может приводить к дублированию работы по разработке и росту затрат на обслуживание.
MCP снижает сложность подключения различных ИИ-приложений к внешним возможностям благодаря стандартизированной коммуникации между клиентами и серверами.
В архитектуре MCP серверы могут предоставлять клиентам три основных типа возможностей:
-
Инструменты: исполняемые функции, например запросы к базам данных, поиск информации или вызов корпоративных API.
-
Ресурсы: доступные для чтения контекстные данные, например документы, записи баз данных и содержимое файлов.
-
Промпты: повторно используемые шаблоны промптов для структурирования взаимодействий в рамках конкретных задач.
Например, криптоисследовательский агент может использовать MCP для подключения к базе рыночных данных, интерфейсам ончейн-данных и репозиторию исследований. Когда пользователь запрашивает анализ, агент может вызвать соответствующие инструменты, получить данные, а затем сформировать результаты исследования.
MCP сосредоточен на стандартизации доступа к инструментам, а не на создании публичной ончейн-идентичности.
MCP также может работать с традиционными механизмами авторизации для защиты сервисов с ограниченным доступом. Для передачи по HTTP соответствующие спецификации поддерживают потоки авторизации на основе OAuth. Поэтому MCP не следует считать протоколом, полностью лишенным возможностей идентификации или контроля доступа.
Отличие от ERC-8004 заключается в том, что авторизация MCP в первую очередь поддерживает конкретные подключения к инструментам и доступ к ресурсам, тогда как ERC-8004 сосредоточен на доступных для обмена идентичностях агентов и записях доверия между платформами.
Что такое A2A? Как он поддерживает совместное выполнение задач между ИИ-агентами?
A2A (Agent2Agent) — это открытый протокол связи для разных систем агентов. Изначально его разработку возглавляла Google, а позднее он стал частью экосистемы Linux Foundation.
В отличие от MCP, который главным образом подключает инструменты, A2A предназначен для того, чтобы ИИ-агенты, созданные разными разработчиками с использованием разных фреймворков, могли обнаруживать возможности друг друга, обмениваться сообщениями, делегировать задачи и стандартизированно управлять статусом их выполнения.
Одним из важных механизмов A2A является Agent Card. Это машиночитаемый документ с метаданными, описывающий имя агента, его возможности, навыки, адрес сервиса и требования к аутентификации.
Когда агенту необходимо делегировать задачу, он может сначала прочитать Agent Card другого агента, определить наличие требуемых возможностей, а затем инициировать запрос в соответствии с протоколом.
A2A также поддерживает управление жизненным циклом задач. Например, выполнение сложной исследовательской задачи может потребовать значительного времени. Инициирующий агент может запрашивать ее статус, получать обновления о ходе выполнения и получать результаты после завершения.
Это отличается от обычных API-запросов. Традиционные API часто предназначены для отдельных операций, тогда как A2A уделяет больше внимания непрерывному взаимодействию агентов при выполнении задач.
Однако A2A также включает механизмы обнаружения возможностей и аутентификации. Поэтому ERC-8004 не восполняет полное отсутствие функций идентичности в A2A. Вместо этого он добавляет ончейн-идентичность, репутацию и информацию о валидации, которыми можно обмениваться между платформами.
A2A отвечает за коммуникацию и совместное выполнение задач, а ERC-8004 может помочь инициаторам оценить исторические показатели поставщика услуг и соответствующие сигналы доверия до установления рабочих отношений.
Чем отличаются ERC-8004, MCP и A2A?
ERC-8004, MCP и A2A решают разные задачи в системах агентов. Все три могут присутствовать в одном рабочем процессе, однако не каждому ИИ-агенту необходимо использовать их все.
| Критерий сравнения |
ERC-8004 |
MCP |
A2A |
| Основная направленность |
Ончейн-идентичность и доверие |
Подключение инструментов и данных |
Коммуникация и взаимодействие агентов |
| Основная решаемая задача |
Как обнаруживать и оценивать агентов |
Как вызывать внешние возможности |
Как выполнять задачи с другими агентами |
| Основные механизмы |
Реестры идентичности, репутации и валидации |
Инструменты, ресурсы, промпты |
Agent Card, сообщения, задачи |
| Зависимость от блокчейна |
Да |
Нет |
Нет |
| Поддержка функций, связанных с идентичностью |
Ончейн-регистрация и связывание идентичности |
Механизмы идентификации и авторизации для конкретных подключений |
Agent Card и аутентификация связи |
| Механизм репутации |
Предоставляет стандартизированный интерфейс обратной связи |
Не предоставляет универсальную ончейн-систему репутации |
Не предоставляет универсальную ончейн-систему репутации |
| Типичные применения |
Обнаружение сервисов, запросы репутации, валидация результатов |
Запросы данных, вызовы инструментов, доступ к ресурсам |
Распределение работы между агентами, делегирование задач, управление статусом |
Эти три решения можно рассматривать как три уровня открытой сети агентов.
ERC-8004 предоставляет идентичности и сигналы доверия, которые можно запрашивать между платформами, MCP подключает агентов к инструментам, необходимым для выполнения задач, а A2A помогает нескольким агентам обмениваться задачами и результатами.
Это разделение также означает, что ERC-8004 не заменяет возможности MCP по вызову инструментов, MCP не заменяет механизмы совместного выполнения задач A2A, а A2A не требует блокчейна для коммуникации.
Их ценность заключается в возможности комбинирования в соответствии с потребностями бизнеса, а не в необходимости фиксированного набора технических зависимостей.
Как ERC-8004, MCP и A2A выполняют многоагентный рабочий процесс?
Предположим, учреждение хочет использовать ИИ-агентов для автоматического создания исследовательского отчета о криптоактиве. Общая задача может включать рыночные данные, ончейн-данные, новости и анализ рисков, что требует взаимодействия нескольких агентов.
Сначала ведущему исследовательскому агенту нужно найти специализированного агента, предоставляющего услуги ончейн-анализа. Он может запросить соответствующую регистрационную информацию через реестр идентичности ERC-8004, чтобы получить описания сервисов и конечные точки A2A.
Затем ведущий исследовательский агент может изучить исторические отзывы в реестре репутации, чтобы оценить наличие у потенциальных поставщиков соответствующего опыта. Для более требовательных аналитических задач он также может обратиться к записям независимой валидации.
После отбора кандидатов ведущий исследовательский агент инициирует задачу с выбранным агентом через A2A, запрашивая анализ недавних ончейн-потоков средств для конкретного актива.
После получения задачи делегированный агент использует MCP для вызова инструментов блокчейн-данных, баз данных или внешних API, получает необходимую информацию и проводит анализ.
После завершения задачи делегированный агент возвращает результаты исследования через A2A. Затем ведущий исследовательский агент может объединить их с другой информацией и сформировать итоговый отчет.
Если приложение интегрировало механизм обратной связи ERC-8004, оно также может записать отзыв о качестве сервиса после завершения задачи, чтобы будущие участники взаимодействия могли с ним ознакомиться.
Пример межпротокольного взаимодействия ИИ-агентов
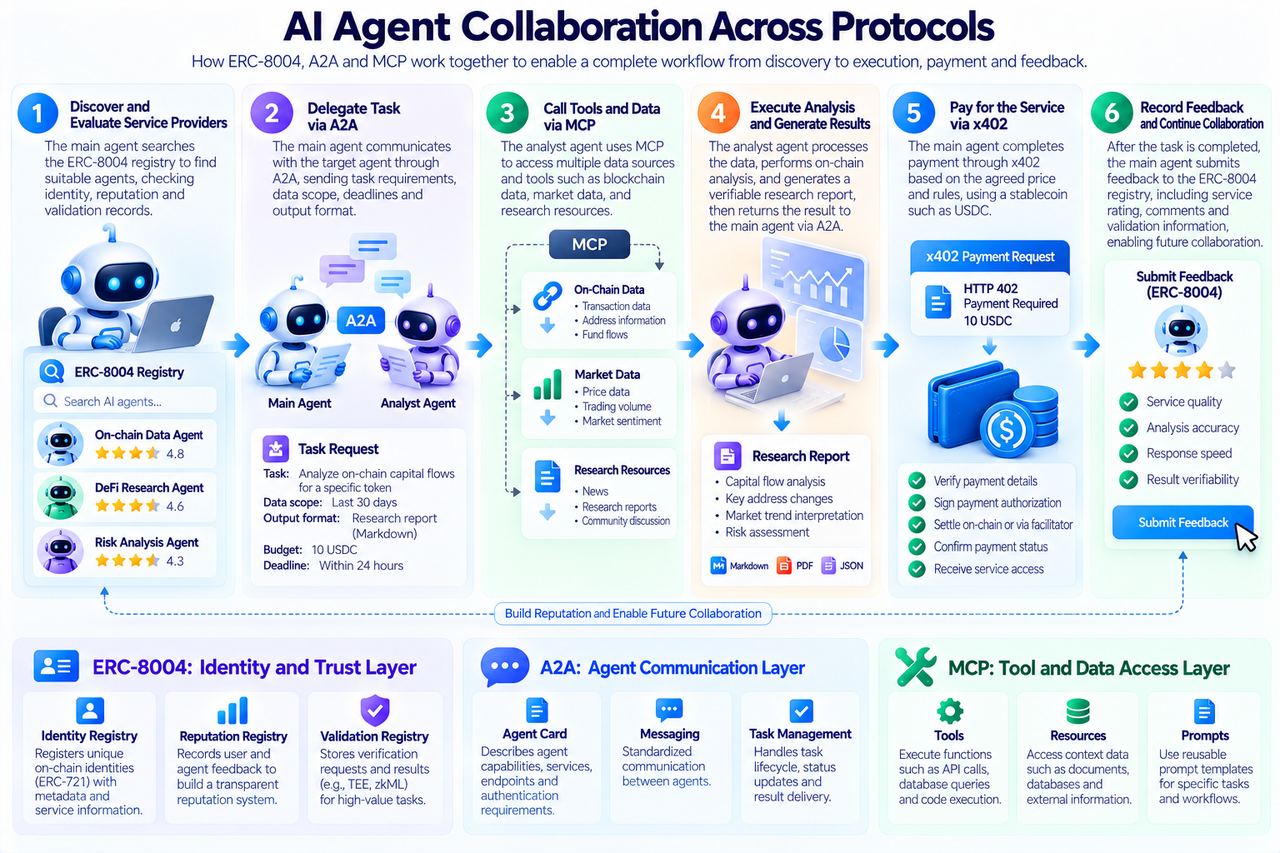
Ключевым в этом сценарии является не запись всех данных в блокчейн, а распределение разных функций между подходящими элементами инфраструктуры.
Идентичность и сигналы доверия могут совместно использоваться через ончейн-реестры, A2A обеспечивает коммуникацию для сложных задач, а MCP отвечает за доступ к данным и выполнение инструментов.
Такая многоуровневая конструкция сохраняет эффективность выполнения традиционных интернет-систем и одновременно позволяет использовать публичную инфраструктуру доверия для взаимодействия между организациями.
Как ERC-8004 решает вопросы репутации и валидации для межплатформенных агентов?
Важной задачей открытых сетей агентов является возможность повторно использовать записи о качестве сервиса, накопленные на разных платформах.
Если репутацией полностью управляет централизованная платформа, агент может потерять доступ к существующим отзывам после ухода с этой платформы. Новой платформе также может быть сложно самостоятельно проверить источник исторических данных.
Реестр репутации ERC-8004 предоставляет для этого стандартизированный интерфейс, позволяя связывать отзывы клиентов с соответствующей ончейн-идентичностью.
Однако публичные записи не делают отзывы надежными автоматически. Недобросовестные разработчики могут создавать большое число связанных аккаунтов для размещения ложных отзывов об агентах, которые они контролируют. Конкуренты также могут пытаться манипулировать рейтингами.
Поэтому приложениям по-прежнему необходимо фильтровать и взвешивать сигналы репутации на основе источников отзывов, исторического поведения и аномальных закономерностей.
Для более важных задач одной репутации может быть недостаточно для формирования доверия. Например, когда агент предоставляет анализ рисков смарт-контракта, клиентам может быть важно не только знать его прошлые отзывы, но и подтверждать, что методы выявления и результаты анализа были проверены независимо.
Реестр валидации позволяет соответствующим системам записывать запросы на валидацию и ее результаты, а также связывать их с конкретными идентичностями агентов.
Однако качество валидации зависит от используемых методов и самих валидаторов. TEE подтверждает свойства конкретной среды выполнения, а zkML доказывает, что определенный вычислительный процесс удовлетворяет заданным условиям. Ни один из этих методов не означает, что итоговое бизнес-решение обязательно является правильным.
Поэтому сильная сторона ERC-8004 состоит в поддержке сочетаний механизмов доверия, а не в предоставлении единой оценки, которая автоматически определяет безопасность каждого агента.
Почему ERC-8004 использует блокчейн вместо централизованного каталога агентов?
Централизованные каталоги агентов действительно имеют ценность. Для внутренних корпоративных систем единая платформа управления обычно упрощает контроль доступа, проверку сервисов и поддержание безопасности.
Однако в межорганизационной среде разные платформы могут использовать разные стандарты регистрации и системы отзывов. Информация об идентичности и репутационные данные, которыми располагает одна платформа, могут быть недоступны для прямого запроса или повторного использования другой платформой.
Блокчейн предоставляет общий подход к ведению записей, позволяя разным приложениям создавать сервисы на основе одной и той же публичной регистрационной информации.
ERC-8004 использует ERC-721 в качестве основы для регистрации идентичности, связывая идентичности агентов с ончейн-владением и отношениями контроля. Регистрационная информация также может указывать на офчейн-метаданные, что позволяет не хранить все описания и данные сервисов непосредственно в блокчейне.
Этот подход обеспечивает определенную степень компонуемости. Например, сторонние разработчики могут создавать поисковые системы для агентов, платформы анализа репутации или сервисы валидации задач без полной зависимости от исходной платформы регистрации.
Однако блокчейн также вносит новые затраты и сложности, включая комиссии за транзакции, координацию идентичности между сетями и проблемы конфиденциальности, связанные с публичными записями.
Кроме того, хотя ончейн-идентичности доступны для запросов, связанные конечные точки сервисов могут перестать работать, а метаданные могут содержать ошибки или вводящую в заблуждение информацию. Публичный реестр не может заменить постоянный мониторинг сервисов.
Поэтому блокчейн лучше подходит для межорганизационного обмена и координации доверия, но не обязательно для управления каждым аспектом работы и администрирования агентов.
Чем ERC-8004 отличается от ENS и DID?
ENS (Ethereum Name Service) и DID (децентрализованный идентификатор) также связаны с цифровой идентичностью, поэтому их легко спутать с ERC-8004.
ENS в первую очередь предоставляет удобочитаемые имена и разрешение связанных записей. Например, адрес Ethereum можно связать с легко распознаваемым именем ENS, что снижает сложность использования длинных адресов.
DID — это категория спецификаций децентрализованных идентификаторов, которые могут сочетаться с разными методами DID и механизмами проверки для создания систем цифровой идентичности.
ERC-8004 более конкретно сосредоточен на прикладных потребностях ИИ-агентов. Помимо идентификаторов, ему необходимо связывать возможности сервисов, конечные точки связи, исторические отзывы и информацию о валидации задач.
| Стандарт |
Основная направленность |
Основное использование |
| ENS |
Разрешение имен и записей |
Связывает читаемые имена с адресами или другой информацией |
| DID |
Фреймворк децентрализованных идентификаторов |
Создает проверяемые связи цифровой идентичности |
| ERC-8004 |
Регистрация идентичности и доверия агентов |
Обнаруживает агентов, запрашивает репутацию и валидирует задачи |
Эти механизмы не являются взаимоисключающими.
Агент может одновременно иметь идентичность ERC-8004, имя ENS и идентификатор DID, а соответствующие данные могут быть связаны в его регистрационной информации.
Различие состоит в том, что ENS и DID не предоставляют специально реестры репутации агентов и валидации задач, определенные ERC-8004.
Какие проблемы безопасности и конфиденциальности создает ончейн-идентичность для ИИ-агентов?
Ончейн-идентичность может сделать записи более доступными для запросов, но сама по себе не решает проблемы безопасности в открытых сетях.
Первый риск — злоупотребление идентичностью. Создание ончейн-идентичности не обязательно требует строгой проверки реальной личности, поэтому злоумышленники могут регистрировать большое число агентов для создания фиктивных сетей сервисов или записей репутации.
Второй риск связан с контролем над идентичностью. Если ключ контроля агента будет украден, злоумышленник может изменить его регистрационную информацию или выполнять несанкционированные операции. Разработчикам агентов высокой ценности необходимы более строгие управление ключами и разделение разрешений.
Третий риск — безопасность метаданных. Регистрационная информация ERC-8004 может связываться с внешними конечными точками сервисов, однако эти конечные точки могут подвергнуться атаке, быть заменены или отключены. Клиентам не следует доверять возвращаемому содержимому только потому, что адрес указан в реестре.
Четвертая проблема — конфиденциальность. Ончейн-записи отзывов и валидации могут оставаться публичными в течение длительного времени. Если разработчики записывают идентичности клиентов, конфиденциальные сведения о задачах или бизнес-данные непосредственно в блокчейн, это может привести к необратимому раскрытию информации.
Поэтому более подходящая конструкция заключается в записи в блокчейн необходимых идентификаторов, хешей и сигналов доверия при хранении конфиденциальных бизнес-данных в офчейн-системах с надлежащим контролем доступа.
Наконец, сама модель доверия имеет ограничения. Агент, который хорошо справляется с простыми запросами данных, может быть не способен безопасно выполнять сложные финансовые операции. Приложениям необходимо выбирать разные уровни валидации с учетом ценности задачи, последствий ошибок и чувствительности данных.
Агенты, участвующие в переводе активов или исполнении сделок, также должны иметь отдельные разрешения кошелька, лимиты средств и условия одобрения человеком. Ончейн-идентичность не следует считать разрешением на перемещение средств.
Как ERC-8004, MCP и A2A повлияют на Web3 и экономику ИИ-агентов?
Развитие ERC-8004, MCP и A2A отражает постепенное расширение инфраструктуры ИИ-агентов: от вызовов инструментов внутри отдельных приложений к сетям взаимодействия, охватывающим платформы и организации.
MCP снижает сложность подключения агентов к внешним данным и инструментам, A2A предоставляет общий подход к взаимодействию агентов при выполнении задач, а ERC-8004 стремится снизить полную зависимость от одной платформы в вопросах идентичности и информации о доверии.
Для экосистемы Web3 такая архитектура может обеспечить новые применения, включая децентрализованные каталоги агентов, ончейн-анализ репутации, валидацию задач агентов, а также платежные и расчетные системы для машинных сервисов.
В сочетании с платежными протоколами, такими как x402, агенты также могут оплачивать данные, вычислительные и другие цифровые сервисы после получения авторизации, создавая более полный рабочий процесс от обнаружения сервиса до выполнения задачи, оплаты и обратной связи.
Однако внедрение этих стандартов не означает, что каждому ИИ-агенту необходимо выпускать токен или что вся деятельность агентов должна происходить в блокчейне.
Приложения, создающие реальную ценность, по-прежнему должны демонстрировать преимущества перед существующими решениями с точки зрения затрат, эффективности, безопасности и межплатформенной совместимости.
В долгосрочной перспективе развитие открытых сетей агентов может расширить роль блокчейна за пределы учета активов и расчетной инфраструктуры, включив в нее идентичность машин и координацию доверия.
Итоги
ИИ-агентам необходима ончейн-идентичность прежде всего потому, что открытые сети агентов сталкиваются с проблемами межплатформенного обнаружения идентичности, переносимости репутации и валидации задач.
Традиционные аккаунты платформ и API-ключи могут удовлетворять потребности в идентичности и авторизации в конкретных системах, однако связанную с ними информацию часто сложно передавать между организациями. Через ончейн-реестры идентичности, репутации и валидации ERC-8004 создает компонуемую инфраструктуру доверия для разных платформ.
MCP и A2A решают соответственно задачи подключения инструментов агентов и межсистемного взаимодействия. MCP позволяет агентам получать доступ к данным и выполнять операции с инструментами, а A2A помогает разным агентам обнаруживать возможности, делегировать задачи и обмениваться результатами.
Эти решения не заменяют друг друга. Их можно комбинировать в соответствии с практическими потребностями.
По мере того как ИИ-агенты все активнее участвуют в получении данных, финансовых исследованиях, корпоративных операциях и автоматизированных сервисах, идентичность, доверие, коммуникация и платежи могут сформировать более полную техническую систему. Однако ончейн-идентичность не подтверждает надежность в реальном мире, а публичная репутация не гарантирует качество сервиса. Практическим приложениям по-прежнему необходимы надежная проверка безопасности, управление разрешениями и контроль рисков.
ERC-8004 решает задачи координации идентичности и доверия в открытых сетях, MCP подключает инструменты и данные, а A2A связывает разных агентов. Вместе они формируют основу для межплатформенного взаимодействия ИИ-агентов.
Часто задаваемые вопросы
Зачем ИИ-агентам нужна ончейн-идентичность?
Ончейн-идентичность предоставляет агентам идентификаторы, которые можно запрашивать между платформами и связывать с информацией о сервисах, историческими отзывами и записями валидации, снижая зависимость от единого централизованного каталога.
Что такое ERC-8004?
ERC-8004 — это предложение стандарта Ethereum для ИИ-агентов, поддерживающее обнаружение агентов и оценку доверия через реестры идентичности, репутации и валидации.
В чем главное отличие ERC-8004 от MCP?
ERC-8004 в первую очередь работает с межплатформенной идентичностью и информацией о доверии, тогда как MCP главным образом определяет, как ИИ-приложения подключаются к внешним инструментам, данным и контекстным ресурсам.
В чем разница между MCP и A2A?
MCP сосредоточен на взаимодействии агентов с инструментами, тогда как A2A фокусируется на коммуникации, делегировании задач и взаимодействии между разными агентами.
Зачем нужен ERC-8004, если A2A уже поддерживает Agent Card?
Agent Card может описывать возможности агента и конечные точки сервиса, тогда как ERC-8004 дополнительно предоставляет интерфейсы для межплатформенного обмена ончейн-идентичностью, отзывами о репутации и информацией о валидации задач.
Требует ли ERC-8004, чтобы ИИ-агенты работали в блокчейне?
Нет. Инференс ИИ-модели и выполнение инструментов могут продолжаться вне блокчейна. Блокчейн используется главным образом для регистрации идентичности и связанных с ней записей доверия.
Означает ли наличие идентичности ERC-8004, что ИИ-агент безопасен и заслуживает доверия?
Нет. Ончейн-регистрация подтверждает только связь между конкретной идентичностью и ее регистрационными записями. Оценка рисков по-прежнему требует валидации сервиса, анализа репутации и мер контроля безопасности.
Можно ли использовать ERC-8004, MCP и A2A с x402?
Да. ERC-8004 предоставляет идентичность и сигналы доверия, MCP и A2A обеспечивают доступ к инструментам и совместное выполнение задач, а x402 может предоставлять платежные возможности для платных сервисов.