As carteiras Agentic são um tipo de arquitetura de carteira concebida para permitir que os agentes de IA executem tarefas de forma autónoma. Dentro dos limites de autorização definidos pelo utilizador, permitem que os sistemas de IA concluam pagamentos on-chain, trocas de tokens, transferências de ativos e outras operações de blockchain. Ao contrário das carteiras tradicionais, que dependem sobretudo da confirmação manual das transações pelos utilizadores, as carteiras Agentic dão maior ênfase à coordenação de permissões programáveis, à assinatura automatizada e à execução de tarefas.
À medida que os agentes de IA passam da pesquisa de informação e da geração de conteúdos para os pagamentos, a negociação e as operações entre aplicações, as carteiras estão a evoluir de simples ferramentas de armazenamento de ativos para infraestruturas que suportam atividades económicas automatizadas. No entanto, a capacidade de um modelo de IA compreender a intenção de uma transação não significa que deva ter acesso direto à chave privada completa de um utilizador. Melhorar a eficiência da execução, garantindo simultaneamente que as transferências de ativos continuam sujeitas a controlos claros, é uma questão central na conceção de carteiras Agentic.
Este artigo começa pelos princípios básicos das carteiras Agentic e explica como os agentes de IA concluem transações on-chain, como as chaves de sessão controlam os âmbitos de autorização e como as contas de contratos inteligentes, a abstração de contas e os protocolos relacionados trabalham em conjunto para suportar a atividade económica autónoma. Aborda também os principais riscos de segurança enfrentados pelas carteiras automatizadas.
Pontos principais
-
As carteiras Agentic são arquiteturas de carteira que permitem aos agentes de IA gerir ativos on-chain, iniciar transações e executar tarefas dentro de permissões predefinidas. A sua função central consiste em combinar capacidades de execução automatizada com permissões de controlo de ativos.
-
A negociação autónoma por parte de um agente de IA não significa que o agente tenha controlo ilimitado sobre os fundos. As carteiras podem limitar o comportamento do agente através de montantes de transação, listas de permissões de contratos, tipos de operação e períodos de validade da autorização.
-
As contas de contratos inteligentes, a abstração de contas, as chaves de sessão e os mecanismos de autorização delegada proporcionam aos agentes de IA formas mais flexíveis de executar operações on-chain e gerir permissões.
-
Tecnologias como ERC-4337 e ERC-7579 podem fornecer uma base para contas inteligentes e para a gestão modular de permissões, mas nem todas as carteiras Agentic têm de adotar as mesmas normas.
-
MCP, A2A, ERC-8004 e x402 estão relacionados, respetivamente, com a conectividade de ferramentas, a colaboração entre agentes, a identidade on-chain e os fluxos de pagamento. Não devem ser confundidos com permissões de assinatura de carteiras.
-
Os principais riscos associados às carteiras Agentic incluem injeção de prompts, chamadas de ferramentas maliciosas, autorizações excessivas, derrapagem nas transações e perda de controlo sobre estratégias automatizadas. Estes riscos exigem medidas de mitigação como o isolamento de permissões, a simulação de transações e a monitorização contínua.
O que é uma carteira Agentic? Em que difere de uma carteira de criptomoedas tradicional?
Uma carteira Agentic, também frequentemente designada por carteira para agentes de IA, é um sistema de carteira que permite a um agente de IA executar operações on-chain com base em objetivos de tarefas e autorizações predefinidas. Não é uma norma única e uniforme de carteira de blockchain. Em vez disso, consiste numa combinação de componentes como contas inteligentes, gestão de chaves, ferramentas de transação e estratégias automatizadas.
As carteiras de criptomoedas tradicionais são concebidas sobretudo para operações iniciadas ativamente pelo utilizador. O utilizador tem de se ligar a uma aplicação, consultar os detalhes da transação e concluir o processo de assinatura. Mesmo quando algumas carteiras suportam funcionalidades automatizadas, as suas interações centrais continuam centradas no utilizador. As carteiras Agentic permitem ao utilizador definir antecipadamente objetivos de tarefas e limites de execução, após o que os agentes de IA podem concluir determinadas operações dentro do âmbito autorizado.
Por exemplo, um utilizador pode querer que um agente de IA verifique regularmente o rendimento de um protocolo DeFi e ajuste a alocação de ativos quando determinadas condições forem cumpridas. Num fluxo de trabalho tradicional, o utilizador teria geralmente de consultar os dados e confirmar manualmente a transação. Uma carteira Agentic, no entanto, pode ligar-se a ferramentas de dados de mercado, avaliar condições predefinidas e utilizar a carteira para executar operações autorizadas.
No entanto, esta autonomia tem limites claros. Um agente de IA pode analisar e propor uma transação, mas a possibilidade de os ativos serem transferidos depende, em última instância, das permissões de assinatura da carteira, da lógica de validação do contrato inteligente e de outros controlos de execução independentes.
| Comparação |
Carteira de criptomoedas tradicional |
Carteira Agentic |
| Utilizador principal |
Utilizador humano |
Agente de IA autorizado por um utilizador humano |
| Acionamento da transação |
Iniciada pelo utilizador |
Acionada pelo agente com base em tarefas e estratégias |
| Método de autorização |
Assinatura por transação ou autorização prévia |
Aprovação por transação, permissões delegadas ou estratégias automatizadas |
| Frequência de execução |
Principalmente manual |
Monitorização contínua e execução automatizada |
| Gestão de permissões |
Chaves da conta e aprovações de contratos |
Limites de montante, períodos de validade, endereços de destino e restrições de operações |
| Principais riscos |
Phishing, exposição da chave privada e aprovações maliciosas |
Riscos das carteiras tradicionais combinados com riscos associados aos modelos e à execução automatizada |
Assim, o principal valor de uma carteira Agentic não consiste em eliminar o controlo do utilizador, mas em converter os requisitos de autorização do utilizador em regras técnicas verificáveis e executáveis.
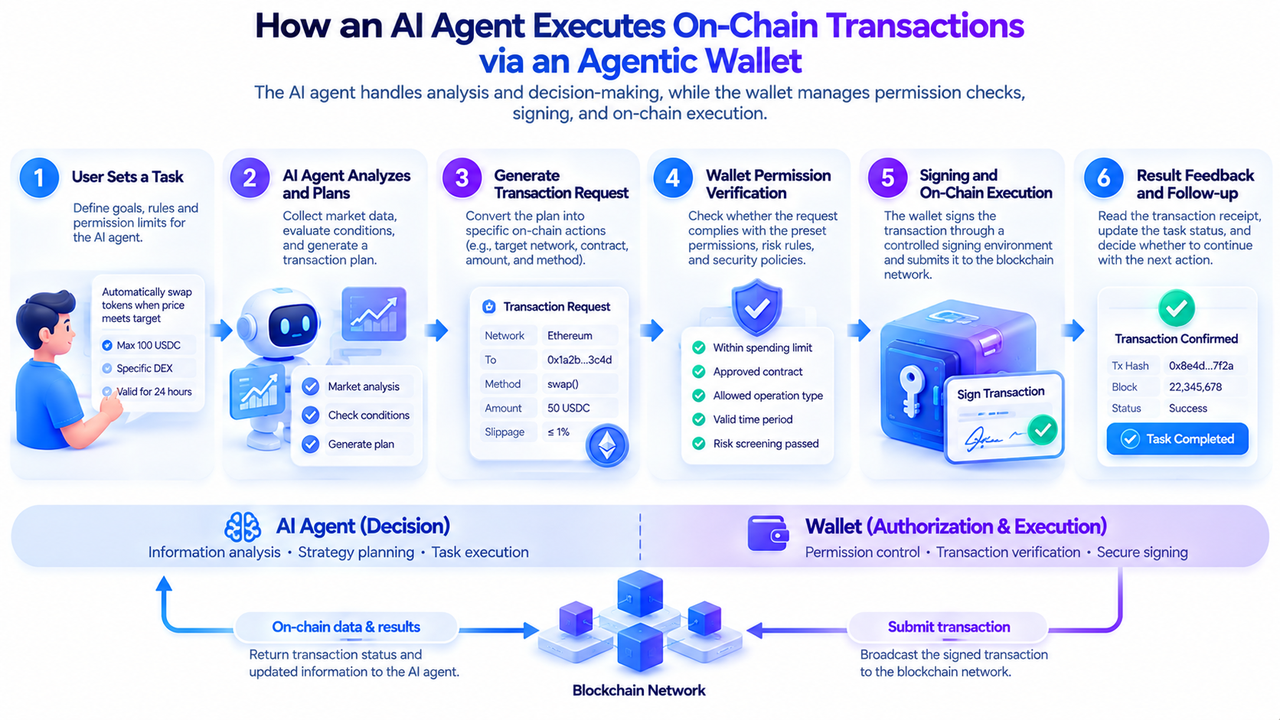
As transações autónomas realizadas por um agente de IA envolvem normalmente várias etapas, incluindo a interpretação da tarefa, a obtenção de dados, o planeamento da transação, a verificação das permissões, a assinatura e execução e a comunicação dos resultados. A carteira gere os ativos e as autorizações, enquanto o agente de IA trata principalmente da tomada de decisões e da coordenação do fluxo de trabalho. Os dois têm de trabalhar em conjunto através de interfaces claramente definidas.
O utilizador fornece ao agente de IA um objetivo, como monitorizar o preço de um ativo específico ou utilizar stablecoins para pagar um serviço quando forem cumpridas condições predefinidas. O agente obtém informação através de interfaces de dados de mercado, nós de blockchain ou outras ferramentas e cria um plano de execução com base nos requisitos da tarefa.
O agente converte o plano em operações on-chain específicas, incluindo a rede de destino, o endereço do contrato, o montante de tokens, o método de chamada e os parâmetros da transação. Nesta fase, o sistema da carteira deve verificar a transação de forma independente, em vez de a aprovar automaticamente apenas porque o modelo de IA considera a operação razoável.
Depois de a transação passar as verificações de permissões, um componente da carteira com a capacidade de assinatura adequada autoriza-a e envia-a para a rede de blockchain. Quando a execução é concluída com êxito, o agente pode ler o recibo da transação, atualizar o estado da tarefa e avançar para a etapa seguinte, quando necessário.
Tomando como exemplo uma troca automatizada, o processo completo pode incluir:
-
O utilizador autoriza o agente a utilizar, no máximo, 100 USDC numa rede especificada.
-
O agente obtém uma cotação e verifica as condições de preço e de derrapagem predefinidas.
-
A carteira verifica o contrato de destino, o token, o limite do montante e o período de validade da autorização.
-
Depois de a transação passar as verificações, um componente de assinatura controlado assina-a e envia-a.
-
O agente lê o resultado on-chain e comunica o estado da execução ao utilizador.
O montante de 100 USDC apresentado neste exemplo é hipotético e serve para ilustrar o mecanismo de permissões. Não corresponde à configuração predefinida de nenhum produto.
É importante notar que a geração de um pedido de transação e a confirmação da transação pela blockchain são duas etapas distintas. O congestionamento da rede, as alterações nas taxas de Gas, a derrapagem da transação ou as falhas na execução do contrato podem fazer com que o resultado final seja diferente do plano inicial do agente.
Além disso, uma intenção de transação gerada por um modelo não pode substituir verificações de estratégia independentes. No caso de transações de alto risco, a carteira pode exigir que o utilizador confirme novamente ou rejeitar diretamente operações que excedam o âmbito autorizado.
Como limitam as chaves de sessão as permissões de uma carteira de um agente de IA?
Uma chave de sessão é um mecanismo de autorização representativo nas carteiras Agentic. Permite aos utilizadores delegar temporariamente determinadas permissões de operação noutra chave, sob condições especificadas, sem expor a chave privada principal da carteira ao agente de IA.
Nas interações com carteiras tradicionais, os utilizadores podem ter de assinar repetidamente cada transação. Para um agente de IA que precisa de executar várias tarefas de forma contínua, esta abordagem reduz a eficiência da automatização. Uma chave de sessão permite aos utilizadores autorizar antecipadamente um conjunto de operações claramente definido, permitindo ao agente concluir transações que cumprem as regras durante o período de validade.
Por exemplo, um utilizador pode definir as seguintes permissões para um agente de IA:
| Tipo de permissão |
Exemplo de configuração |
Objetivo principal |
| Período de validade |
A autorização permanece válida durante 24 horas |
Evita que as permissões permaneçam abertas a longo prazo |
| Limite por transação |
Não mais de 20 USDC por transação |
Limita o risco de cada transação individual |
| Limite cumulativo |
A despesa total não pode exceder 100 USDC |
Controla a utilização dos fundos durante toda a tarefa |
| Endereço de destino |
Apenas os contratos especificados são permitidos |
Reduz o risco de transferências para endereços desconhecidos |
| Tipo de operação |
Apenas as trocas de tokens especificadas são permitidas |
Impede operações não relacionadas |
| Mecanismo de revogação |
O utilizador pode revogar manualmente a autorização |
Permite interromper operações posteriores |
Estas restrições têm de ser aplicadas na prática pelo contrato da carteira, pelo módulo de permissões ou por um sistema independente de execução de políticas. Não podem ser apenas escritas no prompt do agente de IA.
A segurança de uma chave de sessão também depende da sua implementação específica. Atualmente, diferentes carteiras inteligentes suportam chaves de sessão e autorizações delegadas de formas diferentes. O ERC-4337 fornece uma infraestrutura para a validação de transações de contas inteligentes, mas as regras de permissões específicas das chaves de sessão são geralmente implementadas pela própria carteira ou por módulos relacionados.
Ao mesmo tempo, a revogação das permissões não significa que as transações on-chain concluídas possam ser revertidas. No caso de operações já executadas, os utilizadores continuam a ter de gerir os ativos ou as aprovações de contratos com base nas circunstâncias concretas.
Por conseguinte, uma chave de sessão deve ser entendida como uma ferramenta de autorização limitada, e não como um mecanismo que concede ao agente de IA controlo total sobre uma carteira.
Como suportam as contas de contratos inteligentes e o ERC-4337 as carteiras Agentic?
A abstração de contas é uma importante orientação tecnológica para o suporte de carteiras Agentic. As contas de propriedade externa (EOA) tradicionais da Ethereum dependem sobretudo de assinaturas com chaves privadas para controlar transações, enquanto as contas de contratos inteligentes podem utilizar lógica programável para definir regras de autorização mais complexas.
O ERC-4337 fornece uma estrutura de abstração de contas para o ecossistema Ethereum sem exigir alterações às regras de consenso subjacentes. Um utilizador ou agente pode criar uma UserOperation, que é enviada por um Bundler para o contrato EntryPoint. A conta inteligente realiza então a validação e a execução.
Esta arquitetura proporciona às carteiras Agentic opções mais flexíveis de controlo de transações. Por exemplo, uma carteira pode combinar diferentes módulos de validação de assinaturas, operações em lote e mecanismos de patrocínio de Gas para permitir que um agente de IA conclua uma série de tarefas quando as condições de autorização forem cumpridas.
Um Paymaster pode pagar o Gas de operações elegíveis com base em regras específicas, reduzindo a necessidade de o agente gerir diretamente tokens nativos de Gas. No entanto, o patrocínio de Gas não é automaticamente gratuito. Os custos associados continuam a ter de ser suportados pelo utilizador, pela aplicação ou pelo fornecedor do serviço.
O ERC-7579 fornece uma norma de interface para contas inteligentes modulares, permitindo combinar módulos de validação, execução e outras funcionalidades de forma relativamente normalizada. Os programadores podem utilizá-lo para conceber módulos de gestão de permissões e atribuir regras de autorização diferentes a agentes diferentes.
É importante distinguir que o ERC-4337 e o ERC-7579 fornecem principalmente infraestruturas de contas e de modularidade. Não determinam diretamente a forma como um agente de IA deve negociar. A lógica de decisão, a estratégia de risco e a autorização da carteira do agente continuam a ter de ser concebidas de forma independente.
Além disso, uma carteira Agentic não tem necessariamente de utilizar o ERC-4337. As API de carteiras baseadas em serviços de custódia, serviços de assinatura MPC e outros modelos de contas de blockchain também podem suportar, até certo ponto, operações automatizadas por agentes de IA.
Como protegem em conjunto o MPC, o TEE e as contas inteligentes a chave privada de um agente de IA?
As carteiras Agentic enfrentam um desafio específico: um agente de IA precisa de executar transações, mas não deve obter diretamente a chave privada completa de um utilizador. Os modelos de linguagem de grande escala precisam de processar texto externo, conteúdos da Internet e resultados de ferramentas, e estas entradas podem conter instruções maliciosas.
Se a chave privada completa for fornecida diretamente ao ambiente de execução do agente, os ativos podem ficar expostos ao risco de transferência não autorizada caso o sistema seja afetado por injeção de prompts, chamadas de ferramentas maliciosas ou uma intrusão no servidor.
Para reduzir este risco, os programadores podem separar o ambiente de tomada de decisões do agente de IA do ambiente de assinatura da carteira.
A computação multiparticipante (MPC) distribui as capacidades de assinatura por vários participantes ou dispositivos, de modo que nenhum componente isolado tenha de deter de forma independente todas as capacidades de assinatura. Um ambiente de execução confiável (TEE) procura proteger código e dados sensíveis através do isolamento por hardware, reduzindo a capacidade de aplicações comuns acederem diretamente aos materiais das chaves.
As contas de contratos inteligentes podem verificar adicionalmente as condições de autorização durante a execução da transação, como o contrato de destino, o montante por transação e a despesa cumulativa. Mesmo que um agente gere um pedido de transação que não cumpra as regras, a lógica de validação on-chain pode impedir a sua execução.
Estas tecnologias abordam diferentes aspetos da segurança:
| Tecnologia |
Principal objetivo de proteção |
Função típica |
| MPC |
Controlo das chaves e processo de assinatura |
Reduz o risco de exposição da chave privada num único ponto |
| TEE |
Ambiente de execução sensível |
Isola determinadas operações de assinatura e de segurança |
| Conta de contrato inteligente |
Permissões de transação on-chain |
Impõe regras de autorização programáveis |
| Chave de sessão |
Permissões de operação temporárias |
Limita os períodos de autorização e os âmbitos das operações |
| Simulação de transações |
Resultados da execução de transações |
Identifica antecipadamente determinados comportamentos anómalos |
No entanto, nenhuma tecnologia consegue eliminar os riscos por si só. Por exemplo, os TEE podem continuar a ser afetados por falhas de implementação ou ataques de canal lateral. O MPC não consegue determinar automaticamente se uma intenção de transação é razoável. Os módulos de permissões dos contratos inteligentes também podem conter vulnerabilidades.
Por conseguinte, uma carteira Agentic segura deve combinar proteção de chaves, verificações de permissões, simulação de transações e aprovação humana.
Como expandem o x402, o MCP e o ERC-8004 os casos de utilização das carteiras Agentic?
As carteiras Agentic não são utilizadas apenas para a negociação de tokens, mas também para executar pagamentos entre agentes de IA, comprar serviços e colaborar em tarefas. À medida que os protocolos relacionados evoluem, as carteiras estão a ser cada vez mais integradas com chamadas de ferramentas, descoberta de identidades e mecanismos de pagamento automatizados.
O x402 foi concebido principalmente para pagamentos automatizados de serviços na Internet. Um fornecedor de serviços pode emitir um pedido de pagamento através de uma resposta HTTP 402, após o que o cliente volta a enviar o pedido assim que o processo de pagamento necessário estiver concluído. Para um agente de IA, isto significa que pode pagar interfaces de dados, recursos computacionais ou outros serviços digitais dentro do seu limite autorizado.
O MCP (Model Context Protocol) é utilizado principalmente para ligar modelos de IA a ferramentas externas e fontes de dados. Um agente pode utilizar o MCP para obter dados de mercado, chamar ferramentas de negociação ou aceder a outros serviços, mas o próprio MCP não garante a segurança dos fundos on-chain.
O A2A (Agent-to-Agent) centra-se na descoberta de capacidades, na comunicação e na colaboração em tarefas entre diferentes agentes de IA. Quando um agente precisa de chamar um serviço fornecido por outro agente, a carteira pode executar o pagamento correspondente.
O ERC-8004 centra-se na identidade, reputação e verificação de agentes em ambientes abertos. Fornece uma infraestrutura relacionada com o registo de identidades, o feedback e a verificação, mas não define diretamente métodos de pagamento de transações nem concede automaticamente permissões de assinatura de carteiras.
A relação entre estas tecnologias pode ser resumida da seguinte forma:
| Tecnologia ou protocolo |
Função central |
Relação com as carteiras Agentic |
| x402 |
Pagamentos automatizados de serviços |
Fornece o fluxo de interação de pagamento |
| MCP |
Ligação de modelos a ferramentas externas |
Liga ferramentas de transação e de dados |
| A2A |
Colaboração entre agentes |
Suporta fluxos de trabalho entre agentes |
| ERC-8004 |
Identidade, reputação e verificação de agentes |
Ajuda a identificar e avaliar as contrapartes das interações |
| ERC-4337 |
Infraestrutura de transações de contas inteligentes |
Suporta a execução programável de carteiras |
Por exemplo, um agente de investigação pode utilizar o MCP para chamar um serviço de dados, utilizar o x402 para efetuar um pequeno pagamento e, em seguida, fornecer o resultado a outro agente. Ao longo do processo, a carteira Agentic executa operações de fundos autorizadas, enquanto a verificação de identidade, a comunicação de tarefas e os protocolos de pagamento desempenham funções distintas.
É importante notar que a possibilidade de combinar protocolos não significa que todas as carteiras ou produtos para agentes suportem plenamente estas funções. A disponibilidade efetiva continua a depender da rede, do SDK, da implementação da carteira e do fornecedor do serviço.
Que aplicações práticas terão as carteiras Agentic em 2026?
Em 2026, as carteiras Agentic começaram a passar da exploração conceptual para ferramentas de desenvolvimento e cenários de aplicação mais específicos. Plataformas de criptomoedas como a Coinbase e a Gate têm vindo a disponibilizar progressivamente capacidades de gestão de carteiras, negociação on-chain e pagamentos automatizados a agentes de IA, permitindo-lhes executar operações efetivas com fundos dentro de limites de autorização predefinidos.
Gate: Gate para agentes de IA e operações automatizadas de carteiras
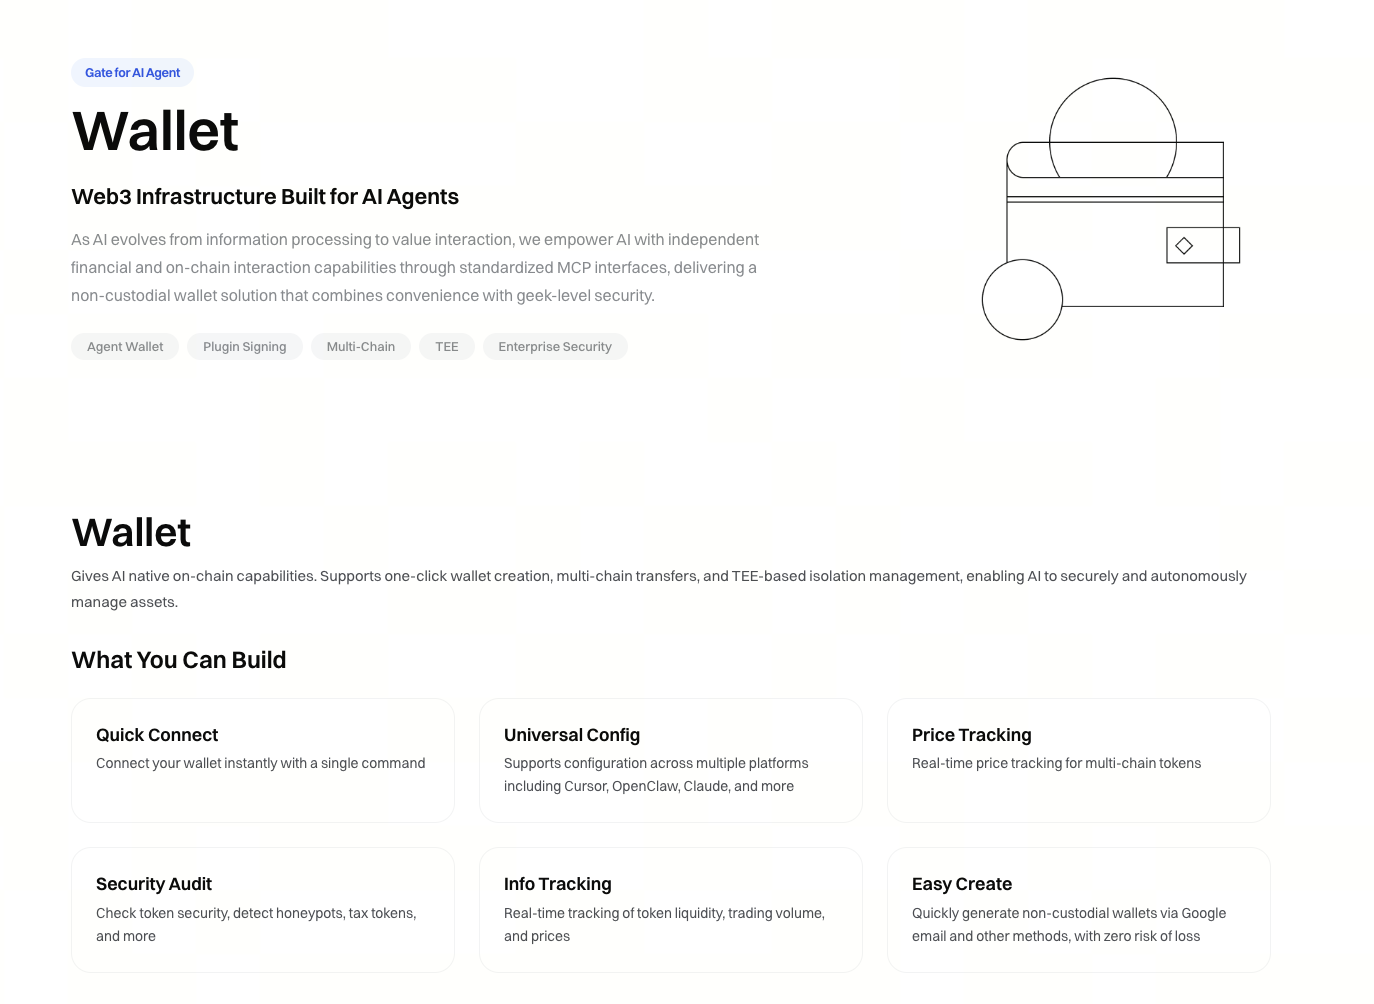
O Gate para agentes de IA, lançado pela Gate, é uma infraestrutura financeira de criptomoedas para agentes de IA. Através de ferramentas como Gate Skills, CLI, MCP e API, integra a negociação, os dados de mercado, a gestão de ativos, as carteiras Web3 e as capacidades de pagamento on-chain num ecossistema de serviços ao qual os agentes podem aceder.
Em cenários de negociação, um agente de IA pode utilizar o Gate Skills para obter dados de mercado, consultar os ativos da conta e gerar operações de negociação com base nas instruções do utilizador. Para operações sensíveis, como a colocação de ordens e a transferência de fundos, a plataforma fornece confirmação adicional e controlos de permissões de API. Recomenda também a utilização de subcontas independentes para isolar os fundos e o âmbito operacional do agente de IA, reduzindo o potencial impacto da execução automatizada nos ativos de outras contas.
Em cenários Web3, o Gate Wallet Skills suporta autenticação da identidade da carteira, consultas de ativos em várias redes, transferências de tokens, assinatura de transações e interações com DApp. Também pode ser combinado com outras ferramentas Gate DEX para concluir operações como trocas de tokens. Além disso, a Gate suporta pagamentos automatizados por agentes de IA para API pagas e serviços digitais através do x402, fornecendo um ponto de execução para a atividade económica on-chain entre agentes.
Esta arquitetura reflete uma orientação importante no desenvolvimento das carteiras Agentic: um agente de IA não precisa de controlar diretamente a chave privada completa de um utilizador. Em vez disso, pode concluir tarefas específicas através de ferramentas de carteira, mecanismos de autorização e um ambiente de execução controlado. Os requisitos de autorização para diferentes operações dependem das ferramentas e da configuração da carteira utilizadas na prática, e as capacidades de automatização não significam que todas as transações possam contornar a confirmação do utilizador.
Coinbase: carteiras Agentic e AgentKit
Em fevereiro de 2026, a Coinbase Developer Platform lançou as carteiras Agentic, fornecendo aos agentes de IA capacidades de pagamento, negociação e operações on-chain. O produto combina operações de carteiras de agentes com uma infraestrutura de assinatura controlada e fornece medidas de segurança como limites de montante por transação e controlos de despesa ao nível da sessão. De acordo com a descrição do produto, as chaves privadas não são expostas diretamente ao ambiente de prompts do modelo de IA. Os programadores também podem utilizar o x402 para criar fluxos de pagamento automatizados.
O Coinbase AgentKit fornece ferramentas de desenvolvimento para ligar agentes de IA a carteiras e operações on-chain. Os programadores podem utilizar as interfaces relevantes para criar consultas de ativos, transferências de tokens e outras funções automatizadas. No entanto, a própria estrutura de ferramentas pode não fornecer uma política de segurança completa. Os programadores continuam a ter de configurar medidas de proteção adequadas contra injeção de prompts, chamadas de ferramentas maliciosas e transações anómalas.
Orientações de aplicação das carteiras Agentic
Os exemplos acima mostram que as aplicações de carteiras Agentic estão a expandir-se para pagamentos automatizados de serviços, trocas on-chain baseadas em estratégias predefinidas, gestão de posições DeFi e liquidações de pequeno montante entre agentes.
Estes cenários exigem geralmente limites de autorização claramente definidos, incluindo os ativos que podem ser utilizados, os limites de transação, os endereços de destino, os tipos de operação e os períodos de validade da autorização. As capacidades efetivas dos produtos, as redes suportadas e os mecanismos de segurança continuam a variar. A negociação autónoma também não significa que uma estratégia seja rentável ou que os riscos de mercado possam ser eliminados.
Que riscos de segurança enfrentam as carteiras Agentic? Como podem ser controladas as permissões de negociação automatizada?
As carteiras Agentic ligam a tomada de decisões da IA à execução de ativos, colocando os problemas tradicionais de segurança das carteiras em contacto com os riscos dos sistemas de IA. Uma das principais preocupações é a possibilidade de os pedidos de transação gerados por um modelo serem afetados por informação não fidedigna.
Por exemplo, quando um agente lê páginas Web, conteúdos de redes sociais ou respostas de API externas, pode receber instruções maliciosas que tentam alterar o destino da transação. Se uma carteira depender exclusivamente da avaliação do próprio modelo para determinar se uma operação deve ser executada, um atacante poderá utilizar a injeção de prompts para influenciar o fluxo de fundos.
A negociação automatizada também pode enfrentar riscos como dados de mercado atrasados, cotações incorretas, derrapagem excessiva, contratos maliciosos e transações repetidas. Mesmo quando um agente segue rigorosamente a sua tarefa, as alterações no ambiente externo podem produzir resultados inesperados.
Por conseguinte, as carteiras Agentic devem utilizar mecanismos de aplicação de permissões tão independentes quanto possível do modelo de IA, com especial atenção ao controlo dos seguintes riscos:
-
Princípio do menor privilégio: Conceder apenas as permissões de ativos, contratos e operações necessárias para concluir a tarefa atual.
-
Limites de montante e validade: Definir montantes por transação, despesa cumulativa, frequência das transações e períodos de caducidade da autorização.
-
Verificação independente de transações: Verificar o endereço de destino, o método de chamada, as aprovações de tokens e as alterações esperadas nos ativos antes da assinatura.
-
Simulação de transações e deteção de anomalias: Identificar determinadas transferências anómalas de ativos, derrapagem excessiva e interações suspeitas com contratos.
-
Aprovação humana e pausas de emergência: Exigir confirmação humana para transações de montante elevado, de alto risco ou fora do âmbito autorizado, mantendo simultaneamente a capacidade de interromper operações posteriores.
No caso de agentes que necessitem de funcionar durante períodos prolongados, devem também ser estabelecidos registos de transações, auditorias de permissões e alertas de anomalias para acompanhar o comportamento e ajustar prontamente as estratégias.
É particularmente importante notar que as transações on-chain são geralmente irreversíveis. A revogação de uma chave de sessão ou a interrupção de um agente pode limitar operações posteriores, mas não pode restaurar automaticamente transferências de ativos já concluídas.
O objetivo de segurança de uma carteira Agentic não deve ser conceder a um agente de IA a maior autoridade operacional possível. Em vez disso, deve permitir que o agente conclua tarefas dentro de limites de autorização claros, verificáveis e revogáveis.
Conclusão
As carteiras Agentic representam uma importante orientação tecnológica que combina agentes de IA com a gestão de ativos de blockchain. Através de contas inteligentes, gestão de chaves, autorização delegada e ferramentas de execução automatizada, permitem que os agentes de IA concluam pagamentos, trocas de tokens e outras operações on-chain sob condições específicas.
Em comparação com as carteiras tradicionais, a principal alteração introduzida pelas carteiras Agentic não consiste na transferência completa do controlo dos ativos para a IA. Em vez disso, os utilizadores podem converter parte das suas permissões de transação em regras programáveis. As chaves de sessão, o ERC-4337, o MPC e os controlos de estratégias de transação fornecem suporte, respetivamente, ao nível da autorização, da execução das contas e da proteção das chaves.
À medida que protocolos como o x402, o MCP, o A2A e o ERC-8004 continuam a desenvolver-se, as carteiras Agentic poderão desempenhar um papel mais importante nos pagamentos automatizados, na aquisição de serviços digitais e na colaboração entre agentes. No entanto, a sua adoção a longo prazo continuará a depender da capacidade de combinar a gestão de permissões, a segurança das assinaturas, a monitorização de riscos e as necessidades reais dos utilizadores numa solução global fiável.
Perguntas frequentes
Em que difere uma carteira Agentic de uma carteira de criptomoedas normal?
Uma carteira Agentic permite que um agente de IA execute automaticamente determinadas operações on-chain com base em tarefas e regras de autorização predefinidas, enquanto uma carteira normal depende geralmente de que o utilizador inicie e confirme manualmente as transações. Ambas exigem uma gestão fiável das chaves e a verificação das transações.
Pode um agente de IA controlar diretamente a chave privada de um utilizador?
É tecnicamente possível conceber uma solução em que o ambiente de execução do agente aceda diretamente à chave privada, mas isso aumenta o risco de exposição da chave e de operações maliciosas. Uma arquitetura mais segura separa geralmente o ambiente de tomada de decisões da IA do ambiente de assinatura e utiliza políticas de permissões para limitar as operações com fundos.
Qual é a diferença entre uma chave de sessão e a chave privada principal de uma carteira?
Uma chave privada principal proporciona geralmente um elevado nível de controlo sobre a conta, enquanto uma chave de sessão é utilizada sobretudo para executar tarefas delegadas durante um período de validade, dentro de um limite de montante e de um âmbito de operações específicos. Os limites efetivos das permissões dependem da implementação da carteira.
Uma carteira Agentic tem obrigatoriamente de utilizar o ERC-4337?
Não. O ERC-4337 é uma abordagem importante para implementar contas inteligentes programáveis, mas uma carteira Agentic também pode utilizar carteiras MPC, serviços de assinatura de custódia ou outras arquiteturas de contas de blockchain.
Pode uma carteira Agentic garantir lucros provenientes da negociação automatizada por IA?
Não. Uma carteira Agentic fornece principalmente capacidades de execução de transações e controlo de permissões. Não garante que uma estratégia de negociação esteja correta. A volatilidade do mercado, a liquidez insuficiente, a derrapagem e avaliações incorretas do modelo podem resultar em perdas.